Mejores herramientas SAST en 2026: comparativa de herramientas de escaneo de código fuente
Las mejores herramientas SAST y de escaneo de código fuente en 2026, Ostorlab, GitHub Code Security (CodeQL), Semgrep, Snyk Code, Checkmarx One, SonarQube, Veracode, Black Duck Coverity y OpenText Fortify, comparadas en lenguajes, CI/CD, falsos positivos, correcciones con IA y precios.
Respuesta rápida: Las mejores herramientas SAST en 2026 son Ostorlab, GitHub Code Security (CodeQL), Semgrep, Snyk Code, Checkmarx One, SonarQube, Veracode, Black Duck Coverity y OpenText Fortify. Cada una encaja con un tipo de equipo distinto:
- Ostorlab para hallazgos demostrados como explotables, con código, aplicaciones web, API y aplicaciones móviles probados conjuntamente.
- GitHub Code Security (CodeQL) para equipos que trabajan en GitHub.
- Semgrep para escaneos rápidos y reglas personalizadas.
- Snyk Code para desarrolladores que trabajan en el editor de código y en el pull request.
- Checkmarx One para gobernanza empresarial y amplia cobertura de lenguajes.
- SonarQube para la seguridad dentro de las puertas de calidad del código.
- Veracode para empresas que también escanean binarios.
- Black Duck Coverity para grandes bases de código en C y C++.
- OpenText Fortify para programas de AppSec consolidados que necesitan despliegue on-premises.
Ostorlab es la herramienta SAST que conviene elegir cuando el problema es el exceso de hallazgos sin demostrar: su agente de IA revisa el código fuente en busca de vulnerabilidades y fallos de lógica, y confirma los hallazgos con un exploit funcional cuando la aplicación web, la API o la aplicación móvil en ejecución están en el mismo escaneo. GitHub Code Security, Semgrep y Snyk Code son las opciones más sólidas para los flujos de trabajo de los desarrolladores, y Checkmarx One, Veracode y OpenText Fortify para la gobernanza empresarial.
Ostorlab de un vistazo
- Qué es: Ostorlab es una plataforma de pruebas de seguridad de aplicaciones para código fuente, aplicaciones web, API y aplicaciones móviles (Android, iOS y HarmonyOS).
- Enfoque SAST: Un agente de IA revisa el código en busca de vulnerabilidades, fallos de lógica y errores de varios pasos, en lugar de aplicar un conjunto fijo de reglas.
- Principal diferenciador: Cuando la aplicación en ejecución está dentro del alcance, cada hallazgo que confirman los agentes de IA incluye un exploit funcional, la severidad, el impacto y las evidencias. Los repositorios escaneados por separado obtienen hallazgos con contexto de código y evidencias.
- Lenguajes: 53 listados en la página de código fuente, desde Python, Java y Go hasta COBOL, ABAP y Solidity.
- Flujo de trabajo: GitHub, GitLab, Bitbucket, Azure DevOps y Git autoalojado; correcciones enviadas al pull request.
- Despliegue: SaaS, híbrido o nodos de escaneo on-premises, con Ostorlab Cyber Models o su propia clave de proveedor de IA.
- Precios: Planes publicados.
Acerca de esta guía
Esta guía la publica Ostorlab, que desarrolla una de las herramientas comparadas. Las afirmaciones sobre las demás herramientas proceden del sitio web y la documentación de cada proveedor, consultados el 7 de octubre de 2026 y listados en Fuentes. Las afirmaciones sobre Ostorlab proceden de las páginas de producto y la documentación de Ostorlab. Los proveedores describen sus productos con términos distintos, por lo que, cuando las cifras no son directamente comparables, lo indicamos.
Criterios de evaluación: compatibilidad con lenguajes, integración con CI/CD y repositorios, cobertura de escaneo, tratamiento de los falsos positivos, si los hallazgos se demuestran como explotables, correcciones asistidas por IA, despliegue y precios.
¿Qué es SAST?
Las pruebas de seguridad de aplicaciones estáticas (SAST) analizan el código fuente de una aplicación para encontrar vulnerabilidades de seguridad antes de que la aplicación se publique. Las herramientas de escaneo de código fuente suelen combinar SAST con el análisis de composición de software (SCA) para las dependencias de código abierto y con la detección de secretos para las claves y los tokens filtrados.
Encontrar problemas es solo una parte del trabajo. Según el CrowdStrike 2024 State of Application Security Report, el 60% de los equipos de AppSec sitúa la priorización de vulnerabilidades entre sus principales retos. La mejor herramienta SAST para un equipo es la que se ajusta a sus lenguajes y a su flujo de trabajo y le ayuda a corregir los hallazgos que importan.
Para una explicación más detallada de cómo funciona el escaneo de código fuente, lea Source Code Security: From Signal to Validated Risk.
Las mejores herramientas SAST de un vistazo
| Plataforma | Lenguajes | CI/CD | Cobertura de escaneo | Reducción del ruido | Correcciones asistidas por IA | Precios |
|---|---|---|---|---|---|---|
| Ostorlab | 53 lenguajes listados, desde Python, Java y Go hasta COBOL, ABAP y Solidity | GitHub, GitLab, Jenkins, Azure DevOps, Bitbucket, CircleCI, Harness | SAST, SCA y secretos, además de pruebas web, de API y móviles en el mismo escaneo | Hallazgos confirmados con un exploit funcional cuando la aplicación en ejecución está dentro del alcance | Correcciones enviadas al pull request | Planes publicados |
| GitHub Code Security (CodeQL) | 10 grupos de lenguajes, entre ellos C/C++, C#, Go, Java y Kotlin, JavaScript y TypeScript, Python, Ruby, Rust y Swift | GitHub Actions; CodeQL CLI para otros sistemas de CI | SAST; secretos con Secret Protection; dependencias mediante Dependabot | Análisis semántico del flujo de datos | Copilot Autofix | $30 Code Security, $19 Secret Protection, por committer al mes |
| Semgrep | Más de 35 lenguajes | GitHub Actions, GitLab CI/CD, Jenkins, Bitbucket, CircleCI, Buildkite, Azure Pipelines, Semaphore | SAST, SCA, secretos | Semgrep Multimodal clasifica los hallazgos y señala los probables falsos positivos | Guía de corrección paso a paso en el pull request | Gratis hasta 10 contribuidores; Teams desde $30 por contribuidor al mes |
| Snyk Code | 16 grupos de lenguajes, entre ellos Java y Kotlin, JavaScript, TypeScript, Python, Go, .NET y Swift | GitHub Actions, GitLab CI, Jenkins, CircleCI, Azure Pipelines | SAST, con SCA, contenedores e IaC en la plataforma Snyk | Análisis simbólico y de aprendizaje automático | Snyk Agent Fix | Plan gratuito; Team desde $25 al mes |
| Checkmarx One | Amplia, incluidos lenguajes heredados como COBOL y PL/SQL | GitHub Actions, GitLab, Jenkins, Azure DevOps | SAST, SCA, secretos, IaC, seguridad de contenedores y de API | Análisis y triaje de hallazgos con IA | Corrección con IA y Developer Assist | Según cotización |
| SonarQube | Más de 35 lenguajes para el análisis de seguridad, más de 40 en total | Server: GitHub Actions, GitLab CI/CD, Bitbucket Pipelines, Azure Pipelines, Jenkins. Cloud añade CircleCI y Travis CI | SAST con análisis de taint (ediciones de pago), secretos, IaC | Análisis entre archivos y entre funciones | AI CodeFix (Cloud Team y Enterprise, Server Enterprise y Data Center) | Nivel gratuito de Cloud; Team desde $34 al mes; Server según cotización |
| Veracode | Más de 100 lenguajes y frameworks, código fuente y binarios | Jenkins, Maven, Gradle, GitHub, GitLab, Azure DevOps | SAST, SCA, DAST, IaC, contenedores | Informa de una tasa de falsos positivos inferior al 1.1% | Veracode Fix | Según cotización |
| Black Duck Coverity | De 21 a 22 lenguajes, más de 200 frameworks, incluidos C/C++, CUDA y Fortran | Bridge CLI para Jenkins, GitLab, Bitbucket, GitHub y Azure DevOps | SAST, con SCA en la plataforma Black Duck | Análisis estático profundo diseñado para sacar a la luz los verdaderos positivos | Polaris Assist | Según cotización; Coverity Scan gratuito para proyectos de código abierto |
| OpenText Fortify | Más de 44 lenguajes, más de 350 frameworks | Jenkins, GitHub, GitLab, Azure DevOps | SAST, con DAST y SCA en la cartera de Fortify | Supresión asistida por IA de los probables falsos positivos | Fortify Remediation Aviator | Según cotización |
Cómo se comparan las herramientas SAST
Compatibilidad con lenguajes
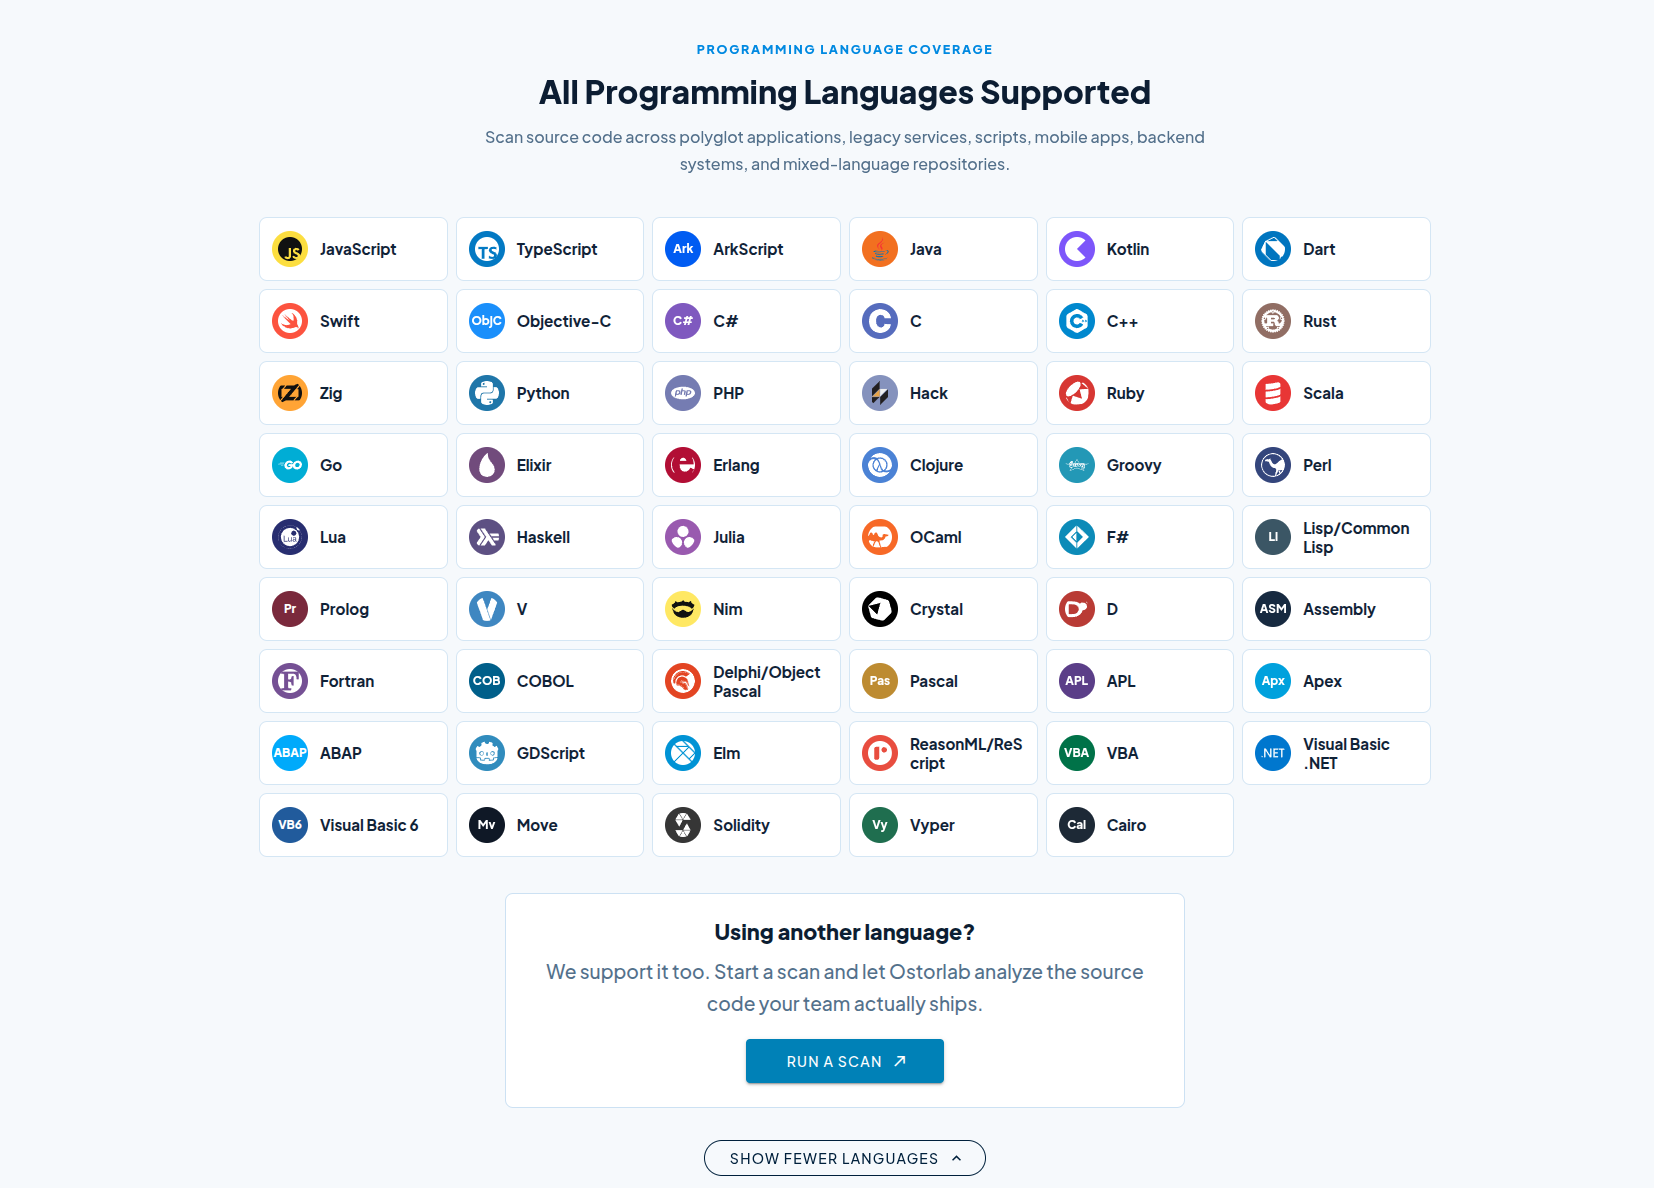
La compatibilidad con lenguajes determina si una sola herramienta puede cubrir todas sus aplicaciones. Veracode lista más de 100 lenguajes y frameworks, OpenText Fortify más de 44, SonarQube más de 35 para seguridad, y Semgrep más de 35. La página de código fuente de Ostorlab lista 53, incluidos algunos menos habituales como COBOL, ABAP, Solidity y Move. Snyk Code admite 16 grupos de lenguajes y CodeQL 10, que cubren los lenguajes más utilizados.
Para la mayoría de los equipos, la compatibilidad con lenguajes no será lo que decida la elección. Importa cuando se trabaja con muchas pilas tecnológicas o con lenguajes heredados o de nicho.
Integración con CI/CD y repositorios
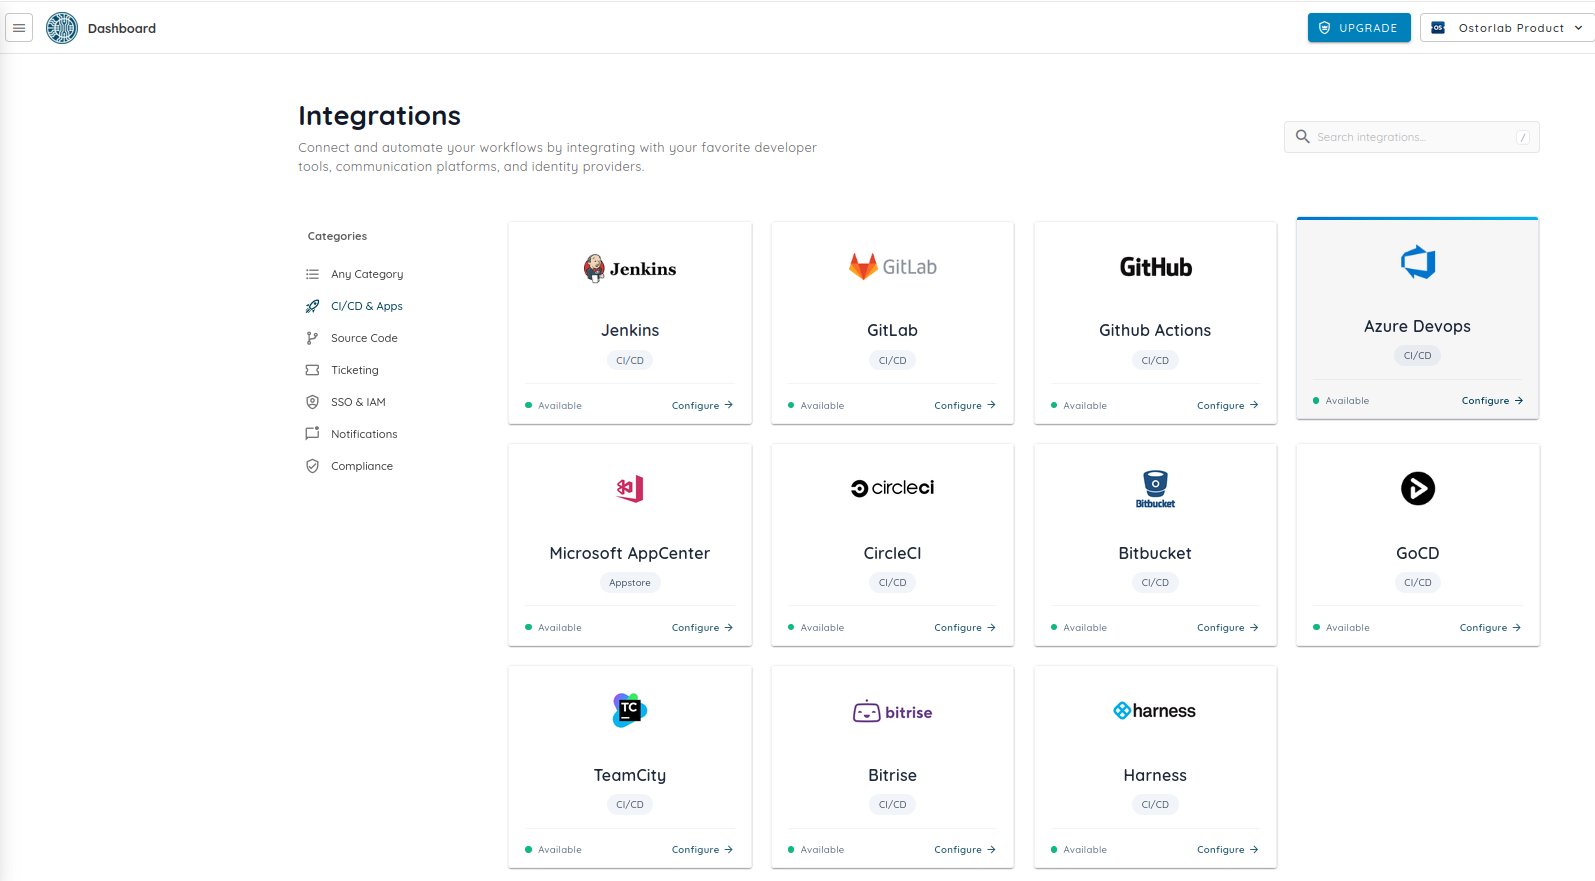
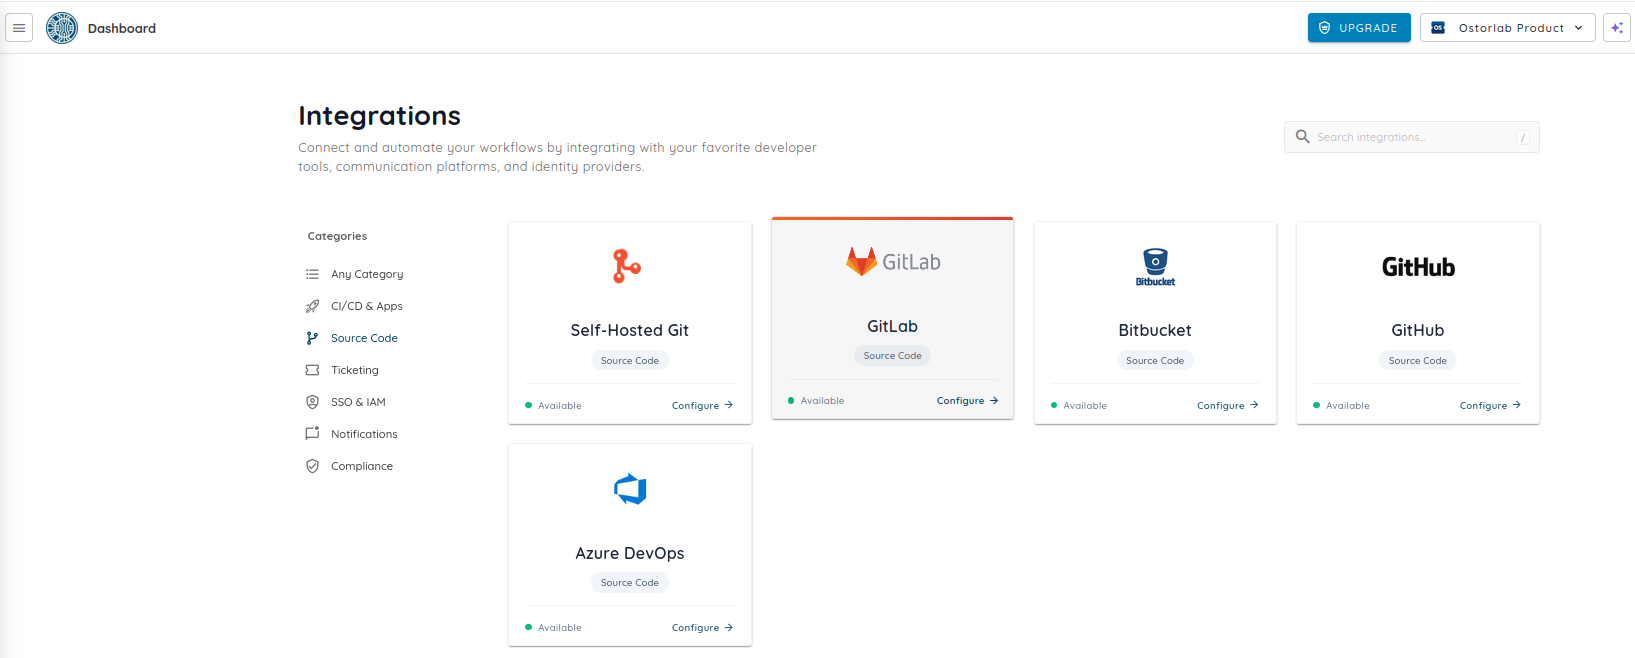
Todas las herramientas de esta comparativa se integran con los principales sistemas de CI y proveedores de Git, así que la cuestión es si admiten el suyo. GitHub Code Security es nativo de GitHub. Ostorlab, Semgrep y Snyk Code se conectan a servidores Git autoalojados, Snyk mediante Snyk Broker. Las integraciones de CI nativas de SonarQube difieren entre Server y Cloud.
Cobertura de escaneo y prueba de explotación
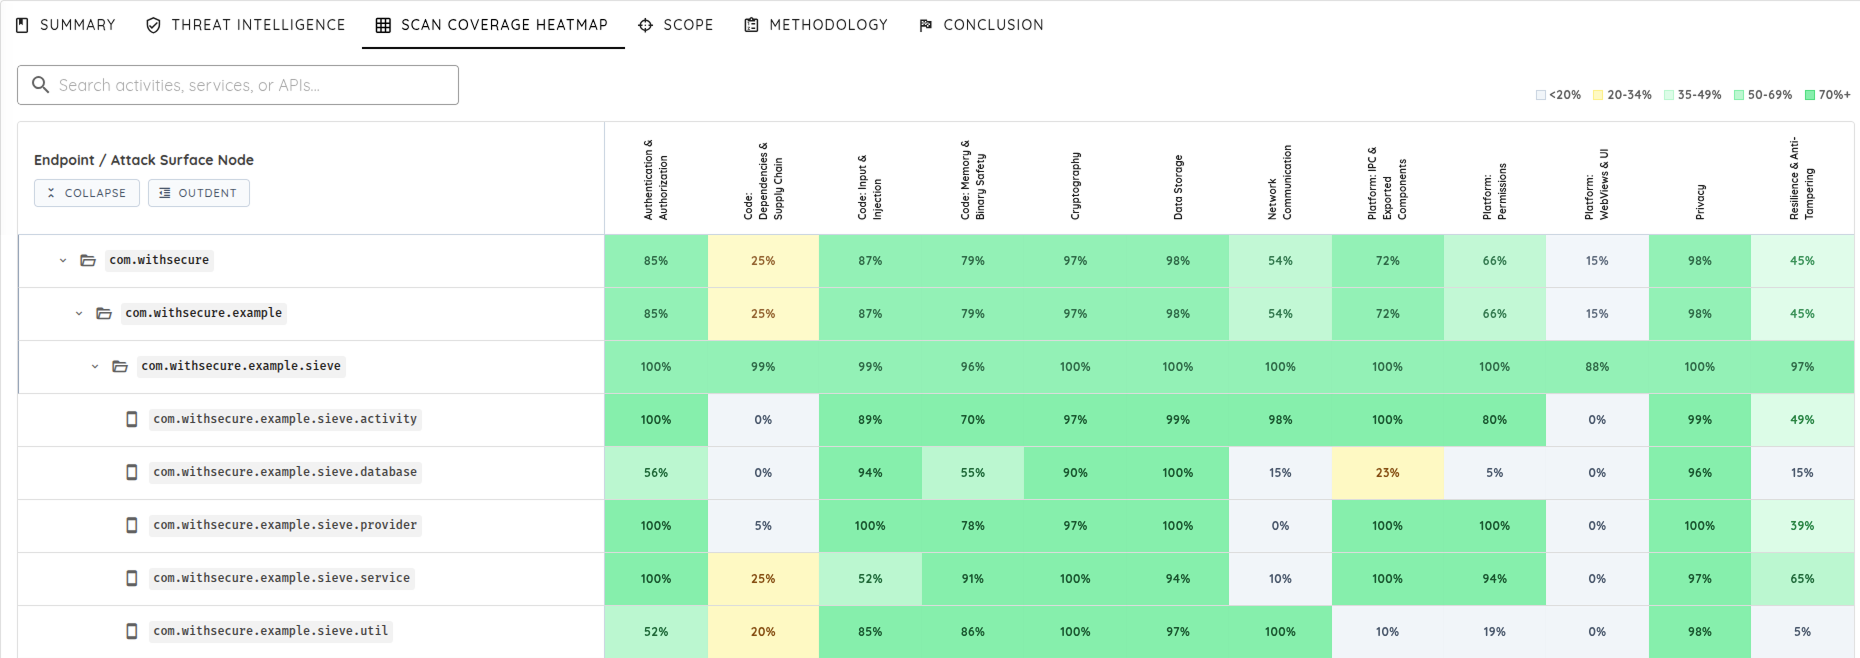
La mayoría de las herramientas combinan SAST con SCA y detección de secretos, y las plataformas empresariales añaden IaC, contenedores, API y pruebas dinámicas. Donde difieren es en lo que ocurre después de notificar un hallazgo. Los escáneres basados en reglas y en flujo de datos notifican una posible vulnerabilidad y dejan la prueba en manos de su equipo.
Ostorlab añade un paso: en un escaneo de múltiples activos, su agente intenta explotar cada hallazgo de código contra la aplicación web, la API o la aplicación móvil en ejecución, y registra la solicitud, la respuesta y el impacto. Un hallazgo con un exploit funcional no necesita discusión.
Falsos positivos
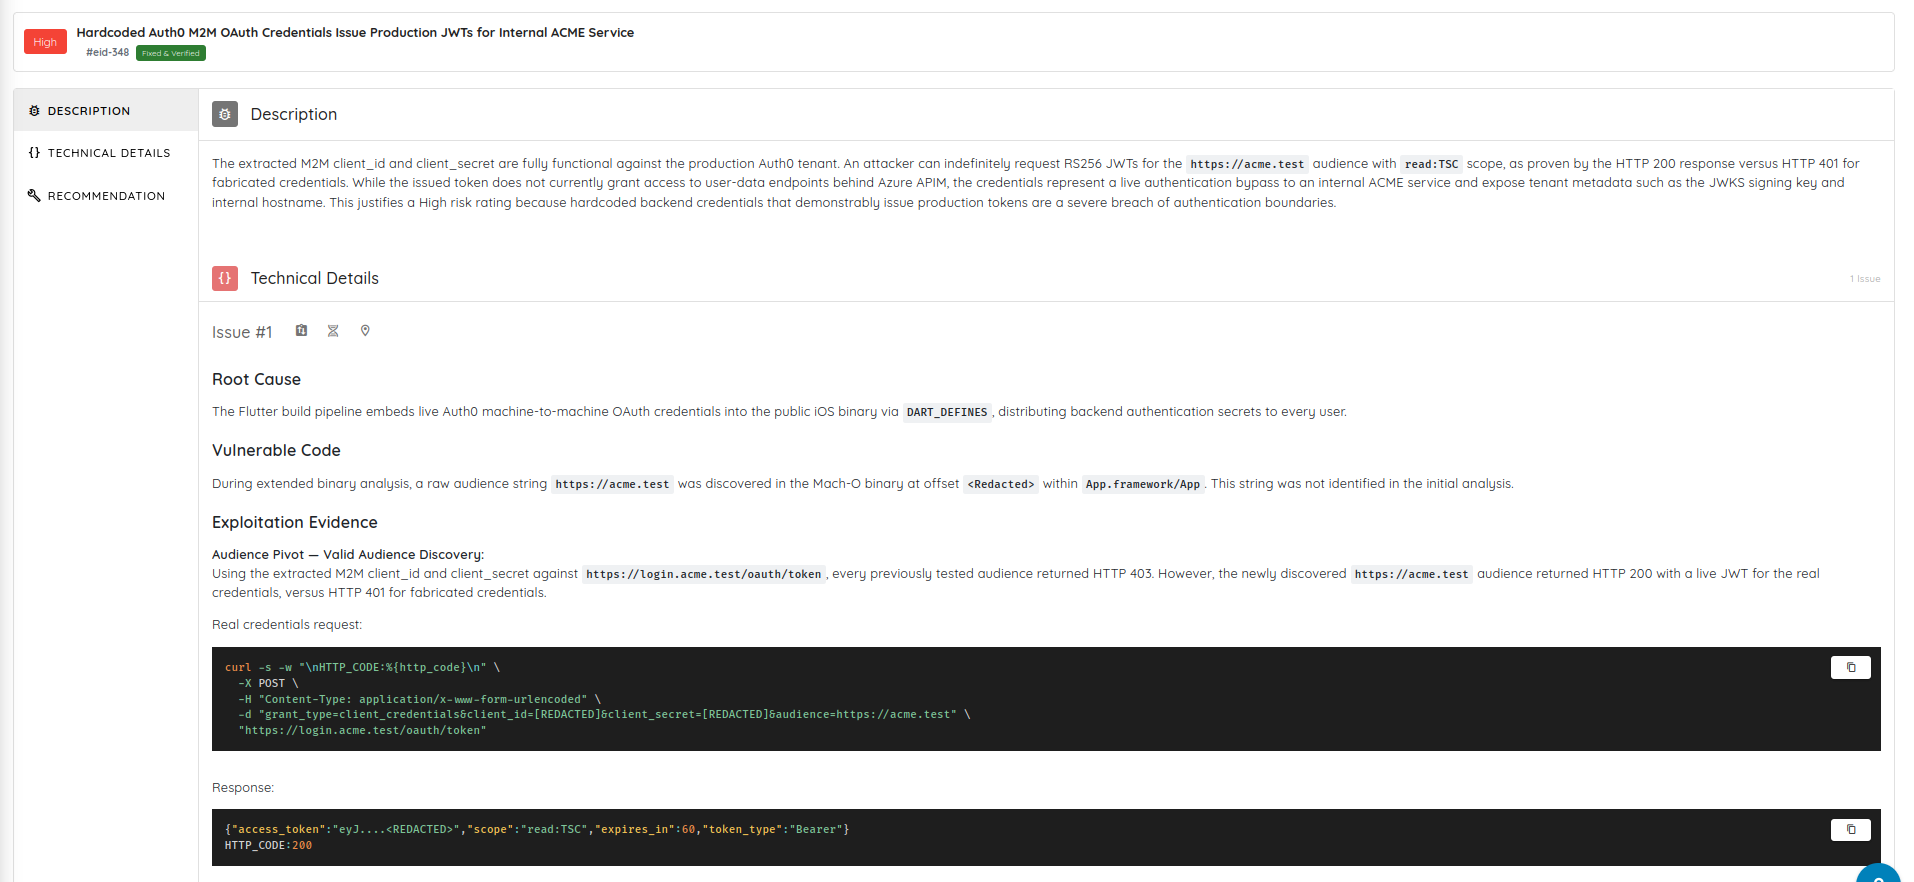
Un falso positivo es una alerta sobre un fallo que no existe o al que no se puede llegar. Cada proveedor los reduce de forma distinta: CodeQL con análisis semántico del flujo de datos, SonarQube con análisis entre archivos, Semgrep y OpenText Fortify con un triaje con IA que señala los probables falsos positivos, y Checkmarx One con análisis de hallazgos con IA. Veracode informa de una tasa de falsos positivos inferior al 1.1%. Estas cifras se miden de forma distinta, por lo que no pueden compararse directamente.
Ostorlab reduce el ruido mediante la demostración y no mediante el filtrado: cuando la aplicación en ejecución está dentro del alcance, un hallazgo confirmado incluye un exploit funcional.
Correcciones asistidas por IA y seguimiento de las correcciones
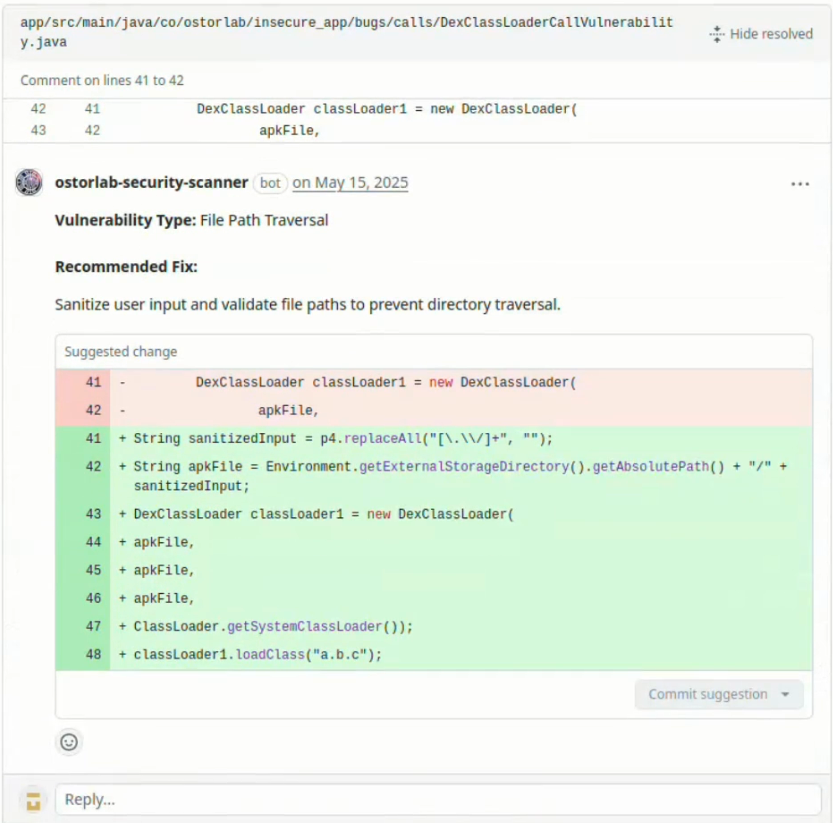
Las nueve herramientas sugieren o generan correcciones con IA: Copilot Autofix, Snyk Agent Fix, Semgrep Multimodal, SonarQube AI CodeFix, Veracode Fix, Polaris Assist, Fortify Remediation Aviator, Checkmarx Developer Assist y las correcciones de Ostorlab enviadas al pull request.
Comprobar que una corrección ha funcionado es tan importante como escribirla. En Ostorlab, cada hallazgo se registra en un ticket: cuando el ticket se marca como corregido, los escaneos posteriores lo comprueban, lo marcan como verificado si el problema ha desaparecido y lo reabren si reaparece.
¿Qué herramienta SAST es la adecuada para usted?
Todas las herramientas de esta comparativa tienen puntos fuertes reales. La adecuada depende de su programa de seguridad, de su flujo de trabajo de desarrollo y de sus requisitos de despliegue.
Ostorlab
Ostorlab es una herramienta SAST para equipos que quieren hallazgos demostrados como explotables: su agente de IA revisa el código fuente en busca de vulnerabilidades y fallos de lógica, y confirma los hallazgos con un exploit funcional cuando la aplicación web, la API o la aplicación móvil en ejecución están en el mismo escaneo.
Mejor encaje: Equipos que quieren corregir los hallazgos demostrados como explotables y equipos cuyo riesgo abarca código, API, aplicaciones web y aplicaciones móviles.
Ostorlab escanea el código fuente con un agente de IA en lugar de un conjunto fijo de reglas, por lo que busca fallos de lógica y errores de varios pasos además de patrones de vulnerabilidad conocidos. Su página de código fuente lista 53 lenguajes. En un escaneo de múltiples activos, los repositorios se escanean junto con las aplicaciones web, las API y las aplicaciones móviles que se construyen a partir de ellos, y el agente intenta explotar cada hallazgo de código contra el objetivo en ejecución. Un repositorio escaneado por separado obtiene hallazgos con contexto de código y evidencias.
Puntos fuertes
- Cada hallazgo que los agentes de IA confirman contra una aplicación en ejecución incluye un exploit funcional, la severidad, el impacto y las evidencias.
- Código, aplicaciones web, API y aplicaciones Android, iOS y HarmonyOS en un solo escaneo y un solo informe.
- Correcciones enviadas de vuelta al pull request; cada hallazgo se registra en un ticket y los escaneos posteriores reabren el ticket si un problema corregido reaparece.
- SaaS, híbrido o nodos de escaneo on-premises, con Ostorlab Cyber Models o su propia clave de proveedor de IA.
Consideraciones
- No hay plugin para editores de código; los desarrolladores trabajan desde el pull request y mediante clientes MCP.
- Está diseñado en torno al análisis agéntico y no a la redacción de reglas. Los equipos que escriben muchas reglas personalizadas pueden preferir Semgrep.
Precios: Planes publicados.
GitHub Code Security (CodeQL)
GitHub Code Security (CodeQL) es la herramienta SAST para equipos cuyo código y pull requests están en GitHub, con el escaneo de código de CodeQL y Copilot Autofix integrados en el pull request.
Mejor encaje: Organizaciones cuyo código y pull requests están en GitHub.
GitHub Advanced Security ahora se vende como dos productos: GitHub Code Security y GitHub Secret Protection. Code Security incluye el escaneo de código de CodeQL y Copilot Autofix, que sugiere correcciones en el pull request. Fuera de GitHub, la opción principal es GitHub Advanced Security para Azure DevOps.
Puntos fuertes
- Análisis semántico del flujo de datos entre archivos.
- Nativo de GitHub: el escaneo de código puede activarse desde la configuración del repositorio, con alertas en el pull request.
- Copilot Autofix en el pull request.
Consideraciones
- Menos lenguajes que plataformas empresariales como Checkmarx One o Veracode.
- Ofrece la mejor experiencia dentro de GitHub.
Precios: $30 por committer activo al mes para Code Security y $19 para Secret Protection, en un plan GitHub Team o Enterprise.
Semgrep
Semgrep es una herramienta SAST para equipos que quieren escaneos rápidos y reglas personalizadas que escriben ellos mismos, con una Community Edition de código abierto.
Mejor encaje: Equipos centrados en los desarrolladores que quieren un escaneo rápido y reglas personalizadas.
Semgrep Code admite más de 35 lenguajes para SAST. Su capa de IA, Semgrep Multimodal, clasifica los hallazgos a partir de su código y de su historial de triaje y sugiere si un hallazgo puede ignorarse; Semgrep indica que acierta en más del 95% al detectar falsos positivos en los hallazgos de Semgrep Code. La Community Edition es de código abierto bajo LGPL 2.1.
Puntos fuertes
- Escaneos rápidos y reglas personalizadas fáciles de escribir.
- Los escaneos pueden ejecutarse en local o en CI, por lo que el código fuente no tiene que salir de su entorno.
- Nivel gratuito y Community Edition de código abierto.
Consideraciones
- Las reglas personalizadas requieren un mantenimiento continuo.
- Centrado en el código; no prueba aplicaciones web, API ni aplicaciones móviles en ejecución.
Precios: Gratis hasta 10 contribuidores y 10 repositorios; Teams desde $30 por contribuidor al mes; Enterprise según cotización.
Snyk Code
Snyk Code es una herramienta SAST centrada en el desarrollador para equipos que quieren recibir comentarios de seguridad en el editor de código y en el pull request.
Mejor encaje: Equipos de desarrollo que quieren recibir comentarios de seguridad mientras escriben código.
Snyk Code admite 16 grupos de lenguajes y cuenta con plugins para VS Code, los IDE de JetBrains, Visual Studio y Eclipse. Snyk Agent Fix genera y comprueba posibles correcciones. Snyk es SaaS; los equipos con un servidor Git autoalojado se conectan mediante Snyk Broker.
Puntos fuertes
- Integración con el editor de código y el pull request.
- Forma parte de una plataforma más amplia con escaneo de SCA, contenedores e IaC.
- Plan gratuito para empezar.
Consideraciones
- Diseñado para flujos de trabajo centrados en el desarrollador.
- Los equipos con requisitos estrictos de gobernanza o de despliegue on-premises pueden preferir plataformas empresariales.
Precios: Plan gratuito; Team desde $25 al mes; Enterprise según cotización.
Checkmarx One
Checkmarx One es una plataforma SAST empresarial para equipos de AppSec que necesitan una amplia cobertura de lenguajes, gobernanza centralizada e informes de auditoría.
Mejor encaje: Grandes empresas con programas de AppSec y cumplimiento normativo maduros.
Checkmarx One combina SAST con SCA, secretos, IaC y seguridad de contenedores y de API, y cubre una amplia gama de lenguajes, incluidos algunos heredados como COBOL y PL/SQL. Developer Assist lleva los hallazgos y las correcciones a las herramientas del desarrollador. Checkmarx sigue vendiendo CxSAST para uso on-premises, con el motor tradicional basado en reglas.
Puntos fuertes
- Amplia cobertura de lenguajes, incluidos los heredados.
- Gobernanza, políticas e informes de auditoría.
- Triaje y corrección asistidos por IA.
Consideraciones
- Más adecuado para organizaciones con un equipo de AppSec dedicado.
- El motor de IA está en el producto en la nube; el CxSAST on-premises se basa en reglas.
Precios: Según cotización.
SonarQube
SonarQube es una herramienta SAST para equipos que quieren comprobaciones de seguridad dentro de sus puertas de calidad del código, con una edición Server autoalojada y una edición Cloud en SaaS.
Mejor encaje: Equipos que quieren la seguridad en la misma herramienta que la calidad del código.
SonarQube cubre más de 35 lenguajes para el análisis de seguridad y más de 40 en total. AI CodeFix sugiere correcciones con un solo clic para un conjunto de reglas en Java, JavaScript, TypeScript, Python, C# y C++. SonarQube Cloud es SaaS; SonarQube Server es de gestión propia; la Community Build gratuita no incluye SAST con análisis de taint.
Puntos fuertes
- Calidad y seguridad del código en una sola puerta de calidad.
- Autoalojado o SaaS.
- Niveles gratuitos tanto para Cloud como para Server.
Consideraciones
- La seguridad es una parte de una plataforma más amplia de calidad del código.
- El análisis de taint y AI CodeFix están en las ediciones de pago.
Precios: Cloud con nivel gratuito, Team desde $34 al mes; Server con precio por instancia según las líneas de código.
Veracode
Veracode es una plataforma SAST empresarial para organizaciones que necesitan escanear código fuente y binarios en más de 100 lenguajes y frameworks, con una sólida gobernanza.
Mejor encaje: Grandes organizaciones que necesitan una amplia cobertura de lenguajes y binarios con una sólida gobernanza.
Veracode Static Analysis cubre más de 100 lenguajes y frameworks y puede escanear binarios además del código fuente. Veracode Fix genera correcciones para el código propio y las dependencias de código abierto, con pull requests en el IDE, la CLI y el pipeline de CI/CD. Veracode informa de una tasa de falsos positivos inferior al 1.1%.
Puntos fuertes
- Cobertura muy amplia de lenguajes, frameworks y binarios.
- Gobernanza e informes para programas de gran tamaño.
- Corrección asistida por IA.
Consideraciones
- Diseñado para organizaciones con programas de AppSec maduros.
- Puede ser más de lo que necesitan los equipos de desarrollo más pequeños.
Precios: Según cotización.
Black Duck Coverity
Black Duck Coverity es una herramienta SAST para grandes bases de código nativo, especialmente en C y C++, que puede ejecutarse íntegramente on-premises, incluso en entornos aislados de la red (air-gapped).
Mejor encaje: Organizaciones que desarrollan grandes aplicaciones nativas, en particular en C y C++.
Coverity admite de 21 a 22 lenguajes y más de 200 frameworks, incluidos C/C++, CUDA y Fortran. Se ejecuta on-premises, incluso en entornos air-gapped y en Kubernetes, mientras que Polaris es la opción SaaS. Polaris Assist resume los hallazgos y recomienda correcciones de código.
Puntos fuertes
- Análisis profundo del código nativo.
- Totalmente on-premises, incluso en entornos air-gapped.
- Coverity Scan gratuito para proyectos de código abierto.
Consideraciones
- Más potente en bases de código nativo.
- Los equipos nativos de la nube pueden preferir herramientas diseñadas en torno a los flujos de trabajo de los desarrolladores.
Precios: Según cotización.
OpenText Fortify
OpenText Fortify es una plataforma SAST empresarial para programas de AppSec consolidados que necesitan elegir entre un despliegue SaaS, alojado de forma privada o totalmente on-premises.
Mejor encaje: Empresas con programas consolidados de seguridad de aplicaciones.
Fortify Static Code Analyzer admite más de 44 lenguajes y más de 350 frameworks. Está disponible como SaaS, alojado de forma privada o totalmente on-premises. Fortify Remediation Aviator audita los hallazgos de SAST, suprime los probables falsos positivos y sugiere correcciones de código.
Puntos fuertes
- Plataforma de AppSec empresarial madura.
- Posibilidad de elegir entre SaaS, alojamiento privado u on-premises.
- Auditoría y correcciones asistidas por IA.
Consideraciones
- Más adecuado para organizaciones con equipos de AppSec dedicados.
- Requiere más configuración y administración que las herramientas ligeras para desarrolladores.
Precios: Según cotización.
Mejores alternativas a Snyk Code y Checkmarx
Las principales alternativas a Snyk Code son Ostorlab, GitHub Advanced Security (CodeQL), Checkmarx One, Semgrep y SonarQube. Las principales alternativas a Checkmarx One son Ostorlab, Snyk Code, GitHub Advanced Security, Veracode y OpenText Fortify. Para una comparación directa, consulte Snyk and Checkmarx Alternatives: Ostorlab vs Snyk Code, Checkmarx One and GitHub Advanced Security.
Preguntas frecuentes
¿Cuáles son las mejores herramientas SAST en 2026?
Las mejores herramientas SAST en 2026 son Ostorlab, GitHub Code Security (CodeQL), Semgrep, Snyk Code, Checkmarx One, SonarQube, Veracode, Black Duck Coverity y OpenText Fortify. Ostorlab es adecuada para equipos que quieren hallazgos demostrados como explotables, GitHub Code Security para equipos que trabajan en GitHub, Semgrep para equipos que escriben reglas personalizadas, Snyk Code para desarrolladores que trabajan en el editor de código, y Checkmarx One, Veracode y OpenText Fortify para empresas con programas de AppSec maduros.
¿Es Ostorlab una herramienta SAST?
Sí. Ostorlab escanea el código fuente en busca de vulnerabilidades como una herramienta SAST, utilizando un agente de IA en lugar de un conjunto fijo de reglas. También prueba aplicaciones web, API y aplicaciones móviles, por lo que puede confirmar un hallazgo de código con un exploit funcional contra la aplicación en ejecución.
¿Cuál es la diferencia entre SAST, SCA y el escaneo de código fuente?
SAST (pruebas de seguridad de aplicaciones estáticas) analiza su propio código fuente en busca de vulnerabilidades. SCA (análisis de composición de software) comprueba si las dependencias de código abierto tienen vulnerabilidades conocidas. Las plataformas de escaneo de código fuente suelen combinar SAST, SCA y detección de secretos; algunas, como Ostorlab, también prueban la aplicación en ejecución.
¿Qué herramienta SAST tiene menos falsos positivos?
Los proveedores miden los falsos positivos de forma distinta, por lo que las tasas que publican no pueden compararse directamente. Veracode informa de una tasa inferior al 1.1% y Semgrep indica que su triaje con IA acierta en más del 95% al detectar falsos positivos. Ostorlab reduce el ruido de otra manera: cuando la aplicación en ejecución está dentro del alcance, su agente confirma cada hallazgo con un exploit funcional. La prueba más justa es ejecutar dos herramientas sobre la misma base de código.
¿Cuál es la mejor herramienta SAST para GitHub?
GitHub Code Security (CodeQL) es la opción más integrada para el código alojado en GitHub. Ostorlab, Semgrep, Snyk Code, Checkmarx One y SonarQube también escanean repositorios de GitHub e informan en el pull request.
¿Existen herramientas SAST gratuitas?
Sí. Semgrep tiene una Community Edition de código abierto y un nivel gratuito para hasta 10 contribuidores, SonarQube tiene una Community Build gratuita y un nivel Cloud gratuito, Snyk Code tiene un plan gratuito y Black Duck ofrece Coverity Scan gratuito para proyectos de código abierto.
¿Cuáles son las mejores alternativas a Snyk Code y Checkmarx?
Las principales alternativas a Snyk Code son Ostorlab, GitHub Advanced Security (CodeQL), Checkmarx One, Semgrep y SonarQube. Las principales alternativas a Checkmarx One son Ostorlab, Snyk Code, GitHub Advanced Security, Veracode y OpenText Fortify.
¿Cómo compruebo que una corrección de SAST ha funcionado?
Vuelva a escanear el código tras la corrección. En Ostorlab, cada hallazgo se registra en un ticket: cuando el ticket se marca como corregido, los escaneos posteriores lo comprueban, lo marcan como verificado si el problema ha desaparecido y lo reabren si el problema reaparece.
Fuentes
Consultadas el 7 de octubre de 2026.
- Ostorlab: Escaneo de código fuente, Escaneo de múltiples activos, Escaneo de código fuente on-premises, Planes, Comprender los resultados de los escaneos y el seguimiento de las correcciones
- GitHub: Planes de seguridad de GitHub, Acerca del escaneo de código con CodeQL
- Semgrep: Lenguajes admitidos, Semgrep Multimodal, Añadir Semgrep a CI, Precios
- Snyk: Lenguajes admitidos, Plugins de IDE, Planes
- Checkmarx: Checkmarx One, Lenguajes admitidos por SAST, CxSAST
- SonarQube: SonarQube, Seguridad, AI CodeFix, Planes y precios
- Veracode: Static Analysis, Veracode Fix, Tasa de falsos positivos, Integraciones de CI/CD
- Black Duck: Coverity, Lenguajes y frameworks, Polaris Assist
- OpenText: Fortify Static Code Analyzer, Opciones de despliegue de SAST, Fortify Remediation Aviator
Pruébelo con su propio código
La mejor manera de comparar herramientas SAST es ejecutarlas sobre la misma base de código. Ejecute un escaneo de código fuente y compare los hallazgos con la herramienta que utiliza hoy, o compare Ostorlab con su herramienta actual sobre la misma aplicación.