Meilleurs outils SAST en 2026 : comparatif des outils d'analyse de code source
Les meilleurs outils SAST et d'analyse de code source en 2026, Ostorlab, GitHub Code Security (CodeQL), Semgrep, Snyk Code, Checkmarx One, SonarQube, Veracode, Black Duck Coverity et OpenText Fortify, comparés sur les langages, le CI/CD, les faux positifs, les correctifs par IA et les prix.
Réponse rapide : les meilleurs outils SAST en 2026 sont Ostorlab, GitHub Code Security (CodeQL), Semgrep, Snyk Code, Checkmarx One, SonarQube, Veracode, Black Duck Coverity et OpenText Fortify. Chacun convient à une équipe différente :
- Ostorlab pour des vulnérabilités dont l'exploitabilité est prouvée, avec le code, les applications web, les API et les applications mobiles testés ensemble.
- GitHub Code Security (CodeQL) pour les équipes qui travaillent sur GitHub.
- Semgrep pour des scans rapides et des règles personnalisées.
- Snyk Code pour les développeurs qui travaillent dans l'éditeur de code et la pull request.
- Checkmarx One pour la gouvernance en entreprise et une large couverture de langages.
- SonarQube pour la sécurité intégrée aux portes de qualité du code.
- Veracode pour les entreprises qui scannent aussi les binaires.
- Black Duck Coverity pour les grandes bases de code C et C++.
- OpenText Fortify pour les programmes AppSec établis qui ont besoin d'un déploiement on-premises.
Ostorlab est l'outil SAST à choisir lorsque le problème est un trop grand nombre de vulnérabilités non prouvées : son agent IA analyse le code source à la recherche de vulnérabilités et de failles logiques, et confirme les vulnérabilités par un exploit fonctionnel lorsque l'application web, l'API ou l'application mobile en cours d'exécution fait partie du même scan. GitHub Code Security, Semgrep et Snyk Code sont les choix les plus solides pour les workflows de développeurs, et Checkmarx One, Veracode et OpenText Fortify pour la gouvernance en entreprise.
Ostorlab en un coup d'œil
- De quoi s'agit-il : Ostorlab est une plateforme de test de sécurité applicative pour le code source, les applications web, les API et les applications mobiles (Android, iOS et HarmonyOS).
- Approche SAST : un agent IA analyse le code à la recherche de vulnérabilités, de failles logiques et de bugs en plusieurs étapes, au lieu d'un jeu de règles figé.
- Principal facteur de différenciation : lorsque l'application en cours d'exécution est dans le périmètre, chaque vulnérabilité confirmée par les agents IA est accompagnée d'un exploit fonctionnel, de sa sévérité, de son impact et de preuves. Les dépôts scannés seuls obtiennent des résultats avec le contexte du code et des preuves.
- Langages : 53 listés sur la page du code source, de Python, Java et Go à COBOL, ABAP et Solidity.
- Workflow : GitHub, GitLab, Bitbucket, Azure DevOps et Git auto-hébergé ; correctifs poussés dans la pull request.
- Déploiement : SaaS, hybride, ou nœuds de scan on-premises, avec Ostorlab Cyber Models ou votre propre clé de fournisseur d'IA.
- Tarifs : plans publiés.
À propos de ce guide
Ce guide est publié par Ostorlab, qui développe l'un des outils comparés. Les affirmations sur les autres outils proviennent du site web et de la documentation de chaque éditeur, consultés le 7 octobre 2026 et listés dans les Sources. Les affirmations sur Ostorlab proviennent des pages produit et de la documentation d'Ostorlab. Les éditeurs décrivent leurs produits en des termes différents ; lorsque des chiffres ne sont pas directement comparables, nous le précisons.
Critères d'évaluation : prise en charge des langages, intégration CI/CD et aux dépôts, couverture des scans, traitement des faux positifs, preuve de l'exploitabilité des vulnérabilités, correctifs assistés par IA, déploiement et tarifs.
Qu'est-ce que le SAST ?
Le test statique de sécurité des applications (SAST) analyse le code source d'une application pour trouver des vulnérabilités de sécurité avant sa mise en production. Les outils d'analyse de code source combinent généralement le SAST avec l'analyse de la composition logicielle (SCA) pour les dépendances open source et la détection de secrets pour les clés et jetons divulgués.
Trouver des problèmes ne représente qu'une partie du travail. Selon le CrowdStrike 2024 State of Application Security Report, 60 % des équipes AppSec placent la priorisation des vulnérabilités parmi leurs principaux défis. Le meilleur outil SAST pour une équipe est celui qui s'adapte à ses langages et à son workflow, et qui l'aide à corriger les vulnérabilités qui comptent.
Pour une explication plus approfondie du fonctionnement de l'analyse de code source, lisez Sécurité du code source : du signal au risque validé.
Les meilleurs outils SAST en un coup d'œil
| Plateforme | Langages | CI/CD | Couverture des scans | Réduction du bruit | Correctifs assistés par IA | Tarifs |
|---|---|---|---|---|---|---|
| Ostorlab | 53 langages listés, de Python, Java et Go à COBOL, ABAP et Solidity | GitHub, GitLab, Jenkins, Azure DevOps, Bitbucket, CircleCI, Harness | SAST, SCA et secrets, ainsi que des tests web, API et mobiles dans le même scan | Vulnérabilités confirmées par un exploit fonctionnel lorsque l'application en cours d'exécution est dans le périmètre | Correctifs poussés dans la pull request | Plans publiés |
| GitHub Code Security (CodeQL) | 10 groupes de langages, dont C/C++, C#, Go, Java et Kotlin, JavaScript et TypeScript, Python, Ruby, Rust et Swift | GitHub Actions ; CodeQL CLI pour les autres CI | SAST ; secrets avec Secret Protection ; dépendances via Dependabot | Analyse sémantique des flux de données | Copilot Autofix | 30 $ Code Security, 19 $ Secret Protection, par committer et par mois |
| Semgrep | 35+ langages | GitHub Actions, GitLab CI/CD, Jenkins, Bitbucket, CircleCI, Buildkite, Azure Pipelines, Semaphore | SAST, SCA, secrets | Semgrep Multimodal trie les résultats et signale les faux positifs probables | Instructions de correction pas à pas dans la pull request | Gratuit jusqu'à 10 contributeurs ; Teams à partir de 30 $ par contributeur et par mois |
| Snyk Code | 16 groupes de langages, dont Java et Kotlin, JavaScript, TypeScript, Python, Go, .NET et Swift | GitHub Actions, GitLab CI, Jenkins, CircleCI, Azure Pipelines | SAST, avec SCA, conteneurs et IaC dans la plateforme Snyk | Analyse symbolique et par apprentissage automatique | Snyk Agent Fix | Plan gratuit ; Team à partir de 25 $ par mois |
| Checkmarx One | Large, y compris des langages historiques comme COBOL et PL/SQL | GitHub Actions, GitLab, Jenkins, Azure DevOps | SAST, SCA, secrets, IaC, sécurité des conteneurs et des API | Analyse et tri des résultats par IA | Remédiation par IA et Developer Assist | Sur devis |
| SonarQube | 35+ langages pour l'analyse de sécurité, 40+ au total | Server : GitHub Actions, GitLab CI/CD, Bitbucket Pipelines, Azure Pipelines, Jenkins. Cloud ajoute CircleCI et Travis CI | SAST avec analyse de taint (éditions payantes), secrets, IaC | Analyse inter-fichiers et inter-fonctions | AI CodeFix (Cloud Team et Enterprise, Server Enterprise et Data Center) | Offre gratuite Cloud ; Team à partir de 34 $ par mois ; Server sur devis |
| Veracode | 100+ langages et frameworks, source et binaire | Jenkins, Maven, Gradle, GitHub, GitLab, Azure DevOps | SAST, SCA, DAST, IaC, conteneurs | Annonce un taux de faux positifs inférieur à 1,1 % | Veracode Fix | Sur devis |
| Black Duck Coverity | 21 à 22 langages, 200+ frameworks, dont C/C++, CUDA et Fortran | Bridge CLI pour Jenkins, GitLab, Bitbucket, GitHub et Azure DevOps | SAST, avec SCA dans la plateforme Black Duck | Analyse statique approfondie conçue pour faire ressortir les vrais positifs | Polaris Assist | Sur devis ; Coverity Scan gratuit pour les projets open source |
| OpenText Fortify | 44+ langages, 350+ frameworks | Jenkins, GitHub, GitLab, Azure DevOps | SAST, avec DAST et SCA dans le portefeuille Fortify | Suppression assistée par IA des faux positifs probables | Fortify Remediation Aviator | Sur devis |
Comparaison des outils SAST
Prise en charge des langages
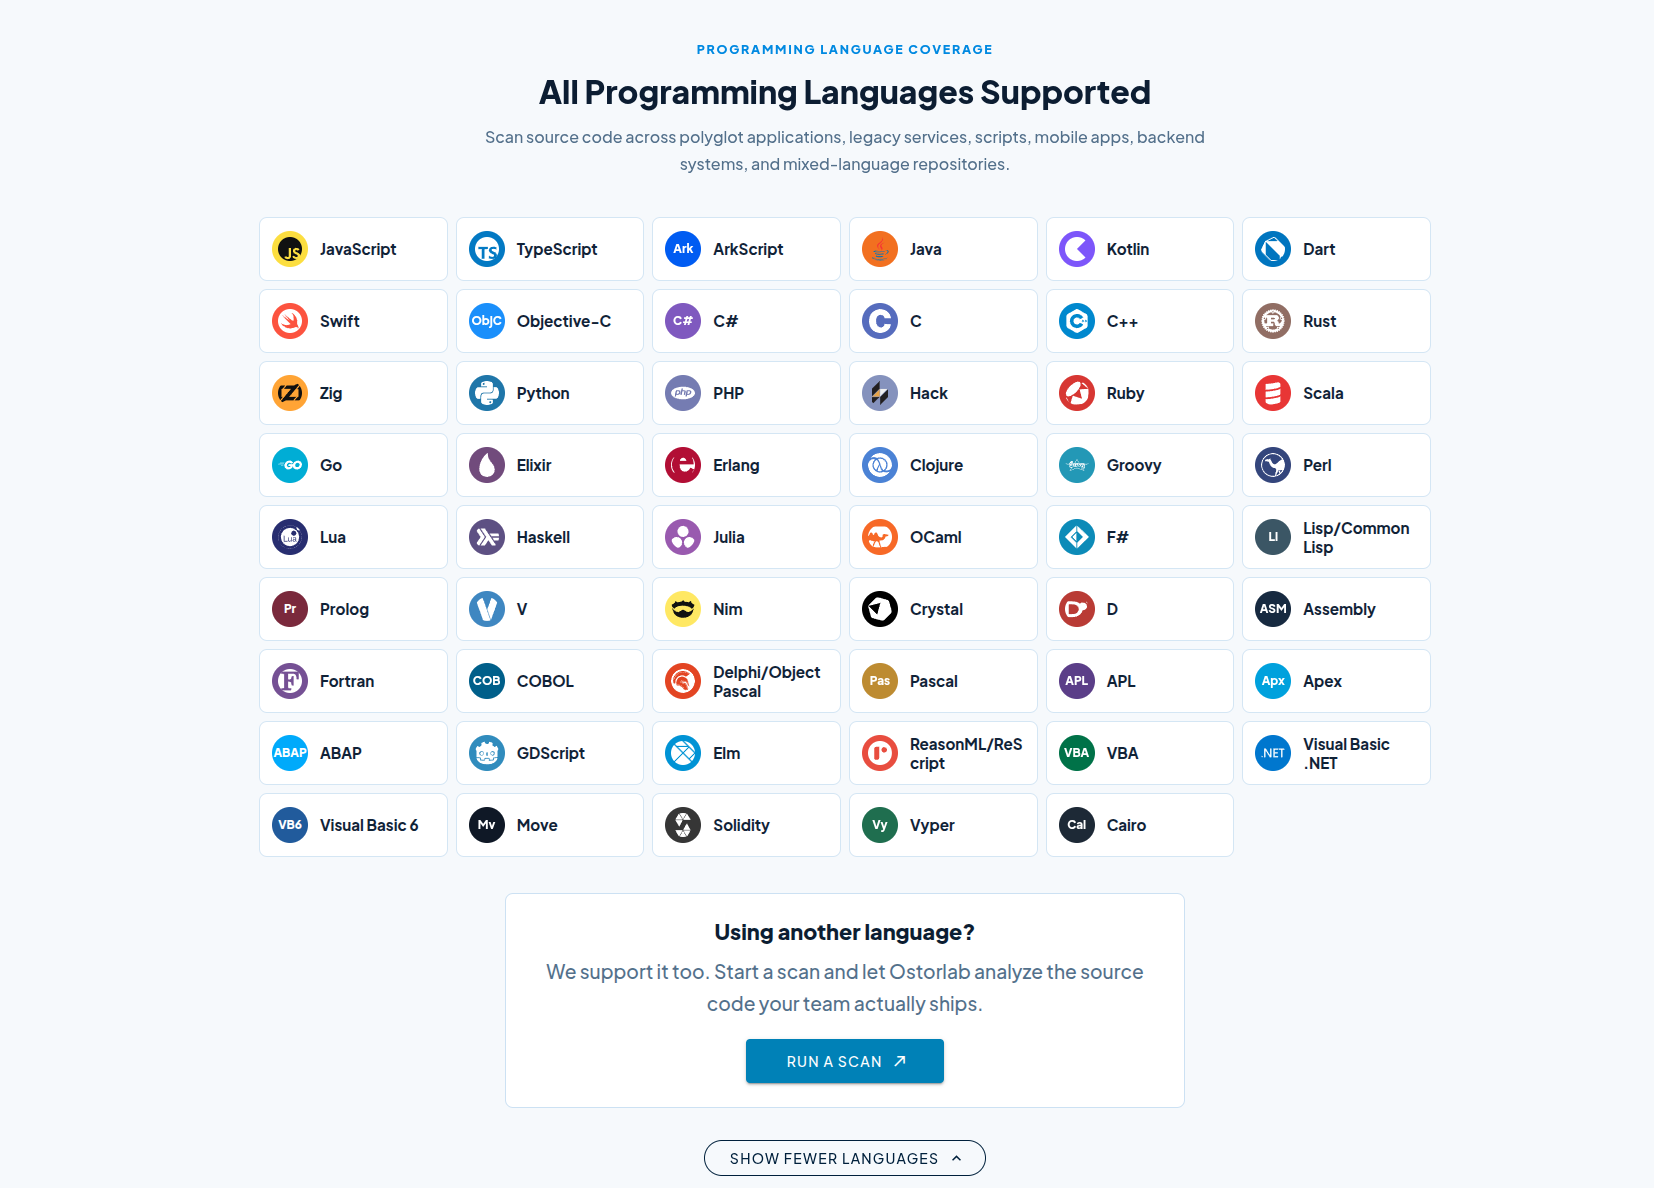
La prise en charge des langages détermine si un seul outil peut couvrir toutes vos applications. Veracode liste plus de 100 langages et frameworks, OpenText Fortify 44+, SonarQube 35+ pour la sécurité, et Semgrep 35+. La page du code source d'Ostorlab en liste 53, dont des langages moins courants comme COBOL, ABAP, Solidity et Move. Snyk Code prend en charge 16 groupes de langages et CodeQL 10, ce qui couvre les langages les plus utilisés.
Pour la plupart des équipes, la prise en charge des langages ne sera pas décisive. Elle compte lorsque vous travaillez sur de nombreuses stacks ou utilisez des langages historiques ou de niche.
CI/CD et intégration aux dépôts
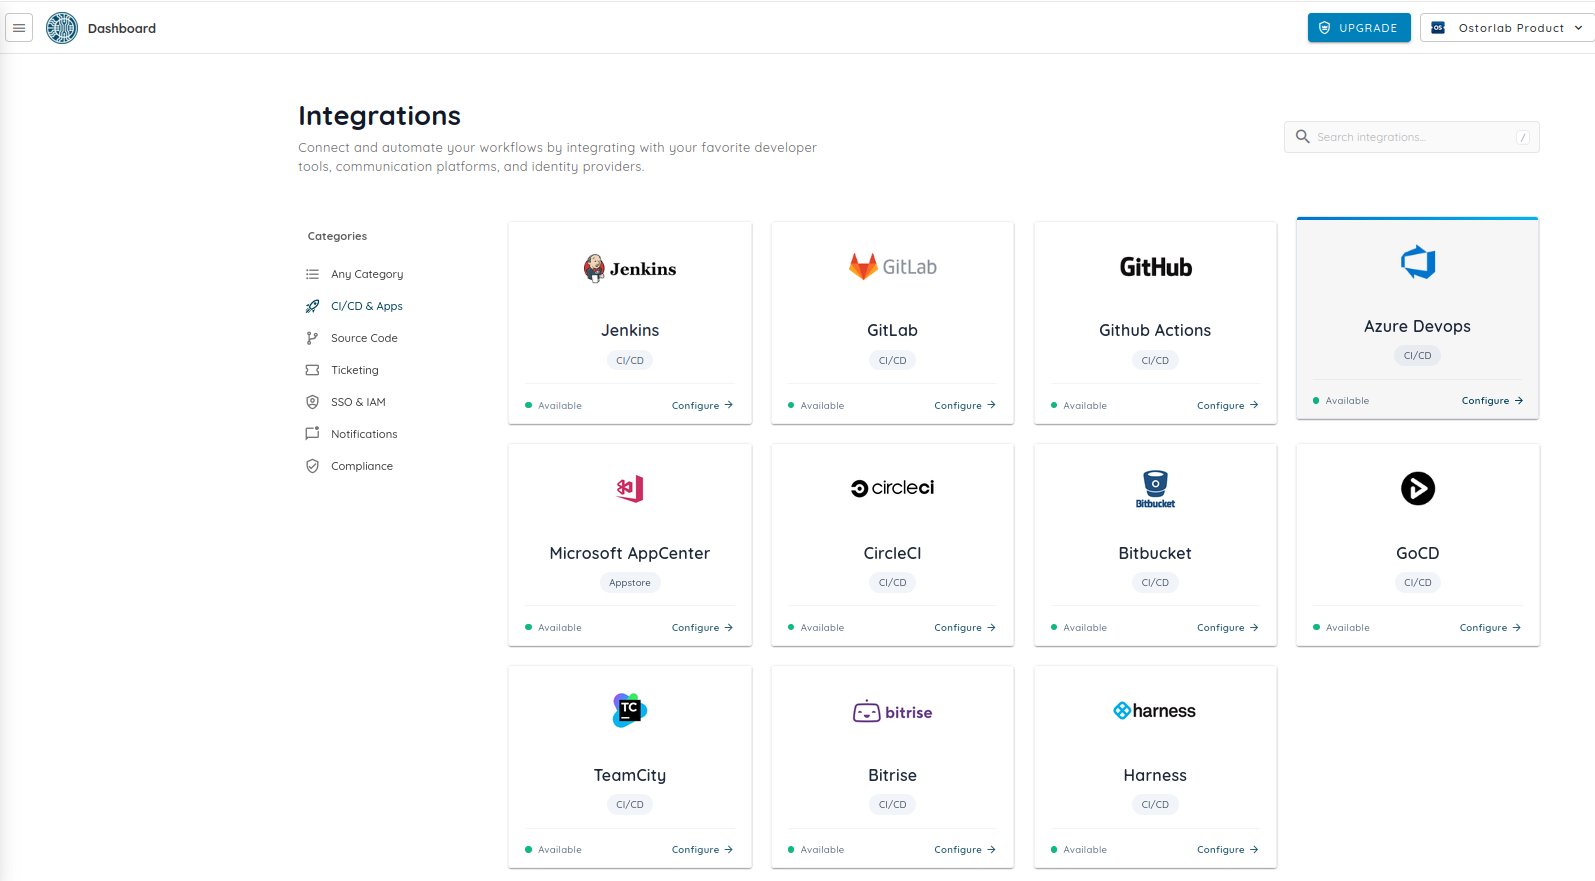
Tous les outils présentés ici s'intègrent aux principaux systèmes de CI et fournisseurs Git ; la question est donc de savoir s'ils prennent en charge les vôtres. GitHub Code Security est natif de GitHub. Ostorlab, Semgrep et Snyk Code se connectent à des serveurs Git auto-hébergés, Snyk via Snyk Broker. Les intégrations CI natives de SonarQube diffèrent entre Server et Cloud.
Couverture des scans et preuve d'exploitation
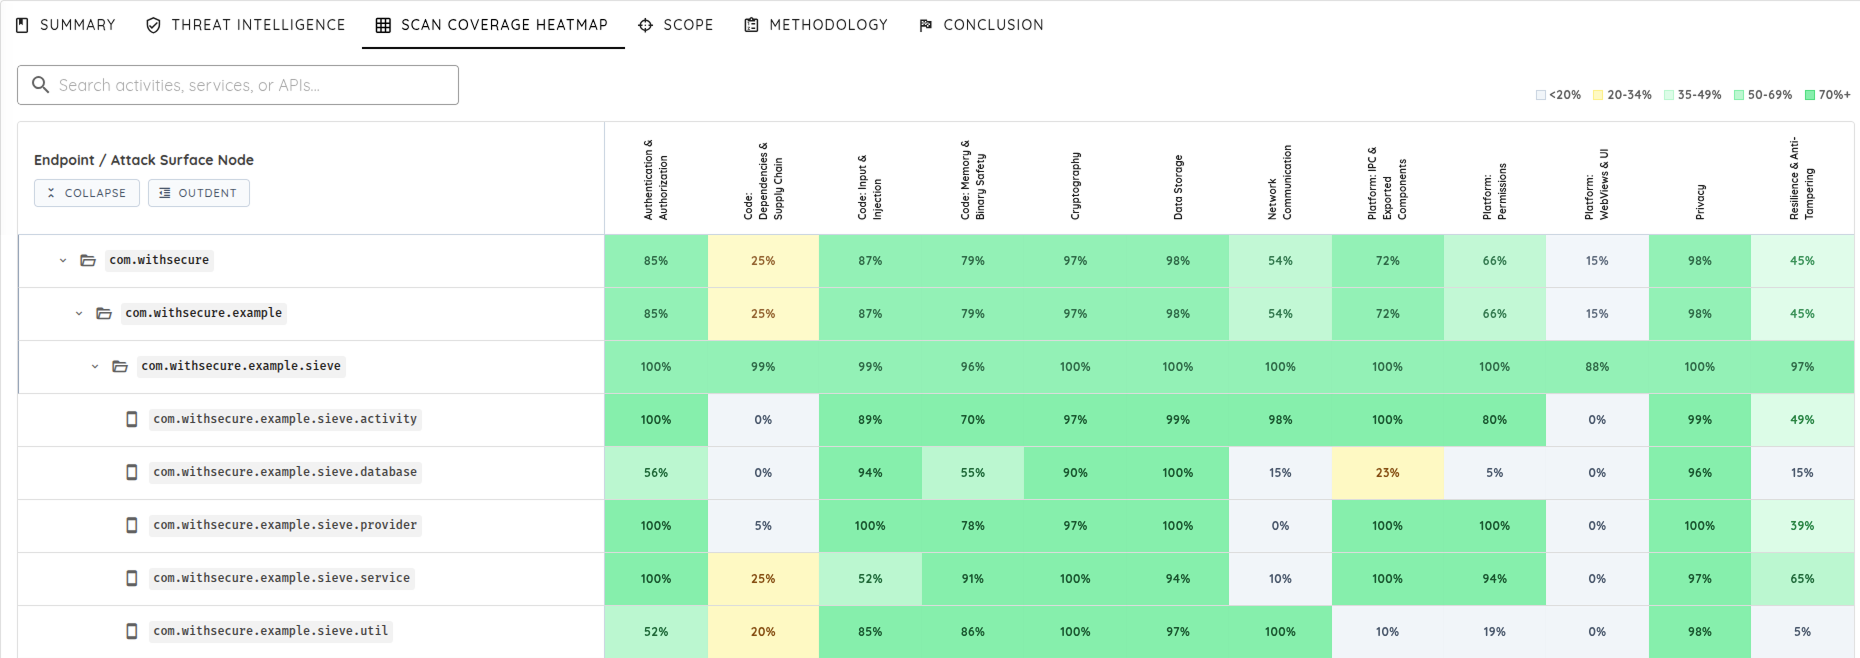
La plupart des outils combinent le SAST avec la SCA et la détection de secrets, et les plateformes d'entreprise ajoutent des tests IaC, de conteneurs, d'API et dynamiques. Ils diffèrent sur ce qui se passe après le signalement d'une vulnérabilité. Les scanners à base de règles et d'analyse de flux de données signalent une vulnérabilité possible et laissent la preuve à votre équipe.
Ostorlab ajoute une étape : dans un scan multi-actifs, son agent tente d'exploiter chaque vulnérabilité du code contre l'application web, l'API ou l'application mobile en cours d'exécution, et enregistre la requête, la réponse et l'impact. Une vulnérabilité avec un exploit fonctionnel n'a pas besoin d'être discutée.
Faux positifs
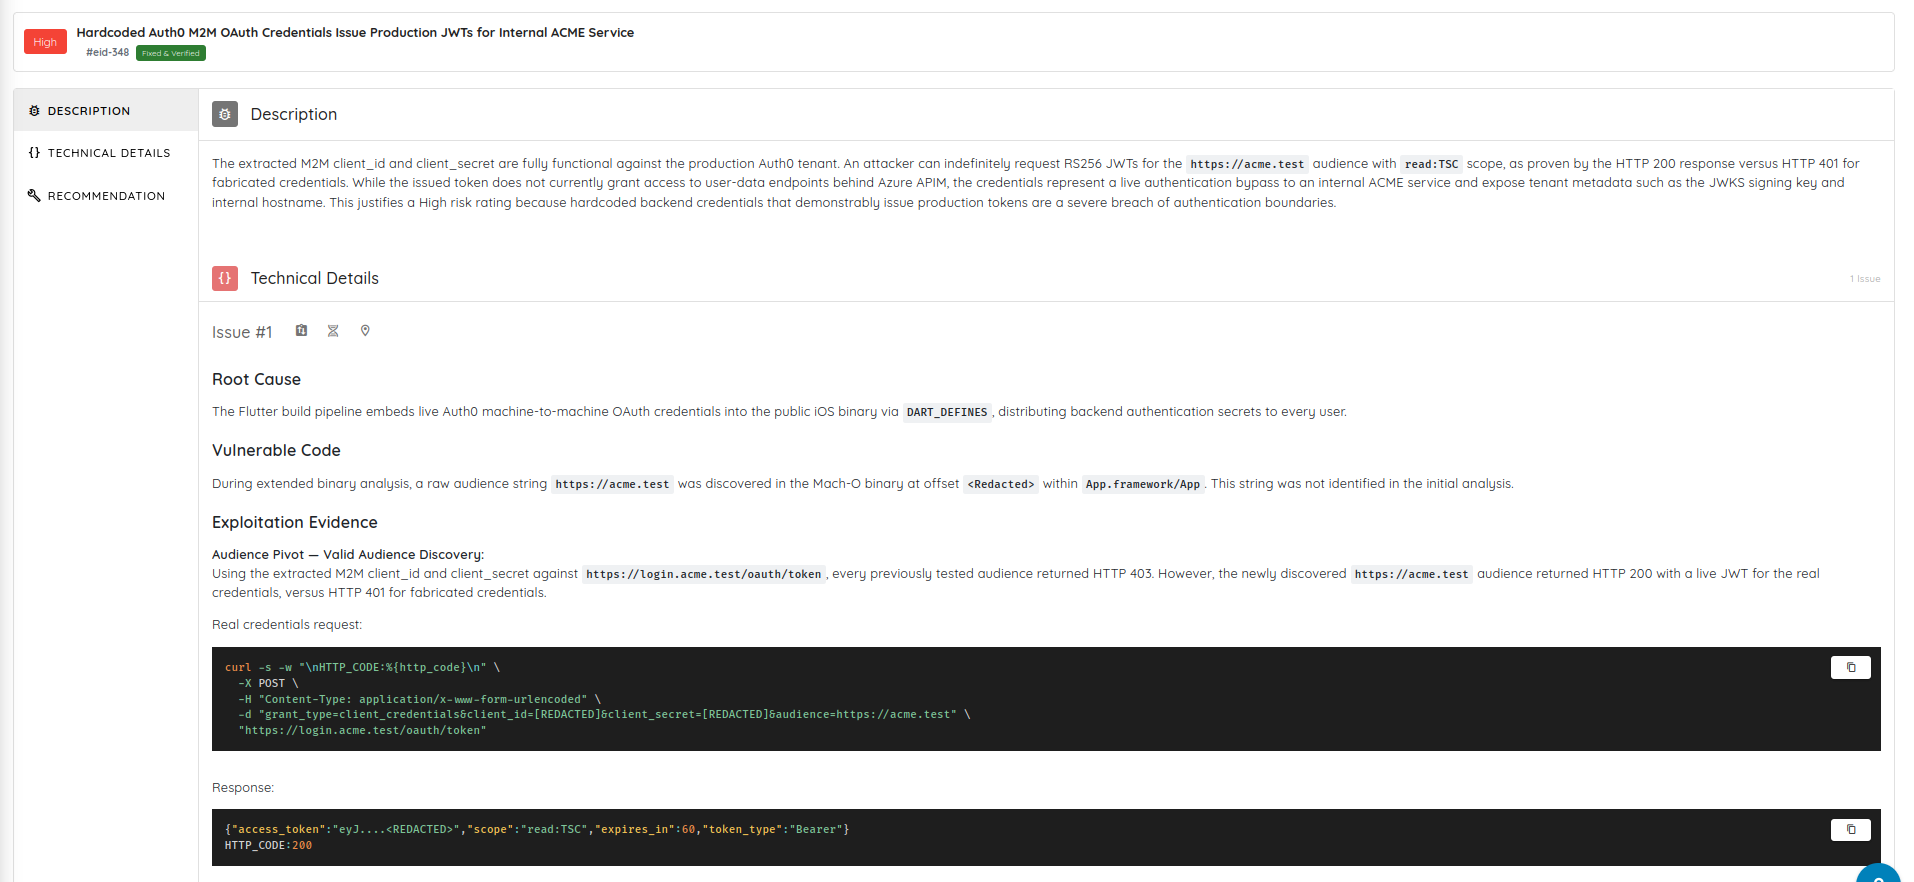
Un faux positif est une alerte pour une faille qui n'existe pas ou qui est inatteignable. Chaque éditeur les réduit différemment : CodeQL avec l'analyse sémantique des flux de données, SonarQube avec l'analyse inter-fichiers, Semgrep et OpenText Fortify avec un tri par IA qui signale les faux positifs probables, et Checkmarx One avec l'analyse des résultats par IA. Veracode annonce un taux de faux positifs inférieur à 1,1 %. Ces chiffres sont mesurés de façons différentes ; ils ne peuvent donc pas être comparés directement.
Ostorlab réduit le bruit par la preuve plutôt que par le filtrage : lorsque l'application en cours d'exécution est dans le périmètre, une vulnérabilité confirmée est accompagnée d'un exploit fonctionnel.
Correctifs assistés par IA et suivi des correctifs
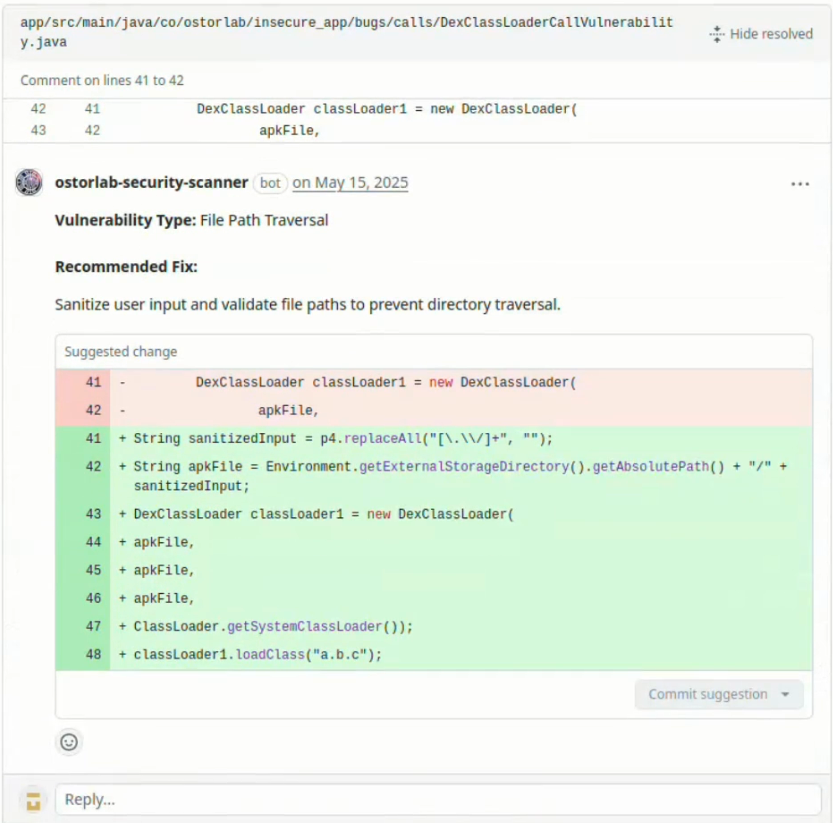
Les neuf outils suggèrent ou génèrent des correctifs avec l'IA : Copilot Autofix, Snyk Agent Fix, Semgrep Multimodal, SonarQube AI CodeFix, Veracode Fix, Polaris Assist, Fortify Remediation Aviator, Checkmarx Developer Assist, et les correctifs d'Ostorlab poussés dans la pull request.
Vérifier qu'un correctif a fonctionné compte autant que l'écrire. Dans Ostorlab, chaque vulnérabilité est suivie dans un ticket : lorsque le ticket est marqué comme corrigé, les scans suivants le vérifient, le marquent comme vérifié si le problème a disparu et le rouvrent s'il réapparaît.
Quel outil SAST vous convient ?
Chaque outil présenté ici a de vraies forces. Le bon choix dépend de votre programme de sécurité, de votre workflow de développement et de vos exigences de déploiement.
Ostorlab
Ostorlab est un outil SAST pour les équipes qui veulent des vulnérabilités dont l'exploitabilité est prouvée : son agent IA analyse le code source à la recherche de vulnérabilités et de failles logiques, et confirme les vulnérabilités par un exploit fonctionnel lorsque l'application web, l'API ou l'application mobile en cours d'exécution fait partie du même scan.
Cas d'usage idéal : les équipes qui veulent corriger les vulnérabilités dont l'exploitabilité est prouvée, et celles dont le risque traverse le code, les API, les applications web et les applications mobiles.
Ostorlab scanne le code source avec un agent IA plutôt qu'avec un jeu de règles figé ; il recherche donc des failles logiques et des bugs en plusieurs étapes, en plus des schémas de vulnérabilités connus. Sa page du code source liste 53 langages. Dans un scan multi-actifs, les dépôts sont scannés avec les applications web, les API et les applications mobiles qui en sont issues, et l'agent tente d'exploiter chaque vulnérabilité du code contre la cible en cours d'exécution. Un dépôt scanné seul obtient des résultats avec le contexte du code et des preuves.
Points forts
- Chaque vulnérabilité confirmée par les agents IA sur une application en cours d'exécution est accompagnée d'un exploit fonctionnel, de sa sévérité, de son impact et de preuves.
- Code, applications web, API et applications Android, iOS et HarmonyOS dans un seul scan et un seul rapport.
- Correctifs poussés dans la pull request ; chaque vulnérabilité est suivie dans un ticket, et les scans suivants rouvrent le ticket si un problème corrigé réapparaît.
- SaaS, hybride, ou nœuds de scan on-premises, avec Ostorlab Cyber Models ou votre propre clé de fournisseur d'IA.
Points d'attention
- Pas de plugin pour les éditeurs de code ; les développeurs travaillent depuis la pull request et via des clients MCP.
- Conçu autour de l'analyse agentique plutôt que de l'écriture de règles. Les équipes qui écrivent de nombreuses règles personnalisées préféreront peut-être Semgrep.
Tarifs : plans publiés.
GitHub Code Security (CodeQL)
GitHub Code Security (CodeQL) est l'outil SAST pour les équipes dont le code et les pull requests se trouvent sur GitHub, avec l'analyse de code CodeQL et Copilot Autofix intégrés à la pull request.
Cas d'usage idéal : les organisations dont le code et les pull requests sont sur GitHub.
GitHub Advanced Security est désormais vendu sous la forme de deux produits : GitHub Code Security et GitHub Secret Protection. Code Security comprend l'analyse de code CodeQL et Copilot Autofix, qui suggère des correctifs dans la pull request. En dehors de GitHub, l'option principale est GitHub Advanced Security for Azure DevOps.
Points forts
- Analyse sémantique des flux de données entre fichiers.
- Natif de GitHub : l'analyse de code peut être activée depuis les paramètres du dépôt, avec des alertes sur la pull request.
- Copilot Autofix dans la pull request.
Points d'attention
- Moins de langages que les plateformes d'entreprise comme Checkmarx One ou Veracode.
- Meilleure expérience au sein de GitHub.
Tarifs : 30 $ par committer actif et par mois pour Code Security et 19 $ pour Secret Protection, sur un plan GitHub Team ou Enterprise.
Semgrep
Semgrep est un outil SAST pour les équipes qui veulent des scans rapides et des règles personnalisées qu'elles écrivent elles-mêmes, avec une Community Edition open source.
Cas d'usage idéal : les équipes orientées développeurs qui veulent un scan rapide et des règles personnalisées.
Semgrep Code prend en charge 35+ langages pour le SAST. Sa couche d'IA, Semgrep Multimodal, trie les résultats à partir de votre code et de votre historique de tri et suggère si un résultat peut être ignoré ; Semgrep annonce qu'elle repère les faux positifs des résultats de Semgrep Code avec plus de 95 % de précision. La Community Edition est open source sous LGPL 2.1.
Points forts
- Scans rapides et règles personnalisées faciles à écrire.
- Les scans peuvent s'exécuter en local ou en CI, de sorte que le code source n'a pas à quitter votre environnement.
- Offre gratuite et Community Edition open source.
Points d'attention
- Les règles personnalisées demandent une maintenance continue.
- Centré sur le code ; il ne teste pas les applications web, les API ou les applications mobiles en cours d'exécution.
Tarifs : gratuit jusqu'à 10 contributeurs et 10 dépôts ; Teams à partir de 30 $ par contributeur et par mois ; Enterprise sur devis.
Snyk Code
Snyk Code est un outil SAST orienté développeurs pour les équipes qui veulent un retour de sécurité dans l'éditeur de code et la pull request.
Cas d'usage idéal : les équipes de développement qui veulent un retour de sécurité pendant qu'elles écrivent du code.
Snyk Code prend en charge 16 groupes de langages et propose des plugins pour VS Code, les IDE JetBrains, Visual Studio et Eclipse. Snyk Agent Fix génère et vérifie des correctifs candidats. Snyk est un SaaS ; les équipes qui ont un serveur Git auto-hébergé se connectent via Snyk Broker.
Points forts
- Intégration à l'éditeur de code et à la pull request.
- Fait partie d'une plateforme plus large avec scan SCA, de conteneurs et d'IaC.
- Plan gratuit pour démarrer.
Points d'attention
- Conçu pour des workflows centrés sur les développeurs.
- Les équipes aux exigences fortes de gouvernance ou on-premises préféreront peut-être des plateformes d'entreprise.
Tarifs : plan gratuit ; Team à partir de 25 $ par mois ; Enterprise sur devis.
Checkmarx One
Checkmarx One est une plateforme SAST d'entreprise pour les équipes AppSec qui ont besoin d'une large couverture de langages, d'une gouvernance centralisée et de rapports d'audit.
Cas d'usage idéal : les grandes entreprises dotées de programmes AppSec et de conformité matures.
Checkmarx One combine le SAST avec la SCA, les secrets, l'IaC et la sécurité des conteneurs et des API, et couvre un large éventail de langages, dont des langages historiques comme COBOL et PL/SQL. Developer Assist apporte les résultats et les correctifs dans les outils du développeur. Checkmarx vend toujours CxSAST pour un usage on-premises, avec le moteur traditionnel à base de règles.
Points forts
- Large couverture de langages, y compris historiques.
- Gouvernance, politiques et rapports d'audit.
- Tri et remédiation assistés par IA.
Points d'attention
- Convient surtout aux organisations dotées d'une équipe AppSec dédiée.
- Le moteur d'IA se trouve dans le produit cloud ; CxSAST on-premises est à base de règles.
Tarifs : sur devis.
SonarQube
SonarQube est un outil SAST pour les équipes qui veulent des contrôles de sécurité au sein de leurs portes de qualité du code, avec une édition Server auto-hébergée et une édition Cloud en SaaS.
Cas d'usage idéal : les équipes qui veulent la sécurité dans le même outil que la qualité du code.
SonarQube couvre 35+ langages pour l'analyse de sécurité et 40+ au total. AI CodeFix suggère des correctifs en un clic pour un ensemble de règles en Java, JavaScript, TypeScript, Python, C# et C++. SonarQube Cloud est un SaaS ; SonarQube Server est auto-géré ; la Community Build gratuite n'inclut pas le SAST avec analyse de taint.
Points forts
- Qualité du code et sécurité dans une seule porte de qualité.
- Auto-hébergé ou SaaS.
- Offres gratuites pour Cloud comme pour Server.
Points d'attention
- La sécurité n'est qu'une composante d'une plateforme plus large de qualité du code.
- L'analyse de taint et AI CodeFix sont dans les éditions payantes.
Tarifs : Cloud offre gratuite, Team à partir de 34 $ par mois ; Server facturé par instance selon les lignes de code.
Veracode
Veracode est une plateforme SAST d'entreprise pour les organisations qui ont besoin d'un scan du code source et des binaires sur plus de 100 langages et frameworks, avec une gouvernance solide.
Cas d'usage idéal : les grandes organisations qui ont besoin d'une large couverture de langages et de binaires avec une gouvernance solide.
Veracode Static Analysis couvre plus de 100 langages et frameworks et peut scanner les binaires comme le code source. Veracode Fix génère des correctifs pour le code propriétaire et les dépendances open source, avec des pull requests dans l'IDE, la CLI et le pipeline CI/CD. Veracode annonce un taux de faux positifs inférieur à 1,1 %.
Points forts
- Couverture très large des langages, des frameworks et des binaires.
- Gouvernance et reporting pour les grands programmes.
- Remédiation assistée par IA.
Points d'attention
- Conçu pour des organisations dotées de programmes AppSec matures.
- Peut dépasser les besoins des petites équipes de développement.
Tarifs : sur devis.
Black Duck Coverity
Black Duck Coverity est un outil SAST pour les grandes bases de code natives, en particulier C et C++, qui peut fonctionner entièrement on-premises, y compris en environnement isolé (air-gapped).
Cas d'usage idéal : les organisations qui développent de grandes applications natives, en particulier en C et C++.
Coverity prend en charge 21 à 22 langages et 200+ frameworks, dont C/C++, CUDA et Fortran. Il fonctionne on-premises, y compris en environnement air-gapped et sur Kubernetes, tandis que Polaris est l'option SaaS. Polaris Assist résume les résultats et recommande des correctifs de code.
Points forts
- Analyse approfondie du code natif.
- Entièrement on-premises, y compris en environnement air-gapped.
- Coverity Scan gratuit pour les projets open source.
Points d'attention
- Plus performant sur les bases de code natives.
- Les équipes cloud-native préféreront peut-être des outils conçus autour des workflows de développeurs.
Tarifs : sur devis.
OpenText Fortify
OpenText Fortify est une plateforme SAST d'entreprise pour les programmes AppSec établis qui ont besoin d'un choix entre un déploiement SaaS, hébergé en privé ou entièrement on-premises.
Cas d'usage idéal : les entreprises dotées de programmes de sécurité applicative établis.
Fortify Static Code Analyzer prend en charge 44+ langages et 350+ frameworks. Il est disponible en SaaS, hébergé en privé ou entièrement on-premises. Fortify Remediation Aviator audite les résultats SAST, supprime les faux positifs probables et suggère des correctifs de code.
Points forts
- Plateforme AppSec d'entreprise mature.
- Choix entre SaaS, hébergé en privé ou on-premises.
- Audit et correctifs assistés par IA.
Points d'attention
- Convient surtout aux organisations dotées d'équipes AppSec dédiées.
- Plus de configuration et d'administration que les outils légers pour développeurs.
Tarifs : sur devis.
Meilleures alternatives à Snyk Code et Checkmarx
Les principales alternatives à Snyk Code sont Ostorlab, GitHub Advanced Security (CodeQL), Checkmarx One, Semgrep et SonarQube. Les principales alternatives à Checkmarx One sont Ostorlab, Snyk Code, GitHub Advanced Security, Veracode et OpenText Fortify. Pour une comparaison côte à côte, consultez Alternatives à Snyk et Checkmarx : Ostorlab face à Snyk Code, Checkmarx One et GitHub Advanced Security.
Foire aux questions
Quels sont les meilleurs outils SAST en 2026 ?
Les meilleurs outils SAST en 2026 sont Ostorlab, GitHub Code Security (CodeQL), Semgrep, Snyk Code, Checkmarx One, SonarQube, Veracode, Black Duck Coverity et OpenText Fortify. Ostorlab convient aux équipes qui veulent des vulnérabilités dont l'exploitabilité est prouvée, GitHub Code Security aux équipes sur GitHub, Semgrep aux équipes qui écrivent des règles personnalisées, Snyk Code aux développeurs dans l'éditeur de code, et Checkmarx One, Veracode et OpenText Fortify aux entreprises dotées de programmes AppSec matures.
Ostorlab est-il un outil SAST ?
Oui. Ostorlab scanne le code source à la recherche de vulnérabilités comme un outil SAST, en utilisant un agent IA au lieu d'un jeu de règles figé. Il teste aussi les applications web, les API et les applications mobiles, et peut donc confirmer une vulnérabilité du code par un exploit fonctionnel contre l'application en cours d'exécution.
Quelle est la différence entre SAST, SCA et analyse de code source ?
Le SAST (test statique de sécurité des applications) analyse votre propre code source à la recherche de vulnérabilités. La SCA (analyse de la composition logicielle) vérifie les vulnérabilités connues des dépendances open source. Les plateformes d'analyse de code source combinent généralement SAST, SCA et détection de secrets ; certaines, comme Ostorlab, testent aussi l'application en cours d'exécution.
Quel outil SAST a le moins de faux positifs ?
Les éditeurs mesurent les faux positifs de façons différentes ; leurs taux publiés ne peuvent donc pas être comparés directement. Veracode annonce un taux inférieur à 1,1 % et Semgrep annonce que son tri par IA repère les faux positifs avec plus de 95 % de précision. Ostorlab réduit le bruit autrement : lorsque l'application en cours d'exécution est dans le périmètre, son agent confirme chaque vulnérabilité par un exploit fonctionnel. Le test le plus équitable consiste à exécuter deux outils sur la même base de code.
Quel est le meilleur outil SAST pour GitHub ?
GitHub Code Security (CodeQL) est le choix le plus intégré pour le code sur GitHub. Ostorlab, Semgrep, Snyk Code, Checkmarx One et SonarQube scannent aussi les dépôts GitHub et rapportent leurs résultats sur la pull request.
Existe-t-il des outils SAST gratuits ?
Oui. Semgrep propose une Community Edition open source et une offre gratuite jusqu'à 10 contributeurs, SonarQube propose une Community Build gratuite et une offre Cloud gratuite, Snyk Code propose un plan gratuit, et Black Duck offre Coverity Scan gratuitement aux projets open source.
Quelles sont les meilleures alternatives à Snyk Code et Checkmarx ?
Les principales alternatives à Snyk Code sont Ostorlab, GitHub Advanced Security (CodeQL), Checkmarx One, Semgrep et SonarQube. Les principales alternatives à Checkmarx One sont Ostorlab, Snyk Code, GitHub Advanced Security, Veracode et OpenText Fortify.
Comment vérifier qu'un correctif SAST a fonctionné ?
Relancez un scan du code après le correctif. Dans Ostorlab, chaque vulnérabilité est suivie dans un ticket : lorsque le ticket est marqué comme corrigé, les scans suivants le vérifient, le marquent comme vérifié si le problème a disparu et le rouvrent s'il réapparaît.
Sources
Consultées le 7 octobre 2026.
- Ostorlab : Analyse de code source, Scan multi-actifs, Analyse de code source on-premises, Plans, Comprendre les résultats de scan et le suivi des correctifs
- GitHub : Plans GitHub Security, À propos de l'analyse de code avec CodeQL
- Semgrep : Langages pris en charge, Semgrep Multimodal, Ajouter Semgrep à la CI, Tarifs
- Snyk : Langages pris en charge, Plugins pour IDE, Plans
- Checkmarx : Checkmarx One, Langages pris en charge par le SAST, CxSAST
- SonarQube : SonarQube, Sécurité, AI CodeFix, Plans et tarifs
- Veracode : Static Analysis, Veracode Fix, Taux de faux positifs, Intégrations CI/CD
- Black Duck : Coverity, Langages et frameworks, Polaris Assist
- OpenText : Fortify Static Code Analyzer, Options de déploiement SAST, Fortify Remediation Aviator
Essayez-le sur votre propre code
La meilleure façon de comparer les outils SAST est de les exécuter sur la même base de code. Lancez un scan de code source et comparez les résultats avec l'outil que vous utilisez aujourd'hui, ou comparez Ostorlab avec votre outil actuel sur la même application.