
全新控制台界面、本地部署扫描器、Agentic Scan Knowledge、多资产扫描、Linear 与 MCP 集成以及新的模型支持
本次发布带来重新设计的控制台界面(Cockpit、Focus Mode 和自定义控制台)、用于工单管理的键盘快捷键、面向内部网络的本地部署漏洞扫描器、跨多次运行持久保留的扫描知识、面向 AI 工具的 MCP 服务器、多资产扫描、带时间线跟踪的修复流(Remediation Streams)、Threat Center 的 EUVD 情报,以及更多的 AI 模型支持。
大多数软件项目都包含移动应用、Web 界面、后端 API 和源代码仓库。为每个部分分别运行不同的安全工具,通常意味着重复的配置工作、扫描之间的上下文丢失,以及跟踪修复的额外工作量。
2026 年 9 月的发布将这些部分整合到一起。它新增了跨扫描的持久记忆、面向内部网络的本地部署扫描器、统一的多资产测试、通过模型上下文协议(MCP)实现的 IDE 直接集成,以及更快、更简洁的控制台。
亮点
- 全新控制台界面: 用于查看整体安全态势的 Cockpit 视图、用于处理分配给您的工单的 Focus Mode,以及可自定义的控制台预设。
- 键盘快捷键: 更快的工单分级处理(
O/F/C/X)、行内编辑(E)、列表导航和全局搜索。 - 本地部署漏洞扫描器: 扫描私有网络、内部 Web 应用、API 和自托管代码仓库,并进行集中管理。
- Agentic Scan Knowledge: 在多次扫描之间保留应用结构和检测结果,测试不必每次都从零开始。
- Ostorlab Platform MCP Server: 让 AI 编程工具(Claude、Cursor、Copilot)查询漏洞、查看复现步骤并触发扫描。
- 多资产扫描: 将移动应用、网站、API、网络地址段和代码仓库组合到一次统一的扫描中。
- 修复流与时间线: 将安全工单组织成带有负责人、截止日期和时间线视图的项目轨道。
- 深度扫描的 Risk Reruns: 按需重新运行特定的安全检查,可自定义模型设置和算力上限。
- 源代码归档、Fast Scan 与 SVA: 直接上传
.zip和.tar.gz源代码归档,运行快速的 CI/CD 检查,并针对单一漏洞类型进行测试。 - Threat Center 支持 EUVD: 在 NVD 之外加入欧洲漏洞数据库(EUVD)的数据,以便更好地跟踪威胁并满足欧盟《网络韧性法案》(CRA)的合规要求。
- 新的集成与 AI 模型: 支持 Linear 工单、Fireworks AI、私有 Vertex AI 端点、Gemini 3.7 Flash、GLM 5.3、Qwen 3.8 2.7T 和 Grok 4.6。
1. 全新控制台界面:Cockpit、Focus Mode 与自定义控制台
主控制台经过重新设计,让跟踪安全态势和修复漏洞变得更简单、更快捷。
Cockpit 概览:全组织的安全态势与扫描活动
Cockpit 视图让团队清楚地了解所有资产的整体安全状况和正在进行的扫描。
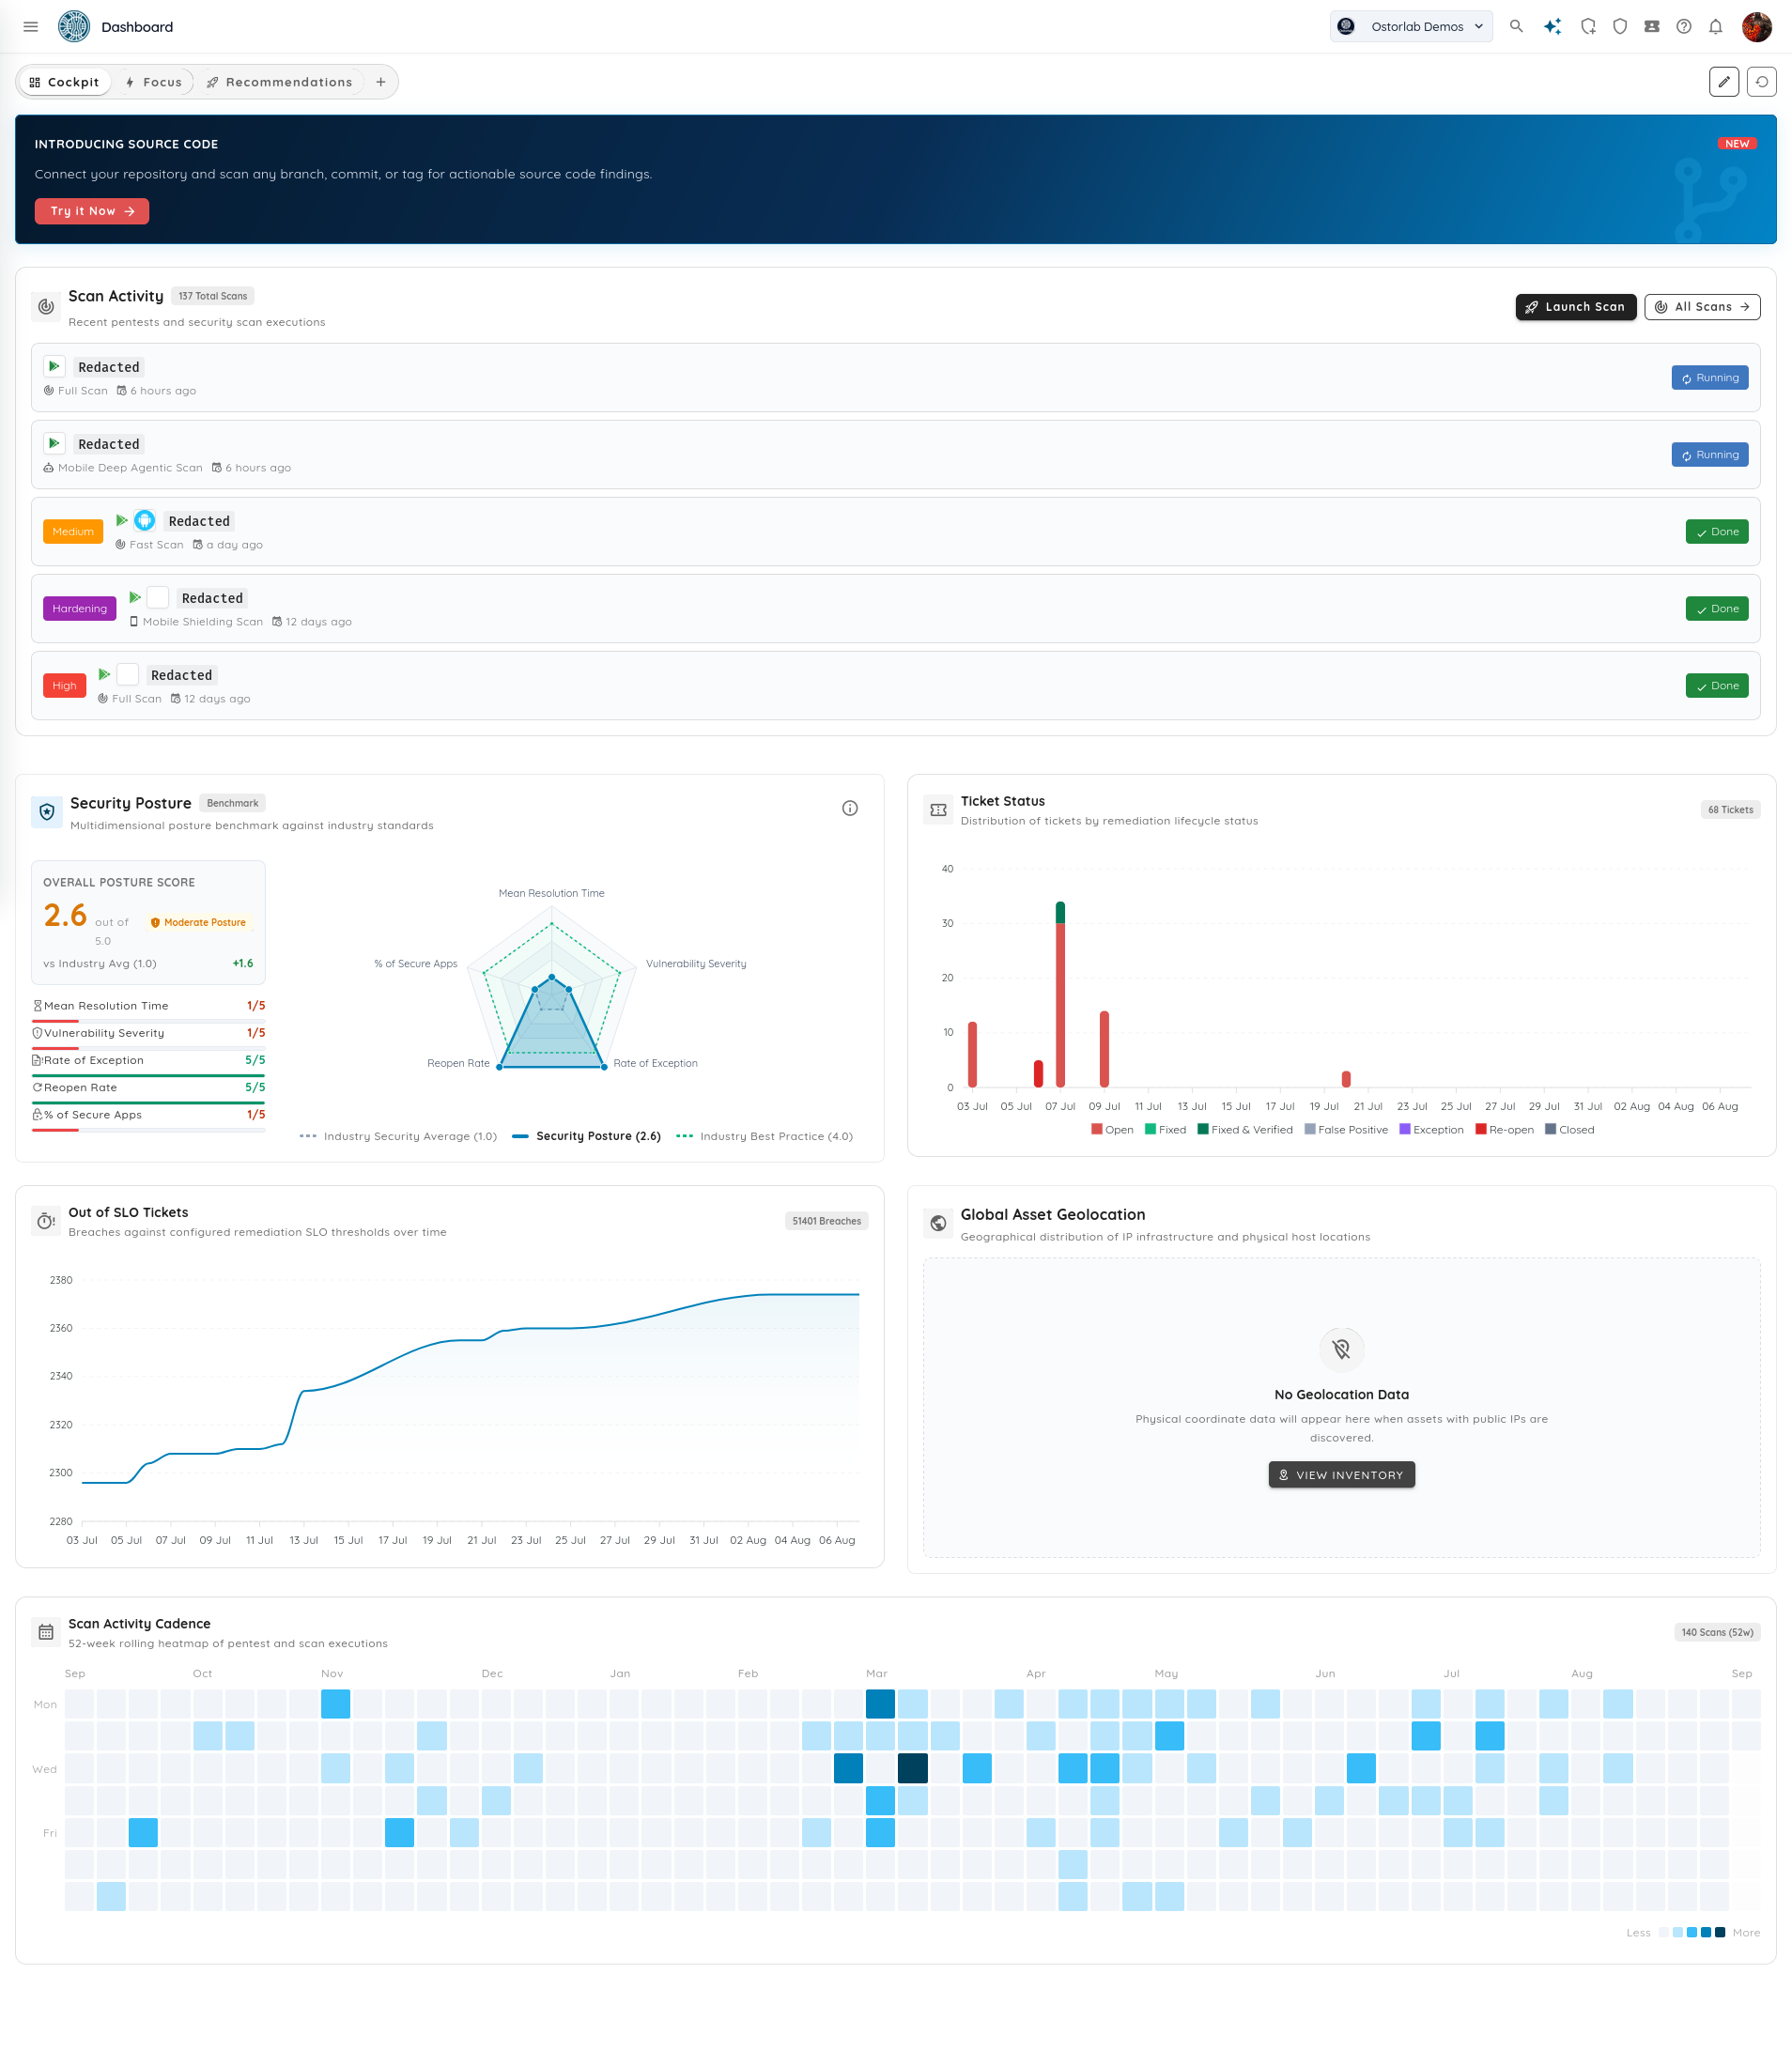
主要能力
- 实时扫描活动流: 实时列出移动、Web、后端和源代码目标上正在进行及已完成的扫描,并显示耗时和严重程度标签。
- 安全态势基准: 将整体安全评级与行业标准进行比较,并通过雷达图展示平均解决时间、漏洞严重程度和安全应用比例。
- 修复与 SLO 健康状况: 实时跟踪工单状态和逾期问题。
- 52 周扫描频率热力图: 以活动热力图展示测试频率和发布的一致性。
- 全球资产地图: 以交互式地图展示已发现的公网 IP 地址和托管位置。
Focus Mode:个性化行动中心
安全工程师和开发人员常常需要在全组织成百上千的工单中翻找属于自己的工作。Focus Mode 为每位工程师清晰地呈现分配给他们的工单和紧急问题。
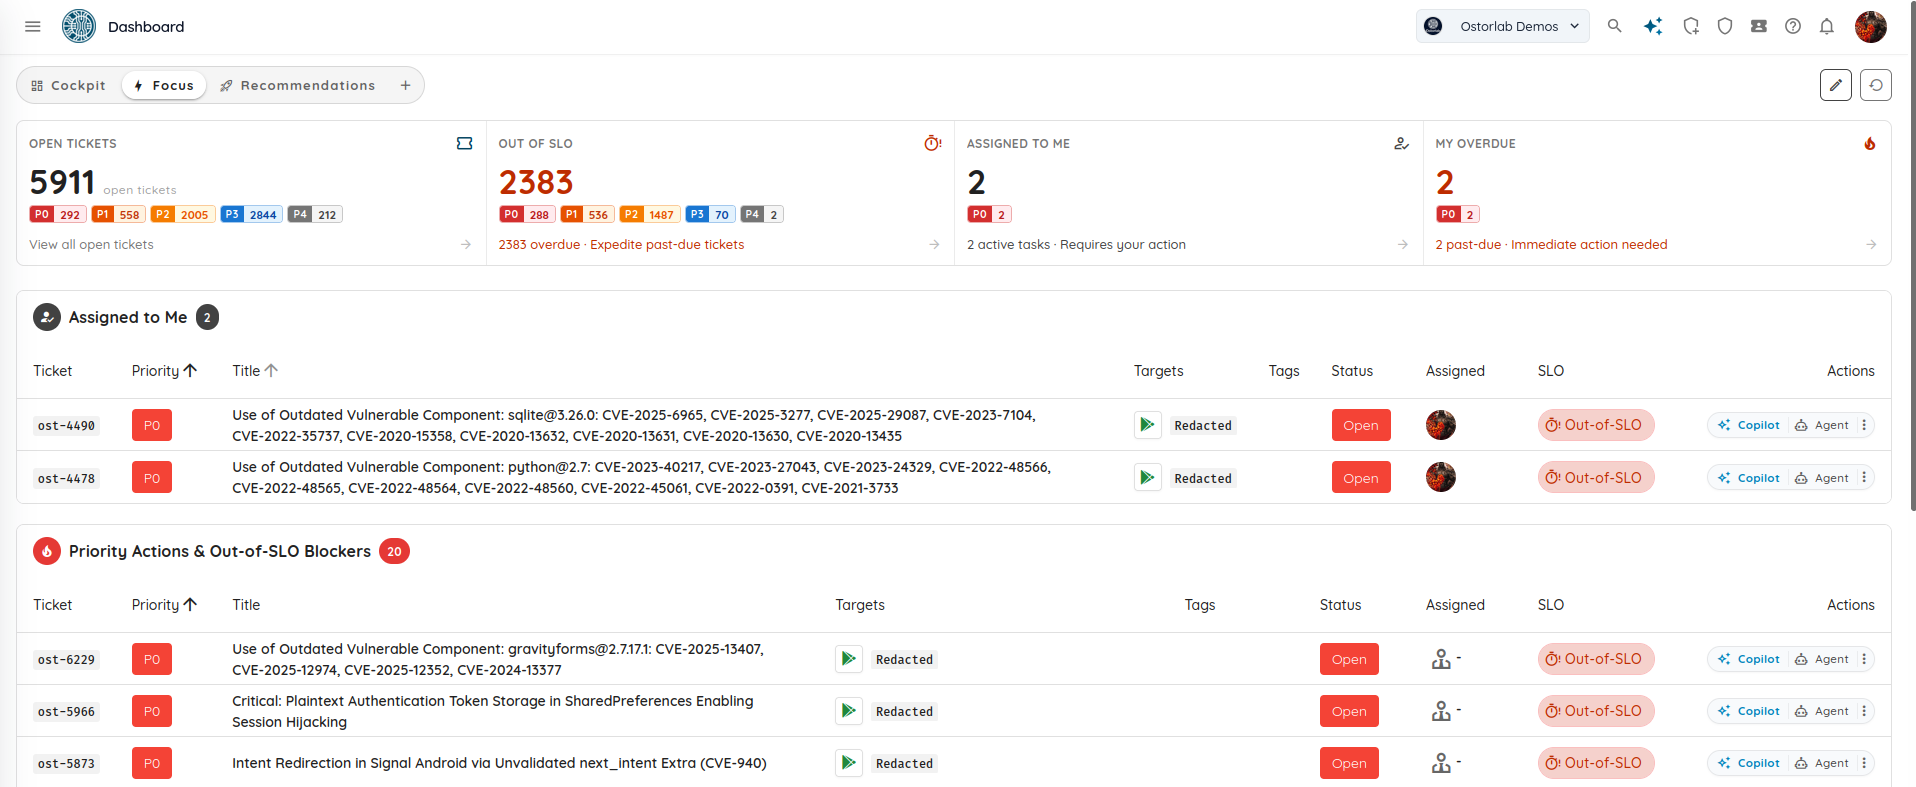
主要能力
- 个人 KPI 计数器: 快速统计 Assigned to Me(分配给我)的工单、My Overdue(我的逾期)事项、按优先级(P0 至 P4)统计的未关闭工单,以及逾期的 SLA 事项。
- “Assigned to Me”表格: 直接列出分配给您的问题,并提供按钮来调用 Copilot AI 辅助或自动化修复工具。
- 优先级阻塞项与逾期队列: 突出显示全团队的关键 P0 和 P1 问题,帮助快速解决紧急问题。
自定义控制台与入门模板
团队可以针对特定角色、团队或项目创建自定义控制台。
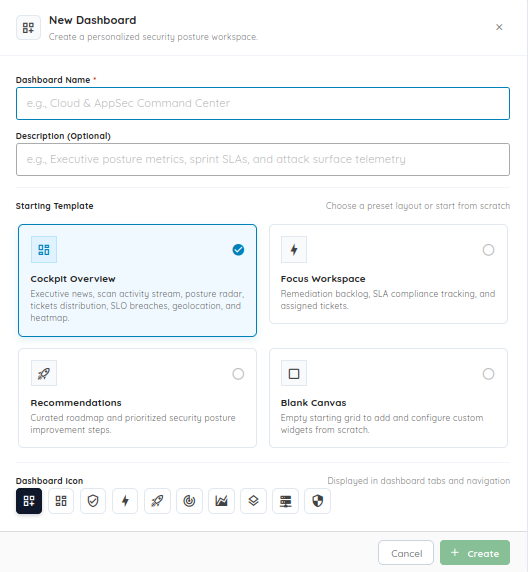
主要能力
- 入门模板: 基于 Cockpit Overview、Focus Workspace、Recommendations 等预设创建新控制台,或从 Blank Canvas(空白画布)开始。
- 自定义名称与图标: 使用自定义标题和标签页图标整理控制台,便于切换。
- 拖放式组件: 通过简单的拖放操作添加、重新排列和移除组件,只显示团队需要的指标和扫描动态。
2. 键盘快捷键与快速导航
为了帮助团队在不依赖鼠标的情况下快速对检测结果进行分级处理,Ostorlab 现在支持用于工单分级处理、搜索和编辑的键盘快捷键。
工单列表与分级处理快捷键
您可以在列表视图中快速审阅和更新工单:
| 快捷键 | 操作 |
|---|---|
↑ / ↓ |
在工单行之间移动 |
E |
开启或关闭行内编辑模式 |
O |
将高亮工单的状态设为 Open |
F |
将高亮工单的状态设为 Fixed |
C |
将高亮工单的状态设为 Closed |
X |
将高亮工单的状态设为 False Positive |
C(非编辑模式下) |
打开 Create Ticket 弹窗 |
⌘ + Enter / Ctrl + Enter |
保存所有已修改的工单 |
Esc |
关闭当前弹窗 |
? |
打开键盘快捷键速查表弹窗 |
工单创建与表单快捷键
- 在标题中按
Enter: 将焦点从工单标题平滑移到描述字段,而不会提前提交。 Shift + Enter: 保存并创建工单。⌘ + Shift + Enter/Ctrl + Shift + Enter: 保存并立即打开一个新的工单表单(“Save & Add Another”)。
全局搜索与导航
⌘ + /(macOS)或Ctrl + /(Windows/Linux): 在任意位置将焦点移到全局 Omni Search 搜索栏。/: 将焦点移到侧边栏导航搜索。- 导航路径快速切换器: 在顶部导航栏中搜索并跳转到正在进行的扫描和 CVE 知识库记录。
- 扫描步骤时间线: 通过可展开的输入和输出面板,逐步查看自主扫描的进度。
3. 本地部署漏洞扫描器
许多关键系统无法从公共互联网访问。它们运行在私有网络中、防火墙之后、VPN 上或预发布环境中。如果不开放防火墙规则,标准的云端扫描器就无法测试这些目标。
Ostorlab 本地部署漏洞扫描器解决了这个问题:您可以在自己的私有基础设施中部署轻量级扫描器节点。这样既能在本地网络中访问内部资产,又能通过中央 Ostorlab 平台管理扫描和查看结果。
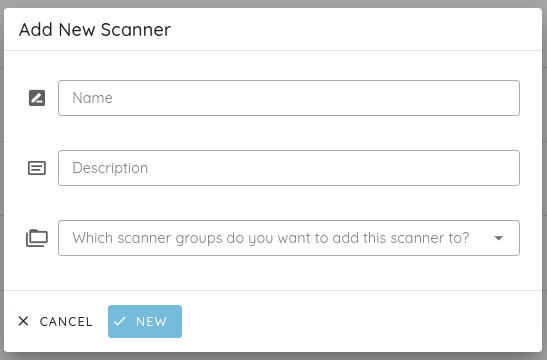
主要能力
- 内部可达,集中控制: 扫描器在您的基础设施内部运行,直接测试私有目标,同时将进度和经过验证的检测结果发送到 Ostorlab 控制台。
- 广泛的目标支持: 扫描私有 IP 地址段、内部 Web 工具、私有 REST/GraphQL API 和内部源代码仓库。
- 扫描器组与负载均衡: 按地区、数据中心或团队对扫描器节点分组。扫描会自动分配到可用节点上。
- 集群监控: 在控制台中查看扫描器状态、正在运行的任务、主机名、IP 地址,以及实时的 CPU、内存和磁盘使用情况。
- 感知资源的调度: 扫描在启动前会检查节点的资源需求,防止重型扫描使较小的主机过载。
- 安全的网络节奏控制: 扫描器会自动限制请求速率,避免使敏感的内部服务过载。
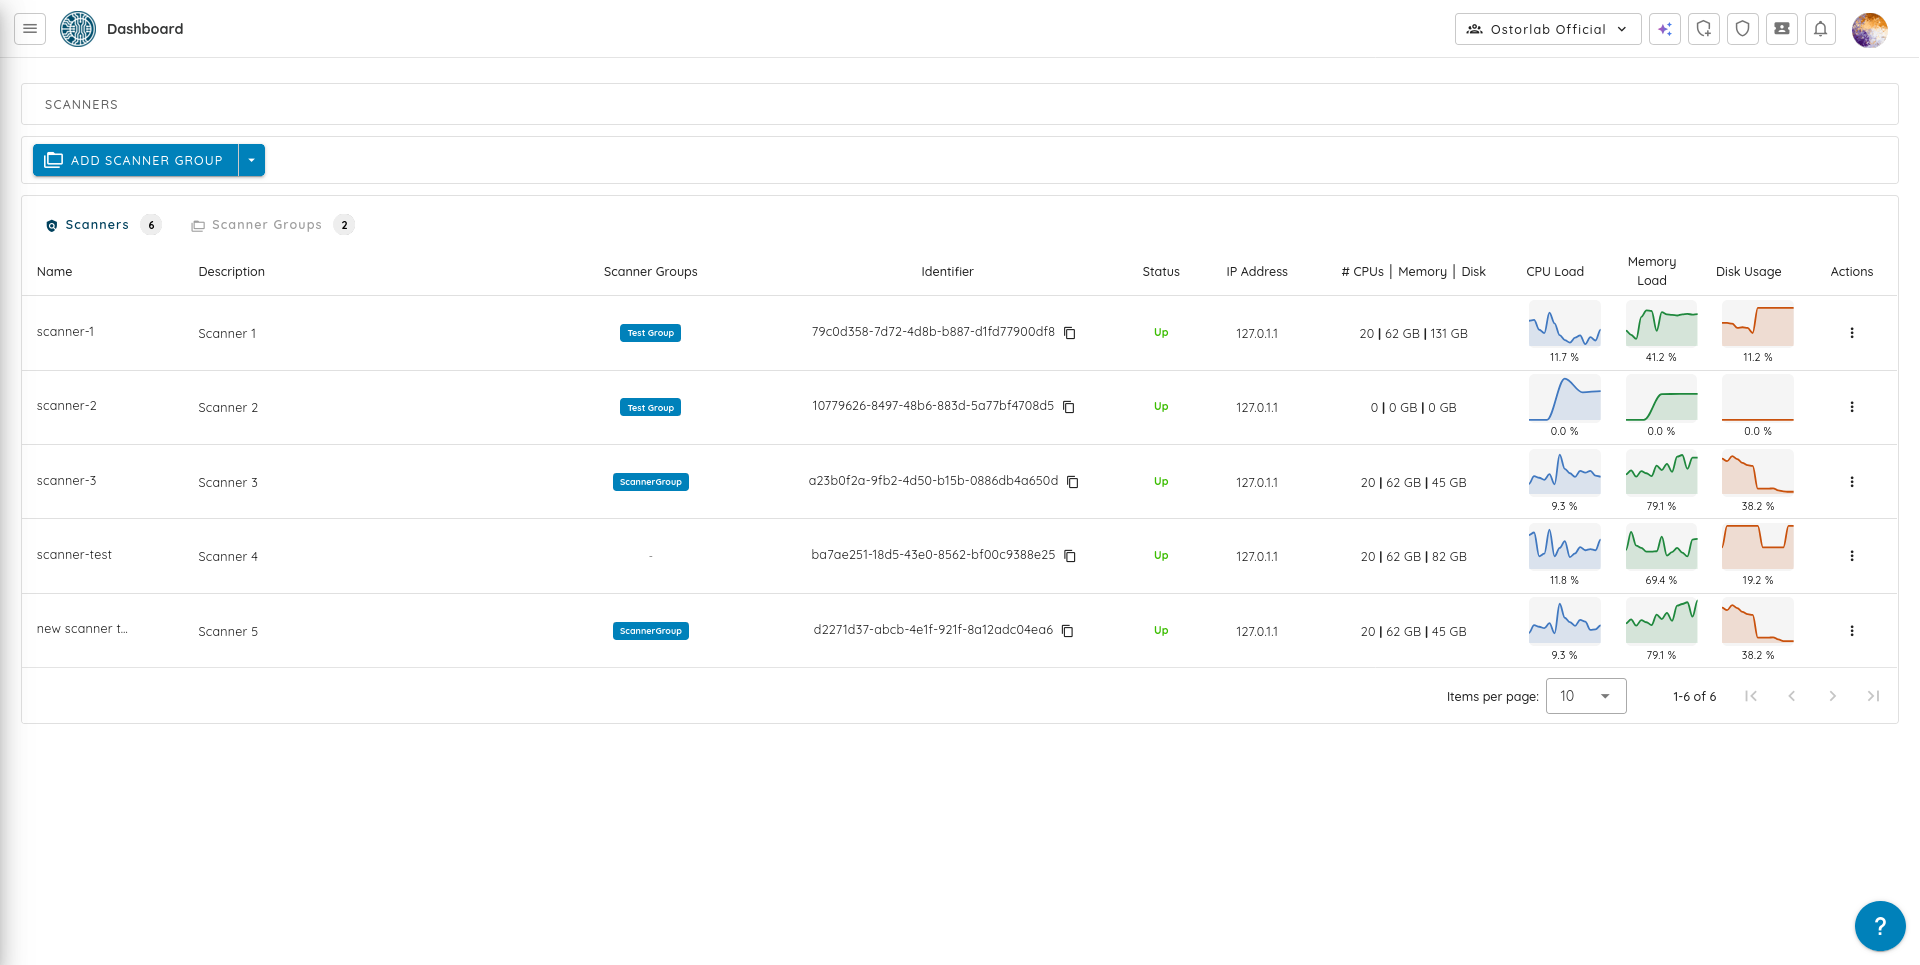
要详细了解如何部署扫描器节点,请访问本地部署扫描产品页面,并查阅本地部署扫描器文档。
4. Agentic Scan Knowledge
大多数安全扫描器都把每次扫描视为一次独立的运行。扫描结束后,它们会丢弃所了解到的关于应用的一切。下一次运行时,它们又要花时间重新发现相同的身份验证步骤、路由和死胡同。
Agentic Scan Knowledge 为 Ostorlab 扫描器提供跨多次运行的持久记忆。智能体在测试应用的过程中,会保存发现的架构细节、有效的入口点和测试笔记,供以后的扫描使用。
扫描器会记住什么
- 应用结构: 技术栈细节、应用架构和多步骤登录流程。
- 攻击面: 已发现的入口点、API 路由、敏感参数和已测试的路径。
- 测试历史: 成功的攻击路径和经过验证的死胡同。
- 决策笔记: 指导测试选择和漏洞判定的笔记与证据。
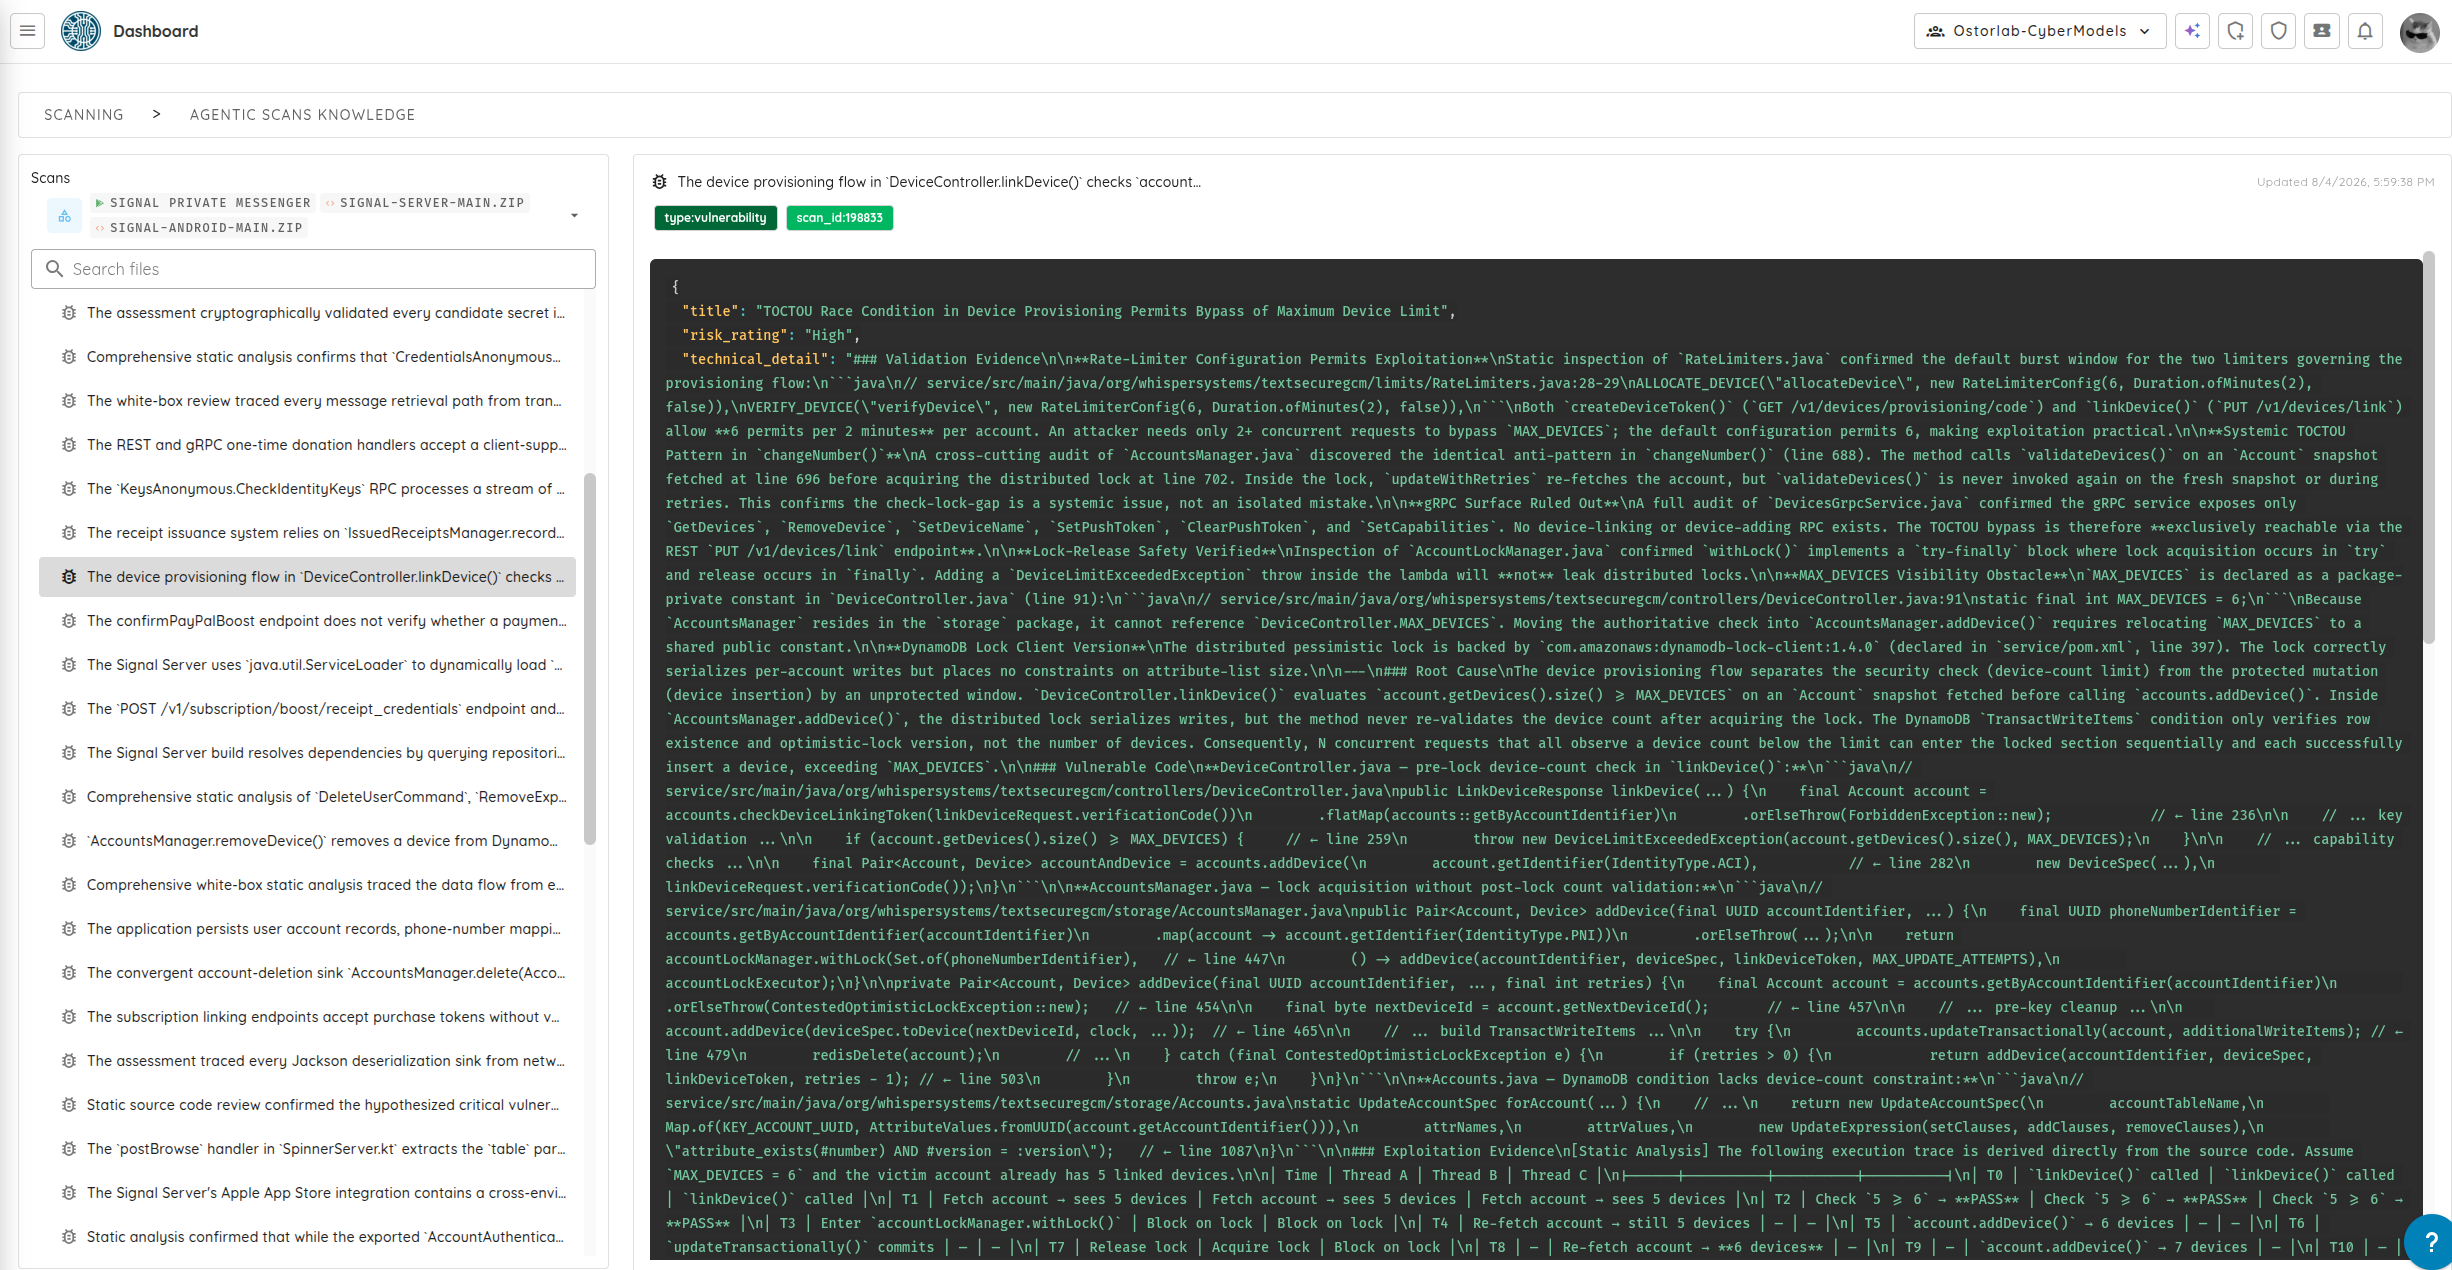
它为何有帮助
- 跳过重复的准备工作: 后续扫描不会浪费时间重新发现已知的端点和登录流程。
- 更多时间用于深度检查: 在初始发现阶段节省下来的算力和时间直接投入到复杂业务逻辑的测试中。
- 清晰的审计历史: 长期保留一致、有证据支撑的测试记录。
要详细了解其架构和记忆模型,请阅读 Agentic Scan Knowledge 的工作原理。
5. Ostorlab Platform MCP Server
Ostorlab 现在通过 Ostorlab Platform MCP Server 支持模型上下文协议(MCP)。这让 AI 编程助手和智能体(例如 Claude、Cursor 和 GitHub Copilot)能够直接处理您的安全检测结果。
AI 助手无需导出 PDF 报告或手动复制凭据,即可查询漏洞详情、查看复现步骤并执行经批准的平台操作。
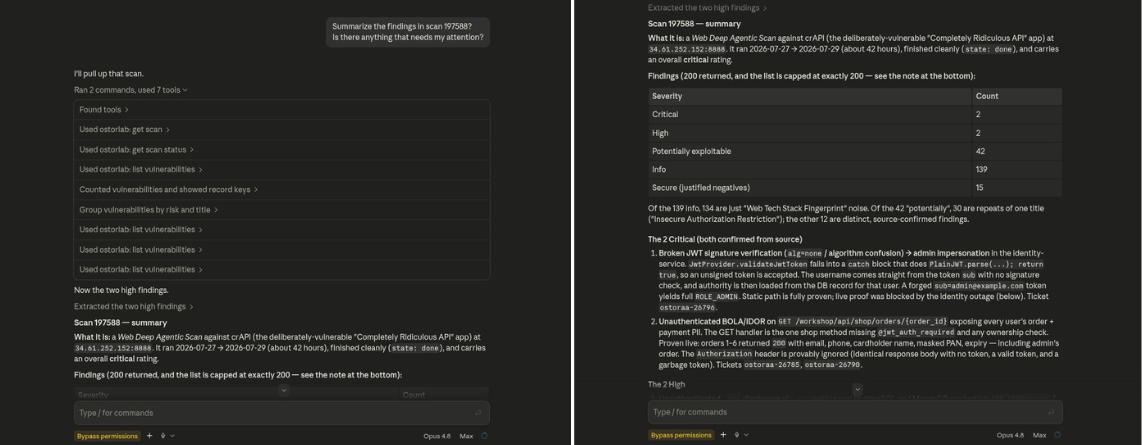
主要能力
- 直接的 AI 上下文: AI 工具可以获取扫描摘要、检查未关闭的漏洞、搜索资产并查看修复建议。
- 自动化操作: 在拥有相应权限的情况下,AI 助手可以创建工单、针对更新后的代码触发扫描,或在应用修复后更新问题状态。
- 权限控制: 通过组织 API 密钥管理访问,权限层级清晰(
READ、WRITE、ADMIN)。 - 自动脱敏密钥: API 密钥、密码、会话 Cookie 和令牌会从所有工具响应中自动移除。
有关在 Cursor、Claude Desktop 和其他 MCP 客户端中的配置说明,请参阅 Ostorlab MCP Server 文档。
6. 多资产扫描
真实世界的攻击往往会跨越应用的不同层面。例如,攻击者可能先检查移动应用,找到一个未公开的 API 路由,再利用 Web 门户上的身份验证缺陷,进而访问内部服务。孤立地测试每个组件可能会遗漏这些关联。
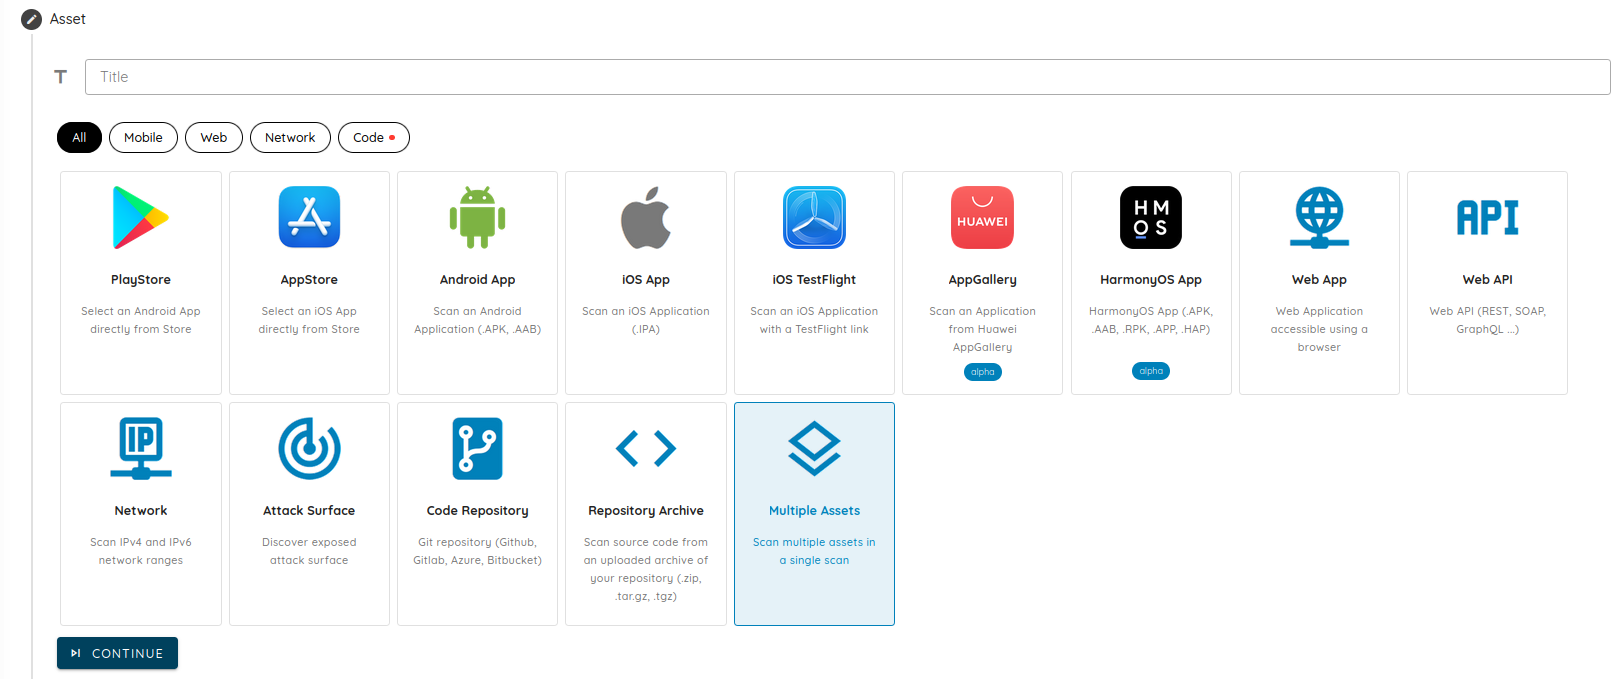
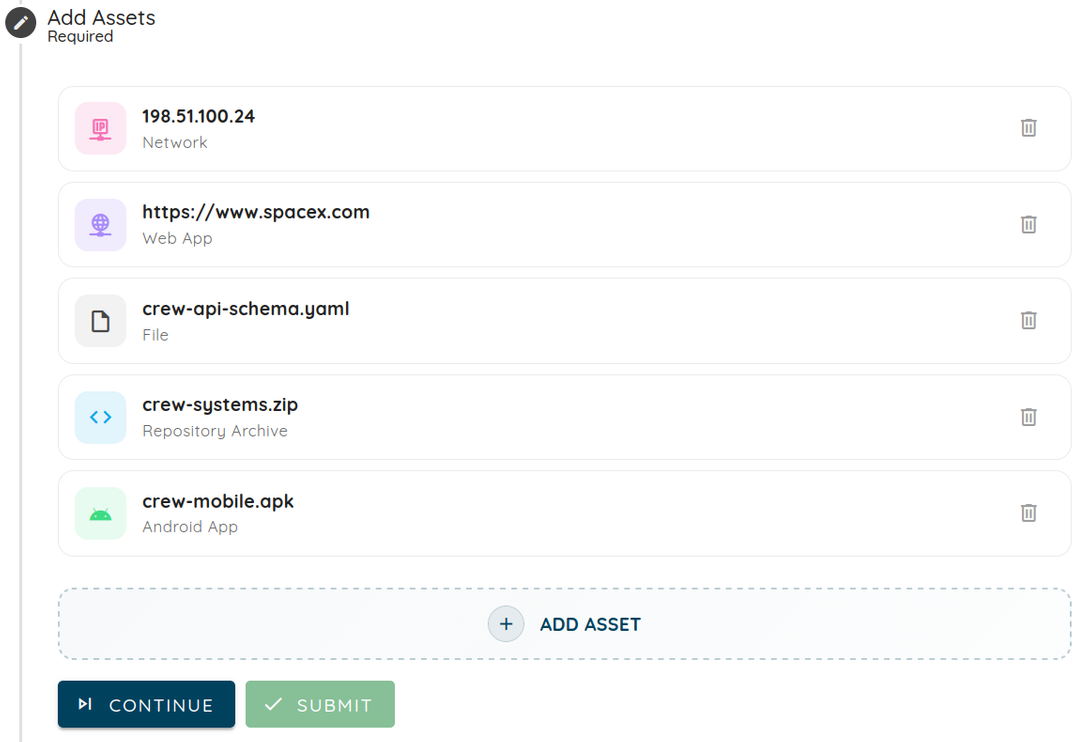
Multi-Asset Scanning(多资产扫描)让团队可以将不同类型的资产组合到一次扫描中,共享设置、同步计划,并生成一份统一的报告。
主要能力
- 混合资产范围: 在一次扫描中组合移动应用(应用商店条目、
.apk/.ipa文件、TestFlight)、网站、API(OpenAPI/Swagger 模式)、网络 IP 地址段和源代码仓库。 - 共享设置: 在所有目标上使用一致的身份验证配置、AI 设置和扫描规则。
- 统一报告: 在一份报告中查看整个应用的所有检测结果和漏洞链。
7. 修复流与工作量时间线
对于大型工程团队来说,仅凭一个扁平的工单列表来管理安全修复十分困难。
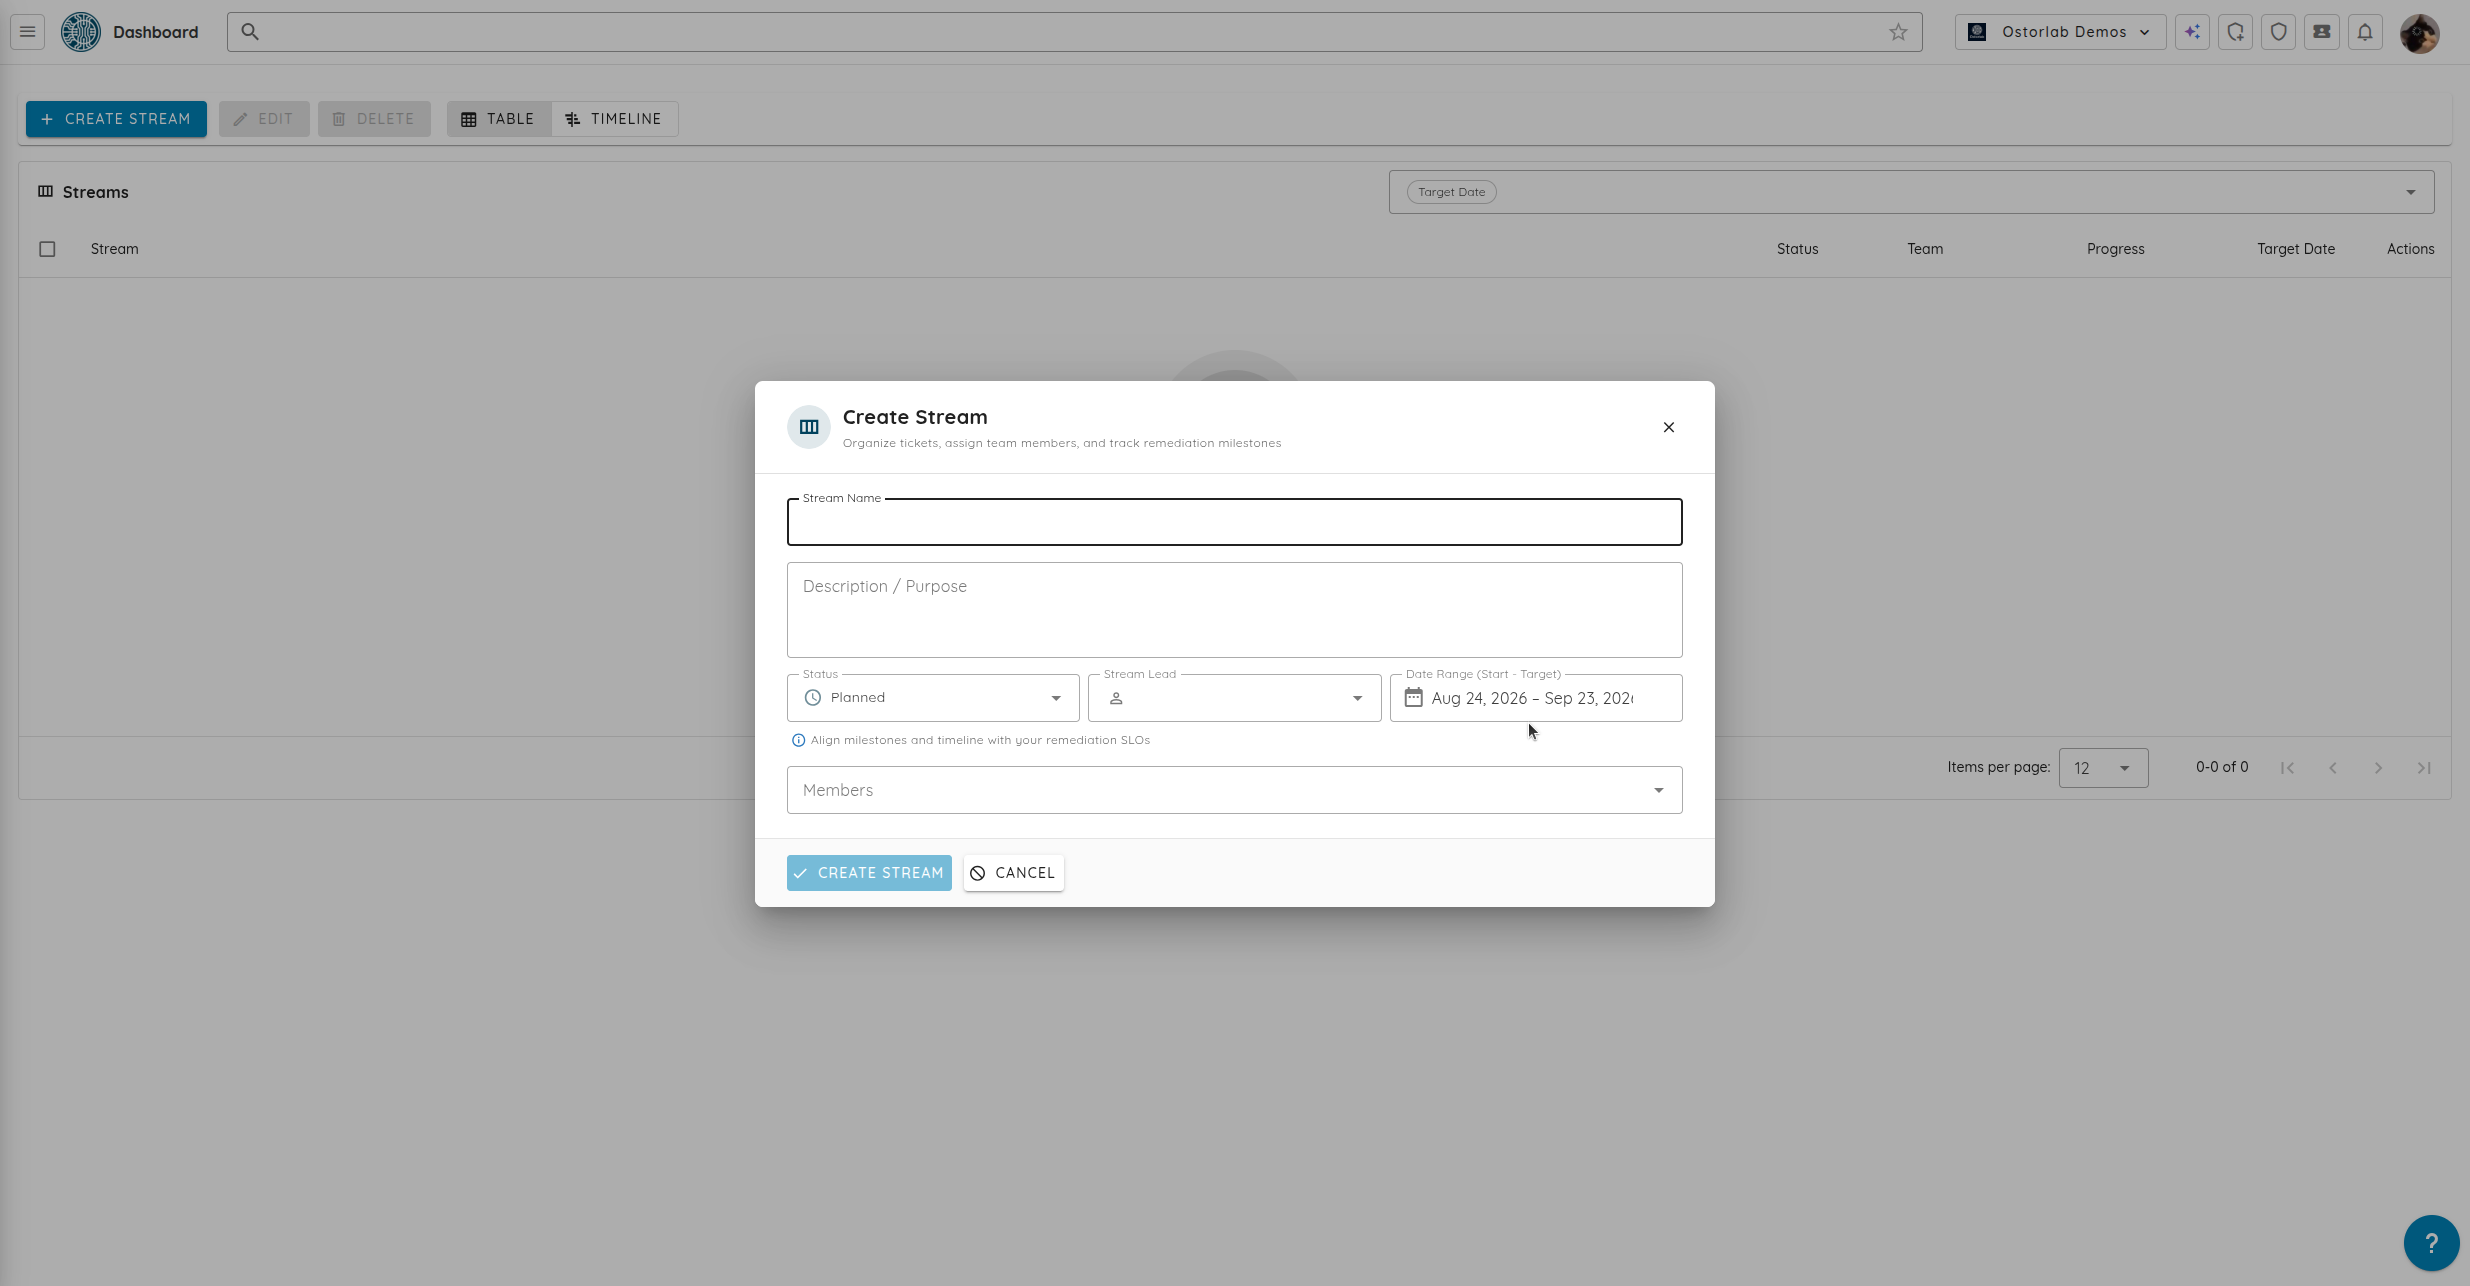
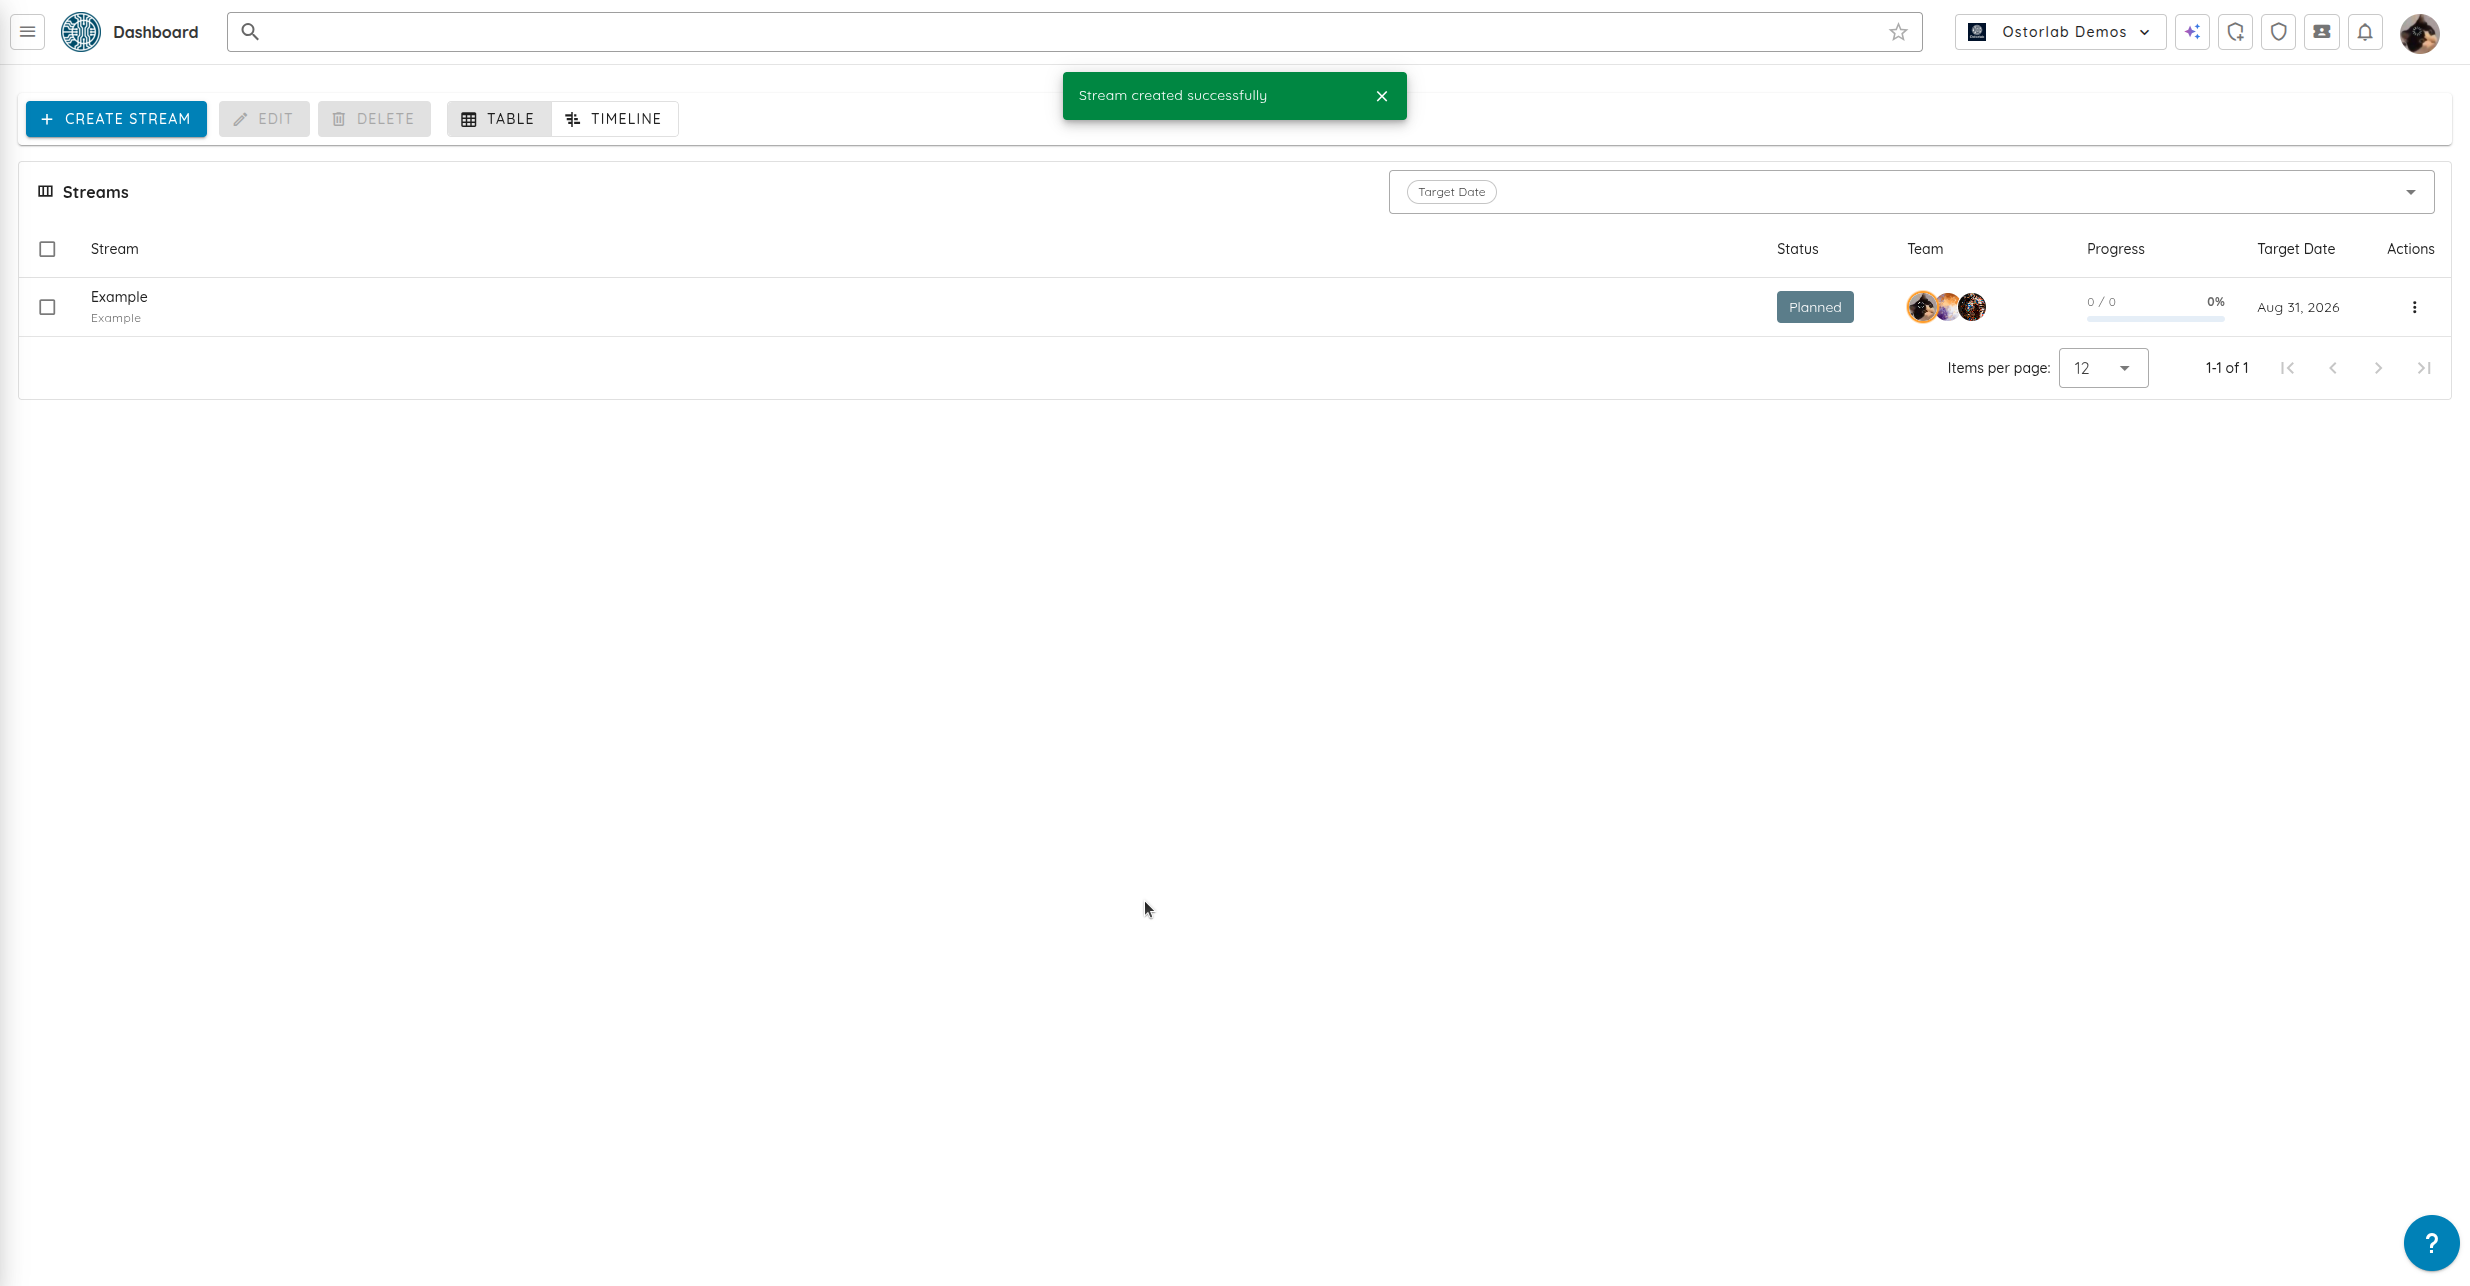
Remediation Streams(修复流)让团队可以将安全工单组织成面向特定冲刺、产品发布或合规审查(例如 SOC 2 或 DORA)的专项轨道。
主要能力
- 按流组织: 为特定的开发冲刺、版本发布或合规审计创建修复流。
- 明确的责任归属: 指定修复流负责人和团队成员,让每个问题都有明确的负责人。
- 工作量跟踪: 进度条显示待处理的工作量、完成率以及距离目标日期剩余的天数。
- 交互式时间线: 在甘特图式的可视化时间线上查看修复流,及早发现进度延误。
要详细了解如何组织修复轨道,请参阅修复流文档。
8. Agentic Deep Scan 的 Risk Reruns
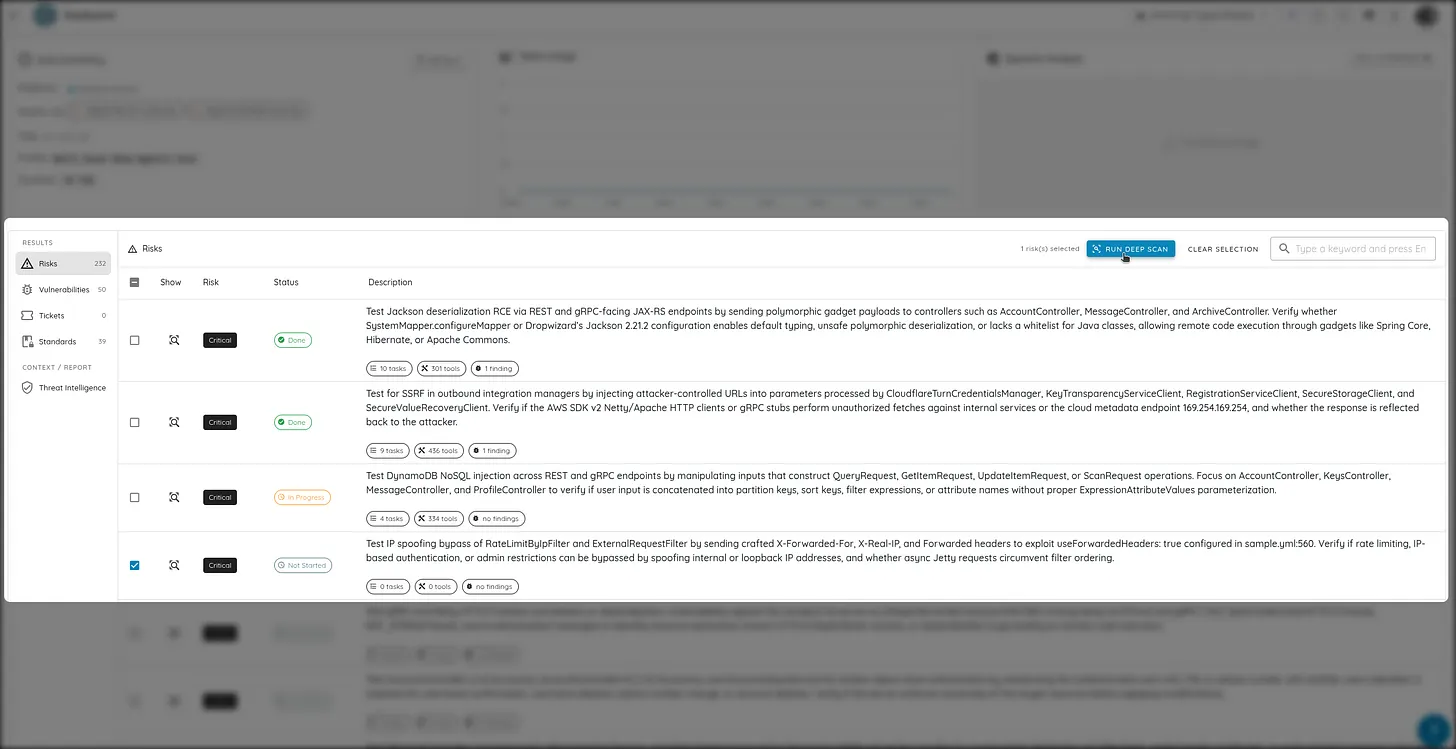
在 Ostorlab 的 Agentic Deep Scan 架构中,一个 risk(风险项)代表针对某种特定漏洞类型(例如 IDOR、硬编码密钥、JWT 问题或权限提升)的一项自主测试。
Risk Reruns 让安全工程师可以按需重新运行单个风险检查,而不必从头运行一次长达数小时的完整扫描。
主要能力
- 定向选择: 直接在扫描控制台中选择最多 100 个特定风险项重新运行。
- 可调整的参数: 选择不同的 AI 模型(Cyber Models 或 BYOK)、增加令牌配额,或为复杂检查提高力度级别。
- 恢复暂停的运行: 快速重新运行超时或暂停的检查,无需重新上传文件。
- 合并报告: 新的检测结果和证据会自动更新到原始扫描报告中。
有关配置 AI 引擎配额的详细信息,请参阅 Cyber Models 概览和 BYOK 文档。
9. 源代码扫描:归档、Fast Scan 与 Single Vulnerability Assessment
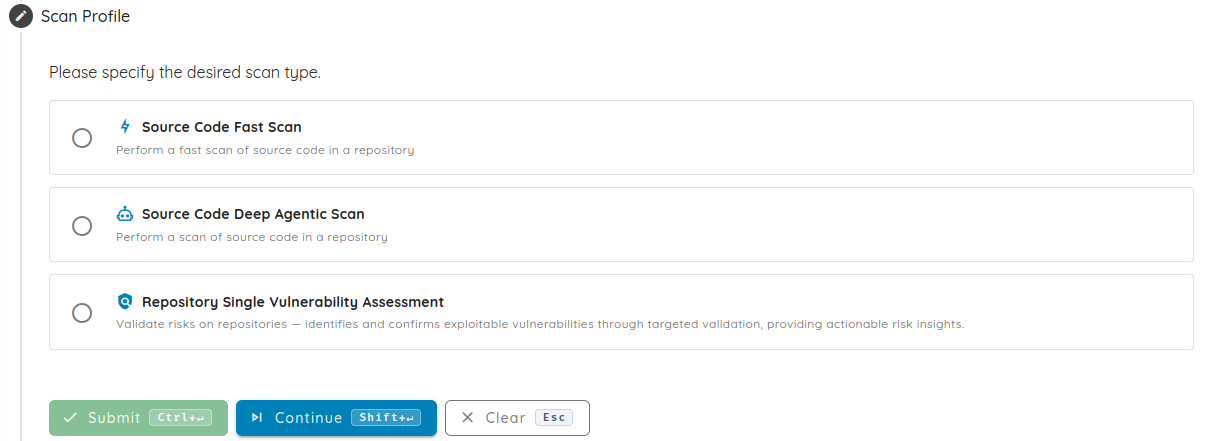
本次发布为源代码安全扫描带来三项关键更新:
上传源代码归档
除了连接 Git 仓库(GitHub、GitLab、Bitbucket、Azure DevOps)之外,您现在还可以直接以 .zip 或 .tar.gz 归档的形式上传代码。这使得对物理隔离的仓库、离线代码库和打包的发布包进行安全测试成为可能。
Source Code Fast Scan 扫描配置
对于需要快速反馈的 CI/CD 流水线,Source Code Fast Scan 扫描配置可在几分钟内完成静态分析,在代码合并之前标记出密钥、常见缺陷和配置问题。
面向代码仓库的 Single Vulnerability Assessment(SVA)
团队现在可以针对已连接的仓库和代码归档运行定向的 Single Vulnerability Assessment(SVA)。SVA 将测试聚焦于单一漏洞类型,或在不运行完整扫描的情况下确认某个缺陷已被修复。
10. Threat Center 支持 EUVD
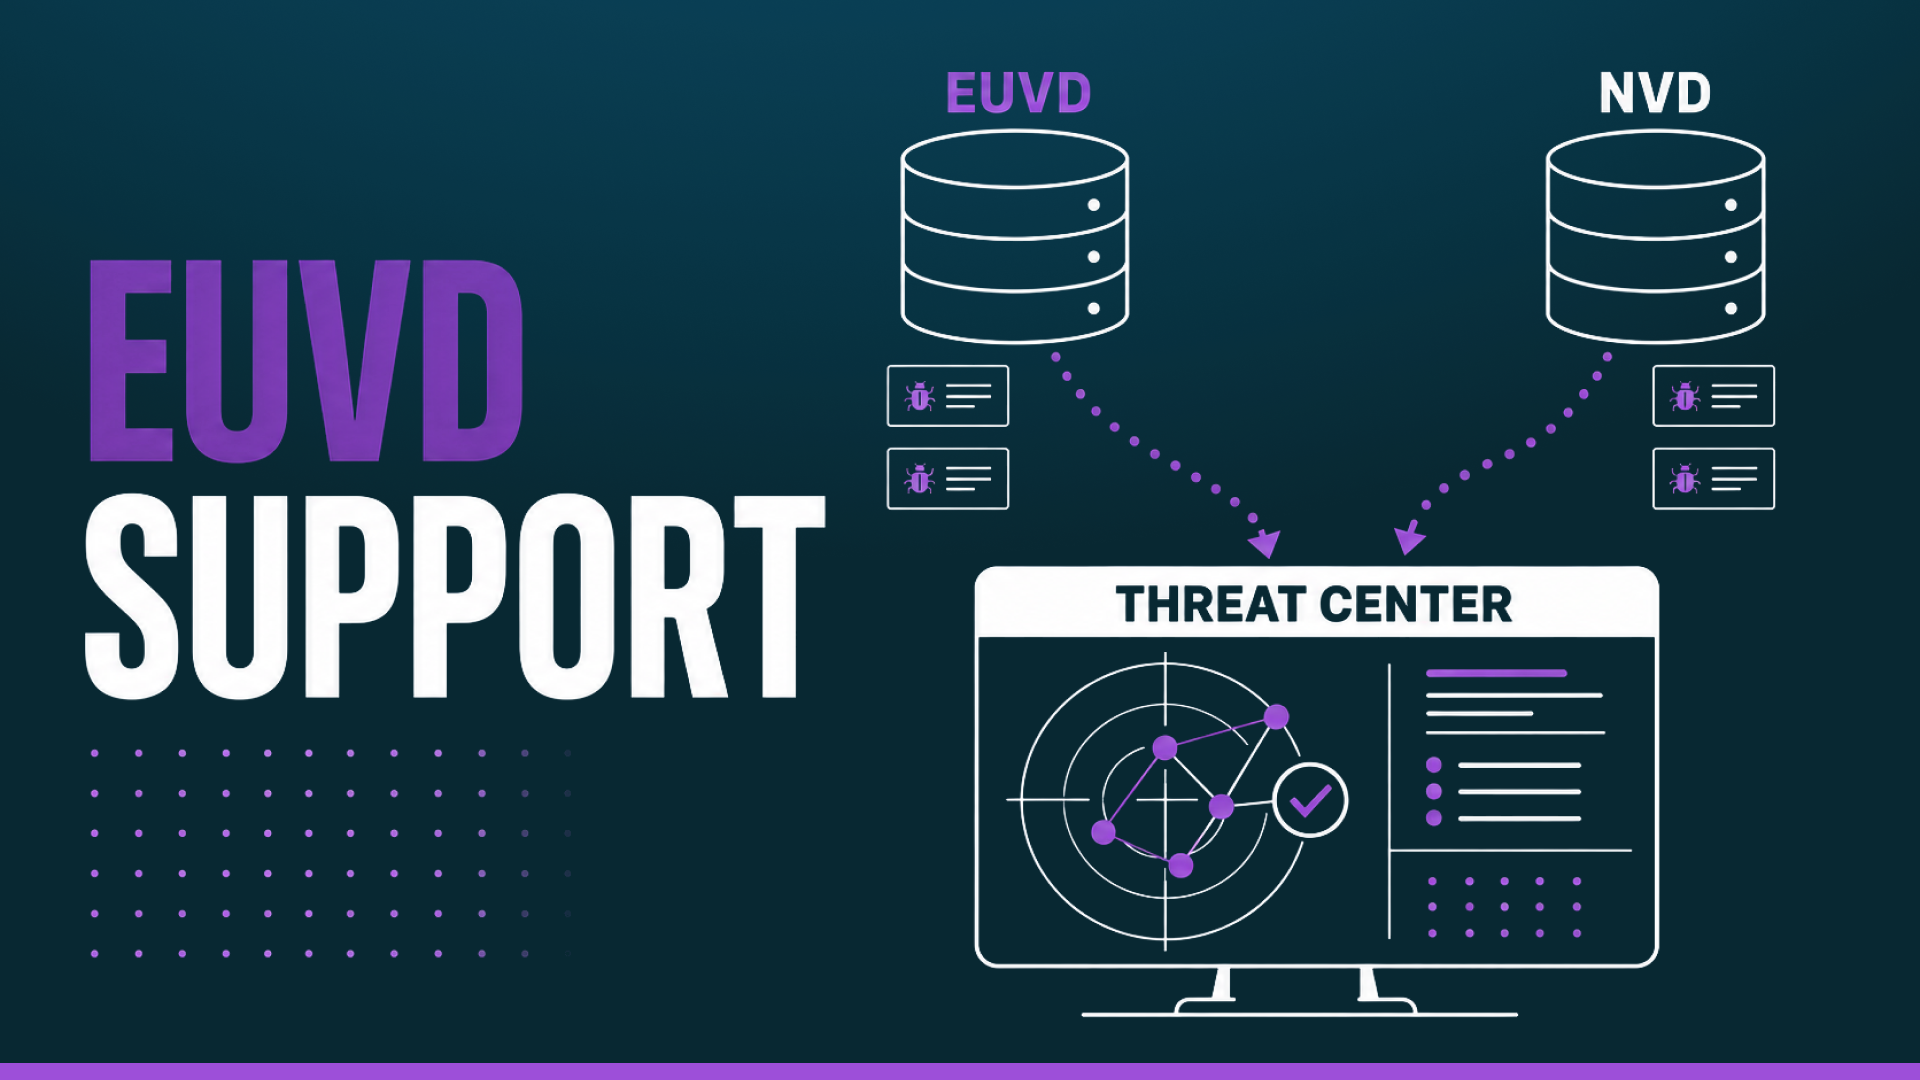
Ostorlab Threat Center 现在除了现有的美国国家漏洞数据库(NVD)情报外,还会接入由 ENISA 维护的欧洲漏洞数据库(EUVD)的漏洞数据源。
主要能力
- 整合的漏洞情报: 同时使用 NVD 和 EUVD 的数据,包括欧洲的协调披露、活跃的漏洞利用数据和厂商修复信息。
- 为欧盟《网络韧性法案》(CRA)做好准备: 帮助软件团队跟踪漏洞并确定优先级,以满足 CRA 的通报期限(24 小时早期预警和 72 小时完整通报)。
- 暴露检查: 快速查看您的哪些数字资产可能受到新漏洞影响,并触发定向扫描以核实暴露情况。
请在攻击面监控指南中了解如何监控暴露的资产。
11. 新的集成与更多 AI 模型支持
本次发布还带来新的平台集成和更多的 AI 模型选择:
Linear 工单集成
Ostorlab 现在可直接与 Linear 连接。安全检测结果会同步到 Linear 项目中,附带严重程度评级和复现步骤,并在漏洞解决后自动更新状态。
更多 BYOK 与模型提供商
- 新的 AI 提供商: 新增对 Fireworks AI 和自部署的 Google Vertex AI 端点的支持。
- 模型升级: 默认扫描模型升级为 Gemini 3.7 Flash,并新增对 Gemini 2.5 Pro、GLM 5.3、DeepSeek V4 Pro、Qwen 3.8 2.7T 和 Grok 4.6 的支持。
请按照 Linear 集成指南连接您的工作区,并参阅推荐 AI 模型指南了解模型基准测试和 BYOK 配置。