
Nueva interfaz del panel, escáner on-premises, Agentic Scan Knowledge, escaneo de múltiples activos, integraciones con Linear y MCP, y compatibilidad con nuevos modelos
Esta versión añade una interfaz de panel rediseñada (Cockpit, Focus Mode y paneles personalizados), atajos de teclado para la gestión de tickets, un escáner de vulnerabilidades on-premises para redes internas, conocimiento de escaneo persistente entre ejecuciones, un servidor MCP para herramientas de IA, escaneo de múltiples activos, flujos de corrección con seguimiento en una línea de tiempo, inteligencia EUVD en Threat Center y compatibilidad ampliada con modelos de IA.
La mayoría de los proyectos de software incluyen una combinación de aplicaciones móviles, interfaces web, API de backend y repositorios de código fuente. Ejecutar herramientas de seguridad independientes para cada pieza suele implicar una configuración repetida, pérdida de contexto entre escaneos y trabajo adicional para hacer el seguimiento de las correcciones.
La versión de septiembre de 2026 reúne todas estas piezas. Añade memoria persistente entre escaneos, escáneres on-premises para redes internas, pruebas unificadas de múltiples activos, integración directa con el IDE mediante el Model Context Protocol (MCP) y un panel más rápido y limpio.
Aspectos destacados
- Nueva interfaz del panel (New Dashboard UI): vista Cockpit para la postura de seguridad global, Focus Mode para los tickets asignados y ajustes preestablecidos de panel personalizables.
- Atajos de teclado: triaje de tickets más rápido (
O/F/C/X), edición en línea (E), navegación por listas y búsqueda global. - Escáner de vulnerabilidades on-premises: escanee redes privadas, aplicaciones web internas, API y repositorios de código autoalojados con gestión centralizada.
- Agentic Scan Knowledge: conserve la estructura de la aplicación y los hallazgos entre escaneos para que las pruebas no empiecen desde cero cada vez.
- Servidor MCP de la plataforma Ostorlab: permita que las herramientas de programación con IA (Claude, Cursor, Copilot) consulten vulnerabilidades, revisen los pasos de reproducción y lancen escaneos.
- Escaneo de múltiples activos: agrupe aplicaciones móviles, sitios web, API, rangos de red y repositorios de código en un único escaneo unificado.
- Remediation Streams y línea de tiempo: organice los tickets de seguridad en líneas de proyecto con responsables, fechas límite y una vista de línea de tiempo.
- Risk Reruns para escaneos profundos: vuelva a ejecutar comprobaciones de seguridad concretas bajo demanda con ajustes de modelo y límites de cómputo personalizados.
- Archivos de código fuente, Fast Scan y SVA: suba directamente archivos de código fuente
.zipy.tar.gz, ejecute comprobaciones rápidas de CI/CD y pruebe tipos de vulnerabilidad individuales. - Compatibilidad con EUVD en Threat Center: añada datos de la base de datos europea de vulnerabilidades (EUVD) junto con NVD para un mejor seguimiento de amenazas y el cumplimiento de la Ley de Ciberresiliencia de la UE (CRA).
- Nuevas integraciones y modelos de IA: compatibilidad con los tickets de Linear, Fireworks AI, endpoints privados de Vertex AI, Gemini 3.7 Flash, GLM 5.3, Qwen 3.8 2.7T y Grok 4.6.
1. Nueva interfaz del panel: Cockpit, Focus Mode y paneles personalizados
El panel principal se ha rediseñado para que el seguimiento de la postura de seguridad y la corrección de vulnerabilidades sean más sencillos y rápidos.
Vista general de Cockpit: postura de toda la organización y actividad de escaneo
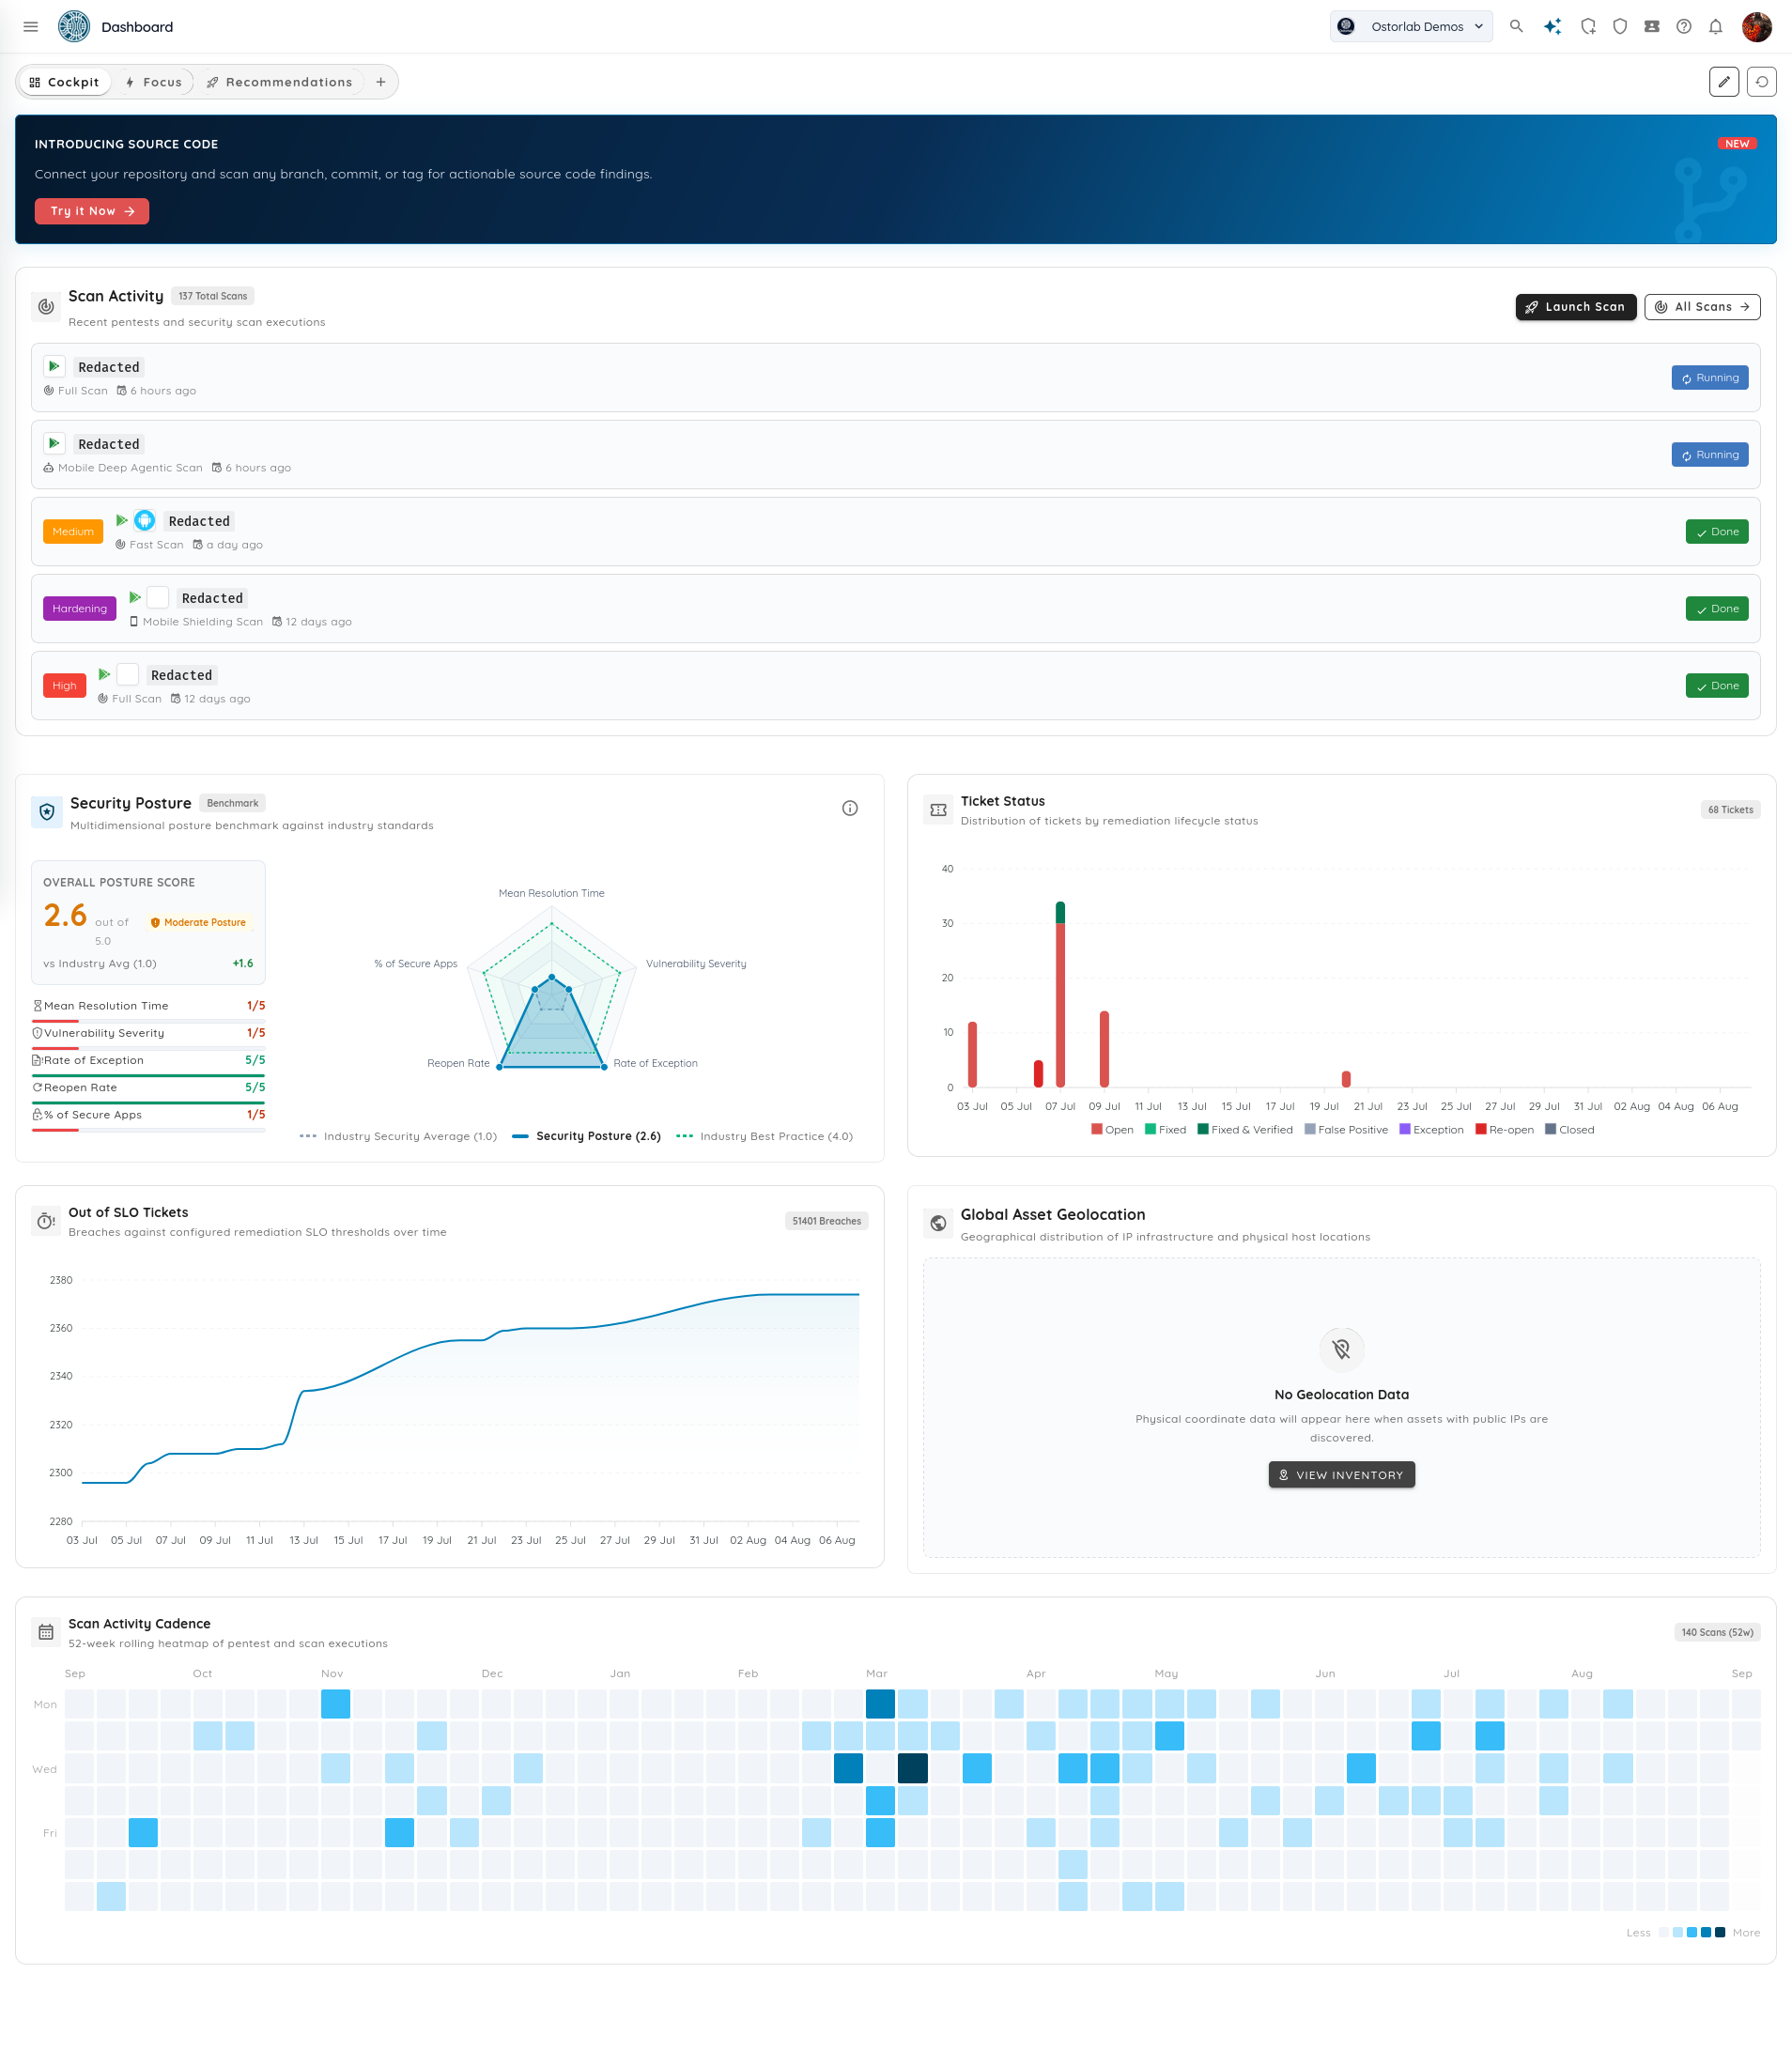
La vista Cockpit ofrece a los equipos una visión clara de la salud de seguridad global y de los escaneos activos en todos los activos.
Capacidades principales
- Flujo de actividad de escaneo en vivo: lista en tiempo real de los escaneos activos y completados en objetivos móviles, web, de backend y de código fuente, con la duración y las etiquetas de severidad.
- Benchmark de postura de seguridad: calificación de seguridad global comparada con los estándares del sector, con gráficos de radar que muestran los tiempos medios de resolución, la severidad de las vulnerabilidades y las tasas de aplicaciones seguras.
- Salud de la corrección y de los SLO: seguimiento en vivo del estado de los tickets y de los problemas vencidos.
- Mapa de calor de cadencia de escaneo de 52 semanas: mapa de calor de actividad que muestra la frecuencia de las pruebas y la regularidad de las versiones.
- Mapa global de activos: mapa interactivo que muestra las direcciones IP públicas descubiertas y las ubicaciones de alojamiento.
Focus Mode: centro de acción personalizado
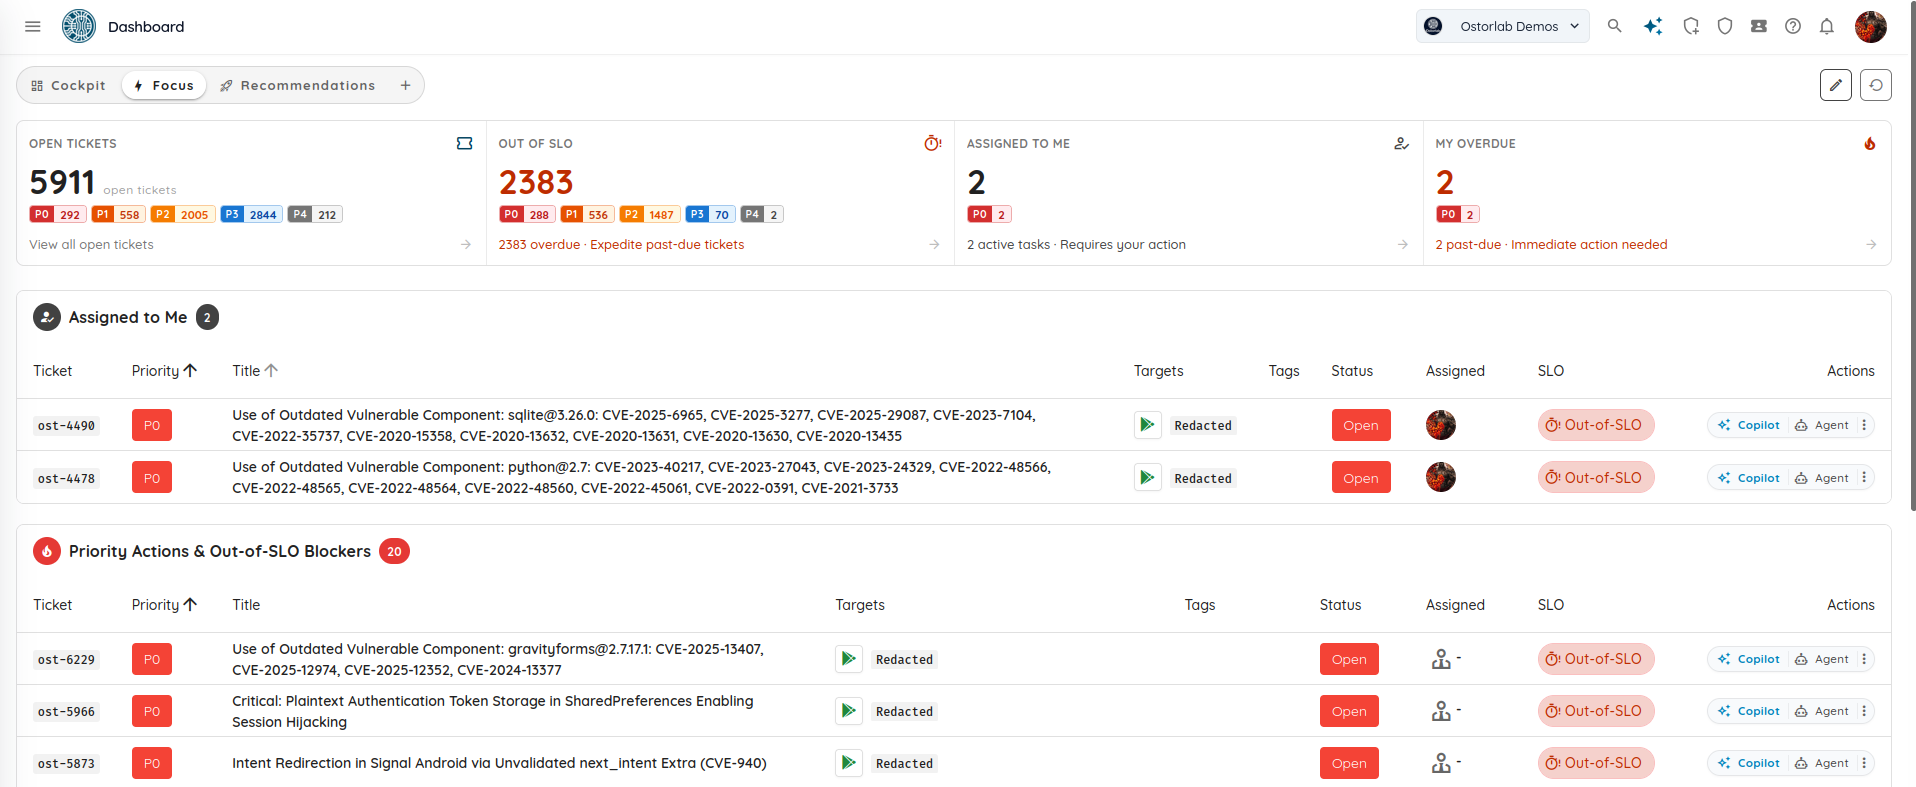
Los ingenieros de seguridad y los desarrolladores suelen tener que revisar cientos de tickets de toda la organización para encontrar su propio trabajo. Focus Mode ofrece a cada ingeniero una vista clara de sus tickets asignados y de los problemas urgentes.
Capacidades principales
- Contadores de KPI personales: recuentos rápidos de los tickets Assigned to Me, los elementos My Overdue, los tickets abiertos por prioridad (P0 a P4) y los elementos con SLA vencido.
- Tabla «Assigned to Me»: lista directa de los problemas que se le han asignado, con botones para activar la asistencia de Copilot AI o las herramientas de corrección automatizada.
- Bloqueadores prioritarios y cola de vencidos: destaca los problemas críticos P0 y P1 de todo el equipo para ayudar a resolver con rapidez los problemas urgentes.
Paneles personalizados y plantillas iniciales
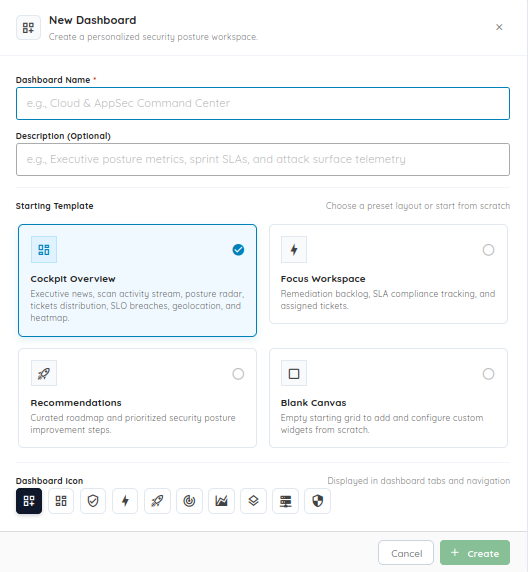
Los equipos pueden crear paneles personalizados adaptados a funciones, equipos o proyectos concretos.
Capacidades principales
- Plantillas iniciales: cree nuevos paneles a partir de ajustes preestablecidos como Cockpit Overview, Focus Workspace, Recommendations, o empiece desde un Blank Canvas.
- Nombres e iconos personalizados: organice los paneles con títulos e iconos de pestaña personalizados para cambiar fácilmente entre ellos.
- Widgets de arrastrar y soltar: añada, reorganice y elimine widgets con sencillos controles de arrastrar y soltar para mostrar solo las métricas y los flujos de escaneo que necesita su equipo.
2. Atajos de teclado y navegación rápida
Para ayudar a los equipos a hacer el triaje de los hallazgos con rapidez sin depender del ratón, Ostorlab admite ahora atajos de teclado para el triaje de tickets, la búsqueda y la edición.
Atajos de la lista de tickets y del triaje
Puede revisar y actualizar tickets rápidamente desde la vista de lista:
| Atajo | Acción |
|---|---|
↑ / ↓ |
Desplazarse por las filas de tickets |
E |
Activar o desactivar el Edit Mode en línea |
O |
Establecer el estado del ticket resaltado en Open |
F |
Establecer el estado del ticket resaltado en Fixed |
C |
Establecer el estado del ticket resaltado en Closed |
X |
Establecer el estado del ticket resaltado en False Positive |
C (fuera del modo de edición) |
Abrir el cuadro modal Create Ticket |
⌘ + Enter / Ctrl + Enter |
Guardar todos los tickets modificados |
Esc |
Cerrar el cuadro modal abierto |
? |
Abrir el cuadro modal de la Keyboard Shortcuts Cheat Sheet |
Atajos de creación de tickets y de formularios
Enteren el título: mueve el foco con fluidez del título del ticket al campo de descripción sin enviarlo antes de tiempo.Shift + Enter: guarda y crea el ticket.⌘ + Shift + Enter/Ctrl + Shift + Enter: guarda y abre de inmediato un nuevo formulario de ticket («Save & Add Another»).
Búsqueda global y navegación
⌘ + /(macOS) oCtrl + /(Windows/Linux): da el foco a la barra Global Omni Search desde cualquier lugar./: da el foco a la búsqueda de la navegación lateral.- Breadcrumb Quick-Switcher: busque y salte entre los escaneos activos y los registros de la CVE Knowledge Base desde la barra de navegación superior.
- Scan Step Timeline: inspeccione el progreso paso a paso de los escaneos autónomos con paneles desplegables para las entradas y las salidas.
3. Escáner de vulnerabilidades on-premises
Muchos sistemas críticos no son accesibles desde internet. Se ejecutan dentro de redes privadas, detrás de firewalls, en VPN o en entornos de preproducción. Los escáneres estándar en la nube no pueden probar estos objetivos sin abrir reglas de firewall.
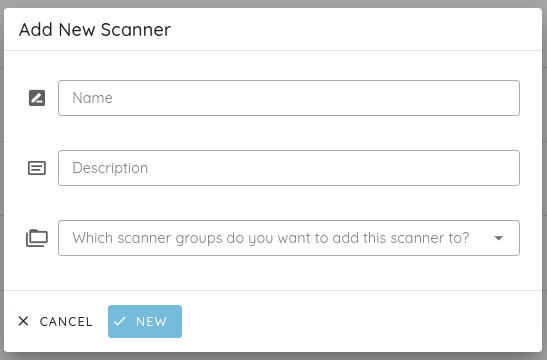
El Ostorlab On-Premises Vulnerability Scanner resuelve este problema al permitirle desplegar nodos de escáner ligeros dentro de su infraestructura privada. Usted obtiene acceso de red local a los activos internos mientras gestiona los escaneos y consulta los resultados desde la plataforma central de Ostorlab.
Capacidades principales
- Alcance interno con control centralizado: los escáneres se ejecutan dentro de su infraestructura para probar directamente los objetivos privados, y envían el progreso y los hallazgos verificados al panel de Ostorlab.
- Amplia compatibilidad con objetivos: escanee rangos de IP privadas, herramientas web internas, API REST/GraphQL privadas y repositorios de código fuente internos.
- Grupos de escáneres y balanceo de carga: agrupe los nodos de escáner por región, centro de datos o equipo. Los escaneos se distribuyen automáticamente entre los nodos disponibles.
- Supervisión de la flota: consulte desde el panel el estado de los escáneres, los trabajos activos, los nombres de host, las direcciones IP y el uso de CPU, memoria y disco en tiempo real.
- Programación consciente de los recursos: los escaneos comprueban los requisitos de recursos del nodo antes de empezar, lo que evita que los escaneos pesados sobrecarguen los hosts más pequeños.
- Ritmo de red seguro: los escáneres limitan automáticamente la frecuencia de las solicitudes para evitar sobrecargar los servicios internos sensibles.
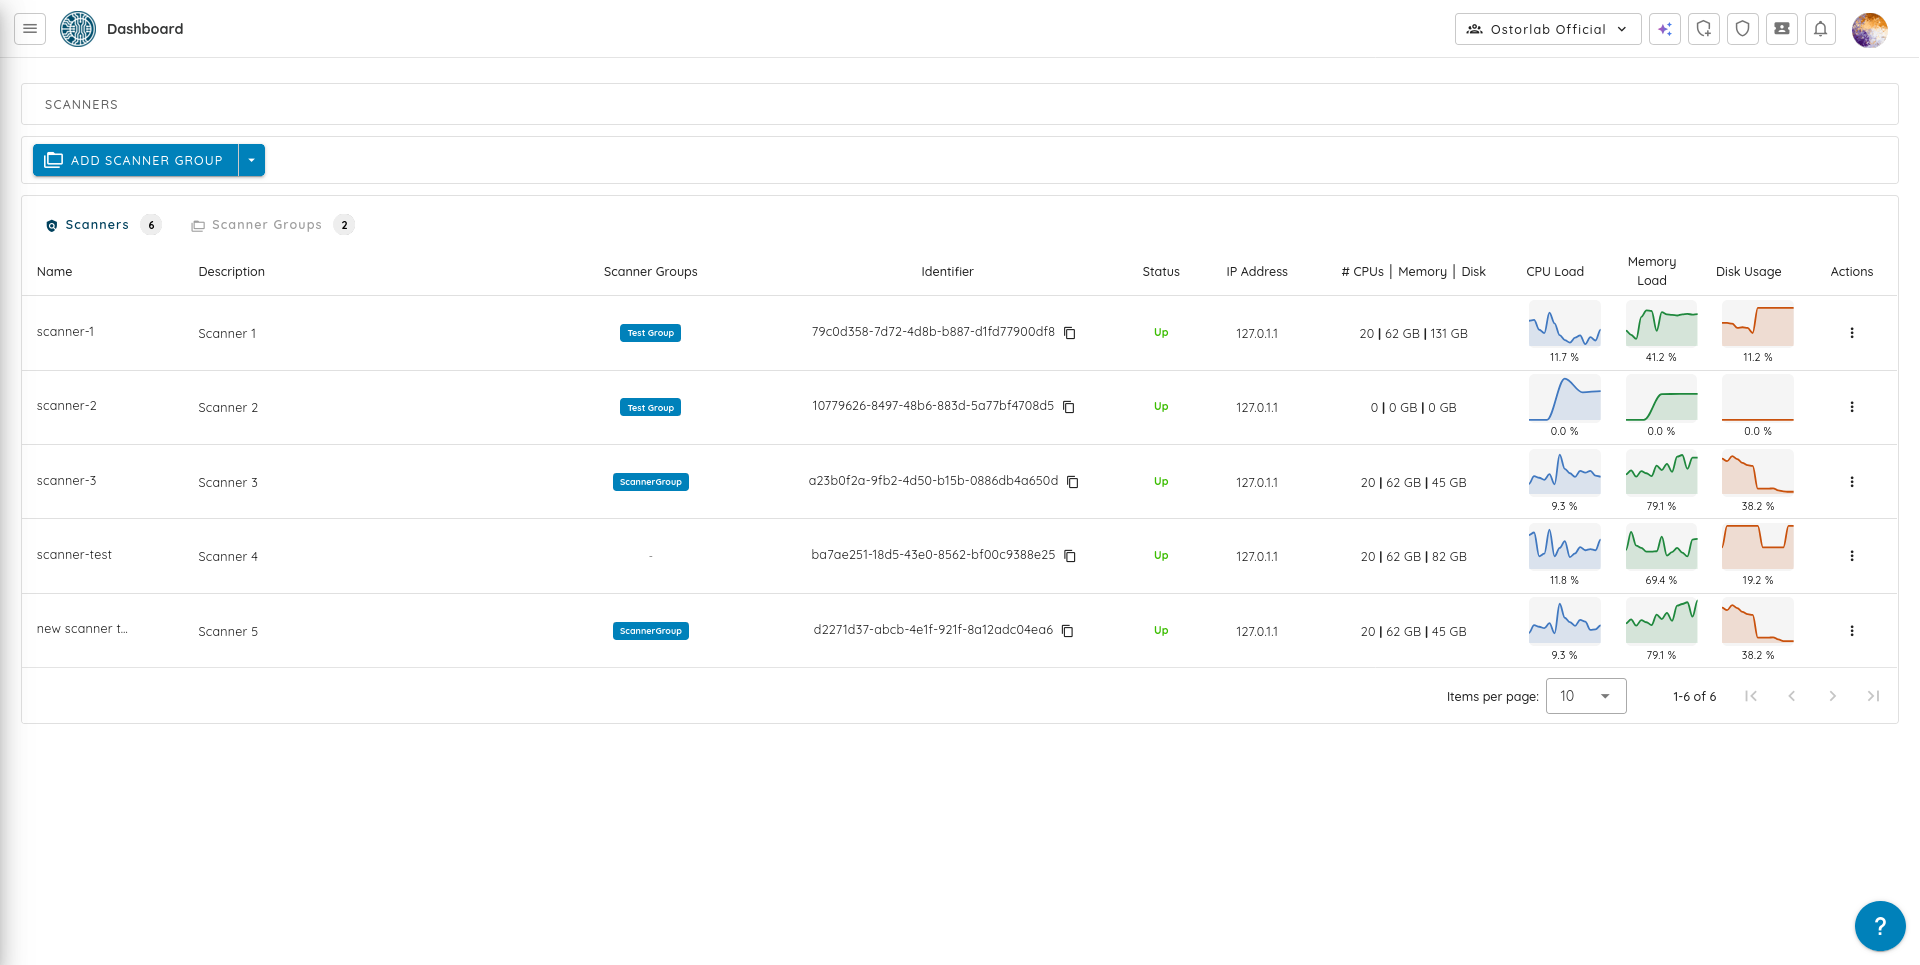
Para obtener más información sobre el despliegue de nodos de escáner, visite la página de producto de On-Premises Scanning y consulte la documentación del escáner on-premises.
4. Agentic Scan Knowledge
La mayoría de los escáneres de seguridad tratan cada escaneo como una ejecución independiente. Cuando un escaneo termina, descartan todo lo que aprendieron sobre la aplicación. En la siguiente ejecución, dedican tiempo a redescubrir los mismos pasos de autenticación, rutas y callejones sin salida.
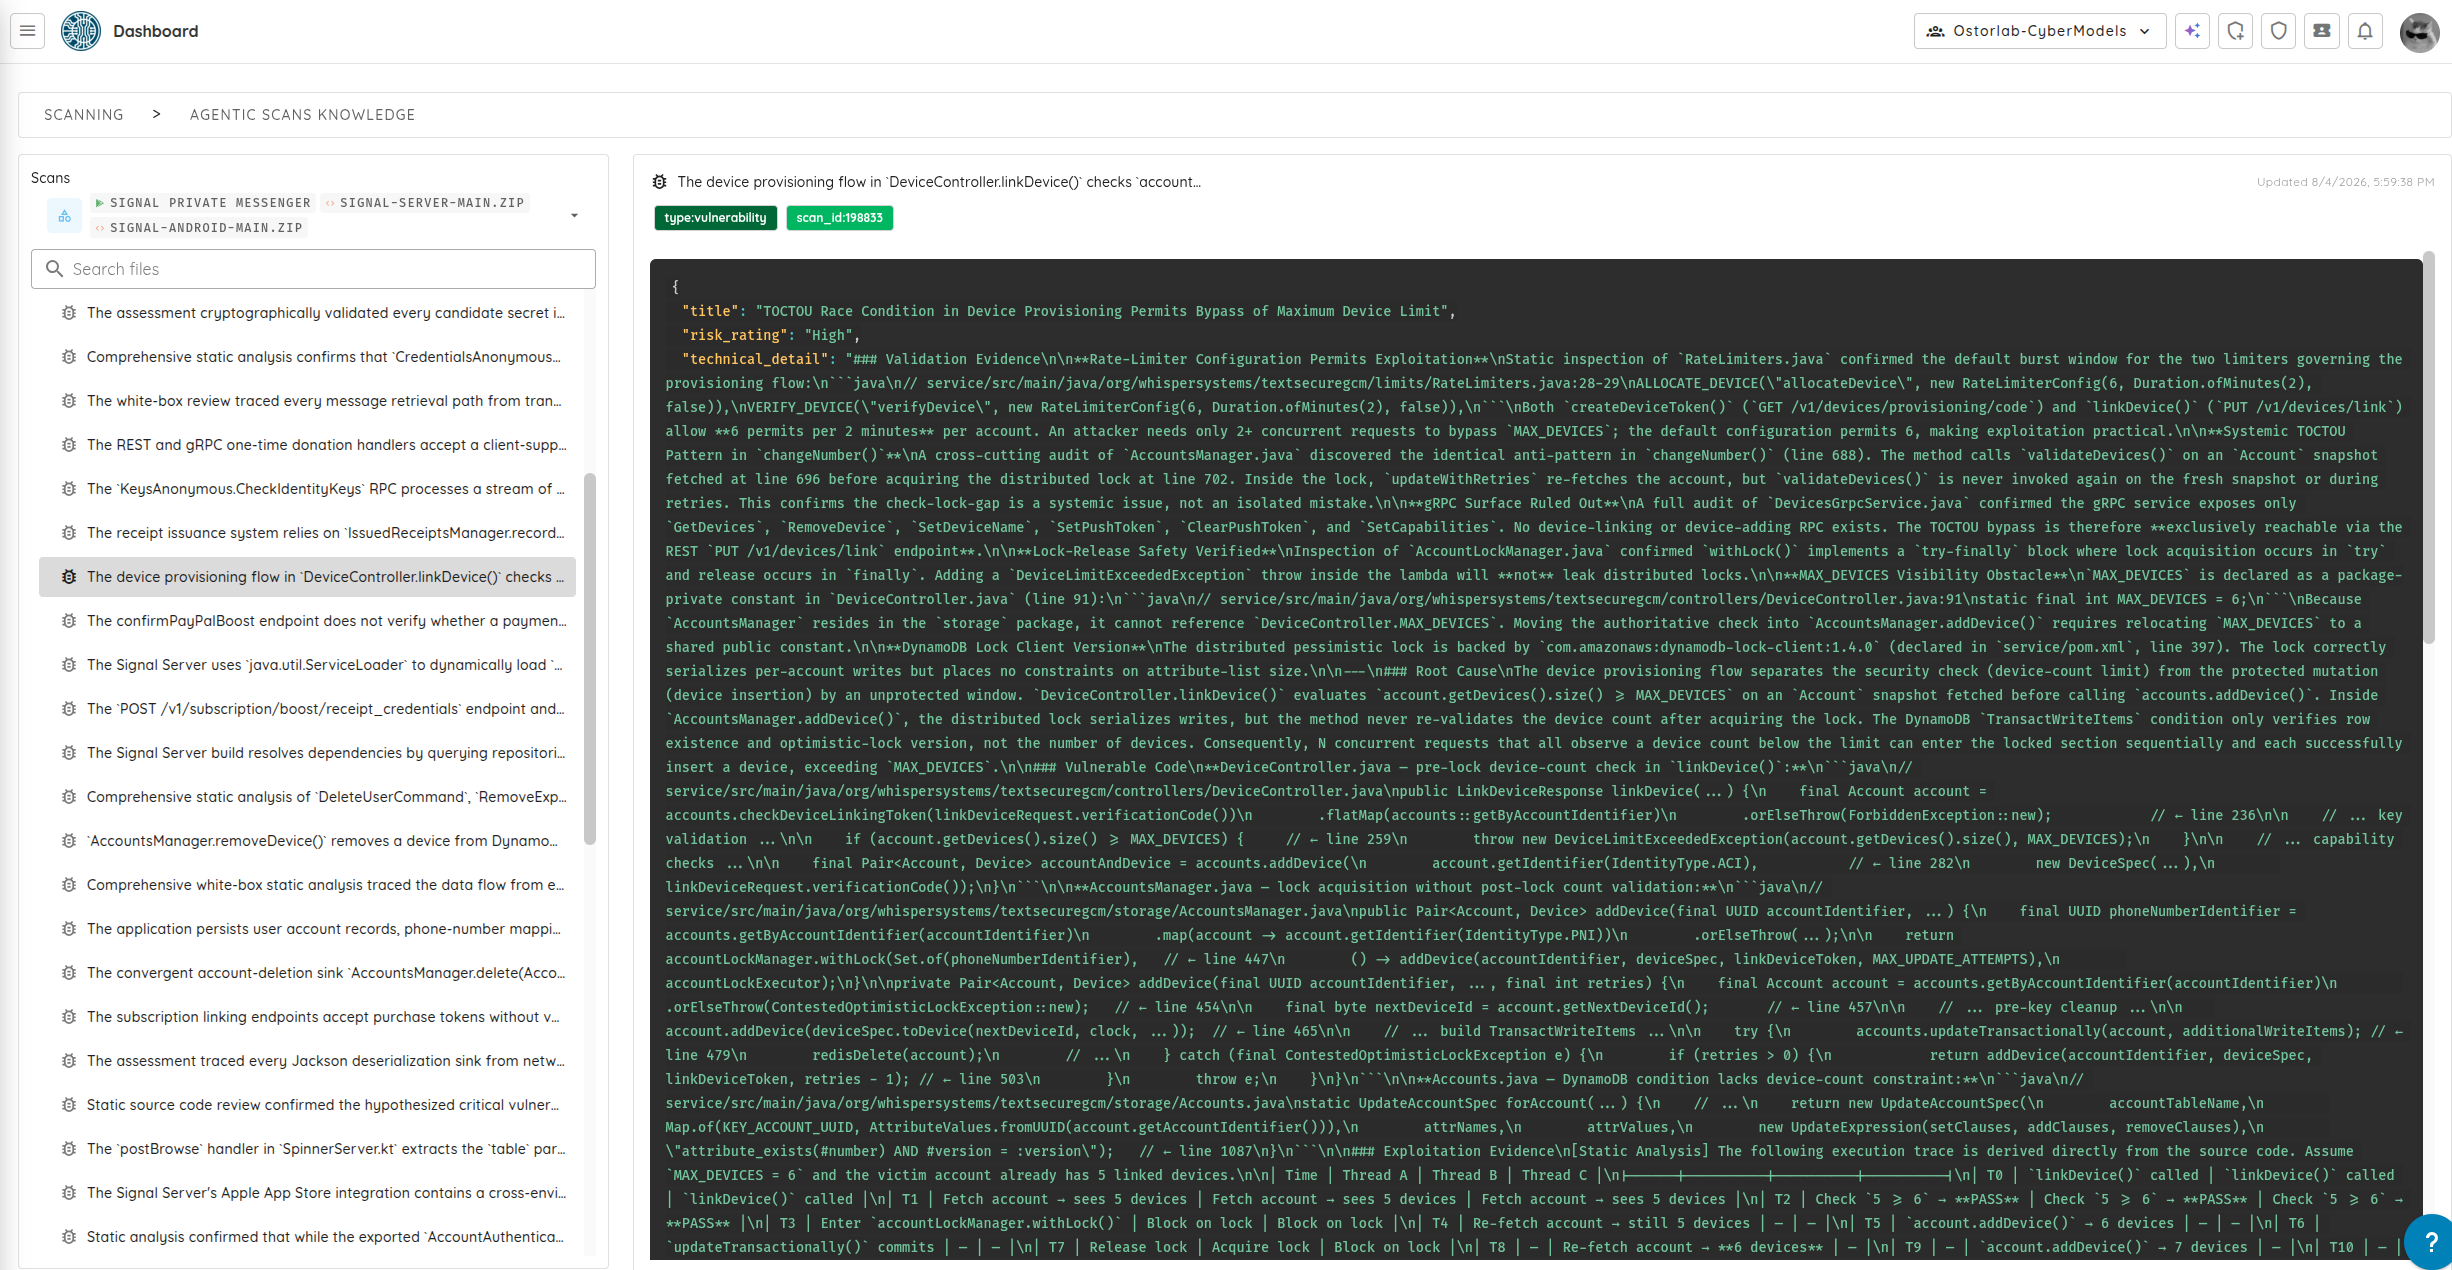
Agentic Scan Knowledge otorga a los escáneres de Ostorlab una memoria persistente entre ejecuciones. A medida que los agentes prueban una aplicación, guardan los detalles de arquitectura descubiertos, los puntos de entrada válidos y las notas de prueba para los escaneos futuros.
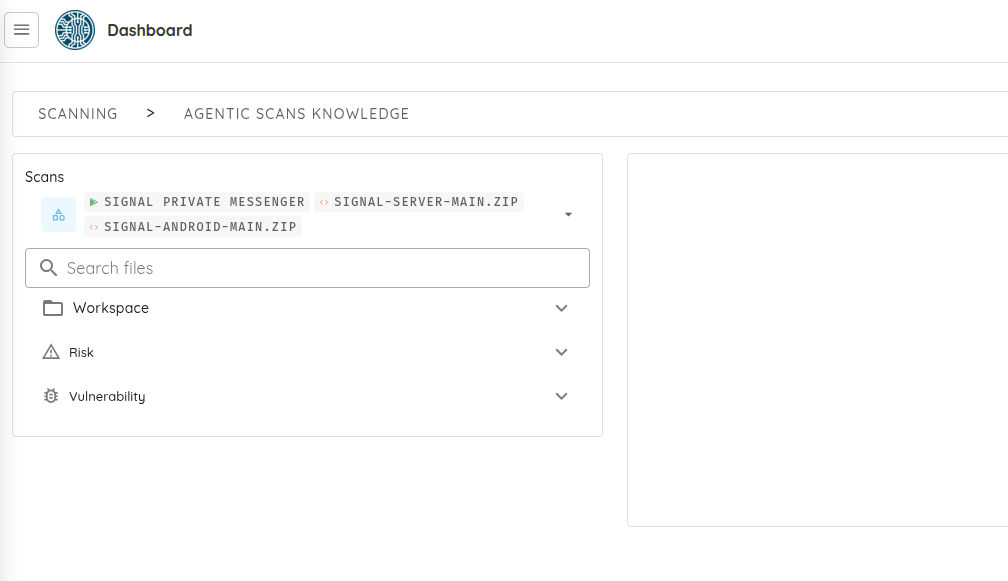
Qué recuerda el escáner
- Estructura de la aplicación: detalles de la pila tecnológica, arquitectura de la aplicación y flujos de inicio de sesión de varios pasos.
- Superficie de ataque: puntos de entrada descubiertos, rutas de API, parámetros sensibles y rutas probadas.
- Historial de pruebas: rutas de ataque exitosas y callejones sin salida verificados.
- Notas de decisión: notas y evidencias que guiaron las decisiones de prueba y de vulnerabilidades.
Por qué resulta útil
- Evita la configuración repetida: los escaneos futuros no pierden tiempo redescubriendo endpoints y flujos de inicio de sesión ya conocidos.
- Más tiempo para las comprobaciones profundas: el cómputo y el tiempo ahorrados en el descubrimiento inicial se dedican directamente a probar lógica de negocio compleja.
- Historial de auditoría claro: mantiene un registro coherente y respaldado por evidencias de lo que se probó a lo largo del tiempo.
Para obtener más información sobre la arquitectura y el modelo de memoria, lea How Agentic Scan Knowledge Works.
5. Servidor MCP de la plataforma Ostorlab
Ostorlab admite ahora el Model Context Protocol (MCP) mediante el Ostorlab Platform MCP Server. Esto permite que los asistentes y agentes de programación con IA (como Claude, Cursor y GitHub Copilot) trabajen directamente con sus hallazgos de seguridad.
En lugar de exportar informes en PDF o copiar credenciales manualmente, los asistentes de IA pueden consultar los detalles de las vulnerabilidades, revisar los pasos de reproducción y ejecutar acciones aprobadas de la plataforma.
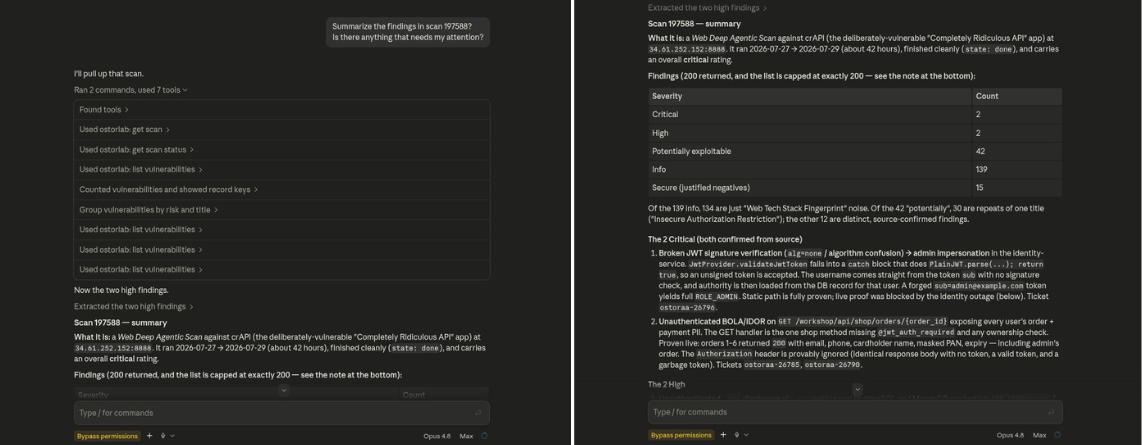
Capacidades principales
- Contexto de IA directo: las herramientas de IA pueden obtener resúmenes de escaneos, comprobar las vulnerabilidades abiertas, buscar activos y revisar los consejos de corrección.
- Acciones automatizadas: con los permisos adecuados, los asistentes de IA pueden crear tickets, lanzar escaneos sobre el código actualizado o actualizar el estado de los problemas tras aplicar una corrección.
- Control de permisos: el acceso se gestiona mediante claves de API de la organización con niveles de permiso claros (
READ,WRITE,ADMIN). - Ocultación automática de secretos: las claves de API, las contraseñas, las cookies de sesión y los tokens se eliminan automáticamente de todas las respuestas de las herramientas.
Para ver las instrucciones de configuración con Cursor, Claude Desktop y otros clientes MCP, consulte la documentación del servidor MCP de Ostorlab.
6. Escaneo de múltiples activos
Los ataques del mundo real suelen cruzar distintas capas de una aplicación. Por ejemplo, un atacante podría inspeccionar una aplicación móvil para encontrar una ruta de API no documentada, explotar un fallo de autenticación en el portal web y llegar a un servicio interno. Probar cada componente de forma aislada puede pasar por alto estas conexiones.
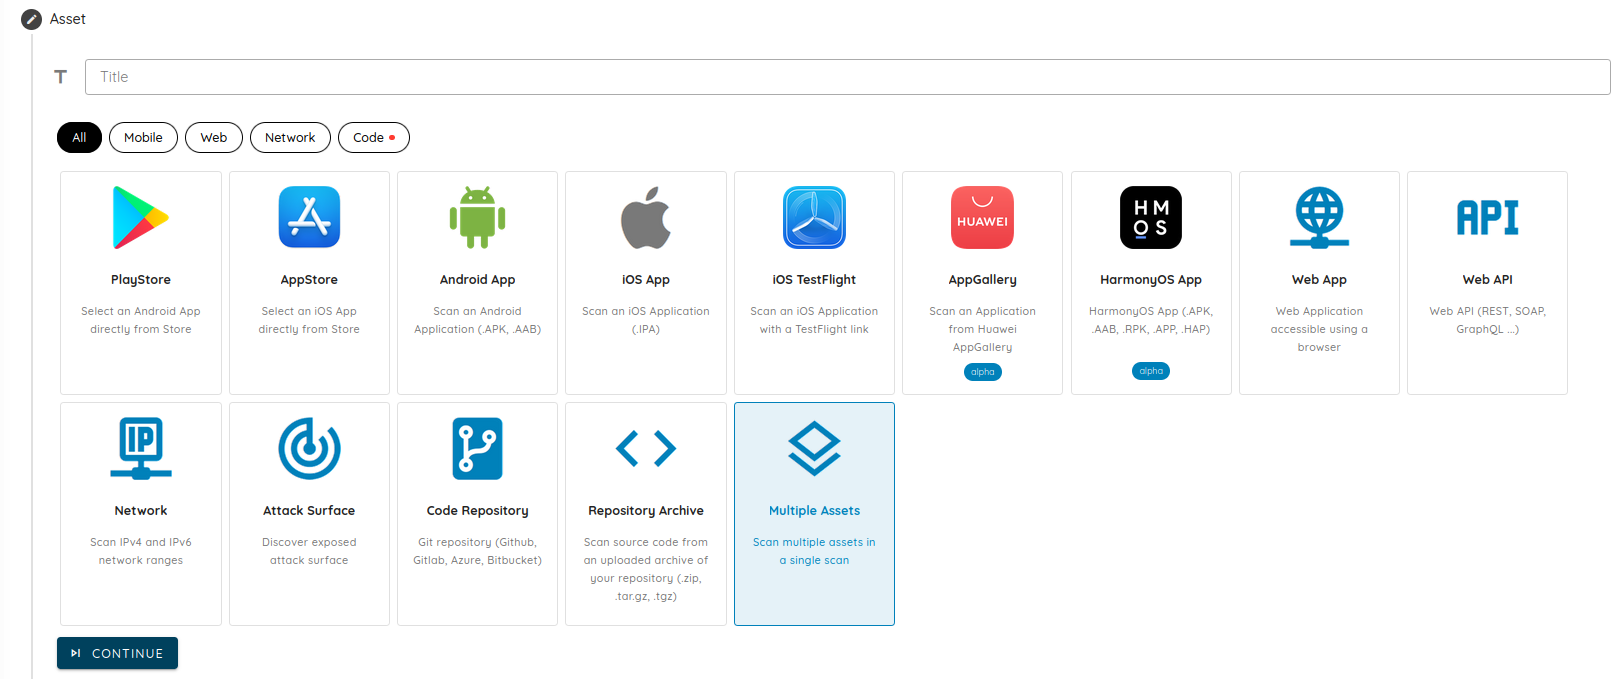
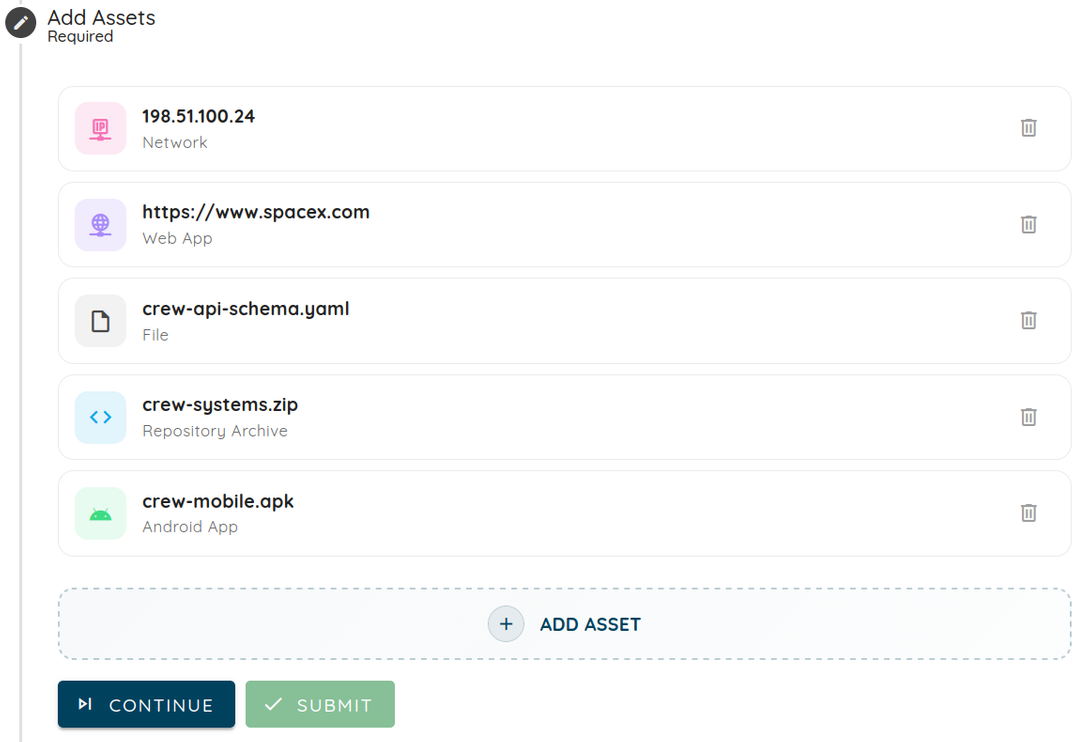
Multi-Asset Scanning permite a los equipos agrupar distintos tipos de activos en un único escaneo con ajustes compartidos, programaciones sincronizadas y un informe unificado.
Capacidades principales
- Alcance de activos mixtos: combine en un solo escaneo aplicaciones móviles (fichas de la tienda, archivos
.apk/.ipa, TestFlight), sitios web, API (esquemas OpenAPI/Swagger), rangos de IP de red y repositorios de código fuente. - Ajustes compartidos: utilice perfiles de autenticación, ajustes de IA y reglas de escaneo coherentes en todos los objetivos.
- Informe unificado: revise en un único informe todos los hallazgos y las cadenas de vulnerabilidades de toda la aplicación.
Consulte el tutorial de Multi-Asset Scan y la lista completa de tipos de activos compatibles.
7. Remediation Streams y línea de tiempo de la carga de trabajo
Gestionar las correcciones de seguridad en equipos de ingeniería grandes es difícil con una única lista plana de tickets.
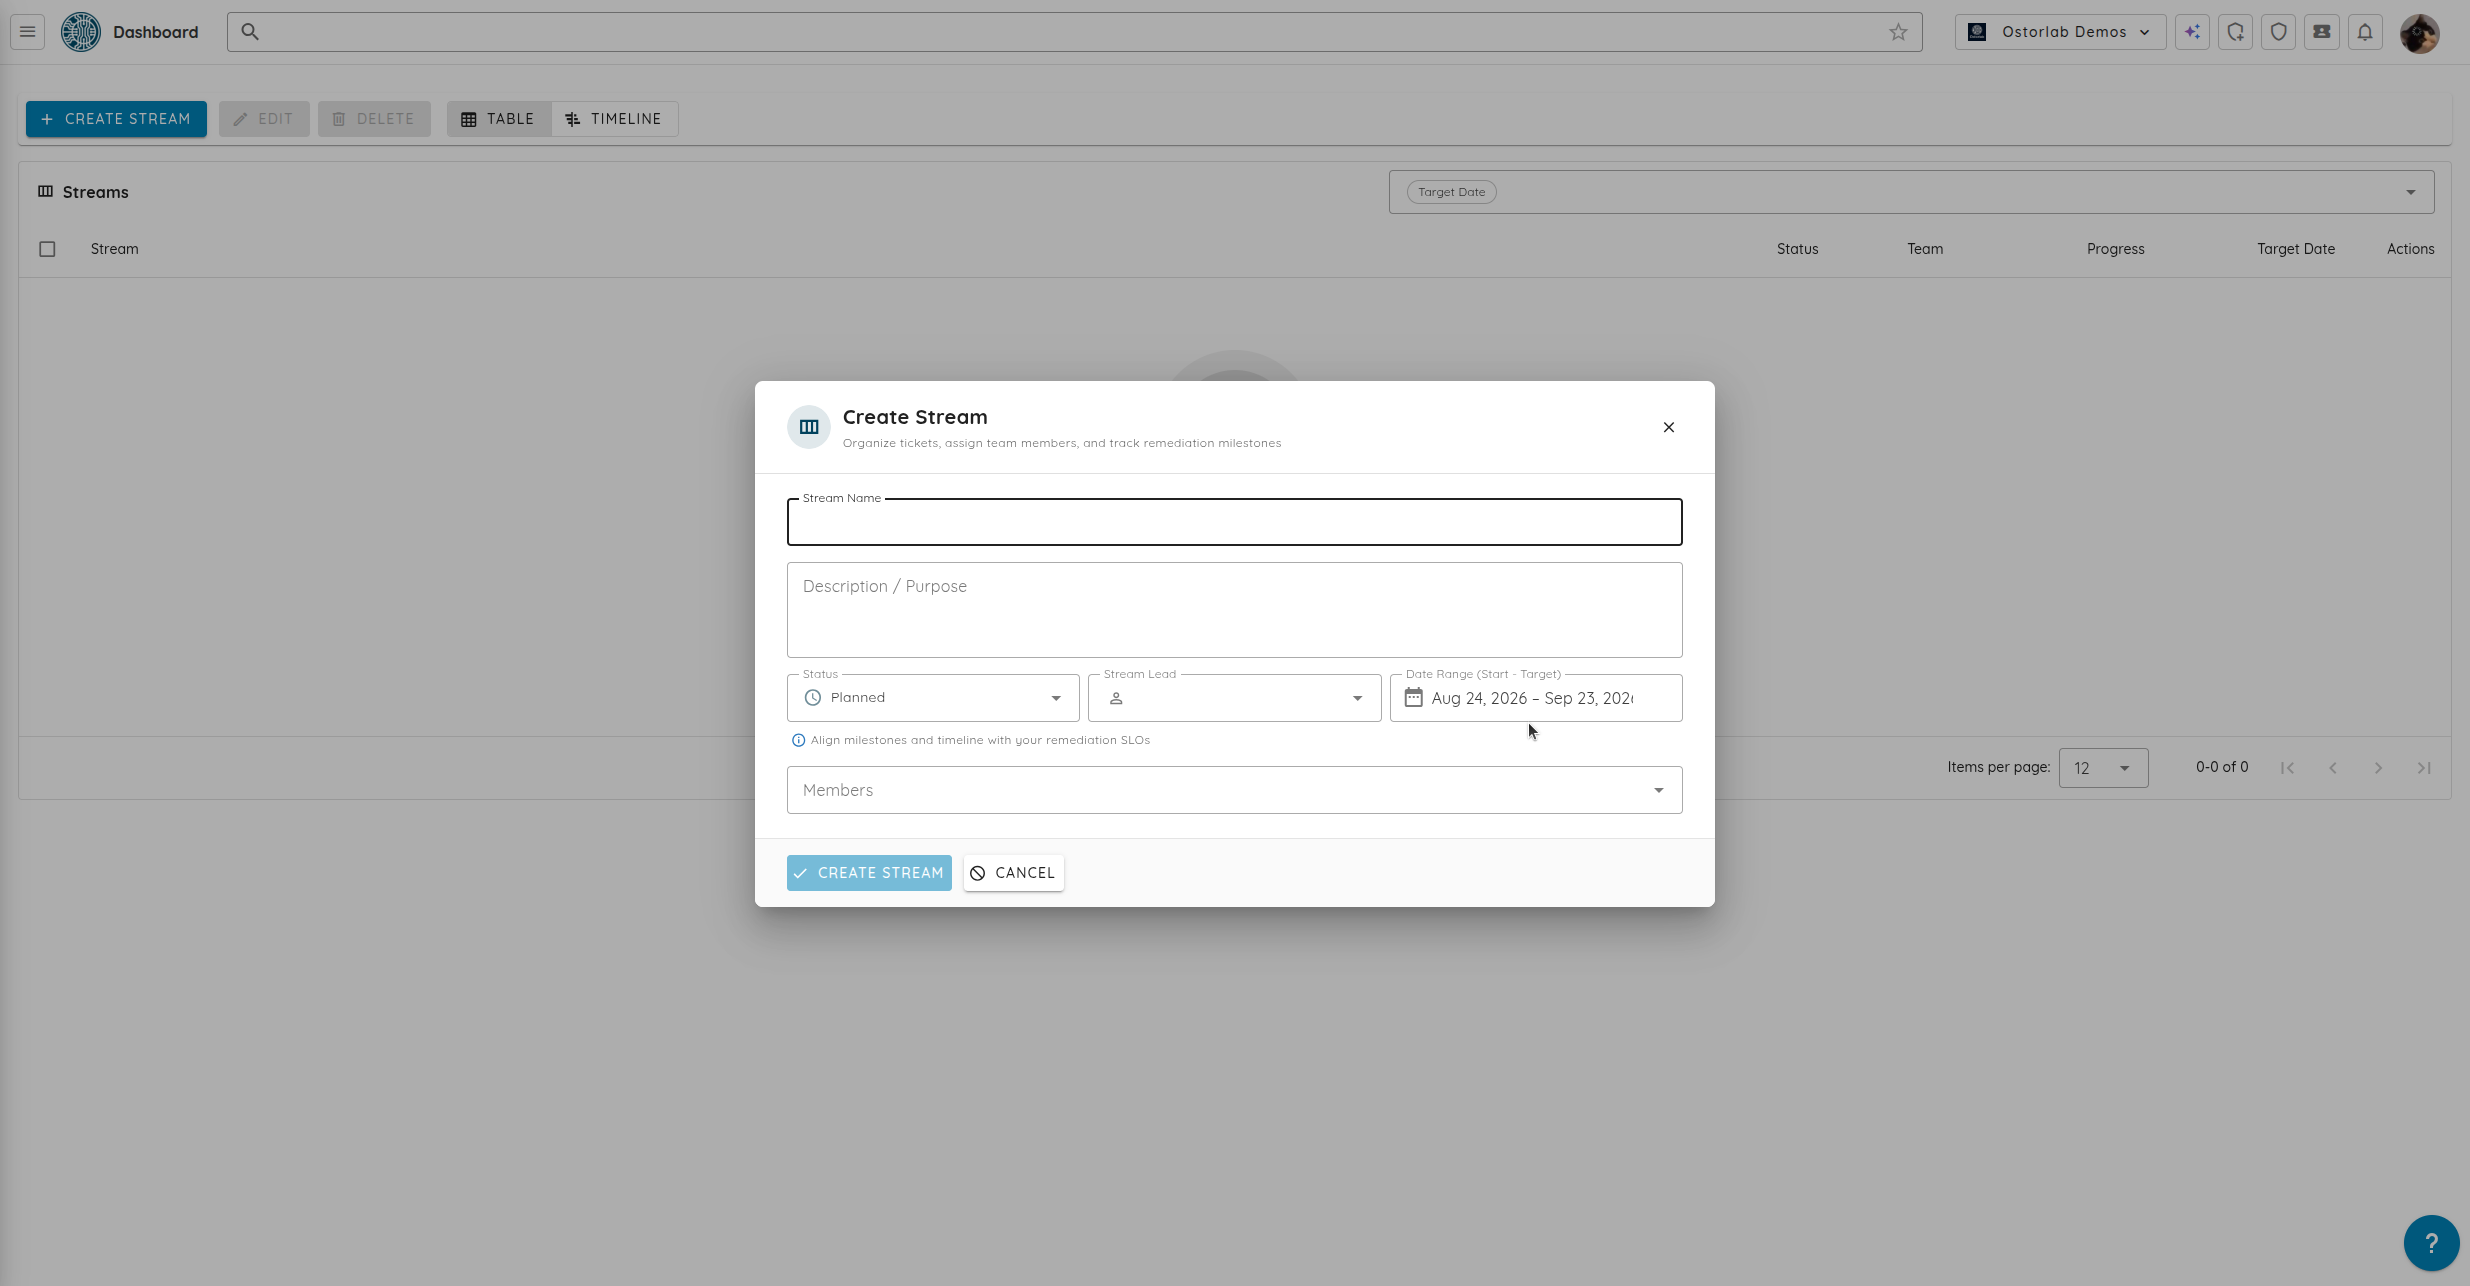
Remediation Streams permite a los equipos organizar los tickets de seguridad en líneas específicas para sprints concretos, versiones de producto o revisiones de cumplimiento normativo (como SOC 2 o DORA).
Capacidades principales
- Organización por streams: cree streams para sprints de desarrollo, versiones o auditorías de cumplimiento normativo específicos.
- Responsabilidad clara: asigne responsables y miembros del equipo de cada stream para que cada problema tenga un responsable claro.
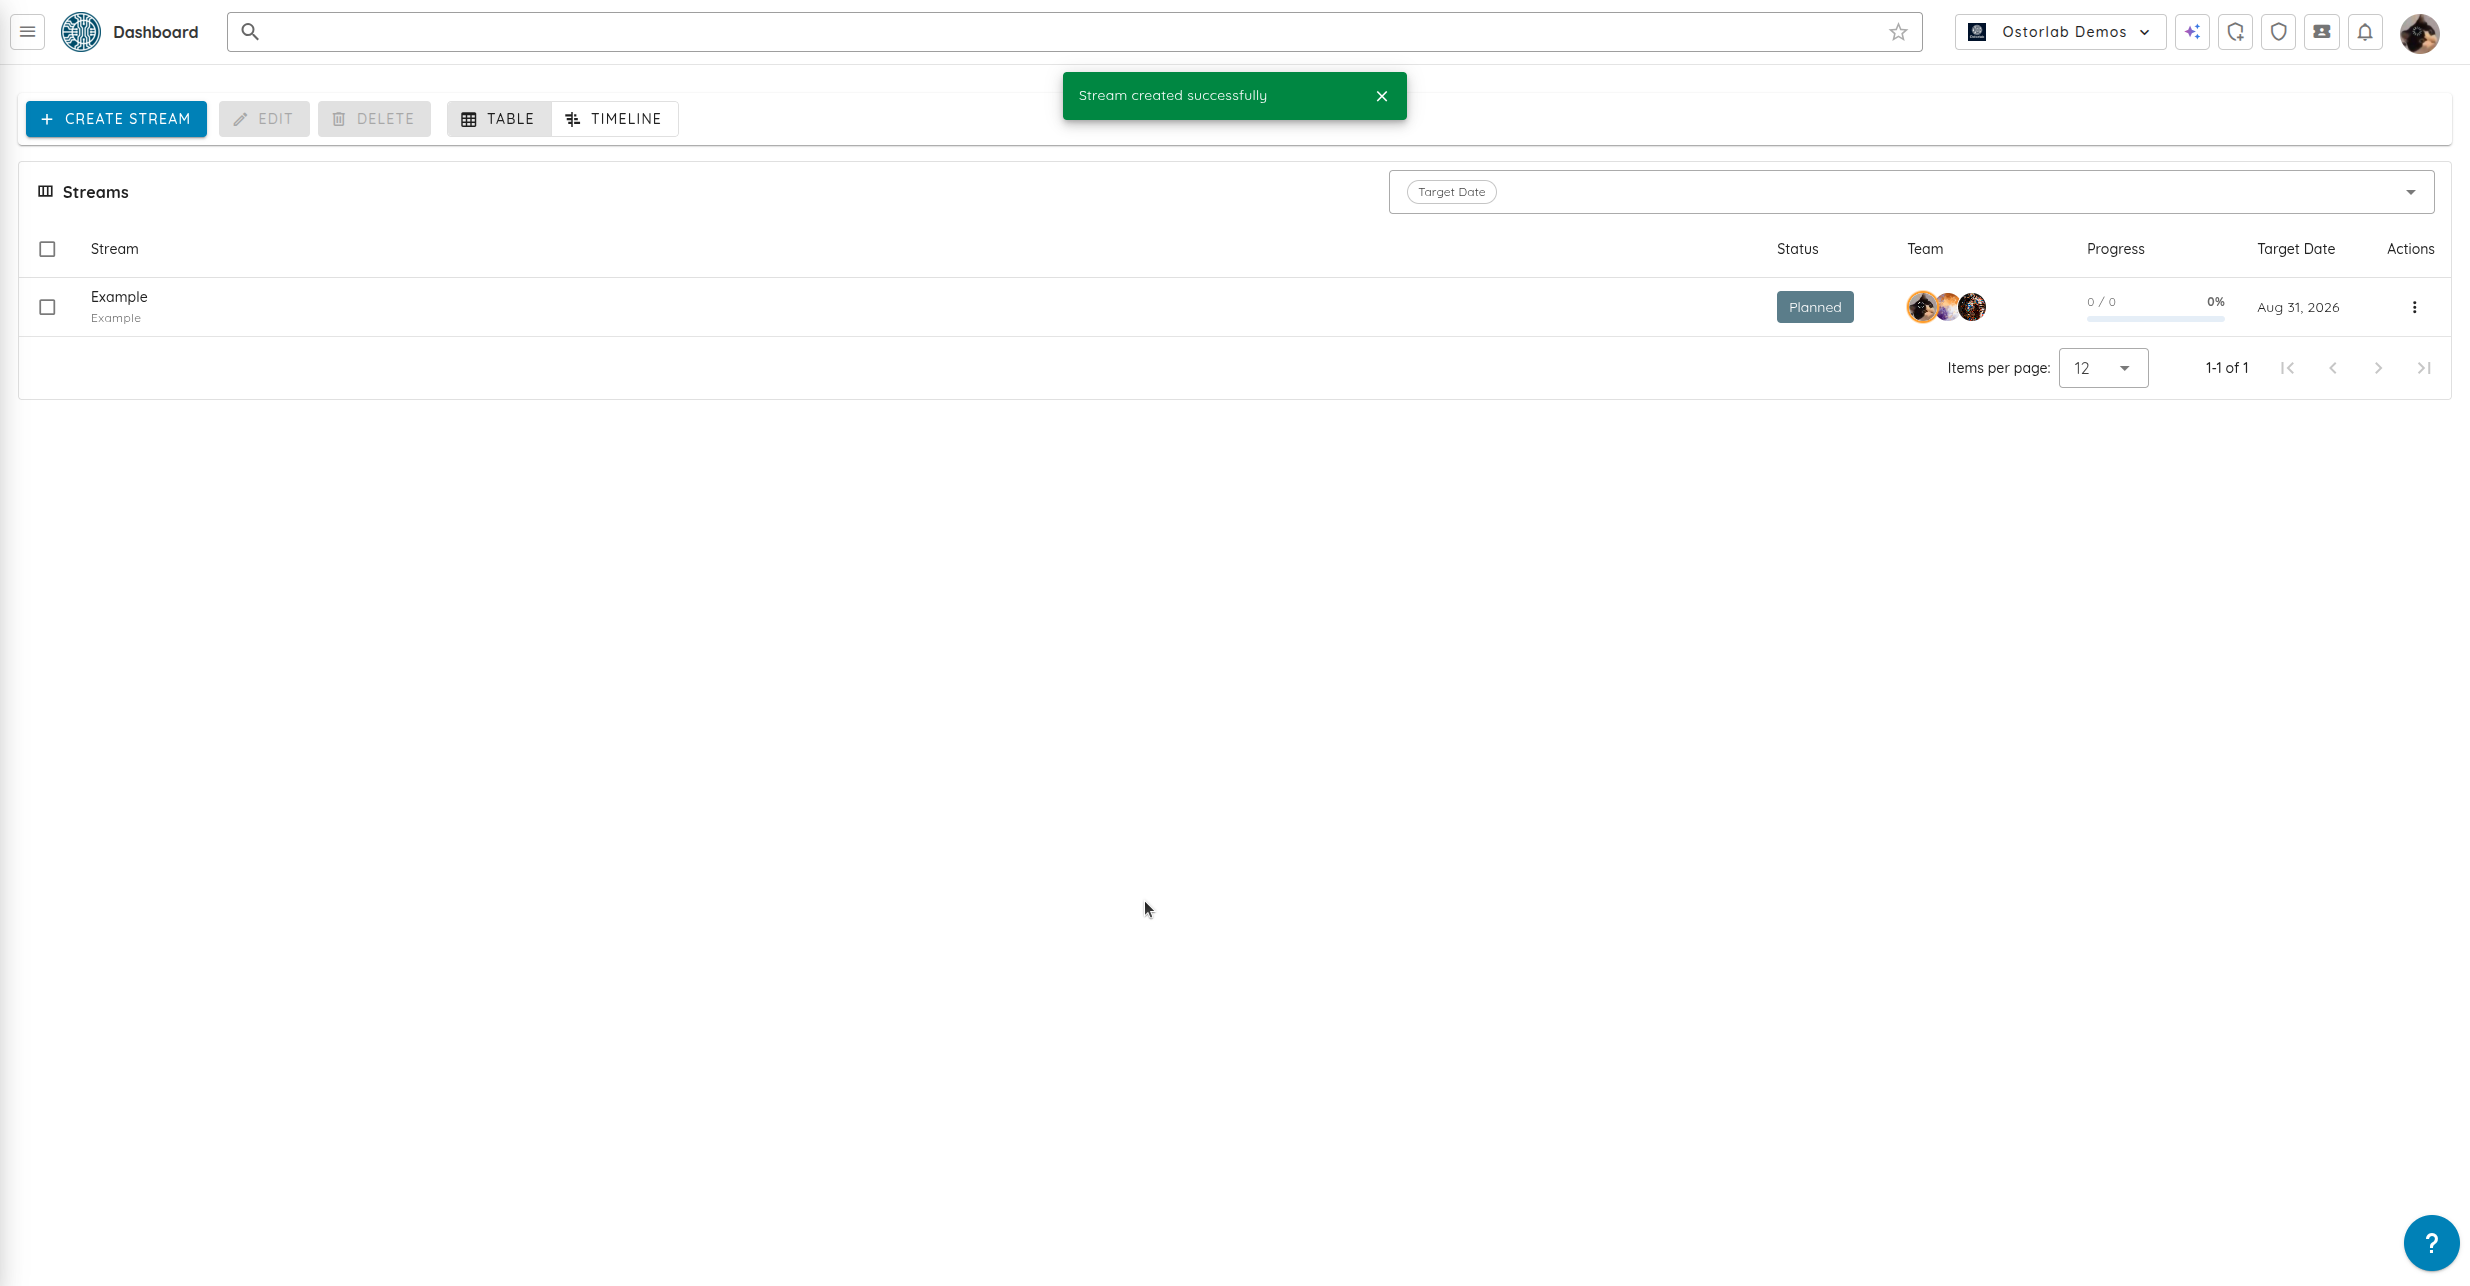
- Seguimiento de la carga de trabajo: las barras de progreso muestran la carga de trabajo abierta, las tasas de finalización y los días que quedan hasta las fechas objetivo.
- Línea de tiempo interactiva: vea los streams en una línea de tiempo visual de estilo Gantt para detectar a tiempo los retrasos del calendario.
Para obtener más información sobre cómo organizar sus líneas de corrección, consulte la documentación de Remediation Streams.
8. Risk Reruns para Agentic Deep Scans
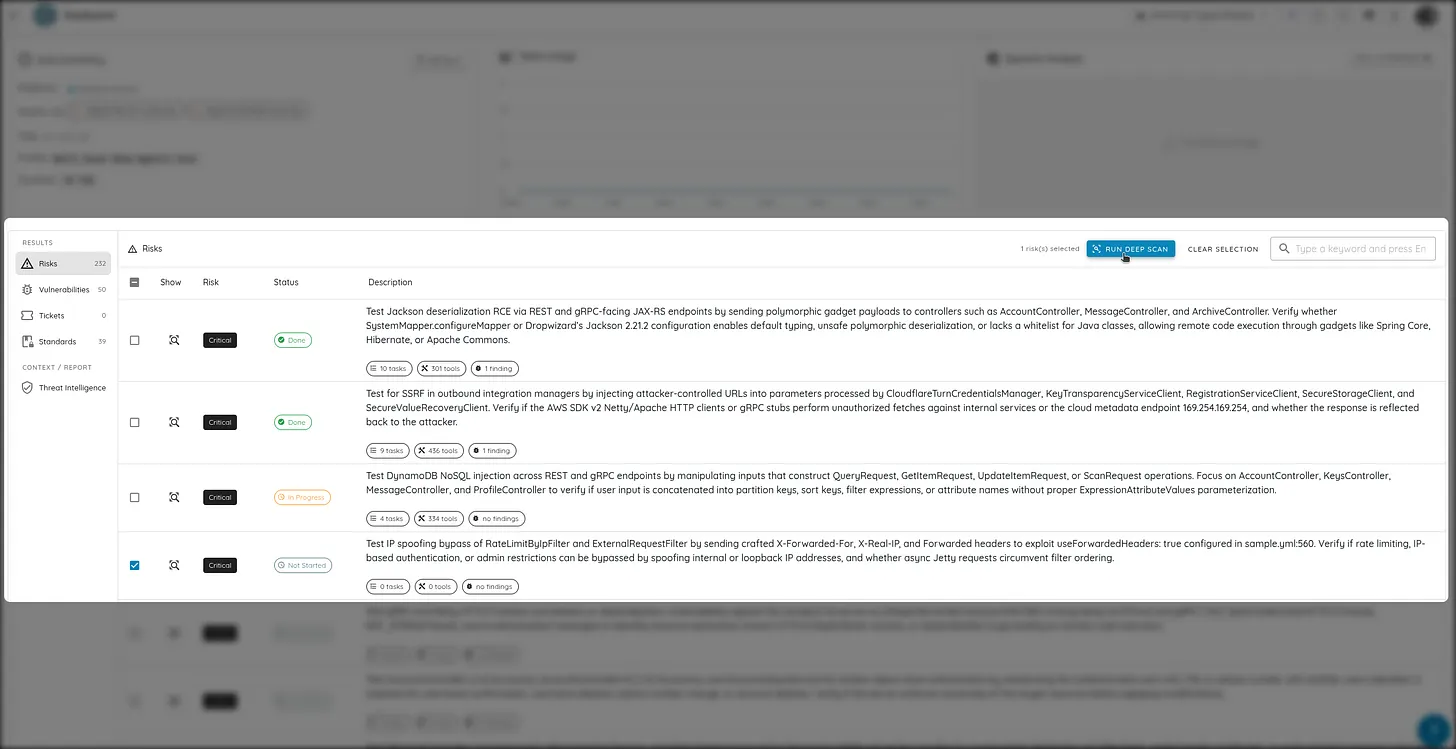
En la arquitectura de Agentic Deep Scan de Ostorlab, un risk representa una prueba autónoma de un tipo de vulnerabilidad concreto (como un IDOR, un secreto incrustado en el código, un problema de JWT o una escalada de privilegios).
Risk Reruns permite a los ingenieros de seguridad volver a ejecutar comprobaciones de riesgo individuales bajo demanda sin tener que ejecutar desde el principio un escaneo completo de varias horas.
Capacidades principales
- Selección dirigida: elija hasta 100 riesgos concretos para volver a ejecutarlos directamente desde el panel del escaneo.
- Parámetros ajustables: seleccione distintos modelos de IA (Cyber Models o BYOK), aumente las asignaciones de tokens o suba los niveles de esfuerzo para las comprobaciones complejas.
- Reanudar ejecuciones en pausa: vuelva a ejecutar rápidamente las comprobaciones que agotaron el tiempo o se pausaron sin volver a subir los archivos.
- Informes combinados: los nuevos hallazgos y evidencias actualizan automáticamente el informe del escaneo original.
Para obtener más detalles sobre la configuración de las asignaciones del motor de IA, consulte la descripción general de Cyber Models y la documentación de BYOK.
9. Escaneo de código fuente: archivos, Fast Scan y Single Vulnerability Assessment
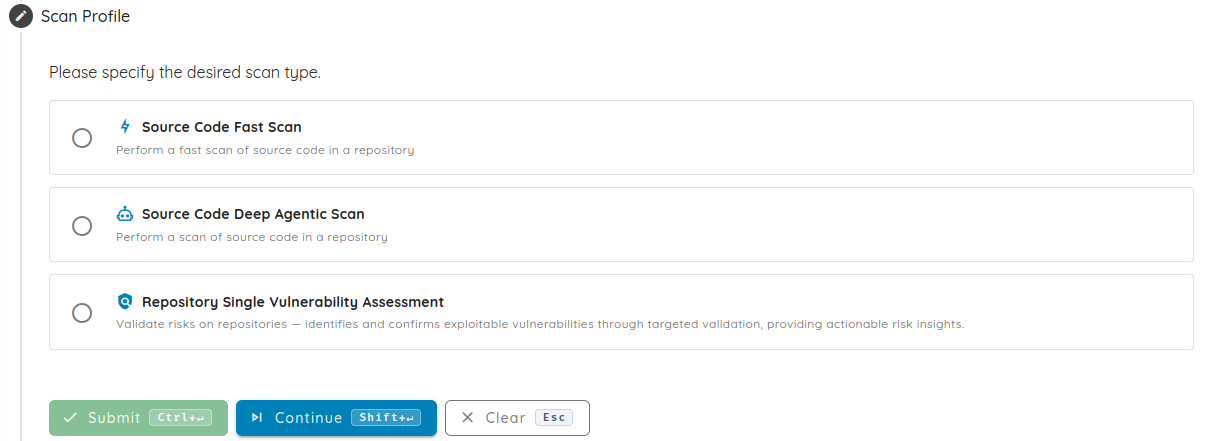
Esta versión incorpora tres actualizaciones clave del escaneo de seguridad del código fuente:
Subida de archivos de código fuente
Además de conectar repositorios Git (GitHub, GitLab, Bitbucket, Azure DevOps), ahora puede subir el código directamente como archivos .zip o .tar.gz. Esto permite realizar pruebas de seguridad en repositorios aislados de la red, bases de código sin conexión y paquetes de versiones empaquetados.
Perfil Source Code Fast Scan
Para los pipelines de CI/CD que necesitan una respuesta rápida, el perfil Source Code Fast Scan ejecuta análisis estático en pocos minutos y señala secretos, bugs comunes y problemas de configuración antes de que el código se fusione.
Single Vulnerability Assessment (SVA) para repositorios
Ahora los equipos pueden ejecutar Single Vulnerability Assessments (SVA) dirigidos contra repositorios conectados y archivos de código. SVA centra las pruebas en un único tipo de vulnerabilidad o confirma que un bug se corrigió sin ejecutar un escaneo completo.
Obtenga más información sobre las pruebas de código fuente en el tutorial de Source Code Scan y en la guía de Scan Profiles.
10. Compatibilidad con EUVD en Threat Center
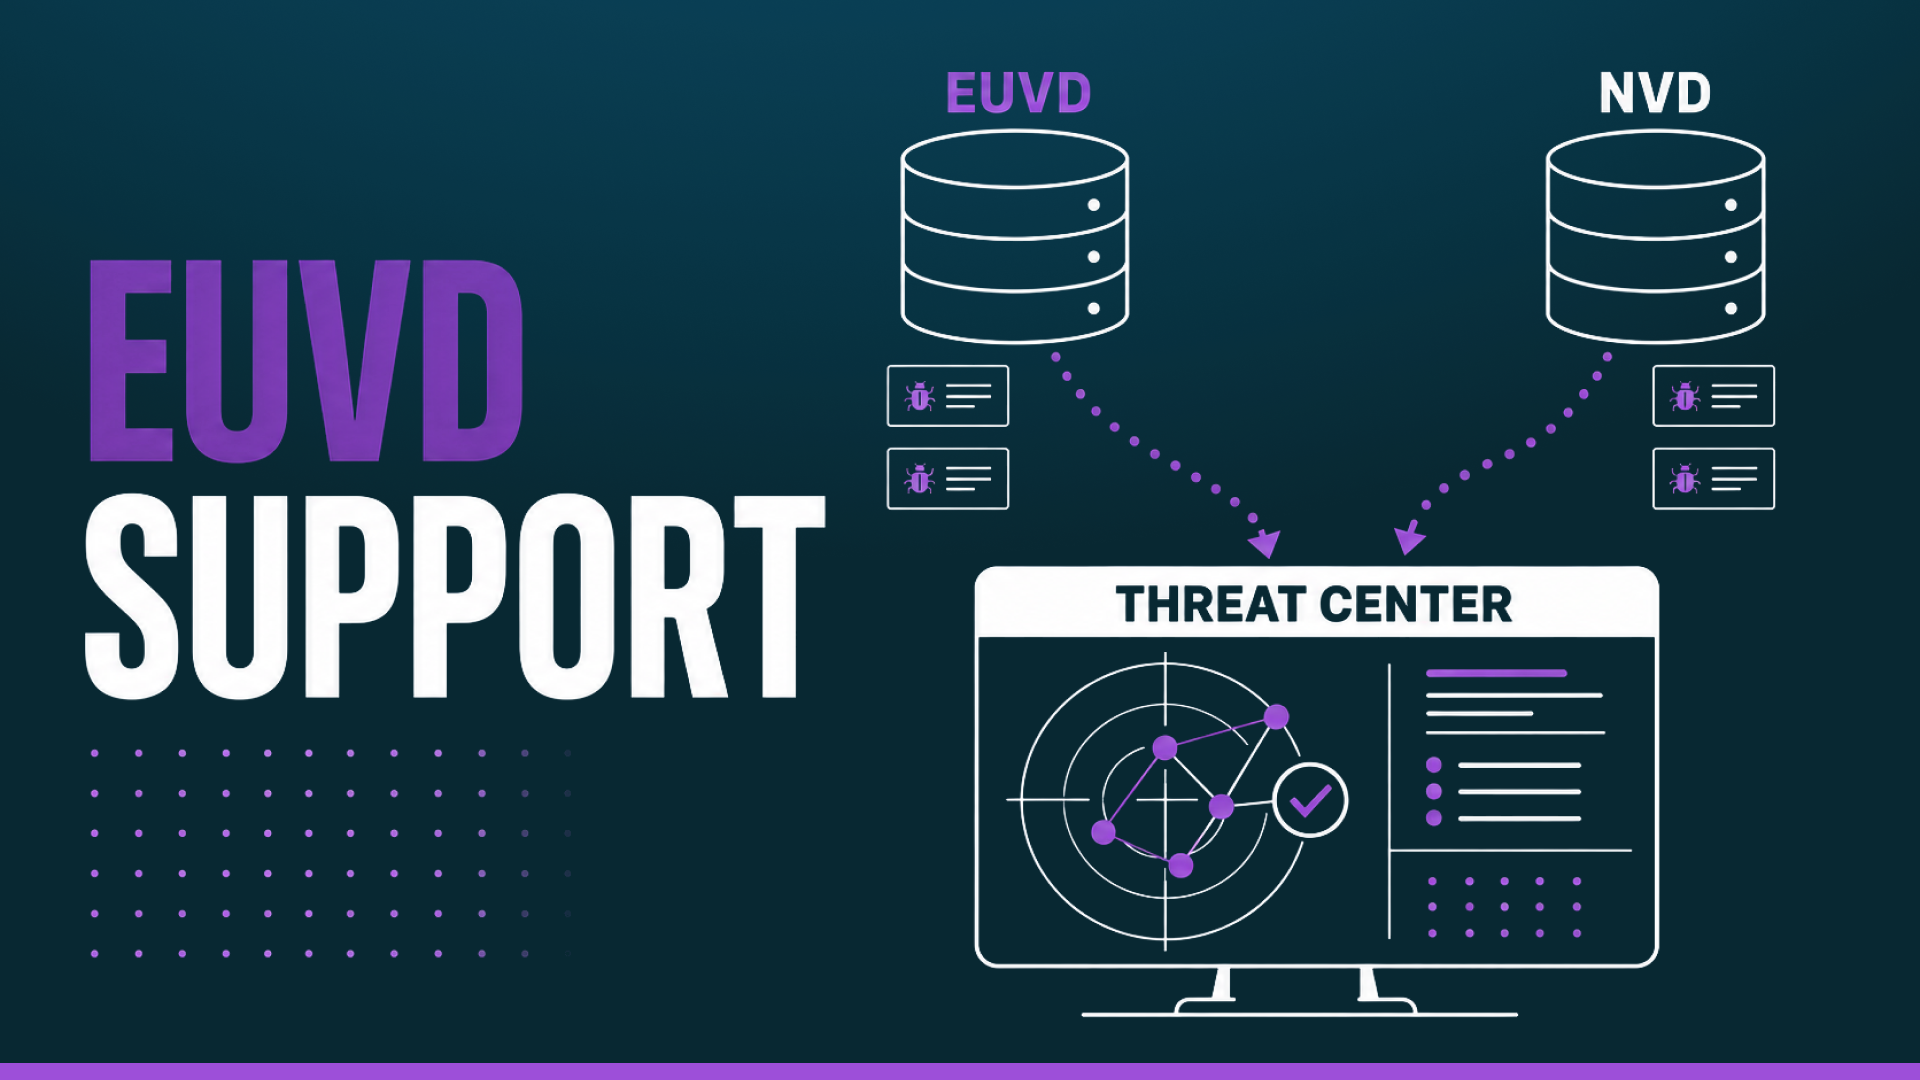
El Ostorlab Threat Center incorpora ahora los feeds de vulnerabilidades de la European Vulnerability Database (EUVD), mantenida por ENISA, junto con la inteligencia ya existente de la National Vulnerability Database (NVD).
Capacidades principales
- Inteligencia de vulnerabilidades combinada: utiliza datos de NVD y de EUVD, incluidas las divulgaciones coordinadas europeas, los datos de exploits activos y las correcciones de los proveedores.
- Preparación para la Ley de Ciberresiliencia de la UE (CRA): ayuda a los equipos de software a seguir y priorizar las vulnerabilidades para cumplir los plazos de notificación de la CRA (alerta temprana de 24 horas y notificaciones completas de 72 horas).
- Comprobaciones de exposición: vea rápidamente cuáles de sus activos digitales pueden verse afectados por nuevas vulnerabilidades y lance escaneos dirigidos para verificar la exposición.
Aprenda a supervisar los activos expuestos en la guía de Attack Surface Monitoring.
11. Nuevas integraciones y compatibilidad ampliada con modelos de IA
Esta versión también incorpora nuevas integraciones de la plataforma y una mayor variedad de modelos de IA:
Integración con los tickets de Linear
Ostorlab se conecta ahora directamente con Linear. Los hallazgos de seguridad se sincronizan con los proyectos de Linear con calificaciones de severidad, pasos para reproducirlos y actualizaciones automáticas de estado cuando se resuelven las vulnerabilidades.
BYOK ampliado y proveedores de modelos
- Nuevos proveedores de IA: se ha añadido compatibilidad con Fireworks AI y con endpoints de Google Vertex AI autodesplegados.
- Mejoras de modelos: se ha actualizado el modelo de escaneo predeterminado a Gemini 3.7 Flash y se ha añadido compatibilidad con Gemini 2.5 Pro, GLM 5.3, DeepSeek V4 Pro, Qwen 3.8 2.7T y Grok 4.6.
Siga la guía de la integración con Linear para conectar su espacio de trabajo, y consulte la guía de modelos de IA recomendados para ver los benchmarks de los modelos y la configuración de BYOK.