Por qué las pruebas de seguridad de API no detectan las cadenas de ataque entre activos
Los escáneres solo de API no detectan las cadenas de ataque que empiezan con secretos o rutas en aplicaciones móviles, bundles web o código. Dos cadenas reales y una lista de 8 pasos para probarlas.
Su escáner de API puede entregar un informe limpio mientras un atacante entra sin dificultad. Su solicitud es válida y lleva un token real, y el servidor responde correctamente. El problema es de dónde salió el token. Salió de un lugar que su escáner nunca revisó: una cadena compilada en su aplicación móvil, una ruta olvidada en un bundle de JavaScript o un secreto que sigue en el historial de Git.
Las pruebas de seguridad de API por sí solas fallan porque muchas brechas de API de alto impacto no empiezan en la API. Empiezan con una credencial, una ruta o un formato de solicitud extraídos de una aplicación móvil, de un bundle de JavaScript o del código fuente, y luego se reproducen como una solicitud válida. Un escáner que solo prueba la API nunca ve dónde empieza la cadena.
En una aplicación iOS que evaluamos, un secreto de Auth0 codificado de forma rígida condujo a un directorio de usuarios de 1,000 registros, a pesar de que el primer hallazgo sobre esa credencial ya se había marcado como Fixed & Verified. Esa historia aparece más abajo. Esta guía está dirigida a los responsables de AppSec y a los ingenieros de DevSecOps cuyas API dan servicio a clientes móviles o web.
Resumen ejecutivo (TL;DR)
- En nuestras evaluaciones, muchos de los hallazgos de API más graves no empezaron en la API. Empezaron con una credencial o una ruta extraídas de una aplicación cliente o del código, que luego se reprodujeron como una solicitud válida.
- Los escáneres que prueban un activo a la vez ven cada uno la mitad de esa cadena. Reunir después sus informes en un solo panel no conecta las dos mitades.
- Para detectar estas cadenas, pruebe las aplicaciones cliente, el código y la API en producción en la misma evaluación, y aplique las correcciones del lado del servidor.
¿Qué es una cadena de ataque entre activos? Una cadena de ataque entre activos es una serie de debilidades repartidas entre más de un activo, como una aplicación móvil, un frontend web, un repositorio de código fuente y una API de backend. Cada debilidad parece menor por sí sola. En conjunto, dan a un atacante acceso a datos o funciones a los que nunca debería llegar.
La cadena típica consta de tres movimientos:
- Extraer algo de un cliente o del código: un token, una clave de firma, una ruta no documentada o un formato de solicitud.
- Reproducirlo contra una API de backend como una solicitud válida.
- Escalar a través de una laguna de autorización en el servidor: el objeto de otro usuario (BOLA), una función privilegiada (BFLA) o un alcance de token más amplio.
Ninguno de estos pasos parece un ataque por sí solo. El primero es una cadena de caracteres estática, el segundo es una solicitud autenticada y el tercero es una respuesta de API corriente. La brecha solo se hace visible cuando se leen en orden.
¿Cómo son en la práctica las cadenas de ataque entre activos?
Las dos cadenas siguientes proceden de evaluaciones reales de Ostorlab, cada una publicada con más detalle en este blog. En ambas se utilizó Ostorlab Agentic Deep Scan, que ejecuta agentes de pruebas autónomos contra un activo: un binario móvil en el primer caso y código fuente en el segundo. Cada una se convirtió en una brecha confirmada solo cuando la credencial o la ruta extraída se reprodujo contra el backend en producción.
1. De un secreto de cliente de Auth0 codificado de forma rígida en una aplicación iOS a alcances de administrador en todo el tenant
En una evaluación descrita en Cómo la IA detecta vulnerabilidades complejas, una aplicación iOS incluía un client_id y un client_secret de máquina a máquina (M2M) de Auth0. Ambos estaban incrustados en tiempo de compilación mediante DART_DEFINES de Flutter. La aplicación los usaba para llamar a un servicio interno.
El primer hallazgo sobre esta credencial, limitado a la única audiencia a la que llama la aplicación, se había calificado como de severidad alta y ya estaba marcado como Fixed & Verified. La corrección cerró la ruta que usaba la aplicación, no todo lo que la credencial podía alcanzar.
Un escáner estático informaría de la cadena de caracteres. Dada la audiencia que la aplicación solicita legítimamente, un escáner de API vería un token con el alcance correcto. Pero el agente se hizo otra pregunta. Un cliente M2M puede recibir acceso a más de una API, así que, ¿a qué más estaba autorizado a llamar este cliente?
Probó 38 audiencias candidatas contra el endpoint /oauth/token del tenant. La Auth0 Management API (https://<tenant>.auth0.com/api/v2/) respondió con HTTP 200 y un token con ocho alcances administrativos, entre ellos update:users, delete:users y create:client_credentials. Una sola solicitud GET de solo lectura expuso entonces todo el directorio de usuarios del tenant, con 1,000 registros, incluidos datos personales (PII). No se realizó ninguna escritura, pero el token habría podido crear, actualizar y eliminar usuarios. Ese segundo hallazgo se calificó como de severidad crítica y seguía abierto (Open).
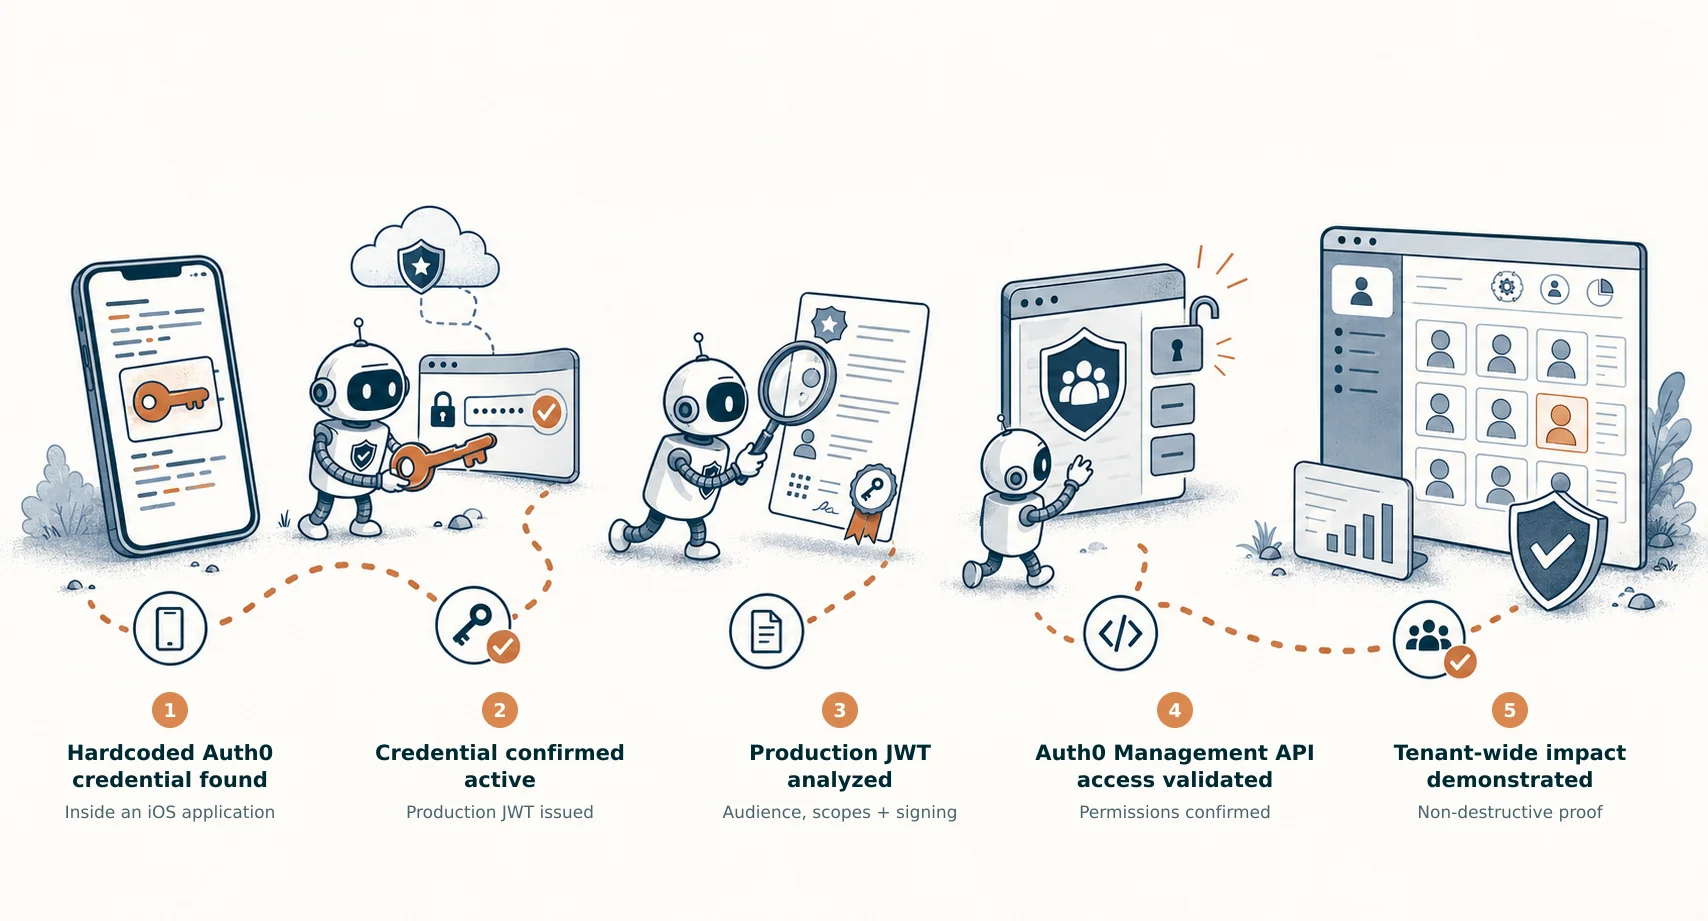
Por qué una prueba de una sola capa no lo detecta: la credencial reside en el binario y la concesión con alcance excesivo reside en la configuración del proveedor de identidad. Ninguna de las dos aparece en la especificación de la API.
2. El endpoint de creación que transfería la propiedad (BOLA)
En la evaluación del código fuente de GoPhish, en la que se combinó una revisión manual con Ostorlab Agentic Deep Scan, el endpoint de creación de grupos (POST /api/groups/) realizaba un upsert silencioso. Un cuerpo JSON válido que incluía el id del grupo de otro usuario sobrescribía los datos de los destinatarios de ese grupo y transfería la propiedad al atacante.
Agentic Deep Scan detectó el patrón en el código, donde los manejadores de creación aceptaban un id. Después, la evaluación lo confirmó reproduciendo la solicitud como un segundo usuario contra una instancia local aislada de GoPhish con cuentas sintéticas. Esa reproducción sobrescribe datos, por lo que corresponde a un laboratorio, no a producción.
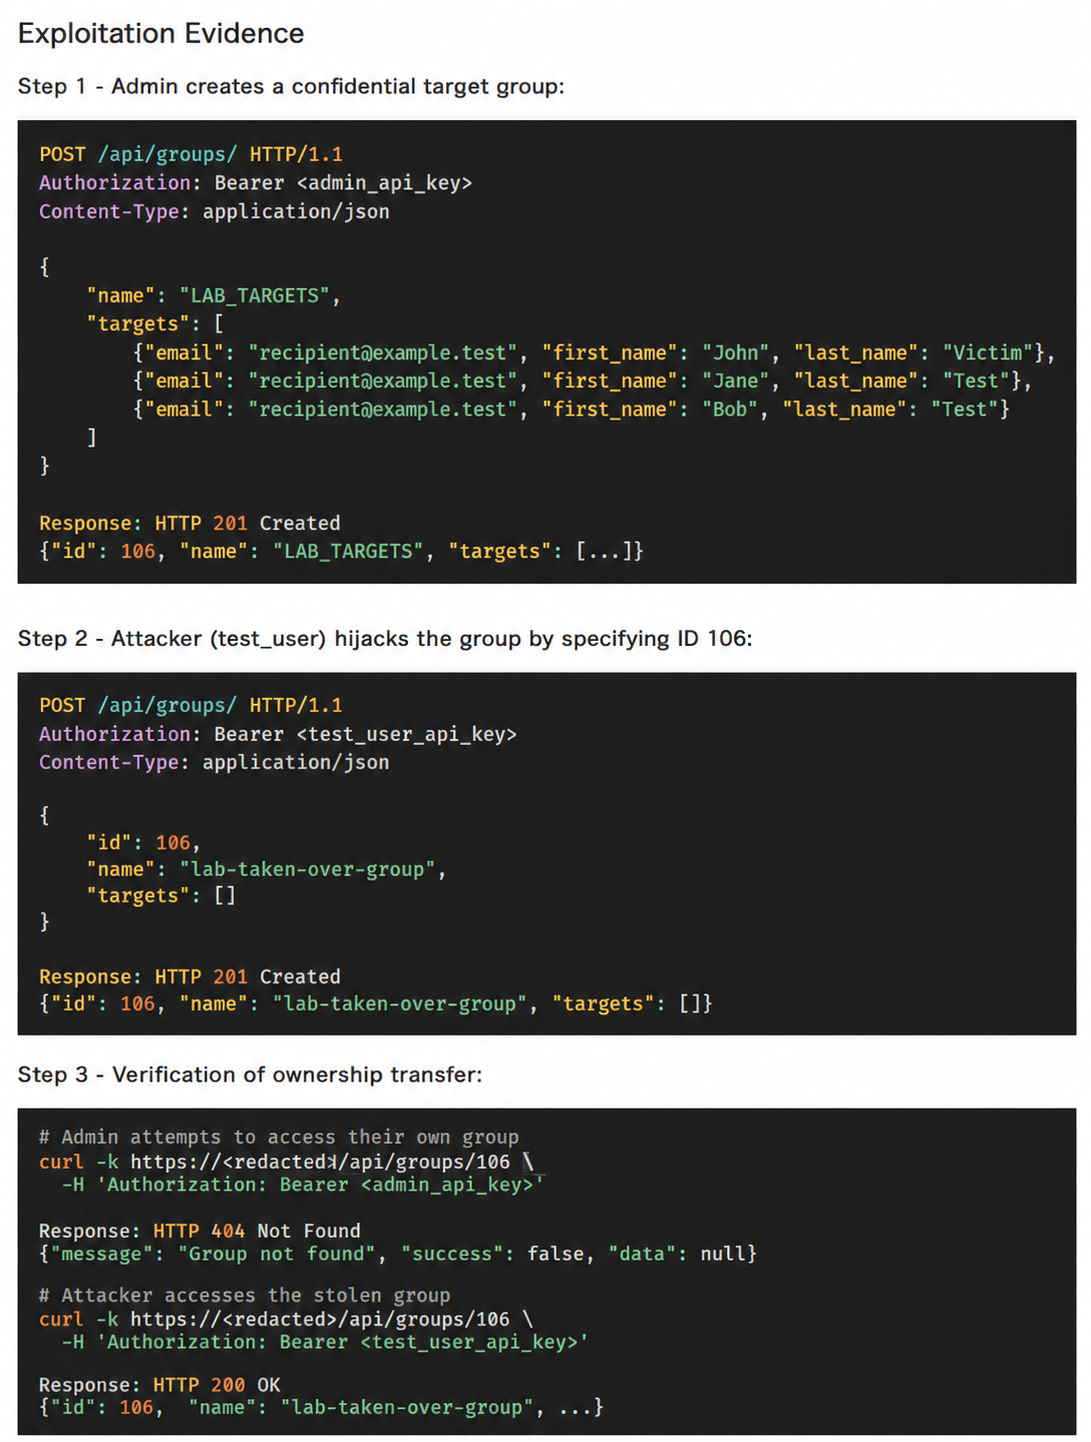
Por qué una prueba de una sola capa puede no detectarlo: la solicitud estaba bien formada y autenticada, y el fallo está en la lógica de propiedad, no en la validación de entradas, por lo que las comprobaciones de contrato y el fuzzing basado en esquemas no tienen nada que señalar. Una prueba con varios usuarios solo lo detecta si envía el ID de otro usuario en una solicitud de creación. Leer el manejador muestra exactamente dónde intentarlo.
¿Por qué los escáneres de API de una sola capa no detectan estas cadenas?
Los escáneres de una sola capa no detectan estas cadenas porque cada uno ve únicamente su propio activo, de modo que ninguno conecta un secreto hallado en un cliente con la API que ese secreto desbloquea. La mayoría de las herramientas de seguridad cubren un rincón de la pila: el código fuente, el tráfico del gateway o del WAF, o las solicitudes de prueba contra un servidor de preproducción. Ninguna está defectuosa; cada una prueba su propio activo de forma aislada.
Pero las API de backend reciben llamadas de binarios móviles (.ipa de iOS, .apk de Android), aplicaciones web de una sola página, integraciones de socios y servicios internos, y todos ellos distribuyen configuración, y a menudo secretos, en lugares que un atacante puede leer. Si se prueban de uno en uno, cada activo puede pasar la prueba mientras la cadena que los une pasa inadvertida. Algunas plataformas combinan ahora las pruebas de código, de tiempo de ejecución y de API, que es lo que estas cadenas requieren.
¿De dónde se filtran las credenciales y las rutas de las API?
Las credenciales y las rutas de las API suelen filtrarse desde cinco fuentes de las que un atacante puede extraerlas: binarios móviles, bundles web, repositorios de código fuente y CI, documentación de la API y canales secundarios como los WebSockets. Estas son las que encontramos con más frecuencia en las evaluaciones:
| Fuente | Qué extrae un atacante | Impacto típico en la API |
|---|---|---|
| Binarios móviles (APK / IPA / AAB) | Credenciales confidenciales que nunca deberían distribuirse en una aplicación, como secretos de cliente M2M y valores compartidos de client_secret (se espera que el client_id público de una aplicación nativa sea visible), claves de API privilegiadas inyectadas en tiempo de compilación (por ejemplo, DART_DEFINES de Flutter o BuildConfig de Android), claves de cifrado y lógica de firma de solicitudes, endpoints ocultos o de depuración |
Emisión de tokens, elusión de la firma de solicitudes, llamadas a API internas o de preproducción |
| Bundles web (JavaScript de SPA, source maps) | Rutas de administración e internas que la interfaz nunca muestra, endpoints protegidos por feature flags, claves de API de terceros, nombres de operaciones de GraphQL | Endpoints no documentados (API en la sombra), funciones privilegiadas accesibles sin comprobaciones en la interfaz (BFLA) |
| Repositorios de código fuente y CI | Secretos en el historial de commits, tokens de despliegue, definiciones de rutas, manejadores sin middleware de autorización | Acceso autenticado directo y una lista precisa de rutas sin comprobaciones de propiedad |
| Documentación y colecciones de la API (OpenAPI, Postman, introspección de GraphQL) | Formas completas de las solicitudes, versiones obsoletas que siguen activas, formatos de identificadores de objetos | Enumeración masiva y acceso a través de versiones antiguas de la API (gestión inadecuada del inventario) |
| Canales secundarios (WebSockets, gRPC-web) | Rutas de endpoints y nombres de operaciones expuestos por el canal, y handshakes que omiten el middleware de autenticación HTTP | Flujos de datos o suscripciones sin autenticación (autenticación defectuosa, BFLA) |
Un escáner que trabaja solo a partir de un archivo OpenAPI y una cuenta de prueba empieza sin ninguno de estos artefactos. Por eso prueba la API que usa un cliente que se comporta correctamente. No prueba la que usará un atacante.
¿Qué riesgos del OWASP API Top 10 son más fáciles de encontrar con contexto externo a la API?
Los riesgos del OWASP API Security Top 10 (2023) son fallos del lado del servidor: BOLA y BFLA se corrigen siempre en la API. Pero varios de ellos son más fáciles de descubrir o validar con contexto externo a la API, como una aplicación cliente o el código fuente:
| Riesgo de OWASP API | Contexto externo que ayuda a encontrarlo o validarlo | Qué ve un escaneo solo de API |
|---|---|---|
| API1: Broken Object Level Authorization (BOLA) | Formatos de identificadores de objetos y cifrado de solicitudes que se conocen a partir de la aplicación cliente | Solicitudes de sus propios objetos de prueba, que se completan como se espera |
| API2: Broken Authentication | Credenciales de cliente o tokens de larga duración extraídos de un binario o de un repositorio | Nada, a menos que alguien le entregue la credencial filtrada |
| API3: Broken Object Property Level Authorization | Campos ocultos hallados en modelos del cliente o en tipos de GraphQL | Solo los campos documentados en la especificación |
| API5: Broken Function Level Authorization (BFLA) | Rutas de administración en bundles web y canales secundarios como los WebSockets | Las rutas HTTP incluidas en la especificación, y solo los roles que se concedieron a su cuenta de prueba |
| API8: Security Misconfiguration | Clientes OAuth, audiencias o roles de nube con alcance excesivo ligados a una credencial distribuida | Problemas de transporte y de encabezados en los endpoints que conoce |
| API9: Improper Inventory Management | Hosts de preproducción, versiones antiguas y endpoints de depuración a los que se hace referencia en clientes y código | Solo el inventario que se le proporcionó |
Los otros cuatro (API4 Unrestricted Resource Consumption, API6 Unrestricted Access to Sensitive Business Flows, API7 SSRF y API10 Unsafe Consumption of APIs) suelen probarse desde el lado de la API.
¿Por qué los gateways de API, las plataformas ASPM o los pipelines de escáneres no detectan estas cadenas?
La mayoría de los equipos ya tienen un gateway de API, una plataforma ASPM o un pipeline de CI que ejecuta varios escáneres. Cada uno ayuda, pero por sí solo ninguno prueba una credencial filtrada contra la API. Tomemos una cadena habitual: una aplicación móvil distribuye un token de API codificado de forma rígida, un atacante llama al backend con él y una configuración incorrecta concede a ese token derechos administrativos.
El gateway de API deja pasar la solicitud
Un gateway comprueba que las solicitudes estén bien formadas, aplica límites de frecuencia y verifica que los tokens sean genuinos y estén firmados correctamente. En este ataque la solicitud es válida y el token es real. El gateway no tiene forma de saber que un token distribuido dentro de una aplicación pública nunca debería tener derechos administrativos.
La agregación de ASPM no conecta los puntos
Las plataformas de gestión de la postura de seguridad de aplicaciones (ASPM) recopilan los hallazgos de los escáneres móviles, de código y de API en una sola vista. Eso ayuda con el triaje y la asignación de responsables. Pero cuando la correlación se produce después de que terminen los escaneos, no se prueba nada entre activos. Algunas plataformas incluyen sus propios escáneres, de modo que lo que importa es el momento en que se produce la correlación, no la categoría del producto:
| Dimensión | Agregación de ASPM | Correlación durante el escaneo |
|---|---|---|
| Cuándo se produce la correlación | Después de que cada escáner haya terminado | Durante el escaneo, mientras las pruebas siguen en ejecución |
| Qué se correlaciona | Hallazgos que ya existen | Descubrimientos sin procesar: tokens, rutas, formatos de solicitud |
| ¿Puede probar un token filtrado contra la API? | No solo mediante la agregación; vincula dos hallazgos | Sí, el token se convierte en entrada de la siguiente prueba en vivo |
| Resultado | Dos hallazgos relacionados, a menudo con severidades distintas | Una cadena validada con evidencia de solicitud y respuesta |
| Severidad | Heredada de cada escáner | Basada en el impacto demostrado de la cadena |
Un pipeline de escáneres ejecuta las herramientas en secuencia, no en conjunto
Encadenar escáneres en CI los ejecuta uno tras otro, pero ninguno ve lo que han encontrado los demás. El escáner móvil encuentra un secreto de cliente en el APK o el IPA, no puede saber dónde funciona y registra un hallazgo estático de baja severidad. El escáner de API prueba el backend a partir del esquema público y nunca se entera del secreto.
¿Cómo prueba una cadena completa un escaneo multiactivo?
La correlación durante el escaneo significa que un descubrimiento en un activo, como una ruta en el código fuente o un token en un binario cliente, se convierte de inmediato en entrada para pruebas contra el backend en producción. El Multi-Asset Deep Agentic Scan de Ostorlab está construido sobre esta idea. Mientras que Agentic Deep Scan investiga un activo a la vez, Multi-Asset Deep Agentic Scan ejecuta una única investigación agéntica sobre activos relacionados, incluidos la aplicación móvil, las API de backend, los frontends web y el código fuente, en un solo escaneo.
Dentro del escaneo, los binarios móviles, los frontends web, las API de backend y el código fuente alimentan un único paso de validación en vivo, en el que un token o una ruta filtrados se prueban contra el backend. El escaneo se desarrolla en tres etapas:
- Descubrimiento. El agente descompila los binarios móviles (APK, AAB e IPA), lee los bundles de JavaScript web, los source maps, los repositorios y la documentación, y ejecuta las aplicaciones en dispositivos Android e iOS instrumentados mientras captura su tráfico. También sondea ubicaciones conocidas de OpenAPI y Swagger y ejecuta la introspección de GraphQL. Un esquema OpenAPI (Swagger 2.0 u OpenAPI 3.x) o GraphQL mejora la cobertura desde el principio, pero no es obligatorio.
- Correlación. Los artefactos del lado del cliente, como endpoints, URL base, audiencias de OAuth, parámetros de solicitud y tokens incrustados, se cotejan con las rutas y los servicios del backend. Un secreto hallado en el código o en el bytecode se trata como una pista que investigar, no como una vulnerabilidad confirmada.
- Validación. Cada ruta de ataque plausible pasa a un agente de explotación, que la prueba contra el backend en producción, por ejemplo comprobando si un token autentica o si un endpoint devuelve datos que no debería. Los hallazgos validados incluyen las solicitudes y respuestas exactas, para que su equipo pueda reproducirlos.
Muchos escáneres de secretos informan de cadenas de caracteres con aspecto de credencial y, incluso los que comprueban si una clave está activa, no prueban a qué puede acceder a través de su API. Aquí, una cadena, y la mayor severidad que conlleva, solo se notifica una vez que se ha reproducido. Los hallazgos independientes se siguen notificando por sus propios méritos: una credencial filtrada que hoy no funciona sigue mereciendo una corrección.
Cobertura de protocolos actual:
- GraphQL: se mapea mediante introspección por HTTP o con un esquema subido, y luego se prueba con consultas y mutaciones generadas.
- SOAP: se prueba en vivo.
- gRPC: se analiza a partir de las definiciones
.protoen busca de riesgos de autorización y de exposición de datos. Las llamadas gRPC en vivo y la reflexión del servidor todavía no son compatibles. - WebSocket y suscripciones de GraphQL: Multi-Asset Deep Agentic Scan todavía no ejecuta pruebas en vivo sobre transportes WebSocket.
El fallo de autorización de WebSocket citado en el paso 6 de la lista de comprobación siguiente se encontró en una evaluación independiente y dirigida realizada por el AI Pentest Engine de Ostorlab; en un escaneo multiactivo, la autorización de WebSocket sigue siendo una comprobación manual.
¿Es seguro ejecutar pruebas autónomas de API contra su backend?
Sí, con salvaguardas y un objetivo de preproducción. Un agente que prueba API en producción tiene que demostrar el impacto sin causar daños, por lo que Ostorlab aplica sus controles en capas:
- Instrucciones del agente. Los agentes demuestran el impacto con la acción segura más pequeña posible: un fallo BOLA o BFLA se demuestra con una lectura no autorizada, no modificando registros, y los tokens se comprueban con solicitudes de solo lectura. Los agentes no ejecutan comandos destructivos, no abren reverse shells, no establecen persistencia, no modifican datos ni revocan credenciales.
- Un supervisor externo al modelo de IA. Un programa supervisor independiente comprueba cada llamada a herramientas y cada destino frente al alcance del escaneo antes de que se ejecute, bloquea las solicitudes fuera de alcance y detiene el escaneo si un agente sigue intentando salir del alcance. Nuestro análisis post mortem de la deriva de alcance de un agente de IA explica por qué esta capa es importante.
- Controles externos a los agentes. Las reglas de firewall limitan lo que pueden alcanzar los agentes de escaneo, y el volumen de solicitudes se limita en el host del escáner.
Aun así, recomendamos ejecutar los escaneos multiactivo contra un entorno de preproducción, con cuentas de prueba dedicadas. Para las API internas, un escáner local (on-premises) se ejecuta como contenedor dentro de su infraestructura y solo abre una conexión saliente para recibir trabajos y devolver hallazgos. Para las API de preproducción tras un WAF o una lista de IP permitidas, añada a la lista de permitidos las direcciones IP del escáner publicadas en la documentación de Ostorlab. Los certificados de cliente todavía no son un ajuste del escaneo, así que, para las API protegidas con TLS mutuo, ejecute el escáner local detrás del punto en el que termina el mTLS, de modo que el escáner nunca necesite un certificado de cliente.
¿Cómo puede probar su propia pila en busca de cadenas entre activos?
Puede empezar con herramientas de código abierto y unas pocas horas de trabajo concentrado. Siga estos ocho pasos para encontrar cadenas de móvil a API, de código a API y entre transportes distintos:
- Enumere todos los clientes de la API. Incluya cada aplicación móvil, frontend web, integración de socios y servicio interno que la llame, y las credenciales que posee cada uno.
- Extraiga lo que distribuyen los clientes. Descompile las últimas compilaciones de Android (
jadx -d out app.apkoapktool d app.apk). Para iOS, ejecuteunzip app.ipa -d outsobre un IPA descifrado; las compilaciones de la App Store están cifradas con FairPlay, por lo que no se pueden buscar cadenas de texto en el binario hasta que se descifra. Descargue los bundles de JavaScript de producción y los source maps en la misma carpeta. Después busque claves y tokens (grep -rEai "api[_-]?key|secret|token|bearer" out/, donde-ahace que grep muestre las coincidencias dentro de binarios compilados) y nombres de host (grep -rEaoh "https?://[a-zA-Z0-9./_-]+" out/ | sort -u). Para un solo binario, también sirvestrings -a <binary> | grep -Ei "secret|token". - Pruebe cada credencial que encuentre, dentro del alcance. Para cada cliente OAuth, solicite tokens para los demás servidores de recursos y alcances que esté autorizado a probar (Auth0 llama a este parámetro
audience; RFC 8707 lo llamaresource). No enumere a ciegas más allá de lo que permite el trabajo. Para cada clave de API, compruebe qué hosts y entornos dentro del alcance la aceptan. Nuestra guía sobre cómo encontrar y validar secretos codificados de forma rígida muestra cómo comprobar lo que puede hacer una clave filtrada. - Compare las rutas descubiertas con la especificación. Una ruta que aparece en un cliente o en el código pero no en el esquema OpenAPI o GraphQL es una posible API en la sombra. Puede ser intencionadamente no documentada, dinámica o estar fuera del alcance, así que confirme que está activa, expuesta a través de la API, sin gestionar y autorizada para las pruebas antes de tratarla como tal.
- Pruebe la autorización con una matriz de cuentas por rol y tenant. Dos usuarios genéricos no bastan. Para cada operación, pruebe el acceso con el mismo rol entre tenants y el acceso entre roles dentro de un tenant, incluidos los endpoints de creación que aceptan un
id. - Pruebe todos los transportes, no solo HTTP. Cada uno requiere sus propias comprobaciones. Para los WebSockets, pruebe la autorización en el momento de la conexión y en cada operación. Para gRPC, pruebe la autorización a nivel de método y el tratamiento de los metadatos. Para los webhooks, verifique las firmas, las marcas de tiempo, la protección contra repeticiones y el enrutamiento por tenant. En una evaluación de GraphQL realizada por el AI Pentest Engine de Ostorlab, la API aplicaba roles por HTTP pero aceptaba suscripciones WebSocket sin autenticación.
- Revise las versiones y los hosts antiguos. Llame a
/v1/donde/v2/es la versión vigente y pruebe los hosts de preproducción a los que se hace referencia en los clientes. Así es cómo una discrepancia de versión de la API condujo a la toma de control de una cuenta. - Repita en cada versión. Una nueva compilación móvil puede distribuir un secreto que la evaluación anterior nunca vio.
¿Quiere automatizar esta lista de comprobación? Multi-Asset Deep Agentic Scan automatiza en un solo escaneo los pasos de extracción, credenciales, rutas y autorización: extrae lo que distribuye su aplicación móvil, prueba las credenciales y las rutas contra la API en producción e informa de las cadenas que reproduce. Las comprobaciones de WebSocket del paso 6 siguen siendo manuales por ahora.
¿Cómo se previenen las cadenas de ataque entre activos?
Estas correcciones son arquitectónicas. Residen en el lado del servidor o en la forma en que se construyen los clientes:
- Mantenga los secretos privilegiados fuera de los clientes. Trate como público todo lo que se distribuya en una aplicación móvil o en un bundle web. Las aplicaciones nativas deben autenticar a los usuarios con el flujo Authorization Code con PKCE, de modo que solo posean tokens de corta duración y por usuario. Las aplicaciones de navegador pueden usar un backend-for-frontend (BFF) para mantener los tokens fuera del cliente. Nuestra guía sobre secretos codificados de forma rígida recoge los patrones habituales.
- Limite estrictamente el alcance de las credenciales de máquina. Conceda a cada cliente M2M acceso a una sola API con el conjunto más pequeño de alcances que necesite, y genere una alerta ante las solicitudes de tokens para otras audiencias.
- Vuelva a probar la credencial, no solo la ruta. Cuando corrija una credencial filtrada, compruebe todas las audiencias y alcances a los que todavía puede acceder, no solo el que usa la aplicación.
- Aplique la propiedad en el servidor en cada operación. Resuelva el objeto a partir del usuario autenticado, nunca únicamente a partir de un
iden el cuerpo de la solicitud. En la creación, rechace los identificadores de objetos existentes que pertenecen al servidor (o aplique una semántica de solo inserción) y compruebe la propiedad. Los UUID generados por el cliente para objetos nuevos pueden ser válidos. - Use una única política de autorización en todos los transportes. Los WebSockets y gRPC no siempre pueden reutilizar el middleware de HTTP, así que defina la política de forma centralizada y aplíquela en cada frontera: la conexión, cada operación o resolver, cada mensaje o evento y los interceptores de gRPC.
- Trate el inventario como un control de seguridad. Retire las versiones antiguas y los hosts de preproducción, y mantenga la especificación sincronizada con lo que los clientes llaman realmente.
Preguntas frecuentes (FAQ)
¿Qué es una cadena de ataque entre activos en la seguridad de las API?
Una cadena de ataque entre activos combina debilidades en más de un activo, como una aplicación móvil, un frontend web, el código fuente y una API de backend. Una cadena típica extrae una credencial o una ruta de un cliente, la reproduce como una solicitud de API válida y escala a través de una laguna de autorización como BOLA o BFLA.
¿Por qué los escáneres de API no pueden detectar secretos codificados de forma rígida en aplicaciones móviles?
Los escáneres de API prueban el backend en ejecución con las credenciales y la especificación que se les proporcionan. No descompilan los binarios móviles, por lo que nunca ven los secretos compilados en la aplicación y no tienen motivo para probarlos contra la API.
¿Cuál es la diferencia entre ASPM y el escaneo multiactivo?
Las plataformas ASPM agregan en un solo panel los hallazgos de escáneres independientes una vez que ha terminado cada escaneo. El escaneo multiactivo realiza una correlación durante el escaneo: un descubrimiento en un activo, como un token en un binario móvil, se utiliza durante el mismo escaneo para ejecutar pruebas en vivo contra la API de backend, y solo se notifican las cadenas reproducidas.
¿Qué riesgos del OWASP API Top 10 son más fáciles de encontrar con contexto del cliente o del código?
Todos los riesgos del OWASP API Top 10 se corrigen en el servidor, pero Broken Object Level Authorization (API1), Broken Authentication (API2), Broken Object Property Level Authorization (API3), Broken Function Level Authorization (API5), Security Misconfiguration (API8) e Improper Inventory Management (API9) suelen ser más fáciles de descubrir o validar con credenciales, rutas o formatos de solicitud tomados de aplicaciones móviles, bundles web o código fuente.
¿Cómo se prueba la API de backend de una aplicación móvil en busca de BOLA?
Descompile la aplicación para conocer sus endpoints, los formatos de identificadores y cualquier firma o cifrado de solicitudes. Después cree objetos con una cuenta y léalos, modifíquelos y elimínelos con una segunda cuenta, reproduciendo el formato exacto de solicitud de la aplicación. Repita la prueba con los endpoints de creación que aceptan un ID de objeto.
¿Basta con rotar una clave de API móvil filtrada?
Depende de la clave. Algunas claves de API móviles están diseñadas para ser públicas y se restringen por aplicación, plataforma o cuota, por lo que la exposición por sí sola no es una brecha. En el caso de un secreto privilegiado filtrado, la rotación por sí sola no basta, porque la siguiente compilación distribuirá el nuevo secreto de la misma manera. Revóquelo y rótelo, y después elimínelo del cliente y emita tokens de corta duración y por usuario desde un servicio de backend.
¿Por qué creamos las pruebas multiactivo?
Veíamos constantemente que los equipos ejecutaban escáneres separados para el código, las aplicaciones móviles y las API y conciliaban los resultados a mano, mientras que las cadenas que importaban pasaban por credenciales extraídas de binarios cliente.
Por eso creamos Multi-Asset Deep Agentic Scan: un único ciclo que convierte un token hallado en un binario cliente en una prueba en vivo contra el backend, e informa solo de las cadenas que reproduce.
Si está comparando herramientas de pruebas de API de forma más general, consulte nuestra comparativa de herramientas de pruebas de seguridad de API en 2026. Para ver qué encuentra un escaneo multiactivo en sus propias aplicaciones móviles y API, reserve una demostración con nuestro equipo de ingeniería de seguridad.