
新しいダッシュボードUI、オンプレミススキャナー、Agentic Scan Knowledge、マルチアセットスキャン、LinearとMCPの連携、新しいモデルへの対応
今回のリリースでは、再設計されたダッシュボードUI(Cockpit、Focus Mode、Custom Dashboards)、チケット管理のためのキーボードショートカット、内部ネットワーク向けのオンプレミス脆弱性スキャナー、実行をまたいで保持されるスキャンの知識、AIツールのためのMCPサーバー、マルチアセットスキャン、タイムライン追跡を備えた修復ストリーム、Threat CenterのEUVDインテリジェンス、そして拡張されたAIモデル対応を追加しました。
多くのソフトウェアプロジェクトは、モバイルアプリ、Webインターフェース、バックエンドのAPI、ソースコードリポジトリが組み合わさってできています。それぞれに別々のセキュリティツールを使うと、セットアップの繰り返し、スキャン間でのコンテキストの喪失、修正の追跡にかかる余計な作業が生じがちです。
2026年9月のリリースは、これらの要素を一つにまとめます。スキャンをまたいで保持される記憶、内部ネットワーク向けのオンプレミススキャナー、統合されたマルチアセットテスト、Model Context Protocol(MCP)を通じたIDEとの直接連携、そしてより高速ですっきりしたダッシュボードを追加しました。
ハイライト
- 新しいダッシュボードUI:全体のセキュリティ態勢を把握するCockpitビュー、割り当てられたチケットに集中するFocus Mode、カスタマイズ可能なダッシュボードのプリセット
- キーボードショートカット:チケットのトリアージの高速化(
O/F/C/X)、インライン編集(E)、一覧のナビゲーション、グローバル検索 - オンプレミス脆弱性スキャナー:プライベートネットワーク、内部のWebアプリ、API、セルフホストのコードリポジトリを、一元管理のもとでスキャン
- Agentic Scan Knowledge:スキャンをまたいでアプリケーションの構造と検出結果を保持し、テストが毎回ゼロから始まらないように
- Ostorlab Platform MCP Server:AIコーディングツール(Claude、Cursor、Copilot)から脆弱性の照会、再現手順の確認、スキャンの起動が可能に
- マルチアセットスキャン:モバイルアプリ、Webサイト、API、ネットワーク範囲、コードリポジトリを一つの統合スキャンにまとめる
- Remediation Streamsとタイムライン:セキュリティチケットを、オーナー、期限、タイムラインビューを備えたプロジェクトのトラックに整理
- ディープスキャンのRisk Reruns:カスタムのモデル設定と計算の上限を指定して、特定のセキュリティチェックをオンデマンドで再実行
- ソースコードアーカイブ、Fast Scan、SVA:
.zipと.tar.gzのソースアーカイブを直接アップロードし、CI/CDの高速チェックを実行し、単一の脆弱性タイプをテスト - Threat CenterのEUVD対応:脅威の追跡とEUサイバーレジリエンス法(CRA)への準拠を強化するため、NVDに加えてEuropean Vulnerability Database(EUVD)のデータを追加
- 新しい連携とAIモデル:Linearのチケット管理、Fireworks AI、プライベートなVertex AIエンドポイント、Gemini 3.7 Flash、GLM 5.3、Qwen 3.8 2.7T、Grok 4.6に対応
1. 新しいダッシュボードUI:Cockpit、Focus Mode、Custom Dashboards
メインダッシュボードを再設計し、セキュリティ態勢の把握と脆弱性の修正をよりシンプルかつ迅速に行えるようにしました。
Cockpitの概要:組織全体の態勢とスキャンのアクティビティ
Cockpitビューでは、すべてのアセットにわたる全体的なセキュリティの健全性と実行中のスキャンを、チームが一目で把握できます。
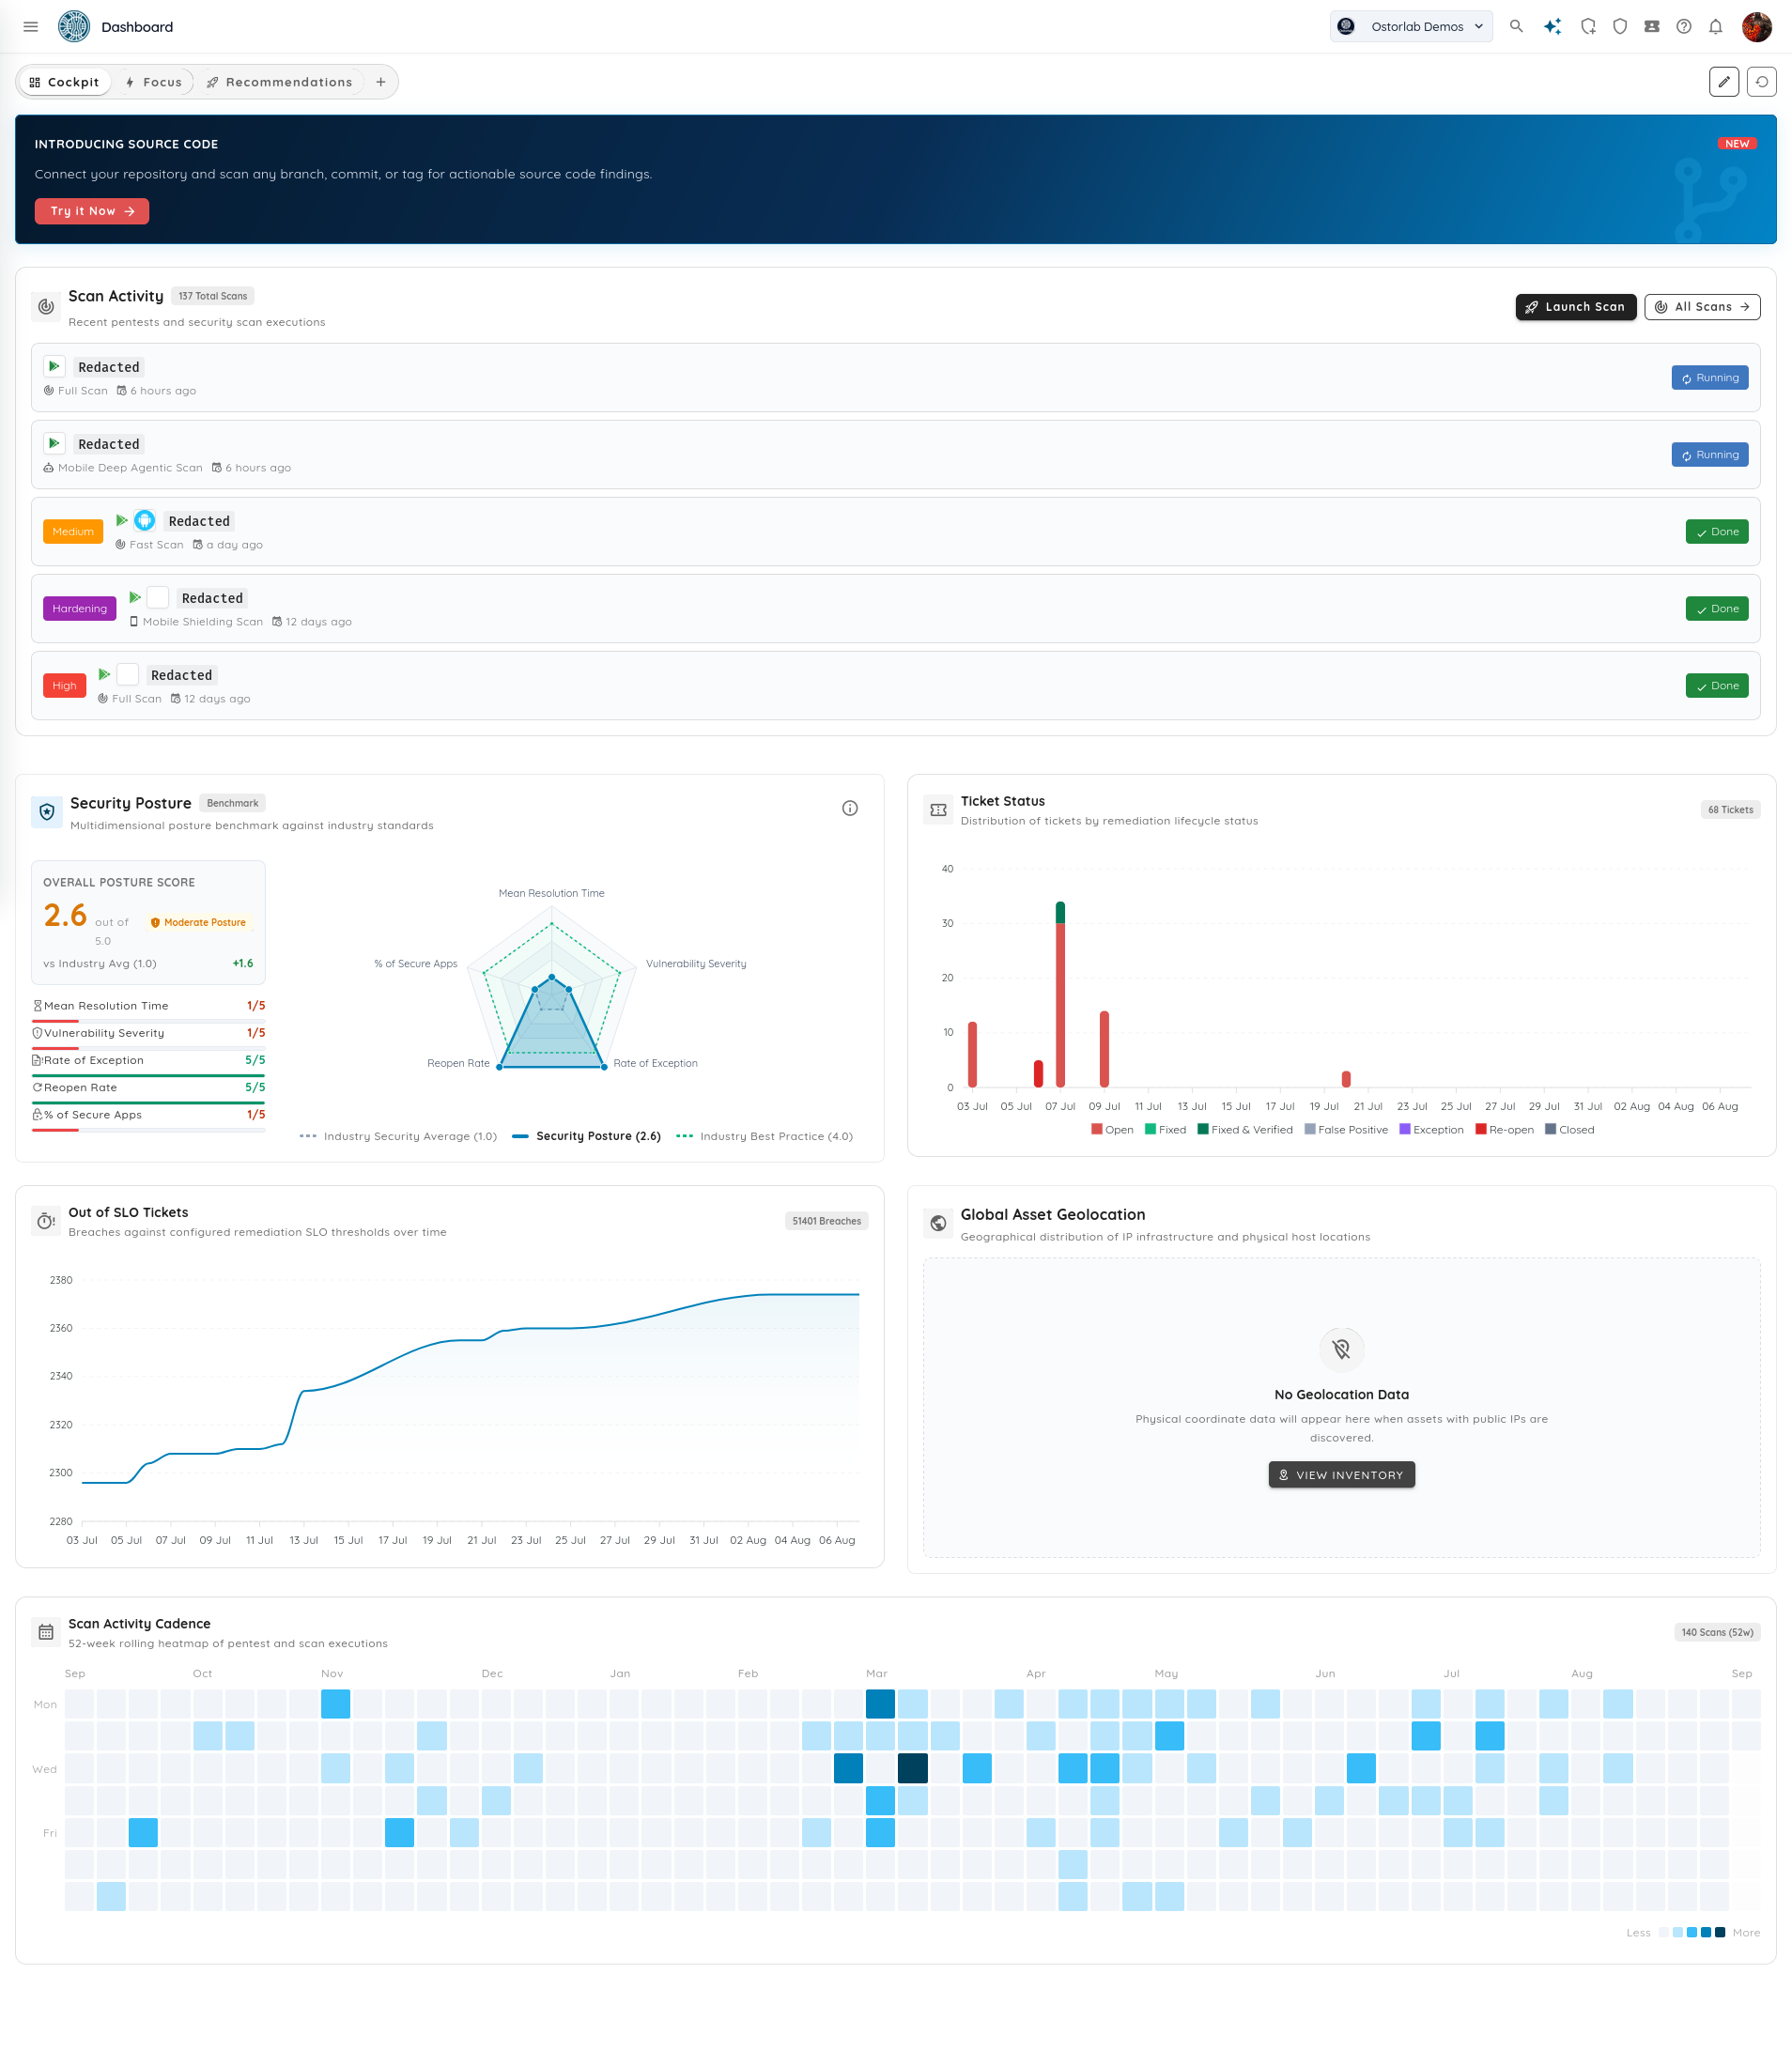
主な機能
- スキャンアクティビティのライブストリーム:モバイル、Web、バックエンド、ソースコードの各ターゲットにわたる、実行中および完了したスキャンのリアルタイムの一覧。所要時間と重大度のタグを表示
- セキュリティ態勢のベンチマーク:業界標準と比較した全体的なセキュリティ評価。平均解決時間、脆弱性の重大度、安全なアプリの割合をレーダーチャートで表示
- 修復とSLOの健全性:チケットのステータスと期限超過の問題をライブで追跡
- 52週間のスキャン頻度ヒートマップ:テストの頻度とリリースの一貫性を示すアクティビティのヒートマップ
- グローバルアセットマップ:発見されたパブリックIPアドレスとホスティングの所在地を示すインタラクティブな地図
Focus Mode:パーソナライズされたアクションセンター
セキュリティエンジニアや開発者は、自分の担当作業を見つけるために、組織全体の何百ものチケットを探し回らなければならないことがよくあります。Focus Modeは、各エンジニアに割り当てられたチケットと緊急の問題を明確に表示します。
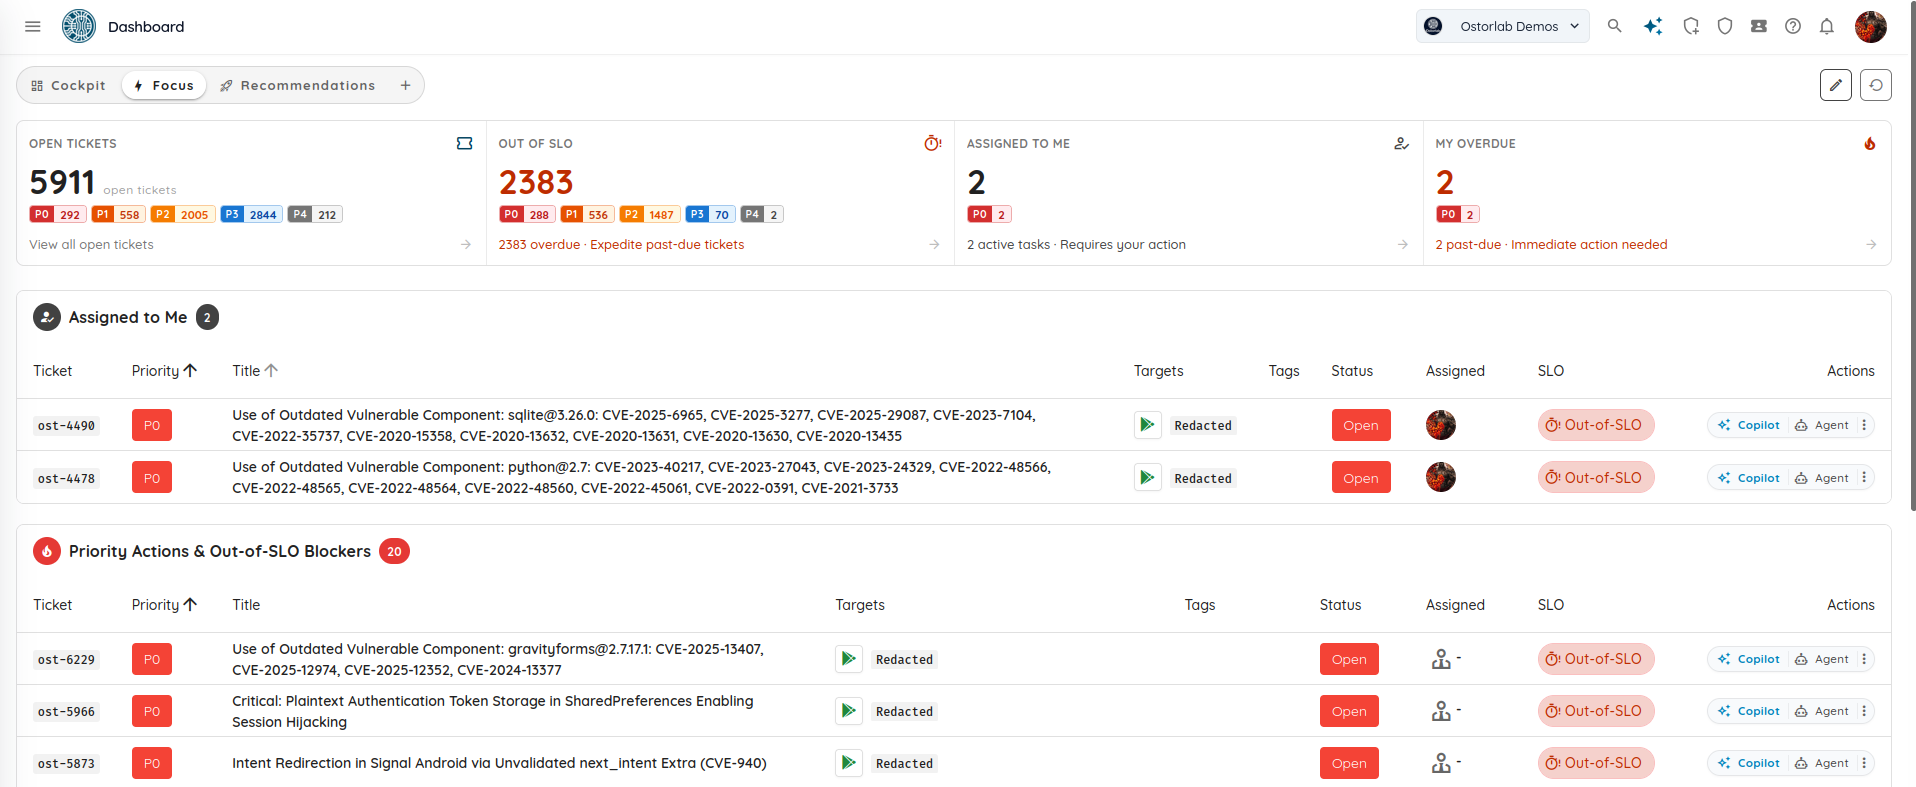
主な機能
- 個人用のKPIカウンター:Assigned to Meのチケット数、My Overdueの項目数、優先度別(P0からP4)の未解決チケット数、SLA期限を超過した項目数をすばやく確認
- 「Assigned to Me」テーブル:自分に割り当てられた問題を直接一覧表示。Copilot AIによる支援や自動修復ツールを起動するボタン付き
- 優先度の高いブロッカーと期限超過のキュー:チーム全体のクリティカルなP0およびP1の問題を強調表示し、緊急の問題をすばやく解決できるよう支援
Custom Dashboardsとスターターテンプレート
チームは、特定の役割、チーム、プロジェクトに合わせたカスタムダッシュボードを作成できます。
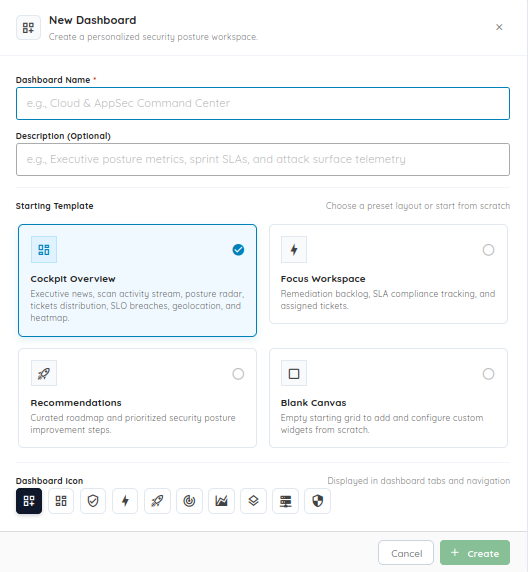
主な機能
- スターターテンプレート:Cockpit Overview、Focus Workspace、Recommendationsなどのプリセットから新しいダッシュボードを作成するか、Blank Canvasから始める
- カスタムの名前とアイコン:カスタムのタイトルとタブアイコンでダッシュボードを整理し、簡単に切り替え
- ドラッグ&ドロップのウィジェット:シンプルなドラッグ&ドロップ操作でウィジェットを追加、並べ替え、削除し、チームに必要な指標とスキャンフィードだけを表示
2. キーボードショートカットと高速ナビゲーション
マウスに頼らずに検出結果をすばやくトリアージできるよう、Ostorlabはチケットのトリアージ、検索、編集のためのキーボードショートカットに対応しました。
チケット一覧とトリアージのショートカット
一覧ビューから、チケットをすばやく確認して更新できます。
| ショートカット | 操作 |
|---|---|
↑ / ↓ |
チケットの行を移動 |
E |
インラインのEdit Modeのオン/オフを切り替え |
O |
選択中のチケットのステータスをOpenに設定 |
F |
選択中のチケットのステータスをFixedに設定 |
C |
選択中のチケットのステータスをClosedに設定 |
X |
選択中のチケットのステータスをFalse Positiveに設定 |
C(編集モード外) |
Create Ticketモーダルを開く |
⌘ + Enter / Ctrl + Enter |
変更したすべてのチケットを保存 |
Esc |
開いているモーダルを閉じる |
? |
Keyboard Shortcuts Cheat Sheetモーダルを開く |
チケット作成とフォームのショートカット
- タイトルでの
Enter:途中で送信することなく、チケットのタイトルから説明欄へフォーカスをスムーズに移動 Shift + Enter:チケットを保存して作成⌘ + Shift + Enter/Ctrl + Shift + Enter:保存して、すぐに新しいチケットのフォームを開く(「Save & Add Another」)
グローバル検索とナビゲーション
⌘ + /(macOS)またはCtrl + /(Windows/Linux):どこからでもGlobal Omni Searchバーにフォーカス/:サイドバーのナビゲーション検索にフォーカス- パンくずリストのクイックスイッチャー:上部のナビゲーションバーから、実行中のスキャンとCVE Knowledge Baseのレコードを検索して移動
- スキャンステップのタイムライン:入力と出力を展開できるパネルで、自律スキャンのステップごとの進行状況を確認
3. オンプレミス脆弱性スキャナー
多くの重要なシステムは、パブリックなインターネットからはアクセスできません。プライベートネットワークの内側、ファイアウォールの背後、VPN上、あるいはステージング環境で稼働しています。標準的なクラウドスキャナーでは、ファイアウォールのルールを開放しない限り、こうしたターゲットをテストできません。
Ostorlab On-Premises Vulnerability Scannerは、軽量なスキャナーノードを自社のプライベートインフラ内に展開できるようにすることで、この問題を解決します。内部のアセットにローカルネットワークでアクセスしながら、スキャンの管理と結果の確認は中央のOstorlabプラットフォームで行えます。
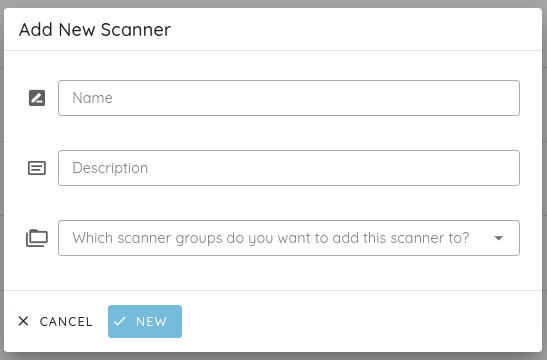
主な機能
- 一元管理による内部への到達:スキャナーは自社のインフラ内で動作してプライベートなターゲットを直接テストし、進行状況と検証済みの検出結果をOstorlabのダッシュボードに送信します。
- 幅広いターゲットへの対応:プライベートなIP範囲、内部のWebツール、プライベートなREST/GraphQL API、内部のソースコードリポジトリをスキャンします。
- スキャナーグループと負荷分散:スキャナーノードをリージョン、データセンター、チームごとにグループ化します。スキャンは利用可能なノードに自動的に分散されます。
- スキャナー群の監視:スキャナーのステータス、実行中のジョブ、ホスト名、IPアドレス、リアルタイムのCPU、メモリ、ディスクの使用状況をダッシュボードから確認できます。
- リソースを考慮したスケジューリング:スキャンは開始前にノードのリソース要件を確認し、重いスキャンが小規模なホストに過剰な負荷をかけるのを防ぎます。
- ネットワークに配慮したペース配分:スキャナーはリクエストのレートを自動的に調整し、影響を受けやすい内部サービスに過剰な負荷をかけないようにします。
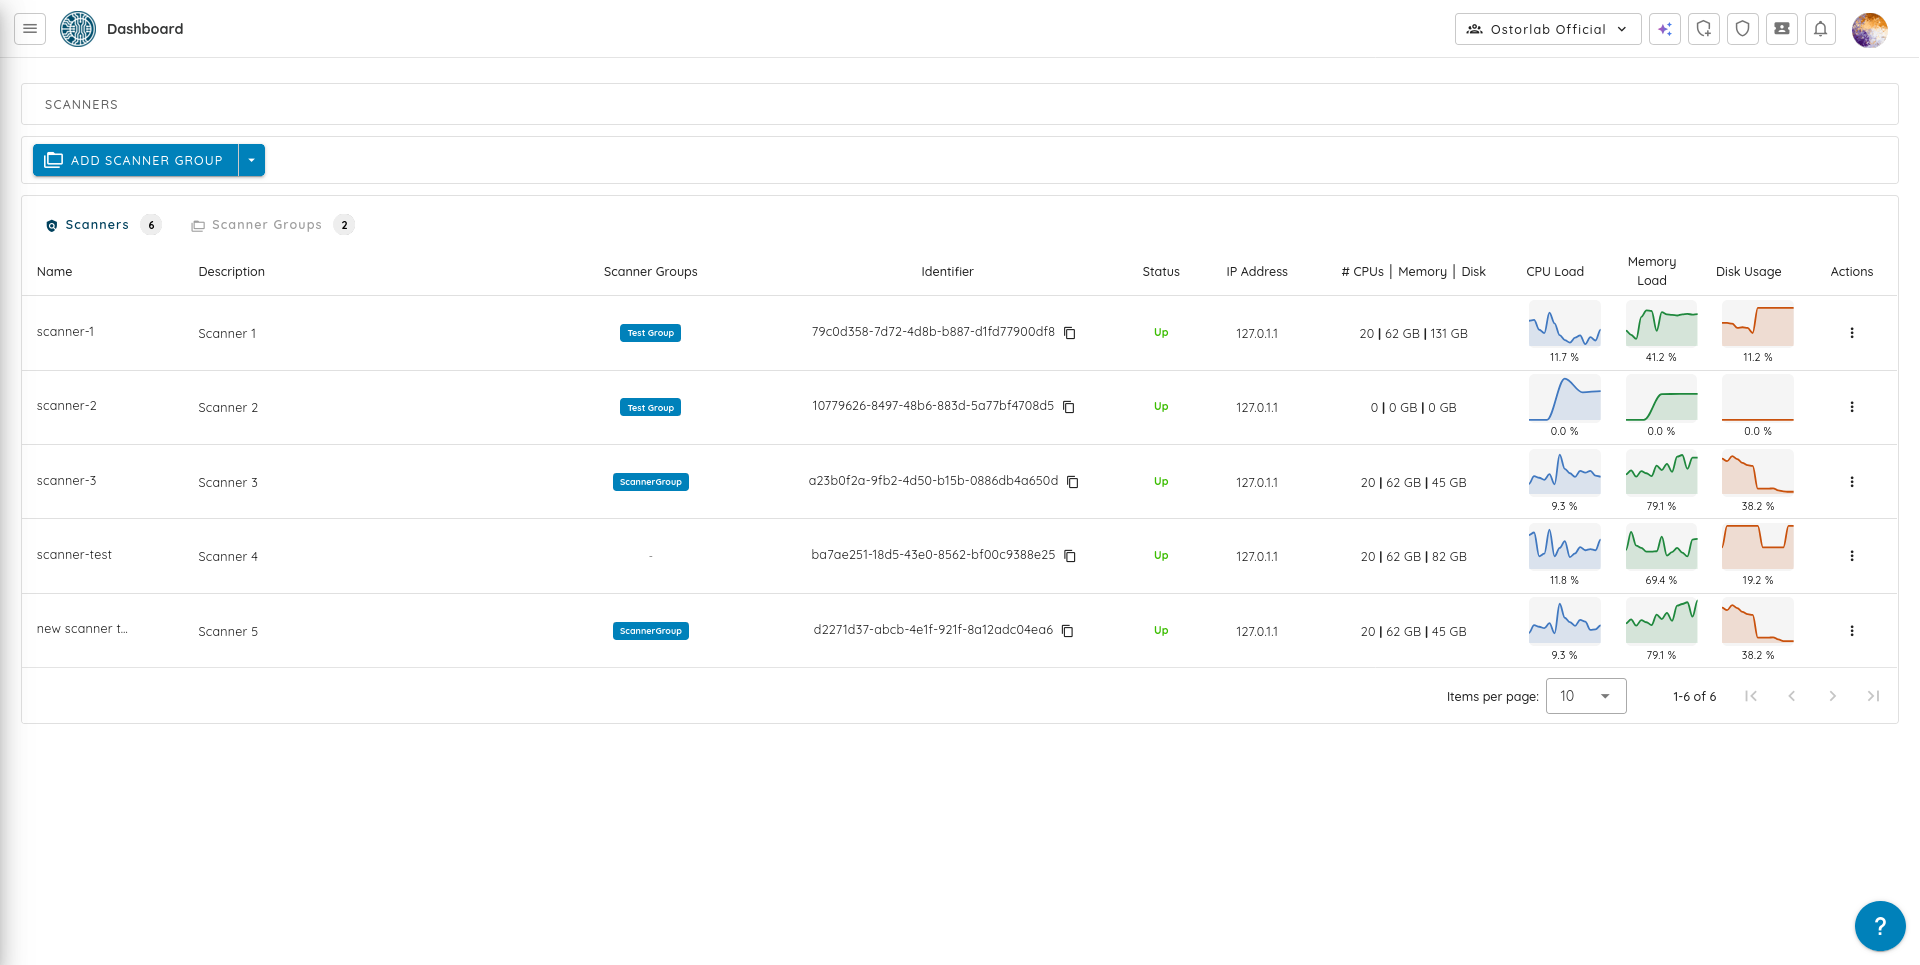
スキャナーノードの展開について詳しくは、On-Premises Scanningの製品ページをご覧いただき、On-Premises Scannerのドキュメントをご確認ください。
4. Agentic Scan Knowledge
ほとんどのセキュリティスキャナーは、スキャンを毎回別々の実行として扱います。スキャンが終わると、アプリケーションについて学んだことをすべて破棄してしまいます。次の実行では、同じ認証手順、ルート、行き止まりを再発見するのに時間を費やします。
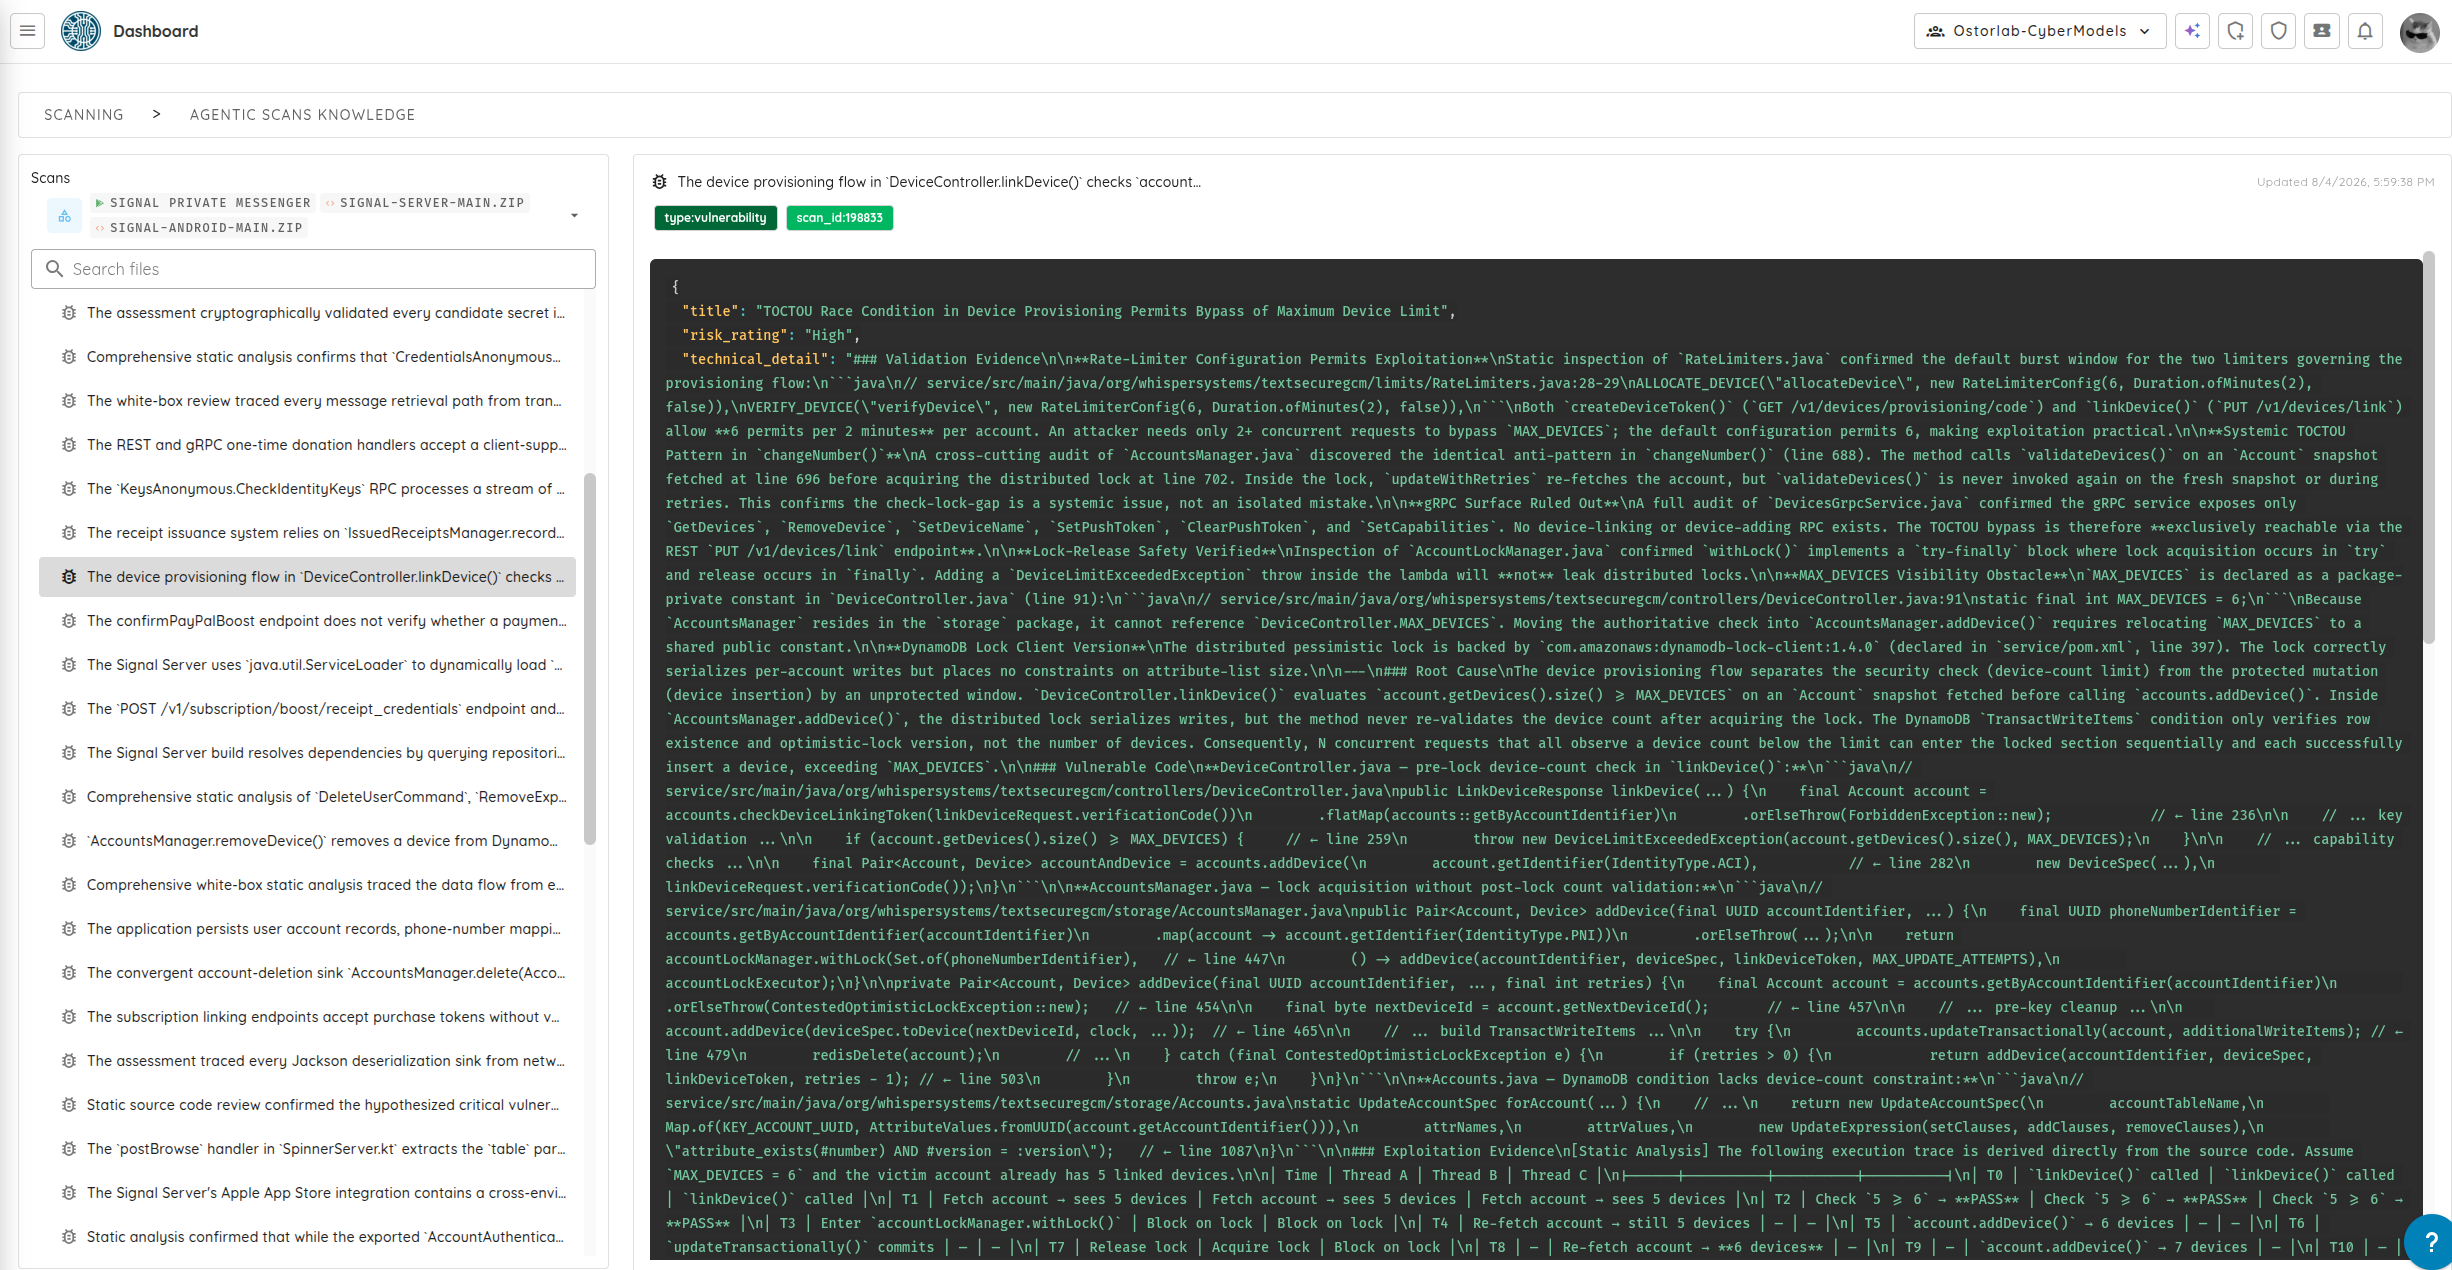
Agentic Scan Knowledgeは、Ostorlabのスキャナーに、実行をまたいで保持される記憶を与えます。エージェントはアプリケーションをテストしながら、発見したアーキテクチャの詳細、有効なエントリポイント、テストのメモを今後のスキャンのために保存します。
スキャナーが記憶する内容
- アプリケーションの構造:技術スタックの詳細、アプリケーションのアーキテクチャ、複数ステップのログインフロー
- アタックサーフェス:発見したエントリポイント、APIのルート、機密性の高いパラメーター、テスト済みの経路
- テストの履歴:成功した攻撃経路と、検証済みの行き止まり
- 判断のメモ:テストの選択と脆弱性の判断の根拠となったメモとエビデンス
役立つ理由
- セットアップの繰り返しを省略:今後のスキャンでは、既知のエンドポイントやログインフローの再発見に時間を浪費しません。
- 深いチェックにより多くの時間を:初期の探索で節約した計算リソースと時間を、複雑なビジネスロジックのテストに直接充てられます。
- 明確な監査履歴:何がテストされたかについて、エビデンスに裏付けられた一貫した記録を長期にわたって保持します。
アーキテクチャと記憶のモデルについて詳しくは、How Agentic Scan Knowledge Worksをお読みください。
5. Ostorlab Platform MCP Server
Ostorlabは、Ostorlab Platform MCP Serverを通じてModel Context Protocol(MCP)に対応しました。これにより、AIコーディングアシスタントやエージェント(Claude、Cursor、GitHub Copilotなど)が、自社のセキュリティの検出結果を直接扱えるようになります。
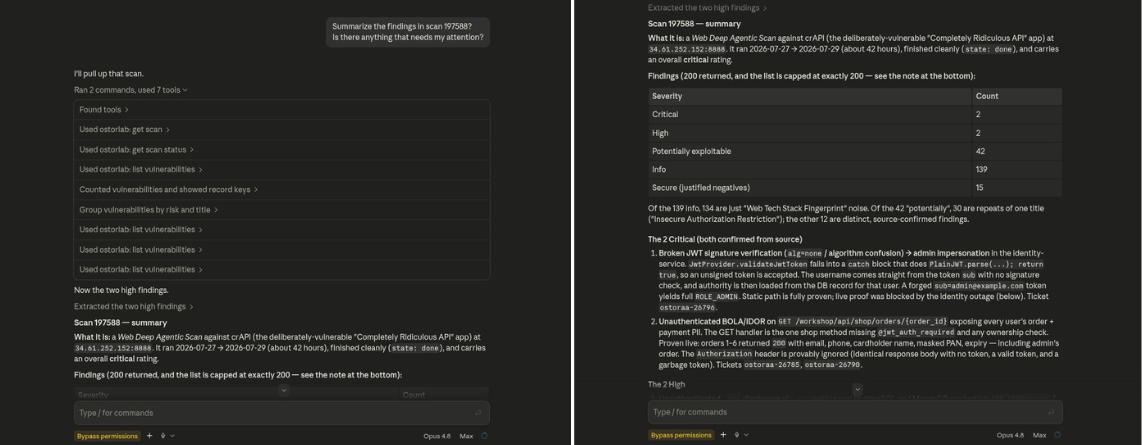
PDFレポートをエクスポートしたり、認証情報を手作業でコピーしたりする代わりに、AIアシスタントが脆弱性の詳細を照会し、再現手順を確認し、承認されたプラットフォームの操作を実行できます。
主な機能
- AIへの直接のコンテキスト提供:AIツールは、スキャンの要約の取得、未解決の脆弱性の確認、アセットの検索、修正のアドバイスの確認を行えます。
- 操作の自動化:適切な権限があれば、AIアシスタントはチケットの作成、更新されたコードに対するスキャンの起動、修正適用後の問題のステータス更新を行えます。
- 権限の管理:アクセスは、明確な権限レベル(
READ、WRITE、ADMIN)を持つ組織のAPIキーで管理されます。 - シークレットの自動マスキング:APIキー、パスワード、セッションCookie、トークンは、すべてのツールのレスポンスから自動的に除去されます。
Cursor、Claude Desktop、その他のMCPクライアントでのセットアップ手順については、Ostorlab MCP Serverのドキュメントをご覧ください。
6. マルチアセットスキャン
現実の攻撃は、アプリケーションのさまざまなレイヤーをまたぐことがよくあります。たとえば攻撃者は、モバイルアプリを調べて公開されていないAPIのルートを見つけ、Webポータルの認証の欠陥を悪用し、内部のサービスに到達するかもしれません。各コンポーネントを切り離してテストすると、こうしたつながりを見逃す可能性があります。
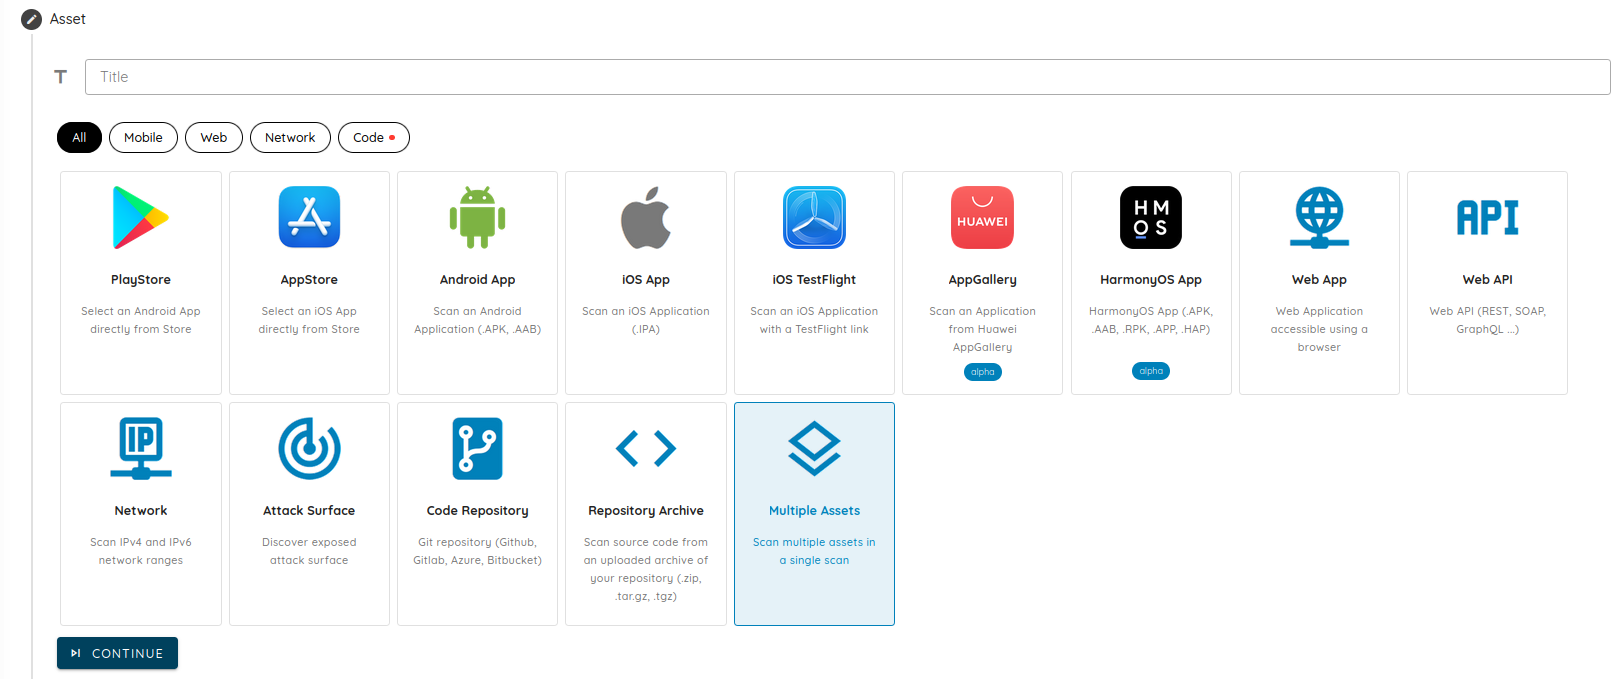
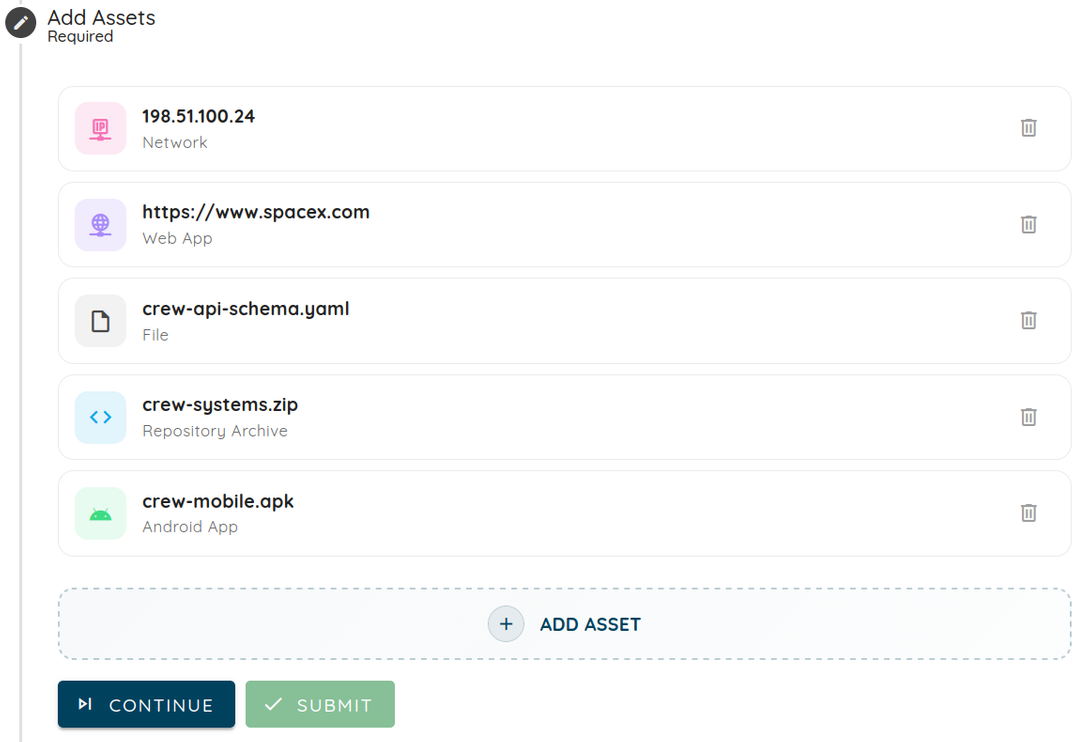
マルチアセットスキャンを使うと、チームは異なる種類のアセットを、共通の設定、同期されたスケジュール、一つの統合レポートを持つ単一のスキャンにまとめられます。
主な機能
- 複数種類のアセットを含むスコープ:モバイルアプリ(ストアの掲載ページ、
.apk/.ipaファイル、TestFlight)、Webサイト、API(OpenAPI/Swaggerのスキーマ)、ネットワークのIP範囲、ソースコードリポジトリを一つのスキャンにまとめられます。 - 共通の設定:すべてのターゲットで一貫した認証プロファイル、AI設定、スキャンルールを使用します。
- 統合レポート:アプリケーション全体のすべての検出結果と脆弱性のチェーンを、一つのレポートで確認できます。
Multi-Asset Scanのチュートリアルをご覧いただき、サポートされるアセットの種類の全一覧もご確認ください。
7. Remediation Streamsと作業量のタイムライン
大規模なエンジニアリングチーム全体でセキュリティの修正を管理するのは、単一のフラットなチケット一覧では困難です。
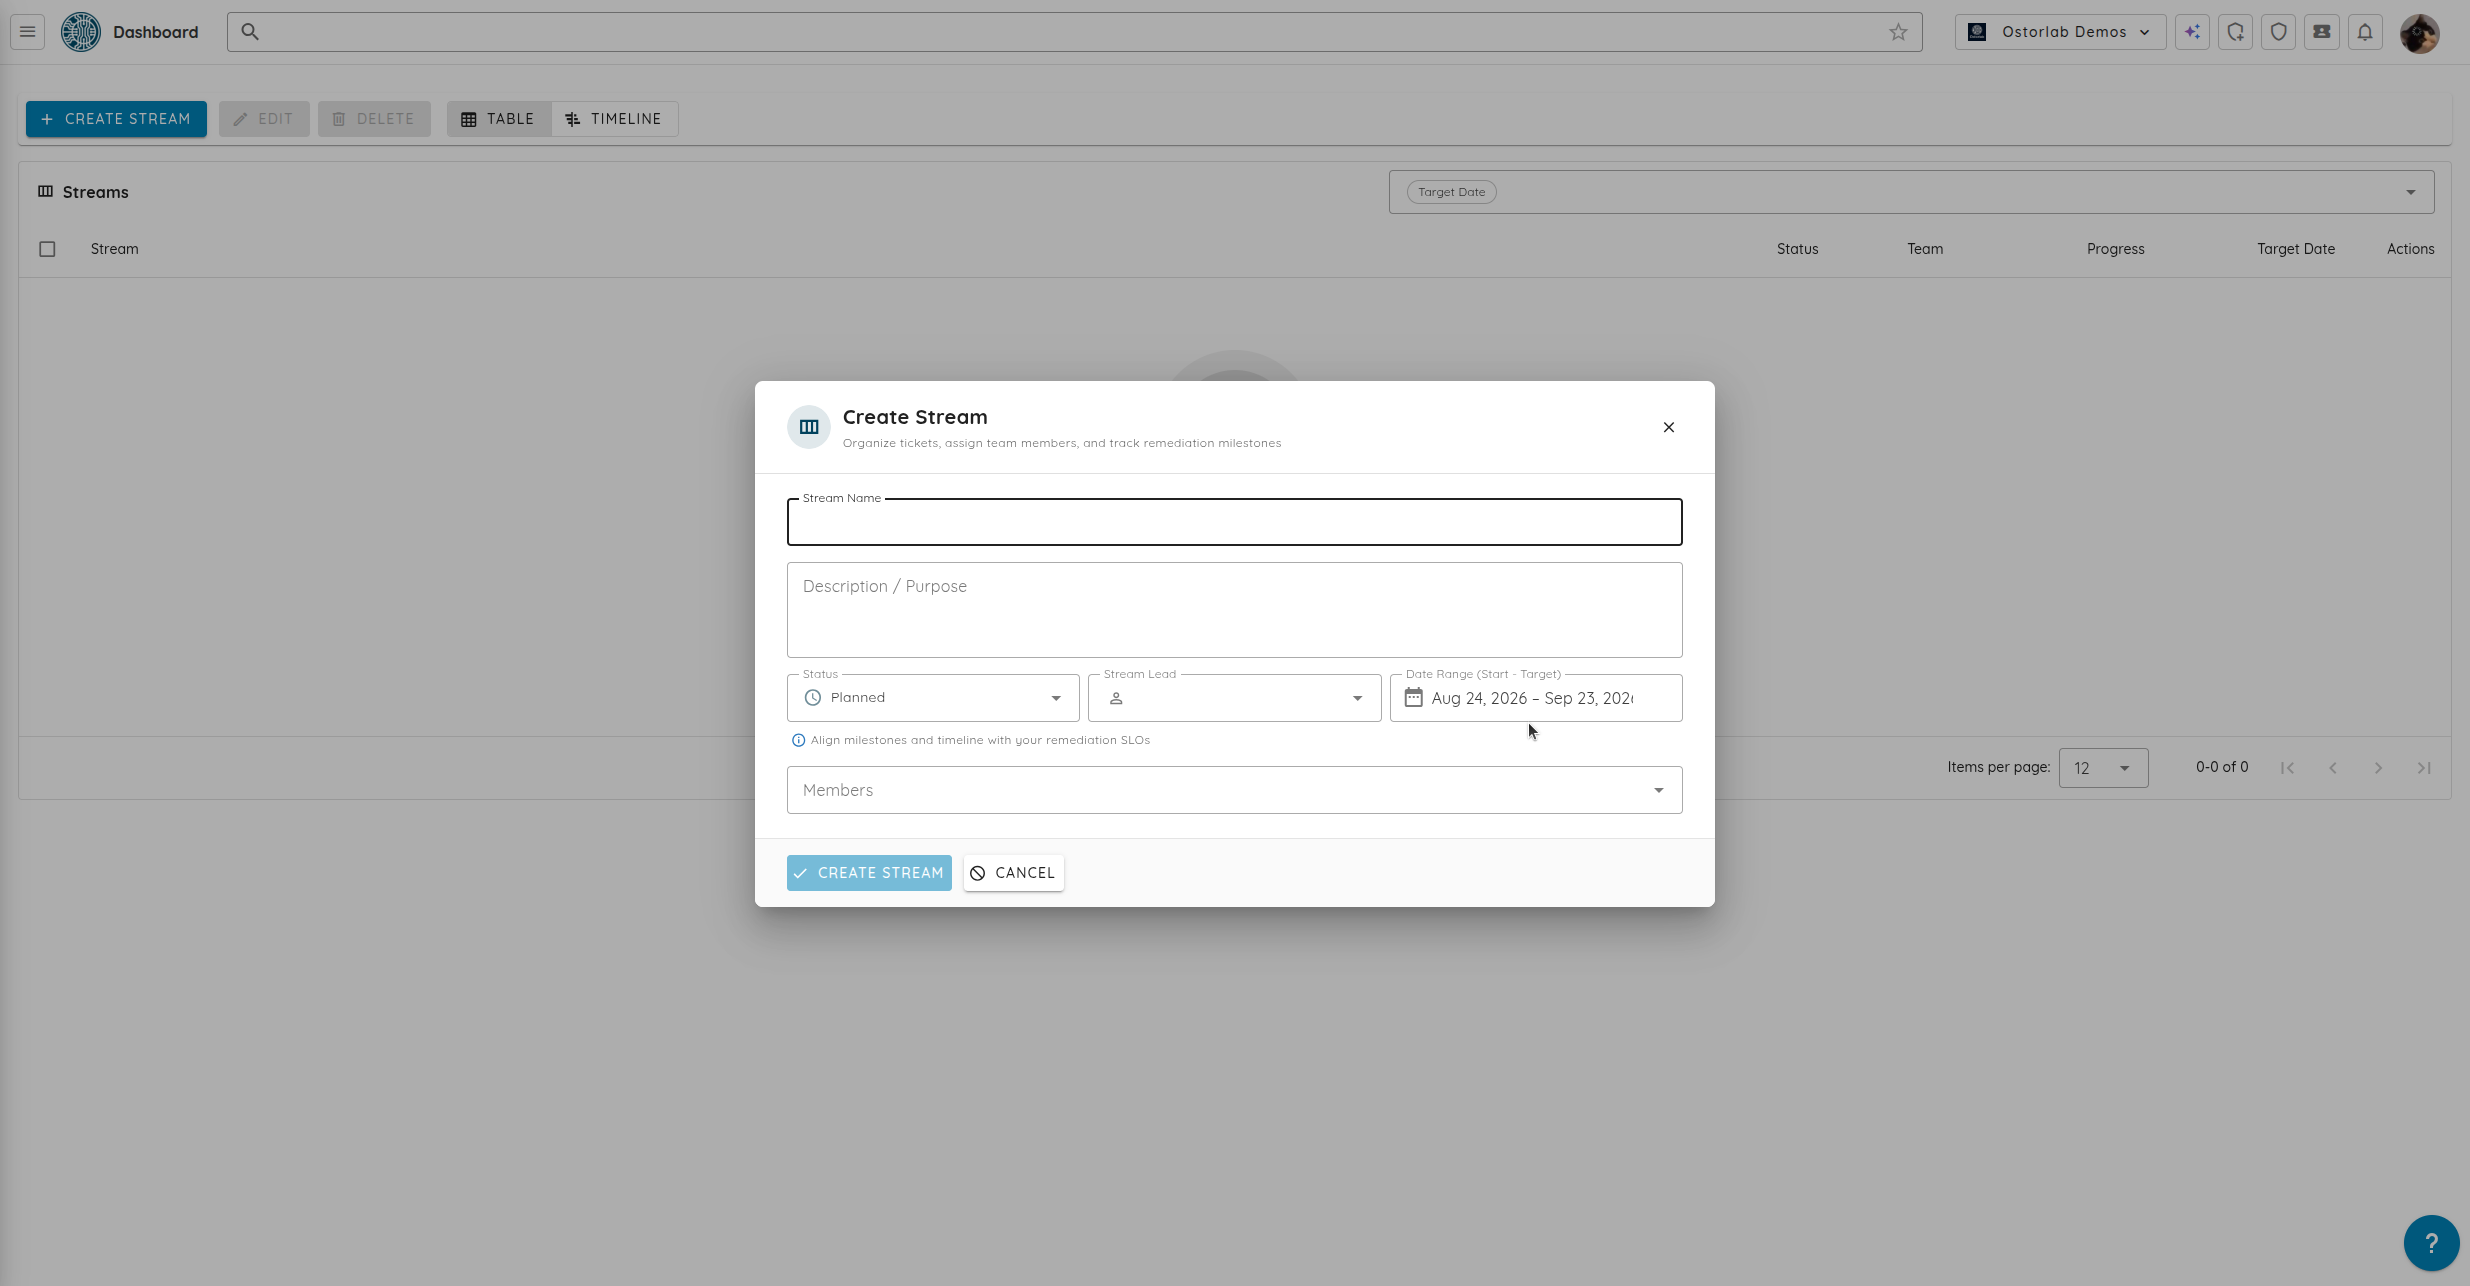
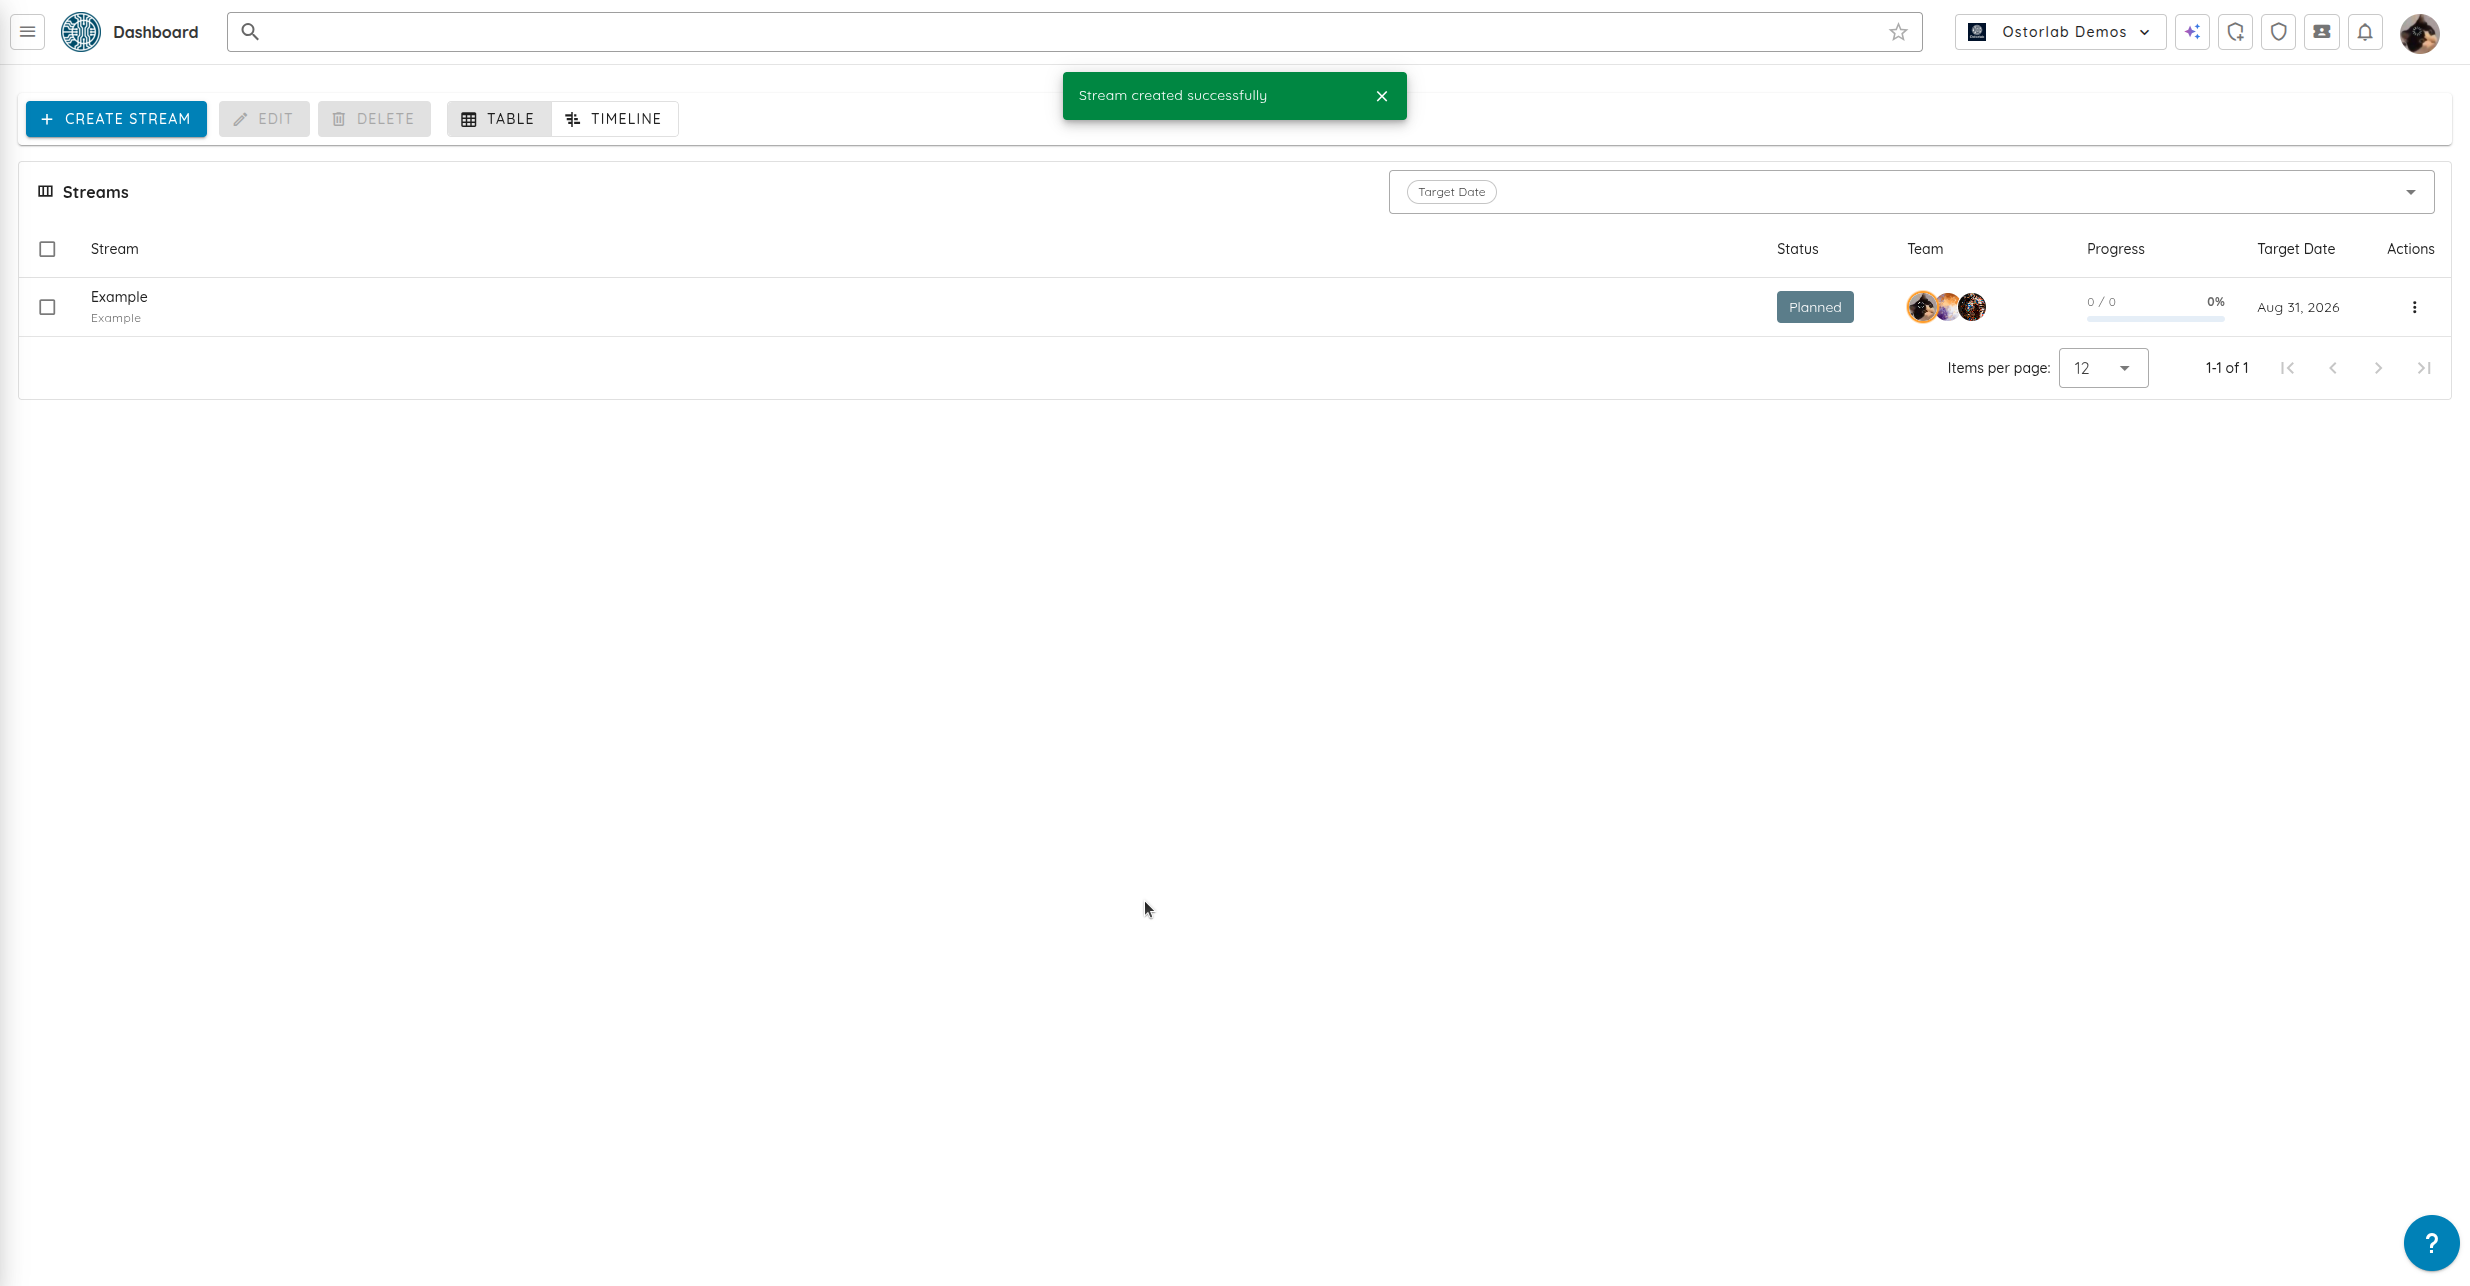
Remediation Streamsを使うと、チームはセキュリティチケットを、特定のスプリント、製品リリース、コンプライアンスレビュー(SOC 2やDORAなど)のための目的別のトラックに整理できます。
主な機能
- ストリームの整理:特定の開発スプリント、リリース、コンプライアンス監査のためのストリームを作成できます。
- 明確な担当:ストリームのリーダーとチームメンバーを割り当て、すべての問題に明確なオーナーがいるようにします。
- 作業量の追跡:プログレスバーで、残っている作業量、完了率、目標日までの残り日数を表示します。
- インタラクティブなタイムライン:ストリームをガントチャート形式の視覚的なタイムラインで表示し、スケジュールの遅れを早期に把握できます。
修復トラックの整理について詳しくは、Remediation Streamsのドキュメントをご覧ください。
8. Agentic Deep ScanのRisk Reruns
OstorlabのAgentic Deep Scanのアーキテクチャでは、リスクは特定の脆弱性タイプ(IDOR、ハードコードされたシークレット、JWTの問題、権限昇格など)に対する自律的なテストを表します。
Risk Rerunsを使うと、セキュリティエンジニアは、数時間かかるフルスキャンを最初から実行し直すことなく、個々のリスクのチェックをオンデマンドで再実行できます。
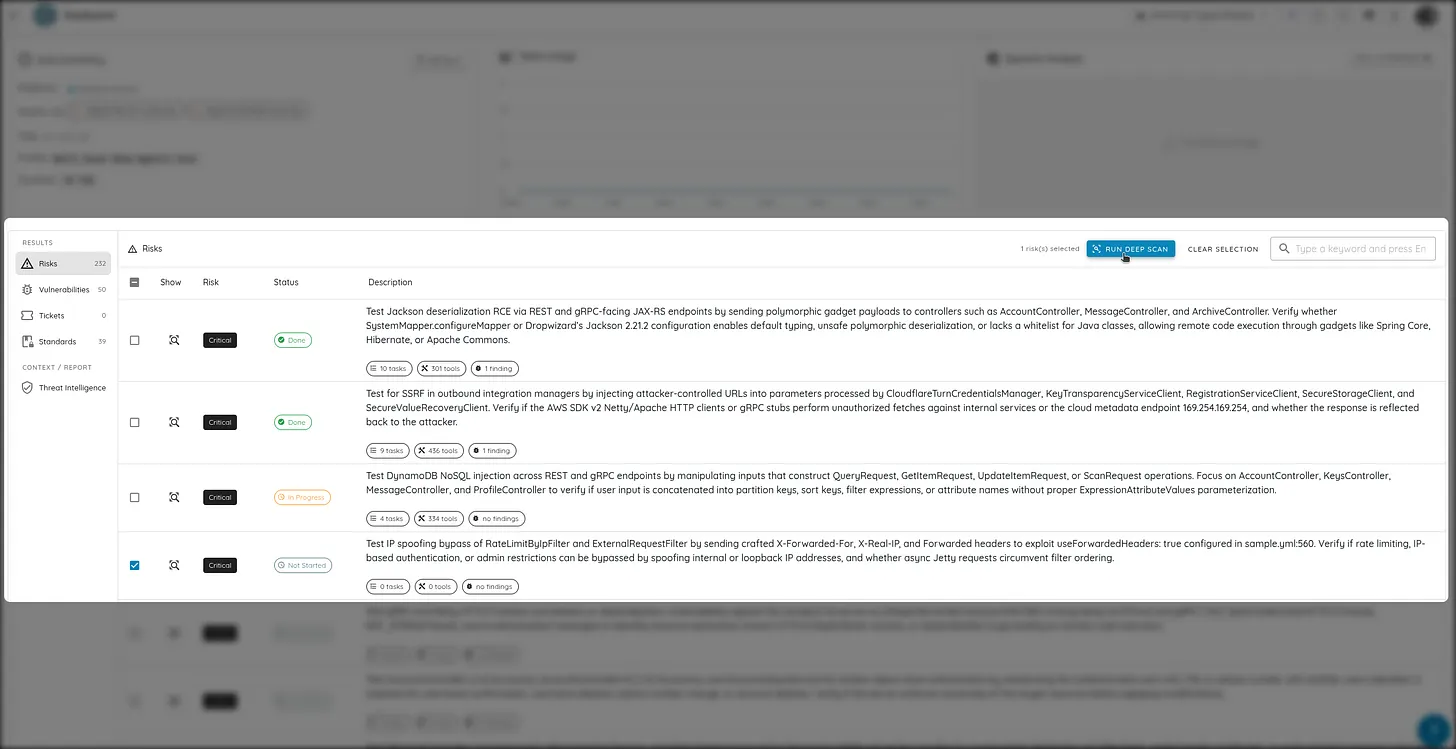
主な機能
- 対象を絞った選択:再実行する特定のリスクを、スキャンのダッシュボードから直接最大100件まで選べます。
- 調整可能なパラメーター:異なるAIモデル(Cyber ModelsまたはBYOK)を選択したり、トークンの割り当てを増やしたり、複雑なチェックの負荷レベルを引き上げたりできます。
- 一時停止した実行の再開:タイムアウトした、または一時停止したチェックを、ファイルを再アップロードすることなくすばやく再実行できます。
- レポートの統合:新しい検出結果とエビデンスは、元のスキャンレポートに自動的に反映されます。
AIエンジンの割り当ての設定について詳しくは、Cyber Modelsの概要とBYOKのドキュメントをご覧ください。
9. ソースコードスキャン:アーカイブ、Fast Scan、Single Vulnerability Assessment
今回のリリースでは、ソースコードのセキュリティスキャンに関する3つの重要なアップデートを導入しました。
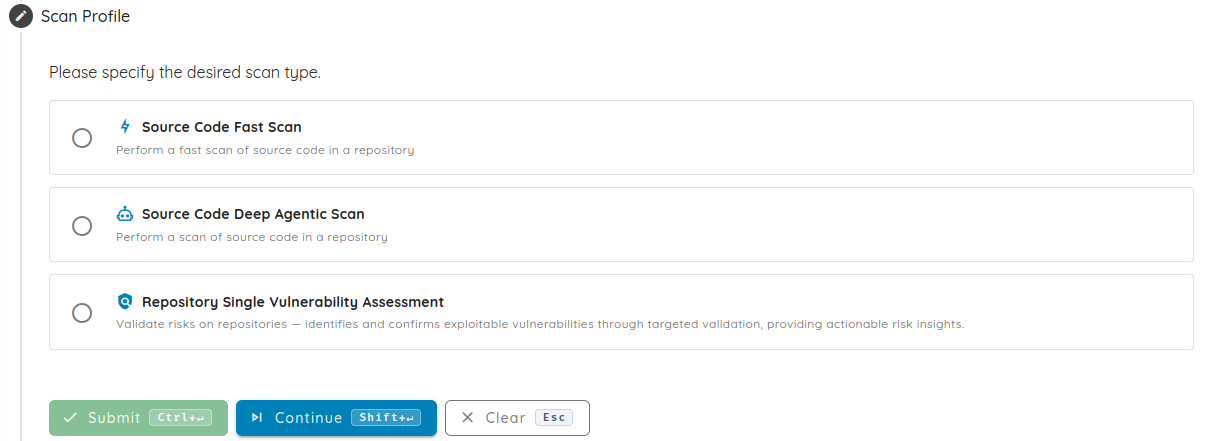
ソースコードアーカイブのアップロード
Gitリポジトリ(GitHub、GitLab、Bitbucket、Azure DevOps)の接続に加えて、コードを.zipまたは.tar.gzのアーカイブとして直接アップロードできるようになりました。これにより、エアギャップされたリポジトリ、オフラインのコードベース、パッケージ化されたリリースバンドルのセキュリティテストが可能になります。
Source Code Fast Scanプロファイル
すばやいフィードバックが必要なCI/CDパイプライン向けに、Source Code Fast Scanプロファイルは数分で静的解析を実行し、コードがマージされる前にシークレット、よくあるバグ、設定の問題を指摘します。
リポジトリ向けのSingle Vulnerability Assessment(SVA)
チームは、接続されたリポジトリとコードアーカイブに対して、対象を絞ったSingle Vulnerability Assessment(SVA)を実行できるようになりました。SVAは、単一の脆弱性タイプにテストを絞り込むか、フルスキャンを実行することなくバグが修正されたことを確認します。
ソースコードのテストについて詳しくは、Source Code ScanのチュートリアルとScan Profilesのガイドをご覧ください。
10. Threat CenterのEUVD対応
Ostorlab Threat Centerは、既存のNational Vulnerability Database(NVD)のインテリジェンスに加えて、ENISAが管理するEuropean Vulnerability Database(EUVD)の脆弱性フィードを取り込むようになりました。
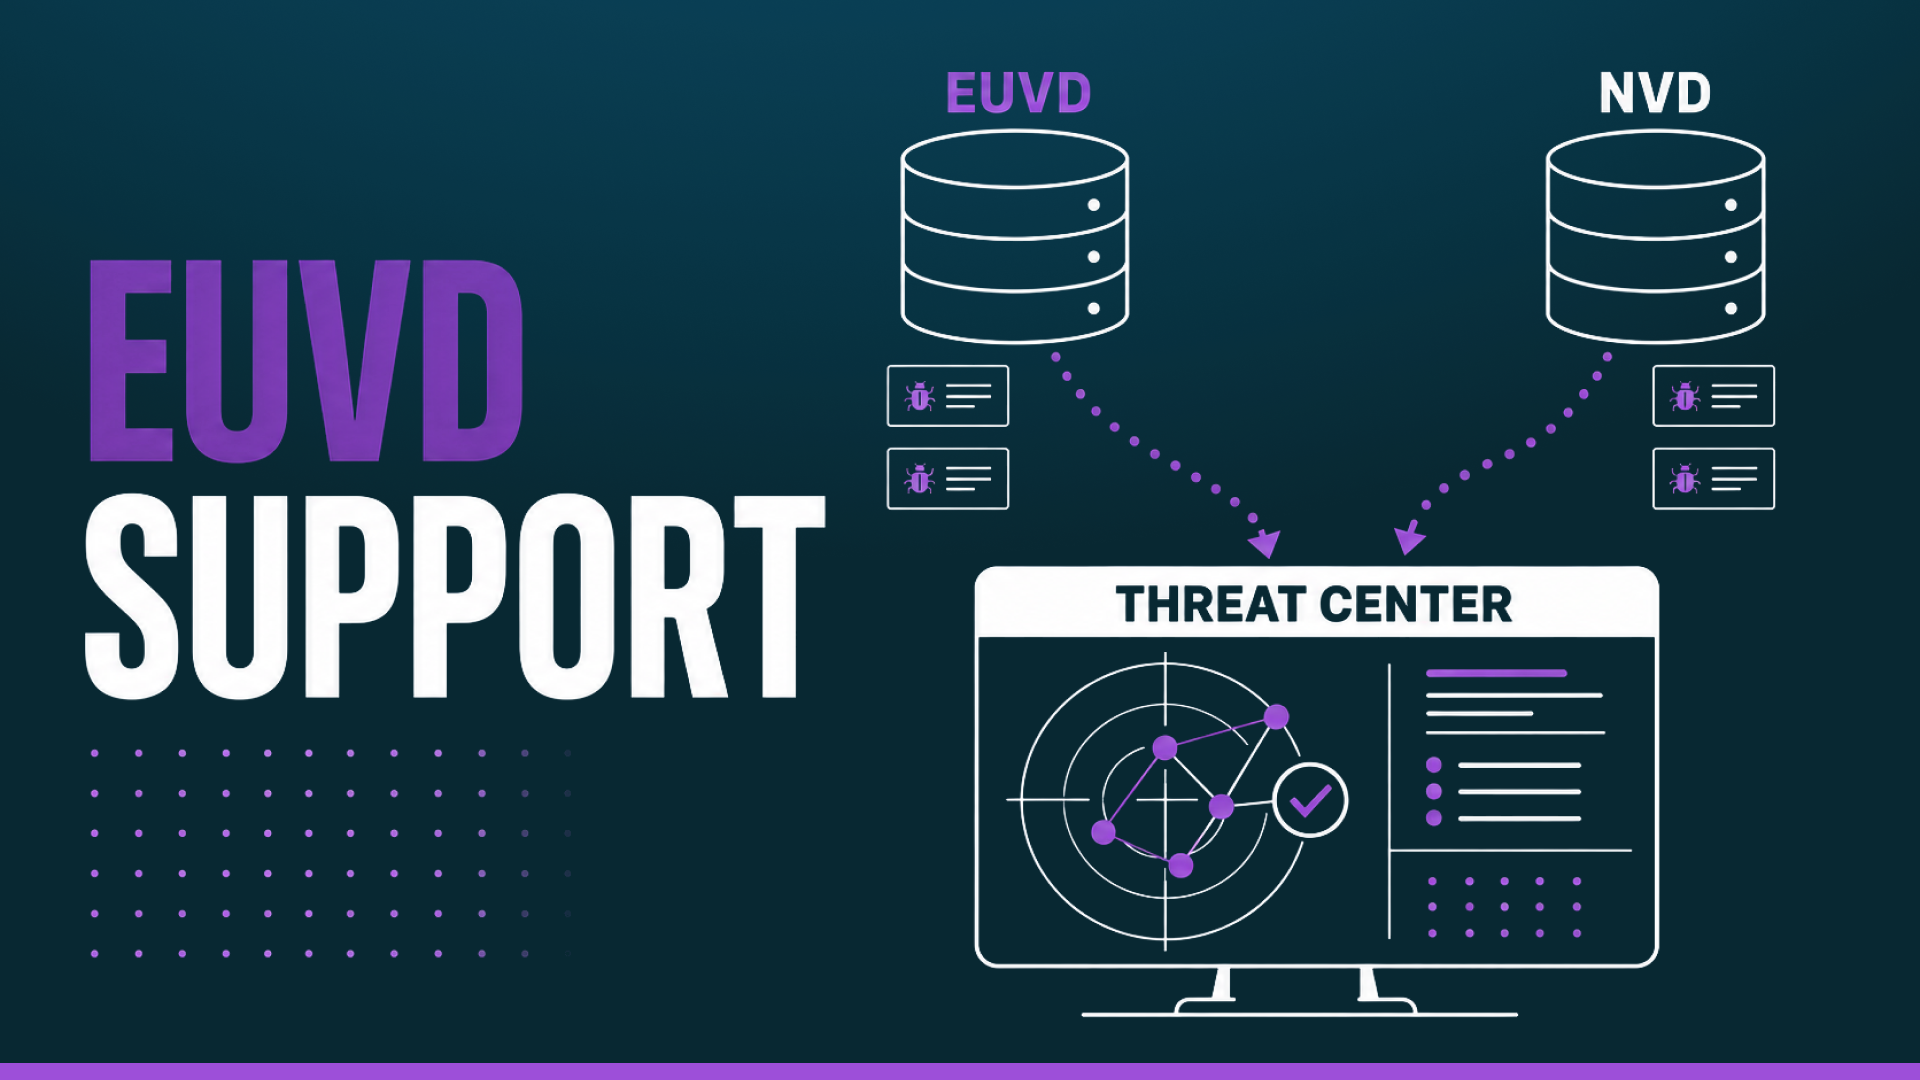
主な機能
- 脆弱性インテリジェンスの統合:欧州の協調的な開示、実際のエクスプロイトのデータ、ベンダーの修正を含め、NVDとEUVDの両方のデータを使用します。
- EUサイバーレジリエンス法(CRA)への備え:ソフトウェアチームが脆弱性を追跡して優先順位付けし、CRAの通知期限(24時間以内の早期警告と72時間以内の完全な通知)を守れるよう支援します。
- 露出のチェック:自社のどのデジタルアセットが新しい脆弱性の影響を受ける可能性があるかをすばやく確認し、対象を絞ったスキャンを起動して露出を検証できます。
露出したアセットの監視方法については、Attack Surface Monitoringのガイドをご覧ください。
11. 新しい連携とAIモデル対応の拡張
今回のリリースでは、新しいプラットフォーム連携と、AIモデルの選択肢の拡充もお届けします。
Linearとのチケット連携
OstorlabはLinearと直接連携するようになりました。セキュリティの検出結果は、重大度の評価と再現手順とともにLinearのプロジェクトに同期され、脆弱性が解決されるとステータスが自動的に更新されます。
BYOKとモデルプロバイダーの拡充
- 新しいAIプロバイダー:Fireworks AIとセルフデプロイしたGoogle Vertex AIのエンドポイントに対応しました。
- モデルのアップグレード:デフォルトのスキャンモデルをGemini 3.7 Flashにアップグレードし、Gemini 2.5 Pro、GLM 5.3、DeepSeek V4 Pro、Qwen 3.8 2.7T、Grok 4.6への対応を追加しました。
ワークスペースを接続するにはLinear連携のガイドに従ってください。モデルのベンチマークとBYOKのセットアップについては推奨AIモデルのガイドをご覧ください。