Ostorlabのオンプレミス脆弱性スキャナーを発表
自社のローカルインフラ内に潜むセキュリティ上の欠陥を特定し、そのコンテキストを明らかにするために設計された、Ostorlabオンプレミス脆弱性スキャナーの一般提供開始を発表します。
Ostorlabのオンプレミス脆弱性スキャナーを発表:ローカルに届き、一元的に管理
Ostorlabオンプレミススキャンの一般提供を開始したことを、大変うれしく思います。
ビジネスに不可欠なシステムの多くは、パブリックインターネットからアクセスできません。プライベートネットワーク内でホストされていたり、厳格なファイアウォールで保護されていたり、VPN経由のアクセスに制限されていたり、開発環境内に隔離されていたりします。従来のクラウドスキャナーは、ネットワークの境界を損なってそれらを外部に公開しない限り、こうしたアセットに到達できません。
当社は、この課題を解決するために新しい実行エンジンを構築しました。自社のインフラ内に直接デプロイしたスキャナーノードを使って、プライベートなアプリケーション、API、ネットワークをテストできるようになりました。しかも、スキャンの管理や検出結果のレビューは、すでにお使いのOstorlabの一元化されたプラットフォームから行えます。
中核となる利点:ローカルへの到達性と一元的な運用の両立
当社のオンプレミススキャナーは、「このアセットにはセキュリティスキャナーが到達できない」という問題を、「公開することなく継続的にテストできる」状態へと変えます。
これにより、分断された「運用上の孤島」が生まれることを防ぎます。スキャンは自社のローカルインフラから実行され、攻撃者とまったく同じように内部の対象とやり取りします。それでいて、チームは引き続き統合されたOstorlabプラットフォームを使い、外部アセットと並べて、スキャンのオーケストレーション、アクティビティの監視、検出結果のレビュー、修復の管理を行えます。
ローカルでスキャンできる対象
プランとデプロイ構成に応じて、オンプレミススキャナーは次の対象にシームレスに対応します。
| 対象領域 | スキャン可能なアセットの例 |
|---|---|
| プライベートネットワーク | 内部IPアドレス、ネットワーク範囲、ホスト、サービス。 |
| 社内Webアプリ | イントラネット、管理ポータル、ステージング環境のアプリケーション、非公開のダッシュボード。 |
| プライベートAPI | 社内のREST、GraphQL、その他のAPIサービス。 |
| ソースコードとリポジトリのアーカイブ | 管理されたアクセスが必要なソースコードリポジトリやアーカイブ、またはスキャン用にパッケージ化されたもの。 |
仕組み
オンプレミススキャンは、既存のワークフローに自然に組み込めるよう設計されています。
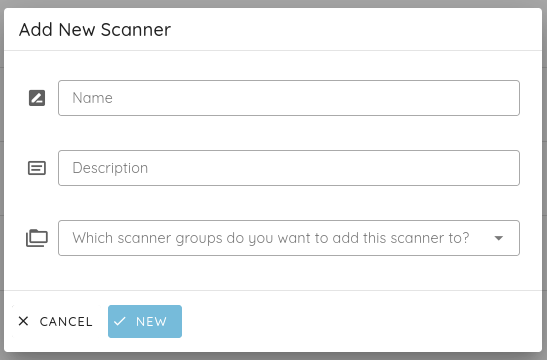
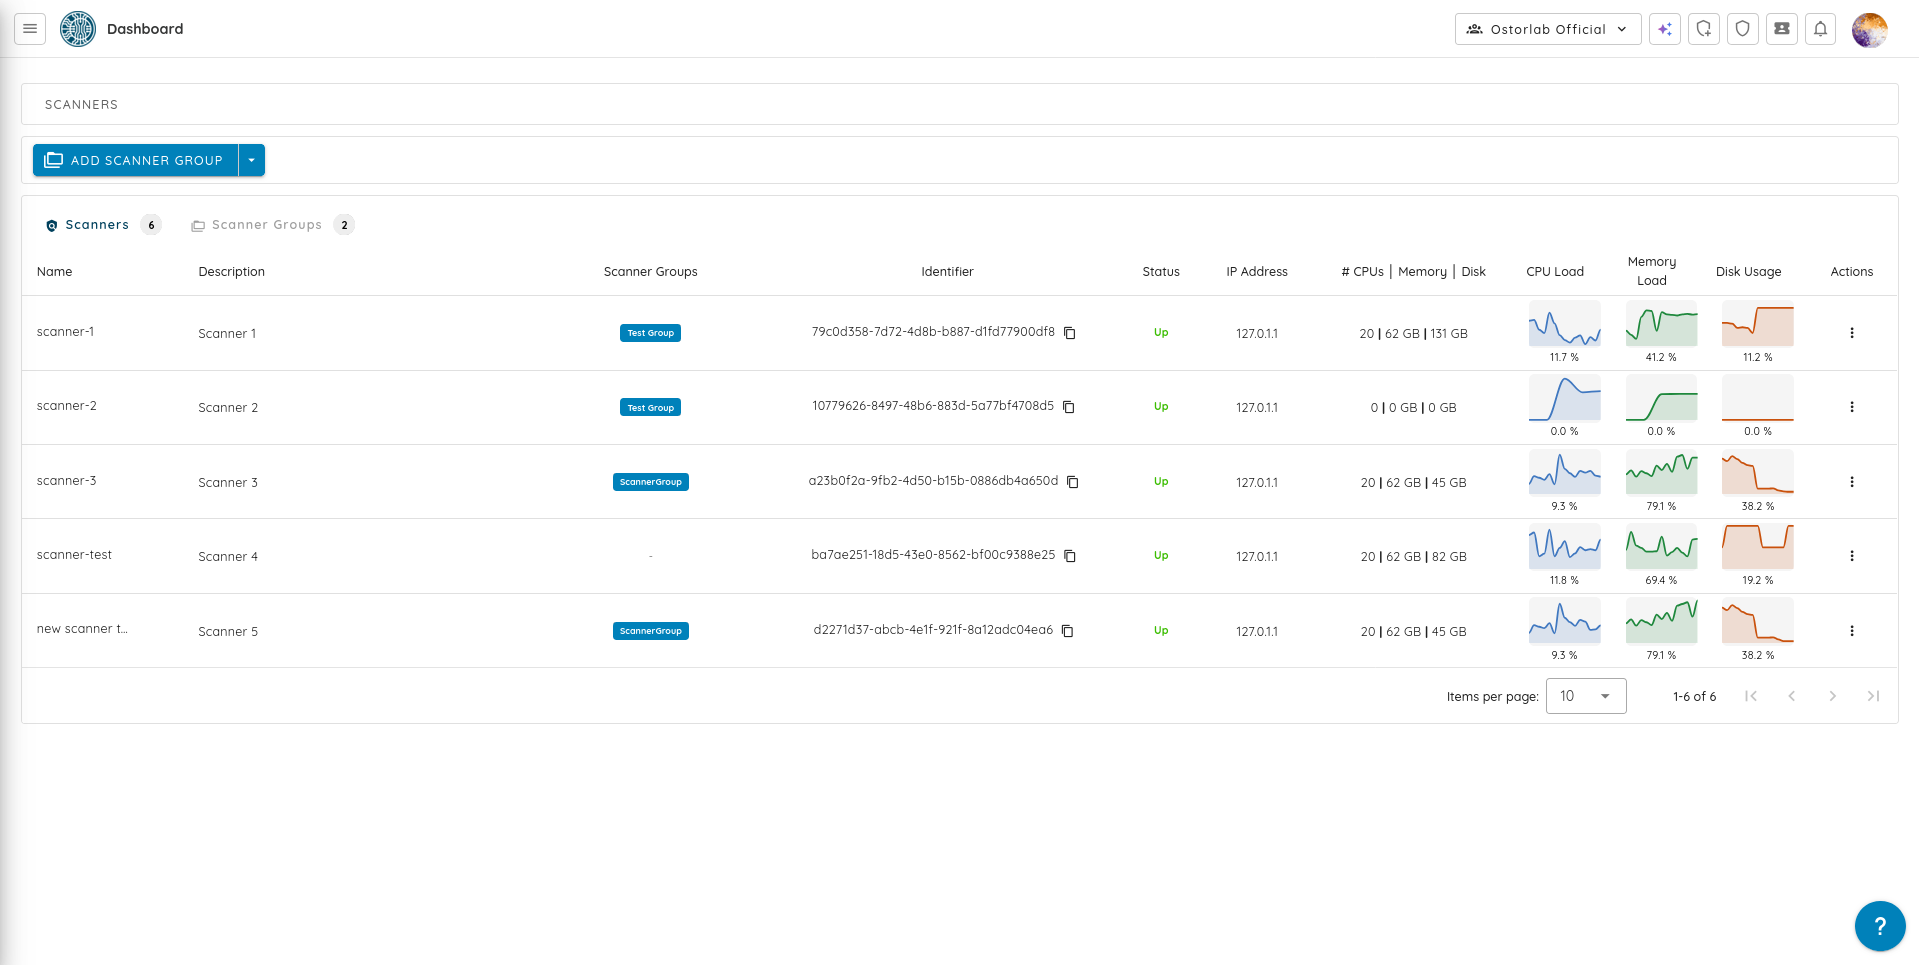
- スキャナーを登録する:管理者がOstorlabプラットフォームからスキャナーを作成し、識別しやすい名前と説明を付けます。
スケーラブルな管理のための新機能
エンタープライズのネットワークを管理するには、個別のデータセンターや高度にセグメント化された環境に対応しなければならないことがよくあります。分散したスキャナー群をサポートするため、Ostorlabプラットフォームに大規模なアーキテクチャのアップグレードを導入します。
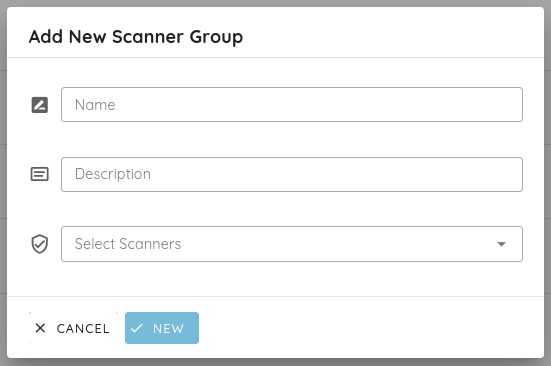
- 負荷分散のためのスキャナーグループ:特定の1台のマシンに作業を割り当てる代わりに、複数のスキャナーノードを一つのグループにまとめられます。スキャンを開始すると、そのグループ内で利用可能かつ条件を満たすスキャナーに振り分けられます。これにより、キャパシティを追加したり、リージョンや事業部門ごとにノードを整理したり、単一障害点をなくしたりできます。
信頼されているエンジンを、そのままローカルで実行
実行は完全にローカルになりましたが、スキャナーを動かす頭脳は、ユーザーの皆さまに信頼いただいているのと同じOstorlabエンジンです。既存のスキャンプロファイルをオンプレミスで利用できるようにすることで、チームは次のメリットを得られます。
- CVSSにとどまらないリスクベースの優先順位付け:引き続き悪用可能性を実証することで誤検知(フォールスポジティブ)を除外し、実際の露出度に基づいて検出結果に優先順位を付けます。
- 安全なネットワークスキャン:エンジンはネットワークリクエストを能動的に抑制し、プローブの送信ペースを調整して、脆弱な社内システムでDoSのような状態が発生するのを防ぎます。
- ネイティブな修復ワークフロー:段階的な修復アドバイスを含む、充実したコンテキスト付きのチケットを、既存のSIEM、SOAR、チケット管理プラットフォームに直接送信できます。
対象となる組織
オンプレミススキャンは、公開すべきでない、あるいは公開できない、きわめて価値の高いシステムを運用している組織のために設計されています。対象には次のような組織が含まれます。
- 金融サービスとデジタルバンキング
- ヘルスケアとライフサイエンス
- 政府機関と公共部門の組織
- セグメント化された社内ネットワークを持つ大企業
- 産業および運用環境
- 開発環境やステージング環境のシステムをテストするソフトウェアベンダー
- 厳格なセキュリティ、プライバシー、コンプライアンスの要件のもとで運用しているあらゆる組織
よくある質問
スキャナーを使うには、社内システムをインターネットに公開する必要がありますか。 いいえ。スキャナーは、プライベートなアセットにすでにアクセスできる環境の内部にデプロイされます。社内システムは完全に非公開のままです。
これは完全にエアギャップされたソリューションですか。 いいえ。Ostorlabはハイブリッドモデルで動作します。スキャナーノードには、スキャンスケジュールの取得と暗号化されたレポートデータの送信のためだけに、Ostorlabプラットフォームへの管理された暗号化済みのアウトバウンド接続が必要です。能動的なスキャンとペイロードの実行は、すべて社内ネットワーク内にとどまります。
認証済みスキャンにはどのような権限が必要ですか。 社内Webアプリケーションの場合、スキャナーがログインして認証後のアタックサーフェスを評価するのに必要なのは、通常、一般ユーザーの認証情報またはセッショントークン(JWTやCookieなど)だけです。危険なドメイン管理者権限は必要ありません。
社内インフラを保護する準備はできましたか。 Ostorlabオンプレミス脆弱性スキャナーの実際の動作をご覧いただくには、今すぐデモをリクエストするか、営業チームにお問い合わせください。