Annonce du scanner de vulnérabilités On-Premises d'Ostorlab
Annonce de la disponibilité générale du scanner de vulnérabilités Ostorlab On-Premises, conçu pour identifier et contextualiser les failles de sécurité au sein de votre infrastructure locale.
Annonce du scanner de vulnérabilités On-Premises d'Ostorlab : une portée locale, un contrôle centralisé
Nous sommes ravis d'annoncer la disponibilité générale d'Ostorlab On-Premises Scanning.
De nombreux systèmes critiques pour l'entreprise ne sont pas accessibles depuis l'internet public : ils sont hébergés dans des réseaux privés, protégés par des pare-feu stricts, limités à un VPN ou isolés dans des environnements de développement. Les scanners cloud traditionnels ne peuvent pas atteindre ces actifs, sauf à compromettre les frontières de votre réseau et à les exposer à l'extérieur.
Nous avons conçu notre nouveau moteur d'exécution pour résoudre ce problème : vous pouvez désormais tester vos applications, API et réseaux privés à l'aide de nœuds de scan déployés directement dans votre propre infrastructure, tout en gérant les scans et en examinant les résultats depuis la plateforme Ostorlab centralisée que vous utilisez déjà.
L'avantage clé : une portée locale, des opérations centralisées
Notre scanner on-premises transforme le problème « notre scanner de sécurité ne peut pas atteindre cet actif » en « nous pouvons le tester en continu sans le rendre public ».
Il évite la création d'« îlots opérationnels » déconnectés. Les scans s'exécutent depuis votre infrastructure locale et interagissent avec les cibles internes exactement comme le ferait un attaquant. Votre équipe continue néanmoins d'utiliser la plateforme Ostorlab unifiée pour orchestrer les scans, suivre l'activité, examiner les résultats et gérer la remédiation, aux côtés de vos actifs externes.
Ce que vous pouvez scanner en local
Selon votre offre et votre configuration de déploiement, le scanner on-premises prend en charge de façon transparente :
| Zone cible | Exemples d'actifs scannables |
|---|---|
| Réseaux privés | Adresses IP internes, plages réseau, hôtes et services. |
| Applications web internes | Intranets, portails d'administration, applications de préproduction et tableaux de bord privés. |
| API privées | API REST, GraphQL et autres services d'API internes. |
| Code source et archives de dépôts | Dépôts de code source et archives nécessitant un accès contrôlé ou empaquetées pour le scan. |
Comment ça marche
L'utilisation du scan on-premises est conçue pour s'intégrer naturellement à vos workflows existants :
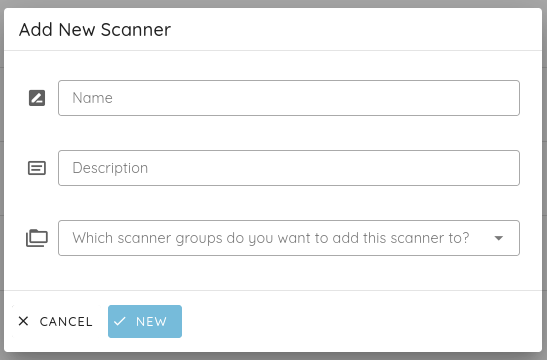
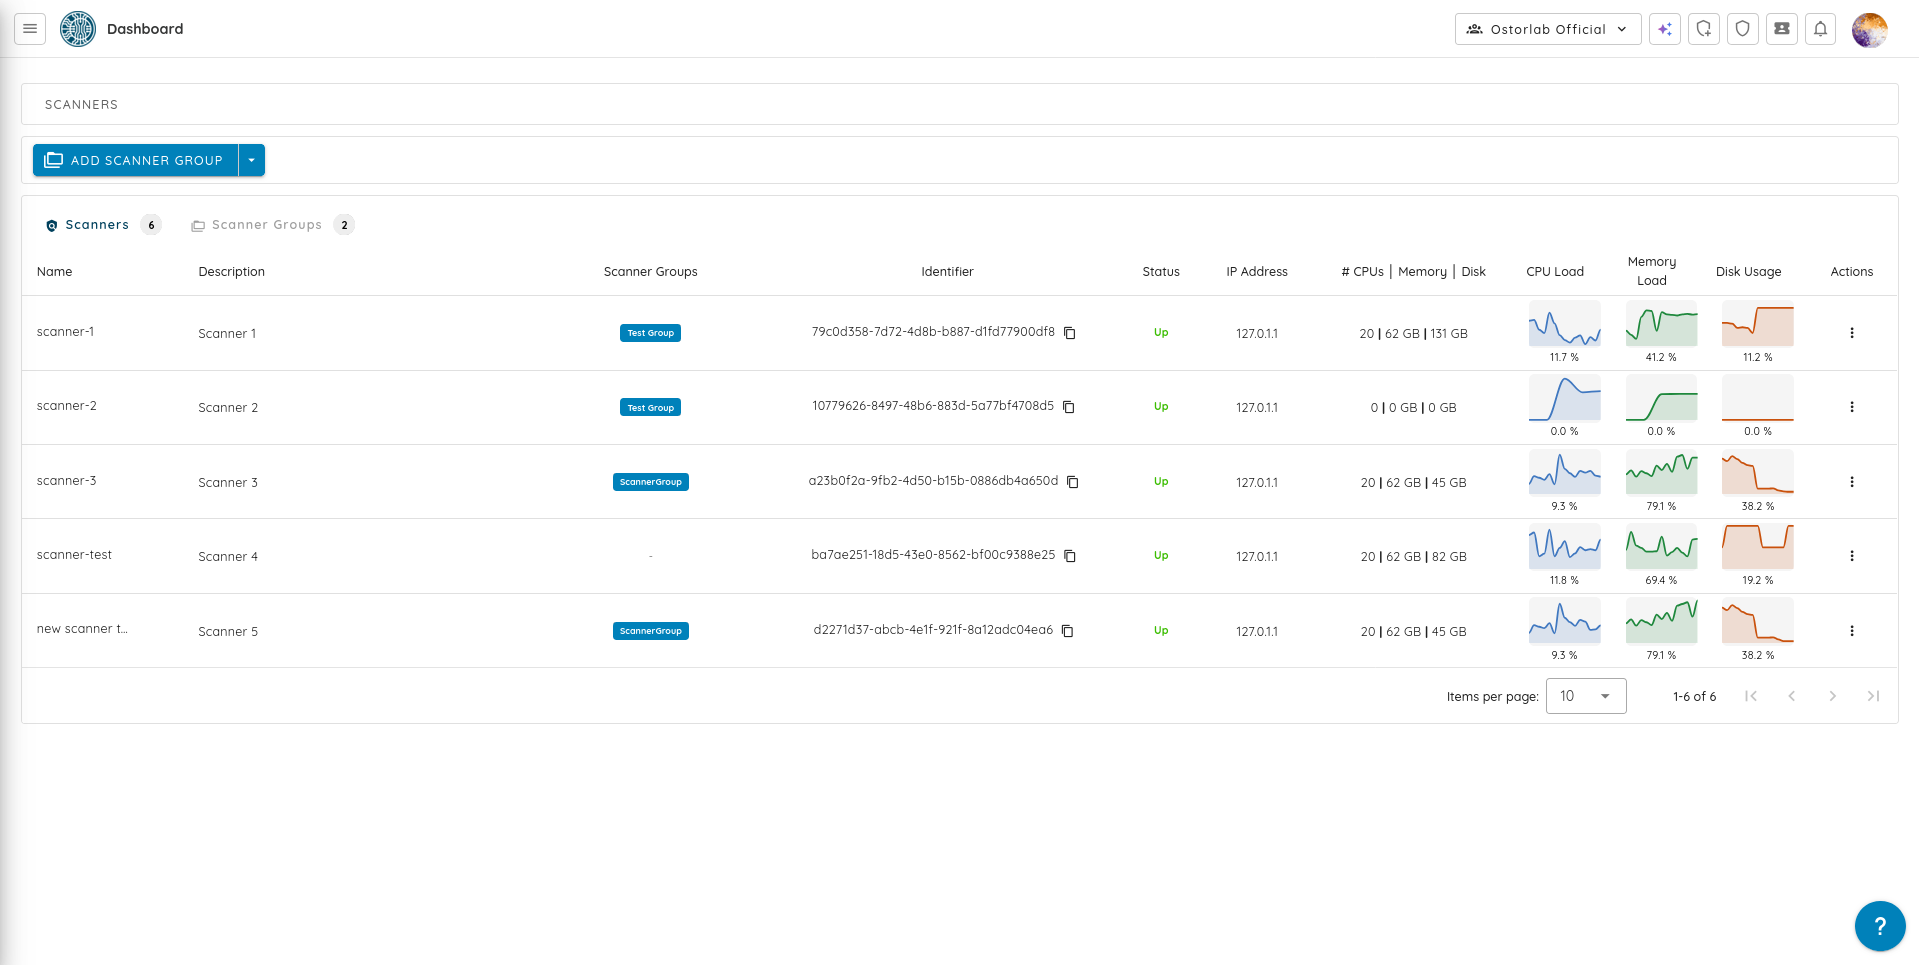
- Enregistrer un scanner : un administrateur crée un scanner depuis la plateforme Ostorlab en lui attribuant un nom et une description reconnaissables.
De nouvelles capacités pour une gestion à grande échelle
La gestion de réseaux d'entreprise implique souvent de composer avec des centres de données distincts ou des environnements fortement segmentés. Pour prendre en charge des parcs distribués, nous introduisons d'importantes évolutions d'architecture dans la plateforme Ostorlab :
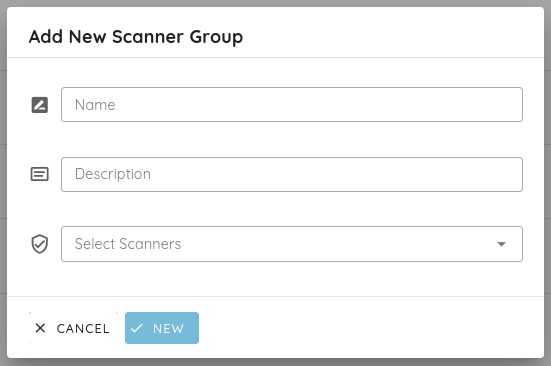
- Groupes de scanners pour la répartition de charge : au lieu d'affecter le travail à une machine précise, regroupez plusieurs nœuds de scan dans un groupe. Lorsqu'un scan est lancé, il est acheminé vers un scanner disponible et éligible de ce groupe. Vous pouvez ainsi ajouter de la capacité, organiser les nœuds par région ou par unité métier et éliminer les points de défaillance uniques.
Le même moteur de confiance, exécuté localement
Si l'exécution est désormais entièrement locale, le cerveau du scanner reste le même moteur Ostorlab, auquel nos utilisateurs font confiance. En apportant nos profils de scan existants on-premises, votre équipe bénéficie de :
- Une priorisation basée sur le risque, au-delà du CVSS : nous continuons à prouver l'exploitabilité pour écarter les faux positifs et prioriser les résultats selon l'exposition réelle.
- Un scan réseau sûr : le moteur limite activement le débit de ses requêtes réseau et espace ses sondes afin d'éviter des conditions proches du DoS sur des systèmes internes fragiles.
- Des workflows de remédiation natifs : envoyez des tickets enrichis et riches en contexte, avec des conseils de remédiation pas à pas, directement dans vos plateformes SIEM, SOAR et de ticketing existantes.
À qui s'adresse-t-il ?
Le scan On-Premises est conçu pour les organisations qui exploitent des systèmes de grande valeur qui ne peuvent pas ou ne doivent pas être accessibles publiquement. Cela comprend :
- Les services financiers et la banque numérique
- La santé et les sciences de la vie
- Les administrations et organisations du secteur public
- Les grandes entreprises disposant de réseaux internes segmentés
- Les environnements industriels et opérationnels
- Les éditeurs de logiciels qui testent leurs systèmes de développement et de préproduction
- Toute organisation soumise à des exigences strictes de sécurité, de confidentialité ou de conformité.
Questions fréquentes
Le scanner exige-t-il que les systèmes internes soient exposés à internet ? Non. Le scanner est déployé dans l'environnement qui a déjà accès à l'actif privé. Vos systèmes internes restent entièrement privés.
S'agit-il d'une solution entièrement air-gapped ? Non. Ostorlab fonctionne selon un modèle hybride. Le nœud de scan nécessite une connectivité sortante contrôlée et chiffrée vers la plateforme Ostorlab, strictement pour récupérer les planifications de scan et envoyer des données de rapport chiffrées. Tout le scan actif et toute l'exécution de payloads restent confinés à votre réseau interne.
Quelles autorisations sont nécessaires pour un scan authentifié ? Pour les applications web internes, les scanners n'ont généralement besoin que d'identifiants d'utilisateur standard ou de jetons de session (comme des JWT ou des cookies) pour se connecter et évaluer les surfaces d'attaque post-authentification. Ils n'exigent pas de privilèges dangereux d'administrateur de domaine.
Prêt à sécuriser votre infrastructure interne ? Demandez une démo ou contactez notre équipe commerciale dès aujourd'hui pour voir le scanner de vulnérabilités Ostorlab On-Premises en action.