Ostorlab 发布本地部署漏洞扫描器
Ostorlab 本地部署漏洞扫描器正式全面上市,旨在识别您本地基础设施中的安全缺陷,并为其提供上下文。
Ostorlab 发布本地部署漏洞扫描器:本地触达,集中管控
我们非常高兴地宣布 Ostorlab 本地部署扫描(On-Premises Scanning)正式全面上市。
许多关键业务系统无法从公共互联网访问——它们托管在私有网络中,受严格的防火墙保护,仅限通过 VPN 访问,或被隔离在开发环境中。除非您破坏自身的网络边界并将这些资产对外暴露,否则传统的云端扫描器无法触及它们。
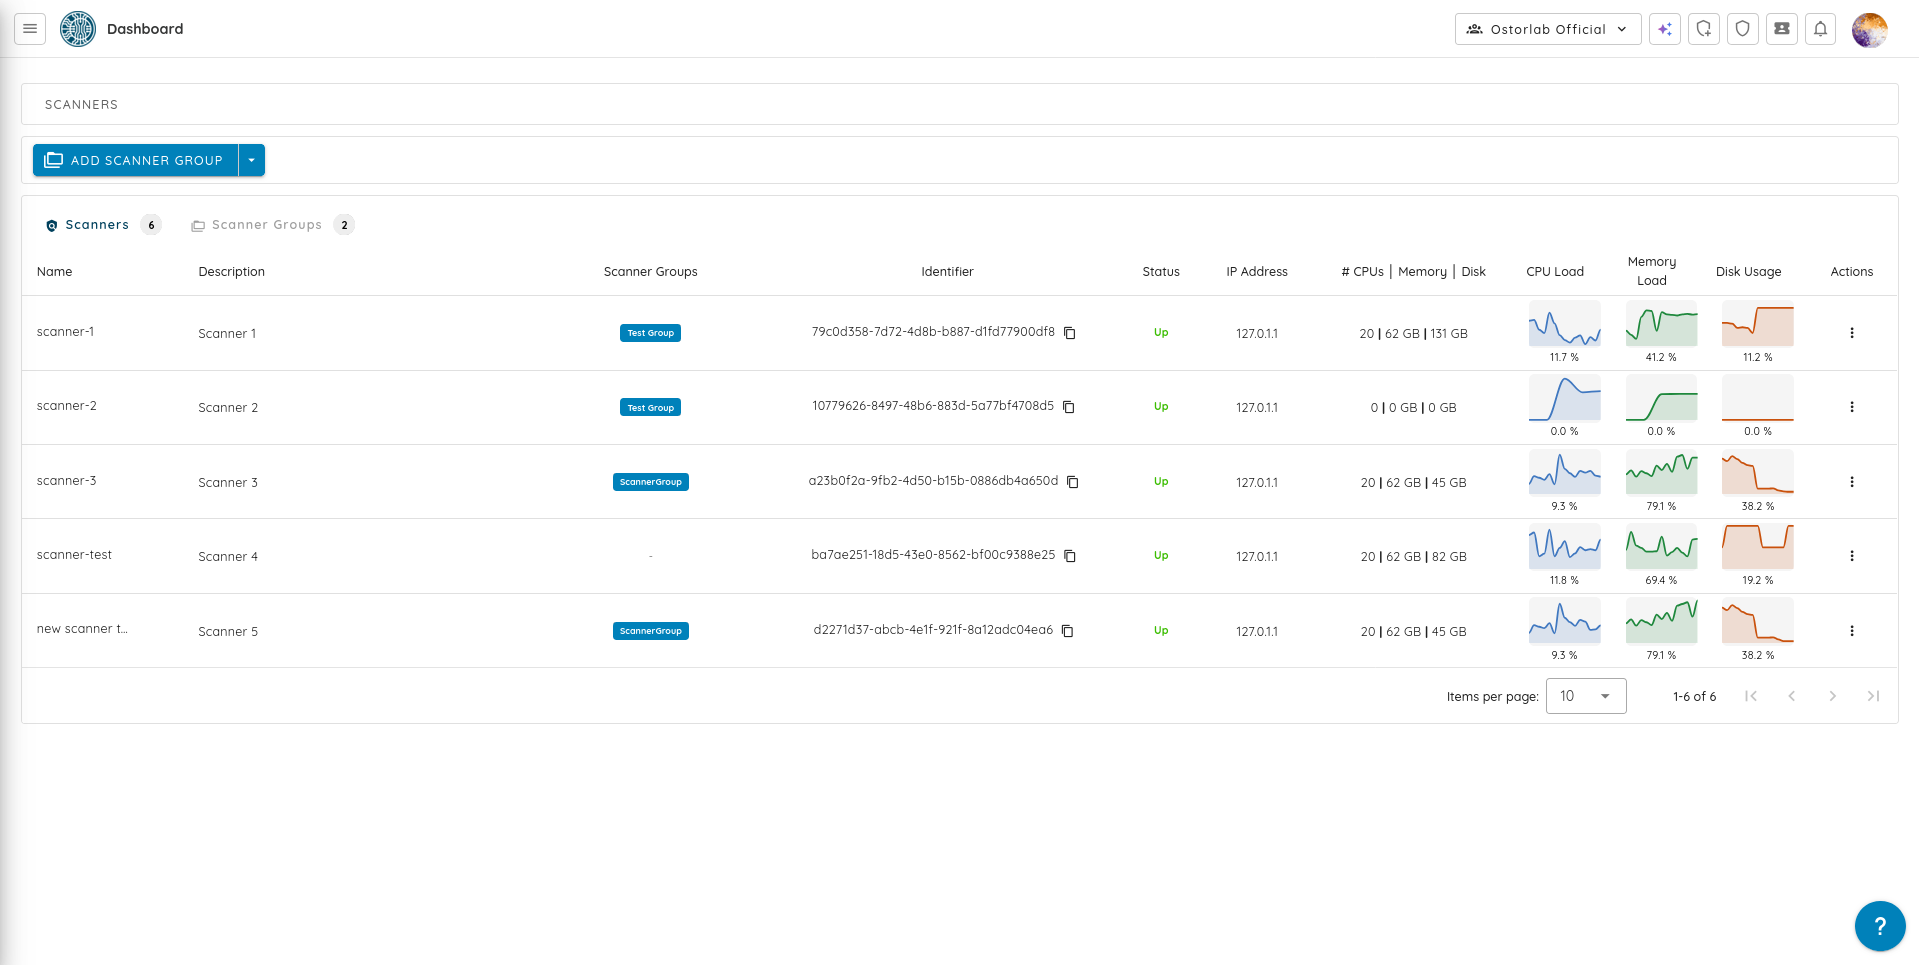
我们构建新的执行引擎正是为了解决这一问题:您现在可以使用直接部署在自有基础设施内部的扫描器节点,测试私有应用、API 和网络,同时仍然可以在您已经在使用的 Ostorlab 集中式平台上管理扫描并查看发现。
核心优势:本地触达与集中运营相结合
我们的本地部署扫描器将“我们的安全扫描器无法触及这个资产”的问题,转变为“我们可以在不公开它的情况下持续对其进行测试”。
它避免了形成彼此割裂的“运营孤岛”。扫描从您的本地基础设施发起,与内部目标的交互方式与攻击者完全相同。与此同时,您的团队仍然使用统一的 Ostorlab 平台来编排扫描、监控活动、查看发现,并与外部资产一起统一管理修复工作。
可以在本地扫描哪些内容
根据您的套餐和部署配置,本地部署扫描器可无缝支持:
| 目标领域 | 可扫描资产示例 |
|---|---|
| 私有网络 | 内部 IP 地址、网段、主机和服务。 |
| 内部 Web 应用 | 内网门户、管理后台、预发布环境中的应用以及私有仪表板。 |
| 私有 API | 内部 REST、GraphQL 及其他 API 服务。 |
| 源代码与代码仓库归档 | 需要受控访问或已打包以供扫描的源代码仓库和归档文件。 |
工作原理
本地部署扫描的设计旨在自然融入您现有的工作流程:
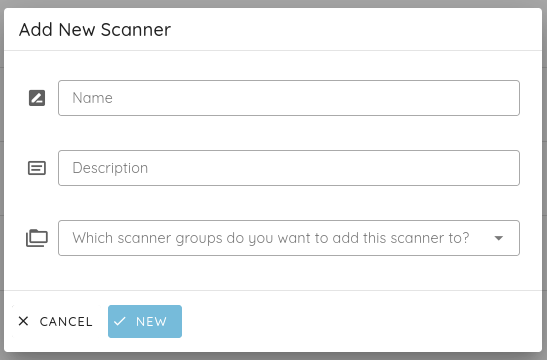
- 注册扫描器: 管理员在 Ostorlab 平台上创建一个扫描器,并为其指定易于识别的名称和描述。
面向规模化管理的新能力
管理企业网络通常意味着要应对相互独立的数据中心或高度分段的环境。为了支持分布式的扫描器集群,我们为 Ostorlab 平台引入了重大的架构升级:
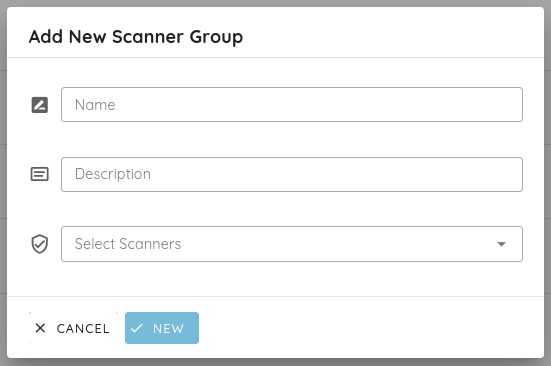
- 用于负载均衡的扫描器组: 不必将工作分配给某一台特定机器,而是可以将多个扫描器节点组合成一个组。发起扫描时,扫描会被路由到该组中一个可用且符合条件的扫描器上。这让您可以扩充容量、按区域或业务部门组织节点,并消除单点故障。
同样值得信赖的引擎,在本地执行
虽然执行现在完全在本地进行,但驱动扫描器的“大脑”仍然是用户所信赖的同一个 Ostorlab 引擎。将我们现有的扫描配置引入本地部署环境后,您的团队将受益于:
- 超越 CVSS 的基于风险的优先级排序: 我们继续通过证明可利用性来过滤误报,并根据实际暴露程度对发现进行优先级排序。
- 安全的网络扫描: 引擎会主动限制网络请求速率并控制探测节奏,以免在脆弱的内部系统上造成类似拒绝服务(DoS)的状况。
- 原生修复工作流: 将信息丰富、上下文详尽的工单(附带分步修复建议)直接推送到您现有的 SIEM、SOAR 和工单平台中。
适用对象
本地部署扫描专为运营着高价值系统、而这些系统无法或不应被公开访问的组织而打造,包括:
- 金融服务与数字银行
- 医疗健康与生命科学
- 政府与公共部门机构
- 拥有分段内部网络的大型企业
- 工业与运营环境
- 测试开发和预发布系统的软件供应商
- 任何需遵守严格安全、隐私或合规要求的组织。
常见问题
扫描器是否需要将内部系统暴露到互联网? 不需要。扫描器部署在已经能够访问该私有资产的环境内部。您的内部系统将始终完全保持私有。
这是一个完全物理隔离(air-gapped)的解决方案吗? 不是。Ostorlab 采用混合模式。扫描器节点需要与 Ostorlab 平台建立受控的、加密的出站连接,且仅用于获取扫描计划和推送加密的报告数据。所有主动扫描和载荷执行都仅限于您的内部网络之中。
经过身份验证的扫描需要哪些权限? 对于内部 Web 应用,扫描器通常只需要标准用户凭据或会话令牌(如 JWT 或 Cookie)即可登录,并评估身份验证之后的攻击面。它们不需要具有危险性的域管理员(Domain Admin)权限。
准备好保护您的内部基础设施了吗? 立即申请演示或联系我们的销售团队,亲眼见证 Ostorlab 本地部署漏洞扫描器的实际效果。