Presentamos el escáner de vulnerabilidades On-Premises de Ostorlab
Anunciamos la disponibilidad general del escáner de vulnerabilidades On-Premises de Ostorlab, diseñado para identificar y contextualizar fallos de seguridad dentro de su infraestructura local.
Presentamos el escáner de vulnerabilidades On-Premises de Ostorlab: alcance local, control centralizado
Nos complace anunciar la disponibilidad general de Ostorlab On-Premises Scanning.
Muchos sistemas críticos para el negocio no son accesibles desde internet: están alojados en redes privadas, protegidos por cortafuegos estrictos, restringidos a una VPN o aislados en entornos de desarrollo. Los escáneres tradicionales en la nube no pueden alcanzar estos activos a menos que se comprometan los límites de la red y se expongan externamente.
Hemos creado nuestro nuevo motor de ejecución para resolverlo: ahora puede probar aplicaciones, API y redes privadas mediante nodos de escaneo desplegados directamente dentro de su propia infraestructura, mientras gestiona los escaneos y revisa los hallazgos desde la plataforma centralizada de Ostorlab que ya utiliza.
La ventaja principal: alcance local con operaciones centralizadas
Nuestro escáner on-premises convierte el problema de «nuestro escáner de seguridad no puede alcanzar este activo» en «podemos probarlo de forma continua sin hacerlo público».
Evita la creación de «islas operativas» desconectadas. Los escaneos se ejecutan desde su infraestructura local e interactúan con los objetivos internos exactamente como lo haría un atacante. Sin embargo, su equipo sigue utilizando la plataforma unificada de Ostorlab para orquestar los escaneos, supervisar la actividad, revisar los hallazgos y gestionar la corrección junto con sus activos externos.
Qué se puede escanear localmente
Según su plan y la configuración del despliegue, el escáner on-premises admite sin fricciones:
| Área objetivo | Ejemplos de activos escaneables |
|---|---|
| Redes privadas | Direcciones IP internas, rangos de red, hosts y servicios. |
| Aplicaciones web internas | Intranets, portales de administración, aplicaciones de preproducción y paneles privados. |
| API privadas | API REST, GraphQL y otros servicios de API internos. |
| Código fuente y archivos de repositorios | Repositorios de código fuente y archivos que requieren un acceso controlado o que están empaquetados para su escaneo. |
Cómo funciona
El uso del escaneo on-premises está diseñado para encajar de forma natural en sus flujos de trabajo actuales:
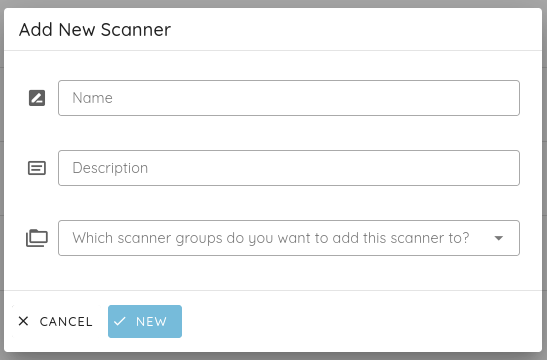
- Registrar un escáner: un administrador crea un escáner desde la plataforma de Ostorlab y le asigna un nombre y una descripción reconocibles.
Nuevas capacidades para una gestión escalable
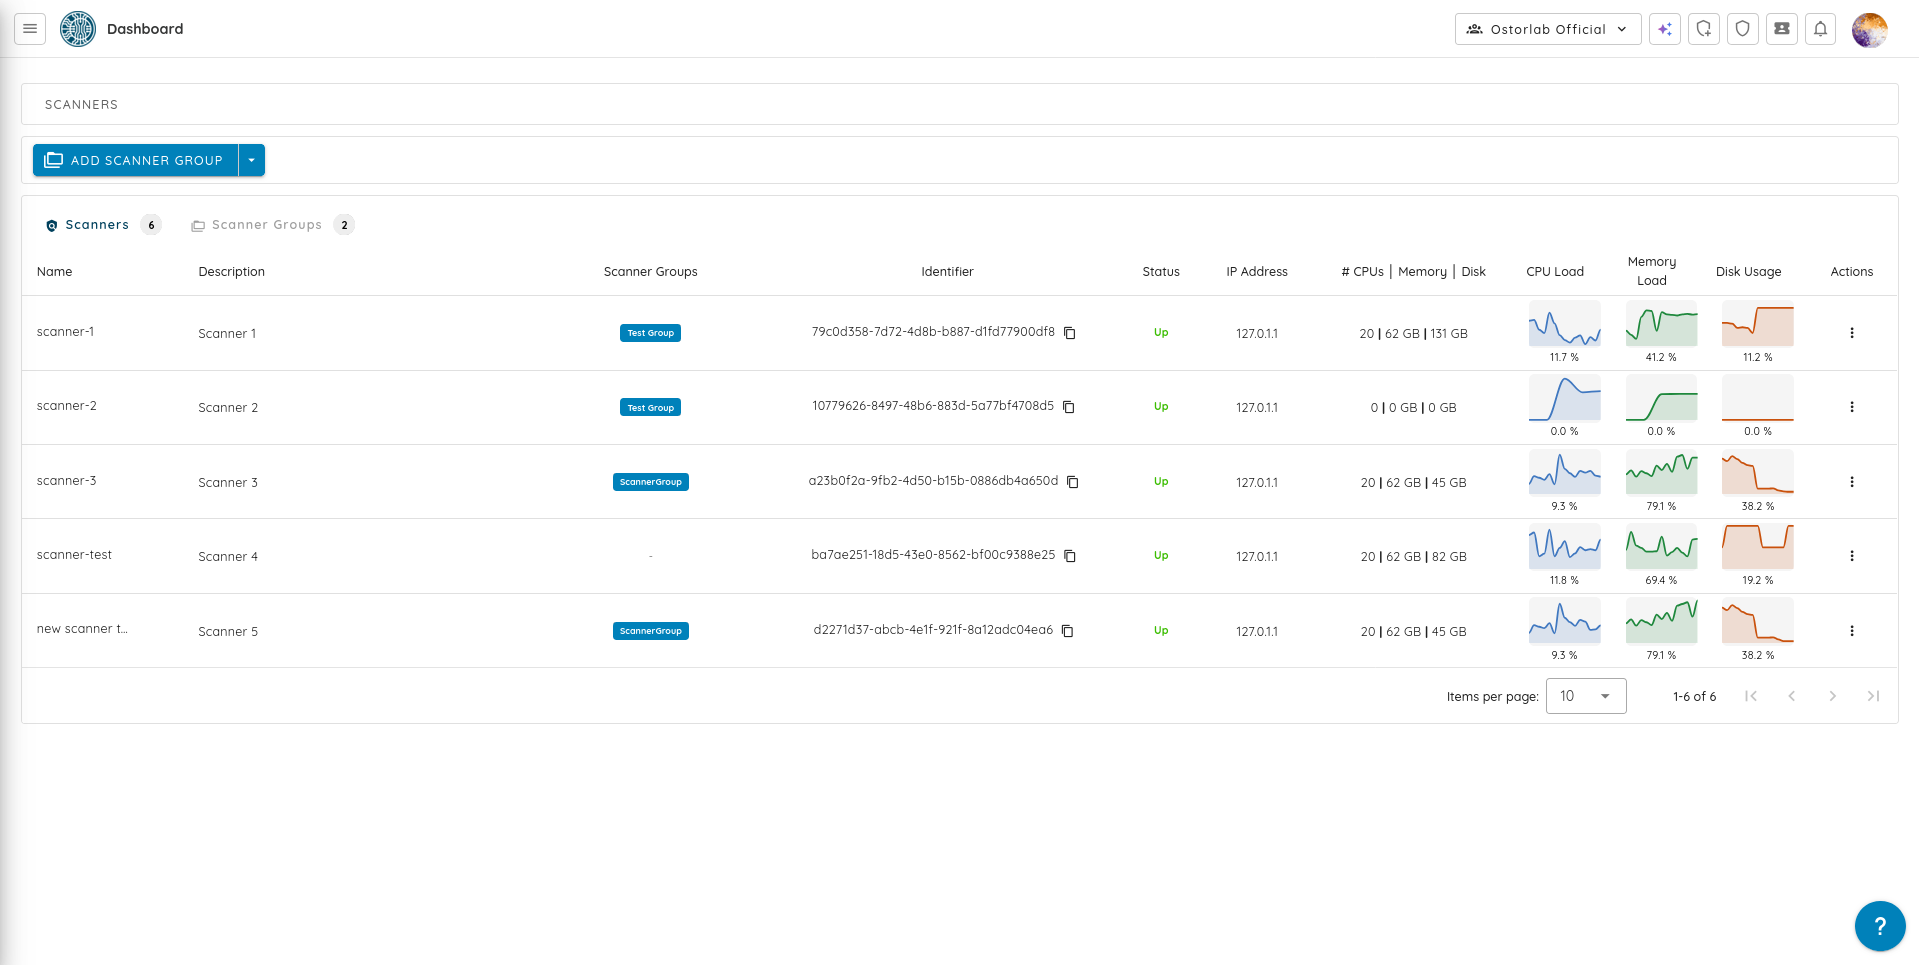
Gestionar redes empresariales suele implicar trabajar con centros de datos distintos o con entornos muy segmentados. Para dar soporte a flotas distribuidas, incorporamos importantes mejoras de arquitectura a la plataforma de Ostorlab:
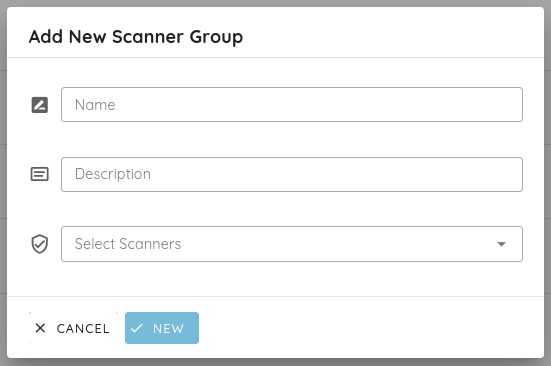
- Grupos de escáneres para el balanceo de carga: en lugar de asignar el trabajo a una máquina concreta, combine varios nodos de escaneo en un grupo. Cuando se inicia un escaneo, se dirige a un escáner disponible y apto de ese grupo. Esto permite añadir capacidad, organizar los nodos por región o unidad de negocio y eliminar los puntos únicos de fallo.
El mismo motor de confianza, ejecutado localmente
Aunque la ejecución es ahora íntegramente local, el cerebro que impulsa el escáner sigue siendo el mismo motor de Ostorlab en el que confían nuestros usuarios. Al llevar nuestros perfiles de escaneo actuales al entorno on-premises, su equipo se beneficia de:
- Priorización basada en el riesgo más allá de CVSS: seguimos demostrando la explotabilidad para filtrar los falsos positivos y priorizar los hallazgos según la exposición real.
- Escaneo de red seguro: el motor limita activamente sus solicitudes de red y regula el ritmo de sus sondeos para evitar condiciones similares a una DoS en sistemas internos frágiles.
- Flujos de corrección nativos: envíe tickets enriquecidos y ricos en contexto, con consejos de corrección paso a paso, directamente a sus plataformas SIEM, SOAR y de gestión de tickets existentes.
¿Para quién es?
On-Premises Scanning está diseñado específicamente para organizaciones que operan sistemas de gran valor que no pueden o no deben ser accesibles públicamente. Entre ellas se incluyen:
- Servicios financieros y banca digital
- Sanidad y ciencias de la vida
- Gobierno y organizaciones del sector público
- Grandes empresas con redes internas segmentadas
- Entornos industriales y operativos
- Proveedores de software que prueban sistemas de desarrollo y preproducción
- Cualquier organización que opere bajo estrictos requisitos de seguridad, privacidad o cumplimiento normativo.
Preguntas frecuentes
¿El escáner requiere que los sistemas internos estén expuestos a internet? No. El escáner se despliega dentro del entorno que ya tiene acceso al activo privado. Sus sistemas internos permanecen completamente privados.
¿Es una solución totalmente aislada de la red (air-gapped)? No. Ostorlab opera con un modelo híbrido. El nodo de escaneo requiere una conectividad saliente controlada y cifrada con la plataforma de Ostorlab, estrictamente para obtener las programaciones de escaneo y enviar datos de informes cifrados. Todo el escaneo activo y la ejecución de payloads permanecen confinados en su red interna.
¿Qué permisos se necesitan para un escaneo autenticado? En las aplicaciones web internas, los escáneres suelen requerir únicamente credenciales de usuario estándar o tokens de sesión (como JWT o cookies) para iniciar sesión y evaluar las superficies de ataque posteriores a la autenticación. No requieren privilegios peligrosos de administrador de dominio.
¿Listo para proteger su infraestructura interna? Solicite una demostración o póngase en contacto con nuestro equipo de ventas hoy mismo para ver en acción el escáner de vulnerabilidades On-Premises de Ostorlab.