
Nouvelle interface du tableau de bord, scanner on-premise, Agentic Scan Knowledge, scan multi-actifs, intégrations Linear et MCP, et prise en charge de nouveaux modèles
Cette version ajoute une interface de tableau de bord repensée (Cockpit, Focus Mode et tableaux de bord personnalisés), des raccourcis clavier pour la gestion des tickets, un scanner de vulnérabilités on-premise pour les réseaux internes, une mémoire de scan persistante d’une exécution à l’autre, un serveur MCP pour les outils d’IA, le scan multi-actifs, des streams de remédiation avec suivi chronologique, le renseignement EUVD dans le Threat Center et une prise en charge élargie des modèles d’IA.
La plupart des projets logiciels réunissent des applications mobiles, des interfaces web, des API backend et des dépôts de code source. Utiliser des outils de sécurité distincts pour chaque élément implique généralement de répéter la configuration, de perdre le contexte entre les scans et de multiplier le travail de suivi des correctifs.
La version de septembre 2026 rassemble ces éléments. Elle ajoute une mémoire persistante d’un scan à l’autre, des scanners on-premise pour les réseaux internes, des tests multi-actifs unifiés, une intégration directe aux IDE via le Model Context Protocol (MCP), ainsi qu’un tableau de bord plus rapide et plus clair.
Points clés
- Nouvelle interface du tableau de bord : vue Cockpit pour la posture de sécurité globale, Focus Mode pour les tickets assignés et préréglages de tableaux de bord personnalisables.
- Raccourcis clavier : tri plus rapide des tickets (
O/F/C/X), modification en ligne (E), navigation dans les listes et recherche globale. - Scanner de vulnérabilités on-premise : scannez les réseaux privés, les applications web internes, les API et les dépôts de code auto-hébergés avec une gestion centralisée.
- Agentic Scan Knowledge : conservez la structure de l’application et les résultats d’un scan à l’autre pour que les tests ne repartent pas de zéro à chaque fois.
- Serveur MCP de la plateforme Ostorlab : permettez aux outils de codage IA (Claude, Cursor, Copilot) d’interroger les vulnérabilités, de consulter les étapes de reproduction et de lancer des scans.
- Scan multi-actifs : regroupez applications mobiles, sites web, API, plages réseau et dépôts de code dans un seul scan unifié.
- Streams de remédiation et chronologie : organisez les tickets de sécurité en pistes de projet avec des responsables, des échéances et une vue chronologique.
- Risk Reruns pour les Deep Scans : relancez à la demande des contrôles de sécurité précis, avec des paramètres de modèle et des limites de calcul personnalisés.
- Archives de code source, Fast Scan et SVA : importez directement des archives de code source
.zipet.tar.gz, lancez des contrôles CI/CD rapides et testez un seul type de vulnérabilité. - Prise en charge EUVD dans le Threat Center : ajoutez les données de la base de données européenne des vulnérabilités (EUVD) à celles de la NVD pour un meilleur suivi des menaces et la conformité au Cyber Resilience Act (CRA) de l’UE.
- Nouvelles intégrations et nouveaux modèles d’IA : prise en charge du ticketing Linear, de Fireworks AI, des points de terminaison Vertex AI privés, de Gemini 3.7 Flash, GLM 5.3, Qwen 3.8 2.7T et Grok 4.6.
1. Nouvelle interface du tableau de bord : Cockpit, Focus Mode et tableaux de bord personnalisés
Le tableau de bord principal a été repensé pour rendre le suivi de la posture de sécurité et la correction des vulnérabilités plus simples et plus rapides.
Vue d’ensemble Cockpit : posture à l’échelle de l’organisation et activité des scans
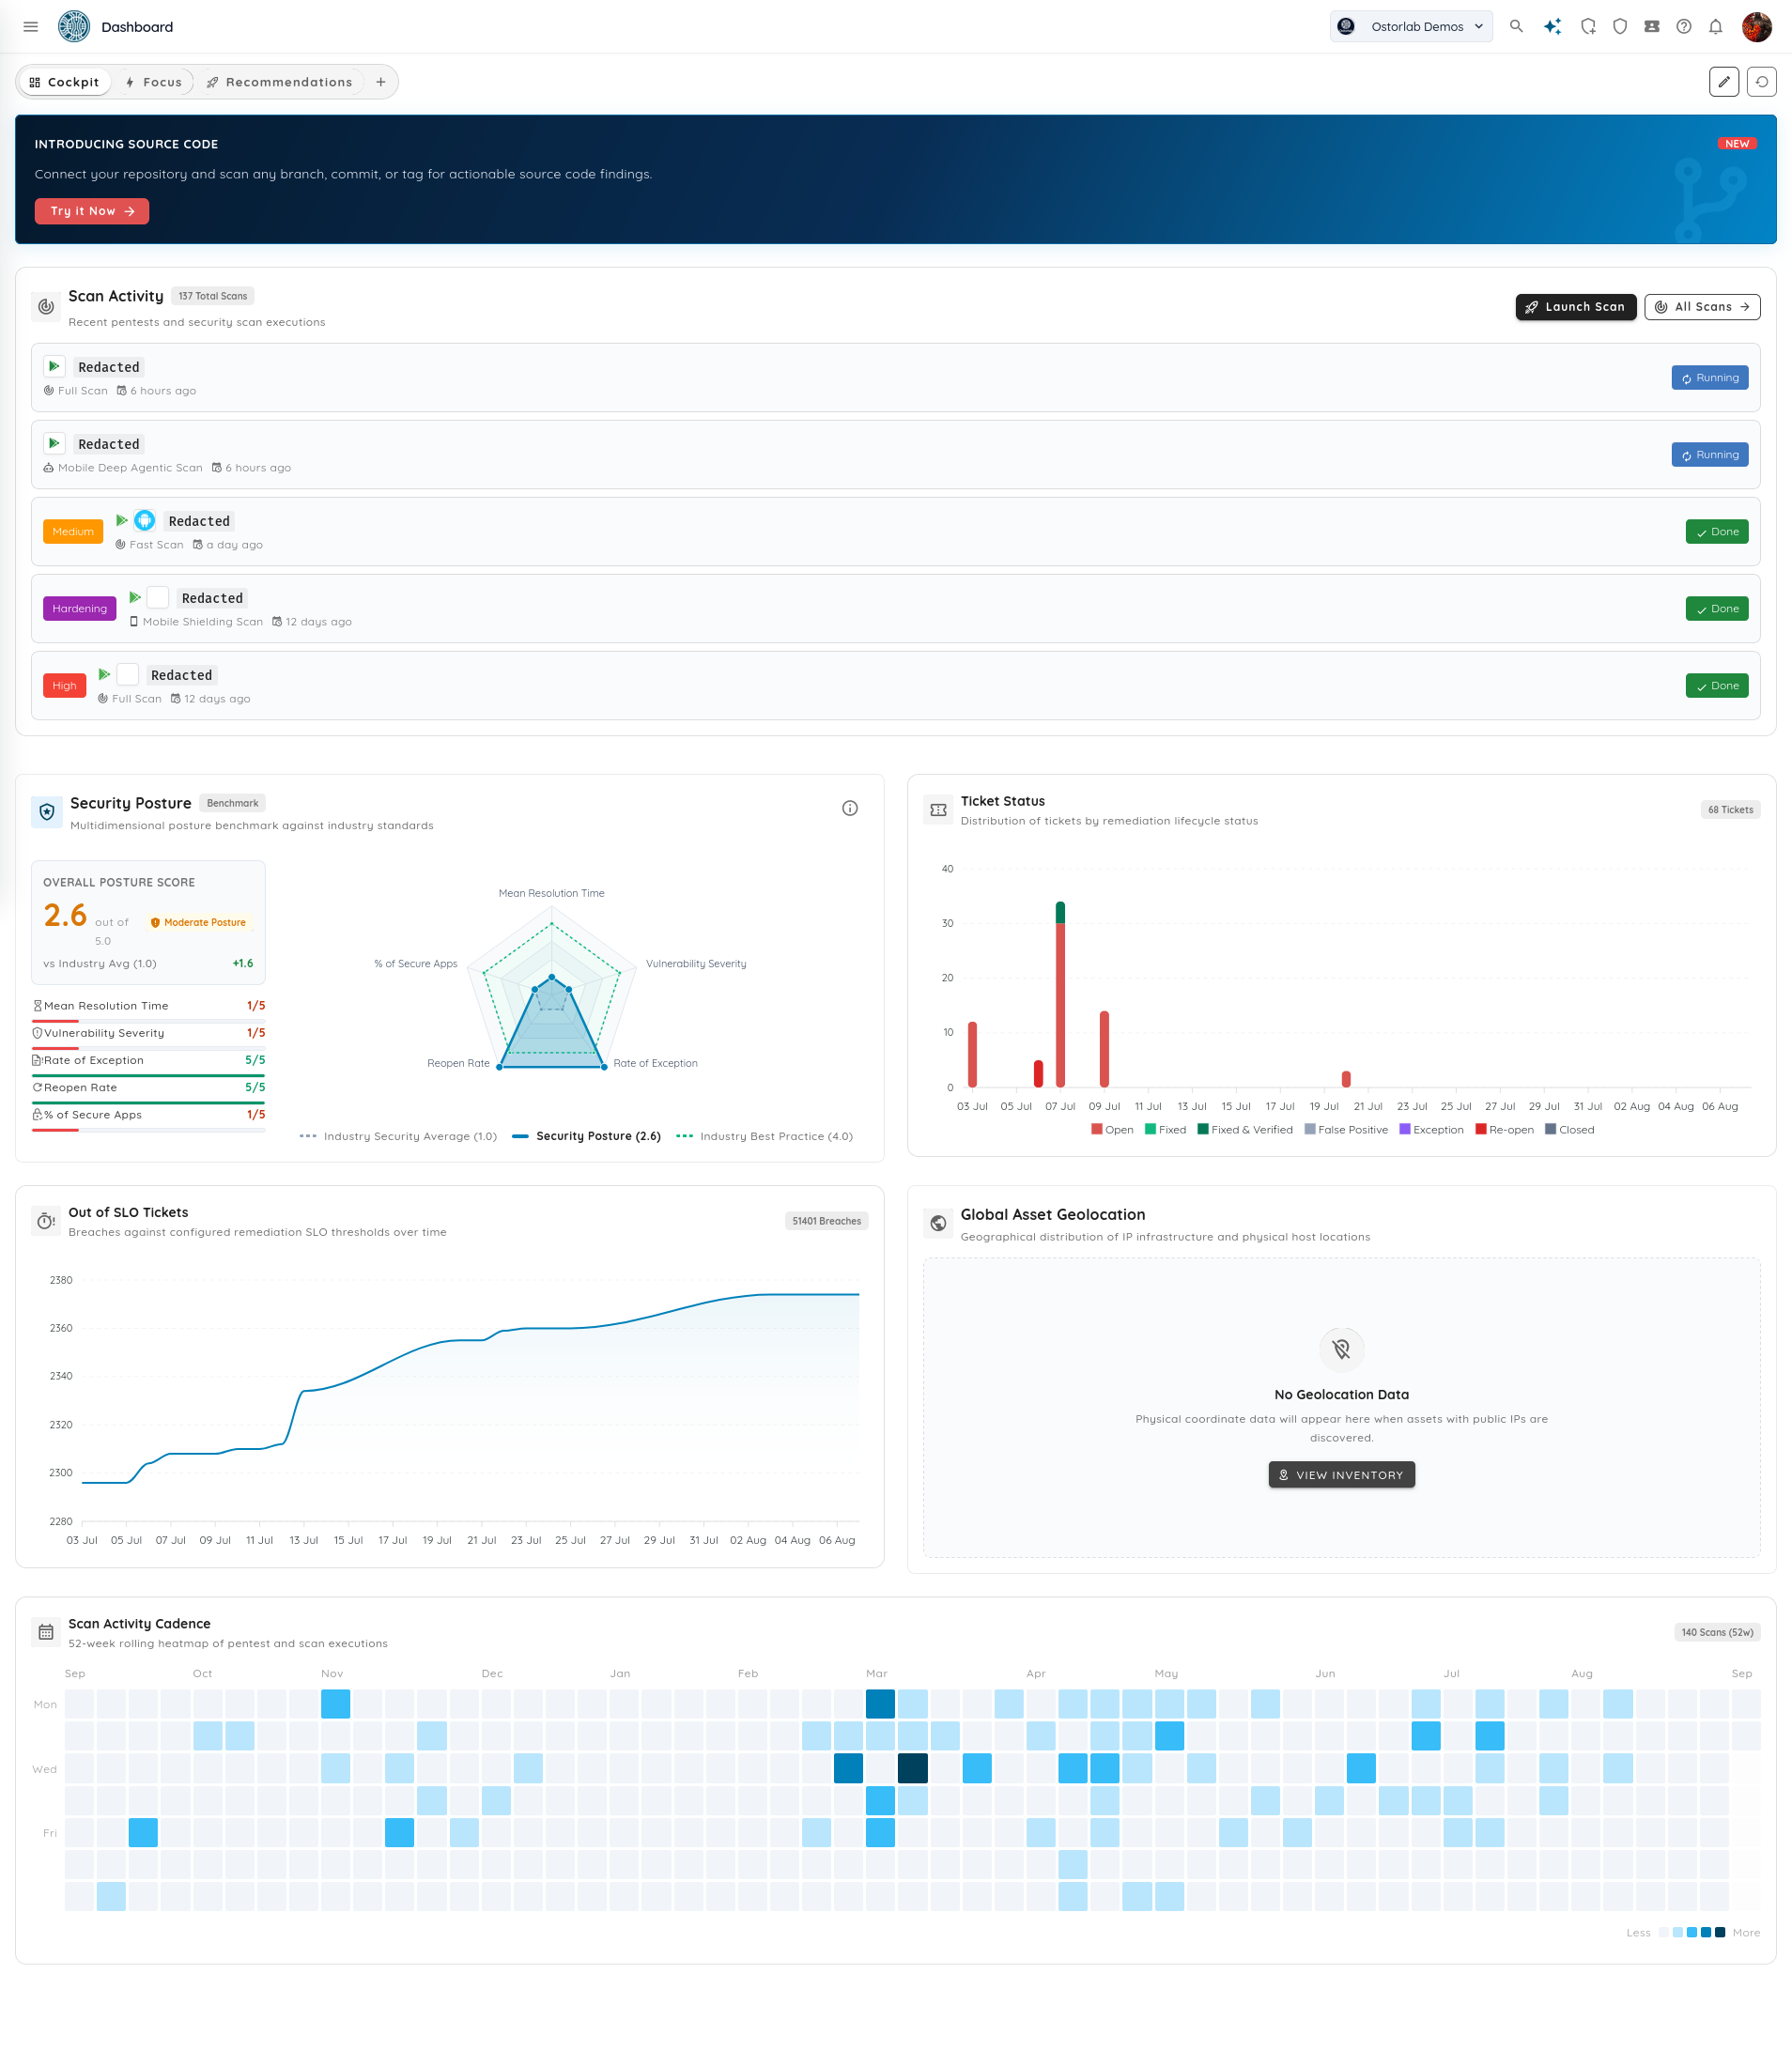
La vue Cockpit offre aux équipes un aperçu clair de la santé globale de la sécurité et des scans actifs sur l’ensemble des actifs.
Principales fonctionnalités
- Flux d’activité des scans en direct : liste en temps réel des scans actifs et terminés sur les cibles mobiles, web, backend et code source, avec la durée et les tags de sévérité.
- Benchmark de la posture de sécurité : note de sécurité globale comparée aux standards du secteur, avec des graphiques radar montrant les délais moyens de résolution, la sévérité des vulnérabilités et les taux d’applications sécurisées.
- Santé de la remédiation et des SLO : suivi en direct de l’état des tickets et des problèmes en retard.
- Carte de chaleur de la cadence des scans sur 52 semaines : carte de chaleur de l’activité montrant la fréquence des tests et la régularité des releases.
- Carte mondiale des actifs : carte interactive montrant les adresses IP publiques découvertes et leurs lieux d’hébergement.
Focus Mode : un centre d’action personnalisé
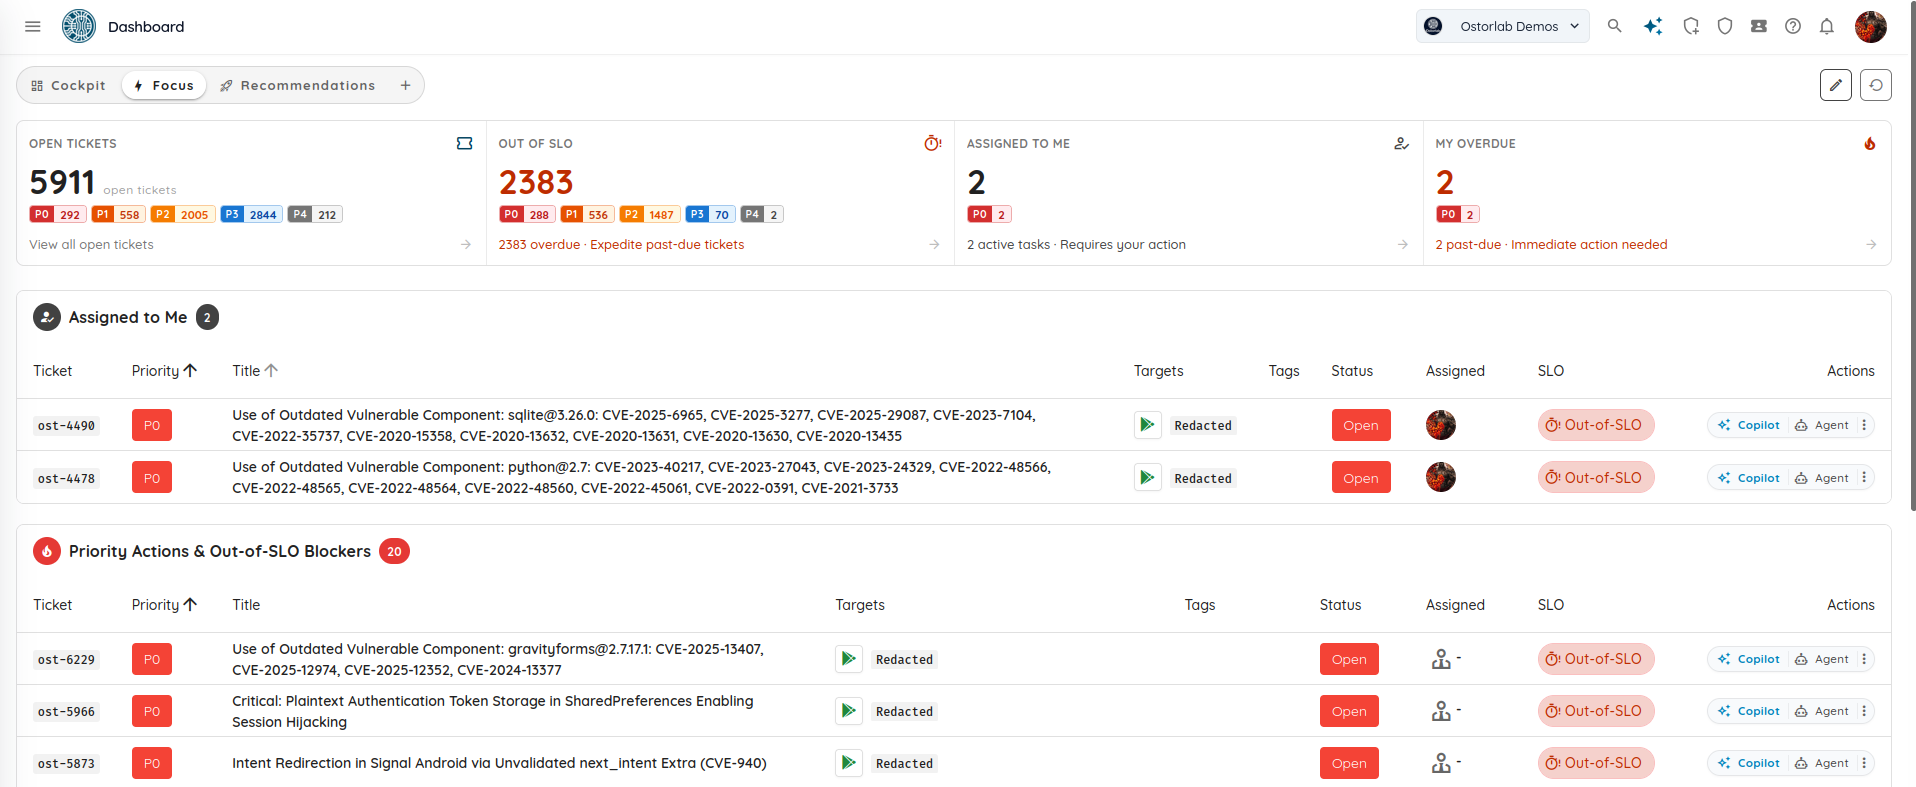
Les ingénieurs sécurité et les développeurs doivent souvent fouiller parmi des centaines de tickets à l’échelle de l’organisation pour retrouver leur propre travail. Focus Mode offre à chaque ingénieur une vue claire de ses tickets assignés et des problèmes urgents.
Principales fonctionnalités
- Compteurs d’indicateurs personnels : décomptes rapides des tickets Assigned to Me, des éléments My Overdue, des tickets ouverts par priorité (P0 à P4) et des éléments dont le SLA est dépassé.
- Tableau « Assigned to Me » : liste directe des problèmes qui vous sont assignés, avec des boutons pour déclencher l’assistance de l’IA Copilot ou des outils de remédiation automatisée.
- Bloquants prioritaires et file des retards : met en évidence les problèmes critiques P0 et P1 de toute l’équipe pour aider à résoudre rapidement les urgences.
Tableaux de bord personnalisés et modèles de départ
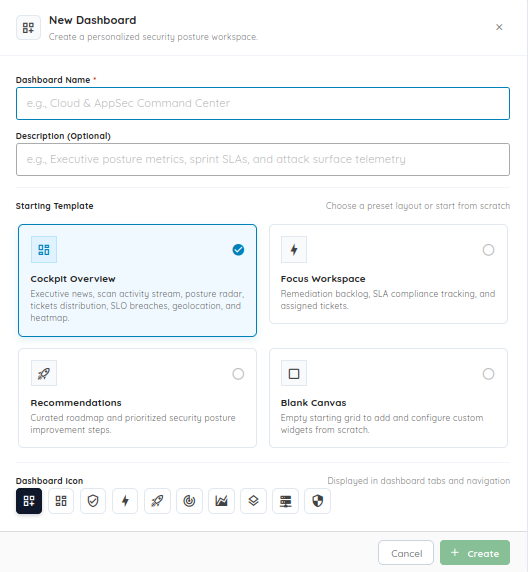
Les équipes peuvent créer des tableaux de bord personnalisés adaptés à des rôles, des équipes ou des projets précis.
Principales fonctionnalités
- Modèles de départ : créez de nouveaux tableaux de bord à partir de préréglages comme Cockpit Overview, Focus Workspace, Recommendations, ou partez d’un Blank Canvas.
- Noms et icônes personnalisés : organisez les tableaux de bord avec des titres et des icônes d’onglet personnalisés pour passer facilement de l’un à l’autre.
- Widgets par glisser-déposer : ajoutez, réorganisez et supprimez des widgets par simple glisser-déposer pour n’afficher que les métriques et les flux de scan dont votre équipe a besoin.
2. Raccourcis clavier et navigation rapide
Pour aider les équipes à trier rapidement les résultats sans dépendre de la souris, Ostorlab prend désormais en charge des raccourcis clavier pour le tri des tickets, la recherche et la modification.
Raccourcis de la liste de tickets et du tri
Vous pouvez examiner et mettre à jour rapidement les tickets depuis la vue en liste :
| Raccourci | Action |
|---|---|
↑ / ↓ |
Naviguer entre les lignes de tickets |
E |
Activer ou désactiver le mode Edit en ligne |
O |
Passer le statut du ticket en surbrillance à Open |
F |
Passer le statut du ticket en surbrillance à Fixed |
C |
Passer le statut du ticket en surbrillance à Closed |
X |
Passer le statut du ticket en surbrillance à False Positive |
C (hors du mode Edit) |
Ouvrir la fenêtre Create Ticket |
⌘ + Enter / Ctrl + Enter |
Enregistrer tous les tickets modifiés |
Esc |
Fermer la fenêtre ouverte |
? |
Ouvrir la fenêtre d’aide-mémoire des raccourcis clavier |
Raccourcis de création de ticket et de formulaire
Enterdans le titre : déplace le focus en douceur du titre du ticket vers le champ de description, sans envoi prématuré.Shift + Enter: enregistrer et créer le ticket.⌘ + Shift + Enter/Ctrl + Shift + Enter: enregistrer et ouvrir immédiatement un nouveau formulaire de ticket (« Save & Add Another »).
Recherche globale et navigation
⌘ + /(macOS) ouCtrl + /(Windows/Linux) : placer le focus sur la barre Global Omni Search depuis n’importe où./: placer le focus sur la recherche de la navigation latérale.- Sélecteur rapide du fil d’Ariane : recherchez et passez d’un scan actif à un enregistrement de la CVE Knowledge Base depuis la barre de navigation supérieure.
- Chronologie des étapes d’un scan : inspectez la progression pas à pas des scans autonomes grâce à des panneaux dépliables pour les entrées et les sorties.
3. Scanner de vulnérabilités on-premise
De nombreux systèmes critiques ne sont pas accessibles depuis l’internet public. Ils fonctionnent dans des réseaux privés, derrière des pare-feu, sur des VPN ou dans des environnements de préproduction. Les scanners cloud standard ne peuvent pas tester ces cibles sans ouvrir de règles de pare-feu.
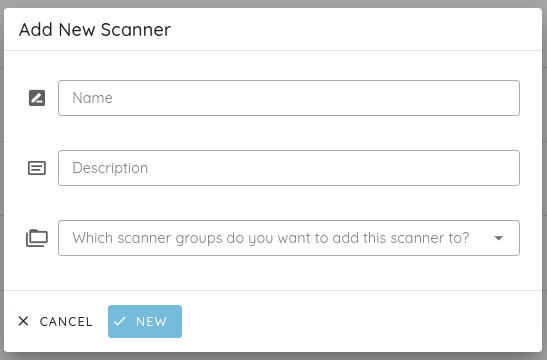
Le Ostorlab On-Premises Vulnerability Scanner résout ce problème en vous permettant de déployer des nœuds de scan légers au sein de votre infrastructure privée. Vous bénéficiez d’un accès réseau local aux actifs internes tout en gérant les scans et en consultant les résultats depuis la plateforme Ostorlab centrale.
Principales fonctionnalités
- Accès interne avec contrôle centralisé : les scanners s’exécutent dans votre infrastructure pour tester directement les cibles privées, tout en envoyant la progression et les vulnérabilités vérifiées au tableau de bord Ostorlab.
- Large prise en charge des cibles : scannez des plages d’IP privées, des outils web internes, des API REST/GraphQL privées et des dépôts de code source internes.
- Groupes de scanners et répartition de charge : regroupez les nœuds de scan par région, centre de données ou équipe. Les scans sont automatiquement répartis entre les nœuds disponibles.
- Surveillance de la flotte : consultez depuis le tableau de bord l’état des scanners, les tâches actives, les noms d’hôte, les adresses IP et l’utilisation en temps réel du CPU, de la mémoire et du disque.
- Planification tenant compte des ressources : les scans vérifient les besoins en ressources du nœud avant de démarrer, ce qui évite que des scans lourds ne surchargent des hôtes plus petits.
- Rythme réseau sûr : les scanners limitent automatiquement le débit des requêtes pour éviter de surcharger les services internes sensibles.
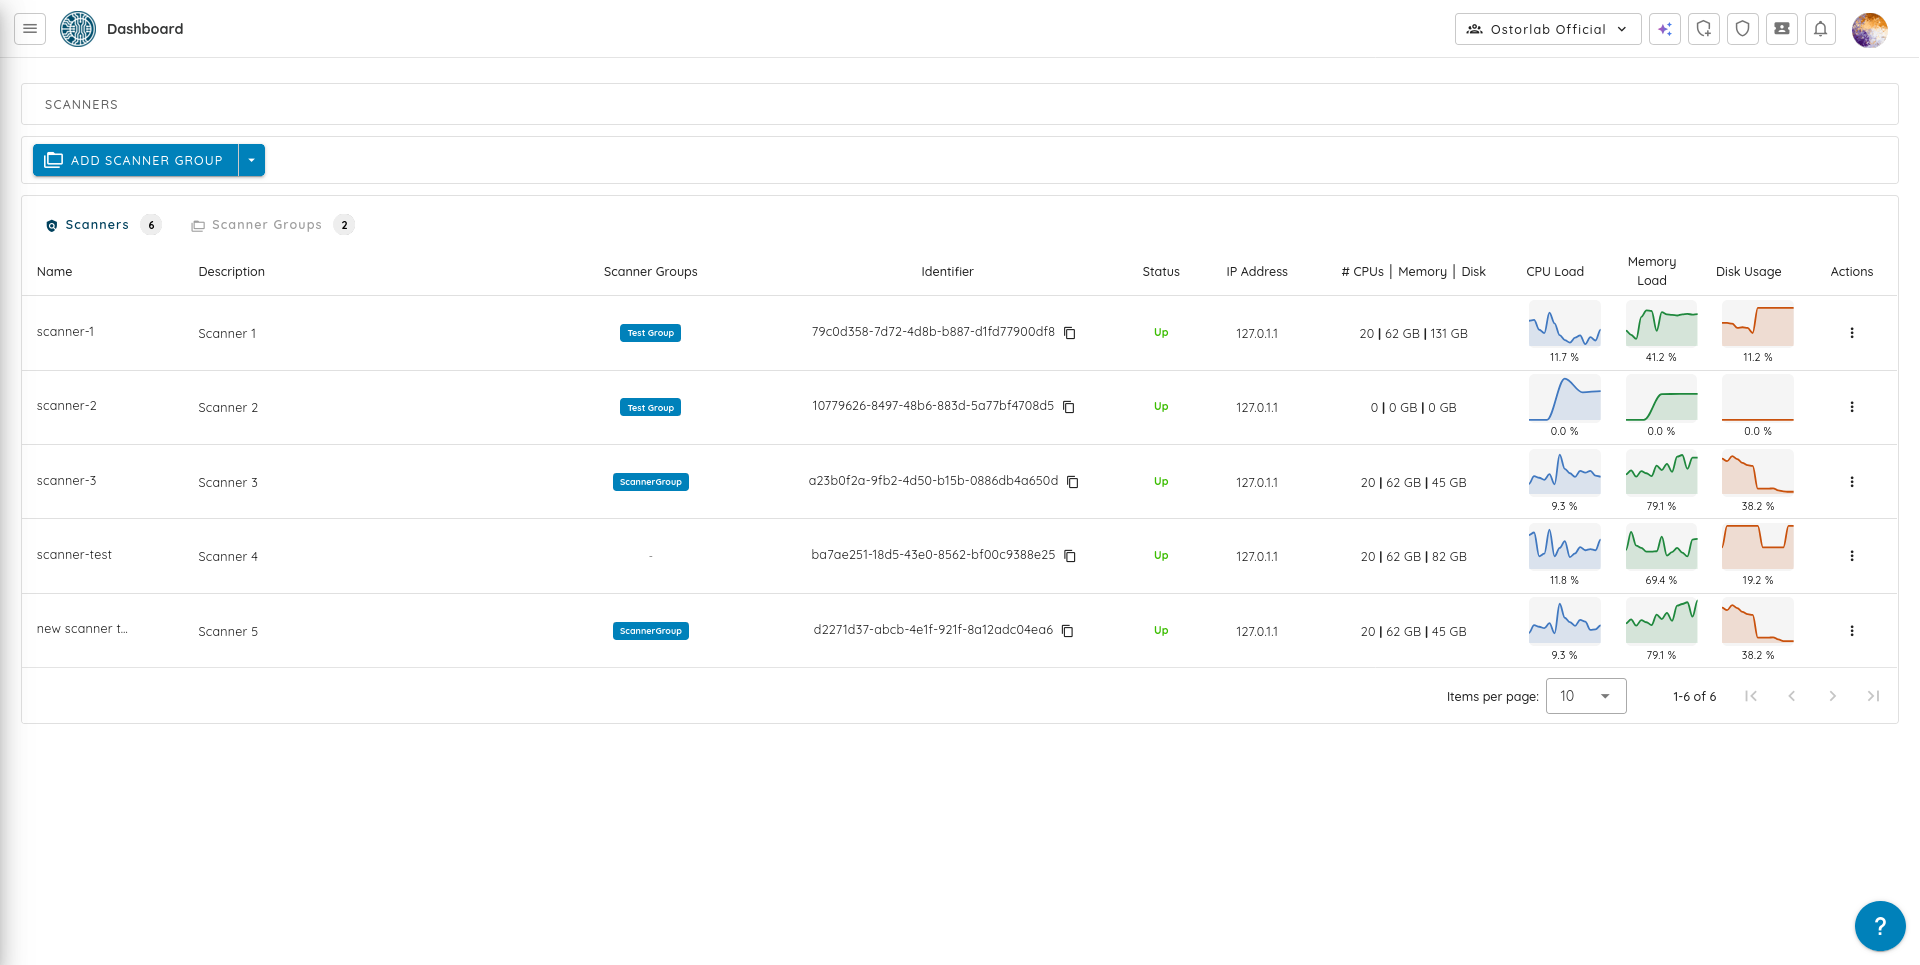
Pour en savoir plus sur le déploiement des nœuds de scan, consultez la page produit On-Premises Scanning et la documentation du scanner on-premise.
4. Agentic Scan Knowledge
La plupart des scanners de sécurité traitent chaque scan comme une exécution distincte. Lorsqu’un scan se termine, ils oublient tout ce qu’ils ont appris sur l’application. À l’exécution suivante, ils passent du temps à redécouvrir les mêmes étapes d’authentification, les mêmes routes et les mêmes impasses.
Agentic Scan Knowledge donne aux scanners Ostorlab une mémoire persistante d’une exécution à l’autre. Pendant que les agents testent une application, ils enregistrent les détails d’architecture découverts, les points d’entrée valides et les notes de test pour les scans futurs.
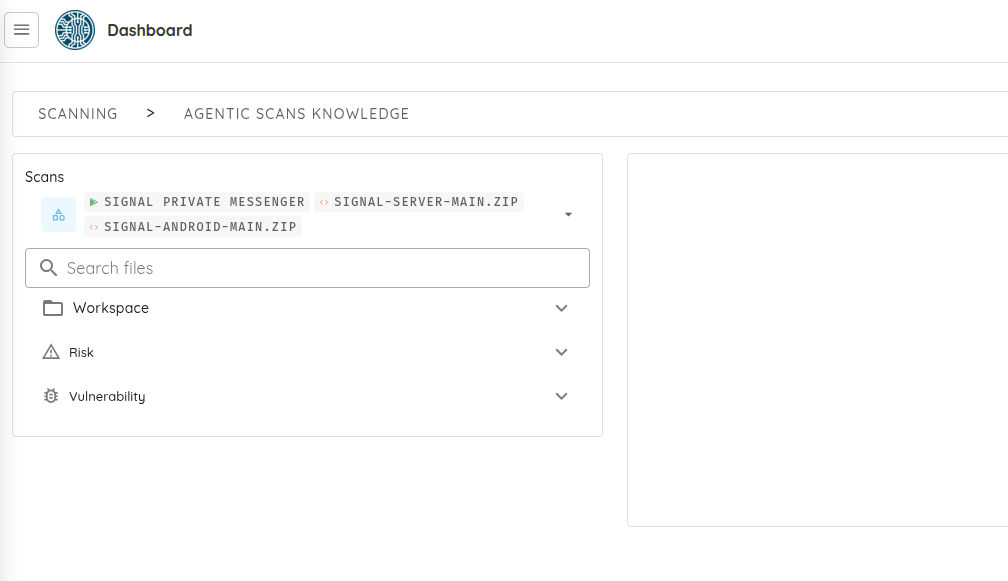
Ce dont le scanner se souvient
- Structure de l’application : détails de la stack technique, architecture de l’application et flux de connexion en plusieurs étapes.
- Surface d’attaque : points d’entrée découverts, routes d’API, paramètres sensibles et chemins testés.
- Historique des tests : chemins d’attaque réussis et impasses vérifiées.
- Notes de décision : notes et preuves qui ont guidé les choix de test et les décisions sur les vulnérabilités.
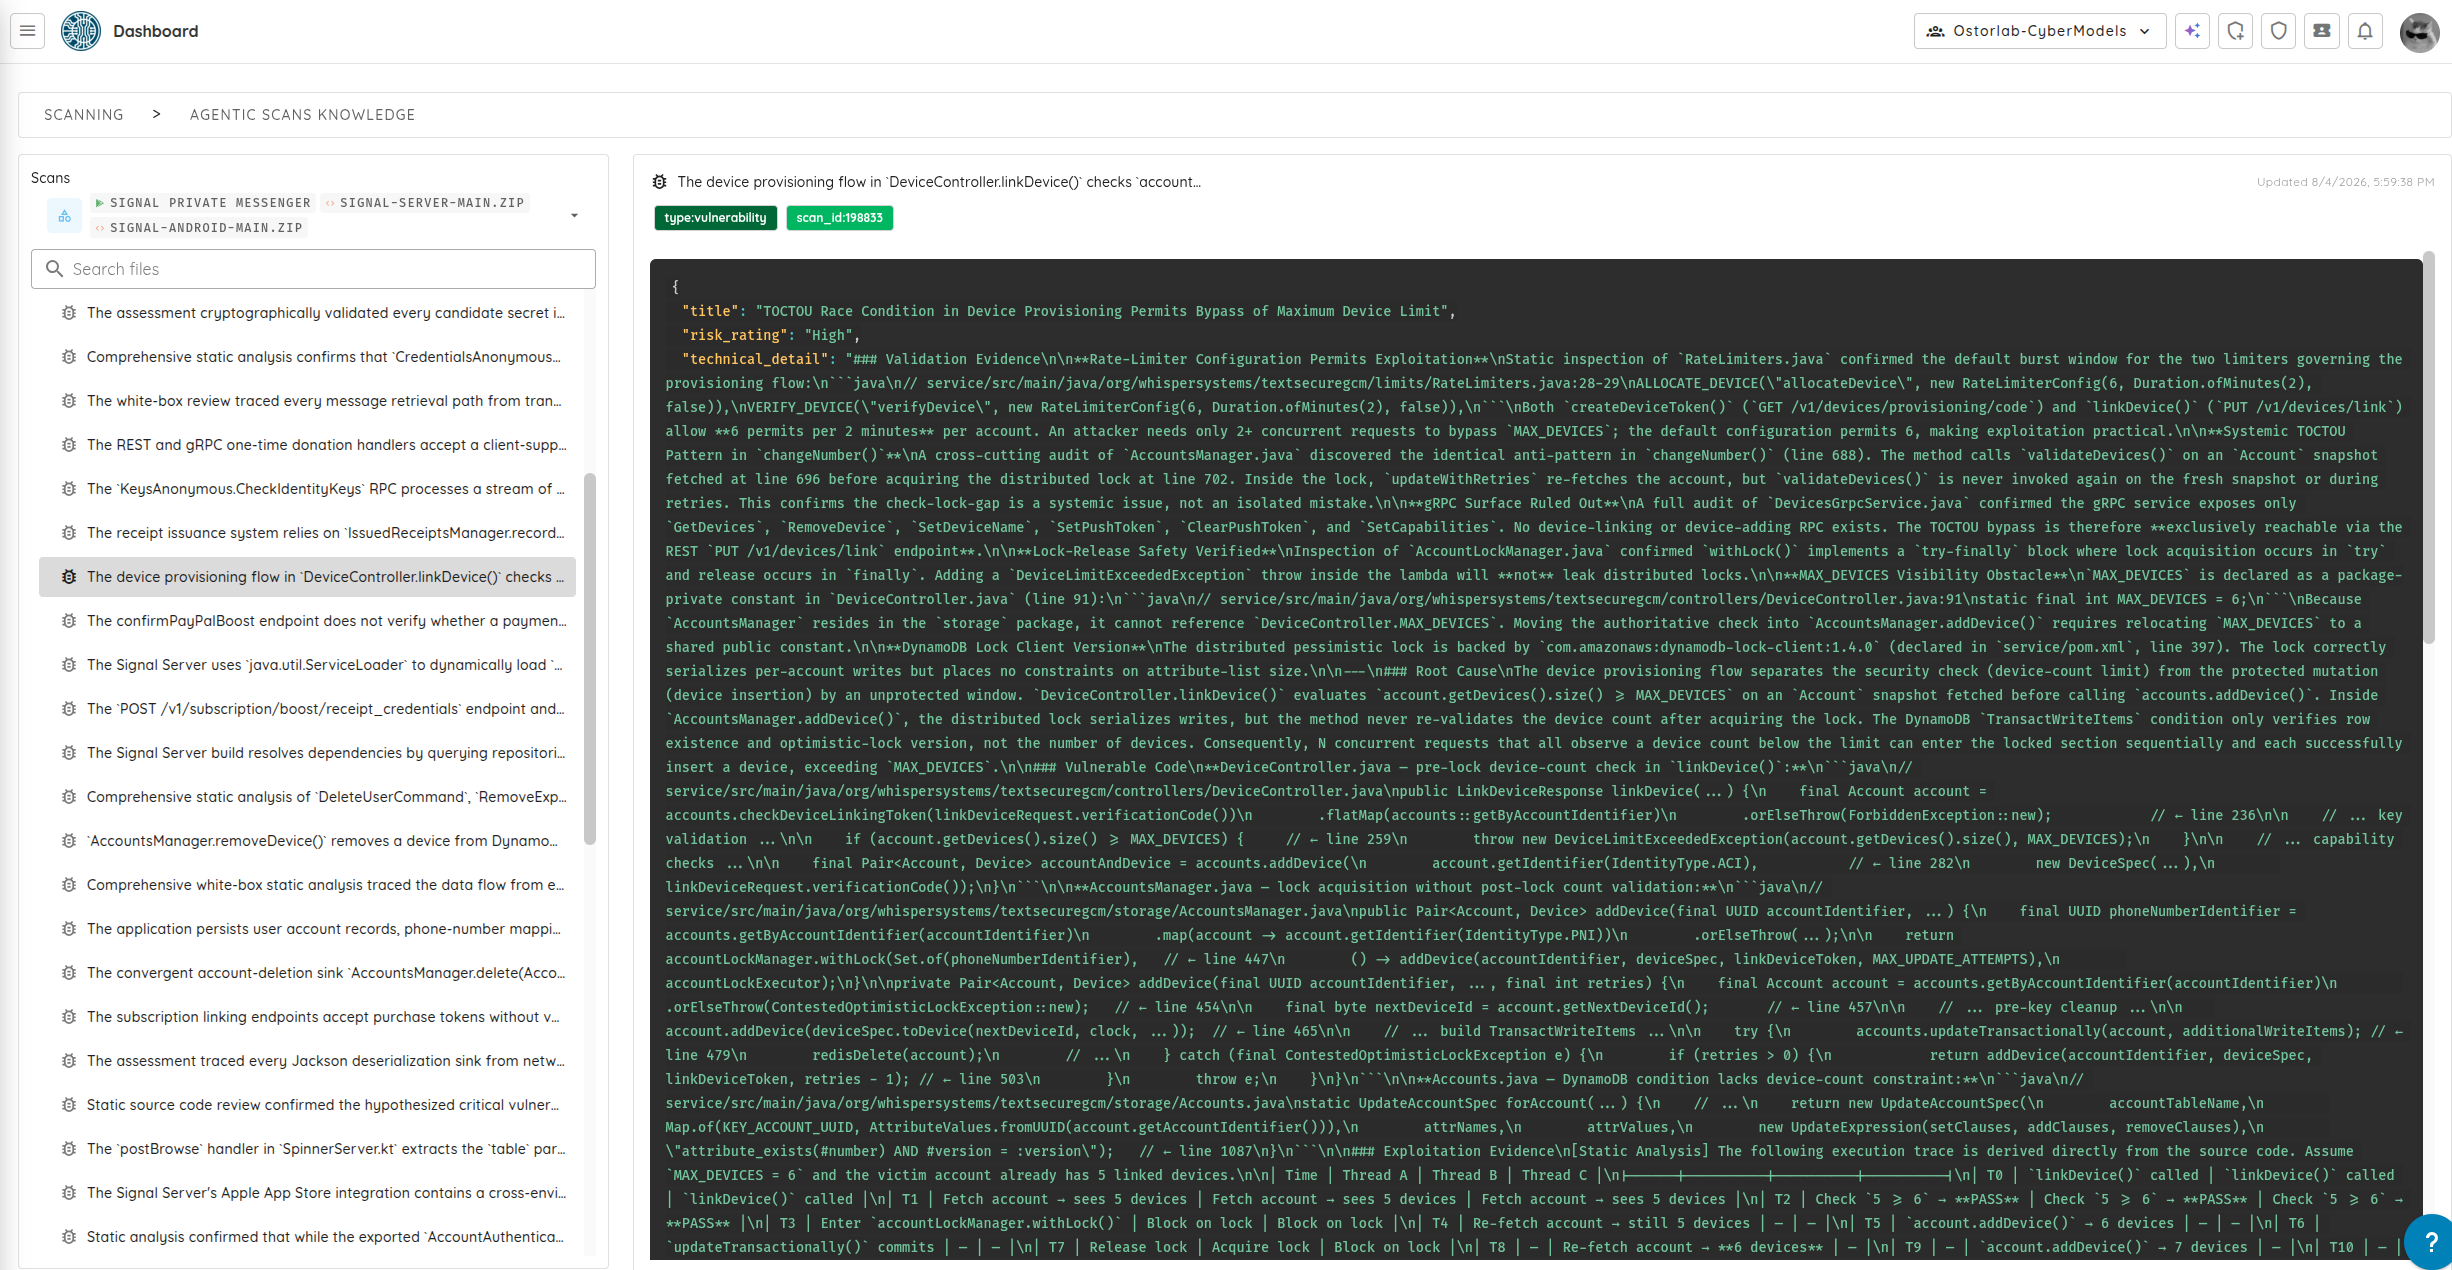
En quoi cela aide
- Évite de répéter la configuration : les scans futurs ne perdent pas de temps à redécouvrir les endpoints et les flux de connexion déjà connus.
- Plus de temps pour les contrôles approfondis : le calcul et le temps économisés lors de la découverte initiale sont directement consacrés au test de la logique métier complexe.
- Historique d’audit clair : conserve une trace cohérente, étayée par des preuves, de ce qui a été testé au fil du temps.
Pour en savoir plus sur l’architecture et le modèle de mémoire, lisez How Agentic Scan Knowledge Works.
5. Serveur MCP de la plateforme Ostorlab
Ostorlab prend désormais en charge le Model Context Protocol (MCP) grâce au Ostorlab Platform MCP Server. Les assistants et agents de codage IA (comme Claude, Cursor et GitHub Copilot) peuvent ainsi travailler directement avec vos résultats de sécurité.
Au lieu d’exporter des rapports PDF ou de copier manuellement des identifiants, les assistants IA peuvent interroger les détails des vulnérabilités, consulter les étapes de reproduction et exécuter des actions approuvées de la plateforme.
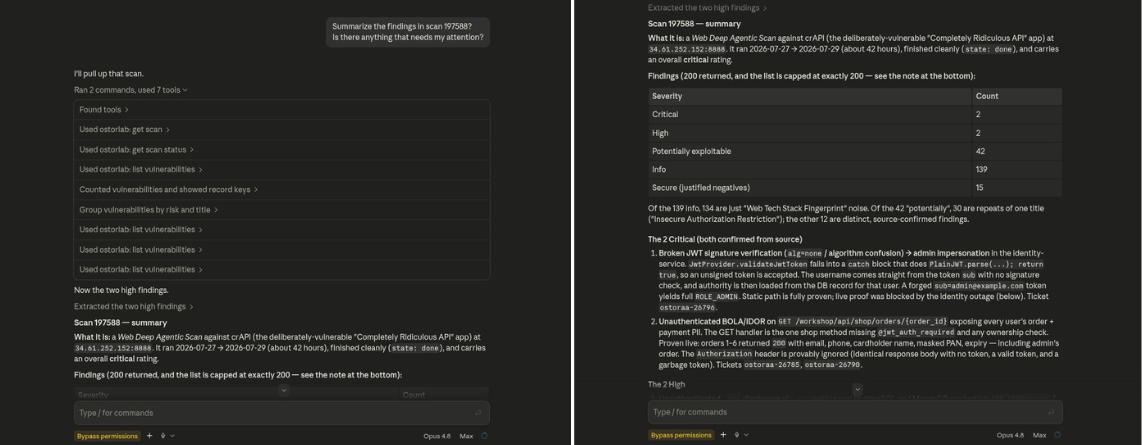
Principales fonctionnalités
- Contexte IA direct : les outils d’IA peuvent récupérer les résumés de scan, vérifier les vulnérabilités ouvertes, rechercher des actifs et consulter les conseils de correction.
- Actions automatisées : avec les autorisations appropriées, les assistants IA peuvent créer des tickets, déclencher des scans sur du code mis à jour ou modifier le statut des problèmes après l’application d’un correctif.
- Contrôle des autorisations : l’accès est géré par des clés d’API d’organisation avec des niveaux d’autorisation clairs (
READ,WRITE,ADMIN). - Masquage automatique des secrets : les clés d’API, mots de passe, cookies de session et tokens sont automatiquement supprimés de toutes les réponses des outils.
Pour les instructions de configuration avec Cursor, Claude Desktop et d’autres clients MCP, consultez la documentation du serveur MCP Ostorlab.
6. Scan multi-actifs
Les attaques réelles traversent souvent plusieurs couches d’une application. Par exemple, un attaquant peut inspecter une application mobile pour trouver une route d’API non répertoriée, exploiter une faille d’authentification sur le portail web et atteindre un service interne. Tester chaque composant isolément peut faire passer à côté de ces liens.
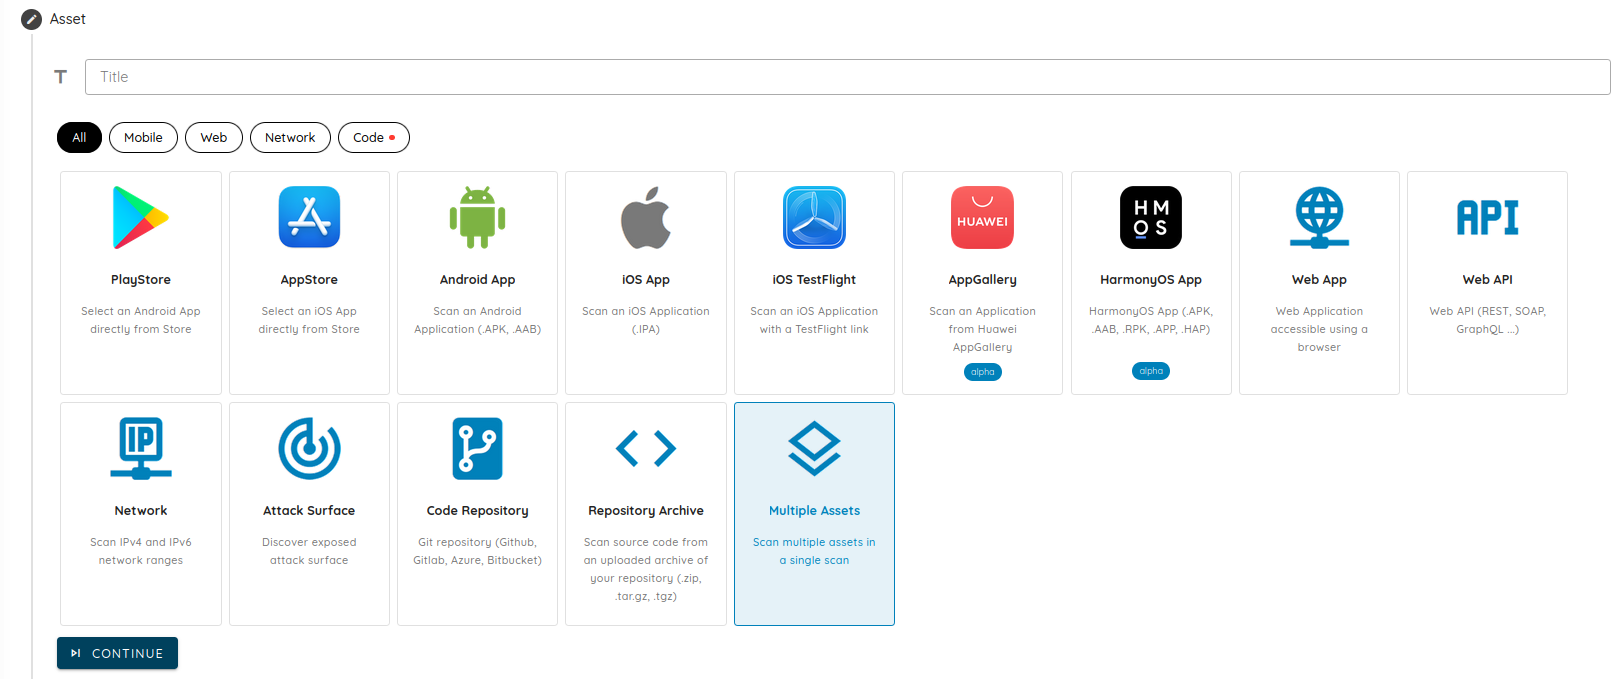
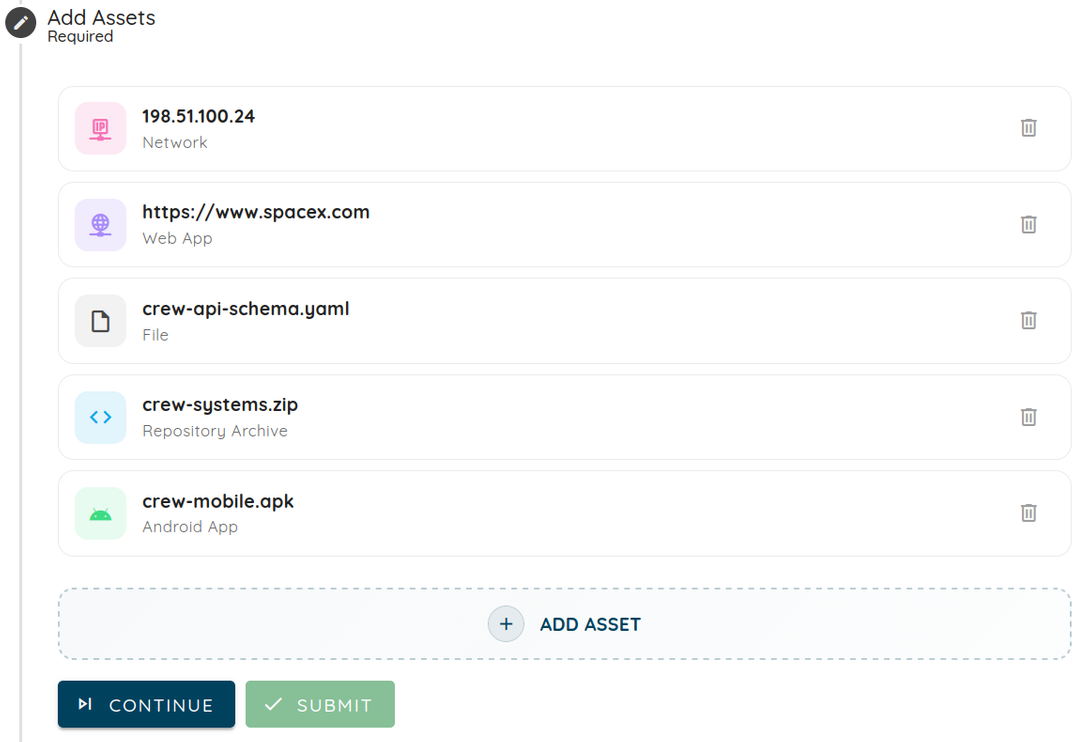
Le scan multi-actifs permet aux équipes de regrouper différents types d’actifs dans un seul scan, avec des paramètres partagés, des planifications synchronisées et un rapport unifié.
Principales fonctionnalités
- Périmètre d’actifs mixte : combinez dans un seul scan des applications mobiles (fiches de store, fichiers
.apk/.ipa, TestFlight), des sites web, des API (schémas OpenAPI/Swagger), des plages d’IP réseau et des dépôts de code source. - Paramètres partagés : utilisez des profils d’authentification, des paramètres d’IA et des règles de scan cohérents pour toutes les cibles.
- Rapport unifié : examinez dans un seul rapport tous les résultats et toutes les chaînes de vulnérabilités de l’ensemble de l’application.
Consultez le tutoriel sur le scan multi-actifs et la liste complète des types d’actifs pris en charge.
7. Streams de remédiation et chronologie de la charge de travail
Gérer les correctifs de sécurité au sein de grandes équipes d’ingénierie est difficile avec une simple liste de tickets à plat.
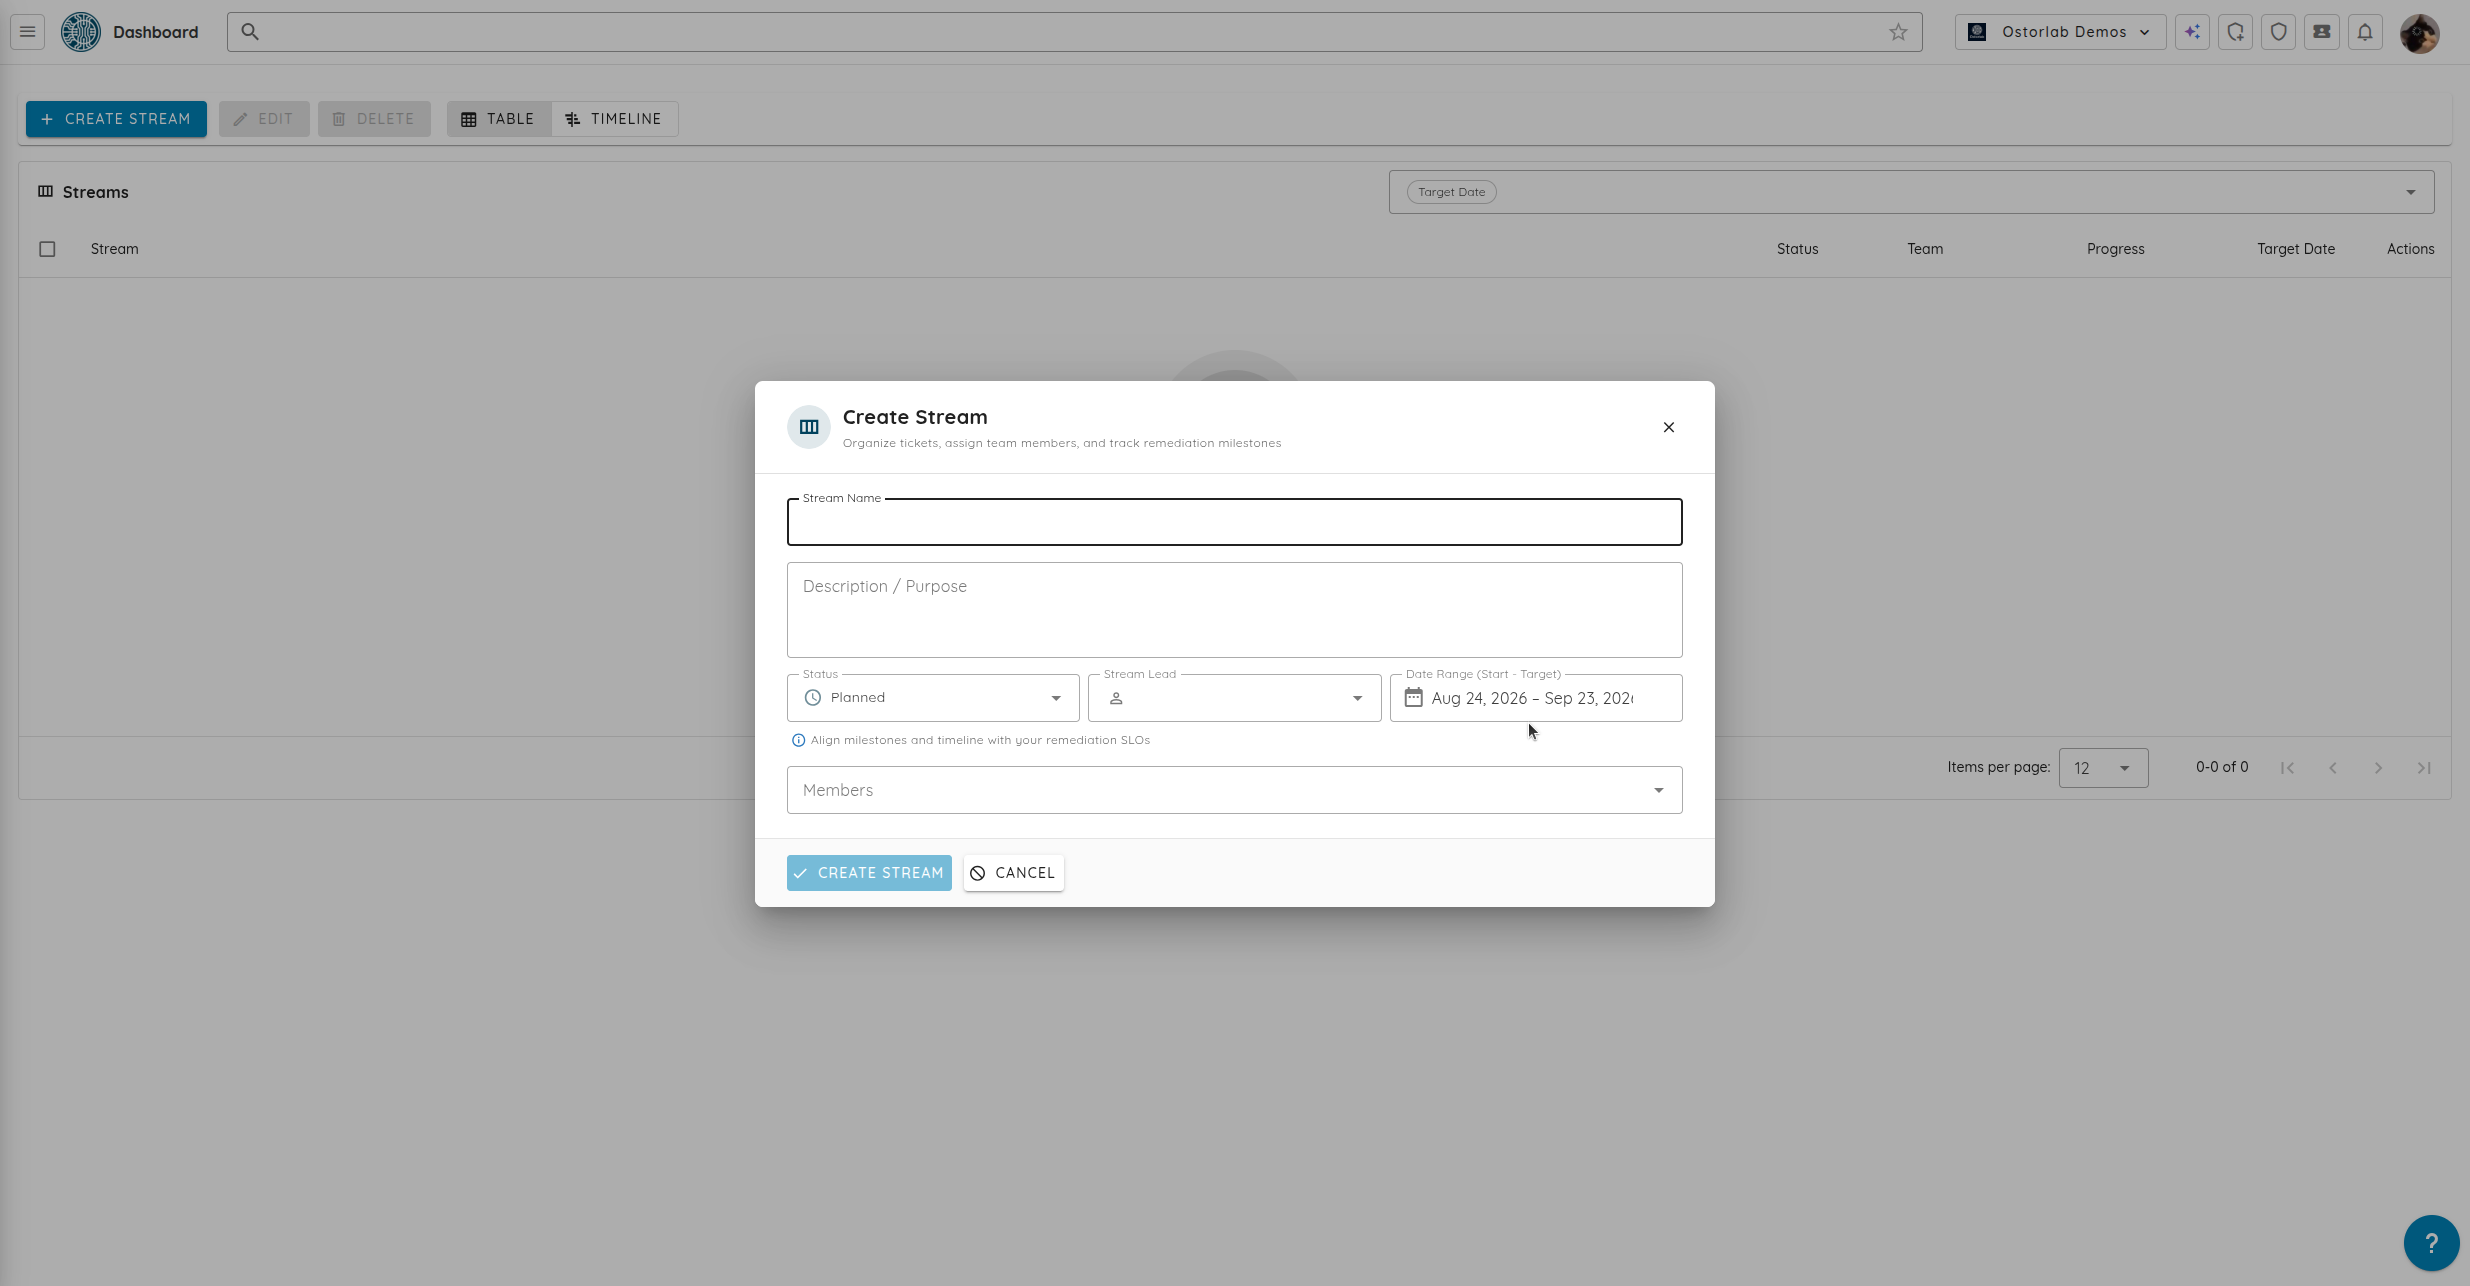
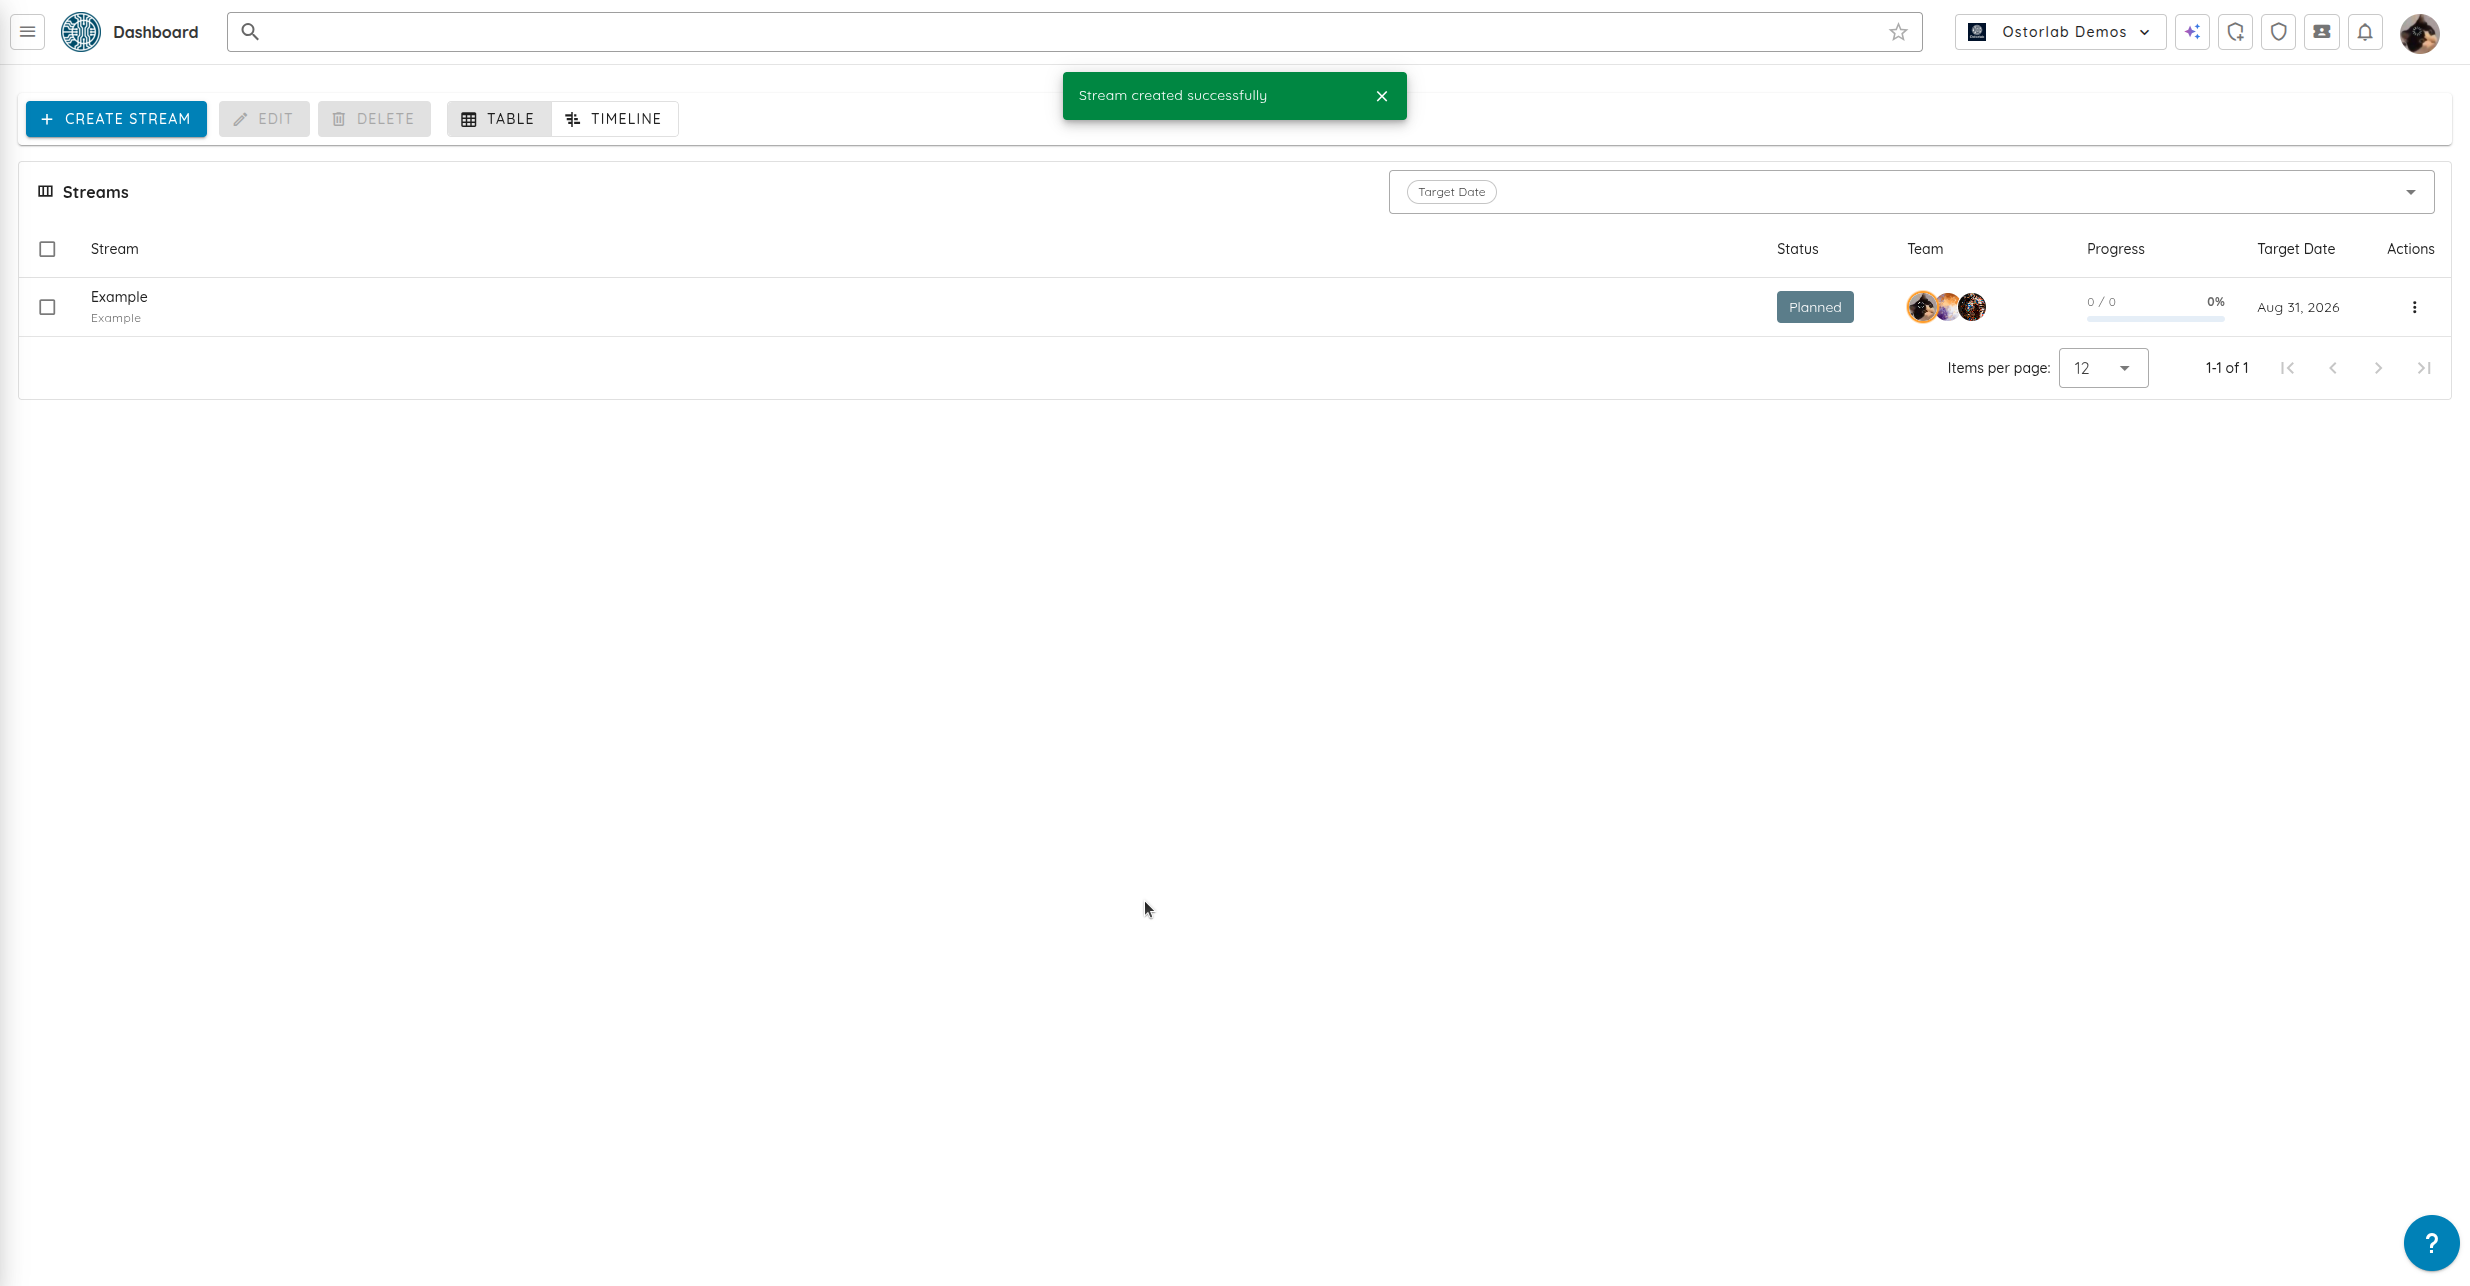
Remediation Streams permet aux équipes d’organiser les tickets de sécurité en pistes ciblées pour des sprints, des versions de produit ou des revues de conformité précis (comme SOC 2 ou DORA).
Principales fonctionnalités
- Organisation par stream : créez des streams pour des sprints de développement, des versions ou des audits de conformité précis.
- Responsabilités claires : assignez des responsables de stream et des membres d’équipe pour que chaque problème ait un responsable identifié.
- Suivi de la charge de travail : des barres de progression indiquent la charge ouverte, les taux d’achèvement et le nombre de jours restants avant les dates cibles.
- Chronologie interactive : visualisez les streams sur une chronologie de type Gantt pour repérer tôt les retards de planning.
Pour en savoir plus sur l’organisation de vos pistes de remédiation, consultez la documentation de Remediation Streams.
8. Risk Reruns pour les Agentic Deep Scans
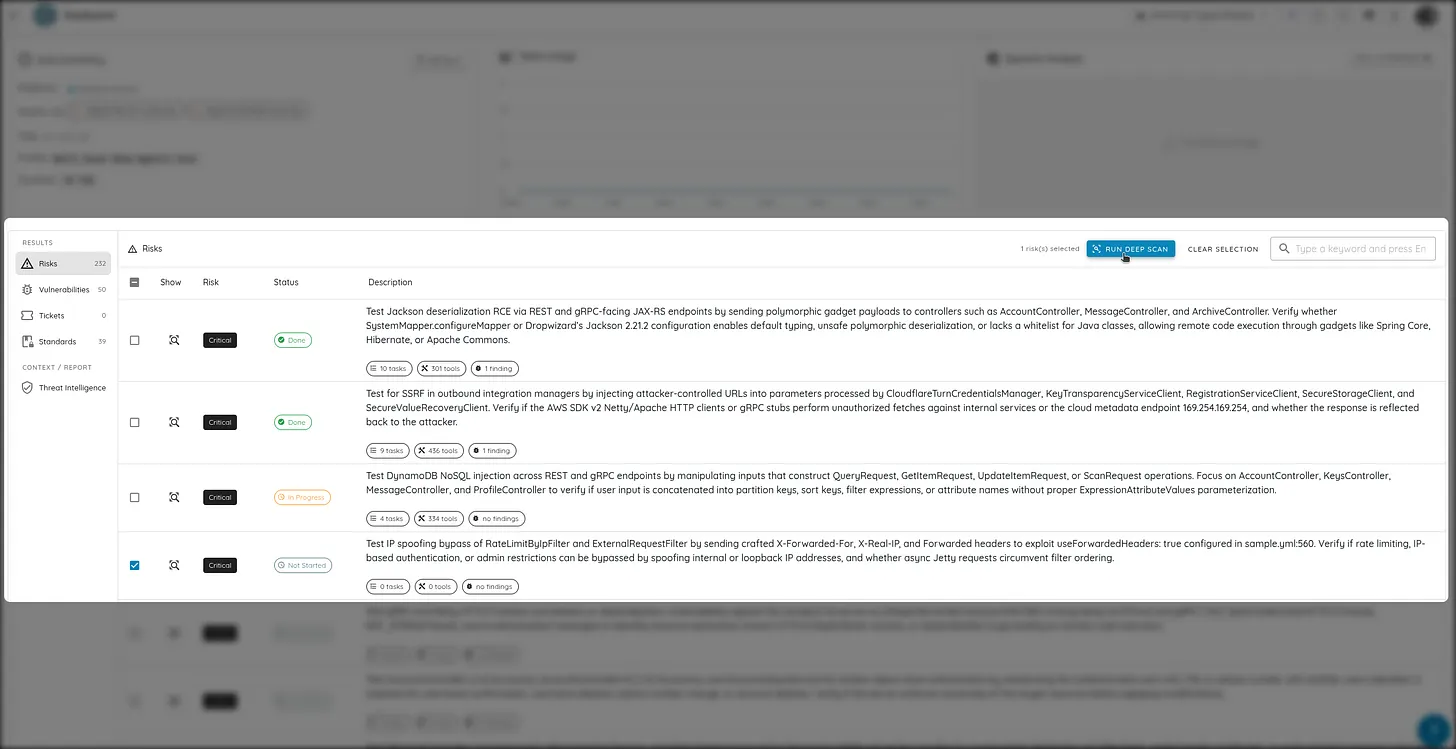
Dans l’architecture d’Agentic Deep Scan d’Ostorlab, un risque représente un test autonome pour un type de vulnérabilité précis (comme une IDOR, un secret codé en dur, un problème de JWT ou une élévation de privilèges).
Risk Reruns permet aux ingénieurs sécurité de relancer à la demande des contrôles de risque individuels, sans avoir à relancer depuis le début un scan complet de plusieurs heures.
Principales fonctionnalités
- Sélection ciblée : choisissez jusqu’à 100 risques précis à relancer directement depuis le tableau de bord du scan.
- Paramètres ajustables : sélectionnez d’autres modèles d’IA (Cyber Models ou BYOK), augmentez les allocations de tokens ou relevez les niveaux d’effort pour les contrôles complexes.
- Reprise des exécutions en pause : relancez rapidement les contrôles qui ont expiré ou ont été mis en pause, sans réimporter de fichiers.
- Rapports fusionnés : les nouveaux résultats et les nouvelles preuves mettent automatiquement à jour le rapport de scan d’origine.
Pour les détails sur la configuration des allocations du moteur d’IA, consultez la présentation des Cyber Models et la documentation BYOK.
9. Scan du code source : archives, Fast Scan et Single Vulnerability Assessment
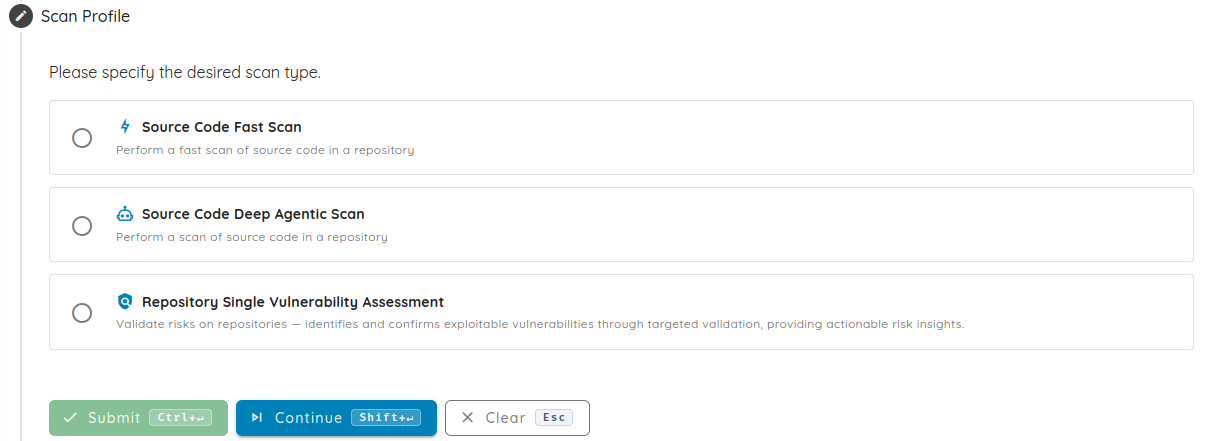
Cette version introduit trois mises à jour clés pour le scan de sécurité du code source :
Import d’archives de code source
En plus de la connexion de dépôts Git (GitHub, GitLab, Bitbucket, Azure DevOps), vous pouvez désormais importer du code directement sous forme d’archives .zip ou .tar.gz. Cela permet de tester la sécurité de dépôts isolés du réseau (air-gapped), de bases de code hors ligne et de paquets de release.
Profil Source Code Fast Scan
Pour les pipelines CI/CD qui ont besoin d’un retour rapide, le profil Source Code Fast Scan exécute une analyse statique en quelques minutes et signale les secrets, les bugs courants et les problèmes de configuration avant la fusion du code.
Single Vulnerability Assessment (SVA) pour les dépôts
Les équipes peuvent désormais lancer des Single Vulnerability Assessments (SVA) ciblés sur les dépôts connectés et les archives de code. SVA concentre les tests sur un seul type de vulnérabilité ou confirme qu’un bug a été corrigé, sans lancer de scan complet.
En savoir plus sur le test du code source dans le tutoriel sur le scan du code source et le guide des profils de scan.
10. Prise en charge EUVD dans le Threat Center
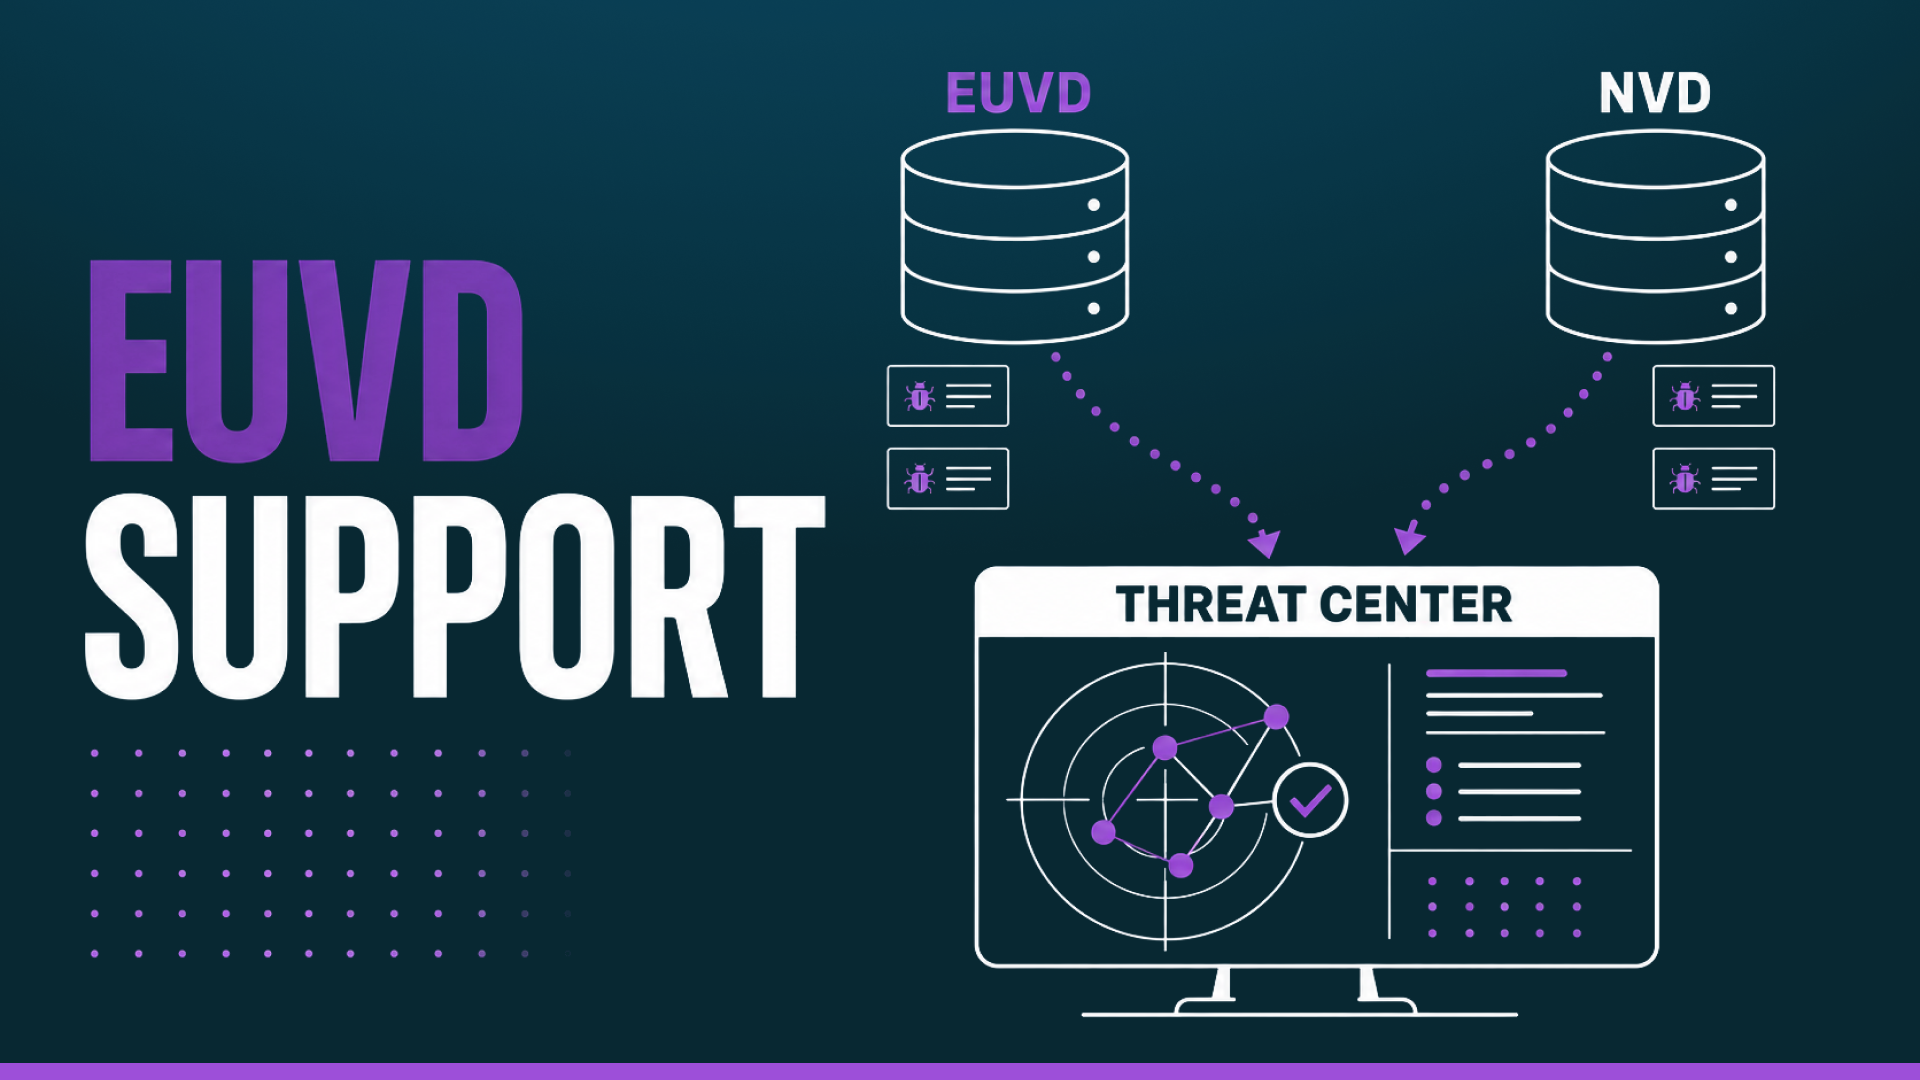
Le Ostorlab Threat Center ingère désormais les flux de vulnérabilités de la European Vulnerability Database (EUVD) gérée par l’ENISA, en complément du renseignement existant de la National Vulnerability Database (NVD).
Principales fonctionnalités
- Renseignement combiné sur les vulnérabilités : utilise les données de la NVD et de l’EUVD, y compris les divulgations coordonnées européennes, les données d’exploits actifs et les correctifs des éditeurs.
- Préparation au Cyber Resilience Act (CRA) de l’UE : aide les équipes logicielles à suivre et à prioriser les vulnérabilités pour respecter les délais de notification du CRA (alerte précoce sous 24 heures et notifications complètes sous 72 heures).
- Contrôles d’exposition : voyez rapidement lesquels de vos actifs numériques peuvent être touchés par de nouvelles vulnérabilités et déclenchez des scans ciblés pour vérifier l’exposition.
Découvrez comment surveiller les actifs exposés dans le guide Attack Surface Monitoring.
11. Nouvelles intégrations et prise en charge élargie des modèles d’IA
Cette version apporte également de nouvelles intégrations de plateforme et un choix élargi de modèles d’IA :
Intégration du ticketing Linear
Ostorlab se connecte désormais directement à Linear. Les résultats de sécurité se synchronisent dans les projets Linear avec les niveaux de sévérité, les étapes de reproduction et des mises à jour automatiques du statut lorsque les vulnérabilités sont résolues.
BYOK et fournisseurs de modèles élargis
- Nouveaux fournisseurs d’IA : ajout de la prise en charge de Fireworks AI et des points de terminaison Google Vertex AI auto-déployés.
- Mises à niveau de modèles : le modèle de scan par défaut passe à Gemini 3.7 Flash, et la prise en charge de Gemini 2.5 Pro, GLM 5.3, DeepSeek V4 Pro, Qwen 3.8 2.7T et Grok 4.6 a été ajoutée.
Suivez le guide d’intégration Linear pour connecter votre espace de travail, et consultez le guide des modèles d’IA recommandés pour les benchmarks de modèles et la configuration BYOK.