Microsoft Agent FrameworkのPyPIバックドアがクラウド認証情報を窃取
PyPI上の悪意あるagent-framework 1.26.1と1.26.2はPython起動時に認証情報窃取コードを実行します。両方を削除し、1.26.0を使用してください。
要点
- マイクロソフト公式の
agent-frameworkPythonパッケージの二つのリリースが、環境内でPythonが起動するたびに実行される認証情報窃取コードを同梱しています。OpenSourceMalwareとOpenSSF malicious-packagesの記録が2026-11-18にこのコードを公表しました。 agent-framework1.26.1または1.26.2をインストールした、または実行したすべての利用者が影響を受けます。バージョン1.26.0が最後のクリーンなリリースです。- CVEは割り当てられておらず、実際の悪用も知られておらず、2026-11-18時点でこれらのリリースはCISAのKEVに登録されていません。
- 両方のバージョンを削除し、1.26.0を再インストールして、環境が到達できたすべての秘密情報をローテーションしてください。手順は「修正方法」にあります。
影響を受けますか?
次の条件がすべて当てはまる場合に影響を受けます。
agent-framework1.26.1または1.26.2が、仮想環境、コンテナイメージ、またはCIジョブに、直接または依存関係を通じてインストールされている。- インストール後にその環境でPythonインタープリタが起動した。起動フックはインタープリタの起動時に実行され、アプリケーションがパッケージをインポートしたときには実行されません。
HTTPSでwebhook.siteに到達できると情報が流出します。遮断してもフックは停止せず、パッケージが安全になるわけではありません。
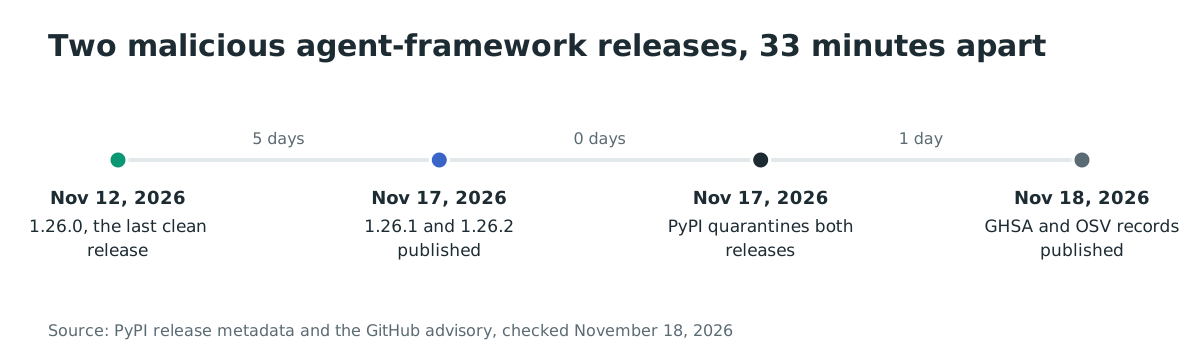
二つのリリースは2026-11-17の20:35 UTCと21:08 UTCに公開されました。PyPIは同じ日に両方を隔離したため、レジストリからはインストールできなくなりました。すでにダウンロードされたwheelや、リリースが有効な間にビルドされたレイヤーには、今もこのコードが含まれています。
pypistatsによると、このパッケージは2026-11-18までの一週間に39,963回、その前の月に195,912回ダウンロードされました。これらの数字はプロジェクト名に対するもので、二つの悪意あるバージョンに対するものではないため、被害者数ではありません。マイクロソフトもPyPIも、どちらかのリリースをインストールした環境の数を公表していません。
| パッケージ | 影響を受けるバージョン | 最後のクリーンなバージョン |
|---|---|---|
agent-framework |
1.26.1と1.26.2 | 1.26.0 |
インストールされているものを確認します。
疑わしい環境でPythonやpipを起動しないでください。悪意ある.pthフックが再実行されます。信頼できるシェル、または停止した環境のマウント済みコピーからファイルを調べてください。
# Inspect package metadata without running the affected interpreter
find /path/to/environment -path '*/agent_framework-*.dist-info/METADATA' \
    -exec sed -n '/^Name: /p; /^Version: /p' {} \;

# Find startup hooks and helper files without importing them
find /path/to/environment -type f \( -name 'af_runtime_diag.pth' \
    -o -name 'agent_framework_meta.pth' -o -name 'af_runtime_diag.py' \
    -o -path '*/agent_framework_meta/_telemetry.py' \)
修正方法
両方の悪意あるバージョンを1.26.0に置き換え、それらを解決したすべてのイメージとキャッシュを再ビルドし、プロセスが読み取れた認証情報をローテーションします。
- 影響を受けた環境を停止・隔離し、調査用にファイルを保存します。クリーンなマシンで信頼できるベースから再構築し、新しい環境に固定したリリースをインストールします。
# Run only on a clean machine using its trusted Python interpreter
python3 -m venv /path/to/new-clean-venv
/path/to/new-clean-venv/bin/python -m pip install --no-cache-dir 'agent-framework==1.26.0'
- 別のパッケージが
agent-frameworkを引き込む場合は、ビルドが使用する制約ファイルでクリーンなバージョンを固定します。
agent-framework==1.26.0
-
仮想環境、pipキャッシュ、および1.26.1または1.26.2が有効な間に
pip installを実行したコンテナレイヤーを削除します。固定した制約から再ビルドします。 -
別のマシンから、環境が読み取れたすべての秘密情報をローテーションします。クラウドキー、CIトークン、パッケージレジストリのトークン、データベースのパスワード、アプリケーションの秘密情報が含まれます。
-
ホストが到達できたすべてのクラウドアカウントとCIアカウントの監査ログを確認し、マイクロソフトからの新しいクリーンなリリースを監視して、1.26.0から移行する前にそのハッシュを検証します。
すぐに再ビルドできない場合は、ホストからwebhook.siteへの外向きHTTPSをブロックします。これでこのアップロード経路は止まりますが、起動フックは削除されず、別のエンドポイントを使う後続の亜種も止められません。
悪意のあるコードは何をしますか?
このリリースは、Pythonインタープリタが起動するたびにヘルパーモジュールをインポートする実行可能な.pthファイルを追加し、ヘルパーは認証情報を収集してウェブフックに送信します。Pythonはサイトの初期化中に.pthファイルのimport行を実行するため、アプリケーションがagent_frameworkをインポートしなくてもこのコードは実行されます。
バージョン1.26.1はagent_framework_meta.pthとagent_framework_meta/_telemetry.pyを同梱し、さらにagent_framework_meta/__init__.pyにフックを追加します。バージョン1.26.2はファイル名をaf_runtime_diag.pthとaf_runtime_diag.pyに変更し、agent_framework_meta/__init__.pyをクリーンな1.26.0と同一のまま残すため、.pthファイルだけが起動のきっかけになります。
# af_runtime_diag.pth in agent-framework 1.26.2
import af_runtime_diag
ヘルパーは_AF_TELを設定して二回目の実行を止め、os.forkとos.setsidで切り離された子プロセスをフォークします。フォークに失敗した場合は、デーモンスレッドにフォールバックします。広範な例外ハンドラがエラーを抑制するため、アップロードに失敗してもアプリケーションのログにメッセージは残りません。
収集コードはホスト名、ユーザー名、作業ディレクトリ、および最初の20個のコマンドライン引数を記録します。TOKEN、SECRET、PASSWORD、KEYなど、認証情報に関連する用語を含む名前の環境変数を選択します。また、AZURE、AWS、GITHUB、OPENAIなど、プロバイダーとCIの名前にも一致させます。/proc/*/environ以下の最大300個のファイルを読み取り、同じキーワードを含むエントリを抽出します。
認証情報ファイルを最大80個読み取り、各ファイルの上限は256 KiBです。
- Azure CLIのプロファイルとFoundryの設定を読み取ります。
pip.conf、.npmrc、.netrc、およびGitの認証情報ストアを読み取ります。- Dockerの
config.jsonとAzure Pipelinesエージェントの認証情報を読み取ります。 - Hugging Faceのトークンと
.envファイルを読み取ります。
バージョン1.26.2はGitHub Actionsランナーのパスを追加し、ファイル数の上限を60から80に引き上げます。
次に新しいトークンを要求します。169.254.169.254のAzureインスタンスメタデータサービスとApp ServiceのIDENTITY_ENDPOINTに、複数のオーディエンス向けにマネージドIDトークンを要求します。SYSTEM_OIDCREQUESTURIでSYSTEM_ACCESSTOKENをAzure DevOpsのOIDCトークンと交換します。バージョン1.26.2はさらに、GitHub ActionsのOIDCトークンのためにACTIONS_ID_TOKEN_REQUEST_URL、ACTIONS_ID_TOKEN_REQUEST_TOKEN、ACTIONS_RUNTIME_TOKENを読み取ります。
データはzlibで圧縮され、base64でエンコードされ、https://webhook.site/d381fd80-ec62-42ad-8f5c-d1b15103c9bbへHTTP POSTで送信されます。このURLはソース内にbase64でエンコードされて保存されています。User-Agentは1.26.1ではaf-runtime-diagnostics/1、1.26.2ではruntime-diagnostics/1です。
どのように悪用されますか?
攻撃者は、被害者がパッケージ名を打ち間違える必要がありませんでした。リリースは正規の公開アカウントから出たため、パッケージ名、公開者、以前のクリーンなリリースはすべて正しく見えました。
- 攻撃者がPyPI上の
agent-frameworkプロジェクトへの公開権限を取得しました。OpenSourceMalwareは、1.26.1が隔離された後に1.26.2が公開されたことから、アカウント侵害の可能性が高いと評価しています。 - 攻撃者は2026-11-17の20:35 UTCに1.26.1を、21:08 UTCに1.26.2を公開しました。どちらのwheelにも
.pthフックとヘルパーモジュールが含まれていました。 - 開発者、ビルドジョブ、またはコンテナの起動がどちらかのバージョンを解決しました。
agent-framework>=1.0のような固定されていないバージョン指定は最新のリリースを選択します。 - その環境で次のPythonプロセスが
.pthのインポートを実行し、ヘルパーが切り離された子プロセスで起動しました。 - ヘルパーは環境と認証情報ファイルを読み取り、クラウドとCIのトークンを要求し、圧縮したレポートをウェブフックに送信しました。
公開記録は初期アクセスの方法、攻撃者、被害者数を示していません。OpenSSFの記録はこのキャンペーンに既知の帰属がないと述べており、PyPIのページには隔離の通知だけが掲載されています。
攻撃の流れは?
公開権限を持つ攻撃者が信頼されたパッケージ名で起動フックを出荷し、そのフックはインポートやユーザーの操作なしにホストの認証情報をウェブフックへ送信しました。
.pth フック付き"] B --> C["開発者または CI がパッケージをインストール"] C --> D["環境で Python が起動
.pth の import が実行"] D --> E["環境、ファイル、プロセス情報を収集"] E --> F["Azure、Azure DevOps、GitHub のトークンを要求"] F --> G["圧縮したレポートを webhook.site に POST"]
攻撃者に何ができますか?
攻撃者はPythonプロセスが読み取れたものをすべて読み取ることができ、盗んだトークンが有効な間はそれを使用できます。影響は環境が保持する内容によって決まります。
- 環境変数から取得したクラウド認証情報と、Azure CLIまたはマネージドIDのトークンも対象です。これらはワークロードが使用するサブスクリプションまたはテナントに到達できます。
- GitHub Actions、Azure DevOps、npm、PyPI、Git設定から取得したCIとソース管理の認証情報も対象です。これらは新しいコミット、リリース、パイプラインの変更につながる可能性があります。
.envファイルやフレームワーク設定から取得したアプリケーションの秘密情報も対象です。データベースのパスワードやサードパーティAPIキーが含まれます。- モデルプロバイダーのキーとHugging Faceのトークンも対象です。これらは被害者の負担で推論を実行したり、非公開モデルに到達したりするために使用できます。
- ホストとプロセスの詳細は、攻撃者が第二段階を選ぶのに役立ちます。
このコードはサービス、cronジョブ、レジストリキーをインストールしません。悪意あるファイルがsite-packagesに残っている間だけ実行を続けます。この制限は、ヘルパーが実行した時点で有効だったトークンの価値を下げるものではありません。
インストールした場合はどうすればよいですか?
どちらかのリリースをインストールした、または実行したすべての環境を、アプリケーションがエラーを表示しなかったとしても認証情報の侵害として扱います。
- ワークロードを停止し、クリーンアップする前に、インストールされたパッケージのバージョン、wheelのハッシュ、pipのログを保存します。
- 別のマシンから、環境が読み取れたすべての秘密情報をローテーションします。まずクラウドキー、CIトークン、レジストリのトークン、データベースのパスワードから始めます。
- ワークロードが到達できたアクティブなセッションとリフレッシュトークンを取り消します。GitHub Actionsでは、最近のワークフロー実行とOIDCトークンの交換を確認します。
- 信頼されたイメージまたはクリーンな仮想環境から環境を再ビルドし、固定した制約から1.26.0をインストールします。
- 2026-11-17 20:35 UTC以降について、ホストまたは盗まれたIDからのアクティビティを、クラウド監査ログ、パッケージレジストリの監査ログ、ソース管理の監査ログで確認します。
- マイクロソフトのAgent Frameworkリリースチャネルで新しいクリーンなバージョンを監視し、採用する前にそのハッシュを検証します。
侵害されたかどうかを確認するには?
まずインストールされたバージョンと二つのファイル名を確認し、次に保持しているログでウェブフックの送信先を探します。
# 1. Installed versions across every environment you can reach
find /path/to/environment -path '*/agent_framework-*.dist-info/METADATA' \
    -exec sed -n '/^Name: /p; /^Version: /p' {} \;
find / -path '*/site-packages/af_runtime_diag.pth' -o -path '*/site-packages/agent_framework_meta.pth' 2>/dev/null

# 2. The helper module and the startup hook
find /path/to/site-packages -type f \( -name 'af_runtime_diag.pth' \
    -o -name 'af_runtime_diag.py' -o -name 'agent_framework_meta.pth' \
    -o -path '*/agent_framework_meta/_telemetry.py' \) 2>/dev/null

# 3. Proxy, DNS and firewall logs
grep -i "webhook.site" /var/log/* 2>/dev/null
grep -i "af-runtime-diagnostics\|runtime-diagnostics" /var/log/* 2>/dev/null
公表されている指標は次のとおりです。
- ファイルは
site-packages内のaf_runtime_diag.pth、af_runtime_diag.py、agent_framework_meta.pth、agent_framework_meta/_telemetry.pyです。 - ネットワークは
webhook.siteとパス/d381fd80-ec62-42ad-8f5c-d1b15103c9bbです。 - User-Agentは
af-runtime-diagnostics/1とruntime-diagnostics/1です。 - wheelのSHA-256は、1.26.1が
d27fa34414e6201d5e03e559ef634f020057554d7b3f4898dd5d7cd3e989e110、1.26.2が3d20a8bc91351a9a16b6db243b848ceca0206b7a8623b02d2af553a9c9f7e0a9です。
ファイルが存在しないことは、その環境が現在クリーンであることだけを示します。再ビルドされたコンテナや削除された仮想環境はファイルとその状態を削除するため、フックが一度も実行されなかったことの証明にはなりません。ヘルパーはネットワークエラーを抑制するため、ブロックされたアップロードはパッケージのバージョンとプロセスの開始時刻以外の痕跡を残さないことがあります。
年表
- 2026-11-12 18:25 UTC:
agent-framework1.26.0が公開され、これが最後のクリーンなリリースです。 - 2026-11-17 20:35 UTC:
agent-framework1.26.1がwheelとして公開されました。 - 2026-11-17 21:08 UTC:
agent-framework1.26.2が公開されました。 - 2026-11-17: PyPIが両方のリリースを隔離しました。
- 2026-11-18 00:31 UTC: GitHub Advisory DatabaseがGHSA-764m-3ppc-5m73を公開し、OSVがMAL-2026-20101を公開しました。
- 2026-11-18 05:43 UTC: OpenSourceMalwareが分析を公開し、アカウント侵害の可能性が高いと評価しました。
よくある質問
これはタイポスクワットですか?
いいえ。リリースは本物のagent-frameworkという名前とプロジェクトの公開アカウントを使用しており、パッケージのメタデータは今もマイクロソフトを名乗り、Agent Frameworkのドキュメントにリンクしています。タイポスクワットの検査ではこれらを検出できませんでした。
パッケージをインストールすると窃取コードは実行されますか?
インストールするとsite-packagesに.pthファイルが配置されます。このコードはその環境で次にPythonインタープリタが起動したときに実行され、アプリケーションがagent_frameworkをインポートしなくても実行されます。ビルド手順、テスト実行、コンテナの起動のいずれでも十分です。
どのバージョンがクリーンですか?
バージョン1.26.0とそれ以前のすべてのリリースは、このインシデントに関してクリーンです。PyPIのリリースページは1.26.1と1.26.2を隔離済みとして表示し、利用者に1.26.0を案内しています。これはあくまでこの二つのリリースについての答えです。
CVEはありますか?
CVEは割り当てられていません。GitHub Advisory DatabaseのGHSA-764m-3ppc-5m73、またはOSVのMAL-2026-20101を追跡してください。マルウェアのアドバイザリは、コードの脆弱性とは異なる記録分類です。
pip audit はこれを検出しますか?
これに頼ってはいけません。pip auditはアドバイザリデータに対してコードの脆弱性を検査します。インストールされたバージョンと二つのファイル名を直接確認し、1.26.1または1.26.2を今も解決するロックファイルは侵害済みとして扱います。
被害に遭った人はいますか?
被害者数は公開されていません。プロジェクト名のダウンロード数は悪意あるバージョンのダウンロード数を示すものではありません。また、マイクロソフトもPyPIも、それらをインストールした環境の数を述べていません。
Ostorlabで影響を受けるagent-frameworkのインストールを探す
Ostorlabのソフトウェア構成分析とSBOMインベントリは、リポジトリとイメージが解決するPythonパッケージとそのバージョンを一覧表示します。agent-frameworkを検索すると、どのプロジェクトが1.26.1または1.26.2を保持していたか、どのロックファイルを再生成する必要があるかがわかります。
参考資料
- GitHub Advisory Database、GHSA-764m-3ppc-5m73、「Malicious code in agent-framework (PyPI)」: https://github.com/advisories/GHSA-764m-3ppc-5m73 (2026年11月18日確認)
- OSV、MAL-2026-20101、「agent-framework」: https://osv.dev/vulnerability/MAL-2026-20101 (2026年11月18日確認)
- OpenSourceMalware、「Official Microsoft agent-framework PyPI package compromised」(2026-11-18): https://opensourcemalware.com/blog/agent-framework-pypi-compromised (2026年11月18日確認)
agent-frameworkのPyPIプロジェクトページ、リリース履歴、隔離の通知: https://pypi.org/project/agent-framework/ (2026年11月18日確認)- pypistats、
agent-frameworkのダウンロード統計: https://pypistats.org/packages/agent-framework (2026年11月18日確認) - OpenSSF malicious-packages、MAL-2026-20101のソース記録: https://github.com/ossf/malicious-packages/blob/5f547b67f2daa8aa50d74a937b4c2077cccc495b/osv/malicious/pypi/agent-framework/MAL-2026-20101.json (2026年11月18日確認)
- CISA Known Exploited Vulnerabilitiesカタログのフィード: https://www.cisa.gov/known-exploited-vulnerabilities-catalog (2026年11月18日確認)