La porte dérobée du paquet PyPI Microsoft Agent Framework vole des identifiants cloud
Les versions 1.26.1 et 1.26.2 d'agent-framework sur PyPI exécutent un voleur d'identifiants au démarrage de Python ; supprimez-les et utilisez 1.26.0.
En bref
- Deux versions du paquet Python officiel
agent-frameworkde Microsoft embarquent un voleur d'identifiants qui s'exécute à chaque démarrage de Python dans l'environnement. OpenSourceMalware et l'enregistrement OpenSSF des paquets malveillants ont documenté le code le 2026-11-18. - Toute personne ayant installé ou exécuté
agent-framework1.26.1 ou 1.26.2 est exposée. La version 1.26.0 est la dernière version propre. - Aucun CVE n'est attribué, aucune exploitation dans la nature n'est connue, et les versions ne figurent pas dans le catalogue KEV de la CISA au 2026-11-18.
- Supprimez les deux versions, réinstallez 1.26.0 et renouvelez chaque secret que l'environnement pouvait atteindre. Les étapes se trouvent dans « Comment corriger ? ».
Suis-je concerné ?
Toutes ces conditions doivent être réunies :
agent-framework1.26.1 ou 1.26.2 est installé dans un environnement virtuel, une image de conteneur ou une tâche de CI, directement ou par le biais d'une dépendance.- Un interpréteur Python a démarré dans cet environnement après l'installation. Le crochet de démarrage s'exécute au démarrage de l'interpréteur, pas quand l'application importe le paquet.
L’accès HTTPS à webhook.site permet l’exfiltration. Le bloquer n’arrête pas le crochet et ne rend pas le paquet installé sûr.
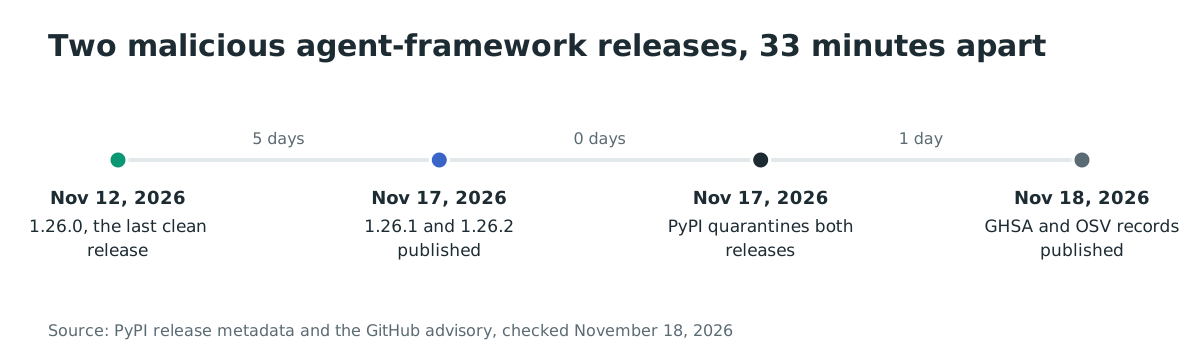
Les deux versions ont été publiées le 2026-11-17 à 20:35 UTC et à 21:08 UTC. PyPI a mis les deux en quarantaine le même jour, elles ne peuvent donc plus être installées depuis le registre. Une wheel déjà téléchargée, ou une couche construite pendant que les versions étaient disponibles, porte encore le code.
Selon pypistats, le paquet a compté 39 963 téléchargements dans la semaine précédant le 2026-11-18 et 195 912 le mois précédent. Ces chiffres portent sur le nom du projet, pas sur les deux versions malveillantes, et ne constituent donc pas un décompte de victimes. Ni Microsoft ni PyPI n'ont publié le nombre d'environnements qui ont installé l'une ou l'autre version.
| Paquet | Versions concernées | Dernière version propre |
|---|---|---|
agent-framework |
1.26.1 et 1.26.2 | 1.26.0 |
Vérifiez ce qui est installé :
Ne lancez ni Python ni pip dans l’environnement suspect : le démarrage exécute à nouveau le crochet .pth malveillant. Inspectez les fichiers depuis un shell de confiance ou une copie montée de l’environnement arrêté.
# Inspect package metadata without running the affected interpreter
find /path/to/environment -path '*/agent_framework-*.dist-info/METADATA' \
    -exec sed -n '/^Name: /p; /^Version: /p' {} \;

# Find startup hooks and helper files without importing them
find /path/to/environment -type f \( -name 'af_runtime_diag.pth' \
    -o -name 'agent_framework_meta.pth' -o -name 'af_runtime_diag.py' \
    -o -path '*/agent_framework_meta/_telemetry.py' \)
Comment corriger ?
Remplacez les deux versions malveillantes par 1.26.0, reconstruisez chaque image et chaque cache qui les ont résolues, et renouvelez les identifiants que le processus pouvait lire.
- Arrêtez et isolez l’environnement touché ; conservez ses fichiers pour l’enquête. Sur une machine propre, reconstruisez depuis une base de confiance et installez la version épinglée dans un nouvel environnement :
# Run only on a clean machine using its trusted Python interpreter
python3 -m venv /path/to/new-clean-venv
/path/to/new-clean-venv/bin/python -m pip install --no-cache-dir 'agent-framework==1.26.0'
- Si
agent-frameworkarrive par un autre paquet, épinglez la version propre dans le fichier de contraintes utilisé par la construction :
agent-framework==1.26.0
-
Supprimez l'environnement virtuel, le cache de pip et toute couche de conteneur qui a exécuté
pip installpendant que 1.26.1 ou 1.26.2 étaient disponibles. Reconstruisez à partir des contraintes épinglées. -
Renouvelez, depuis une autre machine, chaque secret que l'environnement pouvait lire. Cela inclut les clés cloud, les jetons de CI, les jetons de registre de paquets, les mots de passe de bases de données et les secrets applicatifs.
-
Examinez les journaux d'audit de chaque compte cloud et de CI que l'hôte pouvait atteindre, puis surveillez la publication d'une nouvelle version propre par Microsoft et vérifiez son empreinte avant de quitter la version 1.26.0.
Si vous ne pouvez pas reconstruire immédiatement, bloquez le trafic HTTPS sortant de l'hôte vers webhook.site. Cela coupe ce chemin d'envoi, mais ne supprime pas le crochet de démarrage et n'arrêtera pas une variante ultérieure qui utiliserait un autre point de terminaison.
Que fait le code malveillant ?
La version malveillante ajoute un fichier .pth exécutable qui importe un module auxiliaire à chaque démarrage de l'interpréteur Python, et ce module auxiliaire collecte des identifiants et les envoie à un webhook. Python exécute les lignes d'import des fichiers .pth pendant l'initialisation du module site, donc le code s'exécute même si l'application n'importe jamais agent_framework.
La version 1.26.1 embarque agent_framework_meta.pth et agent_framework_meta/_telemetry.py, et ajoute aussi un crochet à agent_framework_meta/__init__.py. La version 1.26.2 renomme les fichiers en af_runtime_diag.pth et af_runtime_diag.py, et laisse agent_framework_meta/__init__.py identique à celui de la version propre 1.26.0, de sorte que le fichier .pth est le seul déclencheur.
# af_runtime_diag.pth in agent-framework 1.26.2
import af_runtime_diag
Le module auxiliaire définit _AF_TEL pour empêcher une seconde exécution, puis crée un processus enfant détaché avec os.fork et os.setsid. Si le fork échoue, il se rabat sur un thread démon. Des gestionnaires d'exceptions génériques étouffent les erreurs, si bien qu'un envoi raté ne laisse aucun message dans le journal de l'application.
Le collecteur enregistre le nom d'hôte, le nom d'utilisateur, le répertoire de travail et les 20 premiers arguments de la ligne de commande. Il sélectionne les variables d'environnement dont le nom contient des termes liés aux identifiants, comme TOKEN, SECRET, PASSWORD ou KEY. Il retient aussi les variables dont le nom correspond à des fournisseurs ou à des services de CI comme AZURE, AWS, GITHUB et OPENAI. Il lit jusqu'à 300 fichiers sous /proc/*/environ et en extrait les entrées contenant les mêmes mots-clés.
Il lit jusqu'à 80 fichiers d'identifiants de moins de 256 Kio chacun :
- Les profils Azure CLI et la configuration Foundry.
pip.conf,.npmrc,.netrcet les magasins d'identifiants Git.- Le fichier
config.jsonde Docker et les identifiants de l'agent Azure Pipelines. - Les jetons Hugging Face et les fichiers
.env.
La version 1.26.2 ajoute les chemins des runners GitHub Actions et porte le plafond de fichiers de 60 à 80.
Il demande ensuite de nouveaux jetons. Il interroge le service de métadonnées d'instance Azure à l'adresse 169.254.169.254 et le point de terminaison IDENTITY_ENDPOINT d'App Service afin d'obtenir des jetons d'identité managée pour plusieurs audiences. Il échange SYSTEM_ACCESSTOKEN auprès du point de terminaison SYSTEM_OIDCREQUESTURI contre un jeton OIDC Azure DevOps. La version 1.26.2 lit aussi ACTIONS_ID_TOKEN_REQUEST_URL, ACTIONS_ID_TOKEN_REQUEST_TOKEN et ACTIONS_RUNTIME_TOKEN pour les jetons OIDC de GitHub Actions.
Les données sont compressées avec zlib, encodées en base64 et envoyées par HTTP POST à https://webhook.site/d381fd80-ec62-42ad-8f5c-d1b15103c9bb. L'URL est stockée encodée en base64 dans le source. L'en-tête User-Agent est af-runtime-diagnostics/1 dans la version 1.26.1 et runtime-diagnostics/1 dans la version 1.26.2.
Comment la faille est-elle exploitée ?
L'attaquant n'avait pas besoin qu'une victime fasse une faute de frappe sur un nom de paquet. Les versions provenaient du compte de publication légitime, donc le nom du paquet, l'éditeur et les versions propres antérieures semblaient tous corrects.
- Un attaquant a obtenu l'accès à la publication du projet
agent-frameworksur PyPI. OpenSourceMalware estime qu'une compromission de compte est probable, car la version 1.26.2 a été publiée après la mise en quarantaine de la version 1.26.1. - L'attaquant a publié la version 1.26.1 à 20:35 UTC et la version 1.26.2 à 21:08 UTC le 2026-11-17. Les deux wheels portaient le crochet
.pthet le module auxiliaire. - Un développeur, une tâche de construction ou un démarrage de conteneur a résolu l'une ou l'autre version. Une contrainte flottante comme
agent-framework>=1.0sélectionnerait la version la plus récente. - Le processus Python suivant dans cet environnement a exécuté l'import
.pth, et le module auxiliaire a démarré dans un processus enfant détaché. - Le module auxiliaire a lu l'environnement et les fichiers d'identifiants, demandé des jetons cloud et de CI, puis envoyé le rapport compressé au webhook.
Les informations publiques ne nomment ni la méthode d'accès initiale, ni l'acteur, ni un nombre de victimes. L'enregistrement OpenSSF indique que la campagne n'a pas d'attribution connue, et la page PyPI ne porte que l'avis de quarantaine.
Comment se déroule l'attaque ?
Un attaquant disposant de l'accès à la publication a livré un crochet de démarrage sous un nom de paquet de confiance, et ce crochet a envoyé les identifiants de l'hôte à un webhook sans aucun import ni action de l'utilisateur.
avec un crochet .pth"] B --> C["Un développeur ou la CI installe le paquet"] C --> D["Python démarre dans l'environnement
l'import .pth s'exécute"] D --> E["Collecte de l'environnement, des fichiers et des données de processus"] E --> F["Demande de jetons Azure, Azure DevOps et GitHub"] F --> G["POST du rapport compressé vers webhook.site"]
Que peut faire un attaquant ?
L'attaquant peut lire tout ce que le processus Python pouvait lire et utiliser les jetons volés tant qu'ils restent valides. L'impact dépend de ce que contient l'environnement.
- Les identifiants cloud issus des variables d'environnement et les jetons Azure CLI ou d'identité managée. Ils peuvent atteindre l'abonnement ou le tenant utilisés par la charge de travail.
- Les identifiants de CI et de gestion de code source provenant de GitHub Actions, Azure DevOps, npm, PyPI et de la configuration Git. Ils peuvent mener à de nouveaux commits, de nouvelles versions ou des modifications de pipeline.
- Les secrets applicatifs des fichiers
.envet de la configuration du framework, y compris les mots de passe de bases de données et les clés API tierces. - Les clés de fournisseurs de modèles et les jetons Hugging Face, qui peuvent servir à exécuter des inférences aux frais de la victime ou à atteindre des modèles privés.
- Les détails sur l'hôte et les processus qui aident l'attaquant à choisir une seconde étape.
Le code n'installe ni service, ni tâche cron, ni clé de registre. Il ne continue de s'exécuter que tant que les fichiers malveillants restent dans site-packages. Cette limite ne réduit pas la valeur d'un jeton qui était valide au moment où le module auxiliaire s'est exécuté.
Que dois-je faire si je l'ai installé ?
Considérez chaque environnement qui a installé ou exécuté l'une des deux versions comme une compromission d'identifiants, même si l'application n'a affiché aucune erreur.
- Arrêtez la charge de travail et conservez la version installée du paquet, l'empreinte de la wheel et les journaux de pip avant de nettoyer quoi que ce soit.
- Renouvelez, depuis une autre machine, chaque secret que l'environnement pouvait lire. Commencez par les clés cloud, les jetons de CI, les jetons de registre et les mots de passe de bases de données.
- Révoquez les sessions actives et les jetons de rafraîchissement que la charge de travail pouvait atteindre. Pour GitHub Actions, examinez les exécutions récentes de workflows et les échanges de jetons OIDC.
- Reconstruisez l'environnement à partir d'une image de confiance ou d'un environnement virtuel propre, puis installez 1.26.0 à partir des contraintes épinglées.
- Examinez les journaux d'audit cloud, de registre de paquets et de gestion de code source pour détecter toute activité provenant de l'hôte ou de l'identité volée après le 2026-11-17 à 20:35 UTC.
- Surveillez le canal de publication de Microsoft Agent Framework pour une nouvelle version propre et vérifiez son empreinte avant de l'adopter.
Comment vérifier si j'ai été compromis ?
Commencez par la version installée et les deux noms de fichiers, puis recherchez la destination du webhook dans les journaux que vous conservez.
# 1. Installed versions across every environment you can reach
find /path/to/environment -path '*/agent_framework-*.dist-info/METADATA' \
    -exec sed -n '/^Name: /p; /^Version: /p' {} \;
find / -path '*/site-packages/af_runtime_diag.pth' -o -path '*/site-packages/agent_framework_meta.pth' 2>/dev/null

# 2. The helper module and the startup hook
find /path/to/site-packages -type f \( -name 'af_runtime_diag.pth' \
    -o -name 'af_runtime_diag.py' -o -name 'agent_framework_meta.pth' \
    -o -path '*/agent_framework_meta/_telemetry.py' \) 2>/dev/null

# 3. Proxy, DNS and firewall logs
grep -i "webhook.site" /var/log/* 2>/dev/null
grep -i "af-runtime-diagnostics\|runtime-diagnostics" /var/log/* 2>/dev/null
Les indicateurs publiés sont les suivants :
- Fichiers :
af_runtime_diag.pth,af_runtime_diag.py,agent_framework_meta.pthetagent_framework_meta/_telemetry.pydanssite-packages. - Réseau :
webhook.siteet le chemin/d381fd80-ec62-42ad-8f5c-d1b15103c9bb. - User-Agent :
af-runtime-diagnostics/1etruntime-diagnostics/1. - Empreinte SHA-256 de la wheel :
d27fa34414e6201d5e03e559ef634f020057554d7b3f4898dd5d7cd3e989e110pour la version 1.26.1, et3d20a8bc91351a9a16b6db243b848ceca0206b7a8623b02d2af553a9c9f7e0a9pour la version 1.26.2.
Un fichier absent prouve seulement que l'environnement est propre maintenant. Il ne prouve pas que le crochet ne s'est jamais exécuté, car un conteneur reconstruit ou un environnement virtuel supprimé efface le fichier et son état. Le module auxiliaire étouffe les erreurs réseau, donc un envoi bloqué peut ne laisser aucune trace au-delà de la version du paquet et de l'heure de démarrage du processus.
Chronologie
- 2026-11-12 18:25 UTC : la version 1.26.0 de
agent-frameworkest publiée, la dernière version propre. - 2026-11-17 20:35 UTC : la version 1.26.1 de
agent-frameworkest publiée sous forme de wheel. - 2026-11-17 21:08 UTC : la version 1.26.2 de
agent-frameworkest publiée. - 2026-11-17 : PyPI met les deux versions en quarantaine.
- 2026-11-18 00:31 UTC : la GitHub Advisory Database publie GHSA-764m-3ppc-5m73 et OSV publie MAL-2026-20101.
- 2026-11-18 05:43 UTC : OpenSourceMalware publie son analyse et estime qu'une compromission de compte est probable.
FAQ
S'agit-il d'un typosquat ?
Non. Les versions utilisaient le vrai nom agent-framework et le compte de publication du projet, et les métadonnées du paquet mentionnent toujours Microsoft et renvoient vers la documentation d'Agent Framework. Une vérification de typosquat ne les aurait pas détectées.
L'installation du paquet exécute-t-elle le voleur ?
L'installation place le fichier .pth dans site-packages. Le code s'exécute au prochain démarrage de l'interpréteur Python dans cet environnement, même si l'application n'importe jamais agent_framework. Une étape de construction, une exécution de tests ou un démarrage de conteneur suffisent.
Quelles versions sont propres ?
La version 1.26.0 et toutes les versions antérieures sont propres pour cet incident. La page des versions de PyPI marque 1.26.1 et 1.26.2 comme mises en quarantaine et oriente les utilisateurs vers 1.26.0. Cela ne répond à la question que pour ces deux versions.
Existe-t-il un CVE ?
Aucun CVE n'est attribué. Suivez GHSA-764m-3ppc-5m73 dans la GitHub Advisory Database, ou MAL-2026-20101 dans OSV. Un avis de logiciel malveillant relève d'une classe d'enregistrement différente de celle d'une vulnérabilité de code.
pip audit le détecte-t-il ?
Ne vous y fiez pas. pip audit vérifie les vulnérabilités de code par rapport aux données d'avis. Vérifiez directement la version installée et les deux noms de fichiers, et considérez comme exposé tout fichier de verrouillage qui résout encore la version 1.26.1 ou 1.26.2.
Quelqu'un a-t-il été exploité ?
Aucun nombre de victimes n'est public. Les téléchargements du nom du projet ne sont pas un décompte des versions malveillantes, et ni Microsoft ni PyPI n'ont indiqué combien d'environnements les ont installées.
Trouvez les installations d'agent-framework concernées avec Ostorlab
L'analyse de composition logicielle et l'inventaire SBOM d'Ostorlab répertorient les paquets Python et les versions que résolvent vos dépôts et vos images. Une recherche sur agent-framework montre quels projets ont embarqué 1.26.1 ou 1.26.2 et quels fichiers de verrouillage doivent encore être régénérés.
Références
- GitHub Advisory Database, GHSA-764m-3ppc-5m73, « Malicious code in agent-framework (PyPI) » : https://github.com/advisories/GHSA-764m-3ppc-5m73 (vérifié le 18 novembre 2026)
- OSV, MAL-2026-20101, « agent-framework » : https://osv.dev/vulnerability/MAL-2026-20101 (vérifié le 18 novembre 2026)
- OpenSourceMalware, « Official Microsoft agent-framework PyPI package compromised » (2026-11-18) : https://opensourcemalware.com/blog/agent-framework-pypi-compromised (vérifié le 18 novembre 2026)
- Page du projet
agent-frameworksur PyPI, historique des versions et avis de quarantaine : https://pypi.org/project/agent-framework/ (vérifié le 18 novembre 2026) - pypistats, statistiques de téléchargement de
agent-framework: https://pypistats.org/packages/agent-framework (vérifié le 18 novembre 2026) - OpenSSF malicious-packages, enregistrement source de MAL-2026-20101 : https://github.com/ossf/malicious-packages/blob/5f547b67f2daa8aa50d74a937b4c2077cccc495b/osv/malicious/pypi/agent-framework/MAL-2026-20101.json (vérifié le 18 novembre 2026)
- Flux du catalogue Known Exploited Vulnerabilities de la CISA : https://www.cisa.gov/known-exploited-vulnerabilities-catalog (vérifié le 18 novembre 2026)