微软 Agent Framework 的 PyPI 后门窃取云凭证
PyPI 上的恶意 agent-framework 1.26.1 和 1.26.2 会在 Python 启动时运行凭证窃取程序;请卸载并改用 1.26.0。
TL;DR
- 微软官方
agent-frameworkPython 软件包的两个版本植入了凭证窃取程序,只要该环境中的 Python 启动就会运行。OpenSourceMalware 与 OpenSSF 的 malicious-packages 记录于 2026-11-18 公开了这段代码。 - 安装或运行过
agent-framework1.26.1 或 1.26.2 的任何人都已暴露。1.26.0 是最后一个干净版本。 - 该事件未分配 CVE 编号,未发现在野利用,截至 2026-11-18 这两个版本也未列入 CISA KEV。
- 删除这两个版本,重新安装 1.26.0,并轮换该环境能够访问的每一个密钥。具体步骤见“如何修复?”。
我受影响吗?
必须同时满足以下所有条件:
- 在虚拟环境、容器镜像或 CI 作业中,直接或通过依赖安装了
agent-framework1.26.1 或 1.26.2。 - 安装后在该环境中启动过 Python 解释器。启动钩子在解释器启动时运行,而不是在应用程序导入该软件包时运行。
通过 HTTPS 访问 webhook.site 会启用泄露路径。阻止访问不会停止启动钩子,也不会使软件包安全。
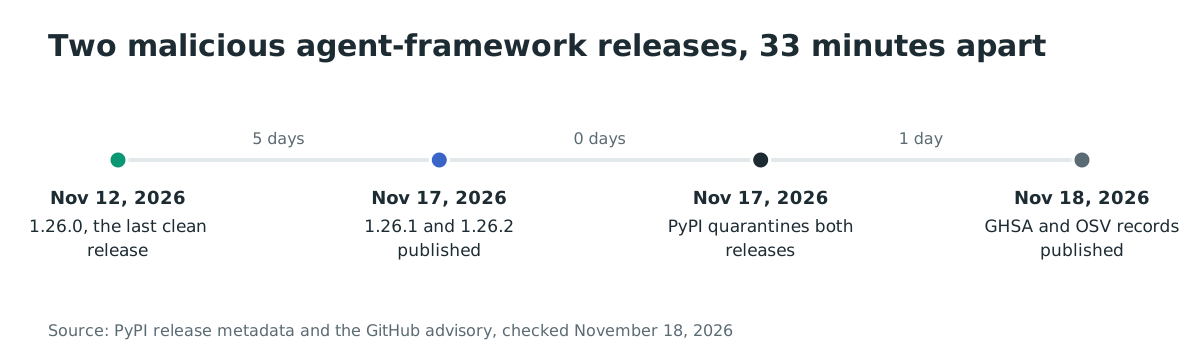
这两个版本分别于 2026-11-17 20:35 UTC 和 21:08 UTC 发布。PyPI 当天就隔离了两者,因此再也无法从软件包仓库安装它们。已经下载的 wheel,或在这些版本上线期间构建的镜像层,仍然带有该代码。
据 pypistats 统计,在截至 2026-11-18 的一周内,该软件包有 39,963 次下载,上个月有 195,912 次。这些数字针对的是项目名称,而不是这两个恶意版本,因此并不代表受害者数量。微软和 PyPI 均未公布有多少环境安装了其中任一版本。
| 软件包 | 受影响版本 | 最后一个干净版本 |
|---|---|---|
agent-framework |
1.26.1 和 1.26.2 | 1.26.0 |
检查已安装的版本:
不要在可疑环境中启动 Python 或 pip:启动会再次执行恶意 .pth 钩子。请使用可信 shell 或已停止环境的挂载副本检查文件。
# Inspect package metadata without running the affected interpreter
find /path/to/environment -path '*/agent_framework-*.dist-info/METADATA' \
    -exec sed -n '/^Name: /p; /^Version: /p' {} \;

# Find startup hooks and helper files without importing them
find /path/to/environment -type f \( -name 'af_runtime_diag.pth' \
    -o -name 'agent_framework_meta.pth' -o -name 'af_runtime_diag.py' \
    -o -path '*/agent_framework_meta/_telemetry.py' \)
如何修复?
将这两个恶意版本替换为 1.26.0,重新构建所有解析到它们的镜像和缓存,并轮换进程能够读取的凭证。
- 停止并隔离受影响环境,保留文件以供调查。在干净机器上从可信基础重新构建,并在新环境中安装固定版本:
# Run only on a clean machine using its trusted Python interpreter
python3 -m venv /path/to/new-clean-venv
/path/to/new-clean-venv/bin/python -m pip install --no-cache-dir 'agent-framework==1.26.0'
- 如果另一个软件包引入了
agent-framework,请在构建所用的约束文件中固定干净版本:
agent-framework==1.26.0
-
删除虚拟环境、pip 缓存,以及任何在 1.26.1 或 1.26.2 上线期间运行过
pip install的容器层。然后从固定的约束文件重新构建。 -
在另一台机器上轮换该环境能够读取的每一个密钥。这包括云密钥、CI 令牌、软件包仓库令牌、数据库密码和应用程序密钥。
-
检查该主机能够访问的每个云账户和 CI 账户的审计日志,然后留意微软发布的新干净版本,并在从 1.26.0 迁移之前校验其哈希。
如果你无法立即重建,请阻止该主机向 webhook.site 的出站 HTTPS。这能阻止这条上传路径,但不会移除启动钩子,也无法阻止以后使用其他端点的变种。
恶意代码做了什么?
该版本添加了一个可执行的 .pth 文件,在每次 Python 解释器启动时导入一个辅助模块,该辅助模块会收集凭证并将其发送到 webhook。Python 在站点初始化期间执行 .pth 文件中的导入语句,因此即使应用程序从未导入 agent_framework,这段代码也会执行。
1.26.1 版本附带 agent_framework_meta.pth 和 agent_framework_meta/_telemetry.py,并且还在 agent_framework_meta/__init__.py 中添加了一个钩子。1.26.2 版本将文件重命名为 af_runtime_diag.pth 和 af_runtime_diag.py,并使 agent_framework_meta/__init__.py 与干净的 1.26.0 完全相同,因此 .pth 文件是唯一的触发点。
# af_runtime_diag.pth in agent-framework 1.26.2
import af_runtime_diag
辅助模块设置 _AF_TEL 以阻止第二次运行,然后用 os.fork 和 os.setsid 派生一个分离的子进程。如果 fork 失败,则回退到守护线程。宽泛的异常处理会抑制错误,因此上传失败不会在应用程序日志中留下任何消息。
收集器记录主机名、用户名、工作目录以及前 20 个命令行参数。它选择名称中包含 TOKEN、SECRET、PASSWORD 或 KEY 等与凭证相关词语的环境变量。它还会匹配 AZURE、AWS、GITHUB 和 OPENAI 等提供商和 CI 名称。它读取 /proc/*/environ 下最多 300 个文件,并提取包含相同关键词的条目。
它读取最多 80 个凭证文件,每个不超过 256 KiB:
- Azure CLI 配置文件和 Foundry 配置。
pip.conf、.npmrc、.netrc和 Git 凭证存储。- Docker
config.json和 Azure Pipelines 代理凭证。 - Hugging Face 令牌和
.env文件。
1.26.2 版本添加了 GitHub Actions 运行器路径,并将文件上限从 60 提高到 80。
随后它会请求新的令牌。它向 169.254.169.254 上的 Azure 实例元数据服务以及 App Service 的 IDENTITY_ENDPOINT 请求多个受众的托管标识令牌。它在 SYSTEM_OIDCREQUESTURI 用 SYSTEM_ACCESSTOKEN 换取 Azure DevOps OIDC 令牌。1.26.2 版本还读取 ACTIONS_ID_TOKEN_REQUEST_URL、ACTIONS_ID_TOKEN_REQUEST_TOKEN 和 ACTIONS_RUNTIME_TOKEN 以获取 GitHub Actions OIDC 令牌。
数据用 zlib 压缩,进行 base64 编码,然后通过 HTTP POST 发送到 https://webhook.site/d381fd80-ec62-42ad-8f5c-d1b15103c9bb。该 URL 以 base64 编码的形式存储在源代码中。User-Agent 在 1.26.1 中为 af-runtime-diagnostics/1,在 1.26.2 中为 runtime-diagnostics/1。
如何被利用?
攻击者不需要受害者拼错软件包名称。这些版本来自合法的发布者账户,因此软件包名称、发布者以及更早的干净版本看起来都正确。
- 攻击者获得了 PyPI 上
agent-framework项目的发布权限。OpenSourceMalware 评估认为账户很可能已被入侵,因为 1.26.2 是在 1.26.1 被隔离之后才发布的。 - 攻击者于 2026-11-17 20:35 UTC 发布 1.26.1,并于 21:08 UTC 发布 1.26.2。两个 wheel 都带有
.pth钩子和该辅助模块。 - 某个开发者、构建作业或容器启动过程解析到了其中任一版本。像
agent-framework>=1.0这样的浮动版本要求会选中最新版本。 - 该环境中的下一个 Python 进程执行了
.pth导入,辅助模块便在分离的子进程中启动。 - 辅助模块读取环境和凭证文件,请求云和 CI 令牌,并将压缩后的报告发送到该 webhook。
公开记录没有说明初始访问方式、攻击者身份或受害者数量。OpenSSF 的记录称该活动没有已知的归因,PyPI 页面只带有隔离通知。
攻击如何展开?
拥有发布权限的攻击者以可信的软件包名称交付了一个启动钩子,该钩子在没有任何导入或用户操作的情况下把主机的凭证发送到 webhook。
并带上 .pth 钩子"] B --> C["开发者或 CI 安装该软件包"] C --> D["Python 在该环境中启动
.pth 导入被执行"] D --> E["收集环境、文件和进程数据"] E --> F["请求 Azure、Azure DevOps 和 GitHub 令牌"] F --> G["将压缩报告 POST 到 webhook.site"]
攻击者能做什么?
攻击者可以读取该 Python 进程能够读取的任何内容,并且可以在被窃取的令牌仍然有效期间使用它们。影响取决于该环境中保存了什么。
- 来自环境变量以及 Azure CLI 或托管标识令牌的云凭证。这些凭证能够访问该工作负载所用的订阅或租户。
- 来自 GitHub Actions、Azure DevOps、npm、PyPI 和 Git 配置的 CI 与源代码管理凭证。这些凭证可能导致新的提交、发布或流水线变更。
- 来自
.env文件和框架配置的应用程序密钥,包括数据库密码和第三方 API 密钥。 - 模型提供商密钥和 Hugging Face 令牌,可被用来以受害者的成本运行推理,或访问私有模型。
- 有助于攻击者选择第二阶段的主机和进程详细信息。
该代码未安装服务、定时任务或注册表项。它只在恶意文件仍留在 site-packages 期间持续运行。这一限制并不会降低辅助模块运行时当时仍然有效的令牌的价值。
如果安装了该怎么办?
把每一个安装或运行过其中任一版本的环境都按凭证泄露处理,即使应用程序没有显示任何错误。
- 在清理任何东西之前,停止该工作负载,并保留已安装的软件包版本、wheel 哈希和 pip 日志。
- 在另一台机器上轮换该环境能够读取的每一个密钥。先从云密钥、CI 令牌、仓库令牌和数据库密码开始。
- 吊销该工作负载能够访问的活动会话和刷新令牌。对于 GitHub Actions,请检查最近的工作流运行和 OIDC 令牌交换。
- 从可信镜像或干净的虚拟环境重建该环境,然后从固定的约束文件安装 1.26.0。
- 检查云审计日志、软件包仓库审计日志和源代码管理审计日志,查找 2026-11-17 20:35 UTC 之后来自该主机或被盗身份的活动。
- 关注 Microsoft Agent Framework 的发布渠道以获取新的干净版本,并在采用之前校验其哈希。
如何检查是否已遭入侵?
先检查已安装的版本和这两个文件名,然后在你保留的日志中查找该 webhook 目标。
# 1. Installed versions across every environment you can reach
find /path/to/environment -path '*/agent_framework-*.dist-info/METADATA' \
    -exec sed -n '/^Name: /p; /^Version: /p' {} \;
find / -path '*/site-packages/af_runtime_diag.pth' -o -path '*/site-packages/agent_framework_meta.pth' 2>/dev/null

# 2. The helper module and the startup hook
find /path/to/site-packages -type f \( -name 'af_runtime_diag.pth' \
    -o -name 'af_runtime_diag.py' -o -name 'agent_framework_meta.pth' \
    -o -path '*/agent_framework_meta/_telemetry.py' \) 2>/dev/null

# 3. Proxy, DNS and firewall logs
grep -i "webhook.site" /var/log/* 2>/dev/null
grep -i "af-runtime-diagnostics\|runtime-diagnostics" /var/log/* 2>/dev/null
已公布的入侵指标如下:
- 文件:
site-packages中的af_runtime_diag.pth、af_runtime_diag.py、agent_framework_meta.pth和agent_framework_meta/_telemetry.py。 - 网络:
webhook.site以及路径/d381fd80-ec62-42ad-8f5c-d1b15103c9bb。 - User-Agent:
af-runtime-diagnostics/1和runtime-diagnostics/1。 - Wheel SHA-256:1.26.1 为
d27fa34414e6201d5e03e559ef634f020057554d7b3f4898dd5d7cd3e989e110,1.26.2 为3d20a8bc91351a9a16b6db243b848ceca0206b7a8623b02d2af553a9c9f7e0a9。
文件不存在只能证明该环境现在是干净的。它不能证明该钩子从未运行过,因为重建的容器或删除的虚拟环境会移除文件及其状态。辅助模块会抑制网络错误,因此被阻止的上传除了软件包版本和进程启动时间之外,可能不会留下任何痕迹。
时间线
- 2026-11-12 18:25 UTC:
agent-framework1.26.0 发布,这是最后一个干净版本。 - 2026-11-17 20:35 UTC:
agent-framework1.26.1 以 wheel 形式发布。 - 2026-11-17 21:08 UTC:
agent-framework1.26.2 发布。 - 2026-11-17:PyPI 隔离了这两个版本。
- 2026-11-18 00:31 UTC:GitHub Advisory Database 发布 GHSA-764m-3ppc-5m73,OSV 发布 MAL-2026-20101。
- 2026-11-18 05:43 UTC:OpenSourceMalware 发布其分析,并评估账户很可能已被入侵。
常见问题
这是域名抢注(typosquat)吗?
不是。这些版本使用了真实的 agent-framework 名称和该项目的发布者账户,软件包元数据仍然标注微软并链接到 Agent Framework 文档。域名抢注检查不会发现它们。
安装该软件包会运行窃取程序吗?
安装会将该 .pth 文件放入 site-packages。代码会在该环境中下一次启动 Python 解释器时运行,即使应用程序从未导入 agent_framework 也一样。一次构建步骤、一次测试运行或一次容器启动就足够了。
哪些版本是干净的?
就本次事件而言,1.26.0 版本及更早的所有版本都是干净的。PyPI 的发布页面将 1.26.1 和 1.26.2 标记为已隔离,并引导用户使用 1.26.0。这只回答了这两个版本的情况。
有 CVE 吗?
没有分配 CVE 编号。请关注 GitHub Advisory Database 中的 GHSA-764m-3ppc-5m73,或 OSV 中的 MAL-2026-20101。恶意软件公告与代码漏洞属于不同的记录类别。
pip audit 能发现它吗?
不要依赖它。pip audit 依据公告数据检查代码漏洞。请直接检查已安装的版本和这两个文件名,并把仍然解析到 1.26.1 或 1.26.2 的锁文件视为已暴露。
有人被利用吗?
没有公开的受害者数量。项目名称的下载量并不等于恶意版本的安装量,微软和 PyPI 也都没有说明有多少环境安装了它们。
用 Ostorlab 查找受影响的 agent-framework 安装
Ostorlab 的软件组成分析(SCA)和 SBOM 清单会列出你的代码仓库和镜像解析到的 Python 软件包及其版本。搜索 agent-framework 即可看出哪些项目曾带有 1.26.1 或 1.26.2,以及哪些锁文件仍需要重新生成。
参考文献
- GitHub Advisory Database,GHSA-764m-3ppc-5m73,“Malicious code in agent-framework (PyPI)”:https://github.com/advisories/GHSA-764m-3ppc-5m73(核查于 2026 年 11 月 18 日)
- OSV,MAL-2026-20101,“agent-framework”:https://osv.dev/vulnerability/MAL-2026-20101(核查于 2026 年 11 月 18 日)
- OpenSourceMalware,“Official Microsoft agent-framework PyPI package compromised”(2026-11-18):https://opensourcemalware.com/blog/agent-framework-pypi-compromised(核查于 2026 年 11 月 18 日)
agent-framework的 PyPI 项目页面、发布历史和隔离通知:https://pypi.org/project/agent-framework/(核查于 2026 年 11 月 18 日)- pypistats,
agent-framework下载统计:https://pypistats.org/packages/agent-framework(核查于 2026 年 11 月 18 日) - OpenSSF malicious-packages,MAL-2026-20101 源记录:https://github.com/ossf/malicious-packages/blob/5f547b67f2daa8aa50d74a937b4c2077cccc495b/osv/malicious/pypi/agent-framework/MAL-2026-20101.json(核查于 2026 年 11 月 18 日)
- CISA 已知被利用漏洞目录数据源:https://www.cisa.gov/known-exploited-vulnerabilities-catalog(核查于 2026 年 11 月 18 日)