La puerta trasera de Microsoft Agent Framework en PyPI roba credenciales de la nube
Las versiones 1.26.1 y 1.26.2 de agent-framework en PyPI ejecutan un ladrón de credenciales al iniciar Python; elimínelas y use la 1.26.0.
Resumen
- Dos versiones del paquete oficial de Python
agent-frameworkde Microsoft incluyen un ladrón de credenciales que se ejecuta cada vez que Python arranca en el entorno. OpenSourceMalware y el registro malicious-packages de OpenSSF documentaron el código el 2026-11-18. - Cualquiera que haya instalado o ejecutado
agent-framework1.26.1 o 1.26.2 está expuesto. La versión 1.26.0 es la última versión limpia. - No hay ningún CVE asignado, no se conoce explotación en el mundo real y las versiones no están en el catálogo KEV de CISA hasta el 2026-11-18.
- Elimine ambas versiones, reinstale la 1.26.0 y rote todos los secretos a los que el entorno pudiera acceder. Los pasos están en «¿Cómo lo corrijo?».
¿Estoy afectado?
Deben cumplirse todas estas condiciones:
agent-framework1.26.1 o 1.26.2 está instalado en un entorno virtual, una imagen de contenedor o un trabajo de CI, de forma directa o mediante una dependencia.- Un intérprete de Python arrancó en ese entorno después de la instalación. El gancho de arranque se ejecuta al iniciar el intérprete, no cuando la aplicación importa el paquete.
El acceso HTTPS a webhook.site permite la exfiltración. Bloquearlo no detiene el gancho ni hace seguro el paquete instalado.
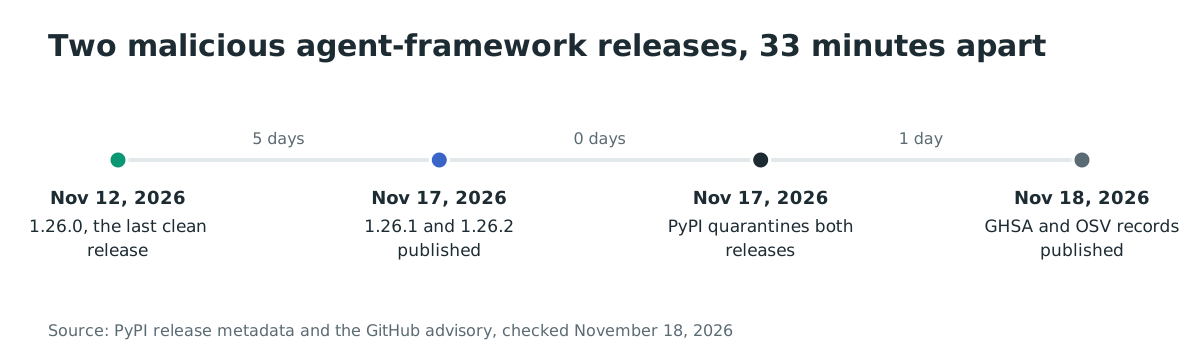
Las dos versiones se publicaron el 2026-11-17 a las 20:35 UTC y a las 21:08 UTC. PyPI puso ambas en cuarentena ese mismo día, así que ya no se pueden instalar desde el registro. Un wheel que ya se hubiera descargado, o una capa creada mientras las versiones estaban activas, todavía contiene el código.
Según pypistats, el paquete tuvo 39,963 descargas en la semana hasta el 2026-11-18 y 195,912 el mes anterior. Esas cifras corresponden al nombre del proyecto, no a las dos versiones maliciosas, así que no son un recuento de víctimas. Ni Microsoft ni PyPI han publicado cuántos entornos instalaron alguna de las dos versiones.
| Paquete | Versiones afectadas | Última versión limpia |
|---|---|---|
agent-framework |
1.26.1 y 1.26.2 | 1.26.0 |
Compruebe qué está instalado:
No ejecute Python ni pip en el entorno sospechoso: el arranque vuelve a ejecutar el gancho .pth malicioso. Inspeccione los archivos desde un shell de confianza o una copia montada del entorno detenido.
# Inspect package metadata without running the affected interpreter
find /path/to/environment -path '*/agent_framework-*.dist-info/METADATA' \
    -exec sed -n '/^Name: /p; /^Version: /p' {} \;

# Find startup hooks and helper files without importing them
find /path/to/environment -type f \( -name 'af_runtime_diag.pth' \
    -o -name 'agent_framework_meta.pth' -o -name 'af_runtime_diag.py' \
    -o -path '*/agent_framework_meta/_telemetry.py' \)
¿Cómo lo corrijo?
Sustituya las dos versiones maliciosas por la 1.26.0, reconstruya todas las imágenes y cachés que las resolvieron y rote las credenciales que el proceso pudiera leer.
- Detenga y aísle el entorno afectado; conserve sus archivos para investigar. En una máquina limpia, reconstruya desde una base de confianza e instale la versión fijada en un entorno nuevo:
# Run only on a clean machine using its trusted Python interpreter
python3 -m venv /path/to/new-clean-venv
/path/to/new-clean-venv/bin/python -m pip install --no-cache-dir 'agent-framework==1.26.0'
- Si otro paquete arrastra
agent-framework, fije la versión limpia en el archivo de restricciones que usa la compilación:
agent-framework==1.26.0
-
Borre el entorno virtual, la caché de pip y cualquier capa de contenedor que ejecutara
pip installmientras 1.26.1 o 1.26.2 estaban activas. Reconstruya a partir de las restricciones fijadas. -
Rote, desde otra máquina, todos los secretos que el entorno pudiera leer. Eso incluye claves de nube, tokens de CI, tokens de registros de paquetes, contraseñas de bases de datos y secretos de aplicaciones.
-
Revise los registros de auditoría de cada cuenta de nube y de CI a la que el host pudiera acceder y, después, esté atento a una nueva versión limpia de Microsoft y verifique su hash antes de abandonar la 1.26.0.
Si no puede reconstruir de inmediato, bloquee el HTTPS saliente del host hacia webhook.site. Eso detiene esta vía de subida, pero no elimina el gancho de arranque y no detendrá una variante posterior que use otro punto de conexión.
¿Qué hace el código malicioso?
La versión añade un archivo .pth ejecutable que importa un módulo auxiliar en cada arranque del intérprete de Python, y ese módulo auxiliar recopila credenciales y las envía a un webhook. Python ejecuta las líneas de importación de los archivos .pth durante la inicialización del sitio, así que el código se ejecuta aunque la aplicación nunca importe agent_framework.
La versión 1.26.1 incluye agent_framework_meta.pth y agent_framework_meta/_telemetry.py, y además añade un gancho a agent_framework_meta/__init__.py. La versión 1.26.2 cambia el nombre de los archivos a af_runtime_diag.pth y af_runtime_diag.py, y deja agent_framework_meta/__init__.py idéntico al de la 1.26.0 limpia, así que el archivo .pth es el único desencadenante.
# af_runtime_diag.pth in agent-framework 1.26.2
import af_runtime_diag
El módulo auxiliar establece _AF_TEL para evitar una segunda ejecución y luego crea un proceso hijo independiente con os.fork y os.setsid. Si la bifurcación falla, recurre a un hilo demonio. Los manejadores de excepciones amplios suprimen los errores, así que una subida fallida no deja ningún mensaje en el registro de la aplicación.
El recopilador registra el nombre de host, el nombre de usuario, el directorio de trabajo y los primeros 20 argumentos de la línea de comandos. Selecciona las variables de entorno cuyos nombres contienen términos relacionados con credenciales, como TOKEN, SECRET, PASSWORD o KEY. También busca coincidencias con nombres de proveedores y de CI, como AZURE, AWS, GITHUB y OPENAI. Lee hasta 300 archivos en /proc/*/environ y extrae las entradas con las mismas palabras clave.
Lee hasta 80 archivos de credenciales de menos de 256 KiB cada uno:
- Perfiles de la CLI de Azure y configuración de Foundry.
pip.conf,.npmrc,.netrcy almacenes de credenciales de Git.config.jsonde Docker y credenciales del agente de Azure Pipelines.- Tokens de Hugging Face y archivos
.env.
La versión 1.26.2 añade rutas del ejecutor de GitHub Actions y eleva el límite de archivos de 60 a 80.
Después solicita tokens nuevos. Pide tokens de identidad administrada para varias audiencias al servicio de metadatos de instancia de Azure en 169.254.169.254 y al IDENTITY_ENDPOINT de App Service. Canjea SYSTEM_ACCESSTOKEN en SYSTEM_OIDCREQUESTURI por un token OIDC de Azure DevOps. La versión 1.26.2 también lee ACTIONS_ID_TOKEN_REQUEST_URL, ACTIONS_ID_TOKEN_REQUEST_TOKEN y ACTIONS_RUNTIME_TOKEN para obtener tokens OIDC de GitHub Actions.
Los datos se comprimen con zlib, se codifican en base64 y se envían mediante HTTP POST a https://webhook.site/d381fd80-ec62-42ad-8f5c-d1b15103c9bb. La URL se guarda codificada en base64 en el código fuente. El User-Agent es af-runtime-diagnostics/1 en la 1.26.1 y runtime-diagnostics/1 en la 1.26.2.
¿Cómo se explota?
El atacante no necesitaba que una víctima escribiera mal el nombre de un paquete. Las versiones procedían de la cuenta legítima del publicador, así que el nombre del paquete, el publicador y las versiones limpias anteriores parecían correctos.
- Un atacante obtuvo acceso de publicación al proyecto
agent-frameworken PyPI. OpenSourceMalware evalúa que es probable un compromiso de cuenta, porque la 1.26.2 se publicó después de que la 1.26.1 estuviera en cuarentena. - El atacante publicó la 1.26.1 a las 20:35 UTC y la 1.26.2 a las 21:08 UTC el 2026-11-17. Ambos wheels contenían el gancho
.pthy el módulo auxiliar. - Un desarrollador, un trabajo de compilación o el arranque de un contenedor resolvió alguna de las dos versiones. Un requisito flotante como
agent-framework>=1.0seleccionaría la versión más reciente. - El siguiente proceso de Python en ese entorno ejecutó la importación del
.pthy el módulo auxiliar arrancó en un proceso hijo independiente. - El módulo auxiliar leyó el entorno y los archivos de credenciales, solicitó tokens de nube y de CI y envió el informe comprimido al webhook.
El registro público no indica el método de acceso inicial, el actor ni un recuento de víctimas. El registro de OpenSSF dice que la campaña no tiene atribución conocida, y la página de PyPI solo muestra el aviso de cuarentena.
¿Cómo se desarrolla el ataque?
Un atacante con acceso de publicación distribuyó un gancho de arranque bajo un nombre de paquete de confianza, y el gancho envió las credenciales del host a un webhook sin necesidad de ninguna importación ni acción del usuario.
con un gancho .pth"] B --> C["Un desarrollador o CI instala el paquete"] C --> D["Python arranca en el entorno
se ejecuta la importación del .pth"] D --> E["Recopilar el entorno, los archivos y los datos del proceso"] E --> F["Solicitar tokens de Azure, Azure DevOps y GitHub"] F --> G["Enviar por POST el informe comprimido a webhook.site"]
¿Qué puede hacer un atacante?
El atacante puede leer todo lo que el proceso de Python pudiera leer y puede usar los tokens robados mientras sigan siendo válidos. El impacto depende de lo que contenga el entorno.
- Credenciales de nube procedentes de variables de entorno y tokens de la CLI de Azure o de identidad administrada. Pueden dar acceso a la suscripción o al inquilino que usa la carga de trabajo.
- Credenciales de CI y de control de código fuente de GitHub Actions, Azure DevOps, npm, PyPI y la configuración de Git. Pueden dar lugar a nuevos commits, versiones o cambios en las canalizaciones.
- Secretos de aplicaciones de archivos
.envy de la configuración del framework, incluidas contraseñas de bases de datos y claves de API de terceros. - Claves de proveedores de modelos y tokens de Hugging Face, que pueden usarse para ejecutar inferencias a costa de la víctima o para acceder a modelos privados.
- Detalles del host y del proceso que ayudan al atacante a elegir una segunda fase.
El código no instala un servicio, una tarea cron ni una clave de registro. Solo sigue ejecutándose mientras los archivos maliciosos permanezcan en site-packages. Ese límite no reduce el valor de un token que era válido cuando se ejecutó el módulo auxiliar.
¿Qué debo hacer si lo instalé?
Trate todo entorno que instalara o ejecutara alguna de las dos versiones como un compromiso de credenciales, aunque la aplicación no mostrara ningún error.
- Detenga la carga de trabajo y conserve la versión instalada del paquete, el hash del wheel y los registros de pip antes de limpiar nada.
- Rote, desde otra máquina, todos los secretos que el entorno pudiera leer. Empiece por las claves de nube, los tokens de CI, los tokens de registros y las contraseñas de bases de datos.
- Revogue las sesiones activas y los tokens de actualización a los que la carga de trabajo pudiera acceder. Para GitHub Actions, revise las ejecuciones recientes de flujos de trabajo y los canjes de tokens OIDC.
- Reconstruya el entorno a partir de una imagen de confianza o de un entorno virtual limpio y luego instale la 1.26.0 desde las restricciones fijadas.
- Revise los registros de auditoría de nube, de registros de paquetes y de control de código fuente en busca de actividad del host o de la identidad robada después del 2026-11-17 a las 20:35 UTC.
- Esté atento al canal de versiones de Microsoft Agent Framework para detectar una nueva versión limpia y verifique su hash antes de adoptarla.
¿Cómo compruebo si estuve comprometido?
Empiece por la versión instalada y los dos nombres de archivo, y después busque el destino del webhook en los registros que conserve.
# 1. Installed versions across every environment you can reach
find /path/to/environment -path '*/agent_framework-*.dist-info/METADATA' \
    -exec sed -n '/^Name: /p; /^Version: /p' {} \;
find / -path '*/site-packages/af_runtime_diag.pth' -o -path '*/site-packages/agent_framework_meta.pth' 2>/dev/null

# 2. The helper module and the startup hook
find /path/to/site-packages -type f \( -name 'af_runtime_diag.pth' \
    -o -name 'af_runtime_diag.py' -o -name 'agent_framework_meta.pth' \
    -o -path '*/agent_framework_meta/_telemetry.py' \) 2>/dev/null

# 3. Proxy, DNS and firewall logs
grep -i "webhook.site" /var/log/* 2>/dev/null
grep -i "af-runtime-diagnostics\|runtime-diagnostics" /var/log/* 2>/dev/null
Los indicadores publicados son:
- Archivos:
af_runtime_diag.pth,af_runtime_diag.py,agent_framework_meta.pthyagent_framework_meta/_telemetry.pyensite-packages. - Red:
webhook.sitey la ruta/d381fd80-ec62-42ad-8f5c-d1b15103c9bb. - User-Agent:
af-runtime-diagnostics/1yruntime-diagnostics/1. - SHA-256 del wheel:
d27fa34414e6201d5e03e559ef634f020057554d7b3f4898dd5d7cd3e989e110para la 1.26.1 y3d20a8bc91351a9a16b6db243b848ceca0206b7a8623b02d2af553a9c9f7e0a9para la 1.26.2.
La ausencia de un archivo solo demuestra que el entorno está limpio ahora. No demuestra que el gancho nunca se ejecutara, porque un contenedor reconstruido o un entorno virtual eliminado borran el archivo y su estado. El módulo auxiliar suprime los errores de red, así que una subida bloqueada puede no dejar ningún rastro más allá de la versión del paquete y la hora de inicio del proceso.
Cronología
- 2026-11-12 18:25 UTC: se publica
agent-framework1.26.0, la última versión limpia. - 2026-11-17 20:35 UTC: se publica
agent-framework1.26.1 como wheel. - 2026-11-17 21:08 UTC: se publica
agent-framework1.26.2. - 2026-11-17: PyPI pone en cuarentena ambas versiones.
- 2026-11-18 00:31 UTC: la base de datos de avisos de GitHub publica GHSA-764m-3ppc-5m73 y OSV publica MAL-2026-20101.
- 2026-11-18 05:43 UTC: OpenSourceMalware publica su análisis y evalúa que es probable un compromiso de cuenta.
Preguntas frecuentes
¿Es typosquatting?
No. Las versiones usaron el nombre real agent-framework y la cuenta de publicador del proyecto, y los metadatos del paquete siguen nombrando a Microsoft y enlazan a la documentación de Agent Framework. Una comprobación de typosquatting no las habría detectado.
¿La instalación del paquete ejecuta el ladrón?
Al instalar se coloca el archivo .pth en site-packages. El código se ejecuta en el siguiente arranque del intérprete de Python en ese entorno, aunque la aplicación nunca importe agent_framework. Basta con un paso de compilación, una ejecución de pruebas o el arranque de un contenedor.
¿Qué versiones están limpias?
La versión 1.26.0 y todas las anteriores están limpias para este incidente. La página de versiones de PyPI marca la 1.26.1 y la 1.26.2 como en cuarentena y remite a los usuarios a la 1.26.0. Eso responde a la pregunta solo para estas dos versiones.
¿Hay algún CVE?
No hay ningún CVE asignado. Siga GHSA-764m-3ppc-5m73 en la base de datos de avisos de GitHub, o MAL-2026-20101 en OSV. Un aviso de malware es una clase de registro distinta de una vulnerabilidad de código.
¿Lo detecta pip audit?
No confíe en ello. pip audit comprueba vulnerabilidades de código con los datos de avisos. Compruebe directamente la versión instalada y los dos nombres de archivo, y trate un archivo de bloqueo que todavía resuelva la 1.26.1 o la 1.26.2 como expuesto.
¿Se explotó a alguien?
No hay un recuento público de víctimas. Las descargas del nombre del proyecto no son un recuento de las versiones maliciosas, y ni Microsoft ni PyPI han dicho cuántos entornos las instalaron.
Encuentre instalaciones afectadas de agent-framework con Ostorlab
El inventario de SBOM y análisis de composición de software de Ostorlab enumera los paquetes de Python y las versiones que resuelven sus repositorios e imágenes. Una búsqueda de agent-framework muestra qué proyectos incluían la 1.26.1 o la 1.26.2 y qué archivos de bloqueo aún deben regenerarse.
Referencias
- Base de datos de avisos de GitHub, GHSA-764m-3ppc-5m73, «Código malicioso en agent-framework (PyPI)»: https://github.com/advisories/GHSA-764m-3ppc-5m73 (consultado el 18 de noviembre de 2026)
- OSV, MAL-2026-20101, «agent-framework»: https://osv.dev/vulnerability/MAL-2026-20101 (consultado el 18 de noviembre de 2026)
- OpenSourceMalware, «El paquete oficial agent-framework de Microsoft en PyPI, comprometido» (2026-11-18): https://opensourcemalware.com/blog/agent-framework-pypi-compromised (consultado el 18 de noviembre de 2026)
- Página del proyecto
agent-frameworken PyPI, historial de versiones y aviso de cuarentena: https://pypi.org/project/agent-framework/ (consultado el 18 de noviembre de 2026) - pypistats, estadísticas de descargas de
agent-framework: https://pypistats.org/packages/agent-framework (consultado el 18 de noviembre de 2026) - OpenSSF malicious-packages, registro de origen de MAL-2026-20101: https://github.com/ossf/malicious-packages/blob/5f547b67f2daa8aa50d74a937b4c2077cccc495b/osv/malicious/pypi/agent-framework/MAL-2026-20101.json (consultado el 18 de noviembre de 2026)
- Feed del catálogo de vulnerabilidades explotadas conocidas de CISA: https://www.cisa.gov/known-exploited-vulnerabilities-catalog (consultado el 18 de noviembre de 2026)