Las 10 mejores herramientas de pentesting para aplicaciones móviles (2026)
Las 10 herramientas que nuestro equipo usa para el pentesting de aplicaciones móviles, desde Frida, Ghidra y Jadx hasta mitmproxy y Nuclei, con los mejores usos, las fortalezas y los límites de cada una.
El pentesting móvil ha evolucionado desde las pruebas manuales básicas hasta incorporar el escaneo automatizado, el análisis asistido por IA y la ingeniería inversa avanzada. Las herramientas actuales ayudan a los equipos de seguridad a abordar aplicaciones complejas y a descubrir vulnerabilidades ocultas de forma eficiente. Esta lista destaca las 10 mejores herramientas de pentest para aplicaciones móviles que nuestro equipo de seguridad utiliza en pruebas reales.
Herramientas de pentest para aplicaciones móviles de un vistazo
Todas las herramientas que se enumeran a continuación son gratuitas y de código abierto, y cada una cumple una función específica en las pruebas de penetración de aplicaciones móviles. Esta tabla ofrece una visión general rápida de las plataformas que admiten, su propósito principal y sus casos de uso habituales.
| Categoría | Herramienta | Plataforma | Propósito principal / caso de uso |
|---|---|---|---|
| Análisis dinámico en tiempo de ejecución | Frida | Android & iOS | Instrumentación en tiempo de ejecución, hooking, elusión de controles de seguridad, inspección de flujos de criptografía y autenticación. |
| Análisis estático e ingeniería inversa | Ghidra | Android & iOS | Análisis de binarios de bajo nivel, ingeniería inversa de firmware y bibliotecas, análisis de malware. |
| JADX | Android | Descompilación de APK de Android a código fuente similar a Java, inspección estática, revisión de código ofuscado. | |
| Análisis del tráfico de red | mitmproxy | Android & iOS | Intercepción y manipulación interactivas de HTTP/S/WebSocket para pruebas de API y validación de seguridad. |
| Wireshark | Android & iOS | Captura e inspección de red a nivel de paquete, depuración de protocolos, descubrimiento de fugas de datos. | |
| Automatización y orquestación | OXO | Android & iOS | Coordinación de varias herramientas de seguridad móvil, automatización de flujos de trabajo, pipelines de pruebas escalables. |
| Python | Android & iOS | Scripts personalizados, automatización, integración entre herramientas, prototipado de exploits. | |
| Desarrollo asistido por IA | OpenCode / Claude Code / Gemini Code | Android & iOS | Acelera la escritura de código, los scripts, el prototipado de exploits y la automatización de pruebas. |
| Infraestructura / configuración del laboratorio | Docker / Docker Compose | Android & iOS | Entornos de prueba reproducibles y aislados para herramientas y servicios de backend. |
| Escaneo automatizado de vulnerabilidades | Nuclei | Android & iOS | Escaneo rápido y escalable basado en plantillas para CVE, configuraciones incorrectas y endpoints expuestos. |
1. Frida
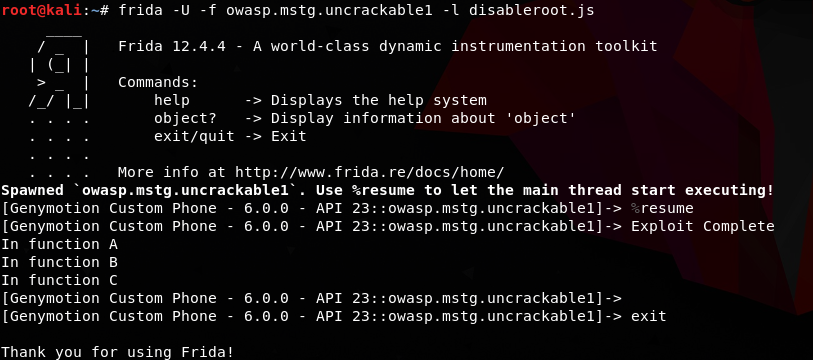
Frida permite realizar un análisis profundo en tiempo de ejecución y la instrumentación de aplicaciones móviles. En lugar de aplicar ingeniería inversa, modificar, recompilar y reinstalar las aplicaciones, nuestro equipo de seguridad usa Frida para conectarse directamente a un proceso en ejecución, inyectar scripts personalizados y observar el comportamiento al instante.
En los pentests móviles reales, usamos Frida para rastrear la lógica interna, hacer hooking de los flujos criptográficos y de autenticación, eludir controles de seguridad y analizar dinámicamente el comportamiento en tiempo de ejecución, lo que la convierte en una de las herramientas más rápidas y potentes para las pruebas de seguridad móvil avanzadas.
Para qué se usa mejor
- Enfoque principal: Manipulación en tiempo de ejecución y análisis dinámico de aplicaciones móviles.
- Aplicación central: Hooking e inspección de la lógica criptográfica y de autenticación.
- Propósito operativo: Observar y modificar el comportamiento de la aplicación en tiempo real.
- Objetivo de las pruebas: Pruebas de elusión de controles de seguridad sin modificar los binarios.
Dónde destaca
- Hooking en vivo: Intercepta y modifica el comportamiento de la aplicación en tiempo de ejecución sin necesidad de código fuente ni de recompilación.
- Hooking de funciones y API: Observa, modifica y elude lógica crítica para la seguridad, como las comprobaciones de autenticación, las rutinas de cifrado y la gestión de solicitudes a la API.
- Scripts en tiempo real: Inyecta scripts en procesos en ejecución y observa los cambios al instante.
- Cobertura multiplataforma: Android, iOS, Windows, macOS, Linux, watchOS, tvOS, FreeBSD y QNX.
- Compatibilidad con varios lenguajes: Python, Node.js, Swift, .NET, Go y C.
- Código abierto: Gratuito para pruebas de seguridad e investigación.
Limitaciones y contrapartidas
- Curva de aprendizaje pronunciada: Requiere conocer los componentes internos del sistema operativo, los entornos de ejecución de las aplicaciones y la creación de scripts.
- Sin escaneo de vulnerabilidades integrado: Exige la detección, la generación de informes y la implementación del flujo de trabajo de forma manual.
- Requiere esfuerzo manual: Hacen falta scripts personalizados para cada aplicación.
- Detección por parte de aplicaciones reforzadas: Comprobaciones de integridad en tiempo de ejecución y protecciones contra el hooking.
- Complejidad operativa: Dificultades de configuración en dispositivos Android con root y dispositivos iOS con jailbreak.
Casos de uso habituales en nuestras evaluaciones
- Elusión del SSL pinning: Eludir la validación de certificados y los controles de seguridad de red.
- Pruebas de autorización: Pruebas en tiempo de ejecución del control de acceso y de la aplicación de privilegios.
- Inspección criptográfica: Hooking de las API de criptografía para inspeccionar la lógica de cifrado y la gestión de claves.
- Elusión de la protección contra manipulaciones: Derrotar los mecanismos de antidepuración y de protección en tiempo de ejecución.
- Rastreo de la lógica: Rastrear la lógica sensible de la aplicación durante la autenticación y la gestión de sesiones.
2. Ghidra
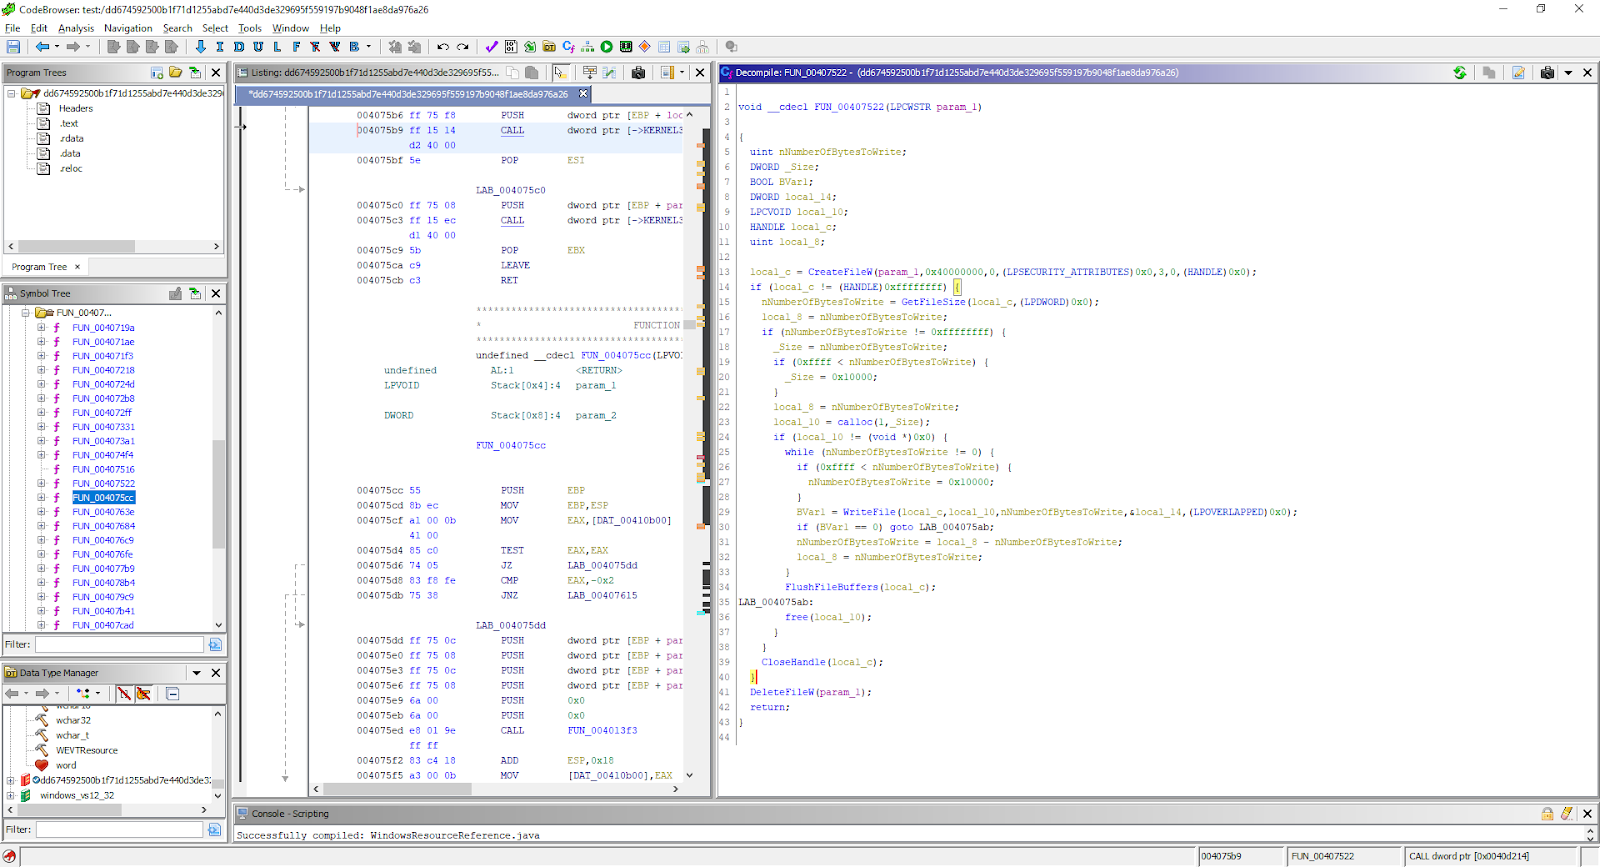
Ghidra es un framework de ingeniería inversa de software de código abierto desarrollado y mantenido por la Agencia de Seguridad Nacional de Estados Unidos (NSA) para respaldar el análisis profundo de binarios y la investigación de vulnerabilidades. Creada originalmente como una herramienta interna para ayudar a los analistas de la NSA a comprender código compilado complejo, automatizar flujos de trabajo de ingeniería inversa a gran escala y colaborar en proyectos de seguridad, Ghidra se publicó en 2019 con todo su código fuente disponible en el repositorio oficial de GitHub de la NSA.
Nuestro equipo de seguridad usa Ghidra cuando necesitamos analizar binarios móviles compilados, firmware y bibliotecas sin acceso al código fuente, lo que nos permite desentrañar la lógica de la aplicación, identificar comportamientos ocultos y descubrir vulnerabilidades que las herramientas dinámicas o centradas en la abstracción a menudo no pueden detectar, porque no analizan el programa al nivel de binario de bajo nivel como lo hace Ghidra.
Para qué se usa mejor
- Enfoque principal: Análisis estático de binarios compilados, especialmente para la investigación de seguridad y la identificación de vulnerabilidades.
- Aplicación central: Ingeniería inversa de binarios móviles, firmware embebido y bibliotecas de terceros.
- Propósito operativo: Comprender la lógica interna profunda del software cuando el código fuente no está disponible.
- Objetivo de las pruebas: Análisis de malware, descubrimiento de vulnerabilidades e inspección detallada del flujo de control y de datos.
Dónde destaca
- Desensamblado y descompilación: Traduce el código máquina a ensamblador y a pseudocódigo de alto nivel similar a C, lo que ayuda a nuestro equipo a interpretar rápidamente lógica compleja.
- Compatibilidad con arquitecturas multiplataforma: Maneja binarios de muchas arquitecturas (x86, ARM, MIPS, PowerPC, etc.), lo que la hace ideal para el análisis de dispositivos móviles, IoT y sistemas embebidos.
- Navegación gráfica del código: Visualiza grafos de flujo de control, árboles de llamadas y relaciones entre funciones para facilitar el análisis de rutas de código complicadas.
- Scripts y automatización: Admite Java y Python para automatizar tareas repetitivas e integrar rutinas de análisis personalizadas en nuestros flujos de trabajo.
- Modular y extensible: La arquitectura de complementos permite la personalización y la ampliación para tareas especializadas.
- Funciones de colaboración: Permite que varios analistas trabajen en el mismo proyecto, hagan un seguimiento de los cambios y compartan hallazgos de forma eficiente.
- Código abierto: Disponible libremente bajo una licencia de código abierto, lo que fomenta las contribuciones de la comunidad y una evolución rápida.
Limitaciones y contrapartidas
- Solo análisis estático: No realiza rastreo ni hooking en tiempo de ejecución, por lo que los comportamientos dinámicos deben investigarse con otras herramientas.
- Curva de aprendizaje pronunciada: Un uso eficaz requiere un buen conocimiento de ensamblador, de formatos binarios y de conceptos de ingeniería inversa.
- Complejidad del código ofuscado: Los binarios muy optimizados u ofuscados pueden requerir un esfuerzo manual considerable.
- Sobrecarga de rendimiento: Analizar binarios o proyectos muy grandes puede consumir muchos recursos.
- Instalación y configuración: La instalación inicial y la configuración del proyecto pueden requerir tiempo para optimizarse según los flujos de trabajo del equipo.
Casos de uso habituales en nuestras evaluaciones
-
Ingeniería inversa de bibliotecas nativas: Analizar binarios ARM compilados dentro de aplicaciones Android e iOS para comprender la lógica crítica para la seguridad y descubrir vulnerabilidades ocultas.
-
Análisis de malware y troyanos: Investigar binarios móviles sospechosos o maliciosos para identificar puertas traseras, comportamientos de comando y control y mecanismos de exfiltración de datos.
-
Auditoría de SDK de terceros: Inspeccionar SDK propietarios y bibliotecas de código cerrado integrados en aplicaciones móviles para evaluar su postura de seguridad y las suposiciones de confianza.
-
Análisis de firmware y componentes embebidos: Aplicar ingeniería inversa a componentes embebidos y firmware que interactúan con aplicaciones móviles o sistemas de backend.
-
Investigación de vulnerabilidades: Descubrir problemas de corrupción de memoria, flujos de lógica inseguros, debilidades criptográficas e implementaciones inseguras dentro del código nativo.
-
Reconstrucción de protocolos y algoritmos: Reconstruir protocolos no documentados, esquemas criptográficos y algoritmos propietarios utilizados por las aplicaciones móviles y sus backends.
3. Jadx
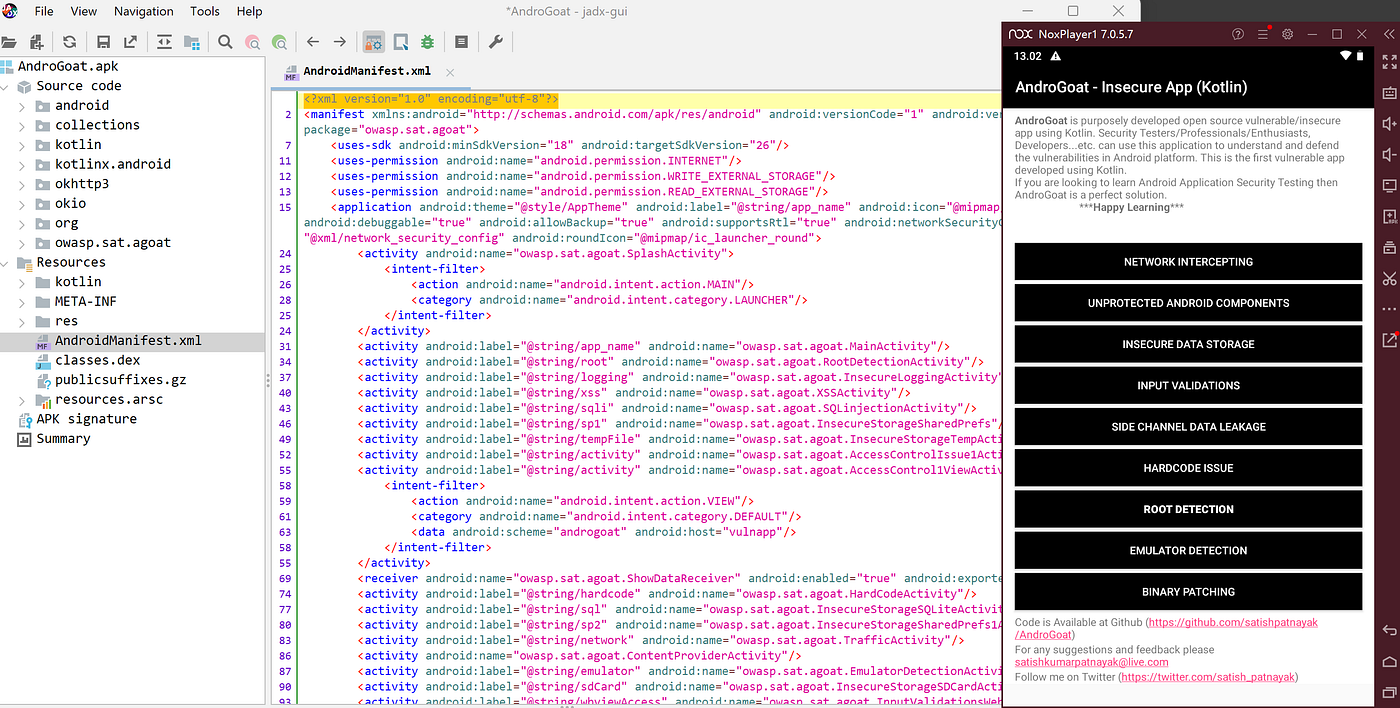
JADX es un descompilador de Android de código abierto que permite a nuestro equipo de seguridad convertir el bytecode DEX de los APK en código fuente Java legible, lo que facilita mucho el análisis de aplicaciones móviles sin acceso al código fuente original. Usamos JADX durante los pentests móviles para rastrear llamadas a funciones, inspeccionar rutinas de API y de criptografía, comprender la arquitectura de la aplicación e identificar posibles vulnerabilidades que serían difíciles de detectar leyendo solo smali o bytecode sin procesar.
Para qué se usa mejor
- Análisis estático de aplicaciones Android: Recuperar código similar a Java a partir de archivos APK y DEX para facilitar la inspección.
- Ingeniería inversa de bibliotecas de terceros y firmware: Comprender la lógica cuando el código fuente no está disponible.
- Análisis de malware e investigación de seguridad: Examinar el comportamiento de la aplicación, las rutinas de autenticación y el tratamiento de datos sensibles.
- Inspección de código ofuscado: Mejorar la legibilidad de aplicaciones Android ofuscadas para localizar posibles fallos de seguridad.
- Integración en flujos de trabajo personalizados: Usar la CLI o el modo de biblioteca para automatizar la descompilación en pipelines o herramientas.
Dónde destaca
- Salida similar a Java: Convierte el bytecode de Dalvik/ART en código Java estructurado y legible, lo que simplifica el análisis.
- Compatibilidad con varios formatos: Maneja APK, DEX, JAR, archivos class, bibliotecas AAR y Android App Bundles (AAB).
- GUI interactiva: Permite explorar las clases descompiladas, los recursos y los manifiestos, con resaltado de sintaxis y navegación.
- Interfaz de línea de comandos: Permite el procesamiento por lotes y la automatización en los flujos de trabajo de seguridad.
- Compatibilidad con la desofuscación: Ayuda a mejorar la legibilidad de las aplicaciones protegidas con técnicas de ofuscación básicas.
- Código abierto: Disponible libremente y mantenido activamente por la comunidad, lo que permite su integración y personalización.
- Ligera y rápida: Descompilación eficiente para la mayoría de las aplicaciones Android sin grandes requisitos de recursos.
Limitaciones y contrapartidas
- Descompilación imperfecta: El código Java descompilado puede estar incompleto o requerir interpretación manual, especialmente en código complejo u optimizado.
- Dificultades con la ofuscación: Las aplicaciones muy ofuscadas pueden seguir siendo difíciles de analizar incluso con herramientas de desofuscación.
- Solo análisis estático: No realiza rastreo en tiempo de ejecución ni hooking del comportamiento de la aplicación en vivo.
- Compatibilidad limitada con algunas funciones más recientes de Android: Ciertos patrones de bytecode o compilaciones optimizadas pueden generar una salida menos legible.
- Curva de aprendizaje: Un uso eficaz requiere familiaridad con la arquitectura de las aplicaciones Android, con Java y con los principios de la ingeniería inversa.
Casos de uso habituales en nuestras evaluaciones
- Rastreo de funciones y API: Inspeccionar las rutinas de autenticación, cifrado y red.
- Ingeniería inversa de SDK y bibliotecas de terceros: Comprender cómo interactúa el código externo con la aplicación.
- Análisis de malware y de aplicaciones fraudulentas: Examinar el código en busca de comportamientos ocultos o maliciosos.
- Revisión de aplicaciones ofuscadas: Identificar fallos de seguridad en aplicaciones que usan técnicas de ofuscación de código.
- Integración con herramientas de seguridad: Automatizar la descompilación para el análisis por lotes en CI/CD o en pipelines internos.
4. mitmproxy
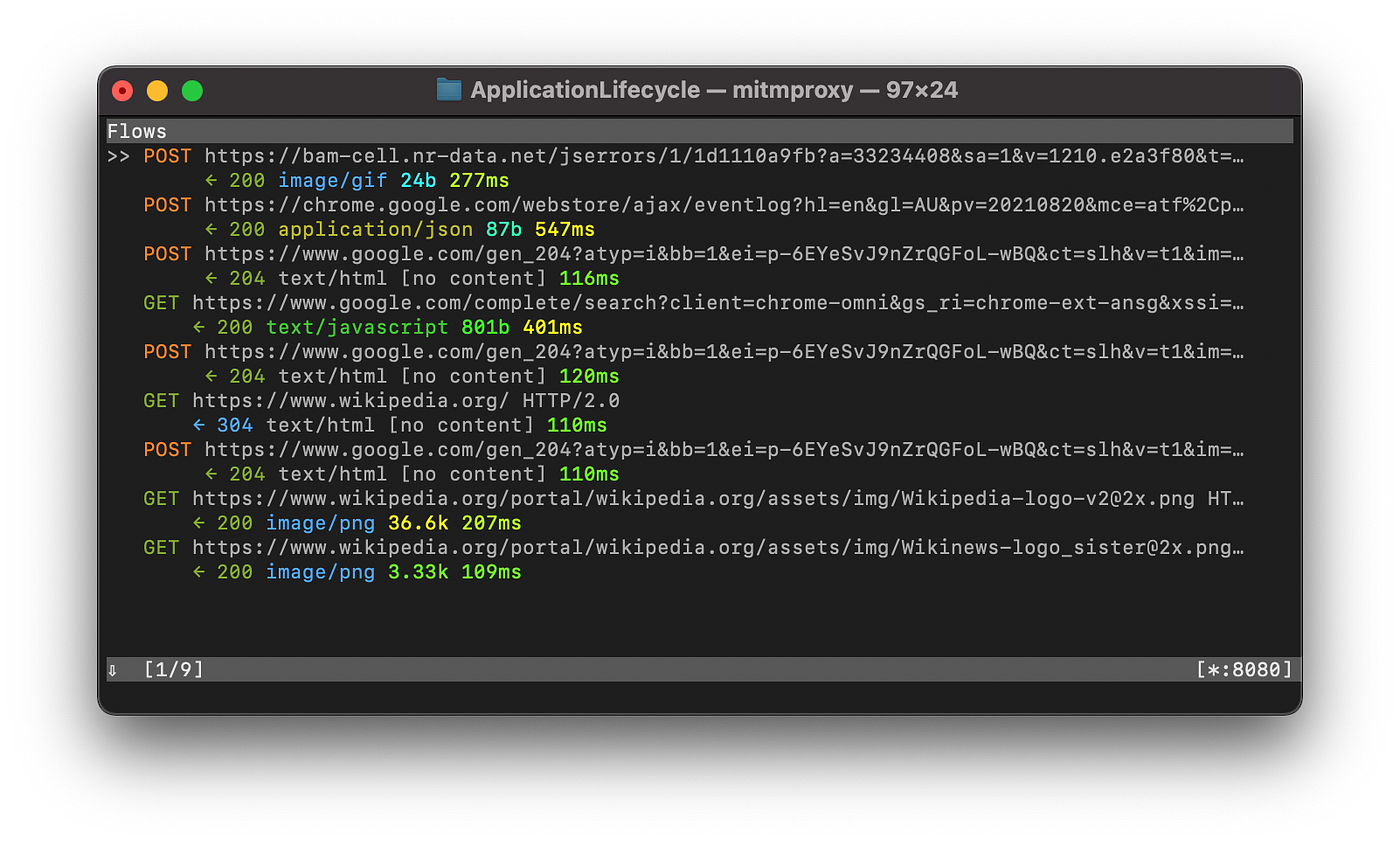
mitmproxy es un proxy de intercepción interactivo y de código abierto que permite a nuestro equipo de seguridad inspeccionar, modificar y reproducir el tráfico HTTP, HTTPS y WebSocket entre las aplicaciones móviles y los servidores de backend. Actúa como intermediario (man-in-the-middle) y descifra las comunicaciones cifradas en tiempo real, lo que nos permite analizar llamadas a la API, manipular solicitudes, probar la autenticación y la gestión de sesiones, y descubrir vulnerabilidades ocultas que de otro modo serían difíciles de detectar con las herramientas habituales de red o de depuración.
Para qué se usa mejor
- Inspección y depuración del tráfico: Capturar, inspeccionar y modificar solicitudes y respuestas HTTP/HTTPS en tiempo real.
- Manipulación de solicitudes a la API: Probar la lógica del backend alterando parámetros, encabezados y payloads.
- Pruebas de autenticación y de sesiones: Validar la gestión de tokens, los ciclos de vida de las sesiones y la aplicación de la autorización.
- Pruebas de lógica de negocio: Detectar fallos en los flujos de trabajo, elusiones de la lógica y suposiciones de confianza indebidas.
- Análisis de TLS y de certificados: Evaluar la seguridad del transporte, la implementación del cifrado y la gestión de certificados.
Dónde destaca
- Intercepción en tiempo real: Permite inspeccionar y editar en vivo el tráfico de red entre las aplicaciones móviles y los servidores.
- Descifrado de TLS: Genera dinámicamente certificados de confianza para descifrar las comunicaciones cifradas con fines de análisis.
- Control interactivo de los flujos: Pausa, reproduce o modifica solicitudes y respuestas sobre la marcha para probar el comportamiento del backend.
- Automatización y scripts: Admite scripts basados en Python para automatizar la manipulación del tráfico, el registro y el fuzzing.
- Modos de proxy flexibles: Funciona como proxy normal, proxy transparente, proxy inverso, proxy SOCKS o intercepción basada en VPN.
- Compatibilidad con protocolos modernos: Maneja los protocolos HTTP/1, HTTP/2, HTTP/3 y WebSocket que usan las aplicaciones móviles y las API.
- Código abierto: Gratuito y respaldado por la comunidad, lo que permite integrarlo en flujos de trabajo internos y herramientas personalizadas.
Limitaciones y contrapartidas
- Intercepción y manipulación del tráfico de la API: Capturar y editar solicitudes y respuestas para evaluar la lógica del backend.
- Pruebas de autenticación y de gestión de sesiones: Probar los flujos de inicio de sesión, la gestión de tokens, la lógica de renovación y la invalidación de sesiones.
- Pruebas de control de acceso defectuoso e IDOR: Manipular parámetros para verificar la aplicación de la autorización.
- Pruebas de abuso de la lógica de negocio: Identificar elusiones de flujos de trabajo, condiciones de carrera y fallos de lógica.
- Descubrimiento de vulnerabilidades de inyección en el backend: Detectar inyección SQL, inyección de comandos y fallos de deserialización.
- Validación de TLS y de certificados: Evaluar el cifrado, la gestión de certificados y los controles de seguridad del transporte.
Casos de uso habituales en nuestras evaluaciones
-
Intercepción y manipulación del tráfico de la API: Capturar y editar solicitudes y respuestas para evaluar la lógica del backend.
-
Pruebas de autenticación y de gestión de sesiones: Probar los flujos de inicio de sesión, la gestión de tokens, la lógica de renovación y la invalidación de sesiones.
-
Pruebas de control de acceso defectuoso e IDOR: Manipular parámetros para verificar la aplicación de la autorización.
-
Pruebas de abuso de la lógica de negocio: Identificar elusiones de flujos de trabajo, condiciones de carrera y fallos de lógica.
-
Descubrimiento de vulnerabilidades de inyección en el backend: Detectar inyección SQL, inyección de comandos y fallos de deserialización.
-
Validación de TLS y de certificados: Evaluar el cifrado, la gestión de certificados y los controles de seguridad del transporte.
5. Wireshark
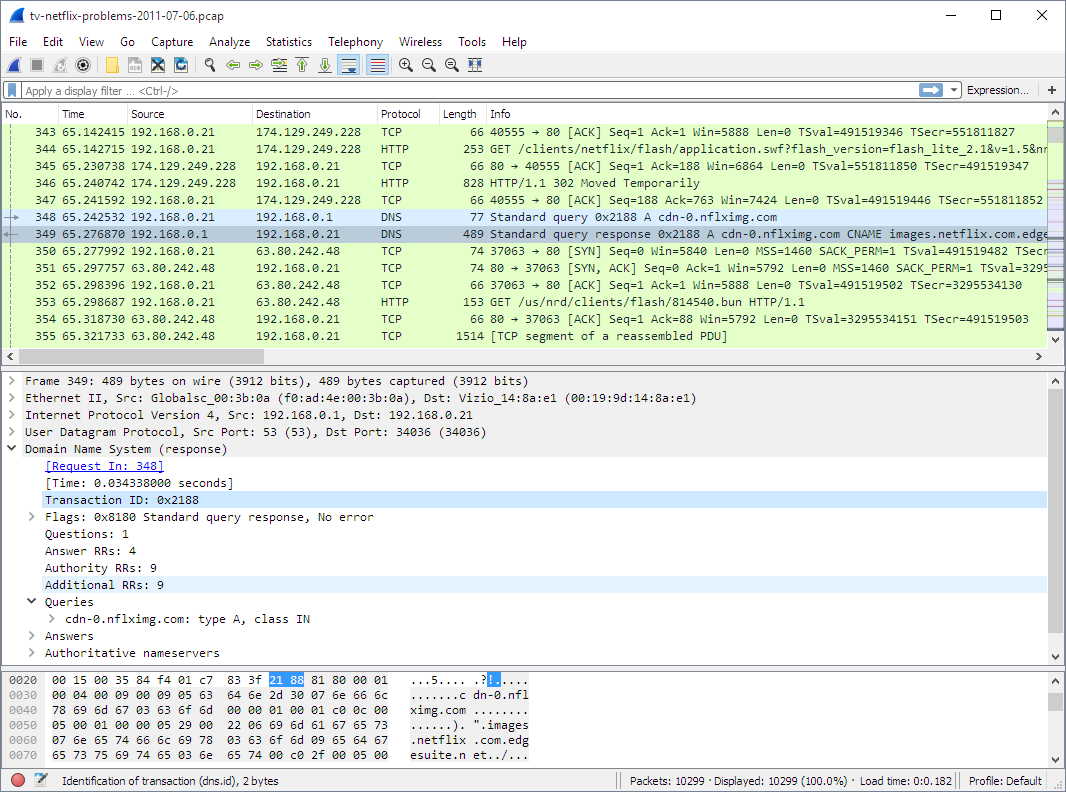
Wireshark es un analizador de paquetes de red gratuito y de código abierto que permite a nuestro equipo de seguridad capturar, inspeccionar y decodificar el tráfico de red sin procesar a nivel de paquete. Admite la disección profunda de protocolos, la captura en tiempo real y el filtrado detallado, y los profesionales de la seguridad lo utilizan ampliamente para el análisis de tráfico, la detección de anomalías y la resolución de problemas en redes y aplicaciones.
En los pentests de aplicaciones móviles, usamos Wireshark para observar el comportamiento de red subyacente, verificar qué tráfico generan las aplicaciones, detectar fugas en texto claro, depurar flujos de protocolo y confirmar cómo se comunican los servicios inalámbricos o de backend con los clientes. Nos da visibilidad sobre cómo se mueven los paquetes por la red, lo que resulta especialmente útil para diagnosticar interacciones de red complejas que ocurren fuera de los proxies de nivel superior o de los registros de la aplicación.
Para qué se usa mejor
- Enfoque principal: Capturar y analizar paquetes de red al nivel más bajo.
- Aplicación central: Inspeccionar el tráfico generado por aplicaciones móviles, servicios de backend y hosts de red.
- Propósito operativo: Correlacionar los datos de paquetes sin procesar con el comportamiento de la aplicación y los flujos de red.
- Objetivo de las pruebas: Identificar tráfico sospechoso, usos indebidos de protocolos, fugas de datos y canales de comunicación ocultos.
Dónde destaca
- Visibilidad a nivel de paquete: Captura cada trama de una interfaz y muestra desgloses detallados de los campos de los protocolos.
- Disección profunda de protocolos: Entiende cientos de protocolos y los decodifica en campos legibles.
- Análisis en tiempo real y sin conexión: Puede capturar tráfico en vivo o analizar archivos PCAP almacenados.
- Filtrado potente: Los filtros avanzados de captura y de visualización nos permiten aislar conversaciones, endpoints o protocolos concretos.
- Multiplataforma: Funciona en Windows, Linux, macOS y otros sistemas de tipo Unix.
- Compatibilidad con TShark: Equivalente de línea de comandos para scripts y automatización.
- Código abierto GPL: Mantenido activamente, con amplio respaldo de la comunidad y gran extensibilidad.
Limitaciones y contrapartidas
- Dificultades con el cifrado: No puede decodificar el tráfico cifrado de las aplicaciones (por ejemplo, HTTPS) sin las claves adecuadas o sin técnicas de descifrado externas.
- Análisis pasivo: Wireshark captura e inspecciona el tráfico, pero no lo manipula ni lo reproduce por sí mismo; para las pruebas activas hacen falta otras herramientas como mitmproxy.
- Restricciones de visibilidad de las interfaces: En redes conmutadas o en interfaces inalámbricas sin una configuración de captura adecuada, es posible que solo vea tráfico limitado.
- Uso intensivo de recursos: Capturar y analizar tráfico de gran volumen puede consumir mucha CPU, memoria y espacio en disco.
- Curva de aprendizaje pronunciada: Interpretar los detalles de los paquetes requiere conocimientos de redes y familiaridad con los protocolos.
Casos de uso habituales en nuestras evaluaciones
- Confirmación del tráfico de red: Validar las solicitudes y respuestas a la API del backend observadas en proxies como Burp o mitmproxy.
- Análisis del comportamiento de los protocolos: Comprender cómo se comunican las aplicaciones móviles al nivel de TCP/IP.
- Descubrimiento de fugas de datos: Detectar tráfico en texto claro no intencionado o exposición de datos sensibles.
- Inspección del tráfico inalámbrico: Capturar y analizar el tráfico de los dispositivos de prueba en redes controladas.
- Correlación con el comportamiento en tiempo de ejecución: Relacionar los eventos de red con trazas en tiempo de ejecución o eventos de seguridad.
6.OXO
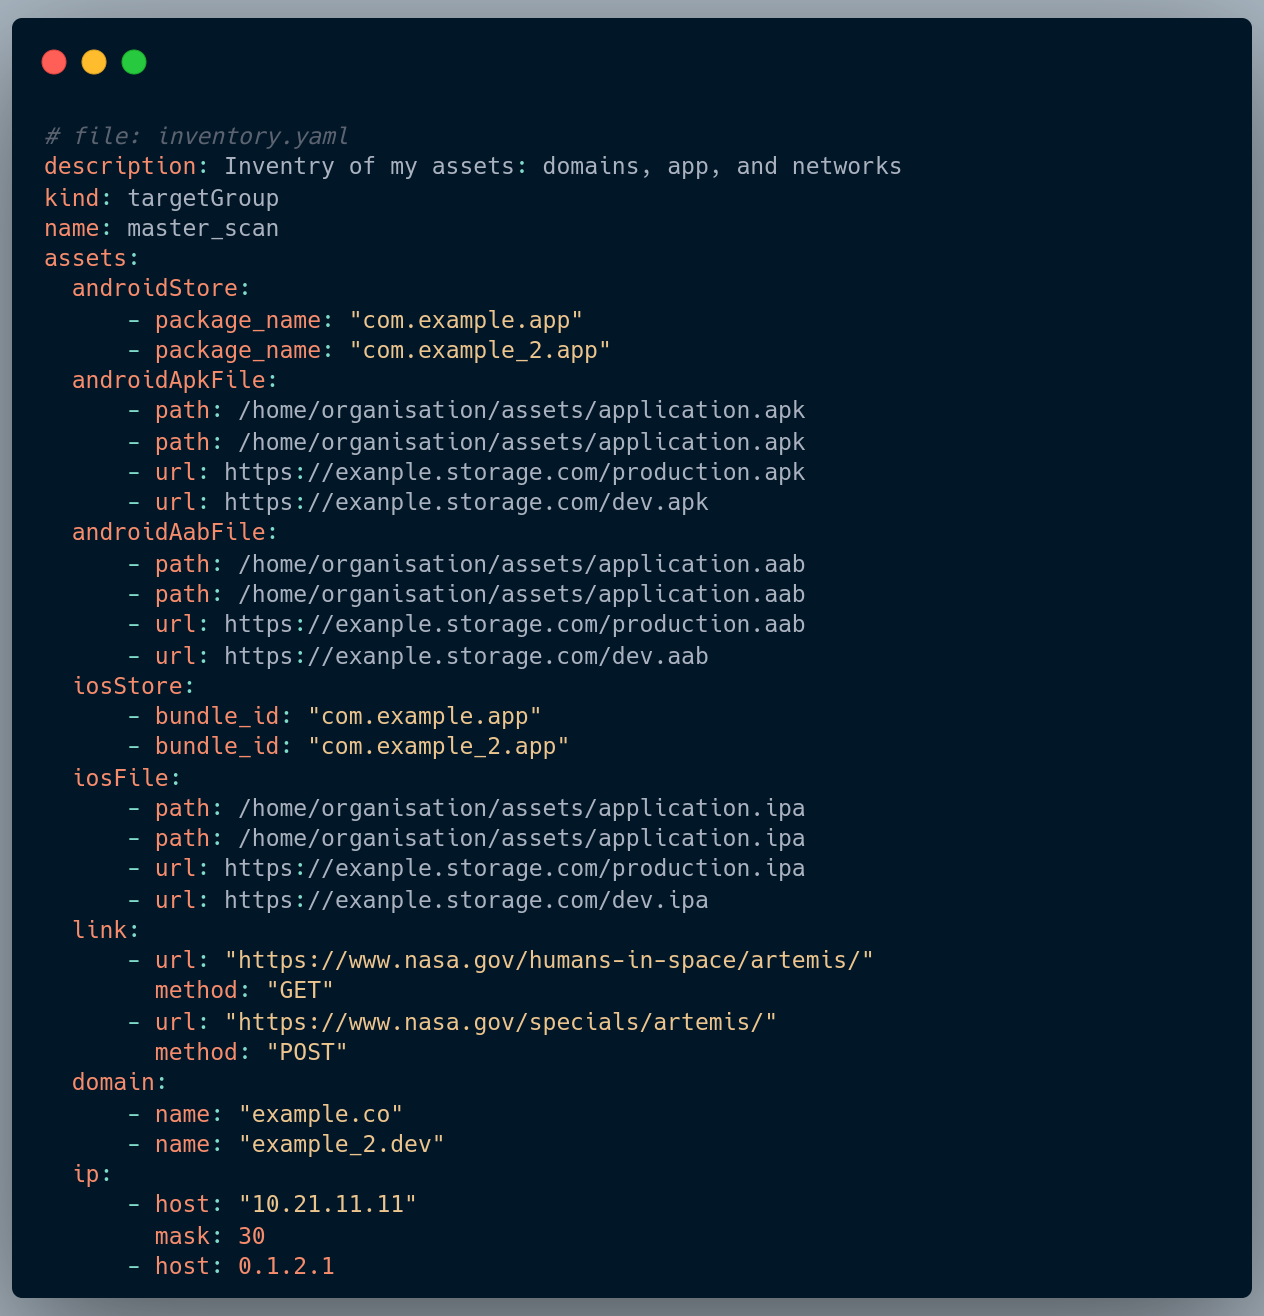
OXO es un framework de orquestación de pruebas de seguridad móvil de código abierto desarrollado por nuestro equipo de seguridad para automatizar, estandarizar y escalar evaluaciones reales de seguridad de aplicaciones móviles. Se creó para abordar directamente las carencias operativas recurrentes que encontramos en pentests de Android e iOS a gran escala, donde las herramientas existentes carecían de orquestación de flujos de trabajo, repetibilidad y automatización a lo largo de pipelines de pruebas complejos.
Nuestro equipo de seguridad usa OXO como una capa central de automatización y ejecución que integra varias herramientas de seguridad móvil, lo que permite pruebas coherentes, una ejecución más rápida y flujos de evaluación estructurados. Al orquestar el escaneo, las pruebas en tiempo de ejecución y la exploración de la superficie de ataque, OXO nos permite reducir la carga manual, mejorar la cobertura y poner en práctica las pruebas de seguridad móvil a escala.
Para qué se usa mejor
- Enfoque principal: Orquestación de pruebas de seguridad móvil y automatización de flujos de trabajo.
- Aplicación central: Coordinar y ejecutar pipelines de pruebas de seguridad de Android e iOS.
- Propósito operativo: Estandarizar las evaluaciones, reducir el esfuerzo manual y mejorar la coherencia de las pruebas.
- Objetivo de las pruebas: Descubrimiento escalable de vulnerabilidades, mapeo de la superficie de ataque y validación de seguridad automatizada.
Dónde destaca
- Orquestación de la cadena de herramientas: Coordina varias herramientas de seguridad móvil en flujos de pruebas unificados.
- Automatización de flujos de trabajo: Automatiza las tareas de prueba repetitivas, lo que permite evaluaciones más rápidas y coherentes.
- Ejecución escalable: Diseñado para admitir entornos de pruebas a gran escala y evaluaciones de varios objetivos.
- Integración con CI/CD: Permite realizar pruebas de seguridad móvil automatizadas dentro de los pipelines de desarrollo y despliegue.
- Arquitectura extensible: El diseño modular facilita la integración de nuevos escáneres, módulos de prueba y lógica personalizada.
- Impulso a la investigación de seguridad: Ofrece un framework flexible para crear pipelines de pruebas avanzados y flujos de trabajo experimentales.
- Código abierto: Totalmente de código abierto para contribuir a la comunidad de seguridad y fomentar la colaboración y la transparencia.
Limitaciones y contrapartidas
- Alto uso de recursos: Los escaneos de Oxo pueden consumir mucha memoria y CPU, ya que los agentes de
oxose ejecutan como servicios de docker swarm. - Carga de personalización: Los casos de uso avanzados pueden requerir el desarrollo de agentes personalizados.
Casos de uso habituales en nuestras evaluaciones
- Pipelines automatizados de pentesting móvil: Orquestar herramientas de pruebas dinámicas, estáticas y en tiempo de ejecución.
- Validación de seguridad móvil en CI/CD: Escaneo y validación continuos durante los ciclos de desarrollo.
- Automatización del descubrimiento de la superficie de ataque: Mapear endpoints, permisos, API expuestas e interacciones con el backend.
- Coordinación de evaluaciones a gran escala: Gestionar flujos de pruebas en varias aplicaciones y entornos.
- Investigación de seguridad y experimentación: Crear pipelines personalizados para la investigación de vulnerabilidades y el desarrollo de exploits.
7. Python
Python es un lenguaje de programación versátil que nuestro equipo de seguridad utiliza ampliamente para automatizar, ampliar y orquestar los flujos de trabajo de pruebas de seguridad móvil. Permite crear rápidamente prototipos de herramientas personalizadas, escribir scripts para tareas repetitivas e integrar herramientas de análisis dinámico, análisis estático y pruebas de backend.
Nuestro equipo de seguridad usa Python para crear, automatizar y personalizar pipelines de pruebas, acelerar el desarrollo de exploits, interactuar con las API móviles y unir varias herramientas de seguridad en flujos de trabajo coherentes. Su ecosistema de bibliotecas y frameworks nos permite avanzar más rápido y, al mismo tiempo, mantener evaluaciones de seguridad reproducibles, escalables y precisas.
Para qué se usa mejor
- Enfoque principal: Automatización, scripts y desarrollo de herramientas personalizadas para las pruebas de seguridad móvil.
- Aplicación central: Desarrollar e integrar scripts, escáneres y herramientas de exploits personalizados para evaluaciones de Android e iOS.
- Propósito operativo: Reducir el esfuerzo manual, estandarizar los flujos de trabajo de pruebas y acelerar las evaluaciones.
- Objetivo de las pruebas: Automatizar las tareas de prueba repetitivas, el descubrimiento de vulnerabilidades y la validación de las API de backend.
Dónde destaca
- Scripts y prototipado rápidos: Permite escribir rápidamente scripts para probar escenarios concretos, automatizar payloads o ampliar herramientas.
- Integración de herramientas: Actúa como el «pegamento» entre Frida, OXO y otras herramientas de seguridad.
- Amplio ecosistema de bibliotecas: Aprovecha módulos para solicitudes de red, interacción con API, fuzzing, criptografía y mucho más.
- Pipelines de automatización personalizados: Permite crear flujos de pruebas reutilizables y escalables para evaluaciones móviles.
- Desarrollo de exploits y PoC: Permite crear rápidamente prototipos de ataques de prueba de concepto y exploits de vulnerabilidades.
- Compatibilidad multiplataforma: Funciona en Windows, macOS y Linux, y se integra con entornos de CI/CD.
- Código abierto: Totalmente respaldado por la comunidad de Python, con amplias bibliotecas orientadas a la seguridad.
Limitaciones y contrapartidas
- Limitaciones de rendimiento: Más lento que los lenguajes compilados para cálculos intensivos o fuzzing a gran escala.
- Requiere conocimientos de programación: Un uso eficaz depende de las habilidades de scripting y automatización.
Casos de uso habituales en nuestras evaluaciones
- Scripts de flujos de trabajo automatizados: Orquestar herramientas de pruebas dinámicas y estáticas en varias aplicaciones.
- Prototipado de exploits: Desarrollar ataques de prueba de concepto contra fallos de autenticación, de lógica o de criptografía.
- Pruebas y validación de API: Verificación automatizada de los servicios de backend y de la seguridad de los endpoints.
- Integración de la cadena de herramientas: Conectar Frida, OXO y otras herramientas de seguridad en flujos de trabajo coherentes.
- Investigación de seguridad y experimentación: Desarrollo rápido de scripts personalizados y pipelines de pruebas para escenarios complejos.
8. Opencode / Claude code / Gemini Code
Opencode, Claude Code y Gemini Code son agentes de codificación y desarrollo de código abierto basados en IA diseñados para asistir a ingenieros y equipos de seguridad directamente dentro de sus entornos de desarrollo, incluidos terminales, IDE y clientes de escritorio. Admiten varios modelos de lenguaje grandes, se integran con los flujos de trabajo existentes y ofrecen asistencia en tiempo real para la generación de código, la depuración, la refactorización y el análisis.
Nuestro equipo de seguridad utiliza Opencode, Claude Code y Gemini Code como capas de productividad y aceleración en la ingeniería de seguridad, el desarrollo de herramientas, el prototipado de exploits, los scripts de automatización y los flujos de investigación. Nos ayudan a avanzar más rápido al crear utilidades de prueba personalizadas, escribir exploits de prueba de concepto, automatizar evaluaciones y realizar análisis técnicos profundos durante los trabajos de seguridad móvil y de backend.
Para qué se usan mejor
- Enfoque principal: Desarrollo asistido por IA, scripts y análisis técnico.
- Aplicación central: Desarrollo rápido de herramientas de seguridad, prototipos de exploits y flujos de automatización.
- Propósito operativo: Acelerar las tareas de ingeniería de seguridad, los flujos de investigación y la automatización de pruebas.
- Objetivo de las pruebas: Acelerar la escritura de scripts, la generación de payloads, la validación de exploits y la personalización de herramientas.
Dónde destacan
- Generación de código y asistencia: Ayudan a nuestro equipo a escribir rápidamente scripts, exploits y lógica de automatización para las pruebas de seguridad.
- Compatibilidad con varios modelos: Funcionan con varios proveedores de LLM y con modelos locales, lo que da flexibilidad en distintos entornos y según las necesidades de privacidad.
- Integración con IDE y terminal: Operan directamente dentro de los flujos de desarrollo, lo que reduce los cambios de contexto y la fricción.
- Aceleración de la automatización y de los scripts: Acortan drásticamente los ciclos de desarrollo de herramientas personalizadas y flujos de trabajo de seguridad.
- Diseño que prioriza la privacidad: No almacenan el código fuente ni el contexto de la sesión, por lo que son adecuados para proyectos de seguridad sensibles.
- Código abierto y extensibles: Totalmente de código abierto, con un desarrollo comunitario activo y gran extensibilidad.
Limitaciones y contrapartidas
- Precisión que depende del modelo: La calidad de los resultados depende en gran medida del modelo seleccionado y de la calidad del prompt.
- Verificación de seguridad necesaria: El código y la lógica generados deben revisarse siempre de forma manual para comprobar su corrección y su seguridad.
- Limitaciones de contexto: Los proyectos grandes o muy complejos pueden requerir una gestión cuidadosa del contexto para mantener la precisión.
- No sustituyen la experiencia: Actúan como multiplicadores de productividad, no como sustitutos de un conocimiento profundo de la ingeniería de seguridad.
- Carga operativa: Requieren una integración cuidadosa en los flujos de trabajo para evitar riesgos de dependencia o de complacencia.
Casos de uso habituales en nuestras evaluaciones
- Scripts de automatización de seguridad: Desarrollo rápido de scripts personalizados de pruebas y de orquestación.
- Prototipado de exploits: Crear y refinar exploits de prueba de concepto y flujos de ataque.
- Generación de payloads: Asistir en el desarrollo de la lógica de fuzzing y en la creación de payloads.
- Integración de la cadena de herramientas: Conectar varias herramientas de seguridad en flujos de trabajo automatizados.
- Apoyo a la investigación de seguridad: Acelerar el análisis de vulnerabilidades y las tareas de ingeniería inversa.
9. Docker / Docker Compose
Docker y Docker Compose son herramientas de contenedorización que permiten a nuestro equipo de seguridad poner en marcha entornos de prueba aislados y reproducibles. En lugar de configurar manualmente servidores, bases de datos o servicios de backend para cada evaluación móvil, podemos empaquetar todo en contenedores, ejecutarlo en cualquier lugar y restablecerlo al instante cuando sea necesario. Esto hace que las pruebas sean más rápidas, más coherentes y más seguras, especialmente cuando se trata de backends móviles complejos.
Usamos Docker y Docker Compose para alojar herramientas de seguridad, replicar backends de varios servicios y automatizar la configuración del entorno, de modo que cada evaluación parta de un estado limpio y estandarizado. No son herramientas de pruebas en sí mismas, pero hacen que todo lo demás funcione de forma fiable y a escala.
Para qué se usa mejor
- Enfoque principal: Gestión de entornos en contenedores para las pruebas de seguridad y el desarrollo.
- Aplicación central: Ejecutar laboratorios de pruebas aislados, emuladores de backends móviles y aplicaciones de varios servicios.
- Propósito operativo: Estandarizar los entornos, garantizar la reproducibilidad y reducir el tiempo de configuración.
- Objetivo de las pruebas: Despliegue rápido de entornos de prueba móviles y de backend con una configuración manual mínima.
Dónde destaca
- Coherencia del entorno: Garantiza configuraciones idénticas en local, en la nube y en los pipelines de CI/CD.
- Despliegue rápido: Pone en marcha o desmantela servicios y entornos de prueba en cuestión de segundos.
- Orquestación de varios servicios: Compone varios contenedores para bases de datos, API y backends de aplicaciones.
- Aislamiento y seguridad: Evita conflictos con las dependencias del sistema local, lo que mejora la fiabilidad.
- Integración con CI/CD: Permite crear pipelines de pruebas automatizadas para las evaluaciones de seguridad móvil y de backend.
- Escalabilidad: Admite despliegues tanto de un solo host como distribuidos para escenarios de prueba más grandes.
Limitaciones y contrapartidas
- Curva de aprendizaje: Requiere comprender los conceptos de contenedores, imágenes, volúmenes y redes.
- Sobrecarga de recursos: Varios contenedores pueden consumir mucha CPU y memoria.
- No es una herramienta de pruebas en sí: Necesita herramientas de seguridad reales dentro de los contenedores para el análisis y las evaluaciones.
- Configuración operativa: La configuración inicial del entorno y la orquestación de contenedores pueden requerir planificación.
- Gestión de dependencias: Las imágenes mal configuradas o los contenedores desactualizados pueden afectar a la fiabilidad y a los resultados.
Casos de uso habituales en nuestras evaluaciones
- Laboratorios de pruebas portátiles: Reproducir rápidamente los entornos de backend de aplicaciones móviles para las pruebas.
- Alojamiento de herramientas: Ejecutar mitmproxy u otras herramientas de seguridad en contenedores aislados.
- Integración con CI/CD: Automatizar el escaneo de vulnerabilidades y las pruebas en tiempo de ejecución en los pipelines.
- Simulación de varios servicios: Replicar servicios de backend complejos para probar API y flujos de trabajo.
- Experimentación e investigación: Probar de forma segura exploits o flujos de ataque sin afectar a los sistemas de producción.
10. Nuclei
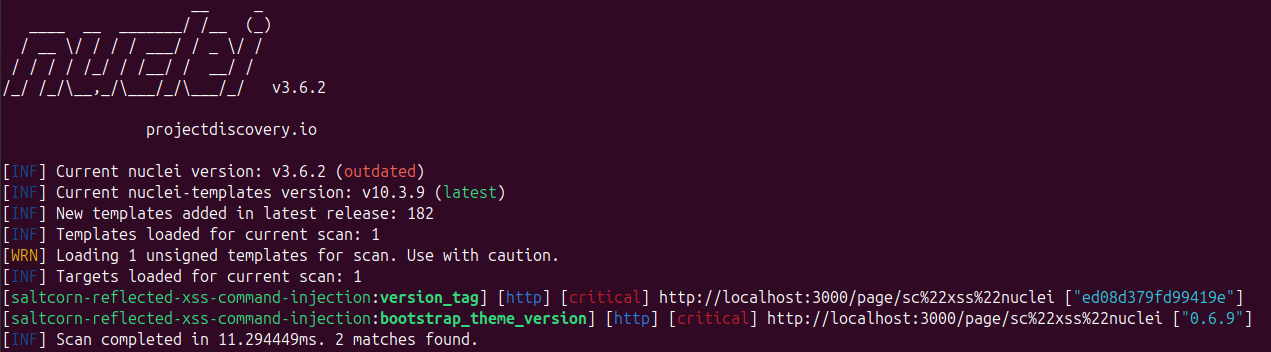
Nuclei es un escáner de vulnerabilidades de código abierto impulsado por un ecosistema de plantillas creado por la comunidad y basado en un DSL sencillo en YAML. Permite a los equipos de seguridad definir lógica de detección personalizada para una amplia gama de vulnerabilidades, simulando con rapidez y precisión los pasos de un exploit real.
Nuestro equipo de seguridad usa Nuclei para automatizar y escalar la detección dirigida de vulnerabilidades en servicios web, API, redes y otras infraestructuras relacionadas con el entorno móvil, lo que aporta una visión rápida de las superficies de ataque y de los problemas de configuración.
Para qué se usa mejor
- Enfoque principal: Escaneo automatizado de vulnerabilidades mediante plantillas personalizables.
- Aplicación central: Detectar problemas conocidos, configuraciones incorrectas, CVE y servicios expuestos.
- Propósito operativo: Acelerar el descubrimiento amplio de vulnerabilidades con una carga manual mínima.
- Objetivo de las pruebas: Evaluación continua y repetible de las superficies de ataque web, de API y de red.
Dónde destaca
- Detección basada en plantillas: Usa plantillas YAML sencillas para definir las comprobaciones de vulnerabilidades, lo que permite una personalización rápida.
- Ecosistema comunitario: Miles de plantillas aportadas por investigadores de seguridad de todo el mundo.
- Velocidad y escalabilidad: Escaneo paralelo ultrarrápido con un mínimo de falsos positivos.
- Compatibilidad con varios protocolos: Escanea HTTP, DNS, TCP, SSL/TLS, WebSocket y más.
- Integración en flujos de trabajo: Se integra fácilmente en los pipelines de CI/CD y en las herramientas de automatización.
- Plantillas personalizadas: Permite crear comprobaciones específicas de cada organización para vectores de ataque particulares.
- Código abierto: Con licencia MIT y mantenido activamente por una amplia comunidad de seguridad.
Limitaciones y contrapartidas
- Dependencia de las plantillas: La eficacia depende de la calidad y la cobertura de las plantillas disponibles.
- No sustituye por completo a un DAST: Se centra en la detección a partir de comprobaciones definidas; una explotación más profunda puede requerir un seguimiento manual.
- Curva de aprendizaje: Escribir plantillas personalizadas eficaces exige familiaridad con YAML y con la lógica de detección.
- Riesgo de señales falsas: El escaneo basado en plantillas puede devolver resultados con ruido si no se aplican filtros ni contexto.
- Solo en tiempo de ejecución: No realiza análisis de binarios ni hooking en tiempo de ejecución; funciona mejor combinada con otras herramientas.
Casos de uso habituales en nuestras evaluaciones
- Reconocimiento y descubrimiento: Identificación rápida de endpoints, servicios y configuraciones incorrectas habituales expuestos.
- Detección de vulnerabilidades basada en plantillas: Escaneo de CVE, credenciales predeterminadas y configuraciones de seguridad incorrectas.
- Escaneo de API y de aplicaciones web: Comprobaciones automatizadas de las API web, los endpoints y la lógica del backend.
- Integración con CI/CD: Validación de seguridad continua como parte de los pipelines de automatización.
- Automatización de flujos de trabajo personalizados: Encadenar plantillas para simular escenarios de ataque de varios pasos.
Extra: Ostorlab Platform
Cada una de las herramientas que hemos cubierto destaca en una parte específica de las pruebas de penetración de aplicaciones móviles.
Frida se encarga de la instrumentación en tiempo de ejecución, Ghidra y JADX cubren el análisis estático y la ingeniería inversa, mitmproxy y Wireshark se centran en el tráfico de red, OXO y Python ayudan a automatizar y orquestar los flujos de trabajo, y Opencode, Claude Code y Gemini Code aceleran la programación, los scripts y el prototipado de exploits. En conjunto, forman un conjunto de herramientas complementario para realizar evaluaciones exhaustivas de Android e iOS.
Ostorlab unifica todas estas capacidades en una sola plataforma. Nuestro pentesting móvil impulsado por IA acelera las evaluaciones en las capas dinámica, estática y de red, y los agentes de IA confirman cada hallazgo con un exploit funcional. Desde el descubrimiento de vulnerabilidades hasta el mapeo de la superficie de ataque, la integración con CI/CD y la generación automatizada de informes, Ostorlab cubre todas las etapas del pentesting móvil sin necesidad de cambiar entre varias herramientas.
Para los equipos de seguridad que buscan velocidad, precisión y cobertura completa en las pruebas de penetración de aplicaciones móviles, Ostorlab ofrece una solución de extremo a extremo que complementa las herramientas tradicionales, simplifica todo el flujo de trabajo de evaluación y sustituye la orquestación manual de varias soluciones.
Actualizado el 6 de octubre de 2026: los hallazgos son validados por los agentes de IA con un exploit funcional; Ostorlab no ofrece validación humana de los hallazgos de los pentests de IA.