モバイルアプリのペネトレーションテストツール トップ10(2026年版)
当社チームがモバイルアプリのペンテストで使用している10のツールを、Frida、Ghidra、Jadxからmitmproxy、Nucleiまで、それぞれの最適な用途、強み、限界とあわせて紹介します。
モバイルのペネトレーションテスト(ペンテスト)は、基本的な手動テストから、自動スキャン、AI支援型の分析、高度なリバースエンジニアリングを含むものへと進化してきました。現在のツールは、セキュリティチームが複雑なアプリに対処し、隠れた脆弱性を効率よく発見するのに役立ちます。この記事では、当社のセキュリティチームが実際のテストで使用しているモバイルアプリのペンテストツール トップ10を紹介します。
モバイルアプリのペンテストツール一覧
以下に挙げるツールはすべて無料のオープンソースであり、それぞれがモバイルのペネトレーションテストにおいて特定の役割を担っています。この表では、各ツールが対応するプラットフォーム、主な目的、典型的なユースケースを簡単にまとめています。
| カテゴリ | ツール | プラットフォーム | 主な目的・ユースケース |
|---|---|---|---|
| 実行時の動的解析 | Frida | Android & iOS | 実行時の計装、フック、セキュリティ制御の回避、暗号処理と認証フローの調査 |
| 静的解析とリバースエンジニアリング | Ghidra | Android & iOS | 低レベルのバイナリ解析、ファームウェアとライブラリのリバースエンジニアリング、マルウェア解析 |
| JADX | Android | Android APKをJava風のソースコードへ逆コンパイル、静的な調査、難読化されたコードのレビュー | |
| ネットワークトラフィック解析 | mitmproxy | Android & iOS | APIテストとセキュリティ検証のための、HTTP/S/WebSocketの対話的な傍受と改ざん |
| Wireshark | Android & iOS | パケットレベルのネットワークキャプチャと調査、プロトコルのデバッグ、データ漏えいの発見 | |
| 自動化とオーケストレーション | OXO | Android & iOS | 複数のモバイルセキュリティツールの連携、ワークフローの自動化、スケーラブルなテストパイプライン |
| Python | Android & iOS | カスタムスクリプト、自動化、ツール間の橋渡し、エクスプロイトのプロトタイピング | |
| AI支援型の開発 | OpenCode / Claude Code / Gemini Code | Android & iOS | コード作成、スクリプト作成、エクスプロイトのプロトタイピング、テスト自動化の高速化 |
| インフラ・ラボ環境の構築 | Docker / Docker Compose | Android & iOS | ツールやバックエンドサービスのための、再現可能で隔離されたテスト環境 |
| 自動脆弱性スキャン | Nuclei | Android & iOS | CVE、設定ミス、露出したエンドポイントを対象とした、テンプレート駆動で高速かつスケーラブルなスキャン |
1. Frida
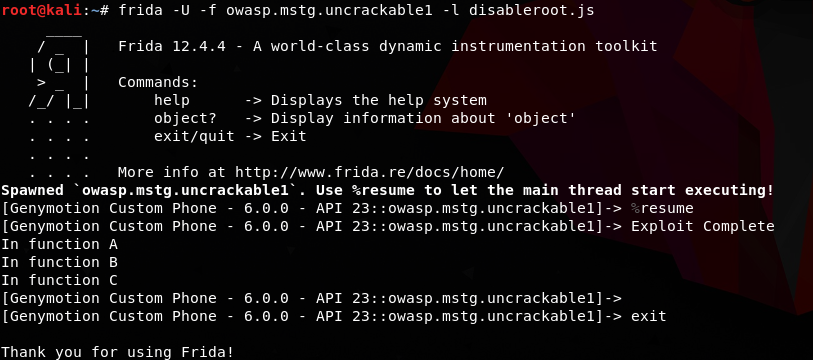
Fridaは、モバイルアプリケーションの実行時の解析と計装を深いレベルで可能にします。当社のセキュリティチームは、アプリをリバースし、改変し、再コンパイルして再インストールする代わりに、Fridaを使って稼働中のプロセスに直接アタッチし、カスタムスクリプトを注入して、その挙動を即座に観察します。
実際のモバイルペンテストでは、Fridaを使って内部ロジックを追跡し、暗号処理や認証フローをフックし、セキュリティ制御を回避し、実行時の挙動を動的に解析しています。そのため、Fridaは高度なモバイルセキュリティテストにおいて最も高速かつ強力なツールの一つとなっています。
最適な用途
- 主な焦点:モバイルアプリケーションの実行時の操作と動的解析
- 中核的な用途:暗号処理と認証ロジックのフックと調査
- 運用上の目的:アプリケーションの挙動をリアルタイムで観察・変更すること
- テストの目的:バイナリを改変せずに行うセキュリティ制御の回避テスト
優れている点
- ライブフック:ソースコードや再コンパイルを必要とせず、実行時にアプリの挙動を傍受・変更できます。
- 関数とAPIのフック:認証チェック、暗号化ルーチン、APIリクエスト処理など、セキュリティ上重要なロジックを観察、変更、回避できます。
- リアルタイムのスクリプト実行:実行中のプロセスにスクリプトを注入し、変化を即座に観察できます。
- クロスプラットフォーム対応:Android、iOS、Windows、macOS、Linux、watchOS、tvOS、FreeBSD、QNX
- 多言語対応:Python、Node.js、Swift、.NET、Go、C
- オープンソース:セキュリティテストと研究に無料で利用できます。
限界とトレードオフ
- 習得の難しさ:OSの内部構造、アプリケーションのランタイム、スクリプト作成についての理解が必要です。
- 脆弱性スキャン機能を内蔵していない:検出、レポート作成、ワークフローの実装を手作業で行う必要があります。
- 手作業が必要:アプリケーションごとにカスタムスクリプトが必要です。
- 堅牢化されたアプリケーションによる検知:実行時の完全性チェックやアンチフック保護によって検知されます。
- 運用の複雑さ:root化したAndroid端末やジェイルブレイクしたiOS端末でのセットアップに手間がかかります。
当社の評価における典型的なユースケース
- SSLピンニングの回避:証明書検証とネットワークセキュリティ制御の回避
- 認可テスト:アクセス制御と権限の適用に関する実行時テスト
- 暗号処理の調査:暗号APIをフックし、暗号化ロジックと鍵の取り扱いを調査
- 改ざん防止の回避:アンチデバッグと実行時保護の仕組みの無効化
- ロジックの追跡:認証とセッション処理の際に、機密性の高いアプリケーションロジックを追跡
2. Ghidra
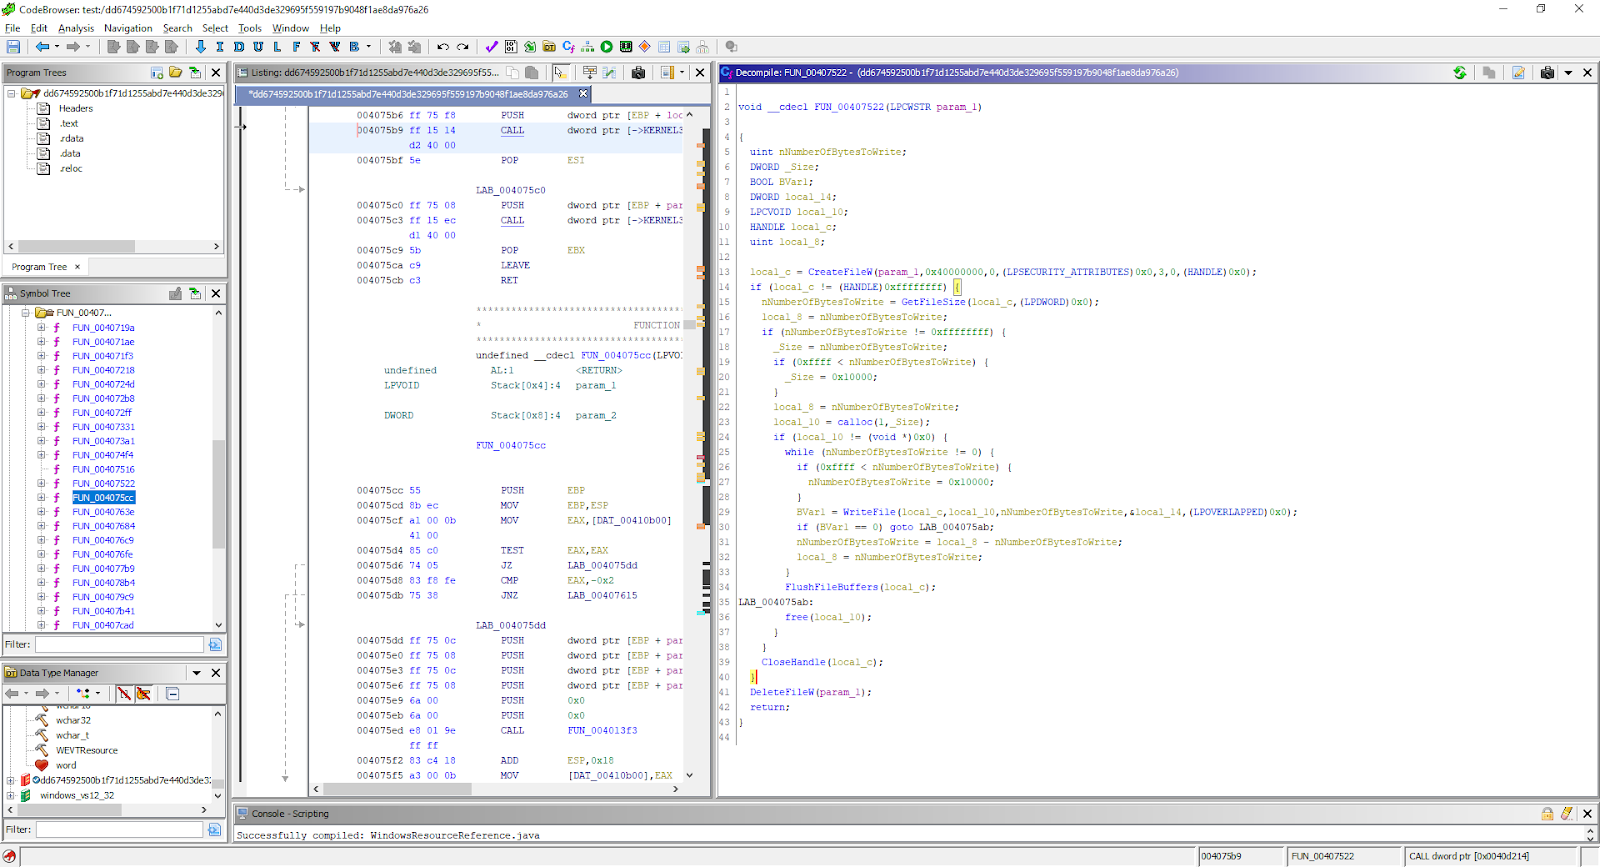
Ghidraは、米国国家安全保障局(NSA)が、バイナリの詳細な解析と脆弱性研究を支援するために開発・保守しているオープンソースのソフトウェアリバースエンジニアリングフレームワークです。もともとは、NSAのアナリストが複雑なコンパイル済みコードを理解し、大規模なリバースエンジニアリングのワークフローを自動化し、セキュリティプロジェクトで共同作業するための内部ツールとして構築されました。Ghidraは2019年に一般公開され、その全ソースコードはNSAの公式GitHubリポジトリで公開されています。
当社のセキュリティチームは、ソースコードにアクセスできない状態で、コンパイル済みのモバイルバイナリ、ファームウェア、ライブラリを解析する必要があるときにGhidraを使用します。これにより、アプリケーションのロジックを解きほぐし、隠れた挙動を特定し、動的なツールや抽象度の高いツールでは検出できないことが多い脆弱性を発見できます。そうしたツールは、Ghidraのように低レベルのバイナリの水準でプログラムを解析しないためです。
最適な用途
- 主な焦点:コンパイル済みバイナリの静的解析、特にセキュリティ研究と脆弱性の特定
- 中核的な用途:モバイルバイナリ、組み込みファームウェア、サードパーティライブラリのリバースエンジニアリング
- 運用上の目的:ソースコードが入手できない場合に、ソフトウェアの深い内部ロジックを理解すること
- テストの目的:マルウェア解析、脆弱性の発見、制御フローとデータフローの詳細な調査
優れている点
- 逆アセンブルと逆コンパイル:機械語をアセンブリや高水準のC風疑似コードに変換し、当社チームが複雑なロジックをすばやく読み解くのに役立ちます。
- 多数のアーキテクチャへの対応:多くのアーキテクチャ(x86、ARM、MIPS、PowerPCなど)のバイナリを扱えるため、モバイル、IoT、組み込み機器の解析に最適です。
- グラフィカルなコードナビゲーション:制御フローグラフ、コールツリー、関数間の関係を可視化し、複雑なコードパスを分析しやすくします。
- スクリプトと自動化:JavaとPythonに対応しており、繰り返し作業を自動化し、独自の解析ルーチンを当社のワークフローに組み込めます。
- モジュール式で拡張可能:プラグインアーキテクチャにより、専門的なタスクに合わせたカスタマイズや拡張が可能です。
- 共同作業機能:複数のアナリストが同じプロジェクトで作業し、変更を追跡し、検出結果を効率よく共有できます。
- オープンソース:オープンソースライセンスのもとで無料で提供されており、コミュニティからの貢献と迅速な進化を促しています。
限界とトレードオフ
- 静的解析のみ:実行時のライブトレースやフックは行わないため、動的な挙動はほかのツールで調査する必要があります。
- 習得の難しさ:効果的に使うには、アセンブリ、バイナリ形式、リバースエンジニアリングの概念についての深い理解が必要です。
- 難読化されたコードの複雑さ:高度に最適化または難読化されたバイナリでは、相当な手作業が必要になることがあります。
- パフォーマンスの負荷:非常に大きなバイナリやプロジェクトの解析は、多くのリソースを消費することがあります。
- セットアップと設定:初期セットアップとプロジェクト設定を、チームのワークフローに合わせて最適化するには時間がかかることがあります。
当社の評価における典型的なユースケース
-
ネイティブライブラリのリバースエンジニアリング:AndroidおよびiOSアプリケーション内のコンパイル済みARMバイナリを解析し、セキュリティ上重要なロジックを理解して、隠れた脆弱性を発見
-
マルウェアとトロイの木馬の解析:疑わしい、または悪意のあるモバイルバイナリを調査し、バックドア、C&C(コマンド&コントロール)の挙動、データ持ち出しの仕組みを特定
-
サードパーティSDKの監査:モバイルアプリに組み込まれた独自のソフトウェア開発キット(SDK)やクローズドソースのライブラリを調査し、そのセキュリティ態勢と信頼の前提を評価
-
ファームウェアと組み込みコンポーネントの解析:モバイルアプリケーションやバックエンドシステムとやり取りする組み込みコンポーネントやファームウェアのリバースエンジニアリング
-
脆弱性研究:ネイティブコード内のメモリ破壊、安全でないロジックフロー、暗号の弱点、安全でない実装の発見
-
プロトコルとアルゴリズムの再構築:モバイルアプリとそのバックエンドが使用する、文書化されていないプロトコル、暗号方式、独自アルゴリズムの再構築
3. Jadx
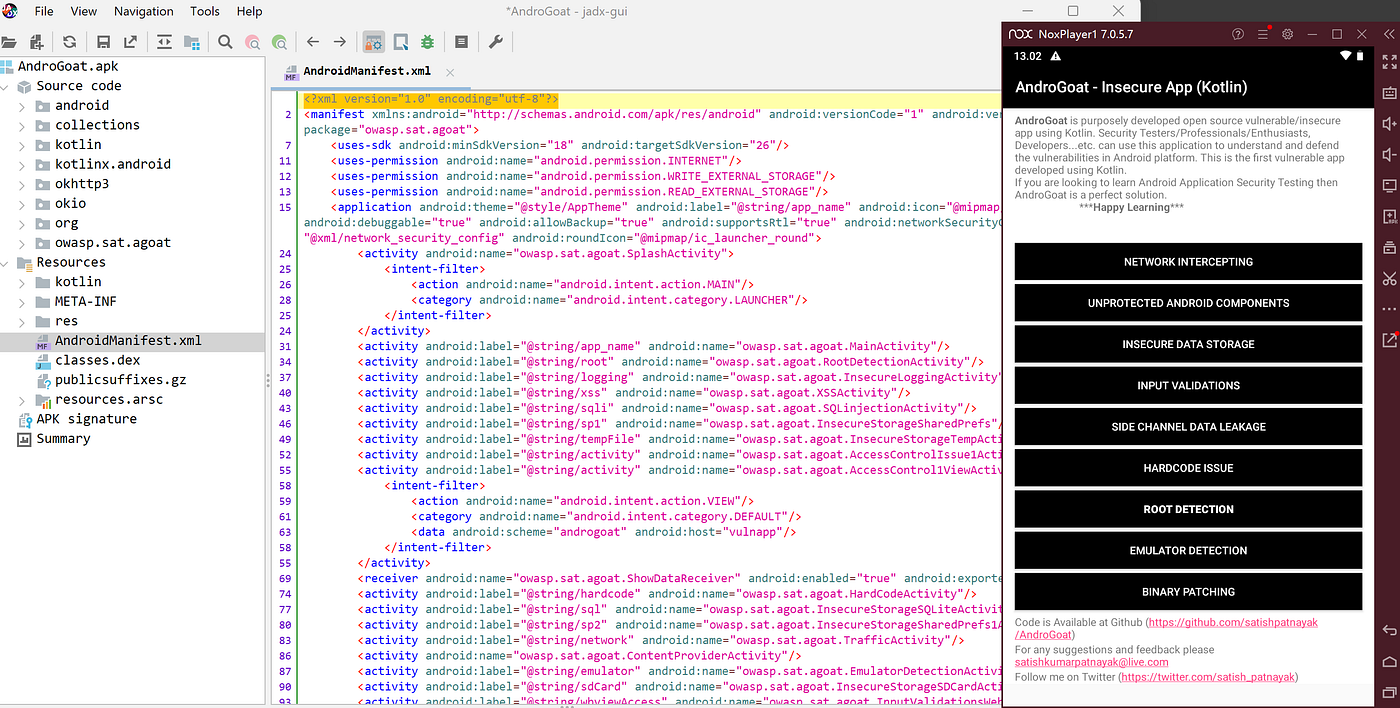
JADXはオープンソースのAndroid逆コンパイラーで、当社のセキュリティチームはAPK内のDEXバイトコードを人間が読めるJavaソースコードに変換できます。これにより、元のソースコードにアクセスできなくても、モバイルアプリケーションの解析がはるかに容易になります。当社はモバイルペンテストの際にJADXを使用して、関数呼び出しを追跡し、APIや暗号処理のルーチンを調査し、アプリケーションのアーキテクチャを理解し、潜在的な脆弱性を特定します。これらは、smaliや生のバイトコードを読むだけでは見つけにくいものです。
最適な用途
- Androidアプリケーションの静的解析:APKやDEXファイルからJava風のソースコードを復元し、調査を容易にする
- サードパーティライブラリとファームウェアのリバースエンジニアリング:ソースコードが入手できない場合にロジックを理解する
- マルウェアとセキュリティの研究:アプリの挙動、認証ルーチン、機密データの取り扱いを調べる
- 難読化されたコードの調査:難読化されたAndroidアプリケーションの可読性を高め、潜在的なセキュリティ上の欠陥を見つける
- 独自のワークフローへの組み込み:CLIやライブラリモードを使い、パイプラインやツールで逆コンパイルを自動化する
優れている点
- Java風の出力:Dalvik/ARTバイトコードを構造化された読みやすいJavaコードに変換し、解析を簡単にします。
- 多様な形式への対応:APK、DEX、JAR、クラスファイル、AARライブラリ、Android App Bundle(AAB)を扱えます。
- 対話的なGUI:シンタックスハイライトとナビゲーション機能を備え、逆コンパイルしたクラス、リソース、マニフェストを閲覧できます。
- コマンドラインインターフェース:セキュリティワークフローにおけるバッチ処理と自動化を可能にします。
- 難読化解除のサポート:基本的な難読化技術で保護されたアプリの可読性を高めるのに役立ちます。
- オープンソース:無料で提供され、コミュニティによって活発に保守されており、連携やカスタマイズが可能です。
- 軽量かつ高速:大量のリソースを必要とせず、ほとんどのAndroidアプリケーションを効率よく逆コンパイルできます。
限界とトレードオフ
- 不完全な逆コンパイル:逆コンパイルされたJavaコードは不完全だったり、手作業による解釈が必要だったりすることがあり、特に複雑なコードや最適化されたコードで顕著です。
- 難読化の課題:高度に難読化されたアプリは、難読化解除ツールを使っても解析が難しい場合があります。
- 静的解析のみ:実行時のトレースや、稼働中のアプリケーションの挙動へのフックは行いません。
- 一部の新しいAndroid機能への対応が限定的:特定のバイトコードパターンや最適化されたビルドでは、出力の可読性が下がることがあります。
- 習得の難しさ:効果的に使うには、Androidアプリのアーキテクチャ、Java、リバースエンジニアリングの原理に精通している必要があります。
当社の評価における典型的なユースケース
- 関数とAPIの追跡:認証、暗号化、ネットワークのルーチンを調査
- サードパーティSDKとライブラリのリバースエンジニアリング:外部コードがアプリとどのようにやり取りするかを理解
- マルウェアと不正アプリの解析:コード内の隠れた挙動や悪意のある挙動を調査
- 難読化されたアプリケーションのレビュー:コード難読化技術を使用しているアプリのセキュリティ上の欠陥を特定
- セキュリティツールとの連携:CI/CDや社内パイプラインでのバッチ解析に向けて逆コンパイルを自動化
4. mitmproxy
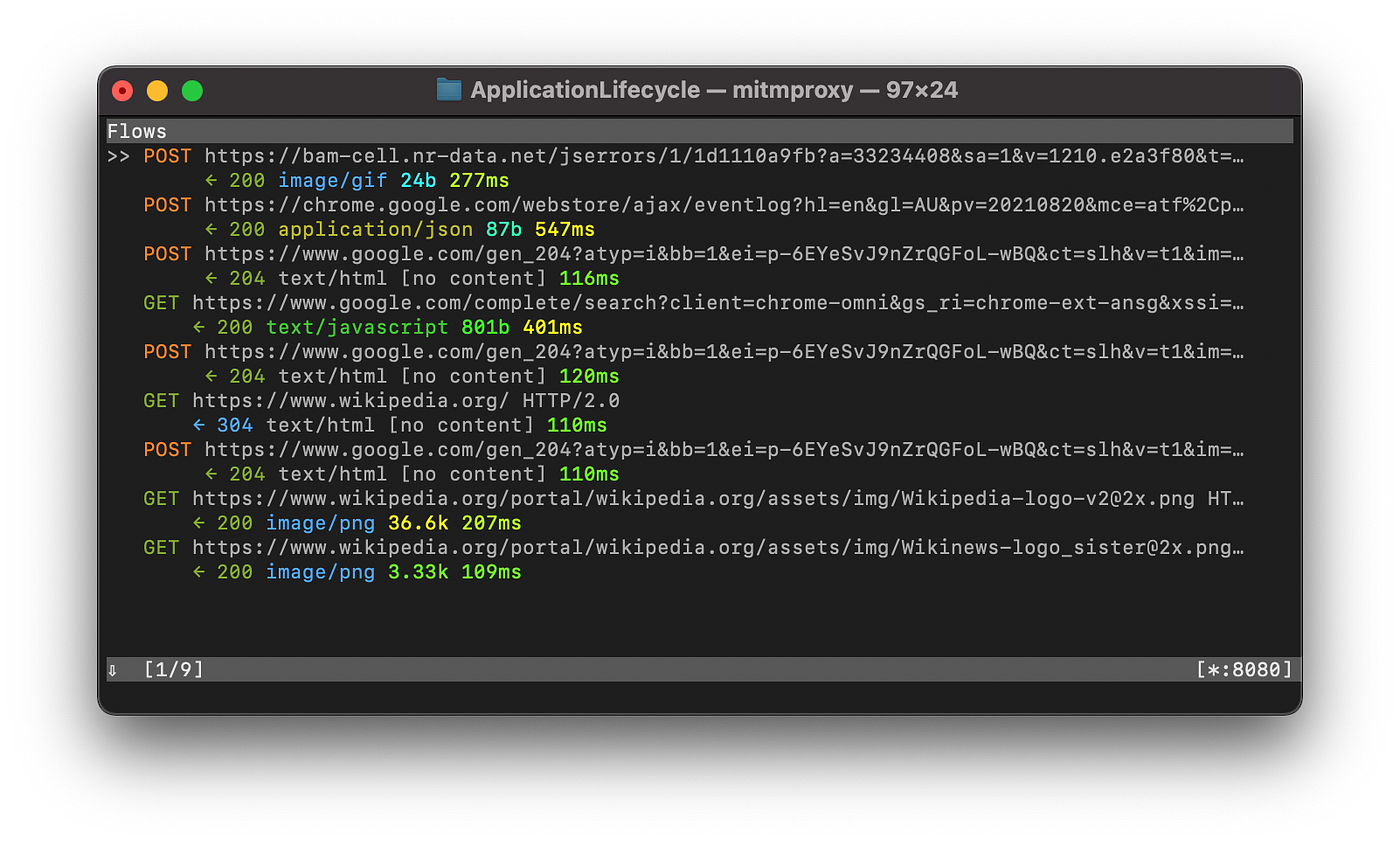
mitmproxyはオープンソースの対話型傍受プロキシで、当社のセキュリティチームは、モバイルアプリケーションとバックエンドサーバーの間のHTTP、HTTPS、WebSocketのトラフィックを調査、変更、再送できます。中間者として動作し、暗号化された通信をリアルタイムで復号するため、API呼び出しの解析、リクエストの改ざん、認証とセッション処理のテスト、隠れた脆弱性の発見が可能になります。これらは、標準的なネットワークツールやデバッグツールでは検出が難しいものです。
最適な用途
- トラフィックの調査とデバッグ:HTTP/HTTPSのリクエストとレスポンスをリアルタイムでキャプチャ、調査、変更する
- APIリクエストの改ざん:パラメーター、ヘッダー、ペイロードを変更してバックエンドのロジックをテストする
- 認証とセッションのテスト:トークンの取り扱い、セッションのライフサイクル、認可の適用を検証する
- ビジネスロジックのテスト:ワークフローの欠陥、ロジックの回避、不適切な信頼の前提を検出する
- TLSと証明書の解析:通信のセキュリティ、暗号化の実装、証明書の取り扱いを評価する
優れている点
- リアルタイムの傍受:モバイルアプリとサーバーの間のネットワークトラフィックを、その場で調査・編集できます。
- TLSの復号:信頼された証明書を動的に生成し、暗号化された通信を解析のために復号します。
- 対話的なフロー制御:リクエストやレスポンスをその場で一時停止、再送、変更し、バックエンドの挙動をテストできます。
- 自動化とスクリプト:Pythonベースのスクリプトに対応し、トラフィックの改ざん、ログ記録、ファジングを自動化できます。
- 柔軟なプロキシモード:通常のプロキシ、透過プロキシ、リバースプロキシ、SOCKSプロキシ、VPNベースの傍受として動作します。
- 最新プロトコルへの対応:モバイルアプリやAPIで使われるHTTP/1、HTTP/2、HTTP/3、WebSocketプロトコルを扱えます。
- オープンソース:無料でコミュニティに支えられており、社内ワークフローや独自ツールに組み込めます。
限界とトレードオフ
- APIトラフィックの傍受と改ざん:リクエストやレスポンスをキャプチャ・編集し、バックエンドのロジックを評価
- 認証とセッション管理のテスト:ログインフロー、トークンの取り扱い、リフレッシュのロジック、セッションの無効化をテスト
- アクセス制御の不備とIDORのテスト:パラメーターを改ざんして認可の適用を検証
- ビジネスロジックの悪用テスト:ワークフローの回避、競合状態、ロジックの欠陥を特定
- バックエンドのインジェクション脆弱性の発見:SQLインジェクション、コマンドインジェクション、デシリアライゼーションの欠陥を検出
- TLSと証明書の検証:暗号化、証明書の取り扱い、通信のセキュリティ制御を評価
当社の評価における典型的なユースケース
-
APIトラフィックの傍受と改ざん:リクエストやレスポンスをキャプチャ・編集し、バックエンドのロジックを評価
-
認証とセッション管理のテスト:ログインフロー、トークンの取り扱い、リフレッシュのロジック、セッションの無効化をテスト
-
アクセス制御の不備とIDORのテスト:パラメーターを改ざんして認可の適用を検証
-
ビジネスロジックの悪用テスト:ワークフローの回避、競合状態、ロジックの欠陥を特定
-
バックエンドのインジェクション脆弱性の発見:SQLインジェクション、コマンドインジェクション、デシリアライゼーションの欠陥を検出
-
TLSと証明書の検証:暗号化、証明書の取り扱い、通信のセキュリティ制御を評価
5. Wireshark
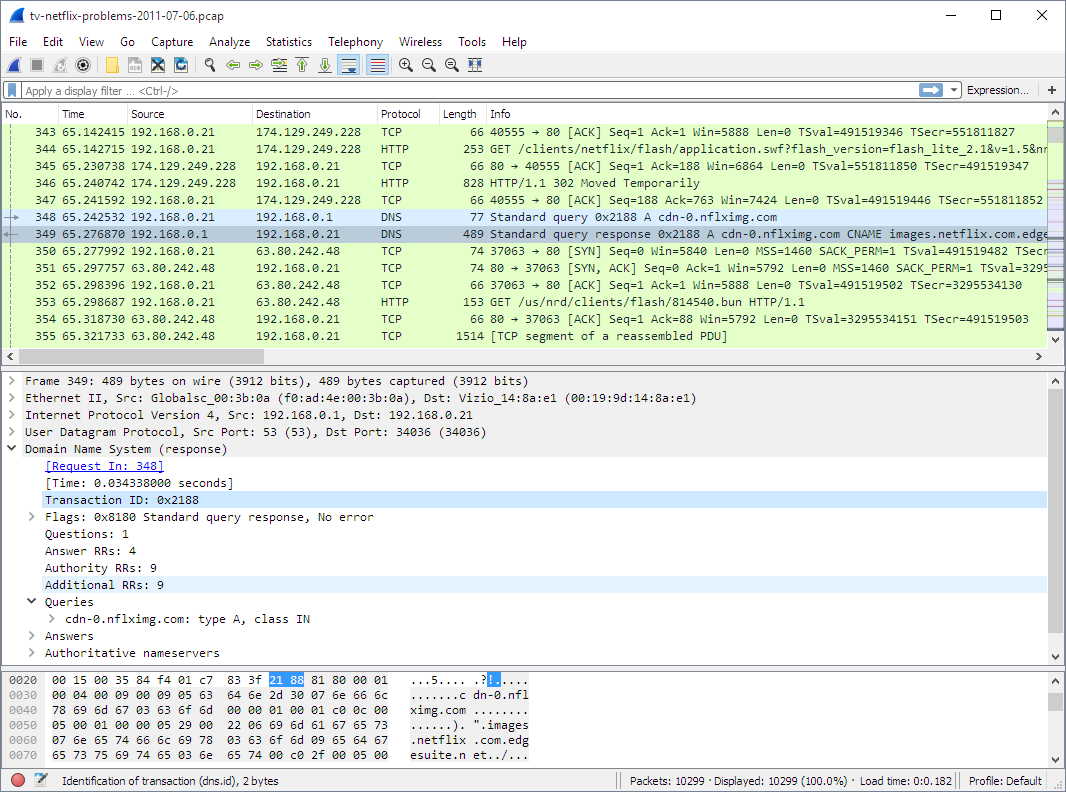
Wiresharkは無料のオープンソースネットワークパケットアナライザーで、当社のセキュリティチームは、生のネットワークトラフィックをパケットレベルでキャプチャ、調査、デコードできます。詳細なプロトコル解析、リアルタイムのキャプチャ、きめ細かなフィルタリングに対応しており、ネットワークやアプリケーション全体でのトラフィック解析、異常検知、トラブルシューティングのために、セキュリティの専門家に広く使われています。
モバイルアプリケーションのペンテストでは、Wiresharkを使って根底にあるネットワークの挙動を観察し、アプリが生成するトラフィックを確認し、平文での漏えいを検出し、プロトコルのフローをデバッグし、無線サービスやバックエンドサービスがクライアントとどのように通信しているかを確かめます。パケットがネットワーク上をどのように移動するかを可視化できるため、上位レイヤーのプロキシやアプリケーションログの外側で起きる複雑なネットワークのやり取りを診断する際に特に役立ちます。
最適な用途
- 主な焦点:最も低いレベルでのネットワークパケットのキャプチャと解析
- 中核的な用途:モバイルアプリ、バックエンドサービス、ネットワークホストが生成するトラフィックの調査
- 運用上の目的:生のパケットデータを、アプリケーションの挙動やネットワークフローと関連付けること
- テストの目的:疑わしいトラフィック、プロトコルの誤用、データ漏えい、隠れた通信チャネルの特定
優れている点
- パケットレベルの可視性:インターフェース上のすべてのフレームをキャプチャし、プロトコルのフィールドを詳細に分解して表示します。
- 詳細なプロトコル解析:数百ものプロトコルを理解し、人間が読めるフィールドにデコードします。
- リアルタイムとオフラインの解析:トラフィックをライブでキャプチャすることも、保存済みのPCAPファイルを解析することもできます。
- 強力なフィルタリング:高度なキャプチャフィルターと表示フィルターにより、特定の通信、エンドポイント、プロトコルを切り分けられます。
- クロスプラットフォーム:Windows、Linux、macOS、その他のUnix系システムで動作します。
- TSharkのサポート:スクリプト作成と自動化のためのコマンドライン版があります。
- GPLのオープンソース:活発に保守されており、幅広いコミュニティの支援と拡張性を備えています。
限界とトレードオフ
- 暗号化の課題:適切な鍵や外部の復号手法がなければ、暗号化されたアプリケーションのトラフィック(HTTPSなど)はデコードできません。
- 受動的な解析:Wiresharkはトラフィックをキャプチャして調査しますが、それ自体でトラフィックを改ざんしたり再送したりはしません。能動的なテストには、mitmproxyのようなほかのツールが必要です。
- インターフェースの可視性の制約:スイッチングネットワークや無線インターフェースでは、キャプチャを適切に設定しないと、限られたトラフィックしか見えない場合があります。
- リソースの消費:大量のトラフィックのキャプチャと解析には、相当なCPU、メモリ、ディスク容量を消費することがあります。
- 習得の難しさ:パケットの詳細を解釈するには、ネットワークの知識とプロトコルへの精通が必要です。
当社の評価における典型的なユースケース
- ネットワークトラフィックの確認:Burpやmitmproxyなどのプロキシで見えたバックエンドAPIのリクエストとレスポンスを検証
- プロトコルの挙動の解析:モバイルアプリがTCP/IPレベルでどのように通信しているかを理解
- データ漏えいの発見:意図しない平文トラフィックや機密データの露出を検出
- 無線トラフィックの調査:管理されたネットワーク上のテスト端末からのトラフィックをキャプチャして解析
- 実行時の挙動との関連付け:ネットワークイベントを実行時のトレースやセキュリティイベントと照合
6.OXO
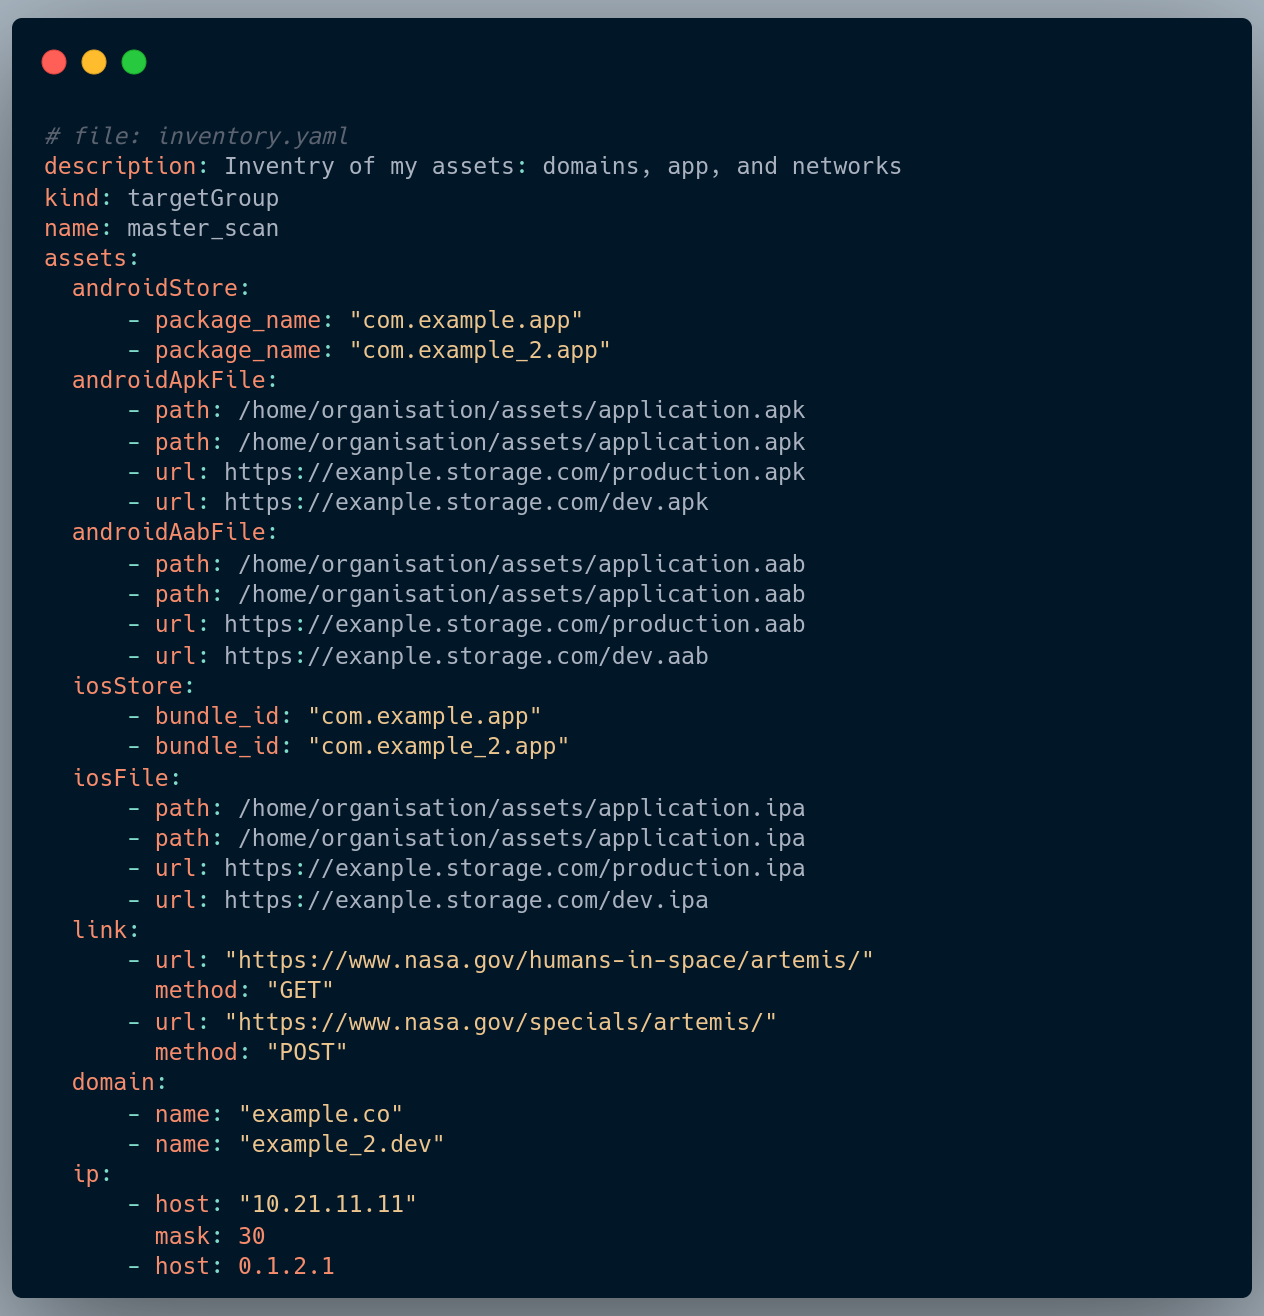
OXOは、当社のセキュリティチームが開発したオープンソースのモバイルセキュリティテスト・オーケストレーションフレームワークで、実際のモバイルアプリケーションのセキュリティ評価を自動化、標準化、スケールさせることを目的としています。大規模なAndroidおよびiOSのペンテストで当社が繰り返し直面してきた運用上のギャップに、直接対処するために構築されました。既存のツールには、複雑なテストパイプライン全体にわたるワークフローのオーケストレーション、再現性、自動化が欠けていたのです。
当社のセキュリティチームは、複数のモバイルセキュリティツールを統合する中央の自動化・実行レイヤーとしてOXOを使用し、一貫したテスト、より速い実行、構造化された評価ワークフローを実現しています。スキャン、実行時テスト、アタックサーフェスの探索をオーケストレーションすることで、OXOは手作業の負担を減らし、カバレッジを高め、モバイルセキュリティテストを大規模に運用することを可能にしています。
最適な用途
- 主な焦点:モバイルセキュリティテストのオーケストレーションとワークフローの自動化
- 中核的な用途:AndroidおよびiOSのセキュリティテストパイプラインの連携と実行
- 運用上の目的:評価の標準化、手作業の削減、テストの一貫性の向上
- テストの目的:スケーラブルな脆弱性の発見、アタックサーフェスのマッピング、自動化されたセキュリティ検証
優れている点
- ツールチェーンのオーケストレーション:複数のモバイルセキュリティツールを、統一されたテストワークフローにまとめます。
- ワークフローの自動化:繰り返しのテスト作業を自動化し、より速く一貫した評価を可能にします。
- スケーラブルな実行:大規模なテスト環境と複数ターゲットの評価に対応するよう設計されています。
- CI/CDとの連携:開発およびデプロイのパイプライン内で、モバイルセキュリティテストを自動化できます。
- 拡張可能なアーキテクチャ:モジュール式の設計により、新しいスキャナー、テストモジュール、独自のロジックを容易に組み込めます。
- セキュリティ研究の促進:高度なテストパイプラインや実験的なワークフローを構築するための柔軟なフレームワークを提供します。
- オープンソース:セキュリティコミュニティに還元し、協力と透明性を促すため、完全にオープンソース化されています。
限界とトレードオフ
- リソース使用量の多さ:
oxoのエージェントはDocker Swarmのサービスとして実行されるため、Oxoのスキャンはメモリ/CPUの負荷が高くなることがあります。 - カスタマイズの負担:高度なユースケースでは、独自のエージェントの開発が必要になる場合があります。
当社の評価における典型的なユースケース
- 自動化されたモバイルペンテストパイプライン:動的、静的、実行時のテストツールをオーケストレーション
- CI/CDにおけるモバイルセキュリティ検証:開発サイクル中の継続的なスキャンと検証
- アタックサーフェス検出の自動化:エンドポイント、権限、公開されたAPI、バックエンドとのやり取りをマッピング
- 大規模な評価の調整:複数のアプリケーションと環境にまたがるテストワークフローの管理
- セキュリティ研究と実験:脆弱性研究とエクスプロイト開発のための独自パイプラインの構築
7. Python
Pythonは汎用性の高いプログラミング言語で、当社のセキュリティチームは、モバイルセキュリティテストのワークフローを自動化、拡張、オーケストレーションするために幅広く使用しています。独自ツールの迅速なプロトタイピング、繰り返し作業のスクリプト化、そして動的解析、静的解析、バックエンドテストの各ツールの連携を可能にします。
当社のセキュリティチームはPythonを使って、テストパイプラインを構築、自動化、カスタマイズし、エクスプロイト開発を加速させ、モバイルAPIとやり取りし、複数のセキュリティツールを一貫したワークフローへとつなぎ合わせています。ライブラリとフレームワークのエコシステムによって、再現性、スケーラビリティ、精度を保ちながら、より速くセキュリティ評価を進められます。
最適な用途
- 主な焦点:モバイルセキュリティテストのための自動化、スクリプト作成、独自ツール開発
- 中核的な用途:AndroidおよびiOSの評価に向けた独自スクリプト、スキャナー、エクスプロイトツールの開発と統合
- 運用上の目的:手作業の削減、テストワークフローの標準化、評価の高速化
- テストの目的:繰り返しのテスト作業、脆弱性の発見、バックエンドAPIの検証の自動化
優れている点
- 迅速なスクリプト作成とプロトタイピング:特定のシナリオのテスト、ペイロードの自動化、ツールの拡張のためのスクリプトをすばやく作成できます。
- ツールの連携:Frida、OXO、その他のセキュリティツールをつなぐ「接着剤」の役割を果たします。
- 豊富なライブラリのエコシステム:ネットワークリクエスト、APIとのやり取り、ファジング、暗号などのためのモジュールを活用できます。
- 独自の自動化パイプライン:モバイル評価のための、再利用可能でスケーラブルなテストワークフローを構築できます。
- エクスプロイトとPOCの開発:概念実証(PoC)攻撃や脆弱性のエクスプロイトを迅速にプロトタイピングできます。
- クロスプラットフォーム互換性:Windows、macOS、Linuxで動作し、CI/CD環境とも連携します。
- オープンソース:Pythonコミュニティによって全面的に支えられており、セキュリティに特化した豊富なライブラリがあります。
限界とトレードオフ
- パフォーマンスの制約:重い計算処理や大規模なファジングでは、コンパイル言語より低速です。
- プログラミングの専門知識が必要:効果的に使えるかどうかは、スクリプト作成と自動化のスキルに左右されます。
当社の評価における典型的なユースケース
- 自動化ワークフローのスクリプト作成:複数のアプリにまたがる動的・静的テストツールのオーケストレーション
- エクスプロイトのプロトタイピング:認証、ロジック、暗号の欠陥に対する概念実証攻撃の開発
- APIのテストと検証:バックエンドサービスとエンドポイントのセキュリティの自動検証
- ツールチェーンの連携:Frida、OXO、その他のセキュリティツールを一貫したワークフローへ接続
- セキュリティ研究と実験:複雑なシナリオに向けた独自スクリプトとテストパイプラインの迅速な開発
8. Opencode / Claude code / Gemini Code
Opencode、Claude Code、Gemini Codeは、ターミナル、IDE、デスクトップクライアントなどの開発環境の中で、エンジニアやセキュリティチームを直接支援するよう設計されたオープンソースのAIを活用したコーディング・開発エージェントです。複数の大規模言語モデル(LLM)に対応し、既存のワークフローと連携して、コード生成、デバッグ、リファクタリング、解析をリアルタイムで支援します。
当社のセキュリティチームは、Opencode、Claude Code、Gemini Codeを、セキュリティエンジニアリング、ツール開発、エクスプロイトのプロトタイピング、自動化スクリプトの作成、研究ワークフロー全般にわたる生産性向上と高速化のレイヤーとして使用しています。これらのツールは、モバイルおよびバックエンドのセキュリティ案件において、独自のテストユーティリティの構築、概念実証エクスプロイトの作成、評価の自動化、詳細な技術解析を行う際のスピードアップに役立っています。
最適な用途
- 主な焦点:AI支援型の開発、スクリプト作成、技術解析
- 中核的な用途:セキュリティツール、エクスプロイトのプロトタイプ、自動化ワークフローの迅速な開発
- 運用上の目的:セキュリティエンジニアリングのタスク、研究ワークフロー、テスト自動化の高速化
- テストの目的:スクリプト作成、ペイロード生成、エクスプロイトの検証、ツールのカスタマイズの迅速化
優れている点
- コード生成と支援:セキュリティテストのためのスクリプト、エクスプロイト、自動化ロジックを、当社チームがすばやく作成するのに役立ちます。
- 複数モデルへの対応:複数のLLMプロバイダーやローカルモデルで動作し、環境やプライバシー要件に応じた柔軟性を提供します。
- IDEとターミナルへの統合:開発ワークフローの中で直接動作し、コンテキストの切り替えや摩擦を減らします。
- 自動化とスクリプト作成の高速化:独自ツールやセキュリティワークフローの開発サイクルを大幅に短縮します。
- プライバシーを重視した設計:ソースコードやセッションのコンテキストを保存しないため、機密性の高いセキュリティプロジェクトにも適しています。
- オープンソースで拡張可能:完全なオープンソースで、コミュニティによる活発な開発と拡張性を備えています。
限界とトレードオフ
- モデルに依存する精度:出力の品質は、選択したモデルとプロンプトの質に大きく左右されます。
- セキュリティ上の検証が必要:生成されたコードとロジックは、正しさと安全性について常に手作業でレビューする必要があります。
- コンテキストの制約:大規模なプロジェクトや非常に複雑なプロジェクトでは、精度を保つために慎重なコンテキスト管理が必要になる場合があります。
- 専門知識の代わりにはならない:生産性を高めるものであり、深いセキュリティエンジニアリングの知識に取って代わるものではありません。
- 運用上の負担:依存や慢心のリスクを避けるため、ワークフローへの慎重な組み込みが必要です。
当社の評価における典型的なユースケース
- セキュリティ自動化スクリプトの作成:独自のテストスクリプトやオーケストレーションスクリプトの迅速な開発
- エクスプロイトのプロトタイピング:概念実証エクスプロイトと攻撃ワークフローの作成と改良
- ペイロード生成:ファジングロジックの開発とペイロード作成の支援
- ツールチェーンの連携:複数のセキュリティツールを自動化ワークフローへ接続
- セキュリティ研究の支援:脆弱性解析とリバースエンジニアリングのタスクの高速化
9. Docker / Docker Compose
DockerとDocker Composeは、当社のセキュリティチームが隔離された再現可能なテスト環境を立ち上げられるようにするコンテナ化ツールです。モバイル評価のたびにサーバー、データベース、バックエンドサービスを手作業で構築する代わりに、すべてをコンテナにパッケージ化し、どこでも実行し、必要に応じて即座にリセットできます。これにより、特に複雑なモバイルバックエンドを扱う際に、テストがより速く、一貫性があり、安全なものになります。
当社はDockerとDocker Composeを使って、セキュリティツールをホストし、複数サービスからなるバックエンドを再現し、環境構築を自動化しています。これにより、すべての評価がクリーンで標準化された状態から始まることを保証しています。これら自体はテストツールではありませんが、ほかのすべてのツールを確実に、かつ大規模に機能させるものです。
最適な用途
- 主な焦点:セキュリティテストと開発のためのコンテナ化された環境の管理
- 中核的な用途:隔離されたテストラボ、モバイルバックエンドのエミュレーター、複数サービスからなるアプリケーションの実行
- 運用上の目的:環境の標準化、再現性の確保、セットアップ時間の短縮
- テストの目的:手作業による設定を最小限に抑えた、モバイルおよびバックエンドのテスト環境の迅速なデプロイ
優れている点
- 環境の一貫性:ローカル、クラウド、CI/CDパイプラインで同一の構成を保証します。
- 迅速なデプロイ:サービスやテスト環境を数秒で立ち上げたり破棄したりできます。
- 複数サービスのオーケストレーション:データベース、API、アプリのバックエンドのために複数のコンテナを組み合わせられます。
- 隔離と安全性:ローカルシステムの依存関係との競合を防ぎ、信頼性を高めます。
- CI/CDとの連携:モバイルおよびバックエンドのセキュリティ評価のための自動テストパイプラインを実現します。
- スケーラビリティ:大規模なテストシナリオに向けて、単一ホストと分散型の両方のデプロイに対応します。
限界とトレードオフ
- 習得の難しさ:コンテナの概念、イメージ、ボリューム、ネットワークについての理解が必要です。
- リソースの負荷:複数のコンテナがCPUとメモリを大量に消費することがあります。
- それ自体はテストツールではない:解析や評価には、コンテナ内に実際のセキュリティツールが必要です。
- 運用上のセットアップ:初期の環境設定とコンテナのオーケストレーションには計画が必要な場合があります。
- 依存関係の管理:設定を誤ったイメージや古いコンテナは、信頼性や結果に影響を及ぼすことがあります。
当社の評価における典型的なユースケース
- 持ち運び可能なテストラボ:テストのためにモバイルアプリのバックエンド環境をすばやく再現
- ツールのホスティング:mitmproxyやその他のセキュリティツールを隔離されたコンテナで実行
- CI/CDとの連携:パイプラインでの脆弱性スキャンと実行時テストの自動化
- 複数サービスのシミュレーション:APIとワークフローのテストのために複雑なバックエンドサービスを再現
- 実験と研究:本番システムに影響を与えずに、エクスプロイトや攻撃フローを安全にテスト
10. Nuclei
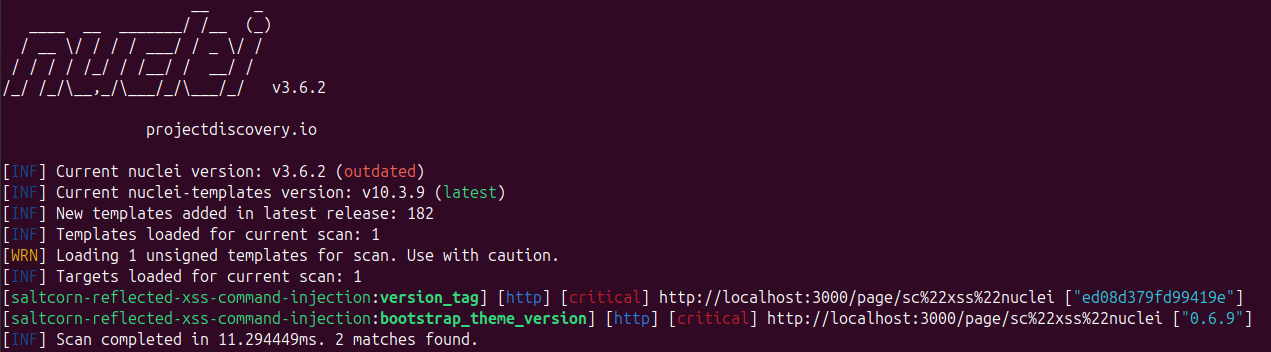
Nucleiは、コミュニティ主導のテンプレートエコシステムを原動力とし、シンプルなYAMLベースのDSLの上に構築されたオープンソースの脆弱性スキャナーです。セキュリティチームは、幅広い脆弱性に対する独自の検出ロジックを定義し、実際のエクスプロイトの手順を高速かつ正確にシミュレートできます。
当社のセキュリティチームはNucleiを使って、Webサービス、API、ネットワーク、その他のモバイル関連インフラ全体で、的を絞った脆弱性検出を自動化・スケールさせ、アタックサーフェスや設定上の問題をすばやく把握しています。
最適な用途
- 主な焦点:カスタマイズ可能なテンプレートを使った自動脆弱性スキャン
- 中核的な用途:既知の問題、設定ミス、CVE、露出したサービスの検出
- 運用上の目的:手作業の負担を最小限に抑えながら、広範な脆弱性の発見を加速すること
- テストの目的:Web、API、ネットワークのアタックサーフェスの継続的かつ反復可能な評価
優れている点
- テンプレート駆動の検出:シンプルなYAMLテンプレートで脆弱性チェックを定義でき、すばやくカスタマイズできます。
- コミュニティのエコシステム:世界中のセキュリティ研究者が提供した数千ものテンプレートがあります。
- 速度とスケーラビリティ:誤検知(フォールスポジティブ)を最小限に抑えた、超高速の並列スキャンを行います。
- マルチプロトコル対応:HTTP、DNS、TCP、SSL/TLS、WebSocketなどをスキャンします。
- ワークフローとの連携:CI/CDパイプラインや自動化ツールに容易に組み込めます。
- カスタムテンプレート:固有の攻撃ベクトルに対する組織独自のチェックを作成できます。
- オープンソース:MITライセンスで提供され、大規模なセキュリティコミュニティによって活発に保守されています。
限界とトレードオフ
- テンプレートへの依存:有効性は、利用可能なテンプレートの品質とカバレッジに左右されます。
- DASTの完全な代替ではない:定義されたチェックに基づく検出に重点を置いており、より深い悪用には手作業による追加調査が必要になる場合があります。
- 習得の難しさ:効果的なカスタムテンプレートを書くには、YAMLと検出ロジックへの精通が必要です。
- 誤ったシグナルのリスク:テンプレートスキャンは、フィルタリングとコンテキストがなければノイズの多い結果を返すことがあります。
- 実行時のみ:バイナリ解析や実行時のフックは行わないため、ほかのツールと組み合わせて使うのが最適です。
当社の評価における典型的なユースケース
- 偵察と発見:露出したエンドポイント、サービス、一般的な設定ミスの迅速な特定
- テンプレートベースの脆弱性検出:CVE、デフォルトの認証情報、セキュリティ上の設定ミスのスキャン
- APIとWebのスキャン:Web API、エンドポイント、バックエンドロジックに対する自動チェック
- CI/CDとの連携:自動化パイプラインの一部としての継続的なセキュリティ検証
- 独自のワークフロー自動化:テンプレートを連鎖させ、複数ステップの攻撃シナリオをシミュレート
ボーナス:Ostorlab Platform
ここまで紹介したツールは、いずれもモバイルのペネトレーションテストの特定の部分に優れています。
Fridaは実行時の計装を、GhidraとJADXは静的解析とリバースエンジニアリングを担い、mitmproxyとWiresharkはネットワークトラフィックに焦点を当て、OXOとPythonはワークフローの自動化とオーケストレーションを助け、Opencode、Claude Code、Gemini Codeはコーディング、スクリプト作成、エクスプロイトのプロトタイピングを加速させます。これらを組み合わせることで、徹底したAndroidおよびiOSの評価のための、互いを補完するツールキットになります。
Ostorlabは、これらすべての機能を単一のプラットフォームに統合します。当社のAIによるモバイルペネトレーションテストは、動的、静的、ネットワークの各レイヤーにわたって評価を加速し、AIエージェントが実際に動作するエクスプロイトで各検出結果を確認します。脆弱性の 発見からアタックサーフェスのマッピング、CI/CDとの連携、自動レポート作成まで、Ostorlabは複数のツールを切り替える必要なく、モバイルペンテストのあらゆる段階をカバーします。
モバイルのペネトレーションテストにおいてスピード、精度、完全なカバレッジを目指すセキュリティチームに向けて、Ostorlabは従来のツールを補完し、評価ワークフロー全体を効率化し、複数のソリューションを手作業でオーケストレーションする手間を置き換えるエンドツーエンドのソリューションを提供します。
2026年10月6日更新:検出結果はAIエージェントが実際に動作するエクスプロイトで検証します。OstorlabはAIペンテストの検出結果について人間による検証を提供していません。