Top 10 des outils de pentest d'applications mobiles (2026)
Les 10 outils que notre équipe utilise pour réaliser des pentests d'applications mobiles, de Frida, Ghidra et Jadx à mitmproxy et Nuclei, avec pour chacun ses meilleurs usages, ses points forts et ses limites.
Le pentest mobile a évolué : du simple test manuel, il est passé à l'analyse automatisée, à l'analyse assistée par IA et à la rétro-ingénierie avancée. Les outils actuels aident les équipes sécurité à traiter des applications complexes et à découvrir efficacement des vulnérabilités cachées. Cette liste présente les 10 meilleurs outils de pentest d'applications mobiles que notre équipe sécurité utilise dans des tests en conditions réelles.
Les outils de pentest mobile en un coup d'œil
Tous les outils présentés ci-dessous sont gratuits et open source, et chacun remplit un rôle précis dans le test d'intrusion mobile. Ce tableau donne un aperçu rapide des plateformes prises en charge, de l'objectif principal et des cas d'usage typiques de chaque outil.
| Catégorie | Outil | Plateforme | Objectif principal / cas d'usage |
|---|---|---|---|
| Analyse dynamique à l'exécution | Frida | Android & iOS | Instrumentation à l'exécution, hooking, contournement des contrôles de sécurité, inspection de la cryptographie et des flux d'authentification. |
| Analyse statique et rétro-ingénierie | Ghidra | Android & iOS | Analyse de binaires bas niveau, rétro-ingénierie de firmwares et de bibliothèques, analyse de malwares. |
| JADX | Android | Décompilation d'APK Android en code source de type Java, inspection statique, revue de code obfusqué. | |
| Analyse du trafic réseau | mitmproxy | Android & iOS | Interception et manipulation interactives du trafic HTTP/S/WebSocket pour le test d'API et la validation de la sécurité. |
| Wireshark | Android & iOS | Capture et inspection du réseau au niveau des paquets, débogage de protocoles, découverte de fuites de données. | |
| Automatisation et orchestration | OXO | Android & iOS | Coordination de plusieurs outils de sécurité mobile, automatisation des workflows, pipelines de test évolutifs. |
| Python | Android & iOS | Scripts sur mesure, automatisation, liaison entre les outils, prototypage d'exploits. | |
| Développement assisté par IA | OpenCode / Claude Code / Gemini Code | Android & iOS | Accélère l'écriture de code, les scripts, le prototypage d'exploits et l'automatisation des tests. |
| Infrastructure / mise en place du laboratoire | Docker / Docker Compose | Android & iOS | Environnements de test reproductibles et isolés pour les outils et les services backend. |
| Scan automatisé de vulnérabilités | Nuclei | Android & iOS | Scan rapide et évolutif piloté par des templates, pour les CVE, les mauvaises configurations et les endpoints exposés. |
1. Frida
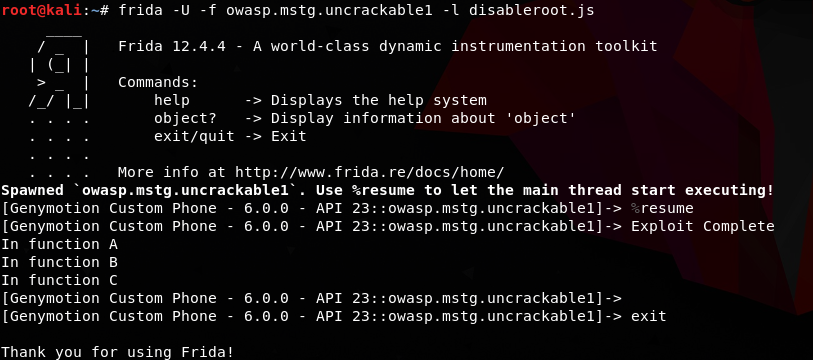
Frida permet l'analyse et l'instrumentation approfondies des applications mobiles à l'exécution. Plutôt que de rétro-concevoir, modifier, recompiler puis réinstaller les applications, notre équipe sécurité utilise Frida pour s'attacher directement à un processus en cours d'exécution, injecter des scripts personnalisés et observer le comportement instantanément.
Dans les pentests mobiles en conditions réelles, nous utilisons Frida pour tracer la logique interne, poser des hooks sur les flux cryptographiques et d'authentification, contourner les contrôles de sécurité et analyser dynamiquement le comportement à l'exécution. C'est l'un des outils les plus rapides et les plus puissants pour les tests de sécurité mobile avancés.
Cas d'usage privilégiés
- Objectif principal : manipulation à l'exécution et analyse dynamique des applications mobiles.
- Application centrale : hooking et inspection de la logique cryptographique et d'authentification.
- Finalité opérationnelle : observer et modifier le comportement d'une application en temps réel.
- Objectif de test : tester le contournement des contrôles de sécurité sans modifier les binaires.
Points forts
- Hooking en direct : intercepter et modifier le comportement de l'application à l'exécution, sans code source ni recompilation.
- Hooking de fonctions et d'API : observer, modifier et contourner la logique critique pour la sécurité, comme les contrôles d'authentification, les routines de chiffrement et le traitement des requêtes d'API.
- Scripts en temps réel : injecter des scripts dans des processus en cours d'exécution et observer immédiatement les changements.
- Couverture multiplateforme : Android, iOS, Windows, macOS, Linux, watchOS, tvOS, FreeBSD et QNX.
- Prise en charge de plusieurs langages : Python, Node.js, Swift, .NET, Go et C.
- Open source : gratuit pour les tests de sécurité et la recherche.
Limites et compromis
- Courbe d'apprentissage abrupte : exige de comprendre les rouages des systèmes d'exploitation, les environnements d'exécution des applications et l'écriture de scripts.
- Pas de scan de vulnérabilités intégré : la détection, le reporting et la mise en place des workflows restent manuels.
- Effort manuel requis : des scripts sur mesure sont nécessaires pour chaque application.
- Détection par les applications durcies : contrôles d'intégrité à l'exécution et protections anti-hooking.
- Complexité opérationnelle : difficultés de mise en place sur les appareils Android rootés et iOS jailbreakés.
Cas d'usage typiques dans nos évaluations
- Contournement du SSL pinning : contourner la validation des certificats et les contrôles de sécurité réseau.
- Test des autorisations : tester à l'exécution le contrôle d'accès et l'application des privilèges.
- Inspection cryptographique : poser des hooks sur les API de cryptographie pour inspecter la logique de chiffrement et la gestion des clés.
- Contournement de l'anti-tampering : neutraliser les mécanismes d'anti-débogage et de protection à l'exécution.
- Traçage de la logique : tracer la logique applicative sensible lors de l'authentification et de la gestion des sessions.
2. Ghidra
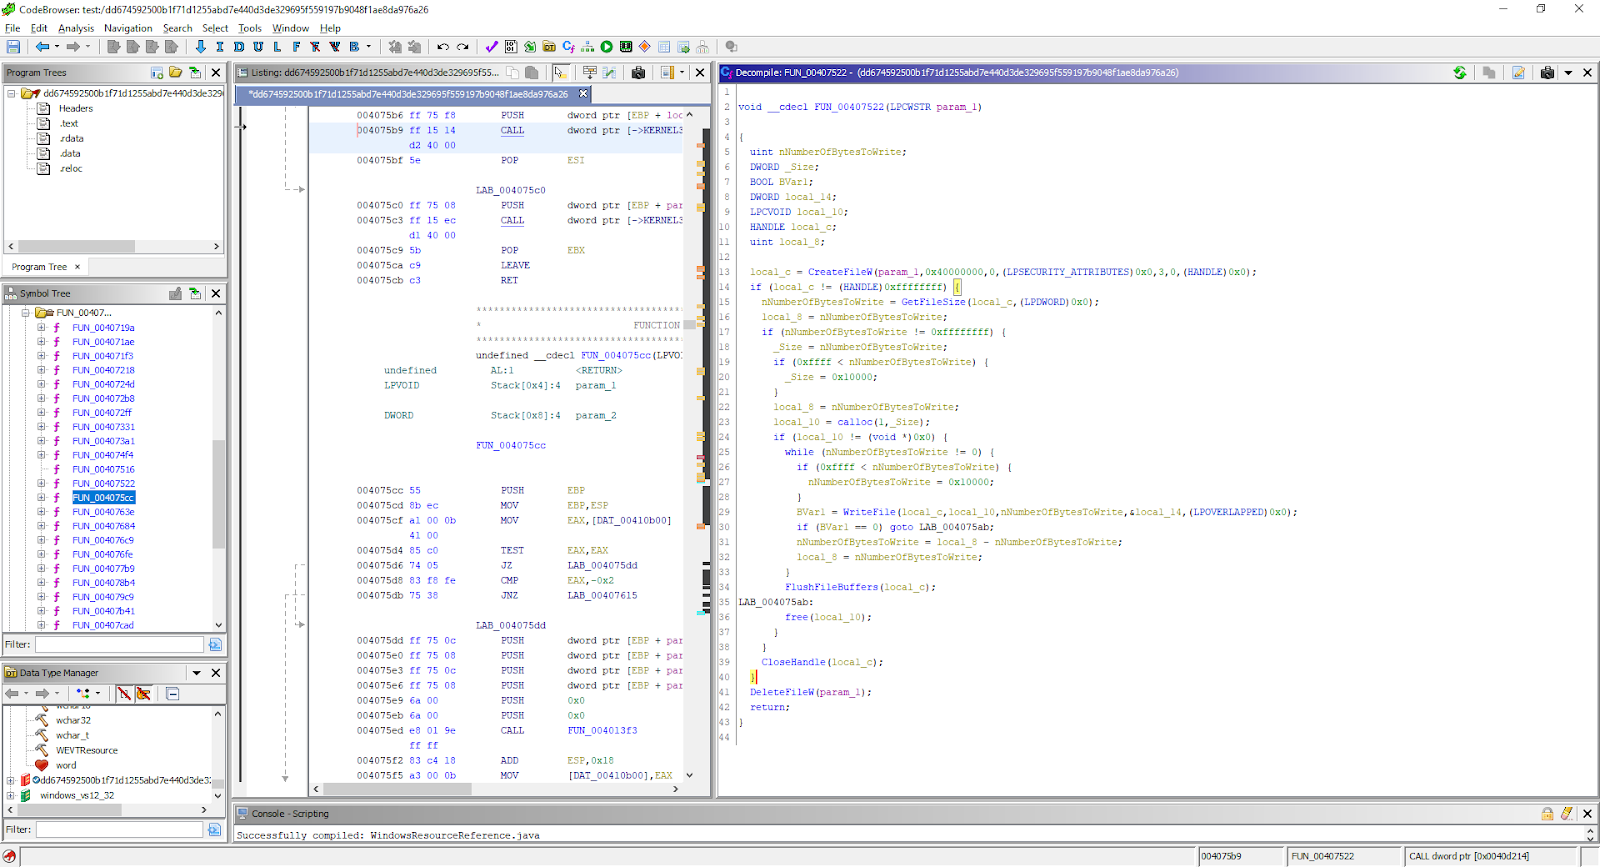
Ghidra est un framework de rétro-ingénierie logicielle open source développé et maintenu par la National Security Agency (NSA) des États-Unis pour soutenir l'analyse approfondie de binaires et la recherche de vulnérabilités. Conçu à l'origine comme un outil interne pour aider les analystes de la NSA à comprendre du code compilé complexe, à automatiser à grande échelle les workflows de rétro-ingénierie et à collaborer sur des projets de sécurité, Ghidra a été rendu public en 2019, avec son code source complet publié sur le dépôt GitHub officiel de la NSA.
Notre équipe sécurité utilise Ghidra lorsque nous devons analyser des binaires mobiles compilés, des firmwares et des bibliothèques sans accès au code source. Cela nous permet de démêler la logique d'une application, d'identifier des comportements cachés et de découvrir des vulnérabilités que les outils dynamiques ou centrés sur l'abstraction ne détectent souvent pas, parce qu'ils n'analysent pas le programme au niveau du binaire comme le fait Ghidra.
Cas d'usage privilégiés
- Objectif principal : analyse statique de binaires compilés, en particulier pour la recherche en sécurité et l'identification de vulnérabilités.
- Application centrale : rétro-ingénierie de binaires mobiles, de firmwares embarqués et de bibliothèques tierces.
- Finalité opérationnelle : comprendre la logique interne profonde d'un logiciel lorsque le code source n'est pas disponible.
- Objectif de test : analyse de malwares, découverte de vulnérabilités et inspection détaillée des flux de contrôle et de données.
Points forts
- Désassemblage et décompilation : traduit le code machine en assembleur et en pseudo-code de haut niveau proche du C, ce qui aide notre équipe à interpréter rapidement une logique complexe.
- Prise en charge de nombreuses architectures : gère les binaires de nombreuses architectures (x86, ARM, MIPS, PowerPC, etc.), ce qui le rend idéal pour l'analyse mobile, IoT et embarquée.
- Navigation graphique dans le code : visualise les graphes de flux de contrôle, les arbres d'appels et les relations entre fonctions pour faciliter l'analyse de chemins de code compliqués.
- Scripts et automatisation : prend en charge Java et Python pour automatiser les tâches répétitives et intégrer des routines d'analyse personnalisées à nos workflows.
- Modulaire et extensible : son architecture à plugins permet la personnalisation et l'extension pour des tâches spécialisées.
- Fonctions de collaboration : permet à plusieurs analystes de travailler sur le même projet, de suivre les modifications et de partager efficacement leurs résultats.
- Open source : disponible librement sous licence open source, ce qui favorise les contributions de la communauté et une évolution rapide.
Limites et compromis
- Analyse statique uniquement : il ne réalise ni traçage ni hooking à l'exécution, les comportements dynamiques doivent donc être étudiés avec d'autres outils.
- Courbe d'apprentissage abrupte : une utilisation efficace demande une bonne maîtrise de l'assembleur, des formats binaires et des concepts de rétro-ingénierie.
- Complexité du code obfusqué : les binaires très optimisés ou obfusqués peuvent exiger un effort manuel important.
- Surcoût en performances : l'analyse de binaires ou de projets très volumineux peut consommer beaucoup de ressources.
- Installation et configuration : la mise en place initiale et la configuration des projets peuvent prendre du temps avant d'être optimisées pour les workflows d'équipe.
Cas d'usage typiques dans nos évaluations
-
Rétro-ingénierie de bibliothèques natives : analyser les binaires ARM compilés présents dans les applications Android et iOS pour comprendre la logique critique pour la sécurité et mettre au jour des vulnérabilités cachées.
-
Analyse de malwares et de chevaux de Troie : examiner des binaires mobiles suspects ou malveillants pour identifier des portes dérobées, des comportements de command-and-control et des mécanismes d'exfiltration de données.
-
Audit de SDK tiers : inspecter les SDK propriétaires et les bibliothèques à code fermé intégrés aux applications mobiles pour évaluer leur niveau de sécurité et leurs hypothèses de confiance.
-
Analyse de firmwares et de composants embarqués : rétro-concevoir les composants embarqués et les firmwares qui interagissent avec les applications mobiles ou les systèmes backend.
-
Recherche de vulnérabilités : découvrir des problèmes de corruption de mémoire, des flux logiques dangereux, des faiblesses cryptographiques et des implémentations non sécurisées dans le code natif.
-
Reconstitution de protocoles et d'algorithmes : reconstruire les protocoles non documentés, les schémas cryptographiques et les algorithmes propriétaires utilisés par les applications mobiles et leurs backends.
3. Jadx
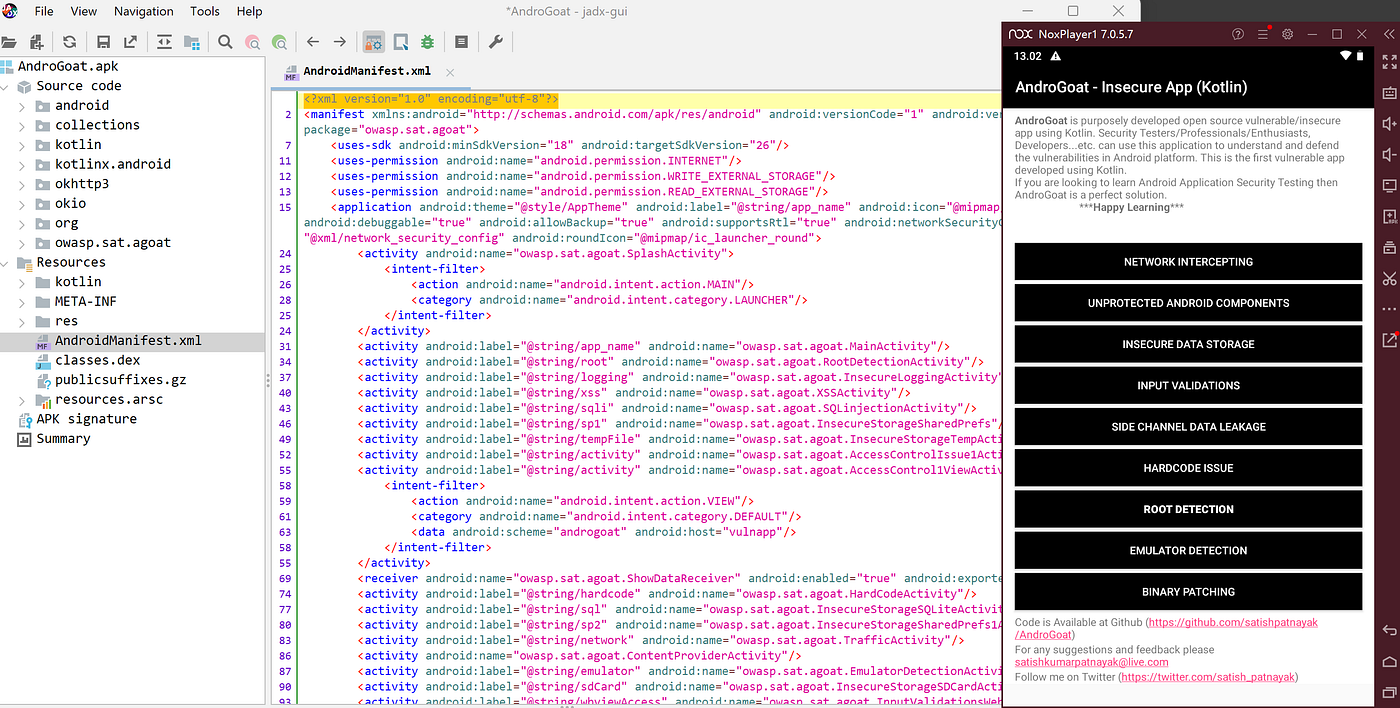
JADX est un décompilateur Android open source qui permet à notre équipe sécurité de convertir le bytecode DEX des APK en code source Java lisible. Il devient ainsi beaucoup plus facile d'analyser des applications mobiles sans accès au code source d'origine. Nous utilisons JADX pendant les pentests mobiles pour tracer les appels de fonctions, inspecter les routines d'API et de cryptographie, comprendre l'architecture de l'application et identifier des vulnérabilités potentielles qui seraient difficiles à repérer en lisant uniquement du smali ou du bytecode brut.
Cas d'usage privilégiés
- Analyse statique d'applications Android : récupérer du code source de type Java à partir d'APK et de fichiers DEX pour faciliter l'inspection.
- Rétro-ingénierie de bibliothèques tierces et de firmwares : comprendre la logique lorsque le code source n'est pas disponible.
- Analyse de malwares et recherche en sécurité : examiner le comportement des applications, les routines d'authentification et le traitement des données sensibles.
- Inspection de code obfusqué : améliorer la lisibilité des applications Android obfusquées pour repérer d'éventuelles failles de sécurité.
- Intégration dans des workflows personnalisés : utiliser la ligne de commande ou le mode bibliothèque pour automatiser la décompilation dans des pipelines ou des outils.
Points forts
- Sortie de type Java : convertit le bytecode Dalvik/ART en code Java structuré et lisible, ce qui simplifie l'analyse.
- Prise en charge de plusieurs formats : gère les APK, DEX, JAR, fichiers class, bibliothèques AAR et Android App Bundles (AAB).
- Interface graphique interactive : permet de parcourir les classes décompilées, les ressources et les manifestes, avec coloration syntaxique et navigation.
- Interface en ligne de commande : permet le traitement par lots et l'automatisation dans les workflows de sécurité.
- Aide à la désobfuscation : améliore la lisibilité des applications protégées par des techniques d'obfuscation de base.
- Open source : disponible librement et activement maintenu par la communauté, ce qui permet l'intégration et la personnalisation.
- Léger et rapide : décompilation efficace de la plupart des applications Android sans exigences importantes en ressources.
Limites et compromis
- Décompilation imparfaite : le code Java décompilé peut être incomplet ou nécessiter une interprétation manuelle, en particulier pour du code complexe ou optimisé.
- Difficultés liées à l'obfuscation : les applications très obfusquées peuvent rester difficiles à analyser, même avec des outils de désobfuscation.
- Analyse statique uniquement : ne réalise ni traçage à l'exécution ni hooking du comportement d'une application en cours d'exécution.
- Prise en charge limitée de certaines fonctionnalités Android récentes : certains motifs de bytecode ou builds optimisés peuvent produire une sortie moins lisible.
- Courbe d'apprentissage : une utilisation efficace demande de connaître l'architecture des applications Android, Java et les principes de la rétro-ingénierie.
Cas d'usage typiques dans nos évaluations
- Traçage de fonctions et d'API : inspecter les routines d'authentification, de chiffrement et de communication réseau.
- Rétro-ingénierie de SDK et de bibliothèques tiers : comprendre comment le code externe interagit avec l'application.
- Analyse de malwares et d'applications malveillantes : examiner le code à la recherche de comportements cachés ou malveillants.
- Revue d'applications obfusquées : identifier les failles de sécurité dans les applications qui utilisent des techniques d'obfuscation de code.
- Intégration avec les outils de sécurité : automatiser la décompilation pour l'analyse par lots en CI/CD ou dans des pipelines internes.
4. mitmproxy
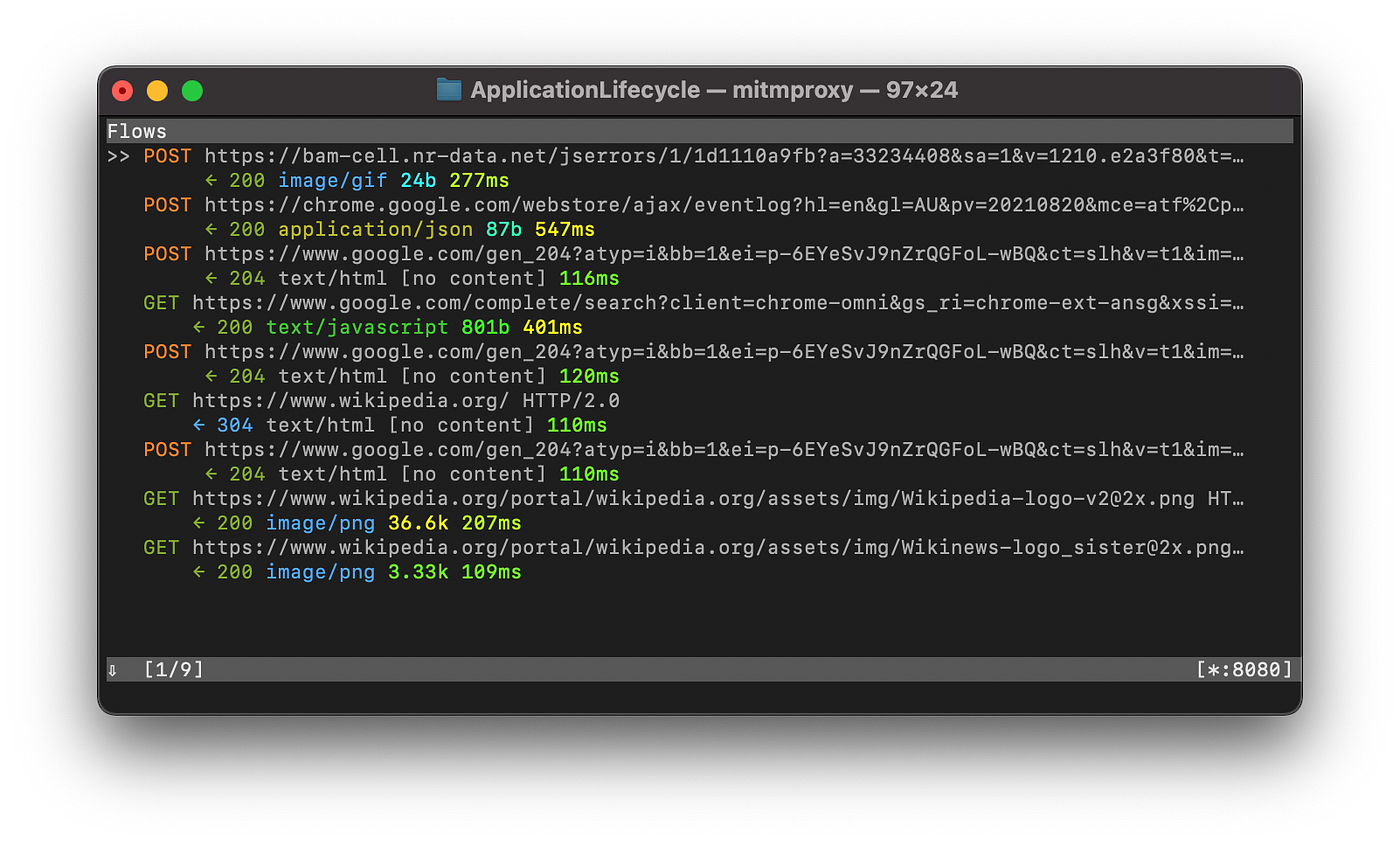
mitmproxy est un proxy d'interception interactif et open source qui permet à notre équipe sécurité d'inspecter, modifier et rejouer le trafic HTTP, HTTPS et WebSocket entre les applications mobiles et les serveurs backend. Il agit comme un homme du milieu et déchiffre les communications chiffrées en temps réel, ce qui nous permet d'analyser les appels d'API, de manipuler les requêtes, de tester l'authentification et la gestion des sessions, et de mettre au jour des vulnérabilités cachées qui seraient autrement difficiles à détecter avec des outils réseau ou de débogage classiques.
Cas d'usage privilégiés
- Inspection et débogage du trafic : capturer, inspecter et modifier en temps réel les requêtes et réponses HTTP/HTTPS.
- Manipulation de requêtes d'API : tester la logique backend en modifiant les paramètres, les en-têtes et les payloads.
- Tests d'authentification et de session : valider la gestion des jetons, le cycle de vie des sessions et l'application des autorisations.
- Tests de logique métier : détecter les failles de workflow, les contournements de logique et les hypothèses de confiance inappropriées.
- Analyse TLS et des certificats : évaluer la sécurité du transport, l'implémentation du chiffrement et la gestion des certificats.
Points forts
- Interception en temps réel : permet d'inspecter et de modifier en direct le trafic réseau entre les applications mobiles et les serveurs.
- Déchiffrement TLS : génère dynamiquement des certificats de confiance pour déchiffrer les communications chiffrées à des fins d'analyse.
- Contrôle interactif des flux : mettre en pause, rejouer ou modifier à la volée les requêtes et les réponses pour tester le comportement du backend.
- Automatisation et scripts : prend en charge des scripts en Python pour automatiser la manipulation du trafic, la journalisation et le fuzzing.
- Modes de proxy flexibles : fonctionne comme proxy classique, proxy transparent, reverse proxy, proxy SOCKS ou interception par VPN.
- Prise en charge des protocoles modernes : gère les protocoles HTTP/1, HTTP/2, HTTP/3 et WebSocket utilisés par les applications mobiles et les API.
- Open source : gratuit et soutenu par la communauté, ce qui permet de l'intégrer aux workflows internes et à des outils sur mesure.
Limites et compromis
- Interception et manipulation du trafic d'API : capturer et modifier les requêtes et réponses pour évaluer la logique backend.
- Tests d'authentification et de gestion des sessions : tester les flux de connexion, la gestion des jetons, la logique de rafraîchissement et l'invalidation des sessions.
- Tests de contrôle d'accès défaillant et d'IDOR : manipuler les paramètres pour vérifier l'application des autorisations.
- Tests d'abus de logique métier : identifier les contournements de workflow, les situations de concurrence et les failles de logique.
- Découverte de vulnérabilités d'injection côté backend : détecter les injections SQL, les injections de commandes et les failles de désérialisation.
- Validation TLS et des certificats : évaluer le chiffrement, la gestion des certificats et les contrôles de sécurité du transport.
Cas d'usage typiques dans nos évaluations
-
Interception et manipulation du trafic d'API : capturer et modifier les requêtes et réponses pour évaluer la logique backend.
-
Tests d'authentification et de gestion des sessions : tester les flux de connexion, la gestion des jetons, la logique de rafraîchissement et l'invalidation des sessions.
-
Tests de contrôle d'accès défaillant et d'IDOR : manipuler les paramètres pour vérifier l'application des autorisations.
-
Tests d'abus de logique métier : identifier les contournements de workflow, les situations de concurrence et les failles de logique.
-
Découverte de vulnérabilités d'injection côté backend : détecter les injections SQL, les injections de commandes et les failles de désérialisation.
-
Validation TLS et des certificats : évaluer le chiffrement, la gestion des certificats et les contrôles de sécurité du transport.
5. Wireshark
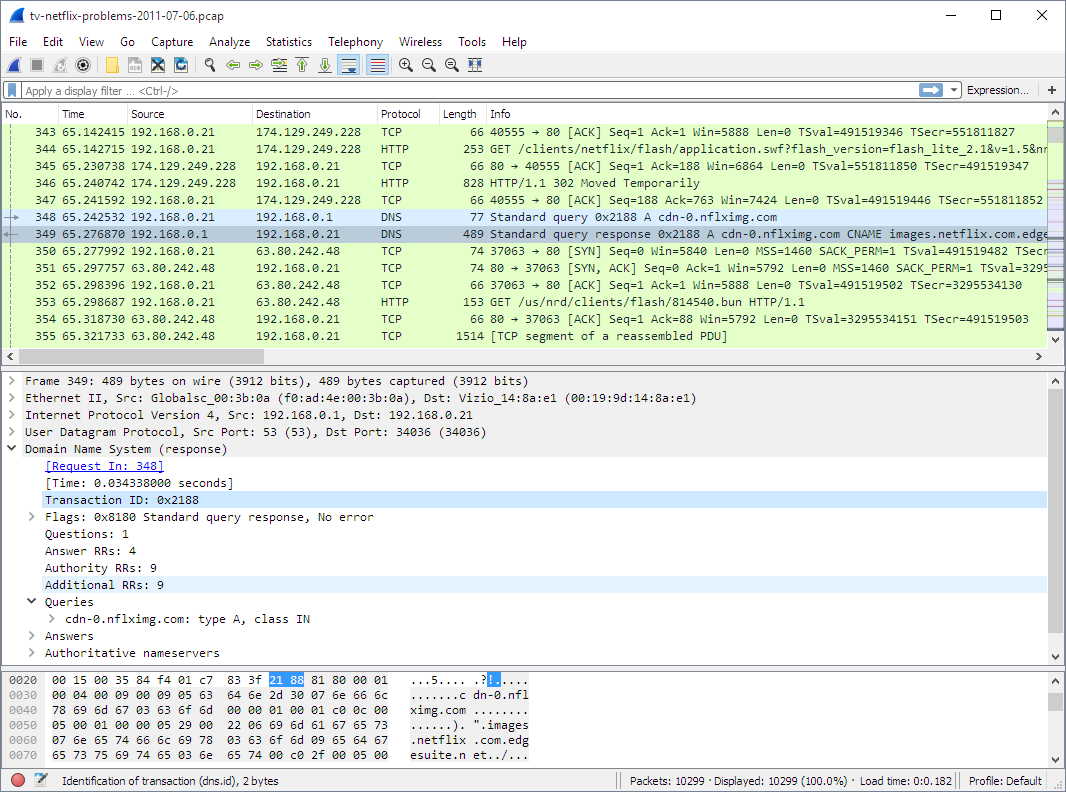
Wireshark est un analyseur de paquets réseau gratuit et open source qui permet à notre équipe sécurité de capturer, inspecter et décoder le trafic réseau brut au niveau des paquets. Il prend en charge la dissection approfondie des protocoles, la capture en temps réel et le filtrage détaillé, et il est largement utilisé par les professionnels de la sécurité pour l'analyse du trafic, la détection d'anomalies et le dépannage des réseaux et des applications.
Dans les pentests d'applications mobiles, nous utilisons Wireshark pour observer le comportement réseau sous-jacent, vérifier le trafic que génèrent les applications, détecter les fuites en clair, déboguer les flux de protocoles et confirmer la façon dont les services sans fil ou backend communiquent avec les clients. Il nous donne une visibilité sur la façon dont les paquets circulent dans le réseau, ce qui est particulièrement utile pour diagnostiquer des interactions réseau complexes qui se produisent en dehors des proxys de plus haut niveau ou des journaux applicatifs.
Cas d'usage privilégiés
- Objectif principal : capturer et analyser les paquets réseau au niveau le plus bas.
- Application centrale : inspecter le trafic généré par les applications mobiles, les services backend et les hôtes du réseau.
- Finalité opérationnelle : mettre en relation les données brutes des paquets avec le comportement de l'application et les flux réseau.
- Objectif de test : identifier le trafic suspect, les détournements de protocole, les fuites de données et les canaux de communication cachés.
Points forts
- Visibilité au niveau des paquets : capture chaque trame d'une interface et détaille précisément les champs des protocoles.
- Dissection approfondie des protocoles : comprend des centaines de protocoles et les décode en champs lisibles.
- Analyse en temps réel et hors ligne : peut capturer le trafic en direct ou analyser des fichiers PCAP enregistrés.
- Filtrage puissant : des filtres de capture et d'affichage avancés nous permettent d'isoler des conversations, des endpoints ou des protocoles précis.
- Multiplateforme : fonctionne sous Windows, Linux, macOS et d'autres systèmes de type Unix.
- Prise en charge de TShark : équivalent en ligne de commande pour les scripts et l'automatisation.
- Open source sous licence GPL : activement maintenu, avec un large soutien de la communauté et une grande extensibilité.
Limites et compromis
- Difficultés liées au chiffrement : il ne peut pas décoder le trafic applicatif chiffré (par exemple HTTPS) sans les clés appropriées ou sans techniques de déchiffrement externes.
- Analyse passive : Wireshark capture et inspecte le trafic, mais ne le manipule ni ne le rejoue de lui-même ; il faut d'autres outils comme mitmproxy pour les tests actifs.
- Contraintes de visibilité des interfaces : sur des réseaux commutés ou des interfaces sans fil sans configuration de capture adaptée, il peut ne voir qu'une partie du trafic.
- Consommation de ressources : capturer et analyser un trafic à fort volume peut consommer beaucoup de CPU, de mémoire et d'espace disque.
- Courbe d'apprentissage abrupte : interpréter le détail des paquets demande des connaissances en réseau et une bonne familiarité avec les protocoles.
Cas d'usage typiques dans nos évaluations
- Confirmation du trafic réseau : valider les requêtes et réponses d'API backend observées dans des proxys comme Burp ou mitmproxy.
- Analyse du comportement des protocoles : comprendre comment les applications mobiles communiquent au niveau TCP/IP.
- Découverte de fuites de données : détecter le trafic en clair involontaire ou l'exposition de données sensibles.
- Inspection du trafic sans fil : capturer et analyser le trafic des appareils de test sur des réseaux contrôlés.
- Corrélation avec le comportement à l'exécution : faire correspondre les événements réseau avec les traces d'exécution ou les événements de sécurité.
6.OXO
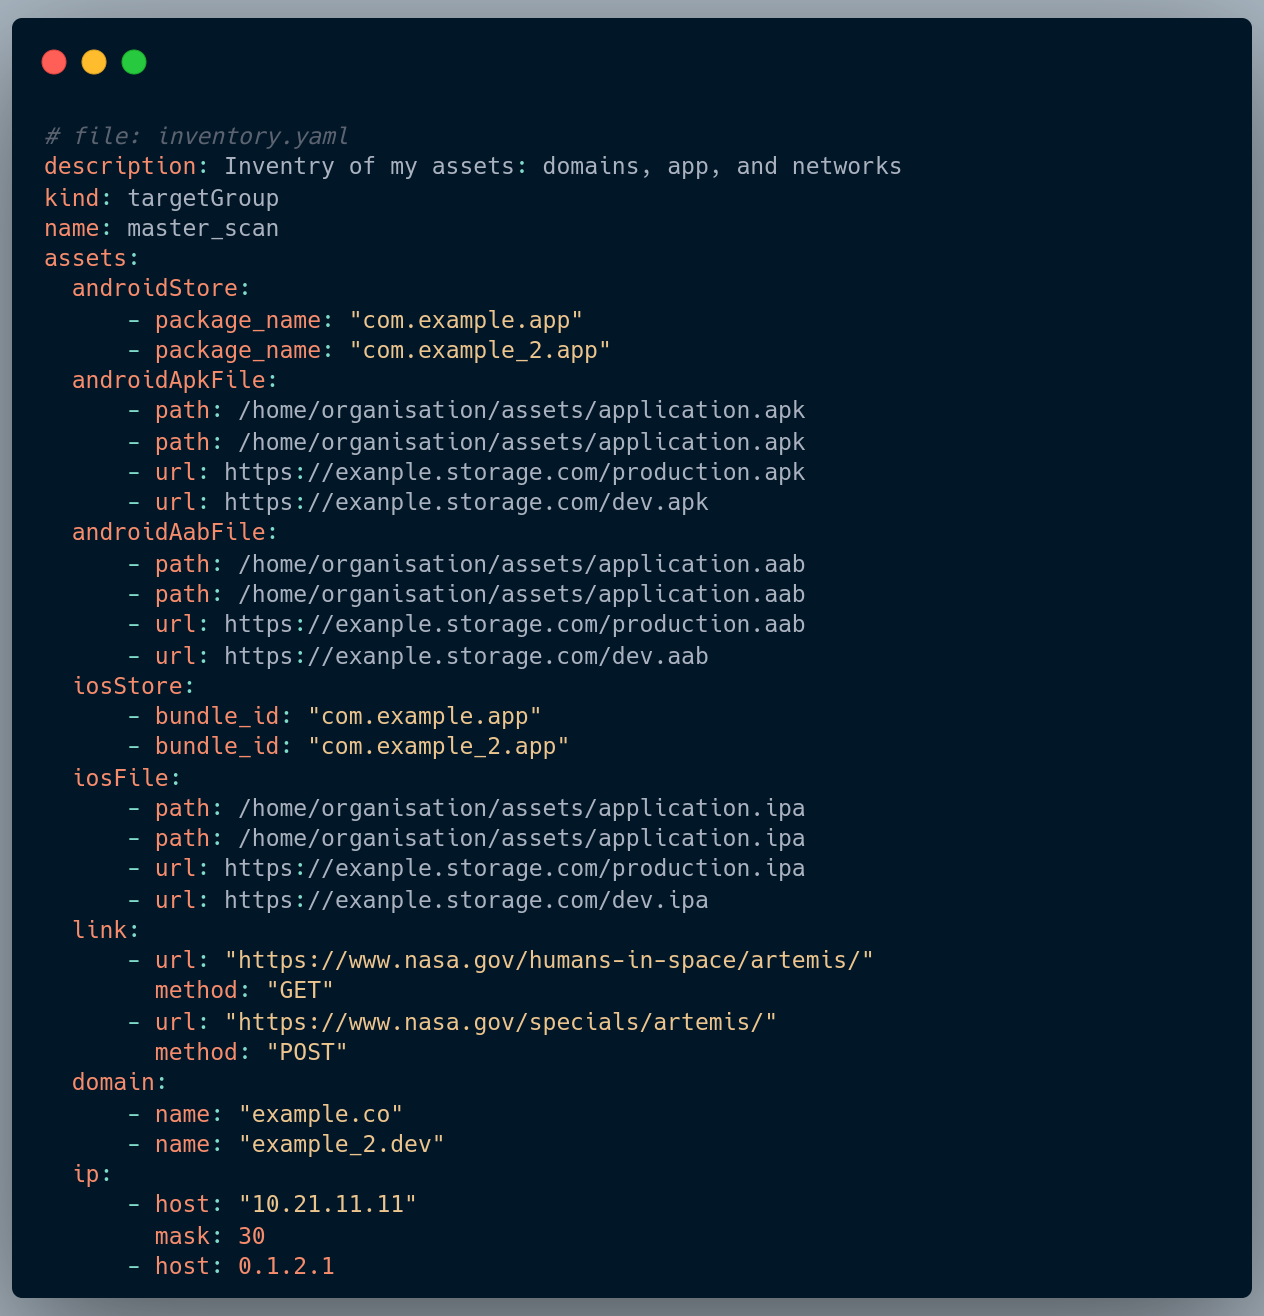
OXO est un framework open source d'orchestration des tests de sécurité mobile, développé par notre équipe sécurité pour automatiser, standardiser et faire passer à l'échelle les évaluations de sécurité d'applications mobiles en conditions réelles. Il a été conçu pour combler directement les lacunes opérationnelles récurrentes que nous avons rencontrées lors de pentests Android et iOS à grande échelle, où les outils existants manquaient d'orchestration des workflows, de répétabilité et d'automatisation au sein de pipelines de test complexes.
Notre équipe sécurité utilise OXO comme couche centrale d'automatisation et d'exécution qui intègre plusieurs outils de sécurité mobile, afin d'obtenir des tests cohérents, une exécution plus rapide et des workflows d'évaluation structurés. En orchestrant le scan, les tests à l'exécution et l'exploration de la surface d'attaque, OXO nous permet de réduire la charge manuelle, d'améliorer la couverture et d'industrialiser les tests de sécurité mobile à grande échelle.
Cas d'usage privilégiés
- Objectif principal : orchestration des tests de sécurité mobile et automatisation des workflows.
- Application centrale : coordonner et exécuter des pipelines de tests de sécurité Android et iOS.
- Finalité opérationnelle : standardiser les évaluations, réduire l'effort manuel et améliorer la cohérence des tests.
- Objectif de test : découverte de vulnérabilités à grande échelle, cartographie de la surface d'attaque et validation de sécurité automatisée.
Points forts
- Orchestration de la chaîne d'outils : coordonne plusieurs outils de sécurité mobile au sein de workflows de test unifiés.
- Automatisation des workflows : automatise les tâches de test répétitives, pour des évaluations plus rapides et plus cohérentes.
- Exécution évolutive : conçu pour prendre en charge des environnements de test à grande échelle et des évaluations multicibles.
- Intégration CI/CD : permet d'automatiser les tests de sécurité mobile au sein des pipelines de développement et de déploiement.
- Architecture extensible : sa conception modulaire facilite l'intégration de nouveaux scanners, de modules de test et de logique personnalisée.
- Soutien à la recherche en sécurité : offre un framework flexible pour construire des pipelines de test avancés et des workflows expérimentaux.
- Open source : entièrement open source afin de contribuer à la communauté de la sécurité et d'encourager la collaboration et la transparence.
Limites et compromis
- Forte consommation de ressources : les scans Oxo peuvent être gourmands en mémoire et en CPU, car les agents
oxos'exécutent comme des services docker swarm. - Surcoût de personnalisation : les cas d'usage avancés peuvent nécessiter le développement d'agents sur mesure.
Cas d'usage typiques dans nos évaluations
- Pipelines de pentest mobile automatisés : orchestrer des outils de test dynamiques, statiques et à l'exécution.
- Validation de la sécurité mobile en CI/CD : scan et validation en continu pendant les cycles de développement.
- Automatisation de la découverte de la surface d'attaque : cartographier les endpoints, les permissions, les API exposées et les interactions avec le backend.
- Coordination d'évaluations à grande échelle : gérer les workflows de test sur plusieurs applications et environnements.
- Recherche en sécurité et expérimentation : construire des pipelines sur mesure pour la recherche de vulnérabilités et le développement d'exploits.
7. Python
Python est un langage de programmation polyvalent, très utilisé par notre équipe sécurité pour automatiser, étendre et orchestrer les workflows de test de sécurité mobile. Il permet le prototypage rapide d'outils sur mesure, l'écriture de scripts pour les tâches répétitives et l'intégration entre les outils d'analyse dynamique, d'analyse statique et de test du backend.
Notre équipe sécurité utilise Python pour construire, automatiser et personnaliser les pipelines de test, accélérer le développement d'exploits, interagir avec les API mobiles et relier plusieurs outils de sécurité au sein de workflows cohérents. Son écosystème de bibliothèques et de frameworks nous permet d'aller plus vite tout en gardant des évaluations de sécurité reproductibles, évolutives et précises.
Cas d'usage privilégiés
- Objectif principal : automatisation, scripts et développement d'outils sur mesure pour les tests de sécurité mobile.
- Application centrale : développer et intégrer des scripts, des scanners et des outils d'exploitation sur mesure pour les évaluations Android et iOS.
- Finalité opérationnelle : réduire l'effort manuel, standardiser les workflows de test et accélérer les évaluations.
- Objectif de test : automatiser les tâches de test répétitives, la découverte de vulnérabilités et la validation des API backend.
Points forts
- Scripts et prototypage rapides : écrire rapidement des scripts pour tester des scénarios précis, automatiser des payloads ou étendre des outils.
- Intégration d'outils : sert de « liant » entre Frida, OXO et d'autres outils de sécurité.
- Vaste écosystème de bibliothèques : s'appuie sur des modules pour les requêtes réseau, l'interaction avec les API, le fuzzing, la cryptographie, et plus encore.
- Pipelines d'automatisation sur mesure : construire des workflows de test réutilisables et évolutifs pour les évaluations mobiles.
- Développement d'exploits et de PoC : prototyper rapidement des attaques de preuve de concept et des exploits de vulnérabilités.
- Compatibilité multiplateforme : fonctionne sous Windows, macOS, Linux et s'intègre aux environnements CI/CD.
- Open source : pleinement soutenu par la communauté Python, avec de nombreuses bibliothèques orientées sécurité.
Limites et compromis
- Limites de performances : plus lent que les langages compilés pour les calculs lourds ou le fuzzing à grande échelle.
- Exige une expertise en programmation : une utilisation efficace dépend de compétences en scripts et en automatisation.
Cas d'usage typiques dans nos évaluations
- Scripts de workflows automatisés : orchestrer des outils de test dynamiques et statiques sur plusieurs applications.
- Prototypage d'exploits : développer des attaques de preuve de concept pour des failles d'authentification, de logique ou de cryptographie.
- Test et validation d'API : vérification automatisée des services backend et de la sécurité des endpoints.
- Intégration de la chaîne d'outils : relier Frida, OXO et d'autres outils de sécurité au sein de workflows cohérents.
- Recherche en sécurité et expérimentation : développement rapide de scripts et de pipelines de test sur mesure pour des scénarios complexes.
8. Opencode / Claude code / Gemini Code
Opencode, Claude Code et Gemini Code sont des agents de codage et de développement open source pilotés par l'IA, conçus pour assister les ingénieurs et les équipes sécurité directement dans leurs environnements de développement, y compris les terminaux, les IDE et les clients de bureau. Ils prennent en charge plusieurs grands modèles de langage, s'intègrent aux workflows existants et fournissent une assistance en temps réel pour la génération de code, le débogage, le refactoring et l'analyse.
Notre équipe sécurité utilise Opencode, Claude Code et Gemini Code comme couches de productivité et d'accélération dans l'ingénierie de sécurité, le développement d'outils, le prototypage d'exploits, les scripts d'automatisation et les workflows de recherche. Ils nous aident à aller plus vite pour construire des utilitaires de test sur mesure, écrire des exploits de preuve de concept, automatiser les évaluations et réaliser des analyses techniques approfondies lors de missions de sécurité mobile et backend.
Cas d'usage privilégiés
- Objectif principal : développement, scripts et analyse technique assistés par IA.
- Application centrale : développement rapide d'outils de sécurité, de prototypes d'exploits et de workflows d'automatisation.
- Finalité opérationnelle : accélérer les tâches d'ingénierie de sécurité, les workflows de recherche et l'automatisation des tests.
- Objectif de test : accélérer l'écriture de scripts, la génération de payloads, la validation d'exploits et la personnalisation des outils.
Points forts
- Génération et assistance de code : aide notre équipe à écrire rapidement des scripts, des exploits et de la logique d'automatisation pour les tests de sécurité.
- Prise en charge de plusieurs modèles : fonctionne avec plusieurs fournisseurs de LLM et des modèles locaux, ce qui offre de la flexibilité selon les environnements et les exigences de confidentialité.
- Intégration à l'IDE et au terminal : opère directement dans les workflows de développement, ce qui réduit les changements de contexte et les frictions.
- Accélération de l'automatisation et des scripts : raccourcit considérablement les cycles de développement des outils sur mesure et des workflows de sécurité.
- Conception axée sur la confidentialité : ne stocke ni le code source ni le contexte de session, ce qui convient aux projets de sécurité sensibles.
- Open source et extensible : entièrement open source, avec un développement communautaire actif et une grande extensibilité.
Limites et compromis
- Précision dépendante du modèle : la qualité de la sortie dépend fortement du modèle choisi et de la qualité du prompt.
- Vérification de sécurité obligatoire : le code et la logique générés doivent toujours être relus manuellement pour s'assurer de leur exactitude et de leur sécurité.
- Limites de contexte : les projets volumineux ou très complexes peuvent exiger une gestion attentive du contexte pour conserver la précision.
- Ne remplace pas l'expertise : ces outils multiplient la productivité, mais ne se substituent pas à une connaissance approfondie de l'ingénierie de sécurité.
- Surcoût opérationnel : exige une intégration soignée aux workflows pour éviter les risques de dépendance ou de complaisance.
Cas d'usage typiques dans nos évaluations
- Scripts d'automatisation de la sécurité : développement rapide de scripts de test et d'orchestration sur mesure.
- Prototypage d'exploits : créer et affiner des exploits de preuve de concept et des workflows d'attaque.
- Génération de payloads : aider au développement de la logique de fuzzing et à la création de payloads.
- Intégration de la chaîne d'outils : relier plusieurs outils de sécurité au sein de workflows automatisés.
- Soutien à la recherche en sécurité : accélérer l'analyse de vulnérabilités et les tâches de rétro-ingénierie.
9. Docker / Docker Compose
Docker et Docker Compose sont des outils de conteneurisation qui permettent à notre équipe sécurité de déployer des environnements de test isolés et reproductibles. Plutôt que de configurer manuellement des serveurs, des bases de données ou des services backend pour chaque évaluation mobile, nous pouvons tout empaqueter dans des conteneurs, l'exécuter n'importe où et le réinitialiser instantanément si nécessaire. Les tests sont ainsi plus rapides, plus cohérents et plus sûrs, surtout face à des backends mobiles complexes.
Nous utilisons Docker et Docker Compose pour héberger des outils de sécurité, reproduire des backends multiservices et automatiser la mise en place des environnements, afin que chaque évaluation démarre d'un état propre et standardisé. Ce ne sont pas des outils de test en eux-mêmes, mais ils permettent à tout le reste de fonctionner de manière fiable et à grande échelle.
Cas d'usage privilégiés
- Objectif principal : gestion d'environnements conteneurisés pour les tests de sécurité et le développement.
- Application centrale : exécuter des laboratoires de test isolés, des émulateurs de backends mobiles et des applications multiservices.
- Finalité opérationnelle : standardiser les environnements, garantir la reproductibilité et réduire le temps de mise en place.
- Objectif de test : déploiement rapide d'environnements de test mobiles et backend avec un minimum de configuration manuelle.
Points forts
- Cohérence des environnements : garantit des configurations identiques en local, dans le cloud et dans les pipelines CI/CD.
- Déploiement rapide : démarrer ou arrêter des services et des environnements de test en quelques secondes.
- Orchestration multiservices : composer plusieurs conteneurs pour les bases de données, les API et les backends d'applications.
- Isolation et sécurité : évite les conflits avec les dépendances du système local et améliore la fiabilité.
- Intégration avec le CI/CD : permet des pipelines de test automatisés pour les évaluations de sécurité mobiles et backend.
- Évolutivité : prend en charge les déploiements sur un seul hôte comme les déploiements distribués pour des scénarios de test plus vastes.
Limites et compromis
- Courbe d'apprentissage : exige de comprendre les concepts de conteneurs, les images, les volumes et le réseau.
- Surcoût en ressources : plusieurs conteneurs peuvent consommer beaucoup de CPU et de mémoire.
- Pas un outil de test en soi : il faut de véritables outils de sécurité dans les conteneurs pour l'analyse et les évaluations.
- Mise en place opérationnelle : la configuration initiale de l'environnement et l'orchestration des conteneurs peuvent demander de la planification.
- Gestion des dépendances : des images mal configurées ou des conteneurs obsolètes peuvent nuire à la fiabilité et aux résultats.
Cas d'usage typiques dans nos évaluations
- Laboratoires de test portables : reproduire rapidement des environnements de backend d'applications mobiles pour les tests.
- Hébergement d'outils : exécuter mitmproxy ou d'autres outils de sécurité dans des conteneurs isolés.
- Intégration CI/CD : automatiser le scan de vulnérabilités et les tests à l'exécution dans les pipelines.
- Simulation multiservices : reproduire des services backend complexes pour tester les API et les workflows.
- Expérimentation et recherche : tester des exploits ou des flux d'attaque en toute sécurité, sans impact sur les systèmes de production.
10. Nuclei
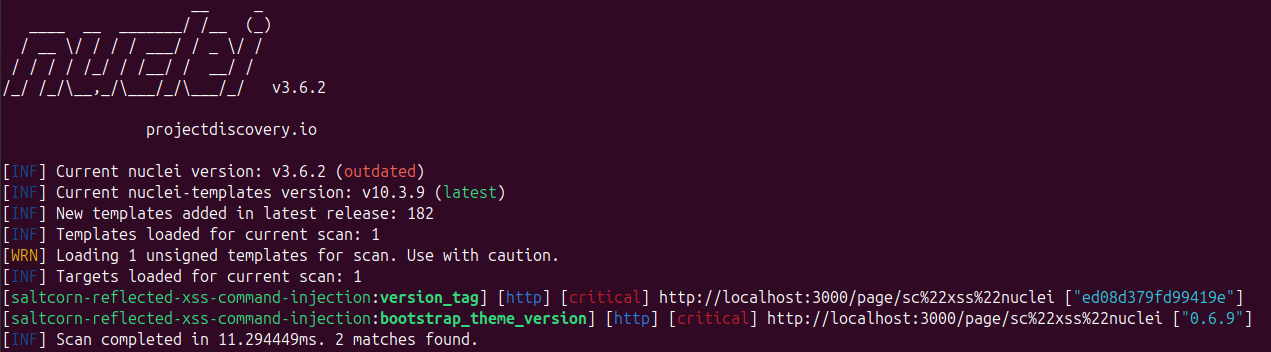
Nuclei est un scanner de vulnérabilités open source reposant sur un écosystème de templates piloté par la communauté et sur un DSL simple basé sur YAML. Il permet aux équipes sécurité de définir une logique de détection personnalisée pour un large éventail de vulnérabilités, en simulant avec rapidité et précision les étapes d'exploitation réelles.
Notre équipe sécurité utilise Nuclei pour automatiser et passer à l'échelle la détection ciblée de vulnérabilités sur les services web, les API, les réseaux et d'autres infrastructures liées au mobile, ce qui donne rapidement un aperçu des surfaces d'attaque et des problèmes de configuration.
Cas d'usage privilégiés
- Objectif principal : scan automatisé de vulnérabilités à l'aide de templates personnalisables.
- Application centrale : détecter les problèmes connus, les mauvaises configurations, les CVE et les services exposés.
- Finalité opérationnelle : accélérer la découverte large de vulnérabilités avec un minimum de charge manuelle.
- Objectif de test : évaluation continue et reproductible des surfaces d'attaque web, API et réseau.
Points forts
- Détection pilotée par des templates : utilise de simples templates YAML pour définir les vérifications de vulnérabilités, ce qui permet une personnalisation rapide.
- Écosystème communautaire : des milliers de templates fournis par des chercheurs en sécurité du monde entier.
- Rapidité et évolutivité : scan parallèle ultrarapide avec un minimum de faux positifs.
- Prise en charge de plusieurs protocoles : scanne HTTP, DNS, TCP, SSL/TLS, WebSocket, et plus encore.
- Intégration aux workflows : s'intègre facilement aux pipelines CI/CD et aux outils d'automatisation.
- Templates personnalisés : créer des vérifications spécifiques à l'organisation pour des vecteurs d'attaque uniques.
- Open source : sous licence MIT et activement maintenu par une large communauté de la sécurité.
Limites et compromis
- Dépendance aux templates : l'efficacité repose sur la qualité et la couverture des templates disponibles.
- Ne remplace pas entièrement un DAST : centré sur la détection à partir de vérifications définies ; une exploitation plus poussée peut nécessiter un suivi manuel.
- Courbe d'apprentissage : écrire des templates personnalisés efficaces demande de la familiarité avec YAML et la logique de détection.
- Risque de faux signaux : le scan par templates peut renvoyer des résultats bruités sans filtrage ni contexte.
- À l'exécution uniquement : ne réalise ni analyse de binaires ni hooking à l'exécution ; il est plus efficace associé à d'autres outils.
Cas d'usage typiques dans nos évaluations
- Reconnaissance et découverte : identification rapide des endpoints exposés, des services et des mauvaises configurations courantes.
- Détection de vulnérabilités par templates : scan des CVE, des identifiants par défaut et des mauvaises configurations de sécurité.
- Scan d'API et d'applications web : vérifications automatisées sur les API web, les endpoints et la logique backend.
- Intégration CI/CD : validation continue de la sécurité au sein des pipelines d'automatisation.
- Automatisation de workflows sur mesure : enchaîner des templates pour simuler des scénarios d'attaque en plusieurs étapes.
Bonus : Plateforme Ostorlab
Chacun des outils présentés excelle dans une partie précise du test d'intrusion mobile.
Frida gère l'instrumentation à l'exécution, Ghidra et JADX couvrent l'analyse statique et la rétro-ingénierie, mitmproxy et Wireshark se concentrent sur le trafic réseau, OXO et Python aident à automatiser et à orchestrer les workflows, et Opencode, Claude Code et Gemini Code accélèrent le codage, les scripts et le prototypage d'exploits. Ensemble, ils forment une boîte à outils complémentaire pour des évaluations Android et iOS approfondies.
Ostorlab réunit toutes ces capacités dans une seule plateforme. Notre pentest mobile piloté par l'IA accélère les évaluations sur les couches dynamique, statique et réseau, et des agents IA confirment chaque résultat avec un exploit fonctionnel. De la découverte de vulnérabilités à la cartographie de la surface d'attaque, en passant par l'intégration CI/CD et le reporting automatisé, Ostorlab couvre chaque étape du pentest mobile sans qu'il soit nécessaire de passer d'un outil à l'autre.
Pour les équipes sécurité qui recherchent la rapidité, la précision et une couverture complète en test d'intrusion mobile, Ostorlab propose une solution de bout en bout qui complète les outils traditionnels, simplifie l'ensemble du workflow d'évaluation et remplace l'orchestration manuelle de plusieurs solutions.
Mis à jour le 6 octobre 2026 : les résultats sont validés par les agents IA avec un exploit fonctionnel ; Ostorlab ne propose pas de validation humaine des résultats de pentest IA.