PHP-FPM: contrabando de solicitudes RCE, corregido en 8.5.13 (CVE-2026-129289)
Los cuerpos de solicitud sin leer permiten introducir una solicitud FastCGI tras el frontend y ejecutar PHP como worker; corregido de 8.5.13 a 8.2.36.
Resumen
- PHP-FPM no descartaba los bytes no leídos del cuerpo de la solicitud antes de reutilizar una conexión FastCGI. CVE-2026-129289 permite a un atacante colocar una segunda solicitud FastCGI en esos bytes y ejecutar PHP como worker. El proyecto PHP publicó el aviso el 2026-11-19.
- El fallo afecta a PHP 8.2 a 8.5 antes de las versiones corregidas, en despliegues cuyo frontend mantiene abiertas las conexiones FastCGI y cuya aplicación abre
php://inputsin leerlo. - No se conoce ningún exploit público. La Cybersecurity and Infrastructure Security Agency (CISA) no registra explotación ni automatización, y CVE-2026-129289 no está en el catálogo Known Exploited Vulnerabilities (KEV) a 2026-11-19.
- Actualice a PHP 8.5.13, 8.4.28, 8.3.37 o 8.2.36, publicados el 2026-11-19. Si no puede, desactive la reutilización de conexiones backend, como se explica en «¿Cómo lo corrijo?».
¿Estoy afectado?
Está expuesto cuando PHP-FPM ejecuta una rama afectada, el frontend mantiene abierta la conexión FastCGI y la aplicación abre php://input sin leerlo. Deben cumplirse todas estas condiciones:
- Las solicitudes llegan a PHP a través de PHP-FPM. Un despliegue solo de CLI o con mod_php no usa la conexión FastCGI que transporta la solicitud falsificada.
- PHP es 8.2.0 a 8.2.35, 8.3.0 a 8.3.36, 8.4.0 a 8.4.27 u 8.5.0 a 8.5.12.
- El frontend mantiene abiertas las conexiones backend. El aviso nombra nginx con
fastcgi_keep_conn on, Apache mod_proxy_fcgi conenablereuse=on, las configuraciones de HAProxy FastCGI que conservan las conexiones backend y LSAPI. - La aplicación abre
php://inputy no lo lee hasta el final antes de que termine la solicitud. Los frameworks que crean el flujo de entrada antes del enrutamiento o de la autenticación lo hacen. - El atacante puede enviar un cuerpo multipart malformado que hace que el analizador se detenga en una posición predecible, y puede nombrar un script PHP existente en el servidor.
LSAPI comparte el defecto de limpieza de la solicitud, pero el aviso lo relaciona con una desincronización y una interrupción del flujo, no con la cadena de parámetros FastCGI que ejecuta código. Las configuraciones estándar de nginx y Apache que cierran la conexión FastCGI después de cada solicitud no se ven afectadas por el ataque PHP-FPM demostrado. PHP 8.6.0, publicado el mismo día, está fuera de los rangos afectados.
W3Techs informa de que PHP lo usan el 68.1% de todos los sitios web cuyo lenguaje del lado del servidor puede identificar, comprobado el 2026-11-19. El fallo alcanza a los despliegues PHP-FPM que además mantienen abiertas las conexiones backend.
| Rama | Versiones afectadas | Versión corregida |
|---|---|---|
| PHP 8.6 | No afectada | 8.6.0 |
| PHP 8.5 | 8.5.0 a 8.5.12 | 8.5.13 |
| PHP 8.4 | 8.4.0 a 8.4.27 | 8.4.28 |
| PHP 8.3 | 8.3.0 a 8.3.36 | 8.3.37 |
| PHP 8.2 | 8.2.0 a 8.2.35 | 8.2.36 |
| PHP 8.1 y anteriores | Sin soporte del proyecto PHP | Ninguna versión PHP; consulte la distribución o al proveedor |
Compruebe el runtime que atiende el tráfico, no el de un archivo de compilación:
php -v
php-fpm -v
php-fpm -i 2>/dev/null | grep -E 'Server API|Loaded Configuration File'
dpkg -l 2>/dev/null | grep -E 'php[0-9.]*-fpm'
rpm -qa 2>/dev/null | grep php-fpm
php-fpm -v imprime la versión del binario FPM. php -v puede diferir cuando los paquetes CLI y FPM están en ramas distintas. La línea Server API de php-fpm -i indica FPM/FastCGI cuando el binario es FPM. Los comandos de paquetes muestran qué rama instaló la distribución.
Después compruebe si el frontend reutiliza la conexión backend. Para nginx:
sudo nginx -T 2>/dev/null | grep -n 'fastcgi_keep_conn'
Un resultado vacío significa que la directiva no está presente y nginx usa su valor predeterminado off. Una línea con on significa que nginx pide a FPM que mantenga la conexión abierta. Para Apache:
sudo apachectl -M 2>/dev/null | grep proxy_fcgi
sudo apachectl -S 2>/dev/null | grep -i 'fcgi'
Apache mod_proxy_fcgi desactiva la reutilización de conexiones de forma predeterminada. Busque enablereuse=on en la configuración de ProxyPass. Para un contenedor, ejecute las mismas comprobaciones dentro del contenedor en ejecución:
docker exec <container> php-fpm -v
docker exec <container> php-fpm -i 2>/dev/null | grep 'Server API'
La segunda condición es código de la aplicación que abre php://input. Una búsqueda en el árbol de la aplicación encuentra los candidatos:
grep -R --include='*.php' "php://input" /var/www 2>/dev/null
Un resultado es una pista, no una prueba. La aplicación debe abrir el flujo sin leerlo hasta el final en una ruta que un atacante pueda alcanzar.
¿Cómo lo corrijo?
Actualice PHP-FPM a la versión corregida de su rama. PHP publicó 8.5.13, 8.4.28, 8.3.37 y 8.2.36 el 2026-11-19 a las 14:00 UTC, y 8.6.0 el mismo día.
- En Debian o Ubuntu, actualice cada paquete PHP que atiende solicitudes y reinicie FPM:
bash sudo apt update sudo apt install --only-upgrade php8.5-fpm php8.5-cli sudo systemctl restart php8.5-fpmAñadalibapache2-mod-php8.5si Apache sirve PHP mediante mod_php. Sustituya8.5por la rama que ejecute. Si la distribución aún no ha publicado el paquete corregido, espere su actualización de seguridad y use la solución alternativa hasta entonces. - En RHEL, Fedora, AlmaLinux o Rocky Linux, actualice los paquetes PHP y reinicie el servicio:
bash sudo dnf upgrade 'php*' sudo systemctl restart php-fpm - En Alpine, actualice los paquetes PHP y reinicie FPM:
bash sudo apk upgrade 'php*' sudo rc-service php-fpm83 restartSustituyaphp-fpm83por el nombre del servicio de su rama. - Reconstruya y recree cada contenedor desde una imagen corregida. Descargar la imagen no cambia el contenedor en ejecución.
- Confirme el servicio en ejecución con
php-fpm -vyphp-fpm -i | grep 'Server API'.
El registro de cambios de 8.5.13 enumera otras 17 correcciones CVE. Otras seis tienen una puntuación CVSS v4.0 9.2 Crítica:
- CVE-2026-129474, un uso después de liberación en las trazas de métodos mágicos.
- CVE-2026-129481, un uso después de liberación tras un cierre de sesión interrumpido.
- CVE-2026-129496, un uso después de liberación de la caché de zonas horarias.
- CVE-2026-126714, archivos de sesión sobrescritos parcialmente.
- CVE-2026-115560, una incoherencia de serializador de sesión tratada en nuestro artículo anterior.
- CVE-2026-129182, la repoblación de la global last_fatal_error_backtrace después del cierre.
Actualice a la versión corregida aunque su frontend no reutilice conexiones FastCGI.
Si no puede actualizar de inmediato, desactive la reutilización de conexiones backend. La solicitud falsificada solo se analiza como una nueva solicitud cuando el frontend conserva la conexión.
- En nginx, deje
fastcgi_keep_connen su valor predeterminadooffy elimine cualquier directivakeepalivedel upstream de FPM. Recargue nginx. - En Apache mod_proxy_fcgi, deje
enablereuseen su valor predeterminadooffen cadaProxyPassque apunte a FPM. Recargue Apache. - En HAProxy u otro frontend FastCGI, cierre la conexión backend después de cada solicitud.
- No exponga el listener de FPM directamente a una red no confiable.
La solución alternativa bloquea la ruta FPM demostrada, pero no repara la lógica de cierre de la solicitud. Tampoco cubre los otros fallos de la versión. Leer php://input hasta el final en el código de la aplicación reduce la condición. El aviso la considera poco fiable por sí sola, porque las rutas de error, los límites de recursos y el cierre pueden terminar la solicitud antes.
¿Cuál es la causa raíz?
PHP trataba la existencia de un flujo php://input como prueba de que el cuerpo de la solicitud se había consumido. Por eso el cierre de la solicitud omitía el drenaje que impide que los bytes no leídos queden en una conexión FastCGI reutilizada. El error está en sapi_deactivate_module() en main/SAPI.c en php-8.5.12, líneas 502 a 517:
SAPI_API void sapi_deactivate_module(void)
{
    zend_llist_destroy(&SG(sapi_headers).headers);
    if (SG(request_info).request_body) {
        SG(request_info).request_body = NULL;
    } else if (SG(server_context)) {
        if (!SG(post_read)) {
            /* make sure we've consumed all request input data */
            char dummy[SAPI_POST_BLOCK_SIZE];
            size_t read_bytes;

            do {
                read_bytes = sapi_read_post_block(dummy, SAPI_POST_BLOCK_SIZE);
            } while (SAPI_POST_BLOCK_SIZE == read_bytes);
        }
    }
request_body es el objeto de flujo que se crea cuando el código de la aplicación llama a fopen('php://input', 'r'). Abrir el flujo define el puntero, mientras que post_read registra si la SAPI consumió realmente el cuerpo. Cuando el puntero está definido, la rama else if nunca se ejecuta, así que el bucle de drenaje se omite incluso cuando post_read es falso. Los bytes que el analizador multipart no consumió permanecen en la conexión FastCGI.
El lado FastCGI conservaba su propio estado incompleto. fcgi_read_request() en main/fastcgi.c ponía req->in_len a cero al inicio de cada llamada. No comprobaba primero si la solicitud anterior seguía dentro de un registro FCGI_STDIN:
static int fcgi_read_request(fcgi_request *req)
{
    fcgi_header hdr;
    int len, padding;
    unsigned char buf[FCGI_MAX_LENGTH+8];

    req->keep = 0;
    req->ended = 0;
    req->in_len = 0;
    req->out_hdr = NULL;
    req->out_pos = req->out_buf;
El campo in_len indica cuánto queda del registro STDIN actual. Ponerlo a cero decía al analizador que no existía ningún registro parcial, así que los bytes siguientes de la conexión se leían como una nueva solicitud FastCGI.
PHP introdujo el manejo perezoso de php://input en PHP 5.6.0, y el aviso atribuye el fallo a ese cambio. El commit de corrección es e0b8eb8ace3c, escrito el 2026-10-29 por Jakub Zelenka.
¿Cómo se explota?
Un atacante envía una sola solicitud HTTP y usa los bytes que la aplicación deja atrás como una segunda solicitud a PHP-FPM. Los pasos son:
- Enviar una solicitud POST con
Content-Type: multipart/form-datay un cuerpo diseñado para que el analizador multipart se detenga en una posición predecible, antes del final del cuerpo. - Alcanzar una ruta de la aplicación que abre
php://inputy no lee el flujo hasta el final. El framework puede crear el flujo antes del enrutamiento o de la autenticación, incluso cuando el endpoint elegido nunca usa el cuerpo. - Dejar que la solicitud termine.
sapi_deactivate_module()verequest_bodydefinido y omite el drenaje, así que los bytes no leídos permanecen en la conexión. - El frontend mantiene abierta la conexión FastCGI porque
FCGI_KEEP_CONNestá definido. FPM lee los bytes restantes como el inicio de otra solicitud. - Los bytes del atacante forman registros FastCGI
BEGIN_REQUEST,PARAMSySTDIN. LosPARAMSfalsificados ponenSCRIPT_FILENAMEen un script PHP existente,REMOTE_ADDRen un valor elegido por el atacante yPHP_ADMIN_VALUEenallow_url_include=1yauto_prepend_file=php://input. - FPM acepta la solicitud falsificada. El frontend nunca la creó ni le aplicó sus reglas de enrutamiento o autenticación.
- La propia entrada de la solicitud falsificada se incluye como PHP y se ejecuta con los privilegios del worker FPM. Los parámetros PHP definidos mediante
PHP_ADMIN_VALUEpueden seguir activos para solicitudes posteriores atendidas por el mismo worker.
El ataque cruza el límite de confianza entre HTTP y el backend PHP con una sola solicitud de cliente. No necesita corrupción de memoria, filtración de direcciones de memoria ni condición de carrera.
¿Cómo se desarrolla el ataque?
Un cuerpo multipart malformado deja bytes no leídos en una conexión FastCGI mantenida, y FPM analiza esos bytes como una segunda solicitud que ejecuta PHP del atacante.
El drenaje ausente en el cierre de la solicitud es el paso que convierte restos normales del analizador en una segunda solicitud.
¿Qué puede hacer un atacante?
Un atacante que completa la cadena ejecuta código PHP como worker FPM, sin interacción de otro usuario y sin un parámetro PHP no predeterminado. El aviso indica ese impacto directamente. La solicitud falsificada puede ejecutar PHP controlado por el atacante. El atacante no necesita ejecución de código a nivel de aplicación ni control de PHP_VALUE o PHP_ADMIN_VALUE antes del ataque.
La misma solicitud falsificada puede hacer más que ejecutar el código del atacante:
- Despachar un script PHP existente que el frontend no expone a través de sus rutas.
- Proporcionar un
REMOTE_ADDRfalsificado a los controles de acceso de la aplicación que confían en la dirección del cliente. - Definir parámetros PHP de nivel administrador para solicitudes posteriores atendidas por el mismo worker.
Cada impacto necesita las condiciones de «¿Estoy afectado?»:
- El atacante alcanza una ruta de la aplicación que abre
php://inputsin consumirlo. - El frontend mantiene abierta la conexión FastCGI.
- El atacante conoce una ruta de script en el servidor.
El aviso no establece ejecución de código mediante LSAPI. Allí, el mismo defecto de limpieza puede desincronizar el flujo de solicitudes e interrumpir las solicitudes posteriores.
¿Por qué funciona la corrección?
El parche hace que el drenaje sea independiente del flujo php://input y que el analizador FastCGI rechace una nueva solicitud mientras un registro STDIN esté incompleto.
--- a/main/SAPI.c
+++ b/main/SAPI.c
@@ -504,7 +504,8 @@ SAPI_API void sapi_deactivate_module(void)
    zend_llist_destroy(&SG(sapi_headers).headers);
    if (SG(request_info).request_body) {
        SG(request_info).request_body = NULL;
-   } else if (SG(server_context)) {
+   }
+   if (SG(server_context)) {
        if (!SG(post_read)) {
            /* make sure we've consumed all request input data */
            char dummy[SAPI_POST_BLOCK_SIZE];

--- a/main/fastcgi.c
+++ b/main/fastcgi.c
@@ -1039,6 +1039,10 @@ static int fcgi_read_request(fcgi_request *req)
    int len, padding;
    unsigned char buf[FCGI_MAX_LENGTH+8];

+   if (UNEXPECTED(req->in_len != 0)) {
+       return 0;
+   }
+
    req->keep = 0;
    req->ended = 0;
    req->in_len = 0;
@@ -1300,6 +1304,8 @@ void fcgi_close(fcgi_request *req, int force, int destroy)
        req->nodelay = 0;
 #endif
        req->fd = -1;
+       /* a partially read STDIN record does not outlive its connection */
+       req->in_len = 0;

        req->hook.on_close();
    }
Convertir el else if en un if separado significa que PHP drena el cuerpo de la solicitud siempre que post_read sea falso, incluso cuando el código de la aplicación abrió php://input. La comprobación de fcgi_read_request() impide que FPM inicie una nueva solicitud mientras in_len indica que el registro STDIN anterior solo se consumió en parte. Poner in_len a cero en fcgi_close() evita que un contador obsoleto sobreviva a la conexión.
La corrección cubre la ruta de cierre de la solicitud y el analizador FastCGI. LSAPI depende del cambio de drenaje y no de la comprobación FastCGI. El commit añade dos pruebas de regresión, una para una conexión mantenida y otra para un registro STDIN parcial.
¿Cómo compruebo si estuve comprometido?
PHP no ha publicado indicadores de compromiso para CVE-2026-129289, así que no hay nombre de archivo, dirección ni cadena de solicitud que buscar. Un intento fallido puede no dejar rastro más allá de los registros de solicitudes de la propia aplicación.
Si el registro de acceso de PHP-FPM está habilitado, compare sus entradas con el registro de acceso del frontend. Una ejecución de script en el registro de FPM sin una solicitud correspondiente en el registro de nginx o Apache es una pista: la solicitud falsificada nunca pasó por el frontend. Trate un resultado como un motivo para inspeccionar el historial de procesos del worker y el script ejecutado, no como prueba de compromiso.
Compruebe si el worker sigue ejecutando un binario afectado. Compruebe también si el frontend reutiliza las conexiones backend:
php-fpm -v
sudo nginx -T 2>/dev/null | grep -n 'fastcgi_keep_conn'
sudo apachectl -S 2>/dev/null | grep -i 'fcgi'
Anote la hora de inicio del worker FPM y la versión del paquete antes y después de la actualización. Un worker anterior a la actualización sigue ejecutando el código vulnerable.
Cronología
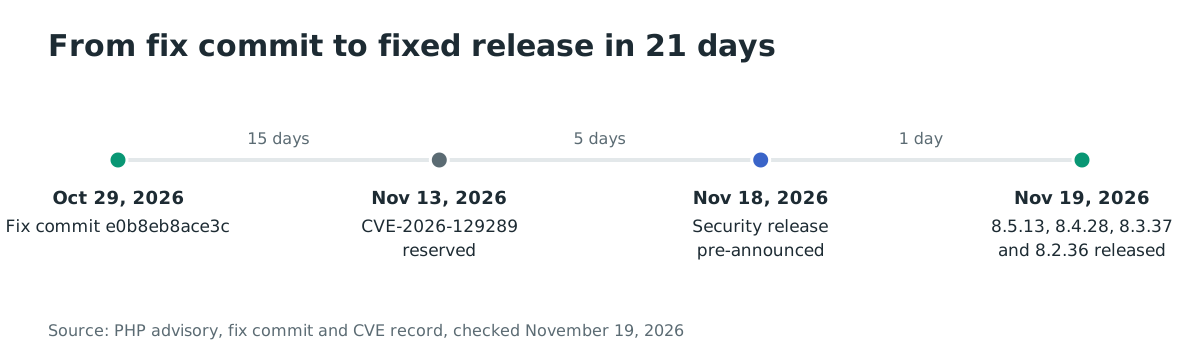
- 2026-10-29: Jakub Zelenka escribe el commit de corrección
e0b8eb8ace3c, que drena los cuerpos de solicitud no leídos y refuerza el analizador FastCGI. - 2026-11-13: el proyecto PHP reserva CVE-2026-129289.
- 2026-11-18: PHP anuncia una versión de seguridad para el 2026-11-19 entre las 14:00 y las 14:30 UTC, con la máxima severidad CRITICAL.
- 2026-11-19 14:00 UTC: PHP publica 8.5.13, 8.4.28, 8.3.37 y 8.2.36; 8.6.0 llega a las 14:01 UTC.
- 2026-11-19 14:44 UTC: el proyecto PHP publica CVE-2026-129289 y el aviso GHSA-qc49-hpvq-g2w6.
- 2026-11-19: no hay explotación en la naturaleza ni entrada en KEV de CISA.
La corrección se escribió 21 días antes de que se publicaran las versiones corregidas.
Preguntas frecuentes
¿Afecta el fallo a mod_php o a la CLI de PHP?
No, el ataque demostrado necesita una conexión FastCGI mantenida. mod_php y la CLI no usan FastCGI, así que la ruta de solicitud falsificada no se les aplica. Actualice de todos modos, porque la misma versión corrige otros fallos críticos que sí les afectan.
¿Está expuesta una instalación predeterminada de nginx o Apache?
No, los valores predeterminados habituales cierran la conexión backend. nginx define fastcgi_keep_conn off de forma predeterminada, y Apache mod_proxy_fcgi desactiva la reutilización de conexiones de forma predeterminada. El ataque se aplica cuando un operador activa el keepalive, o cuando una configuración de HAProxy FastCGI conserva las conexiones backend.
¿Existe una prueba de concepto pública?
No hay código de exploit público enlazado desde el aviso ni desde el registro CVE. El aviso describe una cadena demostrada. La evaluación Stakeholder-Specific Vulnerability Categorization (SSVC) de CISA registra la explotación como «none» y la automatización como «no». Esa evaluación no hace que el fallo sea inofensivo: el impacto técnico se registra como «total».
¿Está afectado PHP 8.6.0?
No, 8.6.0 está fuera de los rangos afectados del aviso. PHP lo publicó el 2026-11-19, el mismo día que las versiones de seguridad, y contiene la corrección. Las aplicaciones que puedan pasar a 8.6.0 obtienen la corrección sin quedarse en una rama anterior.
¿Qué pasa con los otros fallos corregidos el 2026-11-19?
El registro de cambios de 8.5.13 enumera otras 17 correcciones CVE, incluidas otras seis con puntuación 9.2 Crítica. «¿Cómo lo corrijo?» las enumera y nombra la incoherencia de serializador de sesión en CVE-2026-115560 que tratamos por separado.
¿Leer php://input hasta el final resuelve el problema?
No, elimina la condición demostrada pero no es una corrección completa. El aviso dice que las rutas de error, el agotamiento de recursos y el cierre de la aplicación aún pueden terminar una solicitud con entrada no leída. Actualice PHP-FPM y, hasta entonces, desactive la reutilización de conexiones backend.
Encuentre las versiones de PHP de sus imágenes con Ostorlab
El análisis de composición de software y el escaneo SBOM de Ostorlab inventarían el runtime de PHP y los paquetes dentro de sus imágenes, para que vea qué despliegues aún llevan 8.5.12 o una versión anterior antes de reconstruirlos.
Referencias
- Aviso de seguridad de PHP GHSA-qc49-hpvq-g2w6, «PHP-FPM request smuggling through an unread HTTP request body», publicado el 2026-11-19: https://github.com/php/php-src/security/advisories/GHSA-qc49-hpvq-g2w6 (consultado el 19 de noviembre de 2026)
- Registro CVE-2026-129289, CNA de PHP, publicado el 2026-11-19: https://www.cve.org/CVERecord?id=CVE-2026-129289 (consultado el 19 de noviembre de 2026)
- Commit de corrección e0b8eb8ace3c, «Fix GHSA-qc49-hpvq-g2w6: Drain unread request bodies», escrito el 2026-10-29: https://github.com/php/php-src/commit/e0b8eb8ace3c6301e6d2499a9e4229eef54c5eb2 (consultado el 19 de noviembre de 2026)
- Anuncio de PHP 8.5.13, 2026-11-19: https://www.php.net/archive/2026.php#2026-11-19-4 (consultado el 19 de noviembre de 2026)
- Registro de cambios de PHP 8.5 para 8.5.13, con las correcciones CVE, 2026-11-19: https://www.php.net/ChangeLog-8.php#8.5.13 (consultado el 19 de noviembre de 2026)
- Preanuncio de PHP de la versión de seguridad del 2026-11-19, 2026-11-18: https://www.php.net/archive/2026.php#2026-11-18-1 (consultado el 19 de noviembre de 2026)
- Directiva nginx
fastcgi_keep_conn, valor predeterminadooff: https://nginx.org/en/docs/http/ngx_http_fastcgi_module.html#fastcgi_keep_conn (consultado el 19 de noviembre de 2026) - Documentación de Apache mod_proxy_fcgi, reutilización de conexiones desactivada de forma predeterminada: https://httpd.apache.org/docs/2.4/mod/mod_proxy_fcgi.html (consultado el 19 de noviembre de 2026)
- Flujo JSON de vulnerabilidades explotadas conocidas de CISA, catalogVersion 2026.11.18: https://raw.githubusercontent.com/cisagov/kev-data/develop/known_exploited_vulnerabilities.json (consultado el 19 de noviembre de 2026)
- W3Techs, cuota de uso de PHP: https://w3techs.com/technologies/details/pl-php (consultado el 19 de noviembre de 2026)