phpAfterShell: ejecución de código mediante archivos de sesión PHP (CVE-2026-126714)
Una escritura de sesión PHP interrumpida puede fusionar dos sesiones e inyectar objetos en session_start(); corregido de 8.2.36 a 8.5.13.
Resumen
- El gestor de sesiones files de PHP reescribe el archivo de sesión activo en el mismo lugar. Si el proceso muere durante la escritura, bytes de la sesión nueva y de la anterior pueden compartir un archivo y decodificarse como una tercera sesión elegida por el atacante.
- PHP 8.2 a 8.2.35, 8.3 a 8.3.36, 8.4 a 8.4.27 y 8.5 a 8.5.12 están afectadas cuando el gestor files almacena una sesión que el atacante puede influir.
- El registro CVE califica la falla como CVSS v4.0 9.2 Crítica. No se conoce explotación en el mundo real y no está en el catálogo KEV de CISA a fecha de 2026-11-20. El investigador publicó un análisis técnico completo y una demostración de extremo a extremo.
- Actualice a 8.2.36, 8.3.37, 8.4.28, 8.5.13 u 8.6.0. Si no puede, desactive el progreso de las cargas y deje de almacenar cadenas largas controladas por el atacante en las sesiones.
¿Estoy afectado?
Todas estas condiciones deben cumplirse:
- PHP usa el gestor de sesiones
files, que es el predeterminado. - El serializador de sesión es
php, también el predeterminado. - Un atacante puede influir en los datos almacenados en una sesión, por ejemplo mediante
PHP_SESSION_UPLOAD_PROGRESSo una aplicación que almacena una cadena larga proporcionada por el usuario. - El atacante puede interrumpir una escritura de sesión en el momento adecuado, o el despliegue usa una versión que trunca después de la escritura.
- Una cadena de ejecución de código necesita una cadena de gadgets definida por la aplicación o una cadena de objetos nativa de PHP a la que el atacante pueda llegar después de
session_start().
El aviso de PHP indica que la falla no se limita al progreso de las cargas ni a PHP 8.6. El defecto del gestor files existe en todas las ramas afectadas. Las aplicaciones que solo almacenan valores pequeños y de confianza en las sesiones son mucho más difíciles de explotar, porque el atacante necesita una cadena portadora larga y el control de los datos de reemplazo.
| Rama | Versiones afectadas | Versión corregida |
|---|---|---|
| PHP 8.6 | versiones candidatas de 8.6.0 | 8.6.0 |
| PHP 8.5 | hasta 8.5.12 | 8.5.13 |
| PHP 8.4 | hasta 8.4.27 | 8.4.28 |
| PHP 8.3 | hasta 8.3.36 | 8.3.37 |
| PHP 8.2 | hasta 8.2.35 | 8.2.36 |
| PHP 8.1 y anteriores | fuera de soporte por el proyecto PHP | ninguna versión de PHP; consulte la distribución o al proveedor |
Compruebe el motor, el gestor y el serializador en cada host y dentro de cada contenedor que sirve PHP:
php -v
php -i | grep -E 'session.save_handler|session.serialize_handler|session.upload_progress.enabled'
php-fpm -i 2>/dev/null | grep -E 'session.save_handler|session.serialize_handler'
docker exec <container> php -i | grep -E 'session.save_handler|session.serialize_handler'
Los valores predeterminados son session.save_handler=files y session.serialize_handler=php. Si ambos están configurados así, la ruta de almacenamiento es la que describe el aviso. Un gestor Redis, de base de datos o personalizado queda fuera de este defecto concreto de escritura de archivos, pero cada backend tiene sus propias cuestiones de atomicidad.
¿Cómo lo corrijo?
Actualice a la versión de seguridad del 2026-11-19 de su rama: PHP 8.2.36, 8.3.37, 8.4.28 u 8.5.13. PHP 8.6.0, publicado el mismo día, también incluye la corrección.
# Debian and Ubuntu, PHP 8.5 packages
sudo apt update
sudo apt install --only-upgrade php8.5-cli php8.5-fpm libapache2-mod-php8.5

# RHEL, Fedora and derivatives
sudo dnf upgrade 'php*'

# Alpine
sudo apk upgrade 'php*'
- Actualice cada paquete que incluye el motor PHP: la CLI, FPM y el módulo de Apache.
- Reinicie el servicio que atiende las peticiones. Las comprobaciones por CLI no recargan un grupo de FPM en ejecución.
- Reconstruya y recree los contenedores desde la imagen corregida. Descargar la imagen sola no cambia un contenedor en ejecución.
- Confirme que el servicio en ejecución informa la versión corregida con
php -vy las comprobaciones de «¿Estoy afectado?».
Si no puede actualizar de inmediato, reduzca la superficie de ataque:
- Configure
session.upload_progress.enabled=0enphp.inio en la configuración del grupo de FPM. No useini_set()ni.user.ini, porque se aplican después del inicio de la petición. - Deje de almacenar cadenas largas controladas por el atacante en las sesiones, o limite su longitud antes de
session_write_close(). - Mueva las sesiones a un backend que reemplace los registros de forma atómica, como una base de datos o Redis con escritura transaccional.
- Reinicie cada proceso PHP para que la configuración surta efecto.
Desactivar el progreso de las cargas elimina una forma de controlar los datos almacenados. No corrige las aplicaciones que ponen cadenas no confiables en las sesiones por sí mismas, y no hace que la escritura del gestor files sea atómica. Trate este ajuste como un control temporal y actualice.
¿Cuál es la causa raíz?
ps_files_write() en ext/session/mod_files.c escribe la sesión serializada en el inodo existente con pwrite() en el desplazamiento cero. Solo trunca el archivo cuando el reemplazo es más corto que el tamaño que se guardó en caché al abrir el archivo. El código vulnerable de PHP 8.5.12 es:
/* Truncate file if the amount of new data is smaller than the existing data set. */
if (ZSTR_LEN(val) < data->st_size) {
    php_ignore_value(ftruncate(data->fd, 0));
}

#ifdef HAVE_PWRITE
n = pwrite(data->fd, ZSTR_VAL(val), ZSTR_LEN(val), 0);
Cuando el reemplazo es al menos tan largo como el valor anterior, el inodo antiguo permanece y pwrite() sobrescribe desde el principio. El núcleo puede copiar el búfer nuevo por partes.
Si el proceso muere después de copiar k bytes, el archivo contiene new[0:k] seguido de old[k:]. El bloqueo de archivo impide que otra operación de sesión entre durante la escritura, pero no revierte los bytes cuando el proceso desaparece.
El archivo de sesión no es un bloque opaco. Con session.serialize_handler=php, es una secuencia de registros key|serialized_value. El decodificador busca la primera barra vertical y luego pasa los bytes siguientes a php_var_unserialize(). Cuando ese valor termina, el byte siguiente inicia otro registro. No hay longitud de archivo, suma de comprobación ni marcador de confirmación.
Ese formato convierte el archivo mezclado en un problema de analizador. La sesión portadora contiene los bytes del objeto del atacante dentro de una cadena delimitada por longitud, donde son inertes. La sesión de reemplazo contiene un campo de longitud más corto para la misma cadena. Tras la fusión, el decodificador lee la cadena corta y luego trata los bytes de objeto sobrantes como un nuevo registro de nivel superior.
Ambas sesiones de origen son válidas. La tercera sesión, mezclada, solo existe en la capa de almacenamiento.
¿Cómo se explota?
- El atacante obtiene o elige un identificador de sesión. Con
session.use_strict_modedesactivado, PHP acepta un identificador no emitido; con el modo estricto, el atacante visita la aplicación una vez y conserva el identificador. - El atacante escribe una sesión portadora que contiene una cadena larga, con los futuros bytes del objeto dentro. El progreso de las cargas es una forma de hacer que PHP escriba esta sesión antes de que se ejecute la aplicación.
- El atacante escribe una sesión de reemplazo con un campo de longitud más corto para la misma cadena. El reemplazo es al menos tan largo como la sesión portadora, así que la truncación previa no se ejecuta.
- El atacante interrumpe el
pwrite(). Un límite de memoria alcanzado en un contenedor puede detener el proceso durante la copia. En una versión que trunca después de la escritura, un tiempo de espera entrepwrite()yftruncate()produce la misma cola conservada. - El atacante envía una petición normal con el mismo identificador de sesión.
session_start()lee el archivo mezclado, decodifica los bytes sobrantes como un objeto y llama a sus métodos de deserialización. - Una cadena de gadgets o una cadena de objetos nativa de PHP convierte ese objeto en ejecución de código con el usuario del proceso PHP. Sin una cadena, el atacante aún puede reescribir el estado de la sesión, como la identidad, la autorización, el token CSRF o el carrito.
El análisis de Depthfirst describe una calibración remota del punto de interrupción. Usa peticiones multipart mantenidas para acercarse al límite de memoria de un contenedor en la familia de escritura parcial, y la profundidad de corchetes multipart para mover un tiempo de espera entre la escritura y la truncación en la otra familia. La demostración pública usa un objeto stdClass inofensivo como oráculo y una cadena nativa separada para la ejecución de código, que los investigadores no publicaron.
¿Cómo se desarrolla el ataque?
Una sesión portadora controlada por el atacante y una sesión de reemplazo comparten un mismo inodo, una escritura interrumpida deja un prefijo del reemplazo seguido de la cola antigua, y el siguiente session_start() convierte los bytes sobrantes en un objeto.
¿Qué puede hacer un atacante?
El impacto demostrado es la ejecución de código con el usuario que ejecuta el proceso PHP. Necesita tres cosas a la vez: influencia sobre los datos de sesión almacenados, una interrupción en el momento adecuado de la escritura y una cadena de deserialización adecuada en la aplicación. El aviso enumera esas condiciones. Sin una cadena, el atacante aún puede corromper o reemplazar valores de sesión y cambiar el estado de la aplicación.
El ataque puede ser remoto. El aviso y la investigación usan peticiones multipart no autenticadas para hacer que PHP escriba la sesión antes de que se ejecute el script objetivo. Los requisitos de autenticación dependen de cómo la aplicación exponga las operaciones de sesión afectadas.
La falla también corrompe el estado de sesión por sí sola. Una escritura parcial puede desconectar a usuarios, fusionar el estado de dos usuarios o dejar un archivo de sesión que no se puede decodificar. Esa corrupción no es prueba de explotación, pero los fallos de decodificación repetidos con los mismos identificadores de sesión merecen una investigación.
¿Por qué funciona la corrección?
La corrección trunca el archivo a cero antes de cada escritura y se detiene si la truncación falla:
-   /* Truncate file if the amount of new data is smaller than the existing data set. */
-   if (ZSTR_LEN(val) < data->st_size) {
-       php_ignore_value(ftruncate(data->fd, 0));
+   if (ftruncate(data->fd, 0) != 0) {
+       php_error_docref(NULL, E_WARNING, "ftruncate() failed: %s (%d)", strerror(errno), errno);
+       return FAILURE;
    }
Con el archivo vacío antes de que empiece pwrite(), una escritura interrumpida puede dejar un prefijo de la sesión nueva, pero no hay una cola antigua que fusionar. El archivo puede perder datos de sesión, lo que es un problema de disponibilidad, pero no puede contener dos sesiones válidas con un tercer significado. La comprobación de ftruncate() también detiene la escritura en lugar de continuar en silencio cuando el sistema de archivos rechaza la truncación.
La etiqueta final 8.5.13 contiene esta truncación previa, igual que 8.4.28, 8.3.37, 8.2.36 y 8.6.0. La tabla de versiones de Depthfirst, fechada el 2026-11-17, describe el orden de las versiones candidatas, en el que la truncación ocurría después de la escritura; las versiones publicadas que comprobamos usan el orden corregido. El parche cubre el gestor files. Los demás gestores quedan fuera de este defecto, aunque su propio comportamiento ante una escritura interrumpida debe revisarse por separado.
¿Cómo compruebo si estuve comprometido?
PHP no publica indicadores para esta CVE. Estas comprobaciones buscan la ruta de entrada y los archivos corruptos que deja la técnica:
# Upload-progress requests, one documented way to control the session data
grep -Ei 'PHP_SESSION_UPLOAD_PROGRESS' /var/log/nginx/access.log /var/log/apache2/access.log

# Session files that contain a top-level object record
grep -aE '\|(O|C):[0-9]+:"' /var/lib/php/sessions/sess_* 2>/dev/null

# PHP decode failures around the same session IDs
grep -Ei 'Failed to decode session object|session_start\(\): Failed to decode' /var/log/php*.log /var/log/nginx/error.log /var/log/apache2/error.log
Una aplicación legítima puede almacenar objetos en las sesiones, así que un resultado en O: o C: es una pista, no una prueba. Compárelo con el formato de sesión de la aplicación. Un intento fallido puede dejar solo una línea de registro de acceso, y el aviso no publica hashes de archivos, dominios ni direcciones IP.
Cronología
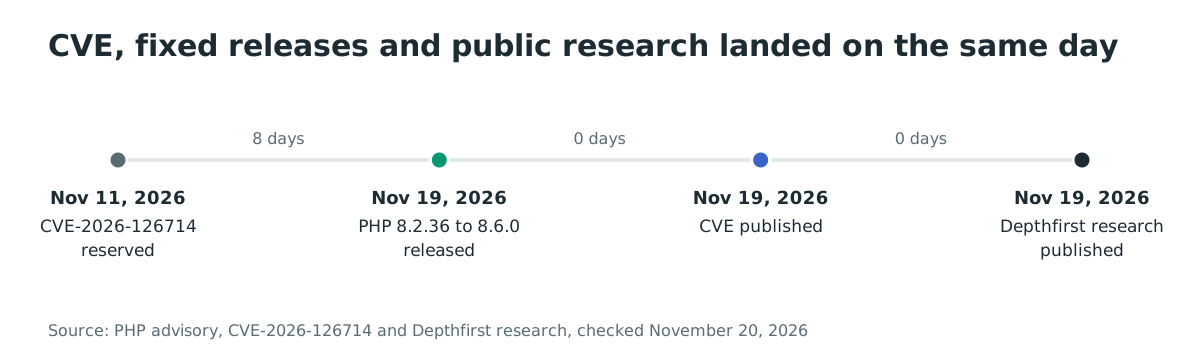
- 2026-11-11: se reserva CVE-2026-126714.
- 2026-11-19 14:00 UTC: se publican PHP 8.2.36, 8.3.37, 8.4.28, 8.5.13 y 8.6.0 con la corrección.
- 2026-11-19: se publica CVE-2026-126714.
- 2026-11-19: Depthfirst publica la investigación phpAfterShell y la demostración de extremo a extremo.
Preguntas frecuentes
- ¿PHP 8.6.0 está afectado? No. La versión 8.6.0 contiene la corrección y la etiqueta final trunca antes de la escritura. Las versiones candidatas están en el rango afectado.
- ¿Es la misma falla que CVE-2026-115560? No. CVE-2026-115560 es un desajuste de serializador entre el escritor del progreso de cargas y un cambio en tiempo de ejecución. CVE-2026-126714 es una escritura de archivo interrumpida que fusiona dos sesiones válidas. La misma versión del 2026-11-19 corrige ambas.
- ¿Necesito el progreso de las cargas? No. Es una forma de controlar los datos de sesión. Una aplicación que almacena una cadena larga proporcionada por el atacante en una sesión ofrece la misma primitiva.
- ¿La cadena de gadgets tiene que estar en mi código? Una cadena de objetos nativa de PHP también funciona. Los investigadores usaron una cadena nativa y no publicaron las etapas finales. Una cadena de gadgets de la aplicación es el otro camino.
- ¿Están afectadas las sesiones en Redis o en base de datos? Este defecto concreto está en la escritura en el mismo lugar del gestor files. Los otros gestores no usan
ps_files_write(), pero cada backend tiene su propio comportamiento de atomicidad que este aviso no cubre. - ¿Se explotó en el mundo real? No se conoce explotación, y la CVE no está en el catálogo KEV de CISA a fecha de 2026-11-20. La técnica es pública, así que la exposición puede cambiar rápido.
Inventaríe su motor PHP con Ostorlab
El inventario SCA/SBOM de Ostorlab identifica las bibliotecas y las versiones de motor de una imagen de aplicación, lo que ayuda a encontrar las versiones de PHP que aún necesitan la actualización del 2026-11-19: https://www.ostorlab.co/product/sca_sbom
Referencias
- Aviso de PHP GHSA-fm2m-fjf5-v3cp: https://github.com/php/php-src/security/advisories/GHSA-fm2m-fjf5-v3cp (comprobado el 20 de noviembre de 2026)
- Registro de CVE-2026-126714: https://www.cve.org/CVERecord?id=CVE-2026-126714 (comprobado el 20 de noviembre de 2026)
- Commit de la corrección: https://github.com/php/php-src/commit/e2d3cee9ad4b0b739f4a8ebe6a69c938399b7da6 (comprobado el 20 de noviembre de 2026)
- Registro de cambios de PHP 8.5.13: https://www.php.net/ChangeLog-8.php#8.5.13 (comprobado el 20 de noviembre de 2026)
- Archivo de la versión PHP del 2026-11-19: https://www.php.net/archive/2026.php#2026-11-19-4 (comprobado el 20 de noviembre de 2026)
- Investigación phpAfterShell de Depthfirst: https://depthfirst.com/research/phpaftershell (comprobado el 20 de noviembre de 2026)
mod_files.cen PHP 8.5.12: https://github.com/php/php-src/blob/php-8.5.12/ext/session/mod_files.c (comprobado el 20 de noviembre de 2026)mod_files.cen PHP 8.5.13: https://github.com/php/php-src/blob/php-8.5.13/ext/session/mod_files.c (comprobado el 20 de noviembre de 2026)- Uso de PHP según W3Techs: https://w3techs.com/technologies/details/pl-php (comprobado el 20 de noviembre de 2026)
- Catálogo KEV de CISA: https://www.cisa.gov/known-exploited-vulnerabilities-catalog (comprobado el 20 de noviembre de 2026)