phpAfterShell: PHP セッションファイルを介したコード実行 (CVE-2026-126714)
PHP のセッション書き込みが中断すると 2 つのセッションが 1 ファイルに混ざり、session_start() でオブジェクトを注入できます。8.2.36 から 8.5.13 で修正されました。
要点
- PHP の files セッションハンドラーは、有効なセッションファイルをその場で書き換えます。書き込み中にプロセスが死ぬと、新しいセッションと古いセッションのバイトが 1 つのファイルを共有し、攻撃者が選んだ 3 つ目のセッションとしてデコードされることがあります。
- PHP 8.2 から 8.2.35、8.3 から 8.3.36、8.4 から 8.4.27、8.5 から 8.5.12 が、files ハンドラーが攻撃者の影響を受けるセッションを保存する場合に影響を受けます。
- CVE レコードはこの脆弱性を CVSS v4.0 9.2 の Critical と評価しています。実環境での悪用は知られておらず、2026-11-20 時点で CISA KEV には登録されていません。研究者は完全な技術分析とエンドツーエンドの実証を公開しました。
- 8.2.36、8.3.37、8.4.28、8.5.13、または 8.6.0 へ更新してください。できない場合は、アップロードの進捗を無効にし、攻撃者が制御する長い文字列をセッションに保存しないでください。
影響を受けますか?
次の条件がすべて当てはまる場合に影響を受けます。
- PHP が
filesセッションハンドラーを使用している。これは既定です。 - セッションシリアライザーが
phpである。これも既定です。 - 攻撃者が、
PHP_SESSION_UPLOAD_PROGRESSや、ユーザー提供の長い文字列を保存するアプリケーションなどを通じて、セッションに保存されるデータへ影響できる。 - 攻撃者が適切な時点でセッション書き込みを中断できる、または配備が書き込み後に切り詰めるビルドを使用している。
- コード実行には、アプリケーション定義のガジェットチェーン、または
session_start()の後に攻撃者が到達できる PHP ネイティブのオブジェクトチェーンが必要です。
PHP のアドバイザリは、この脆弱性がアップロードの進捗や PHP 8.6 に限られないと述べています。files ハンドラーの欠陥は影響を受けるすべてのブランチに存在します。小さく信頼できる値だけをセッションに保存するアプリケーションは、攻撃者が長いキャリア文字列と置換データの制御を必要とするため、悪用ははるかに困難です。
| ブランチ | 影響を受けるバージョン | 修正バージョン |
|---|---|---|
| PHP 8.6 | 8.6.0 のリリース候補 | 8.6.0 |
| PHP 8.5 | 8.5.12 まで | 8.5.13 |
| PHP 8.4 | 8.4.27 まで | 8.4.28 |
| PHP 8.3 | 8.3.36 まで | 8.3.37 |
| PHP 8.2 | 8.2.35 まで | 8.2.36 |
| PHP 8.1 以前 | PHP プロジェクトのサポート終了 | PHP のリリースなし。ディストリビューションまたはベンダーを確認してください |
PHP を提供するすべてのホストとコンテナで、エンジン、ハンドラー、シリアライザーを確認してください。
php -v
php -i | grep -E 'session.save_handler|session.serialize_handler|session.upload_progress.enabled'
php-fpm -i 2>/dev/null | grep -E 'session.save_handler|session.serialize_handler'
docker exec <container> php -i | grep -E 'session.save_handler|session.serialize_handler'
既定値は session.save_handler=files と session.serialize_handler=php です。両方がそのように設定されている場合、保存経路はアドバイザリが説明するものになります。Redis、データベース、カスタムハンドラーはこのファイル書き込みの欠陥の対象外ですが、各バックエンドには独自の原子性の問題があります。
修正方法
2026-11-19 のセキュリティリリースへ更新してください。PHP 8.2.36、8.3.37、8.4.28、8.5.13 です。同日に公開された PHP 8.6.0 にも修正が含まれます。
# Debian and Ubuntu, PHP 8.5 packages
sudo apt update
sudo apt install --only-upgrade php8.5-cli php8.5-fpm libapache2-mod-php8.5

# RHEL, Fedora and derivatives
sudo dnf upgrade 'php*'

# Alpine
sudo apk upgrade 'php*'
- PHP エンジンを含むすべてのパッケージを更新します。CLI、FPM、Apache モジュールです。
- リクエストを処理するサービスを再起動します。CLI での確認では、実行中の FPM プールは再読み込みされません。
- 修正済みイメージからコンテナを再構築して作り直します。イメージを取得するだけでは、実行中のコンテナは変わりません。
- 実行中のサービスが修正版を報告することを
php -vと「影響を受けますか?」の確認で確かめます。
すぐに更新できない場合は、攻撃面を減らしてください。
php.iniまたは FPM プールの構成でsession.upload_progress.enabled=0を設定します。ini_set()や.user.iniはリクエスト開始後に適用されるため使わないでください。- 攻撃者が制御する長い文字列をセッションに保存するのをやめるか、
session_write_close()の前に長さを制限します。 - データベースやトランザクション書き込みを使う Redis など、レコードを原子的に置き換えるバックエンドへセッションを移します。
- 構成を反映するため、すべての PHP ワーカーを再起動します。
アップロードの進捗を無効にすると、保存データを制御する 1 つの経路がなくなります。アプリケーション自身が信頼できない文字列をセッションに入れる問題は修正されず、files ハンドラーの書き込みも原子的になりません。一時的な制御として扱い、更新してください。
根本原因は何ですか?
ext/session/mod_files.c の ps_files_write() は、シリアライズしたセッションを既存の inode に pwrite() でオフセット 0 から書き込みます。ファイルを開いたときにキャッシュしたサイズより置換データが短い場合にだけ、ファイルを切り詰めます。PHP 8.5.12 の脆弱なコードは次のとおりです。
/* Truncate file if the amount of new data is smaller than the existing data set. */
if (ZSTR_LEN(val) < data->st_size) {
    php_ignore_value(ftruncate(data->fd, 0));
}

#ifdef HAVE_PWRITE
n = pwrite(data->fd, ZSTR_VAL(val), ZSTR_LEN(val), 0);
置換データが古い値以上の長さの場合、古い inode はそのまま残り、pwrite() が先頭から上書きします。カーネルは新しいバッファを部分的にコピーできます。
プロセスが k バイトをコピーした後に死ぬと、ファイルには new[0:k] の後に old[k:] が残ります。ファイルロックは書き込み中の別のセッション操作を防ぎますが、ワーカーが消えたときにバイトをロールバックしません。
セッションファイルは不透明な塊ではありません。session.serialize_handler=php では、key|serialized_value レコードの並びです。デコーダーは最初のパイプまで走査し、その後のバイトを php_var_unserialize() に渡します。値が終わると、次のバイトが別のレコードを開始します。ファイル全体の長さ、チェックサム、コミットマーカーはありません。
この形式により、混ざったファイルはパーサーの問題になります。キャリアセッションは、長さで区切られた文字列の中に攻撃者のオブジェクトバイトを含み、そこでは不活性です。置換セッションは同じ文字列に対してより短い長さフィールドを含みます。混線後、デコーダーは短い文字列を読み、残ったオブジェクトバイトを新しい最上位レコードとして扱います。
どちらの元のセッションも有効です。3 つ目の混ざったセッションは、保存層にだけ存在します。
どのように悪用されますか?
- 攻撃者はセッション ID を取得または選択します。
session.use_strict_modeが無効なら、PHP は発行していない ID を受け入れます。厳格モードが有効なら、攻撃者は一度アプリケーションを訪れて ID を保持します。 - 攻撃者は、将来のオブジェクトバイトを内側に含む長い文字列を持つキャリアセッションを書き込みます。アップロードの進捗は、アプリケーションの実行前に PHP にこのセッションを書かせる 1 つの方法です。
- 攻撃者は、同じ文字列に対してより短い長さフィールドを持つ置換セッションを書き込みます。置換データはキャリア以上に長いため、書き込み前の切り詰めは実行されません。
- 攻撃者は
pwrite()を中断します。コンテナのメモリ制限による強制終了は、コピー中にワーカーを止められます。書き込み後に切り詰めるビルドでは、pwrite()とftruncate()の間のタイムアウトが同じ古い末尾を残します。 - 攻撃者は同じセッション ID で通常のリクエストを送ります。
session_start()が混ざったファイルを読み、残ったバイトをオブジェクトとしてデコードし、そのデシリアライズ用メソッドを呼びます。 - ガジェットチェーンまたは PHP ネイティブのオブジェクトチェーンが、そのオブジェクトを PHP ワーカーのコード実行に変えます。チェーンがなくても、攻撃者は識別情報、認可、CSRF、カートなどのセッション状態を書き換えられます。
Depthfirst の分析は、中断点の遠隔調整を説明しています。部分書き込みの系統では、保持した multipart リクエストでコンテナのメモリ制限に近づけ、もう一方の系統では multipart の角括弧の深さで書き込みと切り詰めの間のタイムアウトを動かします。公開実証は無害な stdClass オブジェクトをオラクルに使い、コード実行には別のネイティブチェーンを使いますが、研究者はその最終段階を公開していません。
攻撃の流れは?
攻撃者が制御するキャリアセッションと置換セッションが同じ inode を共有し、中断された書き込みが置換の接頭辞と古い末尾を残し、次の session_start() が残ったバイトをオブジェクトに変えます。
攻撃者に何ができますか?
実証された影響は、PHP ワーカーを実行するユーザーでのコード実行です。保存されたセッションデータへの影響、書き込みの適切な時点での中断、アプリケーション内の適切なデシリアライズチェーンの 3 つが同時に必要です。アドバイザリはこれらの条件を述べています。チェーンがなくても、攻撃者はセッション値を破壊または置換し、アプリケーションの状態を変えられます。
攻撃は遠隔から可能です。アドバイザリと研究は、未認証の multipart リクエストを使って、対象スクリプトの実行前に PHP にセッションを書かせます。認証要件は、アプリケーションが影響を受けるセッション操作をどう公開するかによって変わります。
この脆弱性はセッション状態自体も破壊します。部分書き込みは、ユーザーをログアウトさせたり、2 人のユーザーの状態を混ぜたり、デコードできないセッションファイルを残したりします。その破壊は悪用の証拠ではありませんが、同じセッション ID 周辺でデコード失敗が繰り返される場合は調査する価値があります。
修正が機能する理由
修正は、書き込みの前に毎回ファイルを 0 に切り詰め、切り詰めに失敗したら停止します。
-   /* Truncate file if the amount of new data is smaller than the existing data set. */
-   if (ZSTR_LEN(val) < data->st_size) {
-       php_ignore_value(ftruncate(data->fd, 0));
+   if (ftruncate(data->fd, 0) != 0) {
+       php_error_docref(NULL, E_WARNING, "ftruncate() failed: %s (%d)", strerror(errno), errno);
+       return FAILURE;
    }
pwrite() の開始前にファイルが空であれば、中断された書き込みは新しいセッションの接頭辞を残しても、混ぜる古い末尾はありません。ファイルはセッションデータを失う可能性があり、それは可用性の問題ですが、2 つの有効なセッションが 3 つ目の意味を持つことはありません。ftruncate() の確認は、ファイルシステムが切り詰めを拒否したときに黙って続行せず、書き込みを停止します。
最終的な 8.5.13 タグにはこの書き込み前の切り詰めが含まれ、8.4.28、8.3.37、8.2.36、8.6.0 も同様です。Depthfirst の 2026-11-17 付のバージョン表は、切り詰めが書き込み後に起きていたリリース候補の順序を説明しています。私たちが確認した公開版は修正された順序を使用しています。パッチは files ハンドラーを対象にしています。他の保存ハンドラーはこの欠陥の対象外ですが、中断された書き込みの挙動は別途確認する必要があります。
侵害されたかどうかを確認するには?
PHP はこの CVE の指標を公開していません。次の確認は、入力経路と、この手法が残す破損ファイルを探します。
# Upload-progress requests, one documented way to control the session data
grep -Ei 'PHP_SESSION_UPLOAD_PROGRESS' /var/log/nginx/access.log /var/log/apache2/access.log

# Session files that contain a top-level object record
grep -aE '\|(O|C):[0-9]+:"' /var/lib/php/sessions/sess_* 2>/dev/null

# PHP decode failures around the same session IDs
grep -Ei 'Failed to decode session object|session_start\(\): Failed to decode' /var/log/php*.log /var/log/nginx/error.log /var/log/apache2/error.log
正規のアプリケーションもセッションにオブジェクトを保存できるため、O: や C: の一致は手がかりであり、証拠ではありません。アプリケーション自身のセッション形式と比較してください。失敗した試行はアクセスログの 1 行だけを残すことがあり、アドバイザリはファイルハッシュ、ドメイン、IP アドレスを公開していません。
年表
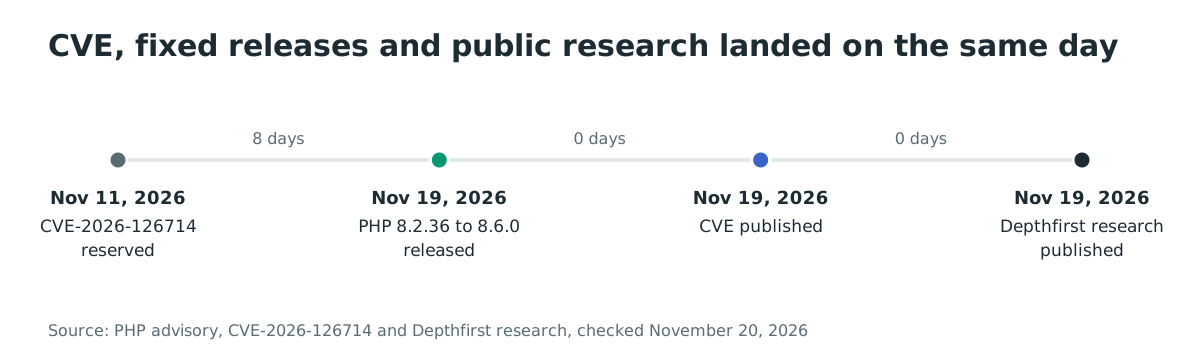
- 2026-11-11: CVE-2026-126714 が予約されました。
- 2026-11-19 14:00 UTC: PHP 8.2.36、8.3.37、8.4.28、8.5.13、8.6.0 が修正付きで公開されました。
- 2026-11-19: CVE-2026-126714 が公開されました。
- 2026-11-19: Depthfirst が phpAfterShell の研究とエンドツーエンドの実証を公開しました。
よくある質問
- PHP 8.6.0 は影響を受けますか? いいえ。8.6.0 には修正が含まれ、最終タグは書き込み前に切り詰めます。リリース候補は影響範囲に含まれます。
- CVE-2026-115560 と同じ脆弱性ですか? いいえ。CVE-2026-115560 はアップロード進捗の書き込み側と実行時の切り替えの間のシリアライザーの不一致です。CVE-2026-126714 は 2 つの有効なセッションを混ぜる中断されたファイル書き込みです。同じ 2026-11-19 のリリースが両方を修正します。
- アップロードの進捗が必要ですか? いいえ。セッションデータを制御する 1 つの方法です。攻撃者が提供した長い文字列をセッションに保存するアプリケーションも同じプリミティブを与えます。
- ガジェットチェーンは自分のコードに必要ですか? PHP ネイティブのオブジェクトチェーンも機能します。研究者はネイティブチェーンを使い、最終段階を非公開にしました。アプリケーション定義のガジェットチェーンがもう 1 つの経路です。
- Redis やデータベースのセッションは影響を受けますか? この特定の欠陥は files ハンドラーのその場書き込みにあります。他のハンドラーは
ps_files_write()を使いませんが、各バックエンドの原子性の挙動はこのアドバイザリの対象外です。 - 実環境で悪用されましたか? 悪用は知られておらず、CVE は 2026-11-20 時点で CISA KEV に登録されていません。手法は公開されているため、露出は急速に変わり得ます。
Ostorlab で PHP ランタイムを棚卸しする
Ostorlab の SCA/SBOM インベントリは、アプリケーションイメージ内のライブラリとランタイムのバージョンを特定し、2026-11-19 の更新がまだ必要な PHP ビルドを見つけるのに役立ちます: https://www.ostorlab.co/product/sca_sbom。
参考資料
- PHP アドバイザリ GHSA-fm2m-fjf5-v3cp: https://github.com/php/php-src/security/advisories/GHSA-fm2m-fjf5-v3cp (2026 年 11 月 20 日確認)
- CVE-2026-126714 レコード: https://www.cve.org/CVERecord?id=CVE-2026-126714 (2026 年 11 月 20 日確認)
- 修正コミット: https://github.com/php/php-src/commit/e2d3cee9ad4b0b739f4a8ebe6a69c938399b7da6 (2026 年 11 月 20 日確認)
- PHP 8.5.13 の変更履歴: https://www.php.net/ChangeLog-8.php#8.5.13 (2026 年 11 月 20 日確認)
- PHP 2026-11-19 リリースのアーカイブ: https://www.php.net/archive/2026.php#2026-11-19-4 (2026 年 11 月 20 日確認)
- Depthfirst の phpAfterShell 研究: https://depthfirst.com/research/phpaftershell (2026 年 11 月 20 日確認)
- PHP 8.5.12 の
mod_files.c: https://github.com/php/php-src/blob/php-8.5.12/ext/session/mod_files.c (2026 年 11 月 20 日確認) - PHP 8.5.13 の
mod_files.c: https://github.com/php/php-src/blob/php-8.5.13/ext/session/mod_files.c (2026 年 11 月 20 日確認) - W3Techs の PHP 利用率: https://w3techs.com/technologies/details/pl-php (2026 年 11 月 20 日確認)
- CISA KEV カタログ: https://www.cisa.gov/known-exploited-vulnerabilities-catalog (2026 年 11 月 20 日確認)