phpAfterShell:通过 PHP 会话文件实现代码执行 (CVE-2026-126714)
PHP 会话写入中断会让两个会话混入同一文件,并在 session_start() 时注入对象;已在 8.2.36 至 8.5.13 中修复。
TL;DR
- PHP 的 files 会话处理器会就地重写活动会话文件。如果进程在写入期间死亡,新会话和旧会话的字节可能共享同一个文件,并被解码成攻击者选择的第三个会话。
- 当 files 处理器存储攻击者可以影响的会话时,PHP 8.2 至 8.2.35、8.3 至 8.3.36、8.4 至 8.4.27 和 8.5 至 8.5.12 受影响。
- CVE 记录将该漏洞评为 CVSS v4.0 9.2 Critical。目前没有已知的在野利用,截至 2026-11-20 未列入 CISA KEV。研究者公开了完整的技术分析和端到端演示。
- 请升级到 8.2.36、8.3.37、8.4.28、8.5.13 或 8.6.0。如果无法升级,请禁用上传进度,并停止在会话中存储攻击者控制的长字符串。
我受影响吗?
以下条件必须全部满足:
- PHP 使用
files会话处理器,这是默认值。 - 会话序列化器是
php,这也是默认值。 - 攻击者可以影响会话中存储的数据,例如通过
PHP_SESSION_UPLOAD_PROGRESS,或通过存储用户提供长字符串的应用。 - 攻击者可以在合适的时点中断会话写入,或者部署使用的是在写入后截断的构建。
- 代码执行需要应用定义的 gadget 链,或攻击者在
session_start()之后可以到达的 PHP 原生对象链。
PHP 公告指出,该漏洞不限于上传进度,也不限于 PHP 8.6。files 处理器的缺陷存在于所有受影响分支。只在会话中存储小型可信值的应用更难被利用,因为攻击者需要长载体字符串并控制替换数据。
| 分支 | 受影响版本 | 修复版本 |
|---|---|---|
| PHP 8.6 | 8.6.0 候选版本 | 8.6.0 |
| PHP 8.5 | 至 8.5.12 | 8.5.13 |
| PHP 8.4 | 至 8.4.27 | 8.4.28 |
| PHP 8.3 | 至 8.3.36 | 8.3.37 |
| PHP 8.2 | 至 8.2.35 | 8.2.36 |
| PHP 8.1 及更早 | PHP 项目已停止支持 | 没有 PHP 版本;请检查发行版或供应商 |
在每个提供 PHP 的主机和容器中检查引擎、处理器和序列化器:
php -v
php -i | grep -E 'session.save_handler|session.serialize_handler|session.upload_progress.enabled'
php-fpm -i 2>/dev/null | grep -E 'session.save_handler|session.serialize_handler'
docker exec <container> php -i | grep -E 'session.save_handler|session.serialize_handler'
默认值是 session.save_handler=files 和 session.serialize_handler=php。如果两者都如此设置,存储路径就是公告描述的那一个。Redis、数据库或自定义处理器不属于这个具体的文件写入缺陷,但每个后端都有自己的原子性问题。
如何修复?
请升级到所在分支的 2026-11-19 安全版本:PHP 8.2.36、8.3.37、8.4.28 或 8.5.13。同日发布的 PHP 8.6.0 也包含修复。
# Debian and Ubuntu, PHP 8.5 packages
sudo apt update
sudo apt install --only-upgrade php8.5-cli php8.5-fpm libapache2-mod-php8.5

# RHEL, Fedora and derivatives
sudo dnf upgrade 'php*'

# Alpine
sudo apk upgrade 'php*'
- 升级所有包含 PHP 引擎的软件包:CLI、FPM 和 Apache 模块。
- 重启提供请求的服务。CLI 检查不会重新加载正在运行的 FPM 池。
- 从修复后的镜像重新构建并重新创建容器。只拉取镜像不会改变正在运行的容器。
- 用
php -v和“我受影响吗?”中的检查确认运行中的服务报告修复版本。
如果无法立即升级,请缩小攻击面:
- 在
php.ini或 FPM 池配置中设置session.upload_progress.enabled=0。不要使用ini_set()或.user.ini,因为它们在请求启动后才生效。 - 停止在会话中存储攻击者控制的长字符串,或在
session_write_close()之前限制其长度。 - 将会话迁移到原子替换记录的后端,例如数据库或使用事务写入的 Redis。
- 重启每个 PHP 工作进程,使配置生效。
禁用上传进度会移除控制存储数据的一种途径。它不能修复应用自身把不可信字符串放入会话的问题,也不能让 files 处理器的写入变成原子操作。请把它当作临时控制并升级。
根本原因是什么?
ext/session/mod_files.c 中的 ps_files_write() 用 pwrite() 从偏移 0 把序列化会话写入现有 inode。只有当替换数据短于打开文件时缓存的大小时,它才会截断文件。PHP 8.5.12 中的易受攻击代码如下:
/* Truncate file if the amount of new data is smaller than the existing data set. */
if (ZSTR_LEN(val) < data->st_size) {
    php_ignore_value(ftruncate(data->fd, 0));
}

#ifdef HAVE_PWRITE
n = pwrite(data->fd, ZSTR_VAL(val), ZSTR_LEN(val), 0);
当替换数据至少与旧值一样长时,旧 inode 保持原位,pwrite() 从开头覆盖。内核可以分部分复制新缓冲区。
如果进程在复制 k 个字节后死亡,文件包含 new[0:k],后面跟着 old[k:]。文件锁阻止另一个会话操作在写入期间进入,但当工作进程消失时不会回滚字节。
会话文件不是一个不透明块。使用 session.serialize_handler=php 时,它是一串 key|serialized_value 记录。解码器扫描到第一个竖线,然后把后面的字节交给 php_var_unserialize()。该值结束后,下一个字节开始另一条记录。没有文件级长度、校验和或提交标记。
这种格式把混合文件变成解析器问题。载体会话把攻击者的对象字节放在按长度分隔的字符串中,在那里它们是惰性的。替换会话为同一字符串包含更短的长度字段。拼接后,解码器读取短字符串,然后把剩余对象字节当作新的顶层记录。
两个源会话都是有效的。第三个混合会话只存在于存储层。
如何被利用?
- 攻击者获取或选择会话 ID。关闭
session.use_strict_mode时,PHP 接受未发放的 ID;开启严格模式时,攻击者访问应用一次并保留该 ID。 - 攻击者写入一个包含长字符串的载体会话,未来对象字节位于其中。上传进度是让 PHP 在应用运行前写入该会话的一种方式。
- 攻击者写入替换会话,为同一字符串使用更短的长度字段。替换数据至少与载体一样长,因此写入前截断不会执行。
- 攻击者中断
pwrite()。容器中的内存限制终止可以在复制期间停止工作进程。在写入后截断的构建上,pwrite()与ftruncate()之间的超时会留下相同的旧尾部。 - 攻击者用同一会话 ID 发送普通请求。
session_start()读取混合文件,把剩余字节解码为对象,并调用其反序列化方法。 - gadget 链或 PHP 原生对象链把该对象变成以 PHP 工作进程权限执行的代码。没有链时,攻击者仍可改写会话状态,例如身份、授权、CSRF 或购物车值。
Depthfirst 的分析描述了中断点的远程校准。它使用保持的 multipart 请求接近容器内存限制来处理部分写入类型,并用 multipart 括号深度移动写入与截断之间的超时来处理另一类型。公开演示使用无害的 stdClass 对象作为判定器,并用单独的原生链实现代码执行,研究者没有公开后者。
攻击如何展开?
攻击者控制的载体会话和替换会话共享同一个 inode,中断的写入留下替换数据的前缀和旧尾部,下一次 session_start() 把剩余字节变成对象。
攻击者能做什么?
已演示的影响是以运行 PHP 工作进程的用户身份执行代码。它需要同时具备三个条件:对存储会话数据的影响、在写入合适时点的中断,以及应用中合适的反序列化链。公告说明了这些条件。没有链时,攻击者仍可破坏或替换会话值,并改变应用状态。
攻击可以远程进行。公告和研究使用未认证的 multipart 请求,让 PHP 在目标脚本运行前写入会话。认证要求取决于应用如何暴露受影响的会话操作。
该漏洞本身也会破坏会话状态。部分写入可能使用户退出登录、合并两个用户的状态,或留下无法解码的会话文件。这种破坏不是利用的证据,但围绕同一会话 ID 的反复解码失败值得调查。
为什么修复有效?
修复在每次写入前把文件截断为零,并在截断失败时停止:
-   /* Truncate file if the amount of new data is smaller than the existing data set. */
-   if (ZSTR_LEN(val) < data->st_size) {
-       php_ignore_value(ftruncate(data->fd, 0));
+   if (ftruncate(data->fd, 0) != 0) {
+       php_error_docref(NULL, E_WARNING, "ftruncate() failed: %s (%d)", strerror(errno), errno);
+       return FAILURE;
    }
在 pwrite() 开始前文件为空时,中断的写入可能留下新会话的前缀,但没有旧尾部可供拼接。文件可能丢失会话数据,这是可用性问题,但它不能包含两个有效会话并产生第三种含义。对 ftruncate() 的检查还会在文件系统拒绝截断时停止写入,而不是静默继续。
最终的 8.5.13 标签包含这种写入前截断,8.4.28、8.3.37、8.2.36 和 8.6.0 也是如此。Depthfirst 标注日期为 2026-11-17 的版本表描述的是候选版本的顺序,当时截断发生在写入之后;我们检查的已发布版本使用修复后的顺序。补丁覆盖 files 处理器。其他保存处理器不属于这个缺陷,但它们自己的中断写入行为应单独审查。
如何检查是否已遭入侵?
PHP 没有为该 CVE 发布指标。以下检查寻找输入路径和该技术留下的损坏文件:
# Upload-progress requests, one documented way to control the session data
grep -Ei 'PHP_SESSION_UPLOAD_PROGRESS' /var/log/nginx/access.log /var/log/apache2/access.log

# Session files that contain a top-level object record
grep -aE '\|(O|C):[0-9]+:"' /var/lib/php/sessions/sess_* 2>/dev/null

# PHP decode failures around the same session IDs
grep -Ei 'Failed to decode session object|session_start\(\): Failed to decode' /var/log/php*.log /var/log/nginx/error.log /var/log/apache2/error.log
正常应用也可能在会话中存储对象,因此命中 O: 或 C: 只是线索,不是证据。请与应用自身的会话格式比较。失败的尝试可能只留下访问日志行,公告也没有公开文件哈希、域名或 IP 地址。
时间线
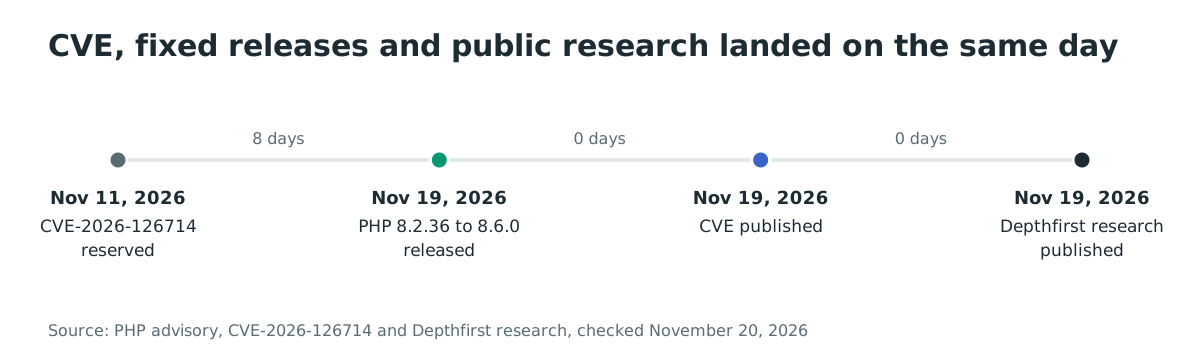
- 2026-11-11:预留 CVE-2026-126714。
- 2026-11-19 14:00 UTC:PHP 8.2.36、8.3.37、8.4.28、8.5.13 和 8.6.0 带着修复发布。
- 2026-11-19:CVE-2026-126714 发布。
- 2026-11-19:Depthfirst 公开 phpAfterShell 研究和端到端演示。
常见问题
- PHP 8.6.0 受影响吗? 不受影响。8.6.0 包含修复,最终标签在写入前截断。候选版本属于受影响范围。
- 这与 CVE-2026-115560 是同一个漏洞吗? 不是。CVE-2026-115560 是上传进度写入方与运行时切换之间的序列化器不匹配。CVE-2026-126714 是中断的文件写入拼接两个有效会话。同一个 2026-11-19 版本修复了两者。
- 需要上传进度吗? 不需要。它只是控制会话数据的一种方式。应用若在会话中存储攻击者提供的长字符串,也会提供同样的原语。
- gadget 链必须在我的代码中吗? PHP 原生对象链也可以。研究者使用了原生链,并未公开最后阶段。应用定义的 gadget 链是另一条路径。
- Redis 或数据库会话受影响吗? 这个具体缺陷位于 files 处理器的就地写入。其他处理器不使用
ps_files_write(),但每个后端的原子性行为不在本公告覆盖范围内。 - 是否已在野利用? 没有已知利用,截至 2026-11-20 该 CVE 未列入 CISA KEV。该技术已经公开,因此暴露情况可能迅速变化。
使用 Ostorlab 盘点 PHP 运行时
Ostorlab 的 SCA/SBOM 清单可以识别应用镜像中的库和运行时版本,帮助你找到仍需要 2026-11-19 更新的 PHP 构建:https://www.ostorlab.co/product/sca_sbom。
参考文献
- PHP 公告 GHSA-fm2m-fjf5-v3cp:https://github.com/php/php-src/security/advisories/GHSA-fm2m-fjf5-v3cp(2026 年 11 月 20 日检查)
- CVE-2026-126714 记录:https://www.cve.org/CVERecord?id=CVE-2026-126714(2026 年 11 月 20 日检查)
- 修复提交:https://github.com/php/php-src/commit/e2d3cee9ad4b0b739f4a8ebe6a69c938399b7da6(2026 年 11 月 20 日检查)
- PHP 8.5.13 变更日志:https://www.php.net/ChangeLog-8.php#8.5.13(2026 年 11 月 20 日检查)
- PHP 2026-11-19 发布归档:https://www.php.net/archive/2026.php#2026-11-19-4(2026 年 11 月 20 日检查)
- Depthfirst 的 phpAfterShell 研究:https://depthfirst.com/research/phpaftershell(2026 年 11 月 20 日检查)
- PHP 8.5.12 的
mod_files.c:https://github.com/php/php-src/blob/php-8.5.12/ext/session/mod_files.c(2026 年 11 月 20 日检查) - PHP 8.5.13 的
mod_files.c:https://github.com/php/php-src/blob/php-8.5.13/ext/session/mod_files.c(2026 年 11 月 20 日检查) - W3Techs 的 PHP 使用率:https://w3techs.com/technologies/details/pl-php(2026 年 11 月 20 日检查)
- CISA KEV 目录:https://www.cisa.gov/known-exploited-vulnerabilities-catalog(2026 年 11 月 20 日检查)