Puppet Server 反序列化远程代码执行,已遭利用(CVE-2026-115731)
持有 CA 签发的 Puppet 代理证书的攻击者可通过特制报表在 Puppet Server 上执行代码;已在 Puppet Core 8.22.2 和 9.1.3 中修复。
TL;DR
- 特制报表中的事件会到达 Puppet 的富数据反序列化器,并以服务用户身份在 Puppet Server 上执行 Ruby。漏洞编号为 CVE-2026-115731。
- 任何持有 CA 签发代理证书的客户端都能发送该报表。当证书颁发机构在缺少强验证的情况下自动签名时,未认证攻击者可以先取得该证书。
- CISA 于 2026 年 11 月 17 日将 CVE-2026-115731 加入 KEV 目录,记录了在野利用。联邦机构截止日期为 2026 年 12 月 1 日。
- 升级到 Puppet Core 8.22.2 或 9.1.3,或 Puppet Enterprise 2023.8.13、2025.12.1 或 2026.0.1。无法升级时,请关闭弱自动签名并限制报表端点。
我受影响吗?
以下条件全部成立时,你会受到影响:
- 运行 Puppet Core 8.x(低于 8.22.2),或 9.0.0 至 9.1.3 之前的版本。
- 或运行 Puppet Enterprise 2023.8.0 至 2023.8.13 之前、2025.0.0 至 2025.12.1 之前,或 2026.0.0 至 2026.0.1 之前的版本。
- Puppet Server 在 HTTPS 端口(默认 8140)接受代理报表。
- 攻击者能够取得 CA 签发的代理证书。被入侵的代理可以提供一张;不严格验证请求的自动签名策略可以向任何请求者签发一张。
报表端点是每个 Puppet Server 的一部分,因此版本是主要条件。自动签名会把已认证漏洞变成未认证漏洞。没有自动签名时,攻击者需要一张 CA 已经签发的证书。
| 分支 | 受影响版本 | 修复版本 |
|---|---|---|
| Puppet Core 9.x | 9.0.0 至 9.1.2 | 9.1.3 |
| Puppet Core 8.x | 8.0.0 至 8.22.1 | 8.22.2 |
| Puppet Enterprise 2026 | 2026.0.0 | 2026.0.1 |
| Puppet Enterprise 2025 | 2025.0.0 至 2025.12.0 | 2025.12.1 |
| Puppet Enterprise 2023.8 | 2023.8.0 至 2023.8.12 | 2023.8.13 |
| OpenVox Agent 9.x | 9.3.0 之前 | 9.3.0 |
| OpenVox Agent 8.x | 8.32.0 之前 | 8.32.0 |
| OpenVox Server 9.x | 9.2.0 之前 | 9.2.0 |
| OpenVox Server 8.x | 8.18.0 之前 | 8.18.0 |
在服务器和部分代理上检查版本。第一条命令在 Puppet Server 上运行,第二条在代理主机上运行。
puppet --version
/opt/puppetlabs/bin/puppet --version
Puppet Enterprise 安装在 /opt/puppetlabs 下。开源软件包安装也可以用发行版包管理器查询。
rpm -q puppetserver puppet-agent
dpkg -l puppetserver puppet-agent
检查 CA 是否启用自动签名,如果启用则读取策略。
puppet config print autosign
cat /etc/puppetlabs/puppet/autosign.conf
如何修复?
将 Puppet Server 升级到修复版本,并关闭弱自动签名。两步都很重要:升级关闭反序列化器,自动签名变更则移除取得证书的最简单途径。
- 通过安装时使用的渠道将 Puppet Core 升级到 8.22.2 或 9.1.3。
- 使用 Puppet Enterprise 安装程序升级到 2023.8.13、2025.12.1 或 2026.0.1。
- 重启
puppetserver,并用puppet --version确认新版本。 - 关闭自动签名,或改用会验证请求的基于策略的自动签名。简单场景可在
puppet.conf中设置autosign = false。 - 将 TCP 8140 限制为需要的代理和控制台。报表端点与目录编译共用该端口。
# Open-source package install: upgrade both packages
sudo yum update puppetserver puppet-agent
# RubyGems install of Puppet Core
sudo gem install puppet -v 8.22.2
# 9.x line
sudo gem install puppet -v 9.1.3
OpenVox 部署必须通过 OpenVox 软件包渠道更新两个组件:将 OpenVox Server 升级至 9.2.0 或 8.18.0,将 OpenVox Agent 升级至 9.3.0 或 8.32.0。更新服务器内置的 Puppet 库后,请重启服务器。Puppet Core 的发布版本也不同于 puppetserver 软件包版本;应使用供应商渠道,不要假定两者版本号相同。
无法升级的部署应关闭自动签名并限制 8140 端口。这能移除未认证路径,但被盗或伪造的代理证书仍能到达反序列化器。该缓解措施不能修复漏洞。
根本原因是什么?
Puppet::Transaction::Event#initialize_from_hash 使用 FromDataConverter 读取代理报表中的事件哈希,而该转换器会根据保留键 __ptype 重建 Puppet 的富数据类型。这个键由攻击者控制。
该方法位于 lib/puppet/transaction/event.rb:
def initialize_from_hash(data)
  data = Puppet::Pops::Serialization::FromDataConverter.convert(data, {
                                                                  :allow_unresolved => true,
                                                                  :loader => Puppet::Pops::Loaders.static_loader
                                                                })
data 是报表 JSON 中的事件对象。allow_unresolved 允许服务器无法解析的类型名通过。转换器读取 __ptype,并在 lib/puppet/pops/serialization/from_data_converter.rb 中将其解析为 Puppet 类型:
type = Types::TypeParser.singleton.parse(type_value, @loader)
...
pcore_type_hash_to_value(type, value)
对于 Object[...] 类型,.create(value) 会到达 PObjectType#implementation_class。没有注册实现时,对象类型会用 RubyGenerator 生成一个:
@implementation_class = RubyGenerator.new.create_class(self)
RubyGenerator#create_class 根据类型定义构造类体并求值:
class_def = ''.dup
class_body(key, EMPTY_ARRAY, class_def)
cls = Class.new(parent_class)
cls.class_eval(class_def)
RubyMethod 注解是该类体的一部分。因此 class_eval 会在报表处理期间执行攻击者的 Ruby。
如何被利用?
公开的验证代码发送一份报表,其事件携带带 RubyMethod 注解的内联 Object[...] 类型。注解体包含命令,反引号在类求值时执行它。
- 取得 CA 签发的代理证书。若自动签名不验证请求,注册一个新代理并取得证书;否则使用被入侵代理的证书。
- 为
PUT /puppet/v3/report构造报表。将载荷放在resource_statuses[...].events中。 - 将
__ptype设为带RubyMethod注解的Object[...]定义。注解体是在类生成期间执行的 Ruby。 - 携带代理证书发送报表。
- 服务器调用
Event.from_data_hash,转换器解析类型,class_eval以puppet用户执行类体。
OpenVox 公告公开了以下事件片段,它会执行 touch /tmp/pwned:
"events": [
  {
    "__ptype": "Object[{name => 'PEP', functions => {'test' => {type => Callable, annotations => {RubyMethod => {'body' => \"1\\n end\\n `/bin/sh -c 'touch /tmp/pwned'`\\n def d2\\n 1\"}}}}}]",
    "__pvalue": "x"
  }
]
报表还需要 host、time、transaction_uuid 和 report_format 等普通字段。公告中的完整 JSON 给出了整个请求体。
攻击如何展开?
代理证书换来一次报表提交,报表的事件类型被反序列化,Ruby 以服务用户身份在 Puppet Server 上执行。
或自动签名"] --> B["PUT /puppet/v3/report
携带特制事件"] B --> C["Event.from_data_hash
调用 FromDataConverter"] C --> D["__ptype 被解析
为 Object 类型"] D --> E["RubyGenerator class_eval
执行 RubyMethod 类体"] E --> F["以 puppet 用户
执行代码"] F --> G["CA 签名密钥
与受管主机"]
攻击者能做什么?
到达反序列化器的攻击者会以 Puppet Server 的服务用户身份执行代码。影响取决于该账户能读取的内容。
- 在同时充当 CA 的 Puppet Server 上,
puppet用户可以读取证书颁发机构的私钥。 - 拿到 CA 密钥后,攻击者可以签发带
EKU critical, serverAuth, clientAuth的证书。公告指出,在编排系统信任这些证书的其他主机上,这可能带来命令执行。 - 攻击者可以读取服务器保存的报表、事实和配置,并修改它提供的目录。
- 自动签名不验证请求时,攻击无需认证;否则需要一张 CA 签发的代理证书。
- 不需要用户交互。
公告用创建文件的命令演示了代码执行。它没有公布受害者名单或更大规模的行动。
为什么修复有效?
修复不再从报表数据重建富值。它使用写入时相同的 ToStringifiedConverter 读取事件哈希,因此结果只包含普通数据。
-    data = Puppet::Pops::Serialization::FromDataConverter.convert(data, {
-                                                                    :allow_unresolved => true,
-                                                                    :loader => Puppet::Pops::Loaders.static_loader
-                                                                  })
+    # Read with the stringifying converter, the same one #to_data_hash writes with.
+    # Event values contain no rich data downstream, so there is nothing to reconstruct.
+    data = Puppet::Pops::Serialization::ToStringifiedConverter.convert(data, :message_prefix => 'Event')
ToStringifiedConverter 会重命名保留键,并将值保留为哈希。它从不调用 TypeParser.parse,因此不会到达 RubyGenerator#create_class 或 class_eval。同一变更中的回归测试断言内联 Object[...] 定义不会生成任何类。
该变更对事件路径是完整的。它不会移除 Puppet 中的其他反序列化,因此请应用厂商的修复版本,而不只是这一个方法。
如何检查是否已遭入侵?
从 CA 签发的证书和服务器接受的报表请求开始检查。成功的攻击可能不会在 Puppet 日志中留下命令输出。
- 列出所有证书,查找不认识的名字:
/opt/puppetlabs/bin/puppetserver ca list --all。 - 检查自动签名是否启用:
puppet config print autosign,然后读取/etc/puppetlabs/puppet/autosign.conf。 - 在 Puppet Server 访问日志中查找来自非受管代理证书名的
PUT /puppet/v3/report。 - 查找验证代码创建的文件,例如
/tmp/pwned。不同命令会留下不同文件,因此这只是线索,不是完整检查。 - 检查
puppet用户的进程和最近文件是否有异常条目。 - 如果发现未知证书或代码执行证据,请将 CA 视为已泄露。重建服务器、轮换 CA 并重新签发所有证书。
除验证代码的标记外,没有公开的入侵指标。验证失败的尝试可能只在日志中留下一条报表请求。
时间线
修复与 CVE 同时发布,KEV 收录在两周后。
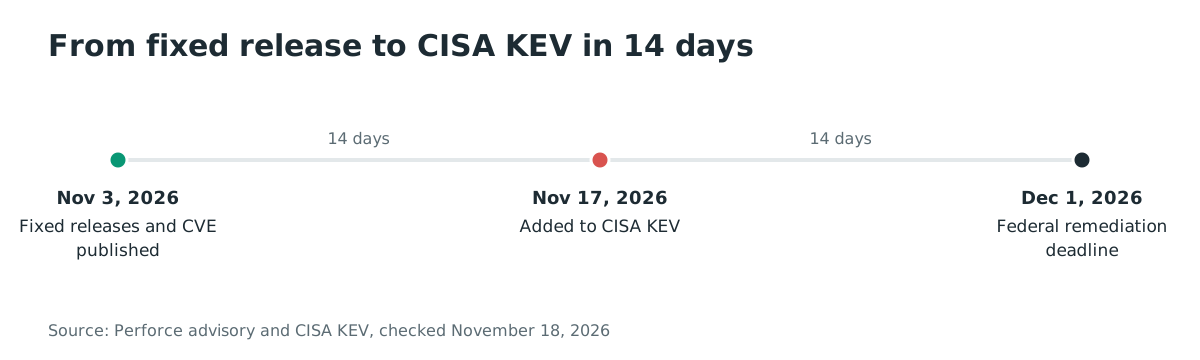
- 2026-11-03:Perforce 发布 CVE-2026-115731 公告,以及修复后的 Puppet Core 和 Puppet Enterprise 版本。
- 2026-11-03:OpenVox 项目发布包含技术细节的 GHSA-ffr6-rwpm-p5wq,并发布 9.3.0 和 8.32.0。
- 2026-11-03:CVE 记录和 GitHub 公告发布。
- 2026-11-17:CISA 将 CVE-2026-115731 加入 KEV 目录,联邦截止日期为 2026-12-01。
- 2026-12-01:联邦修复截止日期。
常见问题
该漏洞是否无需认证?
仅当 CA 在缺少强验证的情况下自动签名时。在这种配置下,攻击者注册新代理并获得 CA 签发的证书。否则,攻击者需要一张 CA 已签发的证书,例如来自被入侵代理的证书。
它影响开源 Puppet 还是仅影响 Puppet Enterprise?
两者都影响。Perforce 列出了 Puppet Core 8.x 和 9.x,以及三条 Puppet Enterprise 产品线。OpenVox 项目在其分支中记录了相同的代码路径,并发布了 9.3.0 和 8.32.0。
哪些版本修复了该漏洞?
Puppet Core 8.22.2 和 9.1.3,以及 Puppet Enterprise 2023.8.13、2025.12.1 和 2026.0.1。厂商公告列出了每条产品线及其修复版本。
是否有公开的验证代码?
有。OpenVox 公告包含完整的 JSON 报表和执行命令的事件片段。这是针对受影响代码的可运行验证代码。
是否已在野利用?
CISA 于 2026 年 11 月 17 日将其加入 KEV,记录了利用。没有公开的受害者、行动或指标列表。
可以保留自动签名并保持安全吗?
不可以。关闭自动签名能移除未认证路径,但被盗的代理证书仍能到达反序列化器。请升级到修复版本,然后审查自动签名策略。
使用 Ostorlab 查找暴露的 Puppet Server
Ostorlab 的攻击面发现会清点组织暴露在互联网上的主机,帮助找到 8140 端口上的 Puppet Server 端点并优先修复。请从 https://ostorlab.co/product/attacksurface_discovery 开始。
参考文献
- Perforce,"CVE: Report Deserialization Code Execution",2026-11-03(2026 年 11 月 18 日检查)。https://portal.perforce.com/s/cve/a91Qi000003IaHpIAK/report-deserialization-code-execution
- GitHub Advisory Database,"GHSA-4pxx-8frq-9r4j: Deserialization of untrusted data in the report-processing code of Puppet",2026-11-03(2026 年 11 月 18 日检查)。https://github.com/advisories/GHSA-4pxx-8frq-9r4j
- OpenVox 项目,"GHSA-ffr6-rwpm-p5wq: Authenticated RCE on OpenVox server via Event Deserialization",2026-11-03(2026 年 11 月 18 日检查)。https://github.com/OpenVoxProject/openvox/security/advisories/GHSA-ffr6-rwpm-p5wq
- OpenVox 项目,"Read event data hashes with the stringifying converter",pull request #765,2026-11-03(2026 年 11 月 18 日检查)。https://github.com/OpenVoxProject/openvox/pull/765
- OpenVox 项目,"9.3.0 release notes",2026-11-03(2026 年 11 月 18 日检查)。https://github.com/OpenVoxProject/openvox/releases/tag/9.3.0
- OpenVox 项目,提交 a80dfc2 中易受攻击的
event.rb,2026-11-03(2026 年 11 月 18 日检查)。https://github.com/OpenVoxProject/openvox/blob/a80dfc2c8ea83a76908ca8b99507dfa18a09f01a/lib/puppet/transaction/event.rb#L69-L73 - CVE Program,"CVE-2026-115731",2026-11-03(2026 年 11 月 18 日检查)。https://www.cve.org/CVERecord?id=CVE-2026-115731
- CISA,"Known Exploited Vulnerabilities Catalog",2026-11-17(2026 年 11 月 18 日检查)。https://www.cisa.gov/known-exploited-vulnerabilities-catalog?field_cve=CVE-2026-115731