Nextcloud HEIC 预览公开链接远程代码执行(CVE-2026-49346)
通过公开链接分享的 HEIC 图片,可在启用 HEIC 预览且 libde265 存在漏洞的 Nextcloud 上以 www-data 执行代码(CVE-2026-49346,7.1 High)。
TL;DR
- 一张精心构造的 HEIC 图片通过公开链接分享后,会在 Nextcloud 服务器上以
www-data身份执行命令。Pluto Security 于 2026-11-18 公开了完整攻击链。 - 2026-11-06 之前发布的 Nextcloud 32 至 35 的 fpm-alpine 镜像,以及 2026-10-22 之前的 AIO 构建,都打包了存在漏洞的图像库。HEIC 预览必须处于启用状态。
- 底层 libde265 缺陷是 CVE-2026-49346,CVSS v3.1 7.1 High。目前没有已知的实际利用,截至 2026-11-21 也未列入 CISA KEV。
- 拉取当前镜像并重新创建容器,或将 libde265 升级到 1.1.0 或更高版本。禁用 HEIC 预览可以关闭该路径。请参阅“如何修复?”。
我受影响吗?
Nextcloud 实例暴露需要同时满足以下所有条件:
- Nextcloud 生成 HEIC 预览。
OC\Preview\HEIC提供程序已在enabledPreviewProviders中启用。 - 主机库存在漏洞。libde265 低于 1.1.0,或 libheif 低于 1.23.5。
- HEIC 文件能够进入预览生成流程。公开分享链接就足够,任何可以上传文件并触发缩略图的账户也足够。
- 实例运行的是在修复前安装了 ImageMagick HEIC 委托的官方镜像,或主机上的 ImageMagick 编译时启用了 HEIC 支持。
Nextcloud 32 至 35 分支默认不启用 HEIC 预览。官方 fpm-alpine 镜像安装了 imagemagick-heic,因此启用该提供程序的管理员会受到影响。AIO 的 Nextcloud 容器在 2026-10-22 之前也安装了同一个委托。
这条攻击链中没有 Nextcloud 应用程序本身的缺陷。Nextcloud 的代码向 ImageMagick 请求缩略图,ImageMagick 按魔数字节分发文件,libheif 读取容器,libde265 解码 H.265 码流。缺陷位于向下四层,在依赖项的依赖项中。
| 部署 | 受影响版本 | 修复版本 |
|---|---|---|
官方 nextcloud fpm-alpine 镜像,Nextcloud 32 至 35 |
2026-11-06 之前发布的镜像 | 2026-11-06 及之后发布的镜像,包括当前标签 |
| Nextcloud AIO | 2026-10-22 提交 ecc86b41 之前的构建 |
2026-10-22 之后的构建,基于 Alpine 3.24 |
| 其他安装 | libde265 低于 1.1.0,或 libheif 低于 1.23.5,且启用了 HEIC 预览 | libde265 1.1.0 或更高版本,或 libheif 1.23.5 或更高版本 |
任一库修复都能阻断该攻击链。libde265 1.1.0 消除了整数溢出,libheif 1.23.5 会在超大编码帧到达解码器之前将其拒绝。当前 Alpine 3.24 的软件包是 libde265 1.1.3-r0 和 libheif 1.23.7-r0。
请检查正在运行的容器,而不是刚拉取的镜像:
# Alpine-based Nextcloud container
docker exec <container> apk info -v | grep -E '^(imagemagick-heic|libde265|libheif)-'

# Debian-based container or host
docker exec <container> dpkg -l | grep -E 'libde265|libheif'

# ImageMagick HEIC delegate
docker exec <container> magick -list format | grep -i heic
在非容器安装中,请在主机上使用 dpkg -l、rpm -qa 或 apk info -v。检查提供程序配置:
docker exec -u www-data <container> php occ config:list system | grep -i -A 20 enabledPreviewProviders
如果命令没有输出,则适用默认提供程序列表。在 Nextcloud 32 至 35 中,该列表不包含 OC\Preview\HEIC。
如何修复?
升级镜像或库,然后重新创建容器。仅拉取新镜像不会改变正在运行的容器。
- 拉取当前 fpm-alpine 标签并重新创建容器:
docker pull nextcloud:35-fpm-alpine
docker stop <container>
docker rm <container>
docker run --name <container> ... nextcloud:35-fpm-alpine
- 对于 Nextcloud AIO,请从 AIO 界面更新 Nextcloud 容器,使其使用 2026-10-22 之后的构建。
- 对于非容器或发行版安装,将 libde265 升级到 1.1.0 或更高版本,将 libheif 升级到 1.23.5 或更高版本。在 Alpine 3.24 上,
apk upgrade会安装 libde265 1.1.3-r0 和 libheif 1.23.7-r0。在 Debian 或 Ubuntu 上,请在发行版更新可用时安装,或从源代码构建修复后的库。 - 如果主机无法更新,请移除 ImageMagick 的 HEIC 委托,或在不启用 HEIC 支持的情况下重新编译 ImageMagick。这会为此攻击链关闭路径。
- 重启后确认提供程序和库版本。
如果无法升级,请禁用 HEIC 预览。在不包含 OC\Preview\HEIC 的情况下设置 enabledPreviewProviders:
'enabledPreviewProviders' => [
    'OC\Preview\PNG',
    'OC\Preview\JPEG',
    'OC\Preview\GIF',
    'OC\Preview\WEBP',
],
该缓解措施只关闭 HEIC 路径。HEIC 文件将不再生成缩略图,用户会看到通用图标。它不能替代库更新,因为另一种 ImageMagick 格式可能通过不同的攻击链到达同一个解码器。如果该键未设置,在 Nextcloud 32 至 35 中 HEIC 已不在默认列表中,因此这方面无需更改。
Docker 修复会从镜像中移除 imagemagick-heic 软件包。AIO 修复会从其 Nextcloud 容器中移除同一个软件包。非容器安装保留主机的委托,因此库更新才是修复方法。
根本原因是什么?
libde265 使用 32 位整数计算图像平面大小。大型 HEIC 帧会使分配大小回绕到约 1 KB,而解码器随后会写入真实大小。
libde265 是 libheif 下方的开源 H.265 解码器。Nextcloud 将 HEIC 文件发送给 ImageMagick,ImageMagick 将其交给 libheif,libheif 将 HEVC 码流转发给 libde265。解码器从码流中的 Sequence Parameter Set 读取帧大小。
易受攻击的分配位于 v1.0.19 的 libde265/image.cc 中的 de265_image_get_buffer():
int luma_stride   = (spec->width    + img->alignment-1) / img->alignment * img->alignment;
int chroma_stride = (rawChromaWidth + img->alignment-1) / img->alignment * img->alignment;

int luma_bpl   = luma_stride   * ((img->BitDepth_Y+7)/8);
int chroma_bpl = chroma_stride * ((img->BitDepth_C+7)/8);

int luma_height   = spec->height;
int chroma_height = rawChromaHeight;

p[0] = static_cast<uint8_t*>(ALLOC_ALIGNED_16(luma_height   * luma_bpl   + MEMORY_PADDING));
spec->width 和 spec->height 来自 SPS,位深可以达到 16。在这些值下,luma_height * luma_bpl 超出有符号 32 位整数的范围并回绕。分配变得极小。后续填充使用 size_t 乘积并写入真实帧大小:
const size_t plane_bytes =
    (channel == 0 ? static_cast<size_t>(stride) * height
                  : static_cast<size_t>(chroma_stride) * chroma_height)
    * bytes_per_pixel;

memset(pixels[channel], value, plane_bytes + MEMORY_PADDING);
GHSA 将结果描述为向约 1 KB 的分配写入约 4 GB。libheif 使后半部分成为可能。
在 1.23.5 之前,它检查的是容器 ispe 属性中声明的大小,而不是码流中的编码大小。文件可以在 ispe 中声明 64 × 64 像素,而在 SPS 中声明大得多的帧。libheif 将文件转发给 libde265,libde265 按码流内大小进行分配。
如何被利用?
攻击者上传精心构造的 HEIC 文件,通过公开链接分享,并触发启动解码链的缩略图。
- 攻击者构造一个 HEIC 文件,包含较小的
ispe大小、SPS 中的较大编码大小、16 位深度,以及放置选定字节的 HEVC PCM 编码数据。 - 攻击者将文件上传到 Nextcloud 账户并创建公开分享链接。
- 攻击者打开链接,或将其发送给用户。分享页面请求缩略图。
- Nextcloud 调用 ImageMagick,ImageMagick 按魔数字节将文件分发到 libheif。
- libheif 接受较小的容器大小,libde265 从 SPS 读取较大的编码大小。
- 平面分配回绕。填充和 PCM 写入越过缓冲区,堆喷射将受控数据放置在清理过程将使用的地址。
- ImageMagick 遇到错误并执行清理。清理过程跟随伪造的 C++ 智能指针,并使用攻击者的命令调用
system()。 - 命令以
www-data身份执行,该用户拥有 Nextcloud 数据目录。
Pluto Security 表示,植入的命令最多可达 488 字节。在其实验室运行中,命令在数据目录中创建了名为 PWNED.txt 的文件。该公司表示,当攻击者能够访问远程实例并打开公开链接时,攻击是零点击的。本地部署需要用户打开链接时,则是一次点击。
目前没有公开的利用代码。该流程来自已发布的分析及其实验室演示。
攻击如何展开?
一个公开的 HEIC 分享经过四个解析器,过小的平面发生回绕,解码器自身的清理过程以 www-data 身份执行攻击者的命令。
公开分享链接"] --> B["Nextcloud 请求
缩略图"] B --> C["ImageMagick 按
魔数字节分发"] C --> D["libheif 检查较小的
ispe 大小"] D --> E["libde265 从 SPS
读取较大的编码大小"] E --> F["平面大小回绕
到约 1 KB"] F --> G["PCM 写入用选定字节
溢出堆"] G --> H["清理过程跟随伪造
指针调用 system()"] H --> I["命令以
www-data 执行"]
攻击者能做什么?
到达易受攻击实例的攻击者,可以以拥有 Nextcloud 数据目录中所有文件的账户执行代码。
- 读写数据目录中每个用户的文件、分享和版本。
- 以
www-data运行occ,从而创建和删除用户、重置密码、启用或禁用应用、更改维护模式并重写系统配置。 - 执行最多 488 字节的命令,足以建立反向 shell、执行外传单行命令或加载更大的载荷。
- 将 Nextcloud 账户作为立足点,随后访问连接的存储或身份系统。
在已演示的攻击链中,影响止于 Nextcloud 容器用户。Pluto Security 表示这不是容器逃逸,命令不会以主机 root 身份运行。将主机路径挂载到容器中,或以额外权限运行容器的部署,可能将影响扩展到数据目录之外。
攻击者需要一个能够进入预览生成的公开分享、启用的 HEIC 预览,以及存在漏洞的库。打开公开分享不需要账户。
为什么修复有效?
libde265 的修复将平面算术改为无符号 32 位值,并使用 size_t 执行分配乘法,因此大小不再回绕。
修复提交 8a1b5cf2 更改了 de265_image_get_buffer() 中的分配:
-  int luma_stride   = (spec->width    + img->alignment-1) / img->alignment * img->alignment;
+  uint32_t luma_stride   = (spec->width    + img->alignment-1) / img->alignment * img->alignment;

-  int luma_bpl   = luma_stride   * ((img->BitDepth_Y+7)/8);
+  uint32_t luma_bpl   = luma_stride   * ((img->BitDepth_Y+7)/8);

-  p[0] = static_cast<uint8_t*>(ALLOC_ALIGNED_16(luma_height   * luma_bpl   + MEMORY_PADDING));
+  // Compute the plane sizes in size_t. Each operand fits in uint32_t, but the
+  // height * bytes-per-line product can exceed UINT32_MAX for large frames, so
+  // the multiplication must be done in 64 bits.
+  p[0] = static_cast<uint8_t*>(ALLOC_ALIGNED_16(static_cast<size_t>(luma_height) * luma_bpl + MEMORY_PADDING));
分配现在会保留真实的平面大小,因此填充会写入缓冲区内部。同一个提交还转换了另一个平面分配和输入复制乘积。libde265 1.1.0 还添加了 de265_security_limits 参数,用于限制解码期间的最大图像大小和内存使用量。
对于 CVE-2026-49346,该修复在其涉及的代码路径中是完整的。libde265 公告仍然列出“Patched versions: None”,尽管 1.1.0 已将 CVE 记录为修复。Pluto Security 指出了这一差距以及 7.1 的评分,认为该评分低估了 RCE。读者应使用 1.1.0 或更高版本,而不是公告中的空字段。
libheif 1.23.5 增加了独立检查。它会在任何字节到达解码器插件之前,扫描 HEVC SPS 以及其他编解码器头中的编码大小。libde265 修复或 libheif 检查任一都能阻断此攻击链。
如何检查是否已遭入侵?
已发布的分析没有列出入侵指标,因此没有成功尝试的可靠特征。以下检查寻找成功攻击链会留下的影响,而不是 HEIC 文件本身。
- 列出管理员账户并与基线比较:
docker exec -u www-data <container> php occ user:list
- 列出已启用的应用,查找无人安装的应用:
docker exec -u www-data <container> php occ app:list
- 查找数据目录中最近创建的文件,尤其是常规用户文件夹之外的文件:
docker exec <container> find /var/www/html/data -type f -newermt '2026-11-01' -printf '%TY-%Tm-%Td %p\n' | head -50
- 检查 Web 服务器日志,看是否有来自同一地址针对公开分享的预览请求激增,随后出现新进程或出站连接。
命中是线索,不是证据。公开分享可能产生大量合法的预览请求,失败的尝试可能只留下这些请求。如果检查发现新的管理员账户、未知应用或意外文件,请将该实例视为已遭入侵,并轮换其存储的机密。
时间线
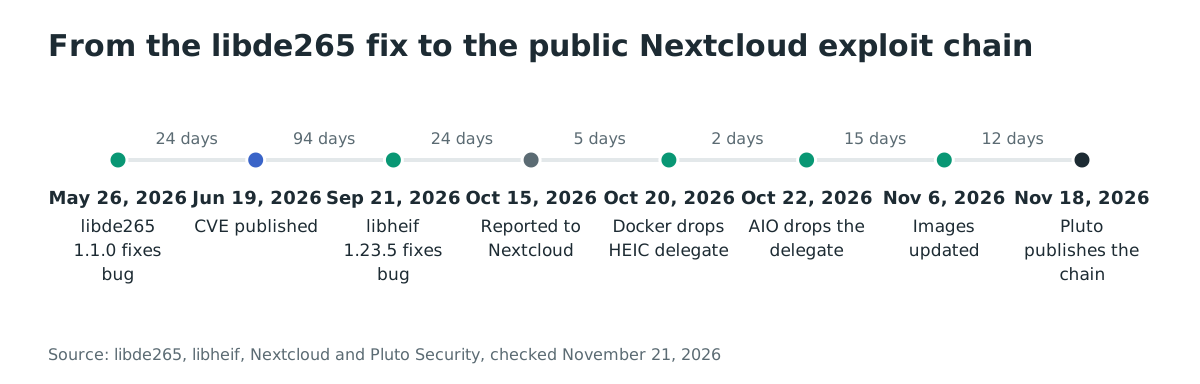
- 2026-05-26:libde265 1.1.0 发布,包含整数溢出修复,GHSA-vv8h-932h-7r86 发布。
- 2026-06-19:CVE-2026-49346 发布。
- 2026-09-21:libheif 1.23.5 发布,包含编码大小检查。
- 2026-10-15:Pluto Security 向 Nextcloud 报告完整攻击链和概念验证。
- 2026-10-20:Nextcloud 合并 PR #2604,从 fpm-alpine 镜像中移除
imagemagick-heic。 - 2026-10-22:Nextcloud AIO 从其 Nextcloud 容器中移除同一个软件包。
- 2026-10-23:Alpine 3.24 提供 libde265 1.1.3-r0。
- 2026-11-06:Nextcloud 发布更新后的 fpm-alpine 镜像。
- 2026-11-18:Pluto Security 发布完整技术分析。
常见问题
是否影响所有 Nextcloud 实例?
不是。必须启用 HEIC 预览,图像库必须存在漏洞,并且 HEIC 文件必须进入预览生成流程。Nextcloud 32 至 35 默认不启用 HEIC 预览。官方镜像安装了 HEIC 委托,因此启用该提供程序的管理员会受到影响。
Nextcloud 应用程序本身是否存在漏洞?
不是。内存安全缺陷位于 libde265,libheif 缺少编码大小检查,使超大帧能够到达解码器。Nextcloud 的代码正确地向 ImageMagick 请求缩略图,并信任下方的图像栈。
是否有公开的利用程序?
没有公开的利用代码。Pluto Security 于 2026-11-18 发布了完整技术分析和实验室演示,并表示于 2026-10-15 私下向 Nextcloud 提供了完整概念验证。
该 CVE 的评分是多少?
CVSS v3.1 7.1 High,向量为 CVSS:3.1/AV:N/AC:L/PR:N/UI:R/S:U/C:N/I:L/A:H。CISA 的 SSVC 记录将利用标记为 poc。该评分描述的是解码器溢出。Pluto Security 认为它低估了攻击链实现的未认证 RCE。
禁用 HEIC 预览会破坏 iPhone 照片缩略图吗?
会。HEIC 文件不再生成预览,用户会看到通用图标。这是缓解措施的代价。库更新可以保留 HEIC 预览并关闭缺陷。
Docker 镜像修复对非容器安装足够吗?
不够。Docker 镜像移除了 HEIC 委托。非容器安装使用主机的 libde265 和 libheif,因此请更新这些库,或移除主机 ImageMagick 的 HEIC 委托。
AVIF 是否受同一攻击链影响?
不受。AVIF 使用不同的解码器,此攻击链需要用于 H.265 的 libde265。libheif 1.23.5 的编码大小检查覆盖它分发的每种编解码器,因此也能阻断此 HEIC 路径。
在下一个分享链接之前替换 HEIC 委托
拉取当前 Nextcloud 镜像,或将 libde265 升级到 1.1.0 或更高版本,然后确认正在运行的容器包含修复后的软件包。如果不需要 HEIC 预览,请关闭该提供程序作为第二层防护。
参考文献
- Pluto Security,“What If a 'Crash' Bug Could Take Over Your Nextcloud Server?”:https://pluto.security/blog/nextcloud-heic-rce-exploit-chain/(2026 年 11 月 21 日检查)
- CVE Program,CVE-2026-49346:https://www.cve.org/CVERecord?id=CVE-2026-49346(2026 年 11 月 21 日检查)
- GitHub Advisory Database,GHSA-vv8h-932h-7r86,“Heap buffer overflow in de265_image_get_buffer via SPS dimension integer overflow”:https://github.com/advisories/GHSA-vv8h-932h-7r86(2026 年 11 月 21 日检查)
- libde265,修复提交 8a1b5cf212f78e1c77cb46eb5d56e492a9336eb8:https://github.com/strukturag/libde265/commit/8a1b5cf212f78e1c77cb46eb5d56e492a9336eb8(2026 年 11 月 21 日检查)
- libde265,v1.1.0 发布:https://github.com/strukturag/libde265/releases/tag/v1.1.0(2026 年 11 月 21 日检查)
- libheif,v1.23.5 发布:https://github.com/strukturag/libheif/releases/tag/v1.23.5(2026 年 11 月 21 日检查)
- Nextcloud,docker PR #2604,“Trim imagemagick modules from alpine image”:https://github.com/nextcloud/docker/pull/2604(2026 年 11 月 21 日检查)
- Nextcloud,all-in-one 提交 ecc86b41fb,“Nextcloud: remove additional imagick (not-required) dependencies”:https://github.com/nextcloud/all-in-one/commit/ecc86b41fb(2026 年 11 月 21 日检查)
- Nextcloud,stable35 分支的
PreviewManager.php:https://github.com/nextcloud/server/blob/stable35/lib/private/PreviewManager.php(2026 年 11 月 21 日检查) - Docker Hub,
library/nextcloud:https://hub.docker.com/r/library/nextcloud(2026 年 11 月 21 日检查) - Alpine Linux,v3.24 的 libde265 1.1.3-r0:https://pkgs.alpinelinux.org/packages?name=libde265&branch=v3.24&arch=x86_64(2026 年 11 月 21 日检查)
- Alpine Linux,v3.24 的 libheif 1.23.7-r0:https://pkgs.alpinelinux.org/packages?name=libheif&branch=v3.24&arch=x86_64(2026 年 11 月 21 日检查)
- CISA,Known Exploited Vulnerabilities 目录,版本 2026.11.20:https://www.cisa.gov/known-exploited-vulnerabilities-catalog(2026 年 11 月 21 日检查)