Nextcloud : RCE par aperçu HEIC via un lien de partage public (CVE-2026-49346)
Une image HEIC partagée par lien public exécute du code en www-data sur Nextcloud si les aperçus HEIC sont actifs et libde265 vulnérable (CVE-2026-49346, 7,1).
En bref
- Une image HEIC forgée, partagée par un lien public, exécute une commande sur le serveur Nextcloud en tant que
www-data. Pluto Security a publié la chaîne complète le 2026-11-18. - Les images fpm-alpine de Nextcloud 32 à 35 publiées avant le 2026-11-06, et les constructions AIO antérieures au 2026-10-22, embarquent les bibliothèques d'image vulnérables. Les aperçus HEIC doivent être actifs.
- La faille sous-jacente dans libde265 est CVE-2026-49346, CVSS v3.1 7,1 Élevée. Aucune exploitation en conditions réelles n'est connue, et elle n'est pas dans le catalogue KEV de la CISA au 2026-11-21.
- Téléchargez l'image actuelle et recréez le conteneur, ou mettez libde265 à jour vers 1.1.0 ou une version ultérieure. Désactiver les aperçus HEIC supprime le chemin. Voir « Comment corriger ? ».
Suis-je concerné ?
Toutes ces conditions doivent être réunies pour qu'une instance Nextcloud soit exposée :
- Nextcloud génère des aperçus HEIC. Le fournisseur
OC\Preview\HEICest activé dansenabledPreviewProviders. - Les bibliothèques de l'hôte sont vulnérables. libde265 est antérieur à 1.1.0, ou libheif est antérieur à 1.23.5.
- Un fichier HEIC peut atteindre la génération d'aperçus. Un lien de partage public suffit, et tout compte qui peut téléverser un fichier et déclencher une vignette suffit aussi.
- L'instance utilise une image officielle qui a installé le délégué HEIC d'ImageMagick avant le correctif, ou l'hôte dispose d'ImageMagick compilé avec la prise en charge HEIC.
Nextcloud n'active pas les aperçus HEIC par défaut dans les branches 32 à 35. Les images fpm-alpine officielles installaient imagemagick-heic, donc un administrateur qui activait le fournisseur était exposé. Le conteneur Nextcloud d'AIO installait le même délégué jusqu'au 2026-10-22.
L'application Nextcloud n'a pas de faille dans cette chaîne. Son code demande une vignette à ImageMagick, ImageMagick aiguille le fichier selon ses octets magiques, libheif lit le conteneur et libde265 décode le flux H.265. La faille se situe quatre couches plus bas, dans une dépendance d'une dépendance.
| Déploiement | Versions concernées | Version corrigée |
|---|---|---|
Images fpm-alpine officielles nextcloud, Nextcloud 32 à 35 |
Images publiées avant le 2026-11-06 | Images publiées à partir du 2026-11-06, y compris les étiquettes actuelles |
| Nextcloud AIO | Constructions antérieures au commit ecc86b41 du 2026-10-22 |
Constructions postérieures au 2026-10-22, sur la base Alpine 3.24 |
| Autres installations | libde265 antérieur à 1.1.0, ou libheif antérieur à 1.23.5, avec les aperçus HEIC actifs | libde265 1.1.0 ou ultérieur, ou libheif 1.23.5 ou ultérieur |
L'un ou l'autre correctif de bibliothèque bloque la chaîne. libde265 1.1.0 supprime le dépassement d'entier, et libheif 1.23.5 rejette l'image codée surdimensionnée avant qu'elle atteigne le décodeur. Les paquets actuels d'Alpine 3.24 sont libde265 1.1.3-r0 et libheif 1.23.7-r0.
Vérifiez le conteneur en cours d'exécution, pas une image fraîchement téléchargée :
# Alpine-based Nextcloud container
docker exec <container> apk info -v | grep -E '^(imagemagick-heic|libde265|libheif)-'

# Debian-based container or host
docker exec <container> dpkg -l | grep -E 'libde265|libheif'

# ImageMagick HEIC delegate
docker exec <container> magick -list format | grep -i heic
Sur une installation sans conteneur, utilisez dpkg -l, rpm -qa ou apk info -v sur l'hôte. Vérifiez la configuration du fournisseur :
docker exec -u www-data <container> php occ config:list system | grep -i -A 20 enabledPreviewProviders
Si la commande n'affiche rien, la liste de fournisseurs par défaut s'applique. Dans Nextcloud 32 à 35, cette liste ne contient pas OC\Preview\HEIC.
Comment corriger ?
Mettez à niveau l'image ou les bibliothèques, puis recréez le conteneur. Télécharger une nouvelle image ne modifie pas un conteneur en cours d'exécution.
- Téléchargez l'étiquette fpm-alpine actuelle et recréez le conteneur :
docker pull nextcloud:35-fpm-alpine
docker stop <container>
docker rm <container>
docker run --name <container> ... nextcloud:35-fpm-alpine
- Pour Nextcloud AIO, mettez à jour le conteneur Nextcloud depuis l'interface AIO afin qu'il utilise une construction postérieure au 2026-10-22.
- Pour une installation sans conteneur ou par la distribution, mettez libde265 à jour vers 1.1.0 ou ultérieur et libheif vers 1.23.5 ou ultérieur. Sur Alpine 3.24,
apk upgradeinstalle libde265 1.1.3-r0 et libheif 1.23.7-r0. Sur Debian ou Ubuntu, installez la mise à jour de la distribution lorsqu'elle est disponible, ou compilez les bibliothèques corrigées depuis les sources. - Si l'hôte ne peut pas être mis à jour, retirez le délégué HEIC d'ImageMagick, ou recompilez ImageMagick sans la prise en charge HEIC. Cela ferme le chemin pour cette chaîne.
- Confirmez le fournisseur et les versions des bibliothèques après le redémarrage.
Si vous ne pouvez pas mettre à niveau, désactivez les aperçus HEIC. Définissez enabledPreviewProviders sans OC\Preview\HEIC :
'enabledPreviewProviders' => [
    'OC\Preview\PNG',
    'OC\Preview\JPEG',
    'OC\Preview\GIF',
    'OC\Preview\WEBP',
],
Le contournement ferme uniquement le chemin HEIC. Les fichiers HEIC n'ont plus de vignette, et les utilisateurs voient une icône générique.
Il ne remplace pas la mise à jour des bibliothèques, car un autre format d'ImageMagick pourrait atteindre le même décodeur par une autre chaîne. Si la clé n'est pas définie, HEIC est déjà absent de la liste par défaut dans Nextcloud 32 à 35, donc aucun changement n'est nécessaire sur ce point.
Le correctif Docker retire le paquet imagemagick-heic de l'image. Le correctif AIO retire le même paquet de son conteneur Nextcloud. Une installation sans conteneur conserve le délégué de l'hôte, donc la mise à jour des bibliothèques est le correctif dans ce cas.
Quelle est la cause racine ?
libde265 calcule la taille d'un plan d'image en entiers 32 bits. Une grande image HEIC ramène l'allocation à environ 1 Ko, alors que le décodeur écrit ensuite la taille réelle dedans.
libde265 est le décodeur H.265 open source sous libheif. Nextcloud envoie un fichier HEIC à ImageMagick, ImageMagick le confie à libheif, et libheif transmet le flux HEVC à libde265. Le décodeur lit la taille de l'image dans le Sequence Parameter Set du flux.
L'allocation vulnérable se trouve dans de265_image_get_buffer() dans libde265/image.cc à la version v1.0.19 :
int luma_stride   = (spec->width    + img->alignment-1) / img->alignment * img->alignment;
int chroma_stride = (rawChromaWidth + img->alignment-1) / img->alignment * img->alignment;

int luma_bpl   = luma_stride   * ((img->BitDepth_Y+7)/8);
int chroma_bpl = chroma_stride * ((img->BitDepth_C+7)/8);

int luma_height   = spec->height;
int chroma_height = rawChromaHeight;

p[0] = static_cast<uint8_t*>(ALLOC_ALIGNED_16(luma_height   * luma_bpl   + MEMORY_PADDING));
spec->width et spec->height viennent du SPS, et la profondeur de bits peut être de 16. Avec ces valeurs, luma_height * luma_bpl dépasse la plage d'un entier 32 bits signé et déborde. L'allocation devient minuscule. Le remplissage ultérieur utilise un produit en size_t et écrit la taille réelle de l'image :
const size_t plane_bytes =
    (channel == 0 ? static_cast<size_t>(stride) * height
                  : static_cast<size_t>(chroma_stride) * chroma_height)
    * bytes_per_pixel;

memset(pixels[channel], value, plane_bytes + MEMORY_PADDING);
Le GHSA décrit le résultat comme une écriture d'environ 4 Go dans une allocation d'environ 1 Ko. libheif rend la seconde moitié possible.
Avant 1.23.5, il vérifiait la taille déclarée dans la propriété ispe du conteneur, pas la taille codée dans le flux. Un fichier peut déclarer 64 par 64 pixels dans ispe et une image bien plus grande dans le SPS. libheif transmettait le fichier à libde265, et libde265 allouait selon la taille du flux.
Comment la faille est-elle exploitée ?
Un attaquant téléverse un fichier HEIC forgé, le partage par un lien public et déclenche la vignette qui lance la chaîne de décodage.
- L'attaquant construit un fichier HEIC avec une petite taille
ispe, une grande taille codée dans le SPS, une profondeur de 16 bits et des données HEVC codées en PCM qui placent des octets choisis. - L'attaquant téléverse le fichier dans un compte Nextcloud et crée un lien de partage public.
- L'attaquant ouvre le lien, ou l'envoie à un utilisateur. La page de partage demande une vignette.
- Nextcloud appelle ImageMagick, qui aiguille le fichier vers libheif selon ses octets magiques.
- libheif accepte la petite taille du conteneur, et libde265 lit la grande taille codée dans le SPS.
- L'allocation du plan déborde. Le remplissage et les écritures PCM dépassent le tampon, et une pulvérisation de tas place les données contrôlées à l'adresse que le nettoyage utilisera.
- ImageMagick rencontre une erreur et lance son nettoyage. Le nettoyage suit le pointeur intelligent C++ forgé et appelle
system()avec la commande de l'attaquant. - La commande s'exécute en tant que
www-data, l'utilisateur qui possède le répertoire de données de Nextcloud.
Pluto Security indique que la commande plantée peut atteindre 488 octets. Dans son laboratoire, la commande a créé un fichier nommé PWNED.txt dans le répertoire de données. Le cabinet affirme que la chaîne est sans clic lorsque l'attaquant peut atteindre une instance distante et ouvrir le lien public. Elle demande un clic lorsqu'un déploiement local exige qu'un utilisateur l'ouvre.
Aucun code d'exploitation public n'a été publié. La séquence vient de l'analyse publiée et de sa démonstration en laboratoire.
Comment se déroule l'attaque ?
Un partage HEIC public traverse quatre analyseurs, le plan sous-dimensionné déborde, et le nettoyage du décodeur exécute la commande de l'attaquant en tant que www-data.
lien de partage public"] --> B["Nextcloud demande
une vignette"] B --> C["ImageMagick aiguille
selon les octets magiques"] C --> D["libheif vérifie la petite
taille ispe"] D --> E["libde265 lit une grande
taille codée dans le SPS"] E --> F["La taille du plan
passe à environ 1 Ko"] F --> G["L'écriture PCM déborde
le tas avec des octets choisis"] G --> H["Le nettoyage suit un faux
pointeur vers system()"] H --> I["La commande s'exécute
en www-data"]
Que peut faire un attaquant ?
Un attaquant qui atteint une instance vulnérable obtient l'exécution de code avec le compte qui possède tous les fichiers du répertoire de données de Nextcloud.
- Lire et écrire les fichiers, les partages et les versions de chaque utilisateur dans le répertoire de données.
- Lancer
occen tant quewww-data, ce qui permet de créer et supprimer des utilisateurs, de réinitialiser des mots de passe, d'activer ou désactiver des applications, de changer le mode de maintenance et de réécrire la configuration système. - Exécuter une commande de 488 octets au maximum, assez pour un shell inverse, une ligne d'exfiltration ou un chargeur de charge utile plus grande.
- Utiliser le compte Nextcloud comme point d'appui pour accéder ensuite au stockage ou aux systèmes d'identité connectés.
L'impact s'arrête à l'utilisateur du conteneur Nextcloud dans la chaîne démontrée. Pluto Security indique qu'il ne s'agit pas d'une évasion de conteneur, et que la commande ne s'exécute pas en root sur l'hôte.
Un déploiement qui monte des chemins de l'hôte dans le conteneur, ou qui l'exécute avec des privilèges supplémentaires, peut étendre l'impact au-delà du répertoire de données.
L'attaquant a besoin d'un partage public qui atteint la génération d'aperçus, d'aperçus HEIC actifs et de bibliothèques vulnérables. Aucun compte n'est nécessaire pour ouvrir un partage public.
Pourquoi le correctif fonctionne-t-il ?
Le correctif de libde265 passe l'arithmétique des plans en valeurs 32 bits non signées et effectue la multiplication d'allocation en size_t, donc la taille ne peut plus déborder.
Le commit de correctif 8a1b5cf2 modifie l'allocation dans de265_image_get_buffer() :
-  int luma_stride   = (spec->width    + img->alignment-1) / img->alignment * img->alignment;
+  uint32_t luma_stride   = (spec->width    + img->alignment-1) / img->alignment * img->alignment;

-  int luma_bpl   = luma_stride   * ((img->BitDepth_Y+7)/8);
+  uint32_t luma_bpl   = luma_stride   * ((img->BitDepth_Y+7)/8);

-  p[0] = static_cast<uint8_t*>(ALLOC_ALIGNED_16(luma_height   * luma_bpl   + MEMORY_PADDING));
+  // Compute the plane sizes in size_t. Each operand fits in uint32_t, but the
+  // height * bytes-per-line product can exceed UINT32_MAX for large frames, so
+  // the multiplication must be done in 64 bits.
+  p[0] = static_cast<uint8_t*>(ALLOC_ALIGNED_16(static_cast<size_t>(luma_height) * luma_bpl + MEMORY_PADDING));
L'allocation réserve désormais la taille réelle du plan, donc le remplissage écrit dans le tampon. Le même commit convertit l'autre allocation de plan et le produit de copie d'entrée. La version 1.1.0 de libde265 ajoute aussi des paramètres de265_security_limits pour plafonner la taille d'image et la mémoire utilisées pendant le décodage.
Le correctif est complet pour CVE-2026-49346 dans les chemins de code qu'il touche. L'avis libde265 indique encore « Patched versions: None » alors que la version 1.1.0 enregistre la CVE comme corrigée. Pluto Security signale cet écart et le score de 7,1, qui selon lui sous-estime la RCE. Les lecteurs doivent utiliser 1.1.0 ou une version ultérieure, pas le champ vide de l'avis.
libheif 1.23.5 ajoute une vérification indépendante. Il analyse la taille codée dans le SPS HEVC, et dans les autres en-têtes de codec, avant que des octets atteignent un greffon de décodeur. Le correctif de libde265 ou la vérification de libheif bloque cette chaîne.
Comment vérifier si j'ai été compromis ?
L'analyse publiée ne liste aucun indicateur de compromission, donc il n'existe pas de signature fiable d'une tentative réussie. Les vérifications qui suivent recherchent les effets qu'une chaîne réussie laisserait, pas le fichier HEIC lui-même.
- Listez les comptes administrateurs et comparez-les à votre référence :
docker exec -u www-data <container> php occ user:list
- Listez les applications activées et cherchez-en une que personne n'a installée :
docker exec -u www-data <container> php occ app:list
- Cherchez les fichiers créés récemment dans le répertoire de données, surtout hors des dossiers utilisateurs habituels :
docker exec <container> find /var/www/html/data -type f -newermt '2026-11-01' -printf '%TY-%Tm-%Td %p\n' | head -50
- Cherchez dans le journal du serveur web une rafale de requêtes d'aperçu depuis une adresse vers un partage public, suivie d'un nouveau processus ou d'une connexion sortante.
Un résultat est une piste, pas une preuve. Un partage public peut produire beaucoup de requêtes d'aperçu légitimes, et une tentative échouée peut ne laisser que ces requêtes. Si les vérifications montrent un nouveau compte administrateur, une application inconnue ou un fichier inattendu, traitez l'instance comme compromise et renouvelez les secrets qu'elle stocke.
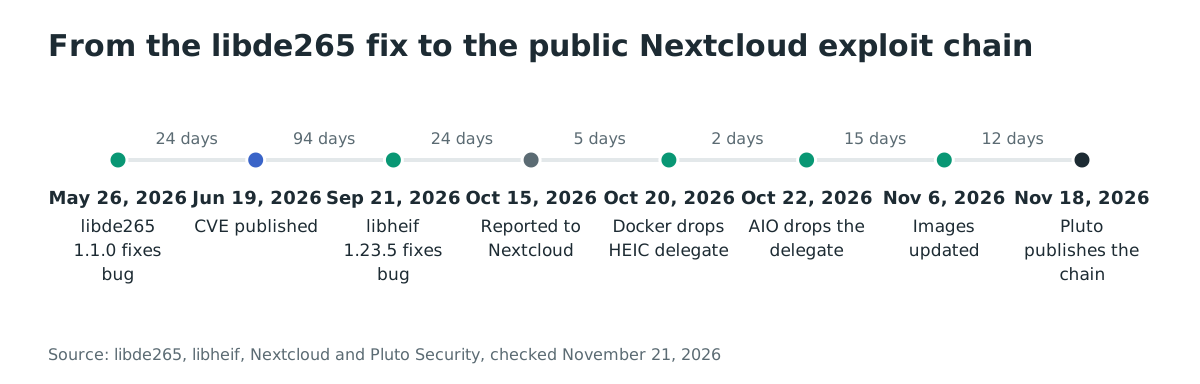
Chronologie
- 2026-05-26 : libde265 1.1.0 est publié avec le correctif du dépassement d'entier, et GHSA-vv8h-932h-7r86 est publié.
- 2026-06-19 : CVE-2026-49346 est publié.
- 2026-09-21 : libheif 1.23.5 est publié avec la vérification de la taille codée.
- 2026-10-15 : Pluto Security signale la chaîne complète à Nextcloud avec une preuve de concept.
- 2026-10-20 : Nextcloud fusionne la PR #2604, qui retire
imagemagick-heicdes images fpm-alpine. - 2026-10-22 : Nextcloud AIO retire le même paquet de son conteneur Nextcloud.
- 2026-10-23 : Alpine 3.24 livre libde265 1.1.3-r0.
- 2026-11-06 : Nextcloud publie les images fpm-alpine mises à jour.
- 2026-11-18 : Pluto Security publie l'analyse technique complète.
FAQ
Toutes les instances Nextcloud sont-elles concernées ?
Non. Les aperçus HEIC doivent être actifs, les bibliothèques d'image doivent être vulnérables, et un fichier HEIC doit atteindre la génération d'aperçus. Nextcloud 32 à 35 n'active pas les aperçus HEIC par défaut. Les images officielles installaient le délégué HEIC, donc un administrateur qui activait le fournisseur était exposé.
L'application Nextcloud elle-même est-elle vulnérable ?
Non. La faille de corruption mémoire se trouve dans libde265, et l'absence de vérification de la taille codée dans libheif laisse l'image surdimensionnée l'atteindre. Le code de Nextcloud demande correctement une vignette à ImageMagick et fait confiance à la pile d'images en dessous.
Existe-t-il un exploit public ?
Aucun code d'exploitation public. Pluto Security a publié une analyse technique complète et une démonstration en laboratoire le 2026-11-18, et indique avoir remis à Nextcloud une preuve de concept complète en privé le 2026-10-15.
Quel score porte la CVE ?
CVSS v3.1 7,1 Élevée, avec le vecteur CVSS:3.1/AV:N/AC:L/PR:N/UI:R/S:U/C:N/I:L/A:H. Le dossier SSVC de la CISA marque l'exploitation comme poc. Le score décrit le dépassement du décodeur. Pluto Security estime qu'il sous-estime la RCE non authentifiée que la chaîne obtient.
Désactiver les aperçus HEIC casse-t-il les vignettes des photos iPhone ?
Oui. Les fichiers HEIC n'ont plus d'aperçu, et les utilisateurs voient une icône générique. C'est le coût du contournement. La mise à jour des bibliothèques conserve les aperçus HEIC et ferme la faille.
Le correctif de l'image Docker suffit-il pour une installation sans conteneur ?
Non. Les images Docker ont retiré le délégué HEIC. Une installation sans conteneur utilise libde265 et libheif de l'hôte, donc mettez ces bibliothèques à jour ou retirez le délégué HEIC d'ImageMagick sur l'hôte.
AVIF est-il concerné par la même chaîne ?
Non. AVIF utilise un autre décodeur, et cette chaîne a besoin de libde265 pour le H.265. La vérification de la taille codée de libheif 1.23.5 couvre chaque codec qu'il aiguille, et c'est pourquoi elle bloque aussi ce chemin HEIC.
Remplacez le délégué HEIC avant le prochain lien de partage
Téléchargez l'image Nextcloud actuelle ou mettez libde265 à jour vers 1.1.0 ou une version ultérieure, puis confirmez que le conteneur en cours d'exécution porte les paquets corrigés. Si les aperçus HEIC ne sont pas nécessaires, désactivez le fournisseur comme seconde couche.
Références
- Pluto Security, « What If a 'Crash' Bug Could Take Over Your Nextcloud Server? » : https://pluto.security/blog/nextcloud-heic-rce-exploit-chain/ (vérifié le 21 novembre 2026)
- CVE Program, CVE-2026-49346 : https://www.cve.org/CVERecord?id=CVE-2026-49346 (vérifié le 21 novembre 2026)
- GitHub Advisory Database, GHSA-vv8h-932h-7r86, « Heap buffer overflow in de265_image_get_buffer via SPS dimension integer overflow » : https://github.com/advisories/GHSA-vv8h-932h-7r86 (vérifié le 21 novembre 2026)
- libde265, commit de correctif 8a1b5cf212f78e1c77cb46eb5d56e492a9336eb8 : https://github.com/strukturag/libde265/commit/8a1b5cf212f78e1c77cb46eb5d56e492a9336eb8 (vérifié le 21 novembre 2026)
- libde265, version v1.1.0 : https://github.com/strukturag/libde265/releases/tag/v1.1.0 (vérifié le 21 novembre 2026)
- libheif, version v1.23.5 : https://github.com/strukturag/libheif/releases/tag/v1.23.5 (vérifié le 21 novembre 2026)
- Nextcloud, PR docker #2604, « Trim imagemagick modules from alpine image » : https://github.com/nextcloud/docker/pull/2604 (vérifié le 21 novembre 2026)
- Nextcloud, commit all-in-one ecc86b41fb, « Nextcloud: remove additional imagick (not-required) dependencies » : https://github.com/nextcloud/all-in-one/commit/ecc86b41fb (vérifié le 21 novembre 2026)
- Nextcloud,
PreviewManager.phpsur la branche stable35 : https://github.com/nextcloud/server/blob/stable35/lib/private/PreviewManager.php (vérifié le 21 novembre 2026) - Docker Hub,
library/nextcloud: https://hub.docker.com/r/library/nextcloud (vérifié le 21 novembre 2026) - Alpine Linux, libde265 1.1.3-r0 sur v3.24 : https://pkgs.alpinelinux.org/packages?name=libde265&branch=v3.24&arch=x86_64 (vérifié le 21 novembre 2026)
- Alpine Linux, libheif 1.23.7-r0 sur v3.24 : https://pkgs.alpinelinux.org/packages?name=libheif&branch=v3.24&arch=x86_64 (vérifié le 21 novembre 2026)
- CISA, catalogue Known Exploited Vulnerabilities, version 2026.11.20 : https://www.cisa.gov/known-exploited-vulnerabilities-catalog (vérifié le 21 novembre 2026)