Nextcloud の HEIC プレビュー経由 RCE、公開共有リンクで実行(CVE-2026-49346)
公開リンクで共有した HEIC 画像が、HEIC プレビュー有効かつ libde265 脆弱な Nextcloud で www-data としてコードを実行します(CVE-2026-49346、7.1 High)。
要点
- 細工した HEIC 画像を公開リンクで共有すると、Nextcloud サーバー上で
www-dataとしてコマンドが実行されます。Pluto Security は 2026-11-18 に攻撃チェーン全体を公開しました。 - 2026-11-06 より前に公開された Nextcloud 32 から 35 の fpm-alpine イメージ、および 2026-10-22 より前の AIO ビルドは、脆弱な画像ライブラリを同梱していました。HEIC プレビューが有効である必要があります。
- 根本の libde265 の欠陥は CVE-2026-49346 で、CVSS v3.1 7.1 High です。実際の悪用は知られておらず、2026-11-21 時点で CISA の KEV には登録されていません。
- 現在のイメージを取得してコンテナを再作成するか、libde265 を 1.1.0 以降に更新してください。HEIC プレビューを無効にすると経路が閉じます。「修正方法」を参照してください。
影響を受けますか?
Nextcloud インスタンスが影響を受けるには、次の条件がすべて満たされる必要があります。
- Nextcloud が HEIC プレビューを生成します。
OC\Preview\HEICプロバイダーがenabledPreviewProvidersで有効です。 - ホストのライブラリが脆弱です。libde265 が 1.1.0 より前、または libheif が 1.23.5 より前です。
- HEIC ファイルがプレビュー生成に到達できます。公開共有リンクで十分であり、ファイルをアップロードしてサムネイルを発生させられるアカウントでも十分です。
- インスタンスが、修正前に ImageMagick の HEIC デリゲートをインストールした公式イメージを実行しているか、ホストの ImageMagick が HEIC 対応でビルドされています。
Nextcloud は 32 から 35 のブランチで HEIC プレビューを既定では有効にしません。公式の fpm-alpine イメージは imagemagick-heic をインストールしていたため、プロバイダーを有効にした管理者は影響を受けました。AIO の Nextcloud コンテナも 2026-10-22 まで同じデリゲートをインストールしていました。
このチェーンに Nextcloud アプリケーション自体の欠陥はありません。Nextcloud のコードは ImageMagick にサムネイルを要求し、ImageMagick はマジックバイトでファイルを振り分け、libheif がコンテナを読み、libde265 が H.265 ビットストリームをデコードします。欠陥は 4 層下、依存関係の依存関係にあります。
| デプロイ | 影響を受けるバージョン | 修正バージョン |
|---|---|---|
公式 nextcloud fpm-alpine イメージ、Nextcloud 32 から 35 |
2026-11-06 より前に公開されたイメージ | 2026-11-06 以降に公開されたイメージ(現在のタグを含む) |
| Nextcloud AIO | 2026-10-22 のコミット ecc86b41 より前のビルド |
2026-10-22 以降のビルド(Alpine 3.24 ベース) |
| その他のインストール | libde265 が 1.1.0 より前、または libheif が 1.23.5 より前で、HEIC プレビューが有効 | libde265 1.1.0 以降、または libheif 1.23.5 以降 |
どちらか一方のライブラリ修正でチェーンは遮断されます。libde265 1.1.0 は整数オーバーフローを除去し、libheif 1.23.5 は巨大な符号化フレームをデコーダーに届く前に拒否します。現在の Alpine 3.24 のパッケージは libde265 1.1.3-r0 と libheif 1.23.7-r0 です。
新しく取得したイメージではなく、実行中のコンテナを確認してください。
# Alpine-based Nextcloud container
docker exec <container> apk info -v | grep -E '^(imagemagick-heic|libde265|libheif)-'

# Debian-based container or host
docker exec <container> dpkg -l | grep -E 'libde265|libheif'

# ImageMagick HEIC delegate
docker exec <container> magick -list format | grep -i heic
コンテナを使わないインストールでは、ホストで dpkg -l、rpm -qa、または apk info -v を使用します。プロバイダーの設定を確認します。
docker exec -u www-data <container> php occ config:list system | grep -i -A 20 enabledPreviewProviders
コマンドが何も表示しない場合は、既定のプロバイダー一覧が適用されます。Nextcloud 32 から 35 では、その一覧に OC\Preview\HEIC は含まれません。
修正方法
イメージまたはライブラリを更新してから、コンテナを再作成してください。新しいイメージを取得するだけでは、実行中のコンテナは変わりません。
- 現在の fpm-alpine タグを取得し、コンテナを再作成します。
docker pull nextcloud:35-fpm-alpine
docker stop <container>
docker rm <container>
docker run --name <container> ... nextcloud:35-fpm-alpine
- Nextcloud AIO では、AIO インターフェースから Nextcloud コンテナを更新し、2026-10-22 より後のビルドを使用します。
- コンテナを使わないインストールやディストリビューションのインストールでは、libde265 を 1.1.0 以降、libheif を 1.23.5 以降に更新します。Alpine 3.24 では
apk upgradeにより libde265 1.1.3-r0 と libheif 1.23.7-r0 がインストールされます。Debian や Ubuntu では、ディストリビューションの更新が提供されたときにインストールするか、修正済みライブラリをソースからビルドします。 - ホストを更新できない場合は、ImageMagick の HEIC デリゲートを削除するか、HEIC 対応なしで ImageMagick を再ビルドします。これにより、このチェーンの経路が閉じます。
- 再起動後にプロバイダーとライブラリのバージョンを確認します。
更新できない場合は、HEIC プレビューを無効にします。enabledPreviewProviders を OC\Preview\HEIC なしで設定します。
'enabledPreviewProviders' => [
    'OC\Preview\PNG',
    'OC\Preview\JPEG',
    'OC\Preview\GIF',
    'OC\Preview\WEBP',
],
この回避策は HEIC の経路だけを閉じます。HEIC ファイルのサムネイルは生成されなくなり、ユーザーには汎用アイコンが表示されます。別の ImageMagick 形式が別のチェーンで同じデコーダーに到達する可能性があるため、ライブラリの更新の代わりにはなりません。キーが未設定の場合、Nextcloud 32 から 35 では HEIC はすでに既定の一覧にないため、この点での変更は不要です。
Docker の修正はイメージから imagemagick-heic パッケージを削除します。AIO の修正は同じパッケージを Nextcloud コンテナから削除します。コンテナを使わないインストールではホストのデリゲートが残るため、ライブラリの更新が修正になります。
根本原因は何ですか?
libde265 は画像プレーンのサイズを 32 ビット整数で計算します。大きな HEIC フレームでは割り当てが約 1 KB に折り返され、その後デコーダーが実際のサイズを書き込みます。
libde265 は libheif の下にあるオープンソースの H.265 デコーダーです。Nextcloud は HEIC ファイルを ImageMagick に送り、ImageMagick は libheif に渡し、libheif は HEVC ビットストリームを libde265 に転送します。デコーダーはストリーム内の Sequence Parameter Set からフレームサイズを読み取ります。
脆弱な割り当ては v1.0.19 の libde265/image.cc の de265_image_get_buffer() にあります。
int luma_stride   = (spec->width    + img->alignment-1) / img->alignment * img->alignment;
int chroma_stride = (rawChromaWidth + img->alignment-1) / img->alignment * img->alignment;

int luma_bpl   = luma_stride   * ((img->BitDepth_Y+7)/8);
int chroma_bpl = chroma_stride * ((img->BitDepth_C+7)/8);

int luma_height   = spec->height;
int chroma_height = rawChromaHeight;

p[0] = static_cast<uint8_t*>(ALLOC_ALIGNED_16(luma_height   * luma_bpl   + MEMORY_PADDING));
spec->width と spec->height は SPS から来ており、ビット深度は 16 になり得ます。その値では luma_height * luma_bpl が符号付き 32 ビット整数の範囲を超えて折り返します。割り当てはごく小さくなります。後続の塗りつぶしは size_t の積を使い、実際のフレームサイズを書き込みます。
const size_t plane_bytes =
    (channel == 0 ? static_cast<size_t>(stride) * height
                  : static_cast<size_t>(chroma_stride) * chroma_height)
    * bytes_per_pixel;

memset(pixels[channel], value, plane_bytes + MEMORY_PADDING);
GHSA はこの結果を、約 1 KB の割り当てに対する約 4 GB の書き込みと説明しています。libheif が後半を可能にします。
1.23.5 より前は、コンテナの ispe プロパティで宣言されたサイズを確認し、ビットストリーム内の符号化サイズは確認していませんでした。ファイルは ispe で 64 × 64 ピクセルと宣言し、SPS ではるかに大きなフレームを宣言できます。libheif はファイルを libde265 に転送し、libde265 はストリーム内のサイズに合わせて割り当てました。
どのように悪用されますか?
攻撃者は細工した HEIC ファイルをアップロードし、公開リンクで共有し、デコードチェーンを開始するサムネイルを発生させます。
- 攻撃者は、小さな
ispeサイズ、SPS 内の大きな符号化サイズ、16 ビット深度、および選んだバイトを配置する HEVC PCM 符号化データを持つ HEIC ファイルを作成します。 - 攻撃者はファイルを Nextcloud アカウントにアップロードし、公開共有リンクを作成します。
- 攻撃者はリンクを開くか、ユーザーに送ります。共有ページがサムネイルを要求します。
- Nextcloud が ImageMagick を呼び、ImageMagick がマジックバイトでファイルを libheif に振り分けます。
- libheif は小さなコンテナサイズを受け入れ、libde265 は SPS から大きな符号化サイズを読み取ります。
- プレーンの割り当てが折り返します。塗りつぶしと PCM 書き込みがバッファーを越え、ヒープスプレーが後片付けで使われるアドレスに攻撃者制御のデータを配置します。
- ImageMagick がエラーに達して後片付けを実行します。後片付けは細工した C++ スマートポインターをたどり、攻撃者のコマンドで
system()を呼びます。 - コマンドは
www-dataとして実行されます。これは Nextcloud のデータディレクトリを所有するユーザーです。
Pluto Security によると、埋め込めるコマンドは最大 488 バイトです。同社のラボ実行では、コマンドはデータディレクトリに PWNED.txt というファイルを作成しました。同社は、攻撃者がリモートインスタンスに到達して公開リンクを開ける場合はゼロクリックだと述べています。ローカルデプロイでユーザーが開く必要がある場合は 1 クリックです。
公開されたエクスプロイトコードはありません。手順は公開された分析とそのラボ実証に基づきます。
攻撃の流れは?
公開された HEIC 共有が 4 つのパーサーを通り、小さすぎるプレーンが折り返し、デコーダーの後片付けが攻撃者のコマンドを www-data として実行します。
公開共有リンク"] --> B["Nextcloud が
サムネイルを要求"] B --> C["ImageMagick が
マジックバイトで振り分け"] C --> D["libheif が小さな
ispe サイズを確認"] D --> E["libde265 が SPS から
大きな符号化サイズを読む"] E --> F["プレーンサイズが
約 1 KB に折り返す"] F --> G["PCM 書き込みが選んだ
バイトでヒープを越える"] G --> H["後片付けが偽ポインターを
たどり system() を呼ぶ"] H --> I["コマンドが
www-data として実行"]
攻撃者に何ができますか?
脆弱なインスタンスに到達した攻撃者は、Nextcloud のデータディレクトリ内のすべてのファイルを所有するアカウントでコードを実行できます。
- データディレクトリ内のすべてのユーザーのファイル、共有、バージョンを読み書きできます。
www-dataとしてoccを実行できます。これにより、ユーザーの作成と削除、パスワードのリセット、アプリの有効化と無効化、メンテナンスモードの変更、システム設定の書き換えができます。- 最大 488 バイトのコマンドを実行できます。リバースシェル、外部送信用のワンライナー、より大きなペイロードのローダーに十分です。
- Nextcloud アカウントを足がかりにして、接続されたストレージや ID システムへ後からアクセスできます。
実証されたチェーンでは、影響は Nextcloud コンテナのユーザーで止まります。Pluto Security は、これはコンテナエスケープではなく、コマンドはホストの root では実行されないと述べています。ホストのパスをコンテナにマウントするデプロイや、追加の権限で実行するデプロイでは、影響がデータディレクトリを越えて広がる可能性があります。
攻撃者には、プレビュー生成に到達する公開共有、有効な HEIC プレビュー、脆弱なライブラリが必要です。公開共有を開くのにアカウントは不要です。
修正が機能する理由
libde265 の修正はプレーンの計算を符号なし 32 ビット値に変え、割り当ての乗算を size_t で行うため、サイズが折り返さなくなります。
修正コミット 8a1b5cf2 は de265_image_get_buffer() の割り当てを変更します。
-  int luma_stride   = (spec->width    + img->alignment-1) / img->alignment * img->alignment;
+  uint32_t luma_stride   = (spec->width    + img->alignment-1) / img->alignment * img->alignment;

-  int luma_bpl   = luma_stride   * ((img->BitDepth_Y+7)/8);
+  uint32_t luma_bpl   = luma_stride   * ((img->BitDepth_Y+7)/8);

-  p[0] = static_cast<uint8_t*>(ALLOC_ALIGNED_16(luma_height   * luma_bpl   + MEMORY_PADDING));
+  // Compute the plane sizes in size_t. Each operand fits in uint32_t, but the
+  // height * bytes-per-line product can exceed UINT32_MAX for large frames, so
+  // the multiplication must be done in 64 bits.
+  p[0] = static_cast<uint8_t*>(ALLOC_ALIGNED_16(static_cast<size_t>(luma_height) * luma_bpl + MEMORY_PADDING));
割り当ては実際のプレーンサイズを確保するため、塗りつぶしはバッファー内に書き込みます。同じコミットがもう一方のプレーン割り当てと入力コピーの積も変換します。libde265 1.1.0 は、デコード中の最大画像サイズとメモリ使用量を制限する de265_security_limits パラメーターも追加します。
修正は、コミットが触れるコード経路において CVE-2026-49346 に対して完全です。libde265 のアドバイザリは、1.1.0 が CVE を修正済みとして記録しているにもかかわらず、「Patched versions: None」のままです。Pluto Security はこの不一致と、RCE を過小評価しているとする 7.1 のスコアを指摘しています。読者はアドバイザリの空欄ではなく、1.1.0 以降を使用してください。
libheif 1.23.5 は独立した確認を追加します。HEVC SPS およびその他のコーデックヘッダーの符号化サイズを、バイトがデコーダープラグインに届く前に走査します。libde265 の修正または libheif の確認のどちらかで、このチェーンは遮断されます。
侵害されたかどうかを確認するには?
公開された分析は侵害の指標を列挙していないため、成功した試行の信頼できるシグネチャはありません。以下の確認は、成功したチェーンが残す影響を探すものであり、HEIC ファイル自体を探すものではありません。
- 管理者アカウントを一覧にし、基準と比較します。
docker exec -u www-data <container> php occ user:list
- 有効なアプリを一覧にし、誰もインストールしていないアプリを探します。
docker exec -u www-data <container> php occ app:list
- データディレクトリで最近作成されたファイルを探します。特に通常のユーザーフォルダー外を確認します。
docker exec <container> find /var/www/html/data -type f -newermt '2026-11-01' -printf '%TY-%Tm-%Td %p\n' | head -50
- Web サーバーのログで、1 つのアドレスから公開共有に対するプレビュー要求が集中し、その後に新しいプロセスや外向き接続が続いていないか確認します。
ヒットは手がかりであり、証明ではありません。公開共有は正当なプレビュー要求を多数発生させることがあり、失敗した試行はそれらの要求だけを残す場合があります。確認で新しい管理者アカウント、未知のアプリ、予期しないファイルが見つかった場合は、インスタンスを侵害されたものとして扱い、保存しているシークレットをローテーションしてください。
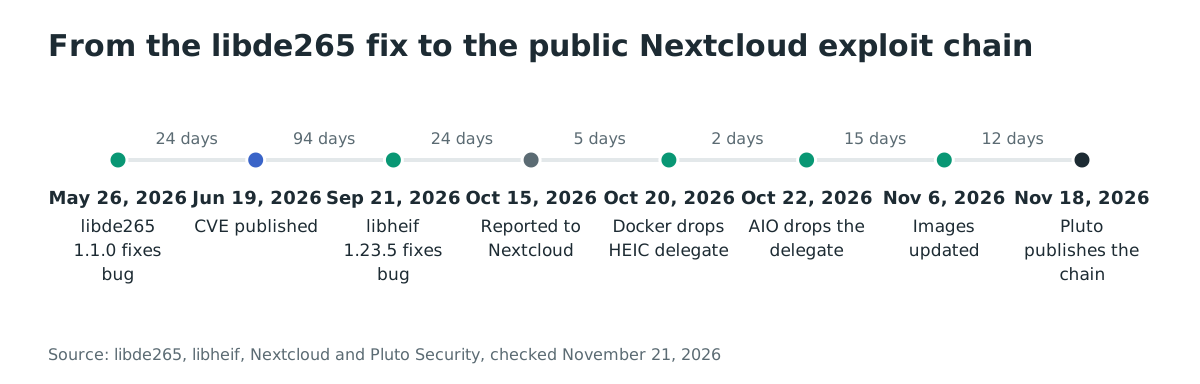
年表
- 2026-05-26: libde265 1.1.0 が整数オーバーフローの修正とともにリリースされ、GHSA-vv8h-932h-7r86 が公開されました。
- 2026-06-19: CVE-2026-49346 が公開されました。
- 2026-09-21: libheif 1.23.5 が符号化サイズの確認とともにリリースされました。
- 2026-10-15: Pluto Security が完全なチェーンを概念実証とともに Nextcloud に報告しました。
- 2026-10-20: Nextcloud が PR #2604 をマージし、fpm-alpine イメージから
imagemagick-heicを削除しました。 - 2026-10-22: Nextcloud AIO が同じパッケージを Nextcloud コンテナから削除しました。
- 2026-10-23: Alpine 3.24 が libde265 1.1.3-r0 を提供しました。
- 2026-11-06: Nextcloud が更新された fpm-alpine イメージを公開しました。
- 2026-11-18: Pluto Security が完全な技術解説を公開しました。
よくある質問
すべての Nextcloud インスタンスが影響を受けますか?
いいえ。HEIC プレビューが有効で、画像ライブラリが脆弱で、HEIC ファイルがプレビュー生成に到達する必要があります。Nextcloud 32 から 35 は HEIC プレビューを既定では有効にしません。公式イメージは HEIC デリゲートをインストールしていたため、プロバイダーを有効にした管理者は影響を受けました。
Nextcloud アプリケーション自体が脆弱ですか?
いいえ。メモリ安全性の欠陥は libde265 にあり、libheif の符号化サイズ確認の欠如が巨大なフレームを到達させます。Nextcloud のコードは ImageMagick にサムネイルを正しく要求し、その下の画像スタックを信頼しています。
公開されたエクスプロイトはありますか?
公開されたエクスプロイトコードはありません。Pluto Security は 2026-11-18 に完全な技術解説とラボ実証を公開し、2026-10-15 に完全な概念実証を非公開で Nextcloud に提供したと述べています。
CVE のスコアはいくつですか?
CVSS v3.1 7.1 High、ベクトルは CVSS:3.1/AV:N/AC:L/PR:N/UI:R/S:U/C:N/I:L/A:H です。CISA の SSVC レコードは悪用を poc としています。スコアはデコーダーのオーバーフローを表します。Pluto Security は、チェーンが達成する未認証 RCE を過小評価していると主張しています。
HEIC プレビューを無効にすると iPhone 写真のサムネイルが壊れますか?
はい。HEIC ファイルのプレビューが生成されなくなり、ユーザーには汎用アイコンが表示されます。それが回避策のコストです。ライブラリの更新は HEIC プレビューを維持したまま欠陥を閉じます。
Docker イメージの修正はコンテナを使わないインストールに十分ですか?
いいえ。Docker イメージは HEIC デリゲートを削除しました。コンテナを使わないインストールはホストの libde265 と libheif を使うため、それらのライブラリを更新するか、ホストの ImageMagick の HEIC デリゲートを削除してください。
AVIF も同じチェーンの影響を受けますか?
いいえ。AVIF は別のデコーダーを使い、このチェーンは H.265 用の libde265 を必要とします。libheif 1.23.5 の符号化サイズ確認は振り分けるすべてのコーデックを対象とするため、この HEIC 経路も遮断します。
次の共有リンクの前に HEIC デリゲートを置き換えてください
現在の Nextcloud イメージを取得するか libde265 を 1.1.0 以降に更新し、実行中のコンテナが修正済みパッケージを含むことを確認してください。HEIC プレビューが不要な場合は、第二の層としてプロバイダーを無効にしてください。
参考資料
- Pluto Security、「What If a 'Crash' Bug Could Take Over Your Nextcloud Server?」: https://pluto.security/blog/nextcloud-heic-rce-exploit-chain/ (2026 年 11 月 21 日確認)
- CVE Program、CVE-2026-49346: https://www.cve.org/CVERecord?id=CVE-2026-49346 (2026 年 11 月 21 日確認)
- GitHub Advisory Database、GHSA-vv8h-932h-7r86、「Heap buffer overflow in de265_image_get_buffer via SPS dimension integer overflow」: https://github.com/advisories/GHSA-vv8h-932h-7r86 (2026 年 11 月 21 日確認)
- libde265、修正コミット 8a1b5cf212f78e1c77cb46eb5d56e492a9336eb8: https://github.com/strukturag/libde265/commit/8a1b5cf212f78e1c77cb46eb5d56e492a9336eb8 (2026 年 11 月 21 日確認)
- libde265、v1.1.0 リリース: https://github.com/strukturag/libde265/releases/tag/v1.1.0 (2026 年 11 月 21 日確認)
- libheif、v1.23.5 リリース: https://github.com/strukturag/libheif/releases/tag/v1.23.5 (2026 年 11 月 21 日確認)
- Nextcloud、docker PR #2604、「Trim imagemagick modules from alpine image」: https://github.com/nextcloud/docker/pull/2604 (2026 年 11 月 21 日確認)
- Nextcloud、all-in-one コミット ecc86b41fb、「Nextcloud: remove additional imagick (not-required) dependencies」: https://github.com/nextcloud/all-in-one/commit/ecc86b41fb (2026 年 11 月 21 日確認)
- Nextcloud、stable35 ブランチの
PreviewManager.php: https://github.com/nextcloud/server/blob/stable35/lib/private/PreviewManager.php (2026 年 11 月 21 日確認) - Docker Hub、
library/nextcloud: https://hub.docker.com/r/library/nextcloud (2026 年 11 月 21 日確認) - Alpine Linux、v3.24 の libde265 1.1.3-r0: https://pkgs.alpinelinux.org/packages?name=libde265&branch=v3.24&arch=x86_64 (2026 年 11 月 21 日確認)
- Alpine Linux、v3.24 の libheif 1.23.7-r0: https://pkgs.alpinelinux.org/packages?name=libheif&branch=v3.24&arch=x86_64 (2026 年 11 月 21 日確認)
- CISA、Known Exploited Vulnerabilities カタログ、バージョン 2026.11.20: https://www.cisa.gov/known-exploited-vulnerabilities-catalog (2026 年 11 月 21 日確認)