Nextcloud: RCE por vista previa HEIC mediante un enlace público (CVE-2026-49346)
Una imagen HEIC compartida por enlace público ejecuta código como www-data en Nextcloud con vistas previas HEIC y libde265 vulnerable (CVE-2026-49346, 7.1).
Resumen
- Una imagen HEIC manipulada, compartida mediante un enlace público, ejecuta un comando en el servidor Nextcloud como
www-data. Pluto Security publicó la cadena completa el 2026-11-18. - Las imágenes fpm-alpine de Nextcloud 32 a 35 publicadas antes del 2026-11-06, y las compilaciones de AIO anteriores al 2026-10-22, incluyen las bibliotecas de imagen vulnerables. Las vistas previas HEIC deben estar activas.
- El fallo subyacente en libde265 es CVE-2026-49346, CVSS v3.1 7.1 Alta. No se conoce explotación en el mundo real y no está en el catálogo KEV de CISA al 2026-11-21.
- Descargue la imagen actual y recree el contenedor, o actualice libde265 a 1.1.0 o posterior. Desactivar las vistas previas HEIC elimina la ruta. Consulte «¿Cómo lo corrijo?».
¿Estoy afectado?
Todas estas condiciones deben cumplirse para que una instancia de Nextcloud esté expuesta:
- Nextcloud genera vistas previas HEIC. El proveedor
OC\Preview\HEICestá activado enenabledPreviewProviders. - Las bibliotecas del host son vulnerables. libde265 es anterior a 1.1.0, o libheif es anterior a 1.23.5.
- Un archivo HEIC puede llegar a la generación de vistas previas. Un enlace de compartición pública es suficiente, y también lo es cualquier cuenta que pueda subir un archivo y desencadenar una miniatura.
- La instancia ejecuta una imagen oficial que instaló el delegado HEIC de ImageMagick antes de la corrección, o el host tiene ImageMagick compilado con soporte HEIC.
Nextcloud no activa las vistas previas HEIC por defecto en las ramas 32 a 35. Las imágenes fpm-alpine oficiales instalaban imagemagick-heic, así que un administrador que activara el proveedor quedaba expuesto. El contenedor Nextcloud de AIO instalaba el mismo delegado hasta el 2026-10-22.
La aplicación Nextcloud no tiene un fallo en esta cadena. Su código pide una miniatura a ImageMagick, ImageMagick dirige el archivo por sus bytes mágicos, libheif lee el contenedor y libde265 decodifica el flujo H.265. El fallo está en la cuarta capa hacia dentro, en una dependencia de una dependencia.
| Despliegue | Versiones afectadas | Versión corregida |
|---|---|---|
Imágenes fpm-alpine oficiales nextcloud, Nextcloud 32 a 35 |
Imágenes publicadas antes del 2026-11-06 | Imágenes publicadas desde el 2026-11-06, incluidas las etiquetas actuales |
| Nextcloud AIO | Compilaciones anteriores al commit ecc86b41 del 2026-10-22 |
Compilaciones posteriores al 2026-10-22, sobre la base Alpine 3.24 |
| Otras instalaciones | libde265 anterior a 1.1.0, o libheif anterior a 1.23.5, con las vistas previas HEIC activas | libde265 1.1.0 o posterior, o libheif 1.23.5 o posterior |
Cualquiera de las dos correcciones de biblioteca bloquea la cadena. libde265 1.1.0 elimina el desbordamiento de entero, y libheif 1.23.5 rechaza la imagen codificada de gran tamaño antes de que llegue al decodificador. Los paquetes actuales de Alpine 3.24 son libde265 1.1.3-r0 y libheif 1.23.7-r0.
Compruebe el contenedor en ejecución, no una imagen recién descargada:
# Alpine-based Nextcloud container
docker exec <container> apk info -v | grep -E '^(imagemagick-heic|libde265|libheif)-'

# Debian-based container or host
docker exec <container> dpkg -l | grep -E 'libde265|libheif'

# ImageMagick HEIC delegate
docker exec <container> magick -list format | grep -i heic
En una instalación sin contenedor, use dpkg -l, rpm -qa o apk info -v en el host. Compruebe la configuración del proveedor:
docker exec -u www-data <container> php occ config:list system | grep -i -A 20 enabledPreviewProviders
Si el comando no muestra nada, se aplica la lista de proveedores por defecto. En Nextcloud 32 a 35 esa lista no incluye OC\Preview\HEIC.
¿Cómo lo corrijo?
Actualice la imagen o las bibliotecas y después recree el contenedor. Descargar una imagen nueva no cambia un contenedor en ejecución.
- Descargue la etiqueta fpm-alpine actual y recree el contenedor:
docker pull nextcloud:35-fpm-alpine
docker stop <container>
docker rm <container>
docker run --name <container> ... nextcloud:35-fpm-alpine
- Para Nextcloud AIO, actualice el contenedor Nextcloud desde la interfaz de AIO para que use una compilación posterior al 2026-10-22.
- Para una instalación sin contenedor o de la distribución, actualice libde265 a 1.1.0 o posterior y libheif a 1.23.5 o posterior. En Alpine 3.24,
apk upgradeinstala libde265 1.1.3-r0 y libheif 1.23.7-r0. En Debian o Ubuntu, instale la actualización de la distribución cuando esté disponible, o compile las bibliotecas corregidas desde el código fuente. - Si el host no se puede actualizar, retire el delegado HEIC de ImageMagick, o recompile ImageMagick sin soporte HEIC. Eso cierra la ruta de esta cadena.
- Confirme el proveedor y las versiones de las bibliotecas después del reinicio.
Si no puede actualizar, desactive las vistas previas HEIC. Defina enabledPreviewProviders sin OC\Preview\HEIC:
'enabledPreviewProviders' => [
    'OC\Preview\PNG',
    'OC\Preview\JPEG',
    'OC\Preview\GIF',
    'OC\Preview\WEBP',
],
El recurso alternativo cierra solo la ruta HEIC. Los archivos HEIC dejan de tener miniatura y los usuarios ven un icono genérico.
No sustituye la actualización de las bibliotecas, porque otro formato de ImageMagick podría llegar al mismo decodificador por otra cadena. Si la clave no está definida, HEIC ya está fuera de la lista por defecto en Nextcloud 32 a 35, así que no hace falta ningún cambio en ese aspecto.
La corrección de Docker retira el paquete imagemagick-heic de la imagen. La corrección de AIO retira el mismo paquete de su contenedor Nextcloud. Una instalación sin contenedor conserva el delegado del host, así que la actualización de las bibliotecas es la corrección en ese caso.
¿Cuál es la causa raíz?
libde265 calcula el tamaño de un plano de imagen con enteros de 32 bits. Una imagen HEIC grande reduce la asignación a alrededor de 1 KB, mientras el decodificador escribe después el tamaño real dentro.
libde265 es el decodificador H.265 de código abierto que hay bajo libheif. Nextcloud envía un archivo HEIC a ImageMagick, ImageMagick lo entrega a libheif, y libheif reenvía el flujo HEVC a libde265. El decodificador lee el tamaño de la imagen en el Sequence Parameter Set del flujo.
La asignación vulnerable está en de265_image_get_buffer() en libde265/image.cc en la versión v1.0.19:
int luma_stride   = (spec->width    + img->alignment-1) / img->alignment * img->alignment;
int chroma_stride = (rawChromaWidth + img->alignment-1) / img->alignment * img->alignment;

int luma_bpl   = luma_stride   * ((img->BitDepth_Y+7)/8);
int chroma_bpl = chroma_stride * ((img->BitDepth_C+7)/8);

int luma_height   = spec->height;
int chroma_height = rawChromaHeight;

p[0] = static_cast<uint8_t*>(ALLOC_ALIGNED_16(luma_height   * luma_bpl   + MEMORY_PADDING));
spec->width y spec->height vienen del SPS, y la profundidad de bits puede ser de 16. Con esos valores, luma_height * luma_bpl supera el rango de un entero de 32 bits con signo y se desborda. La asignación se vuelve minúscula. El llenado posterior usa un producto en size_t y escribe el tamaño real de la imagen:
const size_t plane_bytes =
    (channel == 0 ? static_cast<size_t>(stride) * height
                  : static_cast<size_t>(chroma_stride) * chroma_height)
    * bytes_per_pixel;

memset(pixels[channel], value, plane_bytes + MEMORY_PADDING);
El GHSA describe el resultado como una escritura de unos 4 GB en una asignación de unos 1 KB. libheif hace posible la segunda mitad.
Antes de 1.23.5, comprobaba el tamaño declarado en la propiedad ispe del contenedor, no el tamaño codificado en el flujo. Un archivo puede declarar 64 por 64 píxeles en ispe y una imagen mucho mayor en el SPS. libheif reenviaba el archivo a libde265, y libde265 asignaba según el tamaño del flujo.
¿Cómo se explota?
Un atacante sube un archivo HEIC manipulado, lo comparte mediante un enlace público y desencadena la miniatura que inicia la cadena de decodificación.
- El atacante construye un archivo HEIC con un tamaño
ispepequeño, un tamaño codificado grande en el SPS, profundidad de 16 bits y datos HEVC codificados en PCM que colocan bytes elegidos. - El atacante sube el archivo a una cuenta de Nextcloud y crea un enlace de compartición pública.
- El atacante abre el enlace o se lo envía a un usuario. La página de compartición solicita una miniatura.
- Nextcloud llama a ImageMagick, que dirige el archivo a libheif por sus bytes mágicos.
- libheif acepta el tamaño pequeño del contenedor, y libde265 lee el tamaño codificado grande del SPS.
- La asignación del plano se desborda. El llenado y las escrituras PCM superan el búfer, y un rociado de montón coloca los datos controlados en la dirección que usará la limpieza.
- ImageMagick encuentra un error y ejecuta su limpieza. La limpieza sigue el puntero inteligente de C++ falsificado y llama a
system()con el comando del atacante. - El comando se ejecuta como
www-data, el usuario que posee el directorio de datos de Nextcloud.
Pluto Security indica que el comando plantado puede llegar a 488 bytes. En su ejecución de laboratorio, el comando creó un archivo llamado PWNED.txt en el directorio de datos. La firma afirma que la cadena no necesita clic cuando el atacante puede alcanzar una instancia remota y abrir el enlace público. Necesita un clic cuando un despliegue local exige que un usuario lo abra.
No se ha publicado código de explotación. La secuencia proviene del análisis publicado y de su demostración en laboratorio.
¿Cómo se desarrolla el ataque?
Un recurso compartido HEIC público atraviesa cuatro analizadores, el plano infradimensionado se desborda y la limpieza del decodificador ejecuta el comando del atacante como www-data.
enlace público"] --> B["Nextcloud solicita
una miniatura"] B --> C["ImageMagick dirige
por los bytes mágicos"] C --> D["libheif comprueba el tamaño
ispe pequeño"] D --> E["libde265 lee un tamaño
codificado grande del SPS"] E --> F["El tamaño del plano
se reduce a 1 KB"] F --> G["La escritura PCM desborda
el montón con bytes elegidos"] G --> H["La limpieza sigue un puntero
falso hacia system()"] H --> I["El comando se ejecuta
como www-data"]
¿Qué puede hacer un atacante?
Un atacante que alcanza una instancia vulnerable obtiene ejecución de código con la cuenta que posee todos los archivos del directorio de datos de Nextcloud.
- Leer y escribir los archivos, las comparticiones y las versiones de cada usuario en el directorio de datos.
- Ejecutar
occcomowww-data, lo que permite crear y eliminar usuarios, restablecer contraseñas, activar o desactivar aplicaciones, cambiar el modo de mantenimiento y reescribir la configuración del sistema. - Ejecutar un comando de hasta 488 bytes, suficiente para un shell inverso, una línea de exfiltración o un cargador de una carga mayor.
- Usar la cuenta de Nextcloud como punto de apoyo para acceder después al almacenamiento o a los sistemas de identidad conectados.
El impacto se detiene en el usuario del contenedor de Nextcloud en la cadena demostrada. Pluto Security indica que no es una evasión de contenedor, y que el comando no se ejecuta como root en el host. Un despliegue que monte rutas del host en el contenedor, o que lo ejecute con privilegios adicionales, puede ampliar el impacto más allá del directorio de datos.
El atacante necesita un recurso compartido público que llegue a la generación de vistas previas, vistas previas HEIC activas y las bibliotecas vulnerables. No se necesita ninguna cuenta para abrir un recurso compartido público.
¿Por qué funciona la corrección?
La corrección de libde265 pasa la aritmética de los planos a valores de 32 bits sin signo y realiza la multiplicación de la asignación en size_t, así que el tamaño ya no puede desbordarse.
El commit de corrección 8a1b5cf2 cambia la asignación en de265_image_get_buffer():
-  int luma_stride   = (spec->width    + img->alignment-1) / img->alignment * img->alignment;
+  uint32_t luma_stride   = (spec->width    + img->alignment-1) / img->alignment * img->alignment;

-  int luma_bpl   = luma_stride   * ((img->BitDepth_Y+7)/8);
+  uint32_t luma_bpl   = luma_stride   * ((img->BitDepth_Y+7)/8);

-  p[0] = static_cast<uint8_t*>(ALLOC_ALIGNED_16(luma_height   * luma_bpl   + MEMORY_PADDING));
+  // Compute the plane sizes in size_t. Each operand fits in uint32_t, but the
+  // height * bytes-per-line product can exceed UINT32_MAX for large frames, so
+  // the multiplication must be done in 64 bits.
+  p[0] = static_cast<uint8_t*>(ALLOC_ALIGNED_16(static_cast<size_t>(luma_height) * luma_bpl + MEMORY_PADDING));
La asignación ahora reserva el tamaño real del plano, así que el llenado escribe dentro del búfer. El mismo commit convierte la otra asignación de plano y el producto de copia de entrada. La versión 1.1.0 de libde265 también añade parámetros de265_security_limits para limitar el tamaño de imagen y la memoria usados durante la decodificación.
La corrección es completa para CVE-2026-49346 en las rutas de código que toca. El aviso de libde265 sigue indicando «Patched versions: None» aunque la versión 1.1.0 registra la CVE como corregida.
Pluto Security señala esa laguna y la puntuación de 7.1, que según la firma subestima la RCE. Los lectores deben usar 1.1.0 o posterior, no el campo vacío del aviso.
libheif 1.23.5 añade una comprobación independiente. Analiza el tamaño codificado en el SPS HEVC, y en las otras cabeceras de códec, antes de que ningún byte llegue a un complemento de decodificador. La corrección de libde265 o la comprobación de libheif bloquea esta cadena.
¿Cómo compruebo si estuve comprometido?
El análisis publicado no enumera indicadores de compromiso, así que no existe una firma fiable de un intento exitoso. Las comprobaciones siguientes buscan los efectos que dejaría una cadena exitosa, no el archivo HEIC en sí.
- Enumere las cuentas de administrador y compárelas con su referencia:
docker exec -u www-data <container> php occ user:list
- Enumere las aplicaciones activadas y busque una que nadie haya instalado:
docker exec -u www-data <container> php occ app:list
- Busque archivos creados recientemente en el directorio de datos, sobre todo fuera de las carpetas de usuario habituales:
docker exec <container> find /var/www/html/data -type f -newermt '2026-11-01' -printf '%TY-%Tm-%Td %p\n' | head -50
- Busque en el registro del servidor web una ráfaga de solicitudes de vista previa desde una dirección contra un recurso compartido público, seguida de un proceso nuevo o una conexión saliente.
Un resultado es una pista, no una prueba. Un recurso compartido público puede producir muchas solicitudes de vista previa legítimas, y un intento fallido puede dejar solo esas solicitudes. Si las comprobaciones muestran una cuenta de administrador nueva, una aplicación desconocida o un archivo inesperado, trate la instancia como comprometida y renueve los secretos que almacena.
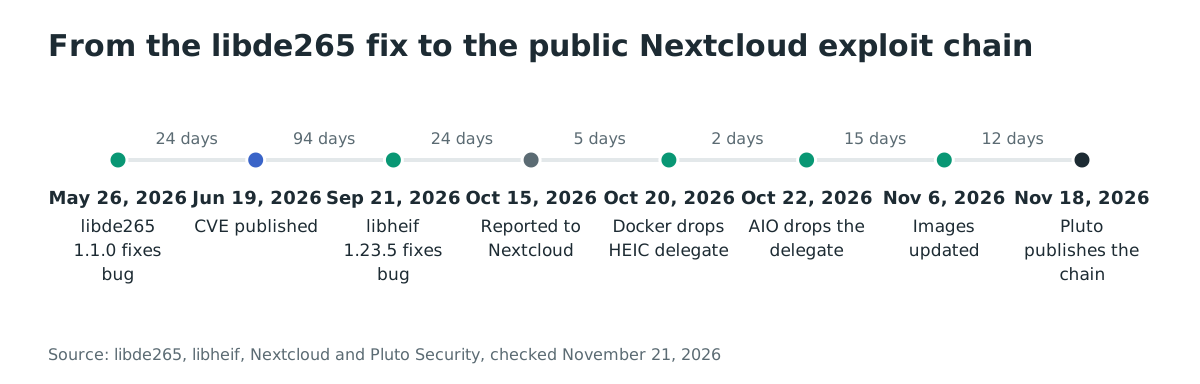
Cronología
- 2026-05-26: se publica libde265 1.1.0 con la corrección del desbordamiento de entero, y se publica GHSA-vv8h-932h-7r86.
- 2026-06-19: se publica CVE-2026-49346.
- 2026-09-21: se publica libheif 1.23.5 con la comprobación del tamaño codificado.
- 2026-10-15: Pluto Security informa a Nextcloud de la cadena completa con una prueba de concepto.
- 2026-10-20: Nextcloud fusiona la PR #2604, que retira
imagemagick-heicde las imágenes fpm-alpine. - 2026-10-22: Nextcloud AIO retira el mismo paquete de su contenedor Nextcloud.
- 2026-10-23: Alpine 3.24 incluye libde265 1.1.3-r0.
- 2026-11-06: Nextcloud publica las imágenes fpm-alpine actualizadas.
- 2026-11-18: Pluto Security publica el análisis técnico completo.
Preguntas frecuentes
¿Afecta a todas las instancias de Nextcloud?
No. Las vistas previas HEIC deben estar activas, las bibliotecas de imagen deben ser vulnerables y un archivo HEIC debe llegar a la generación de vistas previas. Nextcloud 32 a 35 no activa las vistas previas HEIC por defecto. Las imágenes oficiales instalaban el delegado HEIC, así que un administrador que activara el proveedor quedaba expuesto.
¿Es vulnerable la propia aplicación Nextcloud?
No. El fallo de corrupción de memoria está en libde265, y la falta de comprobación del tamaño codificado en libheif permite que la imagen sobredimensionada lo alcance. El código de Nextcloud pide correctamente una miniatura a ImageMagick y confía en la pila de imágenes que hay debajo.
¿Existe un exploit público?
No hay código de explotación público. Pluto Security publicó un análisis técnico completo y una demostración en laboratorio el 2026-11-18, e indica que entregó a Nextcloud una prueba de concepto completa en privado el 2026-10-15.
¿Qué puntuación tiene la CVE?
CVSS v3.1 7.1 Alta, con el vector CVSS:3.1/AV:N/AC:L/PR:N/UI:R/S:U/C:N/I:L/A:H. El registro SSVC de CISA marca la explotación como poc. La puntuación describe el desbordamiento del decodificador. Pluto Security sostiene que subestima la RCE no autenticada que logra la cadena.
¿Desactivar las vistas previas HEIC rompe las miniaturas de las fotos del iPhone?
Sí. Los archivos HEIC dejan de tener vista previa y los usuarios ven un icono genérico. Ese es el coste del recurso alternativo. La actualización de las bibliotecas conserva las vistas previas HEIC y cierra el fallo.
¿Basta la corrección de la imagen Docker para una instalación sin contenedor?
No. Las imágenes Docker retiraron el delegado HEIC. Una instalación sin contenedor usa libde265 y libheif del host, así que actualice esas bibliotecas o retire el delegado HEIC de ImageMagick en el host.
¿AVIF se ve afectado por la misma cadena?
No. AVIF usa otro decodificador, y esta cadena necesita libde265 para H.265. La comprobación del tamaño codificado de libheif 1.23.5 cubre cada códec que dirige, y por eso también bloquea esta ruta HEIC.
Sustituya el delegado HEIC antes del próximo enlace compartido
Descargue la imagen actual de Nextcloud o actualice libde265 a 1.1.0 o posterior, y después confirme que el contenedor en ejecución lleva los paquetes corregidos. Si no necesita las vistas previas HEIC, desactive el proveedor como segunda capa.
Referencias
- Pluto Security, «What If a 'Crash' Bug Could Take Over Your Nextcloud Server?»: https://pluto.security/blog/nextcloud-heic-rce-exploit-chain/ (comprobado el 21 de noviembre de 2026)
- CVE Program, CVE-2026-49346: https://www.cve.org/CVERecord?id=CVE-2026-49346 (comprobado el 21 de noviembre de 2026)
- GitHub Advisory Database, GHSA-vv8h-932h-7r86, «Heap buffer overflow in de265_image_get_buffer via SPS dimension integer overflow»: https://github.com/advisories/GHSA-vv8h-932h-7r86 (comprobado el 21 de noviembre de 2026)
- libde265, commit de corrección 8a1b5cf212f78e1c77cb46eb5d56e492a9336eb8: https://github.com/strukturag/libde265/commit/8a1b5cf212f78e1c77cb46eb5d56e492a9336eb8 (comprobado el 21 de noviembre de 2026)
- libde265, versión v1.1.0: https://github.com/strukturag/libde265/releases/tag/v1.1.0 (comprobado el 21 de noviembre de 2026)
- libheif, versión v1.23.5: https://github.com/strukturag/libheif/releases/tag/v1.23.5 (comprobado el 21 de noviembre de 2026)
- Nextcloud, PR docker #2604, «Trim imagemagick modules from alpine image»: https://github.com/nextcloud/docker/pull/2604 (comprobado el 21 de noviembre de 2026)
- Nextcloud, commit all-in-one ecc86b41fb, «Nextcloud: remove additional imagick (not-required) dependencies»: https://github.com/nextcloud/all-in-one/commit/ecc86b41fb (comprobado el 21 de noviembre de 2026)
- Nextcloud,
PreviewManager.phpen la rama stable35: https://github.com/nextcloud/server/blob/stable35/lib/private/PreviewManager.php (comprobado el 21 de noviembre de 2026) - Docker Hub,
library/nextcloud: https://hub.docker.com/r/library/nextcloud (comprobado el 21 de noviembre de 2026) - Alpine Linux, libde265 1.1.3-r0 en v3.24: https://pkgs.alpinelinux.org/packages?name=libde265&branch=v3.24&arch=x86_64 (comprobado el 21 de noviembre de 2026)
- Alpine Linux, libheif 1.23.7-r0 en v3.24: https://pkgs.alpinelinux.org/packages?name=libheif&branch=v3.24&arch=x86_64 (comprobado el 21 de noviembre de 2026)
- CISA, catálogo Known Exploited Vulnerabilities, versión 2026.11.20: https://www.cisa.gov/known-exploited-vulnerabilities-catalog (comprobado el 21 de noviembre de 2026)