TYPO3 安装程序重启导致远程代码执行(CVE-2026-119623)
TYPO3 低权限后台用户可以重新启用安装程序并创建管理员,最终导致远程代码执行。
TL;DR
- 即使实例已经配置完成,只要 Web 根目录中存在名为
FIRST_INSTALL的文件,TYPO3 CMS 就会重新打开首次安装向导。该向导没有身份验证。 - 低权限后台用户可以通过在线媒体端点创建该文件,然后使用向导创建管理员并修改数据库连接。公告将该链条评为 CVSS v4.0 9.4 严重。
- 受影响分支为 10.0.0 至 10.4.62、11.0.0 至 11.5.56、12.0.0 至 12.4.51、13.0.0 至 13.4.39 和 14.0.0 至 14.3.11。修复版本已发布。截至 2026 年 11 月 17 日,未发现利用,该批次中没有任何 CVE 进入 CISA KEV。
- 升级到 10.4.63 ELTS、11.5.57 ELTS、12.4.52 ELTS、13.4.40 LTS 或 14.3.12 LTS。如果无法升级,请封锁
/typo3/install.php并删除每个FIRST_INSTALL文件。
我受影响吗?
以下条件全部成立时,你会受到影响:
- 你运行的是受影响范围内的 TYPO3 CMS:10.0.0 至 10.4.62、11.0.0 至 11.5.56、12.0.0 至 12.4.51、13.0.0 至 13.4.39 或 14.0.0 至 14.3.11。
- 安装程序路径
/typo3/install.php可从网络访问。TYPO3 将它放在 Web 根目录中。 - 至少存在一个后台账户(包括低权限账户),或其他进程可以写入 Web 根目录。
W3Techs 将 TYPO3 列为全部网站的 0.3%,因此受影响分支是一个需要检查的庞大安装基础。
该链条仅在文件创建步骤需要后台账户。一旦标记文件存在,安装程序本身就会接受未认证的访问者。没有后台用户也没有写入路径的实例不受已公布链条影响。
| 分支 | 受影响版本 | 修复版本 |
|---|---|---|
| TYPO3 14 LTS | 14.0.0 至 14.3.11 | 14.3.12 LTS |
| TYPO3 13 LTS | 13.0.0 至 13.4.39 | 13.4.40 LTS |
| TYPO3 12 ELTS | 12.0.0 至 12.4.51 | 12.4.52 ELTS |
| TYPO3 11 ELTS | 11.0.0 至 11.5.56 | 11.5.57 ELTS |
| TYPO3 10 ELTS | 10.0.0 至 10.4.62 | 10.4.63 ELTS |
检查已安装版本并查找残留的标记文件。在 TYPO3 项目根目录中运行这两个命令。
composer show typo3/cms-core | grep -E "^versions"
find . -maxdepth 2 -iname 'FIRST_INSTALL*' -ls
Composer 安装会在 composer.lock 中记录版本。旧式安装将其保存在 typo3/sysext/core/Classes/Information/Typo3Version.php 中。还要检查安装程序是否能从互联网响应。
curl -sI https://www.example.com/typo3/install.php | head -n 1
如何修复?
升级到你所在分支的修复版本。公告于 2026-11-17 发布了全部五个版本,每个版本都包含相同的三项修复。
- 将
typo3/cms-core和所有typo3/cms-*包更新到你所在分支的修复版本。使用 14.3.12、13.4.40、12.4.52、11.5.57 或 10.4.63。 - 运行数据库和缓存更新步骤:先执行
vendor/bin/typo3 extension:setup,再执行vendor/bin/typo3 cache:flush。 - 从公开 Web 根目录和项目根目录中删除每个名称以
FIRST_INSTALL开头的文件。 - 检查后台用户和系统维护者,查找不认识的账户。公告要求管理员在任何暴露之后执行此操作。
- 在 Web 服务器或反向代理上封锁
/typo3/install.php。已配置的生产实例不需要安装程序。
无法升级的网站的变通方法是封锁安装程序路径并删除标记文件。这关闭了已公布的链条,但并未修复缺失的检查。新的文件写入路径可以重新打开同一个向导。TYPO3 还建议通过 options.impexp.enableImportForNonAdminUser 禁用非管理员的导入,因为相关的路径遍历使用该模块,并且无需安装程序即可实现代码执行。
根本原因是什么?
EnableFileService::isFirstInstallAllowed() 将任何 FIRST_INSTALL 标记文件视为首次安装正在进行的证据。它从不检查实例是否已有 settings.php,因此写入 Web 根目录的文件会在已配置的站点上重新打开安装程序。
易受攻击的方法位于 typo3/sysext/install/Classes/Service/EnableFileService.php 的 13.4.39 标签中:
public static function isFirstInstallAllowed(): bool
{
    $files = self::getFirstInstallFilePaths();
    if (!empty($files)) {
        return true;
    }
    return false;
}
getFirstInstallFilePaths() 使用未锚定的后缀模式匹配标记,因此任何名称以 FIRST_INSTALL 开头的文件都会被计入:
preg_match('~^' . self::FIRST_INSTALL_FILE_PATH . '.*~i', $file)
安装程序是独立于后台的入口点。一旦 isFirstInstallAllowed() 返回真,向导就会在没有后台会话的情况下运行。它可以重写数据库连接并创建后台管理员和系统维护者,这就是导致代码执行的步骤。
文件创建部分来自两个相关公告。TYPO3-CORE-SA-2026-026 允许任何已认证的后台用户(即使没有文件挂载或模块访问权限)向回退存储添加在线媒体。该存储是公开 Web 根目录,文件名部分可控。TYPO3-CORE-SA-2026-025 在导入/导出模块中添加了路径遍历,可以向 Web 服务器可写的任何位置写入文件。
如何被利用?
已公布的链条从低权限后台账户到新管理员分五步进行。
- 攻击者使用任何后台账户登录,包括没有文件挂载和模块访问权限的账户。
- 攻击者调用在线媒体端点,并指定回退存储中的目标文件夹,即公开 Web 根目录。生成的文件名以
FIRST_INSTALL开头。 - 攻击者在没有会话的情况下打开
/typo3/install.php。标记文件使isFirstInstallAllowed()返回真,因此安装程序运行。 - 攻击者更改数据库连接并创建新的管理员和系统维护者账户。
- 获得管理员权限后,攻击者安装或编辑扩展,或使用 Install Tool 在服务器上执行代码。
导入/导出漏洞是一条不需要安装程序的独立路径。管理员,或启用了 options.impexp.enableImportForNonAdminUser 的非管理员用户,导入特制的 T3D 或 XML 文件。导入数据中的文件哈希成为临时文件路径,因此攻击者可以把任意内容的文件写入 Web 服务器可写的任何位置,例如公共 Web 根目录中的 PHP 文件。这会直接导致代码执行,封锁 /typo3/install.php 也无法阻止。
攻击如何展开?
低权限后台用户通过在线媒体端点将标记文件写入 Web 根目录,未认证的安装程序重新打开,新的管理员账户导致代码执行。
账户"] --> B["在线媒体将
FIRST_INSTALL 写入 Web 根目录"] B --> C["安装程序看到标记
但没有 isInstalling 检查"] C --> D["未认证的
/typo3/install.php"] D --> E["更改数据库设置
并创建管理员账户"] E --> F["扩展或 Install Tool
在服务器上执行代码"]
攻击者能做什么?
完成链条的攻击者控制 TYPO3 实例,并可以以 Web 服务器用户身份执行代码。条件也是影响的一部分:
- 攻击者需要任意权限级别的后台账户,以通过在线媒体端点写入标记文件。
- 安装程序路径必须可访问。在代理上封锁
/typo3/install.php的站点移除了将标记转化为会话的步骤。 - 导入/导出路径需要管理员,或启用了导入的非管理员账户,并且无需安装程序即可实现代码执行。
- 除了已认证请求之外,不需要用户交互。
- 结果是新的管理员和系统维护者,因此即使初始账户被禁用,攻击者仍保留访问权限。
公告没有演示公开漏洞利用。它指出安装程序可以更改数据库连接并创建账户,而这会导致远程代码执行。
为什么修复有效?
修复使标记文件成为必要条件,但不再是充分条件。isFirstInstallAllowed() 现在还要求实例未配置,或新的安装明确正在进行。
public static function isFirstInstallAllowed(): bool
{
    if (empty(self::getFirstInstallFilePaths())) {
        return false;
    }
    $configurationManager = new ConfigurationManager();
    if (!@is_file($configurationManager->getSystemConfigurationFileLocation())) {
        return true;
    }
    try {
        return (bool)$configurationManager->getLocalConfigurationValueByPath('SYS/isInstalling');
    } catch (MissingArrayPathException) {
        return false;
    }
}
新的 SYS/isInstalling 设置默认为假。安装命令在新安装期间将其设为真,并在完成时设回假。从旧版本升级的实例没有该键,MissingArrayPathException 分支返回假,因此安装程序保持关闭。
标记匹配现在锚定到确切名称:
$isFirstInstallFile = static fn(string $file): bool
    => strcasecmp($file, self::FIRST_INSTALL_FILE_PATH) === 0
    || strcasecmp($file, self::FIRST_INSTALL_FILE_PATH . '.txt') === 0;
该修复对安装程序路径是完整的。它并未移除相关的文件写入漏洞,因此同一版本也修复了在线媒体和导入/导出问题。请应用整个版本,而不仅仅是安装程序更改。
如何检查是否已遭入侵?
在日志中查找意外的标记文件、新的管理员账户和对安装程序的请求。缺少日志行并不能证明安装程序从未被访问。
- 在公开 Web 根目录和项目根目录中查找任何名称以
FIRST_INSTALL开头的文件,包括FIRST_INSTALL.txt。 - 检查后台用户和系统维护者,查找在暴露窗口前后创建的账户。检查
be_users中的最近记录以及admin或systemMaintainer标志。 - 在 Web 服务器日志中搜索对
/typo3/install.php的请求,尤其是来自从未使用过后台的地址的 POST 请求。 - 搜索指定回退存储或 Web 根目录路径的在线媒体端点请求。
- 检查
config/system/settings.php中的数据库连接设置是否有意外更改。 - 检查 TYPO3 弃用日志和 Install Tool 日志,查找在维护窗口之外运行的安装步骤。
如果发现标记文件或未知管理员,请将该实例视为已遭入侵。从已知良好的备份重建,轮换数据库和后台凭据,并检查扩展的更改。
时间线
修复在描述它的公告发布前 40 天编写。
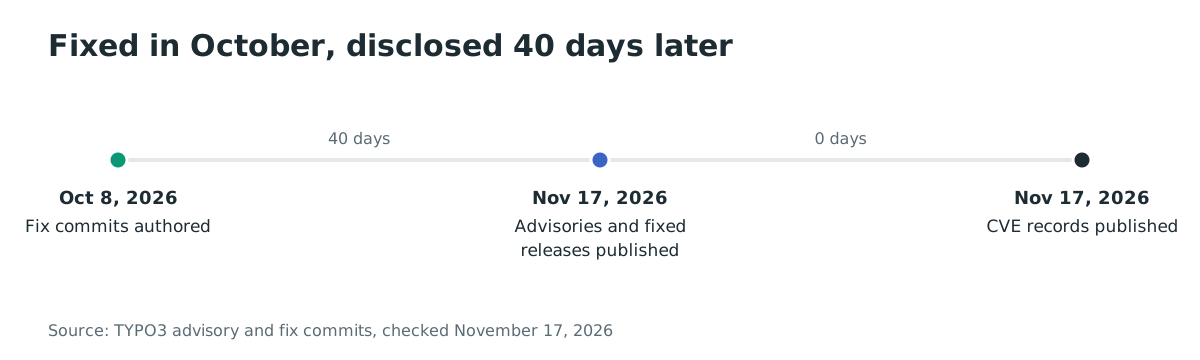
- 2026-10-08:Torben Hansen 为 14.3、13.4 和 main 分支编写安装程序修复提交。
- 2026-11-17:TYPO3 发布十个安全公告,包括 TYPO3-CORE-SA-2026-027,并发布 10.4.63 ELTS、11.5.57 ELTS、12.4.52 ELTS、13.4.40 LTS 和 14.3.12 LTS。
- 2026-11-17:该批次的 CVE 记录发布,包括 11:11 UTC 的 CVE-2026-119623。
- 2026-11-17:未发现利用,该批次中没有任何条目进入 CISA KEV。
常见问题
安装程序真的没有身份验证吗?
是的,只要存在 FIRST_INSTALL 标记文件。该向导设计用于实例还没有管理员的阶段,因此没有自己的登录。修复对真正的首次安装保留该行为,并对已配置的实例关闭它。
利用它需要管理员账户吗?
主链条不需要。任何后台账户都可以向回退存储添加在线媒体,这足以写入标记文件。导入/导出变体确实需要管理员,或启用了导入的非管理员用户。
哪个版本修复了它?
14.3.12 LTS、13.4.40 LTS、12.4.52 ELTS、11.5.57 ELTS 和 10.4.63 ELTS 都修复了 CVE-2026-119623。使用你所在分支的版本,并在同一步骤中更新所有 typo3/cms-* 包。
封锁安装程序能修复整个批次吗?
不能。封锁 /typo3/install.php 移除了将标记转化为会话的步骤,但在线媒体和导入/导出漏洞仍然存在。它们仍然可以向 Web 根目录写入文件,而导入/导出漏洞可以写入无需安装程序即可运行的 PHP 文件。升级以获得全部三项修复。
有 CVE 或 KEV 记录吗?
CVE-2026-119623 涵盖安装程序漏洞,其 CVE 记录于 2026-11-17 发布。截至 2026 年 11 月 17 日,该批次中没有任何 CVE 进入 CISA KEV,TYPO3 也未报告已知利用。
TYPO3 v9 或更早版本受影响吗?
公告列出 10.0.0 及更高版本。TYPO3 v9 已终止支持,不再接收安全版本。仍在使用 v9 的站点应迁移到受支持的分支,因为标记文件行为也存在于更早的版本中。
使用 Ostorlab 发现暴露的 TYPO3 安装
Ostorlab 的攻击面发现功能清点组织暴露在互联网上的主机和路径,帮助你找到仍在 /typo3/install.php 上响应的 TYPO3 站点并优先修复。请从 https://ostorlab.co/product/attacksurface_discovery 开始,清点暴露的主机。
参考文献
- TYPO3,"TYPO3-CORE-SA-2026-027: Missing Authentication in Installer",2026-11-17(2026 年 11 月 17 日核查)。https://news.typo3.com/security/advisory/typo3-core-sa-2026-027
- TYPO3,"TYPO3-CORE-SA-2026-026: Missing Authorization in Online Media Handling",2026-11-17(2026 年 11 月 17 日核查)。https://news.typo3.com/security/advisory/typo3-core-sa-2026-026
- TYPO3,"TYPO3-CORE-SA-2026-025: Path Traversal in Import/Export Module",2026-11-17(2026 年 11 月 17 日核查)。https://news.typo3.com/security/advisory/typo3-core-sa-2026-025
- TYPO3,安全公告索引,2026-11-17(2026 年 11 月 17 日核查)。https://news.typo3.com/security
- TYPO3,安装程序修复提交,2026-10-08(2026 年 11 月 17 日核查)。https://github.com/TYPO3/typo3/commit/0f0a1ca5a5eae9349a38e6d34b096c01d9bf6d1d
- TYPO3,在线媒体修复提交,2026-10-08(2026 年 11 月 17 日核查)。https://github.com/TYPO3/typo3/commit/f342b4d7aa1f6c058f09f69eb8db17f22b0a550b
- CVE Program,CVE-2026-119623 记录,2026-11-17(2026 年 11 月 17 日核查)。https://www.cve.org/CVERecord?id=CVE-2026-119623
- W3Techs,TYPO3 使用统计,2026-11-17(2026 年 11 月 17 日核查)。https://w3techs.com/technologies/details/cm-typo3