TYPO3 インストーラ再開によるRCE(CVE-2026-119623)
TYPO3の低権限バックエンドユーザーがインストーラを再開し、管理者を作成してリモートコード実行に至る可能性があります。
要点
- TYPO3 CMSは、すでに設定済みのインスタンスでも、
FIRST_INSTALLという名前のファイルがWebルートにあると初回インストールウィザードを再び開きます。ウィザードに認証はありません。 - 低権限のバックエンドユーザーがオンラインメディアのエンドポイント経由でそのファイルを作成し、ウィザードで管理者を作成してデータベース接続を変更できます。アドバイザリはこの連鎖をCVSS v4.0 9.4 Criticalと評価しています。
- 影響を受けるブランチは10.0.0から10.4.62、11.0.0から11.5.56、12.0.0から12.4.51、13.0.0から13.4.39、14.0.0から14.3.11です。修正版は公開済みです。悪用は確認されておらず、2026年11月17日時点でこの一連のCVEはCISAのKEVにありません。
- 10.4.63 ELTS、11.5.57 ELTS、12.4.52 ELTS、13.4.40 LTS、14.3.12 LTSに更新してください。更新できない場合は
/typo3/install.phpをブロックし、すべてのFIRST_INSTALLファイルを削除してください。
影響を受けますか?
次の条件がすべて当てはまる場合に影響を受けます。
- TYPO3 CMSの10.0.0から10.4.62、11.0.0から11.5.56、12.0.0から12.4.51、13.0.0から13.4.39、14.0.0から14.3.11のいずれかを実行している。
- インストーラのパス
/typo3/install.phpがネットワークから到達できる。TYPO3はこれをWebルートに配置します。 - 低権限を含むバックエンドアカウントが少なくとも1つ存在する、または別のプロセスがWebルートにファイルを書き込める。
W3Techs は TYPO3 を全ウェブサイトの 0.3 パーセントと集計しており、影響を受けるブランチは確認すべき大きな導入基盤です。
この連鎖でバックエンドアカウントが必要なのはファイル作成の段階だけです。マーカーファイルが存在すれば、インストーラ自体は未認証の訪問者を受け入れます。バックエンドユーザーも書き込み経路もないインスタンスは、公開された連鎖の影響を受けません。
| ブランチ | 影響を受けるバージョン | 修正バージョン |
|---|---|---|
| TYPO3 14 LTS | 14.0.0から14.3.11 | 14.3.12 LTS |
| TYPO3 13 LTS | 13.0.0から13.4.39 | 13.4.40 LTS |
| TYPO3 12 ELTS | 12.0.0から12.4.51 | 12.4.52 ELTS |
| TYPO3 11 ELTS | 11.0.0から11.5.56 | 11.5.57 ELTS |
| TYPO3 10 ELTS | 10.0.0から10.4.62 | 10.4.63 ELTS |
インストール済みバージョンを確認し、残存するマーカーファイルを探してください。どちらのコマンドもTYPO3プロジェクトのルートで実行します。
composer show typo3/cms-core | grep -E "^versions"
find . -maxdepth 2 -iname 'FIRST_INSTALL*' -ls
Composerインストールではcomposer.lockにバージョンが記録されます。旧式のインストールではtypo3/sysext/core/Classes/Information/Typo3Version.phpにあります。インストーラがインターネットから応答するかも確認してください。
curl -sI https://www.example.com/typo3/install.php | head -n 1
修正方法
使用中のブランチの修正版に更新してください。アドバイザリは2026-11-17に5つすべてを公開し、それぞれに同じ3つの修正が含まれています。
typo3/cms-coreとすべてのtypo3/cms-*パッケージを、使用中のブランチの修正版に更新します。14.3.12、13.4.40、12.4.52、11.5.57、10.4.63のいずれかを使用します。- データベースとキャッシュの更新手順を実行します。
vendor/bin/typo3 extension:setupの後にvendor/bin/typo3 cache:flushを実行します。 - 公開Webルートとプロジェクトルートから、名前が
FIRST_INSTALLで始まるすべてのファイルを削除します。 - バックエンドユーザーとシステムメンテナーを確認し、心当たりのないアカウントを探します。アドバイザリは、露出があった後に管理者がこれを行うよう求めています。
- Webサーバーまたはリバースプロキシで
/typo3/install.phpをブロックします。設定済みの本番インスタンスにインストーラは不要です。
更新できないサイトの回避策は、インストーラのパスをブロックし、マーカーファイルを削除することです。公開された連鎖は閉じますが、欠けているチェックは修正されません。新しいファイル書き込み経路があれば同じウィザードを再び開けます。TYPO3は、関連するパストラバーサルがこのモジュールを使い、インストーラなしでコード実行に至るため、options.impexp.enableImportForNonAdminUserで非管理者のインポートを無効にすることをも推奨しています。
根本原因は何ですか?
EnableFileService::isFirstInstallAllowed()は、FIRST_INSTALLマーカーファイルがあれば初回インストールが進行中だとみなしていました。インスタンスにsettings.phpがすでにあるかを確認しなかったため、Webルートに書き込まれたファイルが設定済みサイトのインストーラを再び開きました。
脆弱なメソッドはtypo3/sysext/install/Classes/Service/EnableFileService.phpの13.4.39タグにあります。
public static function isFirstInstallAllowed(): bool
{
    $files = self::getFirstInstallFilePaths();
    if (!empty($files)) {
        return true;
    }
    return false;
}
getFirstInstallFilePaths()はマーカーをアンカーされていない接尾辞パターンで照合したため、名前がFIRST_INSTALLで始まるすべてのファイルが対象になりました。
preg_match('~^' . self::FIRST_INSTALL_FILE_PATH . '.*~i', $file)
インストーラはバックエンドとは別のエントリポイントです。isFirstInstallAllowed()が真を返すと、ウィザードはバックエンドセッションなしで実行されました。データベース接続を書き換え、バックエンド管理者とシステムメンテナーを作成できるため、コード実行につながります。
ファイル作成側は2つの関連アドバイザリにあります。TYPO3-CORE-SA-2026-026では、ファイルマウントもモジュールアクセスもないものを含む認証済みバックエンドユーザーが、フォールバックストレージにオンラインメディアを追加できます。そのストレージは公開Webルートで、ファイル名は部分的に制御できます。TYPO3-CORE-SA-2026-025はImport/Exportモジュールのパストラバーサルで、Webサーバーが書き込める場所にファイルを書き込めます。
どのように悪用されますか?
公開された連鎖は、低権限のバックエンドアカウントから新しい管理者まで5つの手順で進みます。
- 攻撃者は、ファイルマウントもモジュールアクセスもないものを含む任意のバックエンドアカウントでサインインします。
- 攻撃者はオンラインメディアのエンドポイントを呼び出し、フォールバックストレージ内の宛先フォルダを指定します。フォールバックストレージは公開Webルートです。生成されるファイル名は
FIRST_INSTALLで始まります。 - 攻撃者はセッションなしで
/typo3/install.phpを開きます。マーカーファイルによりisFirstInstallAllowed()が真を返し、インストーラが実行されます。 - 攻撃者はデータベース接続を変更し、新しい管理者とシステムメンテナーアカウントを作成します。
- 管理者アクセスを得た攻撃者は、拡張機能をインストールまたは編集するか、Install Toolを使ってサーバー上でコードを実行します。
Import/Exportの脆弱性は、インストーラを必要としない別の経路です。管理者、またはoptions.impexp.enableImportForNonAdminUserが有効な非管理者ユーザーが、細工したT3DまたはXMLファイルをインポートします。インポートデータのファイルハッシュが一時ファイルのパスになるため、攻撃者はWebサーバーが書き込める任意の場所に、任意の内容のファイル(たとえば公開WebルートのPHPファイル)を書き込めます。これは直接コード実行につながり、/typo3/install.phpをブロックしても防げません。
攻撃の流れは?
低権限のバックエンドユーザーがオンラインメディアのエンドポイント経由でWebルートにマーカーファイルを書き込み、未認証のインストーラが再び開き、新しい管理者アカウントがコード実行につながります。
アカウント"] --> B["オンラインメディアが
WebルートにFIRST_INSTALLを書き込み"] B --> C["インストーラはマーカーを見て
isInstallingの確認がない"] C --> D["未認証の
/typo3/install.php"] D --> E["データベース設定を変更し
管理者アカウントを作成"] E --> F["拡張機能かInstall Toolが
サーバー上でコードを実行"]
攻撃者に何ができますか?
連鎖を完了した攻撃者はTYPO3インスタンスを制御し、Webサーバーユーザーとしてコードを実行できます。条件は影響の一部です。
- 攻撃者は、オンラインメディアのエンドポイント経由でマーカーファイルを書き込むために、任意の権限レベルのバックエンドアカウントを1つ必要とします。
- インストーラのパスに到達できる必要があります。プロキシで
/typo3/install.phpをブロックするサイトでは、マーカーをセッションに変える段階がなくなります。 - Import/Exportの経路には管理者、またはインポートが有効な非管理者アカウントが必要で、インストーラなしでコード実行に至ります。
- 認証済みリクエスト以外にユーザー操作は不要です。
- 結果は新しい管理者とシステムメンテナーなので、最初のアカウントを無効化しても攻撃者はアクセスを保持します。
アドバイザリは公開エクスプロイトを示していません。インストーラがデータベース接続を変更しアカウントを作成でき、それがリモートコード実行につながると述べています。
修正が機能する理由
修正により、マーカーファイルは必要ですが十分ではなくなりました。isFirstInstallAllowed()は、インスタンスが未設定であるか、新しいインストールが明示的に進行中であることも要求します。
public static function isFirstInstallAllowed(): bool
{
    if (empty(self::getFirstInstallFilePaths())) {
        return false;
    }
    $configurationManager = new ConfigurationManager();
    if (!@is_file($configurationManager->getSystemConfigurationFileLocation())) {
        return true;
    }
    try {
        return (bool)$configurationManager->getLocalConfigurationValueByPath('SYS/isInstalling');
    } catch (MissingArrayPathException) {
        return false;
    }
}
新しいSYS/isInstalling設定はデフォルトでfalseです。セットアップコマンドは新しいインストール中にtrueにし、完了時にfalseに戻します。古いバージョンから更新したインスタンスにはこのキーがなく、MissingArrayPathExceptionの分岐がfalseを返すため、インストーラは閉じたままです。
マーカーの照合は正確な名前にアンカーされました。
$isFirstInstallFile = static fn(string $file): bool
    => strcasecmp($file, self::FIRST_INSTALL_FILE_PATH) === 0
    || strcasecmp($file, self::FIRST_INSTALL_FILE_PATH . '.txt') === 0;
修正はインストーラの経路については完全です。関連するファイル書き込みの脆弱性は除去しないため、同じリリースでオンラインメディアとImport/Exportの問題も修正しています。インストーラの変更だけでなく、リリース全体を適用してください。
侵害されたかどうかを確認するには?
予期しないマーカーファイル、新しい管理者アカウント、ログ内のインストーラへのリクエストを探してください。ログ行がないことは、インストーラに到達しなかった証明にはなりません。
- 公開Webルートとプロジェクトルートで、
FIRST_INSTALL.txtを含め、名前がFIRST_INSTALLで始まるすべてのファイルを探します。 - バックエンドユーザーとシステムメンテナーを確認し、露出期間の前後に作成されたアカウントを探します。
be_usersの最近の行とadminまたはsystemMaintainerフラグを確認します。 - Webサーバーのログで
/typo3/install.phpへのリクエスト、特にバックエンドを使ったことのないアドレスからのPOSTを探します。 - フォールバックストレージやWebルート内のパスを指定するオンラインメディアのエンドポイントへのリクエストを探します。
config/system/settings.phpのデータベース接続設定に予期しない変更がないか確認します。- TYPO3の非推奨ログとInstall Toolのログで、メンテナンス時間外に実行されたセットアップ手順を確認します。
マーカーファイルや不明な管理者を見つけた場合は、インスタンスを侵害されたものとして扱ってください。正常なバックアップから再構築し、データベースとバックエンドの認証情報をローテーションし、拡張機能の変更を確認します。
年表
修正は、それを説明するアドバイザリより40日前に書かれました。
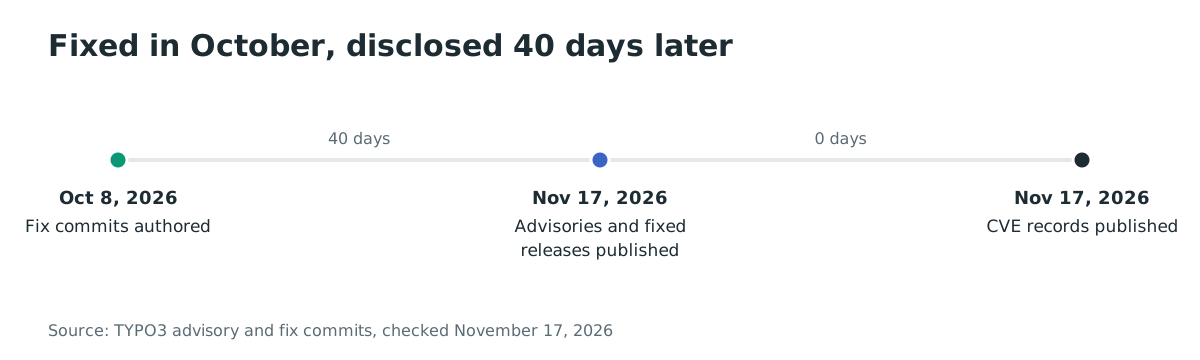
- 2026-10-08:Torben Hansenが14.3、13.4、mainブランチ向けのインストーラ修正コミットを作成します。
- 2026-11-17:TYPO3がTYPO3-CORE-SA-2026-027を含む10件のセキュリティアドバイザリを公開し、10.4.63 ELTS、11.5.57 ELTS、12.4.52 ELTS、13.4.40 LTS、14.3.12 LTSをリリースします。
- 2026-11-17:CVE-2026-119623を含む一連のCVEレコードが11:11 UTCに公開されます。
- 2026-11-17:悪用は確認されておらず、一連のいずれもCISAのKEVにありません。
よくある質問
インストーラは本当に未認証ですか?
はい、FIRST_INSTALLマーカーが存在すれば未認証です。ウィザードはインスタンスに管理者がまだいない段階で実行される設計のため、独自のログインがありません。修正は本当の初回インストールではこの動作を維持し、設定済みインスタンスでは閉じます。
悪用に管理者アカウントが必要ですか?
主要な連鎖では不要です。任意のバックエンドアカウントがフォールバックストレージにオンラインメディアを追加でき、それだけでマーカーファイルを書き込めます。Import/Exportの変種には管理者、またはインポートが有効な非管理者ユーザーが必要です。
どのリリースで修正されますか?
14.3.12 LTS、13.4.40 LTS、12.4.52 ELTS、11.5.57 ELTS、10.4.63 ELTSがCVE-2026-119623を修正します。使用中のブランチのリリースを使い、同じ手順で全typo3/cms-*パッケージを更新してください。
インストーラをブロックすれば一連の全体が修正されますか?
いいえ。/typo3/install.phpをブロックするとマーカーをセッションに変える段階はなくなりますが、オンラインメディアとImport/Exportの脆弱性は残ります。これらは依然としてWebルートにファイルを書き込め、Import/Exportの脆弱性はインストーラなしで実行されるPHPファイルを書き込めます。3つの修正を得るには更新してください。
CVEやKEVの登録はありますか?
CVE-2026-119623がインストーラの脆弱性を対象とし、CVEレコードは2026-11-17に公開されました。2026年11月17日時点で一連のCVEはCISAのKEVになく、TYPO3は既知の悪用を報告していません。
TYPO3 v9以前は影響を受けますか?
アドバイザリは10.0.0以降を挙げています。TYPO3 v9はサポート終了で、セキュリティリリースがありません。v9のサイトはサポート対象ブランチに移行してください。マーカーファイルの動作は古いリリースにも存在します。
Ostorlabで露出したTYPO3インストールを見つける
Ostorlabの攻撃表面ディスカバリは、組織がインターネットに公開しているホストとパスを棚卸しし、/typo3/install.phpにまだ応答するTYPO3サイトを見つけて優先的に修正できるようにします。https://ostorlab.co/product/attacksurface_discovery から始め、露出したホストを棚卸ししてください。
参考資料
- TYPO3, "TYPO3-CORE-SA-2026-027: Missing Authentication in Installer", 2026-11-17 (2026年11月17日確認). https://news.typo3.com/security/advisory/typo3-core-sa-2026-027
- TYPO3, "TYPO3-CORE-SA-2026-026: Missing Authorization in Online Media Handling", 2026-11-17 (2026年11月17日確認). https://news.typo3.com/security/advisory/typo3-core-sa-2026-026
- TYPO3, "TYPO3-CORE-SA-2026-025: Path Traversal in Import/Export Module", 2026-11-17 (2026年11月17日確認). https://news.typo3.com/security/advisory/typo3-core-sa-2026-025
- TYPO3, セキュリティアドバイザリ一覧, 2026-11-17 (2026年11月17日確認). https://news.typo3.com/security
- TYPO3, インストーラの修正コミット, 2026-10-08 (2026年11月17日確認). https://github.com/TYPO3/typo3/commit/0f0a1ca5a5eae9349a38e6d34b096c01d9bf6d1d
- TYPO3, オンラインメディアの修正コミット, 2026-10-08 (2026年11月17日確認). https://github.com/TYPO3/typo3/commit/f342b4d7aa1f6c058f09f69eb8db17f22b0a550b
- CVE Program, CVE-2026-119623レコード, 2026-11-17 (2026年11月17日確認). https://www.cve.org/CVERecord?id=CVE-2026-119623
- W3Techs, TYPO3使用統計, 2026-11-17 (2026年11月17日確認). https://w3techs.com/technologies/details/cm-typo3