Broadcom AutoSys の未認証 RCE(CVE-2026-126551)
Broadcom AutoSys WCC の 3 つの未認証脆弱性により、スケジューラまたはそのエージェントでコマンドを実行できます。24.2.01 で修正済みです。
要点
- AutoSys Workload Automation の Workload Control Center(WCC)にある 3 つの未認証脆弱性により、WCC サーバーまたは管理対象の System Agent ホストでコマンドを実行できます。
- 最も深刻なのはハードコードされた暗号鍵 CVE-2026-126551 で、Broadcom は CVSS v4.0 9.3 重大と評価しています。CVE-2026-126552 と CVE-2026-126553 も 9.3 重大です。
- Broadcom は 2026 年 11 月 17 日に CA20261117-01 を公開しました。悪用は確認されておらず、2026 年 11 月 18 日時点で 3 つとも CISA KEV には入っていません。
- AutoSys 24.2.01 以降に更新してください。24.1.00 以降では脆弱な 2 つのエンドポイントがすでに削除されています。
影響を受けますか?
影響を受けるバージョンと露出条件は CVE ごとに異なります。
- Workload Control Center(WCC)12.1.x から 24.2.00 を実行している。
- WCC の Web 層に、攻撃者が使えるネットワークから到達できる。
- CVE-2026-126552 と CVE-2026-126553 については、WCC が 12.1.x から 24.0.01 である。24.1.00 のプラットフォーム移行で両方のエンドポイントが削除されました。
- CVE-2026-126551 のコード実行は、WCC が管理する System Agent ホストに影響します。
AutoSys は Broadcom の Windows および Linux 向けエンタープライズ・ワークロード自動化製品です。バッチジョブをスケジュールし、管理対象ホストでコマンドを実行するため、WCC の Web 層の脆弱性はコンソールにとどまりません。アドバイザリは製品の導入数を示していません。
| ブランチ | 影響を受けるバージョン | 修正バージョン |
|---|---|---|
| WCC 24.2 | 24.2.00 (CVE-2026-126551 のみ) | 24.2.01 |
| WCC 24.1 | 24.1.00 以降の 24.1.x(CVE-2026-126551 のみ) | 24.2.01 |
| WCC 24.0 | 24.0.00 から 24.0.01(3 つの CVE) | 24.2.01 |
| WCC 12.1 | 12.1.00 から 12.1.01 Cum 06(3 つの CVE) | 24.2.01 |
AutoSys Web UI の「バージョン情報」で WCC のバージョンと累積レベルを確認します。スケジューラとクライアントのホストでは autoflags ユーティリティでエンジンのバージョンを確認します。
autoflags -a version
同じアドバイザリはエンジンクライアントの 2 つの問題、CVE-2026-126556 と CVE-2026-126557 も扱っています。これらはローカルまたはクライアント側の問題で、3 つの未認証 Web 脆弱性には含まれず、アドバイザリは別々の修正を示しています。
修正方法
WCC と AutoSys エンジンを 24.2.01 に更新し、スクリプトから非推奨のパスワードオプションを削除します。ハードコードされた鍵の修正は更新だけです。
- WCC サーバーとエンジンホストで AutoSys Workload Automation を 24.2.01 に更新します。
- 12.1.x または 24.0.x でまだ 24.2.01 に到達できない場合は、24.1.00 以降に移行します。このリリースは CVE-2026-126552 と CVE-2026-126553 のエンドポイントを削除しますが、CVE-2026-126551 は修正しません。
- ネイティブクライアントのコマンドで
-pwと-pwxを環境変数ASPASSWORDに置き換えます。Broadcom は 24.2.01 でこれらのオプションを非推奨にしましたが、まだ削除するリリースはないと述べています。 - WCC の Web 層とエンジンのポートを、必要なネットワークだけに制限します。コンソールをインターネットに公開しないでください。
- WCC の「バージョン情報」と
autoflags -a versionで新しいバージョンを確認します。
# Confirm the engine build after the upgrade
autoflags -a version
更新できないコンソールの回避策はネットワーク分離です。WCC を必要とする管理者と統合ホストだけを許可し、それ以外をブロックします。3 つの脆弱性への露出は減りますが、ハードコードされた鍵は有効なままなので、修正ではありません。
根本原因は何ですか?
Broadcom の通知は WCC の Web 層にある 3 つの別々の弱点を説明しています。どれも未認証の要求を特権操作に到達させ、Broadcom はコードも修正差分も公開していません。
CVE-2026-126551 は WCC でのハードコードされた暗号鍵の使用です。Broadcom は、未認証のリモート攻撃者が管理対象の System Agent ホストでコードを実行できると述べています。通知は鍵、資格情報の形式、正確な要求手順を公開していません。
CVE-2026-126552 は、古いリリースで認証なしに到達できた WCC の設定エンドポイントです。このエンドポイントはオペレーティングシステムのコマンドを実行したため、未認証の要求が WCC サーバーでコマンドを実行できました。Broadcom は 24.1.00 のプラットフォーム移行でルートを削除したと述べています。
CVE-2026-126553 は、古いリリースで信頼できないデータをデシリアライズした WCC のエンドポイントです。未認証の要求がシリアライズされたオブジェクトを送り、WCC サーバーでコマンドを実行できました。同じ 24.1.00 の移行でエンドポイントが削除されました。
アドバイザリは影響を受けるコンポーネントと弱点の種類を示しますが、脆弱な行は示しません。AutoSys はクローズドソースのため、読める公開修正はありません。
どのように悪用されますか?
3 つの脆弱性には別々の経路があり、どれもログインを必要としない WCC の Web 層への要求から始まります。
- CVE-2026-126551 では、攻撃者はハードコードされた鍵を悪用し、管理対象の System Agent ホストでコードを実行します。Broadcom は途中の認証手順を公開していません。
- CVE-2026-126552 では、攻撃者が WCC 12.1.x から 24.0.01 の設定エンドポイントに要求を送ります。エンドポイントは指定されたオペレーティングシステムのコマンドを WCC サーバーで実行します。
- CVE-2026-126553 では、攻撃者が WCC 12.1.x から 24.0.01 の該当エンドポイントにシリアライズされたオブジェクトを送ります。サーバーはそれをデシリアライズし、結果のコマンドを WCC サーバーで実行します。
- どの場合も、攻撃者には WCC の Web 層へのネットワークアクセスが必要です。アカウント、トークン、ユーザー操作は不要です。
Broadcom は実証コードも要求のキャプチャも公開していません。アドバイザリはエンドポイントを機能で示すだけなので、正確な URL は公開されていません。
攻撃の流れは?
未認証の要求が WCC の Web 層に到達し、3 つの欠けたチェックのいずれかを通り、攻撃者が WCC サーバーまたは管理対象エージェントでコマンドを実行します。
未認証要求"] --> B["ハードコードされた鍵
CVE-2026-126551"] A --> C["設定エンドポイント
CVE-2026-126552"] A --> D["デシリアライザー
CVE-2026-126553"] B --> E["偽造セッションと
エージェント制御"] C --> F["WCC サーバーでの
OS コマンド"] D --> G["WCC サーバーで
シリアライズされたオブジェクトを実行"] E --> H["管理対象 System Agent
ホストでのコマンド"]
攻撃者に何ができますか?
WCC の Web 層に到達した攻撃者は、使う脆弱性に応じて WCC サーバーまたは管理対象ホストでコマンドを実行できます。
- CVE-2026-126551 は、エージェントが実行されるアカウントで、管理対象 System Agent ホストのコード実行に到達します。これらのホストはスケジューラが送るジョブを実行します。
- CVE-2026-126552 は WCC サーバーでオペレーティングシステムのコマンドを実行します。
- CVE-2026-126553 はデシリアライズされたオブジェクトを通じて WCC サーバーでコマンドを実行します。
- 攻撃者には WCC の Web 層へのネットワークアクセスが必要です。3 つとも認証は不要です。
- Broadcom の通知はコマンド実行を説明しています。その後に攻撃者が到達できるデータやアカウントは列挙していません。
- 偽造された資格情報が再起動後も有効かはアドバイザリに記載がありません。コンソールを再構築するまで、偽造セッションは進行中の侵害として扱ってください。
アドバイザリは悪用を報告していません。影響の記述は Broadcom 自身の説明によるものです。
修正が機能する理由
修正はバージョン更新であり、設定変更ではありません。AutoSys 24.2.01 はハードコードされた鍵を置き換え、シリーズの残りの修正を含みます。24.1.00 以降は CVE-2026-126552 と CVE-2026-126553 の 2 つのエンドポイントをすでに削除しています。
Broadcom は修正差分を公開していません。通知は 24.2.01 を解決策として挙げ、各 CVE の影響範囲と非影響範囲を示しています。24.1.00 のプラットフォーム移行が副作用としてルートを削除したため、24.1.00 以降は 2 つのエンドポイント脆弱性の影響を受けません。
CVE-2026-126556 の修正は動作の変更です。-pw や -pwx の代わりに環境変数 ASPASSWORD を使います。Broadcom は 24.2.01 でオプションを非推奨にしましたが削除していないため、コマンドラインでパスワードを渡すスクリプトは依然として露出しています。
侵害されたかどうかを確認するには?
WCC のエンドポイントへの要求、新しい管理者セッション、WCC とエージェントホストの不審なプロセスを探します。Broadcom は指標を公開していないため、これらは手がかりであり完全な確認ではありません。
- WCC と Web サーバーのログで、コンソールを使ったことのないアドレスからの設定またはエクスポートのエンドポイントへの要求を確認します。
- 管理者セッションと監査記録で、説明できないログイン、とくに対応する認証イベントなしに作成されたセッションを確認します。
- WCC サーバーと System Agent ホストで、不審なプロセス、スケジュールされたタスク、外向き接続を確認します。
- 作成していない AutoSys ジョブや、コマンドを実行するジョブの変更を確認します。
- WCC とエージェントホストで、新しいローカルアカウントや変更されたサービス資格情報を確認します。
- 偽造セッションや不審なコマンドを見つけた場合は、既知の正常なイメージから WCC サーバーを再構築し、スケジューラが保存する資格情報を更新します。
このシリーズの公開指標リストはありません。失敗した試行は、ログに要求行だけを残すことがあります。
年表
Broadcom は通知と CVE レコードを同じ日に公開しました。
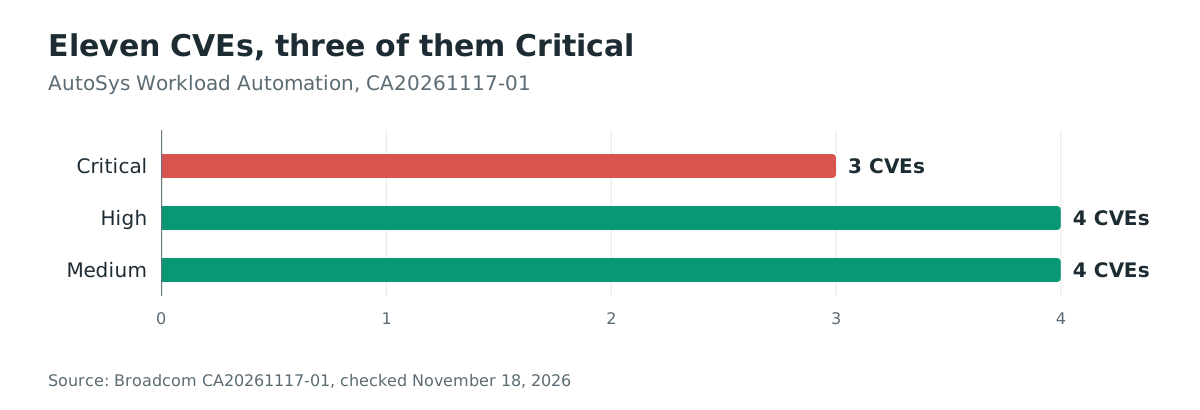
- 2026 年 11 月 17 日: Broadcom が CA20261117-01 と 11 件の CVE レコードを公開しました。
- 2026 年 11 月 18 日: 悪用は確認されておらず、どの CVE も CISA KEV に入っていません。
よくある質問
3 つの脆弱性は本当に未認証ですか?
はい。Broadcom は CVE-2026-126551、CVE-2026-126552、CVE-2026-126553 を未認証のリモート攻撃者が到達できると説明しています。通知が示す唯一の前提条件は WCC の Web 層へのネットワークアクセスです。
どのリリースで 3 つとも修正されますか?
AutoSys 24.2.01 が 3 つとシリーズの残りを修正します。24.1.00 以降は CVE-2026-126552 と CVE-2026-126553 の 2 つのエンドポイントを削除しますが、CVE-2026-126551 のハードコードされた鍵は修正しません。
公開された実証コードはありますか?
ありません。Broadcom の通知は影響を受けるコンポーネントと影響を示しますが、要求、エクスプロイトコード、指標は公開していません。
実際に悪用されていますか?
2026 年 11 月 18 日時点で悪用は確認されておらず、どの CVE も CISA KEV に入っていません。状況は変わり得るため、更新を計画する前にカタログを確認してください。
このシリーズは AutoSys エンジンクライアントにも影響しますか?
はい、ただし別の問題です。CVE-2026-126556 は -pw または -pwx で渡した製品パスワードをローカルユーザーに露出し、CVE-2026-126557 は細工したバッチファイルでエンジンクライアントをクラッシュさせます。どちらも 24.2.01 で修正され、CVE-2026-126556 は ASPASSWORD への変更も必要です。
更新せずに緩和できますか?
WCC の Web 層へのネットワークアクセスを制限する場合だけです。3 つの脆弱性への露出は減りますが、ハードコードされた鍵は有効なままで、エンドポイントも残ります。制限は応急処置であり、修正ではありません。
Ostorlab で公開された AutoSys コンソールを探す
Ostorlab の攻撃対象領域の検出は、組織がインターネットに公開しているホストを棚卸しし、信頼できないネットワークで応答する AutoSys WCC コンソールとスケジューラホストを見つけて優先的に修正できるようにします。https://ostorlab.co/product/attacksurface_discovery から始めてください
参考資料
- Broadcom、「CA20261117-01: Security Notice for AutoSys Workload Automation」、2026 年 11 月 17 日(2026 年 11 月 18 日確認)。https://support.broadcom.com/web/ecx/support-content-notification/-/external/content/SecurityAdvisories/0/39615
- CVE Program、「CVE-2026-126551」、2026 年 11 月 17 日(2026 年 11 月 18 日確認)。https://www.cve.org/CVERecord?id=CVE-2026-126551
- CVE Program、「CVE-2026-126552」、2026 年 11 月 17 日(2026 年 11 月 18 日確認)。https://www.cve.org/CVERecord?id=CVE-2026-126552
- CVE Program、「CVE-2026-126553」、2026 年 11 月 17 日(2026 年 11 月 18 日確認)。https://www.cve.org/CVERecord?id=CVE-2026-126553
- CISA、「Known Exploited Vulnerabilities Catalog」、2026 年 11 月 18 日(2026 年 11 月 18 日確認)。https://www.cisa.gov/known-exploited-vulnerabilities-catalog