Broadcom AutoSys : exécution de code non authentifiée (CVE-2026-126551)
Trois failles non authentifiées dans Broadcom AutoSys WCC permettent d'exécuter des commandes sur l'ordonnanceur ou ses agents ; corrigées dans 24.2.01.
En bref
- Trois failles non authentifiées dans le Workload Control Center (WCC) d'AutoSys Workload Automation permettent d'exécuter des commandes sur le serveur WCC ou sur les hôtes System Agent gérés.
- La plus grave est une clé cryptographique codée en dur, CVE-2026-126551, que Broadcom note CVSS v4.0 9,3 Critique. CVE-2026-126552 et CVE-2026-126553 sont aussi 9,3 Critique.
- Broadcom a publié CA20261117-01 le 17 novembre 2026. Aucune exploitation n'est connue, et aucune des trois n'est dans le KEV de la CISA au 18 novembre 2026.
- Mettez à niveau vers AutoSys 24.2.01 ou une version ultérieure. Les versions 24.1.00 et ultérieures suppriment déjà les deux points de terminaison vulnérables.
Suis-je concerné ?
Les versions concernées et les conditions d'exposition varient selon la CVE :
- Vous utilisez Workload Control Center (WCC) 12.1.x à 24.2.00.
- La couche web du WCC est joignable depuis un réseau qu'un attaquant peut utiliser.
- Pour CVE-2026-126552 et CVE-2026-126553, la version du WCC est 12.1.x à 24.0.01. La migration de plateforme 24.1.00 a supprimé les deux points de terminaison.
- Pour CVE-2026-126551, l'exécution de code touche les hôtes System Agent gérés par le WCC.
AutoSys est le produit d'automatisation de charge de travail de Broadcom pour Windows et Linux. Il planifie des tâches par lots et exécute des commandes sur les hôtes gérés. Une faille dans la couche web du WCC dépasse donc la console. L'avis ne donne pas de chiffre de déploiement pour le produit.
| Branche | Versions concernées | Version corrigée |
|---|---|---|
| WCC 24.2 | 24.2.00 (CVE-2026-126551 seulement) | 24.2.01 |
| WCC 24.1 | 24.1.00 et 24.1.x ultérieurs (CVE-2026-126551 seulement) | 24.2.01 |
| WCC 24.0 | 24.0.00 à 24.0.01 (les trois CVE) | 24.2.01 |
| WCC 12.1 | 12.1.00 à 12.1.01 Cum 06 (les trois CVE) | 24.2.01 |
Lisez la version du WCC dans la boîte À propos de l'interface web AutoSys, y compris le niveau cumulatif. Lisez la version du moteur sur les hôtes ordonnanceur et clients avec l'utilitaire autoflags.
autoflags -a version
Le même avis couvre deux problèmes des clients du moteur, CVE-2026-126556 et CVE-2026-126557. Ils sont locaux ou côté client, ne font pas partie des trois failles web non authentifiées, et l'avis leur donne des correctifs distincts.
Comment corriger ?
Mettez à niveau le WCC et le moteur AutoSys vers 24.2.01, puis retirez les options de mot de passe obsolètes des scripts. La mise à niveau est le seul correctif de la clé codée en dur.
- Mettez à niveau AutoSys Workload Automation vers 24.2.01 sur le serveur WCC et les hôtes du moteur.
- Si vous êtes en 12.1.x ou 24.0.x et ne pouvez pas encore atteindre 24.2.01, passez à 24.1.00 ou ultérieur. Cette version supprime les points de terminaison de CVE-2026-126552 et CVE-2026-126553, mais ne corrige pas CVE-2026-126551.
- Remplacez
-pwet-pwxdans les commandes des clients natifs par la variable d'environnementASPASSWORD. Broadcom a déprécié ces options dans 24.2.01 et indique qu'aucune version ne les supprime encore. - Limitez la couche web du WCC et les ports du moteur aux réseaux qui en ont besoin. La console ne doit pas répondre sur Internet.
- Confirmez la nouvelle version dans la boîte À propos du WCC et avec
autoflags -a version.
# Confirm the engine build after the upgrade
autoflags -a version
Le contournement pour une console qui ne peut pas être mise à niveau est l'isolation réseau. Autorisez seulement les administrateurs et les hôtes d'intégration qui ont besoin du WCC, et bloquez le reste. Cela réduit l'exposition aux trois failles, mais la clé codée en dur reste valide, ce n'est donc pas un correctif.
Quelle est la cause racine ?
L'avis de Broadcom décrit trois faiblesses distinctes dans la couche web du WCC. Chacune permet à une requête non authentifiée d'atteindre une opération privilégiée, et Broadcom ne publie ni le code ni le diff du correctif.
CVE-2026-126551 est l'utilisation d'une clé cryptographique codée en dur dans le WCC. Broadcom indique qu'un attaquant distant non authentifié peut exécuter du code sur les hôtes System Agent gérés. L'avis ne divulgue ni la clé, ni le format des identifiants, ni la séquence exacte des requêtes.
CVE-2026-126552 est un point de terminaison de configuration du WCC joignable sans authentification dans les anciennes versions. Le point de terminaison exécutait des commandes du système d'exploitation, une requête non authentifiée pouvait donc lancer une commande sur le serveur WCC. Broadcom indique que la migration de plateforme 24.1.00 a supprimé la route.
CVE-2026-126553 est un point de terminaison du WCC qui désérialisait des données non fiables dans les anciennes versions. Une requête non authentifiée pouvait fournir un objet sérialisé qui exécutait des commandes sur le serveur WCC. La même migration 24.1.00 a supprimé le point de terminaison.
L'avis donne les composants concernés et les classes de faiblesse, pas les lignes vulnérables. AutoSys est propriétaire, il n'y a donc pas de correctif public à lire.
Comment la faille est-elle exploitée ?
Les trois failles ont des chemins distincts, et chacune commence par une requête vers la couche web du WCC qui ne demande aucune connexion.
- Pour CVE-2026-126551, l'attaquant exploite la clé codée en dur pour exécuter du code sur les hôtes System Agent gérés. Broadcom ne publie pas les étapes intermédiaires d'authentification.
- Pour CVE-2026-126552, l'attaquant envoie une requête au point de terminaison de configuration sur WCC 12.1.x à 24.0.01. Le point de terminaison exécute la commande du système d'exploitation fournie sur le serveur WCC.
- Pour CVE-2026-126553, l'attaquant envoie un objet sérialisé au point de terminaison concerné sur WCC 12.1.x à 24.0.01. Le serveur le désérialise et exécute la commande résultante sur le serveur WCC.
- Dans les trois cas, l'attaquant a besoin d'un accès réseau à la couche web du WCC. Aucun compte, jeton ou interaction de l'utilisateur n'est nécessaire.
Broadcom n'a publié ni preuve de concept ni capture de requête. L'avis nomme les points de terminaison concernés par leur fonction, les URL exactes ne sont donc pas publiques.
Comment se déroule l'attaque ?
Une requête non authentifiée atteint la couche web du WCC. L'un des trois contrôles manquants la laisse passer, et l'attaquant exécute des commandes sur le serveur WCC ou sur les agents gérés.
vers la couche web WCC"] --> B["Clé codée en dur
CVE-2026-126551"] A --> C["Point de configuration
CVE-2026-126552"] A --> D["Désérialiseur
CVE-2026-126553"] B --> E["Session forgée
et contrôle d'agent"] C --> F["Commande OS sur
le serveur WCC"] D --> G["Objet sérialisé exécuté
sur le serveur WCC"] E --> H["Commandes sur les hôtes
System Agent gérés"]
Que peut faire un attaquant ?
Un attaquant qui atteint la couche web du WCC peut exécuter des commandes sur le serveur WCC ou sur les hôtes qu'il gère. Cela dépend de la faille utilisée.
- CVE-2026-126551 atteint l'exécution de code sur les hôtes System Agent gérés, avec le compte sous lequel l'agent s'exécute. Ces hôtes exécutent les tâches que l'ordonnanceur envoie.
- CVE-2026-126552 exécute des commandes du système d'exploitation sur le serveur WCC.
- CVE-2026-126553 exécute des commandes sur le serveur WCC via un objet désérialisé.
- L'attaquant a besoin d'un accès réseau à la couche web du WCC. Aucune authentification n'est requise pour les trois.
- L'avis de Broadcom décrit l'exécution de commandes. Il n'énumère pas les données ni les comptes qu'un attaquant peut atteindre ensuite.
- L'avis ne précise pas si l'identifiant forgé survit à un redémarrage, considérez donc une session forgée comme une compromission active jusqu'à la reconstruction de la console.
L'avis ne signale aucune exploitation. Les déclarations d'impact viennent des descriptions de Broadcom.
Pourquoi le correctif fonctionne-t-il ?
Le correctif est une mise à niveau de version, pas un changement de configuration. AutoSys 24.2.01 est la première version non concernée par la clé codée en dur, et elle contient les correctifs du reste de la série. Les versions 24.1.00 et ultérieures ont déjà supprimé les deux points de terminaison de CVE-2026-126552 et CVE-2026-126553.
Broadcom ne publie pas le diff du correctif. Son avis liste 24.2.01 comme solution et donne les plages concernées et non concernées pour chaque CVE. La migration de plateforme 24.1.00 a supprimé les routes comme effet de bord. C'est pourquoi 24.1.00 et ultérieur ne sont pas concernés par les deux failles de point de terminaison.
Pour CVE-2026-126556, le correctif est comportemental : utilisez la variable d'environnement ASPASSWORD au lieu de -pw ou -pwx. Broadcom a déprécié les options dans 24.2.01 mais ne les a pas supprimées. Un script qui passe encore le mot de passe en ligne de commande reste donc exposé.
Comment vérifier si j'ai été compromis ?
Cherchez les requêtes vers les points de terminaison du WCC, les nouvelles sessions administrateur et les processus inattendus sur les hôtes WCC et agents. Broadcom ne publie aucun indicateur, ce sont donc des pistes et non une vérification complète.
- Examinez les journaux du WCC et du serveur web pour les requêtes vers les points de terminaison de configuration ou d'export depuis des adresses qui n'ont jamais utilisé la console.
- Examinez les sessions administrateur et les enregistrements d'audit pour les connexions que vous ne pouvez pas attribuer, surtout les sessions créées sans événement d'authentification correspondant.
- Vérifiez le serveur WCC et les hôtes System Agent pour des processus, tâches planifiées et connexions sortantes inattendus.
- Examinez les définitions de tâches AutoSys pour des tâches que vous n'avez pas créées, et pour des modifications de tâches qui exécutent des commandes.
- Cherchez de nouveaux comptes locaux ou des identifiants de service modifiés sur les hôtes WCC et agents.
- Si vous trouvez une session forgée ou une commande inattendue, reconstruisez le serveur WCC à partir d'une image saine et renouvelez les identifiants stockés par l'ordonnanceur.
Aucune liste d'indicateurs publique n'existe pour cette série. Une tentative qui a échoué peut ne laisser qu'une ligne de requête dans le journal.
Chronologie
Broadcom a publié l'avis et les enregistrements CVE le même jour.
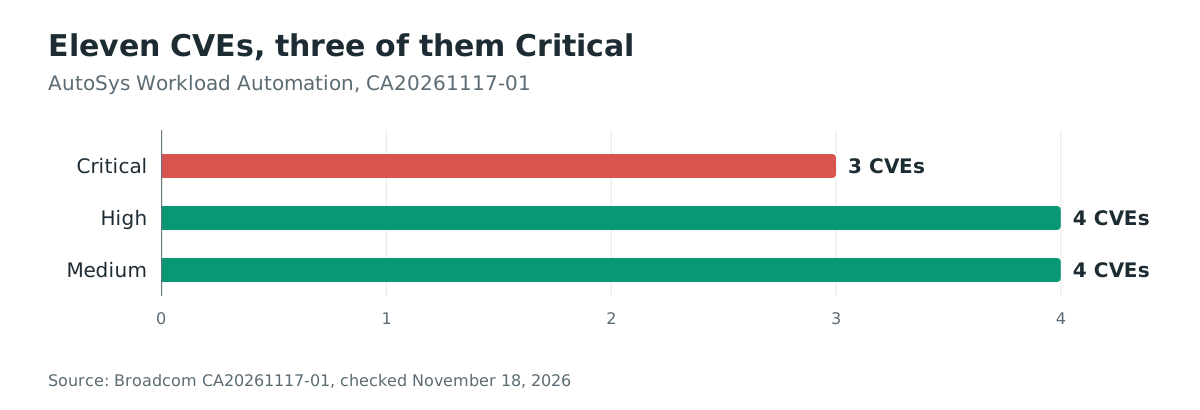
- 17 novembre 2026 : Broadcom publie CA20261117-01 et les onze enregistrements CVE.
- 18 novembre 2026 : aucune exploitation n'est connue, et aucun des CVE n'est dans le KEV de la CISA.
FAQ
Les trois failles sont-elles vraiment non authentifiées ?
Oui. Broadcom décrit CVE-2026-126551, CVE-2026-126552 et CVE-2026-126553 comme joignables par un attaquant distant non authentifié. La seule condition préalable indiquée est l'accès réseau à la couche web du WCC.
Quelle version corrige les trois ?
AutoSys 24.2.01 corrige les trois et le reste de la série. Les versions 24.1.00 et ultérieures suppriment les deux points de terminaison de CVE-2026-126552 et CVE-2026-126553, mais ne corrigent pas la clé codée en dur de CVE-2026-126551.
Existe-t-il une preuve de concept publique ?
Non. L'avis de Broadcom nomme les composants concernés et l'impact, et ne publie ni requête, ni code d'exploit, ni indicateur.
La faille est-elle exploitée dans la nature ?
Aucune exploitation n'est connue au 18 novembre 2026, et aucun des CVE n'est dans le KEV de la CISA. La situation peut changer, vérifiez le catalogue avant de planifier la mise à niveau.
La série affecte-t-elle aussi les clients du moteur AutoSys ?
Oui, mais ce sont des problèmes distincts. CVE-2026-126556 expose le mot de passe du produit aux utilisateurs locaux lorsqu'il est passé avec -pw ou -pwx. CVE-2026-126557 plante un client du moteur sur un fichier de traitement forgé. Les deux sont couverts par 24.2.01, et CVE-2026-126556 nécessite aussi le changement vers ASPASSWORD.
Puis-je atténuer sans mettre à niveau ?
Seulement en limitant l'accès réseau à la couche web du WCC. Cela réduit l'exposition aux trois failles, mais la clé codée en dur reste valide et les points de terminaison restent présents. Traitez la restriction comme une mesure temporaire, pas comme un correctif.
Trouver les consoles AutoSys exposées avec Ostorlab
La découverte de surface d'attaque d'Ostorlab inventorie les hôtes exposés à Internet d'une organisation. Elle aide à trouver les consoles AutoSys WCC et les hôtes ordonnanceur qui répondent sur des réseaux non fiables, puis à les corriger en priorité. Commencez sur https://ostorlab.co/product/attacksurface_discovery
Références
- Broadcom, « CA20261117-01: Security Notice for AutoSys Workload Automation », 17 novembre 2026 (vérifié le 18 novembre 2026). https://support.broadcom.com/web/ecx/support-content-notification/-/external/content/SecurityAdvisories/0/39615
- CVE Program, « CVE-2026-126551 », 17 novembre 2026 (vérifié le 18 novembre 2026). https://www.cve.org/CVERecord?id=CVE-2026-126551
- CVE Program, « CVE-2026-126552 », 17 novembre 2026 (vérifié le 18 novembre 2026). https://www.cve.org/CVERecord?id=CVE-2026-126552
- CVE Program, « CVE-2026-126553 », 17 novembre 2026 (vérifié le 18 novembre 2026). https://www.cve.org/CVERecord?id=CVE-2026-126553
- CISA, « Known Exploited Vulnerabilities Catalog », 18 novembre 2026 (vérifié le 18 novembre 2026). https://www.cisa.gov/known-exploited-vulnerabilities-catalog