Broadcom AutoSys: ejecución remota de código sin autenticación (CVE-2026-126551)
Tres fallos sin autenticación en Broadcom AutoSys WCC permiten ejecutar comandos en el planificador o en sus agentes; corregidos en 24.2.01.
Resumen
- Tres fallos sin autenticación en Workload Control Center (WCC) de AutoSys Workload Automation permiten ejecutar comandos en el servidor WCC o en los hosts System Agent gestionados.
- El más grave es una clave criptográfica codificada en duro, CVE-2026-126551, que Broadcom califica CVSS v4.0 9.3 Crítica. CVE-2026-126552 y CVE-2026-126553 también son 9.3 Críticas.
- Broadcom publicó CA20261117-01 el 17 de noviembre de 2026. No se conoce explotación y ninguno de los tres está en KEV de CISA a 18 de noviembre de 2026.
- Actualice a AutoSys 24.2.01 o posterior. Las versiones 24.1.00 y posteriores ya eliminan los dos puntos de conexión vulnerables.
¿Estoy afectado?
Las versiones afectadas y las condiciones de exposición varían según el CVE:
- Ejecuta Workload Control Center (WCC) 12.1.x a 24.2.00.
- La capa web de WCC es accesible desde una red que un atacante puede usar.
- Para CVE-2026-126552 y CVE-2026-126553, la versión de WCC es 12.1.x a 24.0.01. La migración de plataforma 24.1.00 eliminó ambos puntos de conexión.
- Para CVE-2026-126551, la ejecución de código afecta a los hosts System Agent gestionados por WCC.
AutoSys es el producto de automatización de cargas de trabajo de Broadcom para Windows y Linux. Planifica trabajos por lotes y ejecuta comandos en hosts gestionados, por lo que un fallo en la capa web de WCC va más allá de la consola. El aviso no da una cifra de despliegues del producto.
| Rama | Versiones afectadas | Versión corregida |
|---|---|---|
| WCC 24.2 | 24.2.00 (solo CVE-2026-126551) | 24.2.01 |
| WCC 24.1 | 24.1.00 y 24.1.x posteriores (solo CVE-2026-126551) | 24.2.01 |
| WCC 24.0 | 24.0.00 a 24.0.01 (los tres CVE) | 24.2.01 |
| WCC 12.1 | 12.1.00 a 12.1.01 Cum 06 (los tres CVE) | 24.2.01 |
Lea la versión de WCC en el cuadro Acerca de de la interfaz web de AutoSys, incluido el nivel acumulativo. Lea la versión del motor en los hosts del planificador y de los clientes con la utilidad autoflags.
autoflags -a version
El mismo aviso cubre dos problemas de los clientes del motor, CVE-2026-126556 y CVE-2026-126557. Son locales o del lado del cliente, no forman parte de los tres fallos web sin autenticación, y el aviso les da correcciones separadas.
¿Cómo lo corrijo?
Actualice WCC y el motor de AutoSys a 24.2.01 y elimine las opciones de contraseña obsoletas de los scripts. La actualización es la única corrección para la clave codificada en duro.
- Actualice AutoSys Workload Automation a 24.2.01 en el servidor WCC y en los hosts del motor.
- Si está en 12.1.x o 24.0.x y no puede llegar aún a 24.2.01, pase a 24.1.00 o posterior. Esa versión elimina los puntos de conexión de CVE-2026-126552 y CVE-2026-126553, pero no corrige CVE-2026-126551.
- Sustituya
-pwy-pwxen los comandos de los clientes nativos por la variable de entornoASPASSWORD. Broadcom declaró obsoletas las opciones en 24.2.01 y dice que ninguna versión las elimina todavía. - Restrinja la capa web de WCC y los puertos del motor a las redes que los necesiten. La consola no debe responder en Internet.
- Confirme la nueva versión en el cuadro Acerca de de WCC y con
autoflags -a version.
# Confirm the engine build after the upgrade
autoflags -a version
La solución alternativa para una consola que no puede actualizarse es el aislamiento de red: permita solo los administradores y hosts de integración que necesitan WCC y bloquee el resto. Eso reduce la exposición a los tres fallos, pero la clave codificada en duro sigue siendo válida, así que no es una corrección.
¿Cuál es la causa raíz?
El aviso de Broadcom describe tres debilidades separadas en la capa web de WCC. Cada una permite que una solicitud sin autenticación llegue a una operación privilegiada, y Broadcom no publica el código ni el diff de la corrección.
CVE-2026-126551 es el uso de una clave criptográfica codificada en duro en WCC. Broadcom indica que un atacante remoto sin autenticación puede ejecutar código en los hosts System Agent gestionados. El aviso no revela la clave, el formato de las credenciales ni la secuencia exacta de solicitudes.
CVE-2026-126552 es un punto de conexión de configuración de WCC accesible sin autenticación en versiones anteriores. El punto de conexión ejecutaba comandos del sistema operativo, así que una solicitud sin autenticación podía ejecutar un comando en el servidor WCC. Broadcom dice que la migración de plataforma 24.1.00 eliminó la ruta.
CVE-2026-126553 es un punto de conexión de WCC que deserializaba datos no confiables en versiones anteriores. Una solicitud sin autenticación podía enviar un objeto serializado que ejecutaba comandos en el servidor WCC. La misma migración 24.1.00 eliminó el punto de conexión.
El aviso da los componentes afectados y las clases de debilidad, no las líneas vulnerables. AutoSys es de código cerrado, así que no hay una corrección pública que leer.
¿Cómo se explota?
Los tres fallos tienen rutas distintas, y cada una empieza con una solicitud a la capa web de WCC que no requiere inicio de sesión.
- Para CVE-2026-126551, el atacante abusa de la clave codificada en duro para ejecutar código en los hosts System Agent gestionados. Broadcom no publica los pasos intermedios de autenticación.
- Para CVE-2026-126552, el atacante envía una solicitud al punto de conexión de configuración en WCC 12.1.x a 24.0.01. El punto de conexión ejecuta el comando del sistema operativo enviado en el servidor WCC.
- Para CVE-2026-126553, el atacante envía un objeto serializado al punto de conexión afectado en WCC 12.1.x a 24.0.01. El servidor lo deserializa y ejecuta el comando resultante en el servidor WCC.
- En los tres casos, el atacante necesita acceso de red a la capa web de WCC. No se requiere cuenta, token ni interacción del usuario.
Broadcom no ha publicado una prueba de concepto ni una captura de la solicitud. El aviso nombra los puntos de conexión por su función, así que las URL exactas no son públicas.
¿Cómo se desarrolla el ataque?
Una solicitud sin autenticación llega a la capa web de WCC. Una de las tres comprobaciones ausentes la deja pasar, y el atacante ejecuta comandos en el servidor WCC o en los agentes gestionados.
a la capa web WCC"] --> B["Clave codificada
CVE-2026-126551"] A --> C["Punto de configuración
CVE-2026-126552"] A --> D["Deserializador
CVE-2026-126553"] B --> E["Sesión forjada
y control de agentes"] C --> F["Comando del SO en
el servidor WCC"] D --> G["Objeto serializado ejecutado
en el servidor WCC"] E --> H["Comandos en hosts
System Agent gestionados"]
¿Qué puede hacer un atacante?
Un atacante que llega a la capa web de WCC puede ejecutar comandos en el servidor WCC o en los hosts que gestiona, según el fallo que use.
- CVE-2026-126551 alcanza la ejecución de código en los hosts System Agent gestionados, con la cuenta con la que se ejecuta el agente. Esos hosts ejecutan los trabajos que envía el planificador.
- CVE-2026-126552 ejecuta comandos del sistema operativo en el servidor WCC.
- CVE-2026-126553 ejecuta comandos en el servidor WCC mediante un objeto deserializado.
- El atacante necesita acceso de red a la capa web de WCC. No se requiere autenticación para ninguno de los tres.
- El aviso de Broadcom describe la ejecución de comandos. No enumera los datos ni las cuentas a los que el atacante puede llegar después.
- El aviso no indica si la credencial forjada sobrevive a un reinicio, así que trate una sesión forjada como un compromiso activo hasta reconstruir la consola.
El aviso no informa de explotación. Las afirmaciones de impacto provienen de las descripciones de Broadcom.
¿Por qué funciona la corrección?
La corrección es una actualización de versión, no un cambio de configuración. AutoSys 24.2.01 es la primera versión no afectada por la clave codificada en duro, y contiene las correcciones del resto de la serie. Las versiones 24.1.00 y posteriores ya eliminaron los dos puntos de conexión de CVE-2026-126552 y CVE-2026-126553.
Broadcom no publica el diff de la corrección. Su aviso enumera 24.2.01 como solución y da los rangos afectados y no afectados de cada CVE. La migración de plataforma 24.1.00 eliminó las rutas como efecto secundario. Por eso 24.1.00 y posteriores no están afectadas por los dos fallos de punto de conexión.
Para CVE-2026-126556, la corrección es de comportamiento: use la variable de entorno ASPASSWORD en lugar de -pw o -pwx. Broadcom declaró obsoletas las opciones en 24.2.01 pero no las ha eliminado. Así que un script que todavía pasa la contraseña en la línea de comandos sigue expuesto.
¿Cómo compruebo si estuve comprometido?
Busque solicitudes a los puntos de conexión de WCC, nuevas sesiones de administrador y procesos inesperados en los hosts WCC y de agentes. Broadcom no publica indicadores, así que son pistas y no una comprobación completa.
- Revise los registros de WCC y del servidor web en busca de solicitudes a puntos de conexión de configuración o exportación desde direcciones que nunca usaron la consola.
- Revise las sesiones de administrador y los registros de auditoría en busca de inicios de sesión que no pueda atribuir, sobre todo sesiones creadas sin un evento de autenticación correspondiente.
- Compruebe el servidor WCC y los hosts System Agent en busca de procesos, tareas programadas y conexiones salientes inesperadas.
- Revise las definiciones de trabajos de AutoSys en busca de trabajos que no creó y de cambios en trabajos que ejecutan comandos.
- Busque cuentas locales nuevas o credenciales de servicio modificadas en los hosts WCC y de agentes.
- Si encuentra una sesión forjada o un comando inesperado, reconstruya el servidor WCC desde una imagen conocida y renueve las credenciales que guarda el planificador.
No existe una lista pública de indicadores para esta serie. Un intento fallido puede dejar solo una línea de solicitud en el registro.
Cronología
Broadcom publicó el aviso y los registros CVE el mismo día.
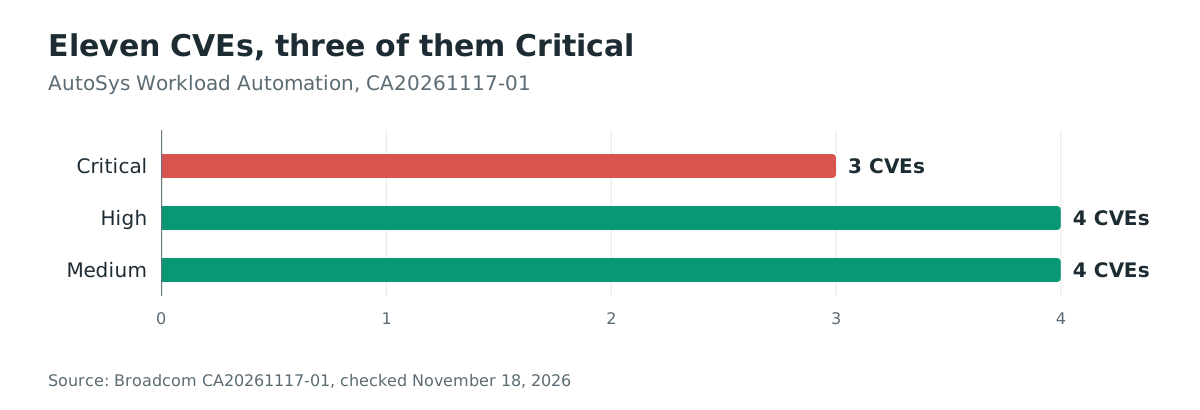
- 17 de noviembre de 2026: Broadcom publica CA20261117-01 y los once registros CVE.
- 18 de noviembre de 2026: no se conoce explotación y ninguno de los CVE está en KEV de CISA.
Preguntas frecuentes
¿Los tres fallos son realmente sin autenticación?
Sí. Broadcom describe CVE-2026-126551, CVE-2026-126552 y CVE-2026-126553 como accesibles por un atacante remoto sin autenticación. La única condición previa que indica el aviso es el acceso de red a la capa web de WCC.
¿Qué versión corrige los tres?
AutoSys 24.2.01 corrige los tres y el resto de la serie. Las versiones 24.1.00 y posteriores eliminan los dos puntos de conexión de CVE-2026-126552 y CVE-2026-126553, pero no corrigen la clave codificada en duro de CVE-2026-126551.
¿Existe una prueba de concepto pública?
No. El aviso de Broadcom nombra los componentes afectados y el impacto, y no publica solicitud, código de exploit ni indicador.
¿Se explota en entornos reales?
No se conoce explotación a 18 de noviembre de 2026, y ninguno de los CVE está en KEV de CISA. Eso puede cambiar, así que compruebe el catálogo antes de planificar la actualización.
¿La serie afecta también a los clientes del motor AutoSys?
Sí, pero son problemas separados. CVE-2026-126556 expone la contraseña del producto a usuarios locales cuando se pasa con -pw o -pwx, y CVE-2026-126557 bloquea un cliente del motor con un archivo por lotes manipulado. Ambos están cubiertos por 24.2.01, y CVE-2026-126556 también necesita el cambio a ASPASSWORD.
¿Puedo mitigar sin actualizar?
Solo restringiendo el acceso de red a la capa web de WCC. Eso reduce la exposición a los tres fallos, pero la clave codificada en duro sigue siendo válida y los puntos de conexión siguen presentes. Trate la restricción como una medida temporal, no como una corrección.
Encuentre consolas AutoSys expuestas con Ostorlab
El descubrimiento de superficie de ataque de Ostorlab inventaría los hosts expuestos a Internet de una organización. Ayuda a encontrar las consolas AutoSys WCC y los hosts del planificador que responden en redes no confiables, y a corregirlos primero. Empiece en https://ostorlab.co/product/attacksurface_discovery
Referencias
- Broadcom, «CA20261117-01: Security Notice for AutoSys Workload Automation», 17 de noviembre de 2026 (comprobado el 18 de noviembre de 2026). https://support.broadcom.com/web/ecx/support-content-notification/-/external/content/SecurityAdvisories/0/39615
- CVE Program, «CVE-2026-126551», 17 de noviembre de 2026 (comprobado el 18 de noviembre de 2026). https://www.cve.org/CVERecord?id=CVE-2026-126551
- CVE Program, «CVE-2026-126552», 17 de noviembre de 2026 (comprobado el 18 de noviembre de 2026). https://www.cve.org/CVERecord?id=CVE-2026-126552
- CVE Program, «CVE-2026-126553», 17 de noviembre de 2026 (comprobado el 18 de noviembre de 2026). https://www.cve.org/CVERecord?id=CVE-2026-126553
- CISA, «Known Exploited Vulnerabilities Catalog», 18 de noviembre de 2026 (comprobado el 18 de noviembre de 2026). https://www.cisa.gov/known-exploited-vulnerabilities-catalog