TYPO3: reactivación del instalador y ejecución de código (CVE-2026-119623)
Un usuario de backend de TYPO3 con pocos privilegios puede reactivar el instalador y crear un administrador, lo que lleva a ejecución de código.
Resumen
- TYPO3 CMS reabre su asistente de primera instalación cuando un archivo llamado
FIRST_INSTALLestá en la raíz web, incluso en una instancia ya configurada. El asistente no tiene autenticación. - Un usuario de backend con pocos privilegios puede crear ese archivo a través de medios en línea y después usar el asistente para crear un administrador. El aviso califica la cadena como CVSS v4.0 9.4 Crítica.
- Las ramas afectadas son 10, 11, 12, 13 y 14, y ya hay versiones corregidas. No se conoce explotación y ningún CVE del lote está en el KEV de CISA a 17 de noviembre de 2026.
- Actualice a 10.4.63 ELTS, 11.5.57 ELTS, 12.4.52 ELTS, 13.4.40 LTS o 14.3.12 LTS. Si no puede, bloquee
/typo3/install.phpy elimine cada archivoFIRST_INSTALL.
¿Estoy afectado?
Está afectado cuando se cumplen todas estas condiciones:
- Ejecuta TYPO3 CMS en uno de los rangos afectados: 10.0.0 a 10.4.62, 11.0.0 a 11.5.56, 12.0.0 a 12.4.51, 13.0.0 a 13.4.39 o 14.0.0 a 14.3.11.
- La ruta del instalador
/typo3/install.phpes accesible desde la red. TYPO3 la incluye en la raíz web. - Existe al menos una cuenta de backend, incluida una con pocos privilegios, o algún otro proceso puede escribir un archivo en la raíz web.
W3Techs sitúa TYPO3 en el 0.3 por ciento de todos los sitios web, lo que convierte las ramas afectadas en una base instalada amplia que revisar.
La cadena necesita una cuenta de backend solo para el paso de creación del archivo. El instalador acepta después a un visitante no autenticado en cuanto existe el archivo marcador. Una instancia sin usuarios de backend y sin ruta de escritura no está expuesta a la cadena publicada.
| Rama | Versiones afectadas | Versión corregida |
|---|---|---|
| TYPO3 14 LTS | 14.0.0 a 14.3.11 | 14.3.12 LTS |
| TYPO3 13 LTS | 13.0.0 a 13.4.39 | 13.4.40 LTS |
| TYPO3 12 ELTS | 12.0.0 a 12.4.51 | 12.4.52 ELTS |
| TYPO3 11 ELTS | 11.0.0 a 11.5.56 | 11.5.57 ELTS |
| TYPO3 10 ELTS | 10.0.0 a 10.4.62 | 10.4.63 ELTS |
Compruebe la versión instalada y busque archivos marcadores residuales. Ejecute ambos comandos desde la raíz del proyecto TYPO3.
composer show typo3/cms-core | grep -E "^versions"
find . -maxdepth 2 -iname 'FIRST_INSTALL*' -ls
Una instalación con Composer registra la versión en composer.lock. Una instalación antigua la guarda en typo3/sysext/core/Classes/Information/Typo3Version.php. Compruebe también si el instalador responde desde internet.
curl -sI https://www.example.com/typo3/install.php | head -n 1
¿Cómo lo corrijo?
Actualice a la versión corregida de su rama. El aviso publica las cinco el 2026-11-17 y cada una incluye las mismas tres correcciones.
- Actualice
typo3/cms-corey todos los paquetestypo3/cms-*a la versión corregida de su rama. Use 14.3.12, 13.4.40, 12.4.52, 11.5.57 o 10.4.63. - Ejecute los pasos de actualización de base de datos y caché:
vendor/bin/typo3 extension:setupy luegovendor/bin/typo3 cache:flush. - Elimine cada archivo cuyo nombre empiece por
FIRST_INSTALLde la raíz web pública y de la raíz del proyecto. - Revise los usuarios de backend y los mantenedores del sistema en busca de cuentas que no reconozca. El aviso pide a los administradores que lo hagan tras cualquier exposición.
- Bloquee
/typo3/install.phpen el servidor web o el proxy inverso. El instalador no es necesario en una instancia de producción configurada.
La alternativa para un sitio que no puede actualizar es bloquear la ruta del instalador y eliminar los archivos marcadores. Eso cierra la cadena publicada, pero no corrige la comprobación ausente. Una nueva ruta de escritura puede reabrir el mismo asistente. TYPO3 también recomienda desactivar la importación para no administradores con options.impexp.enableImportForNonAdminUser, porque la ruta de travesía asociada usa ese módulo y llega a la ejecución de código sin el instalador.
¿Cuál es la causa raíz?
EnableFileService::isFirstInstallAllowed() trataba cualquier archivo marcador FIRST_INSTALL como prueba de que una primera instalación estaba en curso. Nunca comprobaba si la instancia ya tenía un settings.php, así que un archivo escrito en la raíz web reabría el instalador en un sitio configurado.
El método vulnerable está en typo3/sysext/install/Classes/Service/EnableFileService.php en la etiqueta 13.4.39:
public static function isFirstInstallAllowed(): bool
{
    $files = self::getFirstInstallFilePaths();
    if (!empty($files)) {
        return true;
    }
    return false;
}
getFirstInstallFilePaths() comparaba el marcador con un patrón de sufijo no anclado, así que contaba cualquier archivo cuyo nombre empezara por FIRST_INSTALL:
preg_match('~^' . self::FIRST_INSTALL_FILE_PATH . '.*~i', $file)
El instalador es un punto de entrada distinto del backend. En cuanto isFirstInstallAllowed() devolvía verdadero, el asistente se ejecutaba sin sesión de backend. Puede reescribir la conexión a la base de datos y crear un administrador de backend y un mantenedor del sistema, que es el paso que lleva a la ejecución de código.
La mitad de creación de archivos viene de los dos avisos asociados. TYPO3-CORE-SA-2026-026 permite a cualquier usuario de backend autenticado, incluso sin puntos de montaje ni acceso a módulos, añadir medios en línea al almacenamiento de reserva. Ese almacenamiento es la raíz web pública y el nombre del archivo es parcialmente controlable. TYPO3-CORE-SA-2026-025 añade una travesía de ruta en el módulo Import/Export, que puede escribir un archivo donde el servidor web pueda escribir.
¿Cómo se explota?
La cadena publicada va de una cuenta de backend con pocos privilegios a un nuevo administrador en cinco pasos.
- El atacante inicia sesión con cualquier cuenta de backend, incluida una sin puntos de montaje y sin acceso a módulos.
- El atacante llama al endpoint de medios en línea y nombra una carpeta de destino en el almacenamiento de reserva, que es la raíz web pública. El nombre del archivo resultante empieza por
FIRST_INSTALL. - El atacante abre
/typo3/install.phpsin sesión. El archivo marcador hace queisFirstInstallAllowed()devuelva verdadero, así que el instalador se ejecuta. - El atacante cambia la conexión a la base de datos y crea un nuevo administrador y una cuenta de mantenedor del sistema.
- Con acceso de administrador, el atacante instala o edita una extensión, o usa el Install Tool, para ejecutar código en el servidor.
El fallo de Import/Export es una vía distinta que no necesita el instalador. Un administrador, o un usuario no administrador para el que options.impexp.enableImportForNonAdminUser está activado, importa un archivo T3D o XML manipulado. El hash del archivo de los datos de importación se convierte en una ruta de archivo temporal, así que el atacante puede escribir un archivo con contenido arbitrario en cualquier ubicación en la que pueda escribir el servidor web, como un archivo PHP en la raíz web pública. Eso lleva directamente a la ejecución de código, y bloquear /typo3/install.php no lo impide.
¿Cómo se desarrolla el ataque?
Un usuario de backend con pocos privilegios escribe un archivo marcador en la raíz web a través del endpoint de medios en línea, el instalador no autenticado se reabre y una nueva cuenta de administrador lleva a la ejecución de código.
con pocos privilegios"] --> B["Medios en línea escriben
FIRST_INSTALL en la raíz web"] B --> C["El instalador ve el marcador
y ninguna comprobación isInstalling"] C --> D["/typo3/install.php
sin autenticación"] D --> E["Ajustes de base cambiados
y cuenta admin creada"] E --> F["Una extensión o el Install Tool
ejecuta código en el servidor"]
¿Qué puede hacer un atacante?
Un atacante que completa la cadena controla la instancia de TYPO3 y puede ejecutar código como el usuario del servidor web. Las condiciones forman parte del impacto:
- El atacante necesita una cuenta de backend, de cualquier nivel, para escribir el archivo marcador a través del endpoint de medios en línea.
- La ruta del instalador debe ser accesible. Un sitio que bloquea
/typo3/install.phpen el proxy elimina el paso que convierte el marcador en sesión. - La vía de Import/Export necesita un administrador, o una cuenta no administradora con la importación activada, y llega a la ejecución de código sin el instalador.
- No se requiere interacción del usuario más allá de las peticiones autenticadas.
- El resultado es un nuevo administrador y un mantenedor del sistema, así que el atacante conserva el acceso después de desactivar la cuenta inicial.
El aviso no demuestra un exploit público. Indica que el instalador puede cambiar la conexión a la base de datos y crear cuentas, y que eso lleva a ejecución remota de código.
¿Por qué funciona la corrección?
La corrección hace que el archivo marcador sea necesario pero ya no suficiente. isFirstInstallAllowed() exige ahora que la instancia no esté configurada, o que una instalación nueva esté explícitamente en curso.
public static function isFirstInstallAllowed(): bool
{
    if (empty(self::getFirstInstallFilePaths())) {
        return false;
    }
    $configurationManager = new ConfigurationManager();
    if (!@is_file($configurationManager->getSystemConfigurationFileLocation())) {
        return true;
    }
    try {
        return (bool)$configurationManager->getLocalConfigurationValueByPath('SYS/isInstalling');
    } catch (MissingArrayPathException) {
        return false;
    }
}
Un nuevo ajuste SYS/isInstalling vale falso por defecto. El comando de instalación lo pone en verdadero durante una instalación nueva y en falso al terminar. Una instancia actualizada desde una versión anterior no tiene esa clave, y la rama MissingArrayPathException devuelve falso, así que el instalador sigue cerrado.
La coincidencia del marcador ahora está anclada a los nombres exactos:
$isFirstInstallFile = static fn(string $file): bool
    => strcasecmp($file, self::FIRST_INSTALL_FILE_PATH) === 0
    || strcasecmp($file, self::FIRST_INSTALL_FILE_PATH . '.txt') === 0;
La corrección es completa para la ruta del instalador. No elimina los fallos de escritura de archivos asociados, así que la misma versión corrige también los problemas de medios en línea e Import/Export. Aplique la versión completa, no solo el cambio del instalador.
¿Cómo compruebo si estuve comprometido?
Busque archivos marcadores inesperados, nuevas cuentas de administrador y peticiones al instalador en los registros. La ausencia de una línea de registro no prueba que el instalador nunca se alcanzara.
- Busque en la raíz web pública y en la raíz del proyecto cualquier archivo cuyo nombre empiece por
FIRST_INSTALL, incluidoFIRST_INSTALL.txt. - Revise los usuarios de backend y los mantenedores del sistema en busca de cuentas creadas cerca de la ventana de exposición. Compruebe las filas recientes de
be_usersy los indicadoresadminosystemMaintainer. - Busque en los registros del servidor web peticiones a
/typo3/install.php, sobre todo POST desde direcciones que nunca usaron el backend. - Busque peticiones al endpoint de medios en línea que nombren el almacenamiento de reserva o una ruta en la raíz web.
- Revise la configuración de conexión a la base de datos en
config/system/settings.phppor cambios inesperados. - Consulte el registro de depreciación de TYPO3 y el registro del Install Tool por pasos de instalación fuera de una ventana de mantenimiento.
Si encuentra un archivo marcador o un administrador desconocido, trate la instancia como comprometida. Reconstrúyala desde una copia de seguridad sana, rote las credenciales de base de datos y backend, y revise las extensiones.
Cronología
La corrección se escribió 40 días antes del aviso que la describe.
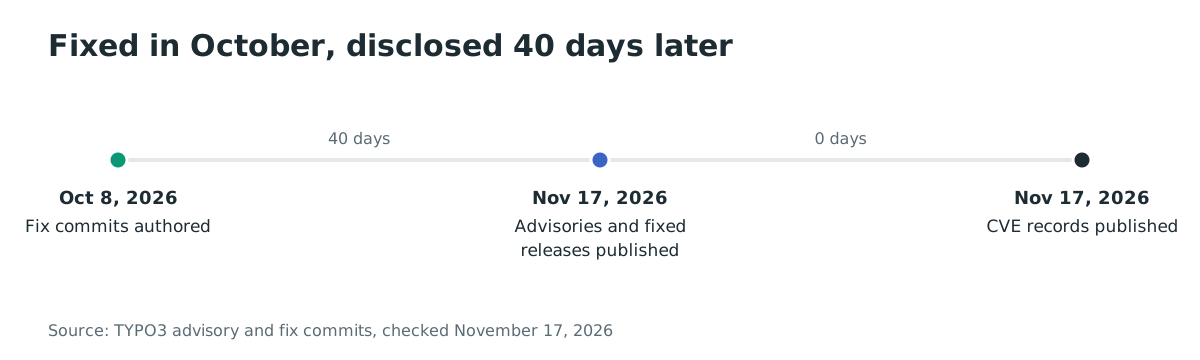
- 2026-10-08: Torben Hansen escribe los commits de corrección del instalador para las ramas 14.3, 13.4 y main.
- 2026-11-17: TYPO3 publica diez avisos de seguridad, incluido TYPO3-CORE-SA-2026-027, y publica 10.4.63 ELTS, 11.5.57 ELTS, 12.4.52 ELTS, 13.4.40 LTS y 14.3.12 LTS.
- 2026-11-17: se publican los registros CVE del lote, incluido CVE-2026-119623 a las 11:11 UTC.
- 2026-11-17: no se conoce explotación y ninguno del lote está en el KEV de CISA.
Preguntas frecuentes
¿El instalador no tiene autenticación?
Sí, en cuanto existe un archivo marcador FIRST_INSTALL. El asistente está diseñado para ejecutarse antes de que una instancia tenga administrador, así que no tiene inicio de sesión propio. La corrección mantiene ese comportamiento para una primera instalación real y lo cierra para una instancia configurada.
¿Necesito una cuenta de administrador para explotarlo?
No para la cadena principal. Cualquier cuenta de backend puede añadir medios en línea al almacenamiento de reserva, y eso basta para escribir el archivo marcador. La variante de Import/Export sí necesita un administrador, o un usuario no administrador con la importación activada.
¿Qué versión lo corrige?
14.3.12 LTS, 13.4.40 LTS, 12.4.52 ELTS, 11.5.57 ELTS y 10.4.63 ELTS corrigen CVE-2026-119623. Use la versión de su rama y actualice todos los paquetes typo3/cms-* en el mismo paso.
¿Bloquear el instalador corrige todo el lote?
No. Bloquear /typo3/install.php elimina el paso que convierte el marcador en sesión, pero los fallos de medios en línea e Import/Export siguen. Todavía pueden escribir archivos en la raíz web, y el fallo de Import/Export puede escribir un archivo PHP que se ejecuta sin el instalador. Actualice para obtener las tres correcciones.
¿Hay un CVE o una entrada en KEV?
CVE-2026-119623 cubre el fallo del instalador y su registro se publicó el 2026-11-17. Ningún CVE del lote está en el KEV de CISA a 17 de noviembre de 2026, y TYPO3 no informa de explotación conocida.
¿Afecta a TYPO3 v9 o anterior?
El aviso enumera 10.0.0 y posterior. TYPO3 v9 está al final de su vida y no recibe versiones de seguridad. Un sitio aún en v9 debe pasar a una rama soportada, porque el comportamiento del archivo marcador también existe en versiones anteriores.
Encuentre instalaciones TYPO3 expuestas con Ostorlab
El descubrimiento de superficie de ataque de Ostorlab inventaría los hosts y rutas expuestos a internet, para encontrar los sitios TYPO3 que aún responden en /typo3/install.php y corregirlos primero. Empiece en https://ostorlab.co/product/attacksurface_discovery e inventaríe los hosts expuestos.
Referencias
- TYPO3, "TYPO3-CORE-SA-2026-027: Missing Authentication in Installer", 2026-11-17 (comprobado el 17 de noviembre de 2026). https://news.typo3.com/security/advisory/typo3-core-sa-2026-027
- TYPO3, "TYPO3-CORE-SA-2026-026: Missing Authorization in Online Media Handling", 2026-11-17 (comprobado el 17 de noviembre de 2026). https://news.typo3.com/security/advisory/typo3-core-sa-2026-026
- TYPO3, "TYPO3-CORE-SA-2026-025: Path Traversal in Import/Export Module", 2026-11-17 (comprobado el 17 de noviembre de 2026). https://news.typo3.com/security/advisory/typo3-core-sa-2026-025
- TYPO3, índice de avisos de seguridad, 2026-11-17 (comprobado el 17 de noviembre de 2026). https://news.typo3.com/security
- TYPO3, commit de corrección del instalador, 2026-10-08 (comprobado el 17 de noviembre de 2026). https://github.com/TYPO3/typo3/commit/0f0a1ca5a5eae9349a38e6d34b096c01d9bf6d1d
- TYPO3, commit de corrección de medios en línea, 2026-10-08 (comprobado el 17 de noviembre de 2026). https://github.com/TYPO3/typo3/commit/f342b4d7aa1f6c058f09f69eb8db17f22b0a550b
- CVE Program, registro CVE-2026-119623, 2026-11-17 (comprobado el 17 de noviembre de 2026). https://www.cve.org/CVERecord?id=CVE-2026-119623
- W3Techs, estadísticas de uso de TYPO3, 2026-11-17 (comprobado el 17 de noviembre de 2026). https://w3techs.com/technologies/details/cm-typo3