Puppet Server: ejecución remota de código por deserialización, explotada (CVE-2026-115731)
Un certificado de agente Puppet firmado por la CA permite ejecutar código en Puppet Server con un informe manipulado; corregido en Puppet Core 8.22.2 y 9.1.3.
Resumen
- Un evento de informe manipulado llega al deserializador de datos ricos de Puppet y ejecuta Ruby en el Puppet Server con el usuario de servicio. El fallo es CVE-2026-115731.
- Cualquier cliente con un certificado de agente firmado por la CA puede enviar el informe. Cuando la autoridad de certificación firma automáticamente sin una verificación fuerte, un atacante no autenticado puede obtener primero ese certificado.
- CISA añadió CVE-2026-115731 al catálogo KEV el 17 de noviembre de 2026, lo que registra explotación en entornos reales. La fecha límite federal es el 1 de diciembre de 2026.
- Actualice a Puppet Core 8.22.2 o 9.1.3, o a Puppet Enterprise 2023.8.13, 2025.12.1 o 2026.0.1. Si no puede, desactive la firma automática débil y restrinja el punto de conexión de informes.
¿Estoy afectado?
Está afectado cuando se cumplen todas estas condiciones:
- Ejecuta Puppet Core 8.x anterior a 8.22.2, o 9.0.0 anterior a 9.1.3.
- O ejecuta Puppet Enterprise 2023.8.0 anterior a 2023.8.13, 2025.0.0 anterior a 2025.12.1, o 2026.0.0 anterior a 2026.0.1.
- El Puppet Server acepta informes de agentes en su puerto HTTPS, 8140 por defecto.
- Un atacante puede obtener un certificado de agente firmado por la CA. Un agente comprometido proporciona uno; una política de firma automática que no verifica fuertemente la solicitud se lo proporciona a cualquiera que la pida.
El punto de conexión de informes forma parte de todos los Puppet Server, por lo que la versión es la condición principal. La firma automática convierte el fallo autenticado en uno no autenticado. Sin ella, el atacante necesita un certificado que la CA ya haya emitido.
| Rama | Versiones afectadas | Versión corregida |
|---|---|---|
| Puppet Core 9.x | 9.0.0 a 9.1.2 | 9.1.3 |
| Puppet Core 8.x | 8.0.0 a 8.22.1 | 8.22.2 |
| Puppet Enterprise 2026 | 2026.0.0 | 2026.0.1 |
| Puppet Enterprise 2025 | 2025.0.0 a 2025.12.0 | 2025.12.1 |
| Puppet Enterprise 2023.8 | 2023.8.0 a 2023.8.12 | 2023.8.13 |
| OpenVox Agent 9.x | anterior a 9.3.0 | 9.3.0 |
| OpenVox Agent 8.x | anterior a 8.32.0 | 8.32.0 |
| OpenVox Server 9.x | anterior a 9.2.0 | 9.2.0 |
| OpenVox Server 8.x | anterior a 8.18.0 | 8.18.0 |
Compruebe la versión en el servidor y en una muestra de agentes. Ejecute el primer comando en el Puppet Server y el segundo en un host agente.
puppet --version
/opt/puppetlabs/bin/puppet --version
Puppet Enterprise se instala en /opt/puppetlabs. Una instalación por paquete de código abierto también responde al gestor de paquetes de la distribución.
rpm -q puppetserver puppet-agent
dpkg -l puppetserver puppet-agent
Compruebe si la CA firma automáticamente y lea la política si lo hace.
puppet config print autosign
cat /etc/puppetlabs/puppet/autosign.conf
¿Cómo lo corrijo?
Actualice el Puppet Server a una versión corregida y desactive la firma automática débil. Ambos pasos importan: la actualización cierra el deserializador y el cambio de firma automática elimina la forma más sencilla de obtener un certificado.
- Actualice Puppet Core a 8.22.2 o 9.1.3 por el canal que utilizó para instalarlo.
- Actualice Puppet Enterprise a 2023.8.13, 2025.12.1 o 2026.0.1 con el instalador de Puppet Enterprise.
- Reinicie
puppetservery confirme la nueva versión conpuppet --version. - Desactive la firma automática o sustitúyala por una firma automática basada en políticas que verifique la solicitud. Defina
autosign = falseenpuppet.confpara el caso simple. - Restrinja el TCP 8140 a los agentes y consolas que lo necesiten. El punto de conexión de informes comparte el puerto con la compilación de catálogos.
# Open-source package install: upgrade both packages
sudo yum update puppetserver puppet-agent
# RubyGems install of Puppet Core
sudo gem install puppet -v 8.22.2
# 9.x line
sudo gem install puppet -v 9.1.3
Los despliegues de OpenVox deben actualizar ambos componentes: OpenVox Server a 9.2.0 u 8.18.0 y OpenVox Agent a 9.3.0 u 8.32.0, mediante el canal de paquetes de OpenVox. Reinicie el servidor tras actualizar su biblioteca Puppet integrada. Las versiones de Puppet Core tampoco coinciden con las del paquete puppetserver; use el canal del proveedor sin suponer que los números son idénticos.
Una instalación que no pueda actualizarse debe desactivar la firma automática y restringir el puerto 8140. Eso elimina la ruta no autenticada, pero un certificado de agente robado o falsificado sigue llegando al deserializador. El rodeo no corrige el fallo.
¿Cuál es la causa raíz?
Puppet::Transaction::Event#initialize_from_hash leía el hash del evento de un informe de agente con FromDataConverter. Ese convertidor reconstruye los tipos de datos ricos de Puppet a partir de una clave reservada __ptype. Esa clave la controla el atacante.
El método está en lib/puppet/transaction/event.rb:
def initialize_from_hash(data)
  data = Puppet::Pops::Serialization::FromDataConverter.convert(data, {
                                                                  :allow_unresolved => true,
                                                                  :loader => Puppet::Pops::Loaders.static_loader
                                                                })
data es el objeto de evento del JSON del informe. allow_unresolved deja pasar un nombre de tipo que el servidor no puede resolver. El convertidor lee __ptype y lo analiza como un tipo Puppet en lib/puppet/pops/serialization/from_data_converter.rb:
type = Types::TypeParser.singleton.parse(type_value, @loader)
...
pcore_type_hash_to_value(type, value)
Para un tipo Object[...], .create(value) llega a PObjectType#implementation_class. Cuando no hay una implementación registrada, el tipo de objeto genera una con RubyGenerator:
@implementation_class = RubyGenerator.new.create_class(self)
RubyGenerator#create_class construye un cuerpo de clase a partir de la definición del tipo y lo evalúa:
class_def = ''.dup
class_body(key, EMPTY_ARRAY, class_def)
cls = Class.new(parent_class)
cls.class_eval(class_def)
La anotación RubyMethod forma parte de ese cuerpo de clase. Por eso class_eval ejecuta el Ruby del atacante durante el procesamiento del informe.
¿Cómo se explota?
La prueba de concepto publicada envía un informe cuyo evento lleva un tipo Object[...] en línea con una anotación RubyMethod. El cuerpo de la anotación contiene el comando, y las comillas invertidas lo ejecutan cuando se evalúa la clase.
- Obtenga un certificado de agente firmado por la CA. Con una firma automática que no verifica la solicitud, registre un agente nuevo y reciba uno. De lo contrario, use el certificado de un agente comprometido.
- Construya un informe para
PUT /puppet/v3/report. Coloque la carga útil enresource_statuses[...].events. - Defina
__ptypecomo una definiciónObject[...]con una anotaciónRubyMethod. El cuerpo de la anotación es Ruby que se ejecuta durante la generación de la clase. - Envíe el informe con el certificado de agente.
- El servidor llama a
Event.from_data_hash, el convertidor analiza el tipo yclass_evalejecuta el cuerpo con el usuariopuppet.
El aviso de OpenVox publica este fragmento de evento, que ejecuta touch /tmp/pwned:
"events": [
  {
    "__ptype": "Object[{name => 'PEP', functions => {'test' => {type => Callable, annotations => {RubyMethod => {'body' => \"1\\n end\\n `/bin/sh -c 'touch /tmp/pwned'`\\n def d2\\n 1\"}}}}}]",
    "__pvalue": "x"
  }
]
El informe también necesita los campos ordinarios, como host, time, transaction_uuid y report_format. El JSON completo del aviso muestra el cuerpo de la solicitud entero.
¿Cómo se desarrolla el ataque?
Un certificado de agente permite enviar un informe. El tipo del evento se deserializa y Ruby se ejecuta en el Puppet Server con el usuario de servicio.
o registro automático"] --> B["PUT /puppet/v3/report
con un evento manipulado"] B --> C["Event.from_data_hash
llama a FromDataConverter"] C --> D["__ptype se analiza
como tipo Object"] D --> E["RubyGenerator class_eval
ejecuta el cuerpo RubyMethod"] E --> F["Ejecución de código con
el usuario puppet"] F --> G["Clave de firma de la CA
y hosts gestionados"]
¿Qué puede hacer un atacante?
Un atacante que alcanza el deserializador ejecuta código con el usuario de servicio del Puppet Server. El impacto crece con lo que esa cuenta puede leer.
- El usuario
puppetpuede leer la clave privada de la autoridad de certificación en un Puppet Server que actúa como su propia CA. - Con la clave de la CA, el atacante puede firmar certificados con
EKU critical, serverAuth, clientAuth. El aviso señala que esto puede permitir la ejecución de comandos en otros hosts cuando la orquestación confía en esos certificados. - El atacante puede leer los informes, los hechos y la configuración que guarda el servidor, y cambiar los catálogos que sirve.
- El ataque no está autenticado cuando la firma automática no verifica las solicitudes; de lo contrario, se necesita un certificado de agente firmado por la CA.
- No se requiere interacción del usuario.
El aviso demuestra la ejecución de código con un comando de creación de archivo. No publica una lista de víctimas ni una campaña más amplia.
¿Por qué funciona la corrección?
La corrección deja de reconstruir valores ricos a partir de los datos del informe. Lee el hash del evento con ToStringifiedConverter, el mismo convertidor que lo escribe, así que el resultado solo contiene datos simples.
-    data = Puppet::Pops::Serialization::FromDataConverter.convert(data, {
-                                                                    :allow_unresolved => true,
-                                                                    :loader => Puppet::Pops::Loaders.static_loader
-                                                                  })
+    # Read with the stringifying converter, the same one #to_data_hash writes with.
+    # Event values contain no rich data downstream, so there is nothing to reconstruct.
+    data = Puppet::Pops::Serialization::ToStringifiedConverter.convert(data, :message_prefix => 'Event')
ToStringifiedConverter renombra las claves reservadas y conserva el valor como un hash. Nunca llama a TypeParser.parse, así que nunca llega a RubyGenerator#create_class ni a class_eval. Las pruebas de regresión del mismo cambio comprueban que una definición Object[...] en línea no genera ninguna clase.
El cambio es completo para la ruta del evento. No elimina otras deserializaciones de Puppet, así que aplique la versión corregida del proveedor y no solo este método.
¿Cómo compruebo si estuve comprometido?
Empiece por los certificados que emitió la CA y las solicitudes de informe que aceptó el servidor. Un ataque exitoso puede no dejar ninguna salida de comando en los registros de Puppet.
- Enumere todos los certificados y busque nombres que no reconozca:
/opt/puppetlabs/bin/puppetserver ca list --all. - Compruebe si la firma automática estaba activa:
puppet config print autosigny luego lea/etc/puppetlabs/puppet/autosign.conf. - Busque en el registro de acceso del Puppet Server las peticiones
PUT /puppet/v3/reportde nombres de certificado que no sean agentes que usted gestiona. - Busque los archivos que crea la prueba de concepto, como
/tmp/pwned. Un comando distinto deja un archivo distinto, así que es una pista y no una comprobación completa. - Revise los procesos y archivos recientes del usuario
puppeten busca de entradas inesperadas. - Si encuentra un certificado desconocido o pruebas de ejecución de código, considere la CA comprometida. Reconstruya el servidor, renueve la CA y vuelva a emitir todos los certificados.
No existen indicadores de compromiso públicos más allá del marcador de la prueba de concepto. Un intento que falló la validación puede dejar solo una solicitud de informe en el registro.
Cronología
La corrección y el CVE llegaron juntos; la inclusión en KEV llegó dos semanas después.
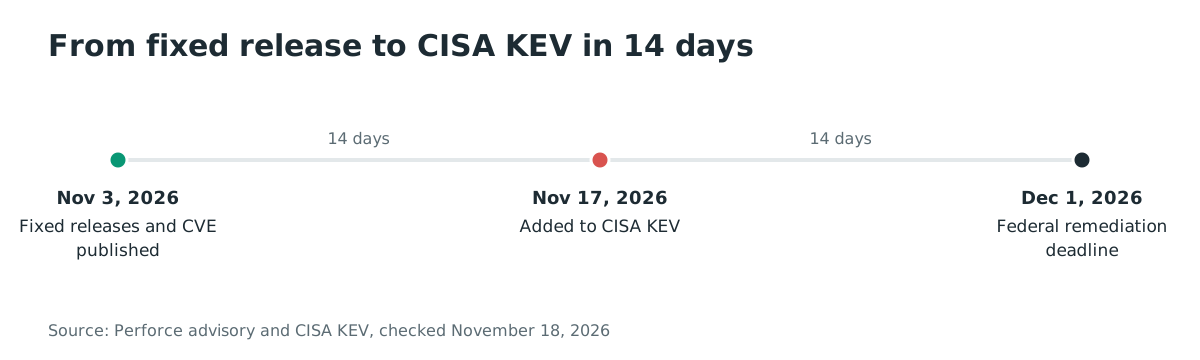
- 3 de noviembre de 2026: Perforce publica el aviso de CVE-2026-115731 y las versiones corregidas de Puppet Core y Puppet Enterprise.
- 3 de noviembre de 2026: el proyecto OpenVox publica GHSA-ffr6-rwpm-p5wq con el detalle técnico y las versiones 9.3.0 y 8.32.0.
- 3 de noviembre de 2026: se publican el registro CVE y el aviso de GitHub.
- 17 de noviembre de 2026: CISA añade CVE-2026-115731 al catálogo KEV, con fecha límite federal el 1 de diciembre de 2026.
- 1 de diciembre de 2026: fecha límite federal de corrección.
Preguntas frecuentes
¿El fallo no requiere autenticación?
Solo cuando la CA firma automáticamente sin una verificación fuerte. En esa configuración, un atacante registra un agente nuevo y recibe un certificado firmado por la CA. De lo contrario, el atacante necesita un certificado que la CA ya haya emitido, como el de un agente comprometido.
¿Afecta a Puppet de código abierto o solo a Puppet Enterprise?
A ambos. Perforce enumera Puppet Core 8.x y 9.x y tres líneas de Puppet Enterprise. El proyecto OpenVox documenta la misma ruta de código en su fork y publicó 9.3.0 y 8.32.0.
¿Qué versiones lo corrigen?
Puppet Core 8.22.2 y 9.1.3, y Puppet Enterprise 2023.8.13, 2025.12.1 y 2026.0.1. El aviso del proveedor enumera cada línea y su versión corregida.
¿Existe una prueba de concepto pública?
Sí. El aviso de OpenVox incluye el informe JSON completo y el fragmento de evento que ejecuta un comando. Es una prueba de concepto funcional contra el código afectado.
¿Se explota en entornos reales?
CISA lo añadió a KEV el 17 de noviembre de 2026, lo que registra explotación. No hay una lista pública de víctimas, campañas o indicadores.
¿Puedo mantener la firma automática y estar protegido?
No. Desactivar la firma automática elimina la ruta no autenticada, pero un certificado de agente robado sigue llegando al deserializador. Actualice a una versión corregida y luego revise la política de firma automática.
Encuentre servidores Puppet expuestos con Ostorlab
El descubrimiento de superficie de ataque de Ostorlab inventaría los hosts expuestos a Internet de una organización. Ayuda a encontrar los puntos de conexión de Puppet Server en el puerto 8140 y a corregirlos primero. Empiece en https://ostorlab.co/product/attacksurface_discovery
Referencias
- Perforce, «CVE: Report Deserialization Code Execution», 3 de noviembre de 2026 (comprobado el 18 de noviembre de 2026). https://portal.perforce.com/s/cve/a91Qi000003IaHpIAK/report-deserialization-code-execution
- GitHub Advisory Database, «GHSA-4pxx-8frq-9r4j: Deserialization of untrusted data in the report-processing code of Puppet», 3 de noviembre de 2026 (comprobado el 18 de noviembre de 2026). https://github.com/advisories/GHSA-4pxx-8frq-9r4j
- Proyecto OpenVox, «GHSA-ffr6-rwpm-p5wq: Authenticated RCE on OpenVox server via Event Deserialization», 3 de noviembre de 2026 (comprobado el 18 de noviembre de 2026). https://github.com/OpenVoxProject/openvox/security/advisories/GHSA-ffr6-rwpm-p5wq
- Proyecto OpenVox, «Read event data hashes with the stringifying converter», pull request #765, 3 de noviembre de 2026 (comprobado el 18 de noviembre de 2026). https://github.com/OpenVoxProject/openvox/pull/765
- Proyecto OpenVox, «9.3.0 release notes», 3 de noviembre de 2026 (comprobado el 18 de noviembre de 2026). https://github.com/OpenVoxProject/openvox/releases/tag/9.3.0
- Proyecto OpenVox,
event.rbvulnerable en el commit a80dfc2, 3 de noviembre de 2026 (comprobado el 18 de noviembre de 2026). https://github.com/OpenVoxProject/openvox/blob/a80dfc2c8ea83a76908ca8b99507dfa18a09f01a/lib/puppet/transaction/event.rb#L69-L73 - CVE Program, «CVE-2026-115731», 3 de noviembre de 2026 (comprobado el 18 de noviembre de 2026). https://www.cve.org/CVERecord?id=CVE-2026-115731
- CISA, «Known Exploited Vulnerabilities Catalog», 17 de noviembre de 2026 (comprobado el 18 de noviembre de 2026). https://www.cisa.gov/known-exploited-vulnerabilities-catalog?field_cve=CVE-2026-115731