Puppet Server : exécution de code par désérialisation, exploitée (CVE-2026-115731)
Un certificat d'agent Puppet signé par la CA permet d'exécuter du code sur Puppet Server via un rapport forgé ; corrigé en 8.22.2 et 9.1.3.
En bref
- Un événement de rapport forgé atteint le désérialiseur de données riches de Puppet et exécute du Ruby sur le Puppet Server avec l'utilisateur de service. La faille est CVE-2026-115731.
- Tout client disposant d'un certificat d'agent signé par la CA peut envoyer le rapport. Lorsque l'autorité de certification signe automatiquement sans vérification forte, un attaquant non authentifié peut d'abord obtenir ce certificat.
- La CISA a ajouté CVE-2026-115731 au catalogue KEV le 17 novembre 2026, ce qui enregistre une exploitation dans la nature. L'échéance fédérale est le 1er décembre 2026.
- Mettez à niveau vers Puppet Core 8.22.2 ou 9.1.3, ou Puppet Enterprise 2023.8.13, 2025.12.1 ou 2026.0.1. Sinon, désactivez l'autosign faible et limitez le point de terminaison des rapports.
Suis-je concerné ?
Vous êtes concerné lorsque toutes ces conditions sont réunies :
- Vous utilisez Puppet Core 8.x avant 8.22.2, ou 9.0.0 avant 9.1.3.
- Ou vous utilisez Puppet Enterprise 2023.8.0 avant 2023.8.13, 2025.0.0 avant 2025.12.1, ou 2026.0.0 avant 2026.0.1.
- Le Puppet Server accepte les rapports d'agents sur son port HTTPS, 8140 par défaut.
- Un attaquant peut obtenir un certificat d'agent signé par la CA. Un agent compromis en fournit un ; une politique de signature automatique qui ne vérifie pas fortement la demande en fournit un à quiconque la demande.
Le point de terminaison des rapports fait partie de chaque Puppet Server, la version est donc la condition principale. La signature automatique transforme la faille authentifiée en faille non authentifiée. Sans elle, l'attaquant a besoin d'un certificat déjà émis par la CA.
| Branche | Versions concernées | Version corrigée |
|---|---|---|
| Puppet Core 9.x | 9.0.0 à 9.1.2 | 9.1.3 |
| Puppet Core 8.x | 8.0.0 à 8.22.1 | 8.22.2 |
| Puppet Enterprise 2026 | 2026.0.0 | 2026.0.1 |
| Puppet Enterprise 2025 | 2025.0.0 à 2025.12.0 | 2025.12.1 |
| Puppet Enterprise 2023.8 | 2023.8.0 à 2023.8.12 | 2023.8.13 |
| OpenVox Agent 9.x | avant 9.3.0 | 9.3.0 |
| OpenVox Agent 8.x | avant 8.32.0 | 8.32.0 |
| OpenVox Server 9.x | avant 9.2.0 | 9.2.0 |
| OpenVox Server 8.x | avant 8.18.0 | 8.18.0 |
Vérifiez la version sur le serveur et sur un échantillon d'agents. Exécutez la première commande sur le Puppet Server et la seconde sur un hôte agent.
puppet --version
/opt/puppetlabs/bin/puppet --version
Puppet Enterprise s'installe sous /opt/puppetlabs. Une installation par paquet open source répond aussi au gestionnaire de paquets de la distribution.
rpm -q puppetserver puppet-agent
dpkg -l puppetserver puppet-agent
Vérifiez si la CA signe automatiquement, et lisez la politique le cas échéant.
puppet config print autosign
cat /etc/puppetlabs/puppet/autosign.conf
Comment corriger ?
Mettez à niveau le Puppet Server vers une version corrigée et désactivez la signature automatique faible. Les deux étapes comptent : la mise à niveau ferme le désérialiseur, et le changement de signature automatique supprime le moyen le plus simple d'obtenir un certificat.
- Mettez à niveau Puppet Core vers 8.22.2 ou 9.1.3 par le canal utilisé pour l'installation.
- Mettez à niveau Puppet Enterprise vers 2023.8.13, 2025.12.1 ou 2026.0.1 avec l'installateur Puppet Enterprise.
- Redémarrez
puppetserveret confirmez la nouvelle version avecpuppet --version. - Désactivez la signature automatique, ou remplacez-la par une signature automatique fondée sur une politique qui vérifie la demande. Définissez
autosign = falsedanspuppet.confpour le cas simple. - Limitez le TCP 8140 aux agents et aux consoles qui en ont besoin. Le point de terminaison des rapports partage le port avec la compilation des catalogues.
# Open-source package install: upgrade both packages
sudo yum update puppetserver puppet-agent
# RubyGems install of Puppet Core
sudo gem install puppet -v 8.22.2
# 9.x line
sudo gem install puppet -v 9.1.3
Les déploiements OpenVox doivent mettre à jour les deux composants : OpenVox Server vers 9.2.0 ou 8.18.0, et OpenVox Agent vers 9.3.0 ou 8.32.0, via le canal de paquets OpenVox. Redémarrez le serveur après la mise à jour de sa bibliothèque Puppet intégrée. Les numéros de Puppet Core diffèrent aussi des versions du paquet puppetserver ; utilisez le canal du fournisseur plutôt que des versions supposées identiques.
Une installation qui ne peut pas être mise à niveau doit désactiver la signature automatique et limiter le port 8140. Cela supprime le chemin non authentifié, mais un certificat d'agent volé ou forgé atteint toujours le désérialiseur. Le contournement ne corrige pas la faille.
Quelle est la cause racine ?
Puppet::Transaction::Event#initialize_from_hash lisait le hachage d'événement d'un rapport d'agent avec FromDataConverter. Ce convertisseur reconstruit les types de données riches de Puppet à partir d'une clé réservée __ptype. Cette clé est contrôlée par l'attaquant.
La méthode se trouve dans lib/puppet/transaction/event.rb :
def initialize_from_hash(data)
  data = Puppet::Pops::Serialization::FromDataConverter.convert(data, {
                                                                  :allow_unresolved => true,
                                                                  :loader => Puppet::Pops::Loaders.static_loader
                                                                })
data est l'objet événement du JSON du rapport. allow_unresolved laisse passer un nom de type que le serveur ne peut pas résoudre. Le convertisseur lit __ptype et l'analyse comme un type Puppet dans lib/puppet/pops/serialization/from_data_converter.rb :
type = Types::TypeParser.singleton.parse(type_value, @loader)
...
pcore_type_hash_to_value(type, value)
Pour un type Object[...], .create(value) atteint PObjectType#implementation_class. Lorsqu'aucune implémentation n'est enregistrée, le type d'objet en génère une avec RubyGenerator :
@implementation_class = RubyGenerator.new.create_class(self)
RubyGenerator#create_class construit un corps de classe à partir de la définition du type et l'évalue :
class_def = ''.dup
class_body(key, EMPTY_ARRAY, class_def)
cls = Class.new(parent_class)
cls.class_eval(class_def)
L'annotation RubyMethod fait partie de ce corps de classe. class_eval exécute donc le Ruby de l'attaquant pendant le traitement du rapport.
Comment la faille est-elle exploitée ?
La preuve de concept publiée envoie un rapport dont l'événement porte un type Object[...] en ligne avec une annotation RubyMethod. Le corps de l'annotation contient la commande, et les backticks l'exécutent lorsque la classe est évaluée.
- Obtenez un certificat d'agent signé par la CA. Avec une signature automatique qui ne vérifie pas la demande, enregistrez un nouvel agent et recevez-en un. Sinon, utilisez le certificat d'un agent compromis.
- Construisez un rapport pour
PUT /puppet/v3/report. Placez la charge utile dansresource_statuses[...].events. - Définissez
__ptypecomme une définitionObject[...]avec une annotationRubyMethod. Le corps de l'annotation est du Ruby exécuté pendant la génération de la classe. - Envoyez le rapport avec le certificat d'agent.
- Le serveur appelle
Event.from_data_hash, le convertisseur analyse le type, etclass_evalexécute le corps avec l'utilisateurpuppet.
L'avis OpenVox publie ce fragment d'événement, qui exécute touch /tmp/pwned :
"events": [
  {
    "__ptype": "Object[{name => 'PEP', functions => {'test' => {type => Callable, annotations => {RubyMethod => {'body' => \"1\\n end\\n `/bin/sh -c 'touch /tmp/pwned'`\\n def d2\\n 1\"}}}}}]",
    "__pvalue": "x"
  }
]
Le rapport a aussi besoin des champs ordinaires, comme host, time, transaction_uuid et report_format. Le JSON complet de l'avis montre le corps de requête entier.
Comment se déroule l'attaque ?
Un certificat d'agent permet de soumettre un rapport. Le type d'événement du rapport est désérialisé, et du Ruby s'exécute sur le Puppet Server avec l'utilisateur de service.
ou inscription automatique"] --> B["PUT /puppet/v3/report
avec un événement forgé"] B --> C["Event.from_data_hash
appelle FromDataConverter"] C --> D["__ptype est analysé
comme type Object"] D --> E["RubyGenerator class_eval
exécute le corps RubyMethod"] E --> F["Exécution de code avec
l'utilisateur puppet"] F --> G["Clé de signature de la CA
et hôtes gérés"]
Que peut faire un attaquant ?
Un attaquant qui atteint le désérialiseur exécute du code avec l'utilisateur de service du Puppet Server. L'impact augmente avec ce que ce compte peut lire.
- L'utilisateur
puppetpeut lire la clé privée de l'autorité de certification sur un Puppet Server qui sert sa propre CA. - Avec la clé de la CA, l'attaquant peut signer des certificats avec
EKU critical, serverAuth, clientAuth. L'avis note que cela peut permettre l'exécution de commandes sur d'autres hôtes lorsque l'orchestration fait confiance à ces certificats. - L'attaquant peut lire les rapports, les faits et la configuration détenus par le serveur, et modifier les catalogues servis.
- L'attaque est non authentifiée lorsque l'autosign ne vérifie pas les demandes ; sinon, un certificat d'agent signé par la CA est nécessaire.
- Aucune interaction de l'utilisateur n'est nécessaire.
L'avis démontre l'exécution de code avec une commande de création de fichier. Il ne publie ni liste de victimes ni campagne plus large.
Pourquoi le correctif fonctionne-t-il ?
Le correctif cesse de reconstruire des valeurs riches à partir des données du rapport. Il lit le hachage d'événement avec ToStringifiedConverter, le même convertisseur qui l'écrit, si bien que le résultat ne contient que des données simples.
-    data = Puppet::Pops::Serialization::FromDataConverter.convert(data, {
-                                                                    :allow_unresolved => true,
-                                                                    :loader => Puppet::Pops::Loaders.static_loader
-                                                                  })
+    # Read with the stringifying converter, the same one #to_data_hash writes with.
+    # Event values contain no rich data downstream, so there is nothing to reconstruct.
+    data = Puppet::Pops::Serialization::ToStringifiedConverter.convert(data, :message_prefix => 'Event')
ToStringifiedConverter renomme les clés réservées et conserve la valeur sous forme de hachage. Il n'appelle jamais TypeParser.parse, donc il n'atteint jamais RubyGenerator#create_class ni class_eval. Les tests de régression de la même modification vérifient qu'une définition Object[...] en ligne ne génère aucune classe.
La modification est complète pour le chemin de l'événement. Elle ne supprime pas les autres désérialisations de Puppet, appliquez donc la version corrigée du fournisseur plutôt que cette seule méthode.
Comment vérifier si j'ai été compromis ?
Commencez par les certificats émis par la CA et les demandes de rapport acceptées par le serveur. Une attaque réussie peut ne laisser aucune sortie de commande dans les journaux Puppet.
- Listez tous les certificats et cherchez les noms que vous ne reconnaissez pas :
/opt/puppetlabs/bin/puppetserver ca list --all. - Vérifiez si la signature automatique était active :
puppet config print autosign, puis lisez/etc/puppetlabs/puppet/autosign.conf. - Cherchez dans le journal d'accès du Puppet Server les
PUT /puppet/v3/reportprovenant de noms de certificats qui ne sont pas des agents que vous gérez. - Cherchez les fichiers créés par la preuve de concept, comme
/tmp/pwned. Une autre commande laisse un autre fichier, c'est donc une piste, pas une vérification complète. - Examinez les processus et les fichiers récents de l'utilisateur
puppetpour des entrées inattendues. - Si vous trouvez un certificat inconnu ou une preuve d'exécution de code, considérez la CA comme compromise. Reconstruisez le serveur, renouvelez la CA et réémettez tous les certificats.
Aucun indicateur de compromission public n'existe au-delà du marqueur de la preuve de concept. Une tentative qui a échoué à la validation peut ne laisser qu'une demande de rapport dans le journal.
Chronologie
Le correctif et le CVE sont arrivés ensemble ; l'inscription au KEV a suivi deux semaines plus tard.
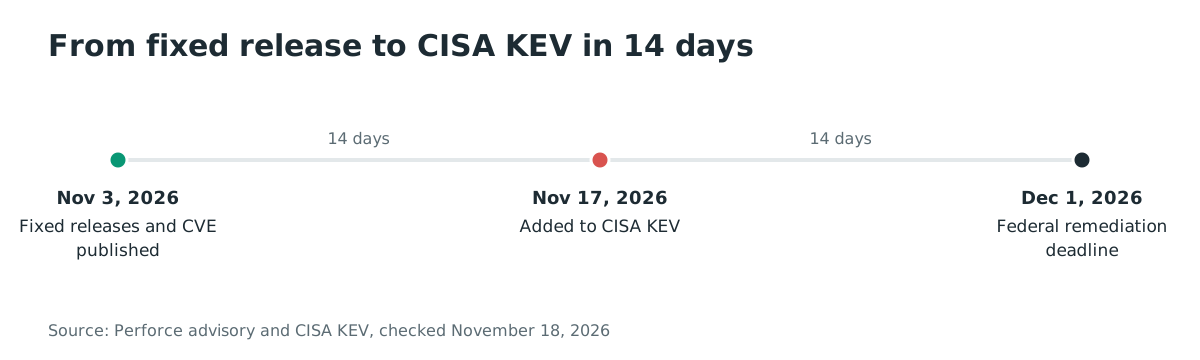
- 3 novembre 2026 : Perforce publie l'avis pour CVE-2026-115731 et les versions corrigées de Puppet Core et Puppet Enterprise.
- 3 novembre 2026 : le projet OpenVox publie GHSA-ffr6-rwpm-p5wq avec le détail technique et les versions 9.3.0 et 8.32.0.
- 3 novembre 2026 : l'enregistrement CVE et l'avis GitHub sont publiés.
- 17 novembre 2026 : la CISA ajoute CVE-2026-115731 au catalogue KEV, avec une échéance fédérale au 1er décembre 2026.
- 1er décembre 2026 : échéance fédérale de correction.
FAQ
La faille est-elle non authentifiée ?
Uniquement lorsque la CA signe automatiquement sans vérification forte. Dans cette configuration, un attaquant enregistre un nouvel agent et reçoit un certificat signé par la CA. Sinon, l'attaquant a besoin d'un certificat déjà émis par la CA, par exemple celui d'un agent compromis.
Affecte-t-elle Puppet open source ou seulement Puppet Enterprise ?
Les deux. Perforce liste Puppet Core 8.x et 9.x et trois lignes Puppet Enterprise. Le projet OpenVox documente le même chemin de code dans son fork et a publié 9.3.0 et 8.32.0.
Quelles versions corrigent la faille ?
Puppet Core 8.22.2 et 9.1.3, et Puppet Enterprise 2023.8.13, 2025.12.1 et 2026.0.1. L'avis du fournisseur liste chaque ligne et sa version corrigée.
Existe-t-il une preuve de concept publique ?
Oui. L'avis OpenVox contient le rapport JSON complet et le fragment d'événement qui exécute une commande. C'est une preuve de concept fonctionnelle contre le code concerné.
La faille est-elle exploitée dans la nature ?
La CISA l'a ajoutée au KEV le 17 novembre 2026, ce qui enregistre une exploitation. Aucune liste de victimes, de campagne ou d'indicateurs n'est publique.
Puis-je garder la signature automatique et rester protégé ?
Non. Désactiver la signature automatique supprime le chemin non authentifié, mais un certificat d'agent volé atteint toujours le désérialiseur. Mettez à niveau vers une version corrigée, puis révisez la politique de signature automatique.
Trouver les serveurs Puppet exposés avec Ostorlab
La découverte de surface d'attaque d'Ostorlab inventorie les hôtes exposés à Internet d'une organisation. Elle aide à trouver les points de terminaison Puppet Server sur le port 8140 et à les corriger en priorité. Commencez sur https://ostorlab.co/product/attacksurface_discovery
Références
- Perforce, « CVE: Report Deserialization Code Execution », 3 novembre 2026 (vérifié le 18 novembre 2026). https://portal.perforce.com/s/cve/a91Qi000003IaHpIAK/report-deserialization-code-execution
- GitHub Advisory Database, « GHSA-4pxx-8frq-9r4j: Deserialization of untrusted data in the report-processing code of Puppet », 3 novembre 2026 (vérifié le 18 novembre 2026). https://github.com/advisories/GHSA-4pxx-8frq-9r4j
- Projet OpenVox, « GHSA-ffr6-rwpm-p5wq: Authenticated RCE on OpenVox server via Event Deserialization », 3 novembre 2026 (vérifié le 18 novembre 2026). https://github.com/OpenVoxProject/openvox/security/advisories/GHSA-ffr6-rwpm-p5wq
- Projet OpenVox, « Read event data hashes with the stringifying converter », pull request #765, 3 novembre 2026 (vérifié le 18 novembre 2026). https://github.com/OpenVoxProject/openvox/pull/765
- Projet OpenVox, « 9.3.0 release notes », 3 novembre 2026 (vérifié le 18 novembre 2026). https://github.com/OpenVoxProject/openvox/releases/tag/9.3.0
- Projet OpenVox,
event.rbvulnérable au commit a80dfc2, 3 novembre 2026 (vérifié le 18 novembre 2026). https://github.com/OpenVoxProject/openvox/blob/a80dfc2c8ea83a76908ca8b99507dfa18a09f01a/lib/puppet/transaction/event.rb#L69-L73 - CVE Program, « CVE-2026-115731 », 3 novembre 2026 (vérifié le 18 novembre 2026). https://www.cve.org/CVERecord?id=CVE-2026-115731
- CISA, « Known Exploited Vulnerabilities Catalog », 17 novembre 2026 (vérifié le 18 novembre 2026). https://www.cisa.gov/known-exploited-vulnerabilities-catalog?field_cve=CVE-2026-115731