Puppet Server のデシリアライゼーション RCE、悪用を確認(CVE-2026-115731)
CA が署名した Puppet エージェント証明書があれば、細工したレポートで Puppet Server 上のコードを実行できます。Puppet Core 8.22.2 と 9.1.3 で修正済みです。
要点
- 細工したレポートのイベントが Puppet のリッチデータデシリアライザーに到達し、サービスユーザーとして Puppet Server 上で Ruby を実行します。脆弱性は CVE-2026-115731 です。
- CA が署名したエージェント証明書を持つクライアントなら、誰でもレポートを送信できます。認証局が強い検証なしで自動署名する構成では、未認証の攻撃者が先にその証明書を取得できます。
- CISA は 2026 年 11 月 17 日に CVE-2026-115731 を KEV カタログに追加し、実際の悪用を記録しました。連邦機関の期限は 2026 年 12 月 1 日です。
- Puppet Core 8.22.2 または 9.1.3、あるいは Puppet Enterprise 2023.8.13、2025.12.1、2026.0.1 に更新してください。更新できない場合は、弱い自動署名を無効にし、レポートのエンドポイントを制限してください。
影響を受けますか?
次の条件がすべて当てはまる場合に影響を受けます。
- Puppet Core 8.x の 8.22.2 より前、または 9.0.0 から 9.1.3 より前を実行している。
- または Puppet Enterprise 2023.8.0 から 2023.8.13 より前、2025.0.0 から 2025.12.1 より前、または 2026.0.0 から 2026.0.1 より前を実行している。
- Puppet Server が HTTPS ポート(既定では 8140)でエージェントのレポートを受け付ける。
- 攻撃者が CA 署名済みのエージェント証明書を取得できる。侵害されたエージェントが 1 つあれば取得できます。要求を強く検証しない自動署名ポリシーがあれば、要求する誰もが取得できます。
レポートのエンドポイントはすべての Puppet Server に含まれるため、バージョンが主な条件です。自動署名があると、認証済みの脆弱性が未認証の脆弱性になります。自動署名がなければ、攻撃者には CA がすでに発行した証明書が必要です。
| ブランチ | 影響を受けるバージョン | 修正バージョン |
|---|---|---|
| Puppet Core 9.x | 9.0.0 から 9.1.2 | 9.1.3 |
| Puppet Core 8.x | 8.0.0 から 8.22.1 | 8.22.2 |
| Puppet Enterprise 2026 | 2026.0.0 | 2026.0.1 |
| Puppet Enterprise 2025 | 2025.0.0 から 2025.12.0 | 2025.12.1 |
| Puppet Enterprise 2023.8 | 2023.8.0 から 2023.8.12 | 2023.8.13 |
| OpenVox Agent 9.x | 9.3.0 より前 | 9.3.0 |
| OpenVox Agent 8.x | 8.32.0 より前 | 8.32.0 |
| OpenVox Server 9.x | 9.2.0 より前 | 9.2.0 |
| OpenVox Server 8.x | 8.18.0 より前 | 8.18.0 |
サーバーと一部のエージェントでバージョンを確認します。1 つ目のコマンドは Puppet Server で、2 つ目はエージェントのホストで実行します。
puppet --version
/opt/puppetlabs/bin/puppet --version
Puppet Enterprise は /opt/puppetlabs にインストールされます。オープンソースのパッケージインストールでは、ディストリビューションのパッケージマネージャーでも確認できます。
rpm -q puppetserver puppet-agent
dpkg -l puppetserver puppet-agent
CA が自動署名するかどうかを確認し、有効ならポリシーを読みます。
puppet config print autosign
cat /etc/puppetlabs/puppet/autosign.conf
修正方法
Puppet Server を修正版に更新し、弱い自動署名を無効にします。どちらも重要です。更新はデシリアライザーを閉じ、自動署名の変更は証明書を取得する最も簡単な経路を除きます。
- インストールに使ったチャネルで Puppet Core を 8.22.2 または 9.1.3 に更新します。
- Puppet Enterprise のインストーラーで Puppet Enterprise を 2023.8.13、2025.12.1、または 2026.0.1 に更新します。
puppetserverを再起動し、puppet --versionで新しいバージョンを確認します。- 自動署名を無効にするか、要求を検証するポリシーベースの自動署名に置き換えます。単純な場合は
puppet.confにautosign = falseを設定します。 - TCP 8140 を必要なエージェントとコンソールだけに制限します。レポートのエンドポイントはカタログのコンパイルと同じポートを使います。
# Open-source package install: upgrade both packages
sudo yum update puppetserver puppet-agent
# RubyGems install of Puppet Core
sudo gem install puppet -v 8.22.2
# 9.x line
sudo gem install puppet -v 9.1.3
OpenVox は両方のコンポーネントを更新します。OpenVox のパッケージチャネルで、OpenVox Server を 9.2.0 または 8.18.0 に、OpenVox Agent を 9.3.0 または 8.32.0 に更新してください。内蔵 Puppet ライブラリを更新した後はサーバーを再起動します。Puppet Core のリリース番号も puppetserver パッケージのバージョンとは異なるため、同じ番号を指定せず、ベンダーのチャネルを使用してください。
更新できない環境では、自動署名を無効にし、ポート 8140 を制限してください。未認証の経路は除けますが、盗まれた、または偽造されたエージェント証明書はデシリアライザーに到達します。回避策は脆弱性を修正しません。
根本原因は何ですか?
Puppet::Transaction::Event#initialize_from_hash は、エージェントのレポートから受け取ったイベントのハッシュを FromDataConverter で読み取っていました。この変換器は予約キー __ptype から Puppet のリッチデータ型を再構築します。そのキーは攻撃者が制御できます。
メソッドは lib/puppet/transaction/event.rb にあります。
def initialize_from_hash(data)
  data = Puppet::Pops::Serialization::FromDataConverter.convert(data, {
                                                                  :allow_unresolved => true,
                                                                  :loader => Puppet::Pops::Loaders.static_loader
                                                                })
data はレポート JSON のイベントオブジェクトです。allow_unresolved は、サーバーが解決できない型名を通過させます。変換器は __ptype を読み、lib/puppet/pops/serialization/from_data_converter.rb で Puppet の型として解析します。
type = Types::TypeParser.singleton.parse(type_value, @loader)
...
pcore_type_hash_to_value(type, value)
Object[...] 型では、.create(value) が PObjectType#implementation_class に到達します。実装が登録されていない場合、オブジェクト型は RubyGenerator で実装を生成します。
@implementation_class = RubyGenerator.new.create_class(self)
RubyGenerator#create_class は型定義からクラス本体を組み立て、評価します。
class_def = ''.dup
class_body(key, EMPTY_ARRAY, class_def)
cls = Class.new(parent_class)
cls.class_eval(class_def)
RubyMethod アノテーションはそのクラス本体の一部です。そのため class_eval はレポート処理中に攻撃者の Ruby を実行します。
どのように悪用されますか?
公開された実証コードは、イベントに RubyMethod アノテーション付きのインライン Object[...] 型を持つレポートを送信します。アノテーションの本体にコマンドが入り、クラスの評価時にバッククォートがそれを実行します。
- CA 署名済みのエージェント証明書を取得します。要求を検証しない自動署名があれば、新しいエージェントを登録して受け取ります。なければ、侵害されたエージェントの証明書を使います。
PUT /puppet/v3/report用のレポートを組み立てます。ペイロードはresource_statuses[...].eventsに置きます。__ptypeにRubyMethodアノテーション付きのObject[...]定義を設定します。アノテーションの本体はクラス生成時に実行される Ruby です。- エージェント証明書を付けてレポートを送信します。
- サーバーは
Event.from_data_hashを呼び、変換器が型を解析し、class_evalがpuppetユーザーとして本体を実行します。
OpenVox のアドバイザリは、touch /tmp/pwned を実行する次のイベント断片を公開しています。
"events": [
  {
    "__ptype": "Object[{name => 'PEP', functions => {'test' => {type => Callable, annotations => {RubyMethod => {'body' => \"1\\n end\\n `/bin/sh -c 'touch /tmp/pwned'`\\n def d2\\n 1\"}}}}}]",
    "__pvalue": "x"
  }
]
レポートには host、time、transaction_uuid、report_format などの通常のフィールドも必要です。アドバイザリの完全な JSON にリクエスト本文全体があります。
攻撃の流れは?
エージェント証明書があればレポートを送信でき、レポートのイベント型がデシリアライズされ、サービスユーザーとして Puppet Server 上で Ruby が実行されます。
または自動署名"] --> B["PUT /puppet/v3/report
細工したイベント"] B --> C["Event.from_data_hash
FromDataConverter を呼ぶ"] C --> D["__ptype を Object 型
として解析"] D --> E["RubyGenerator class_eval
RubyMethod 本体を実行"] E --> F["puppet ユーザーとして
コード実行"] F --> G["CA 署名鍵と
管理対象ホスト"]
攻撃者に何ができますか?
デシリアライザーに到達した攻撃者は、Puppet Server のサービスユーザーとしてコードを実行します。影響はそのアカウントが読める範囲に応じて広がります。
puppetユーザーは、自身が CA を兼ねる Puppet Server で認証局の秘密鍵を読めます。- CA 鍵があれば、攻撃者は
EKU critical, serverAuth, clientAuth付きの証明書を署名できます。アドバイザリは、オーケストレーションがそれらの証明書を信頼する他のホストでコマンド実行につながる可能性があると述べています。 - 攻撃者はサーバーが保持するレポート、ファクト、設定を読み、配信するカタログを変更できます。
- 自動署名が要求を検証しない場合、攻撃は未認証です。それ以外の場合は CA 署名済みのエージェント証明書が 1 つ必要です。
- ユーザーの操作は不要です。
アドバイザリはファイル作成コマンドでコード実行を示しています。被害者の一覧やより広いキャンペーンは公開していません。
修正が機能する理由
修正は、レポートデータからリッチな値を再構築するのをやめます。イベントのハッシュを、書き込み時と同じ ToStringifiedConverter で読むため、結果には単純なデータだけが残ります。
-    data = Puppet::Pops::Serialization::FromDataConverter.convert(data, {
-                                                                    :allow_unresolved => true,
-                                                                    :loader => Puppet::Pops::Loaders.static_loader
-                                                                  })
+    # Read with the stringifying converter, the same one #to_data_hash writes with.
+    # Event values contain no rich data downstream, so there is nothing to reconstruct.
+    data = Puppet::Pops::Serialization::ToStringifiedConverter.convert(data, :message_prefix => 'Event')
ToStringifiedConverter は予約キーの名前を変え、値をハッシュとして保持します。TypeParser.parse を呼ばないため、RubyGenerator#create_class や class_eval には到達しません。同じ変更の回帰テストは、インラインの Object[...] 定義がクラスを生成しないことを確認しています。
変更はイベントの経路に対して完全です。Puppet の他のデシリアライズを削除するものではないため、このメソッドだけでなく、ベンダーの修正版を適用してください。
侵害されたかどうかを確認するには?
CA が発行した証明書と、サーバーが受け付けたレポート要求から確認を始めます。攻撃が成功しても、Puppet のログにコマンド出力が残らないことがあります。
- すべての証明書を一覧し、覚えのない名前を探します:
/opt/puppetlabs/bin/puppetserver ca list --all。 - 自動署名が有効だったかを確認します:
puppet config print autosignを実行し、/etc/puppetlabs/puppet/autosign.confを読みます。 - Puppet Server のアクセスログで、管理していないエージェント以外の証明書名からの
PUT /puppet/v3/reportを探します。 - 実証コードが作る
/tmp/pwnedなどのファイルを探します。別のコマンドは別のファイルを残すため、これは手がかりであり完全な確認ではありません。 puppetユーザーのプロセスと最近のファイルに不審なものがないか確認します。- 不明な証明書やコード実行の証拠を見つけた場合は、CA が侵害されたものとして扱います。サーバーを再構築し、CA を更新して、すべての証明書を再発行します。
実証コードのマーカー以外に公開された侵害指標はありません。検証に失敗した試行は、ログにレポート要求だけを残すことがあります。
年表
修正と CVE は同時に公開され、KEV への追加は 2 週間後でした。
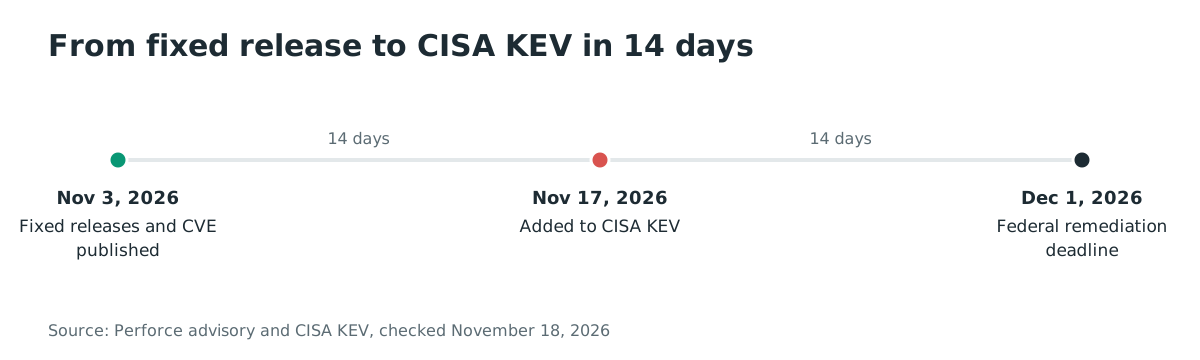
- 2026 年 11 月 3 日: Perforce が CVE-2026-115731 のアドバイザリと、修正済みの Puppet Core および Puppet Enterprise を公開しました。
- 2026 年 11 月 3 日: OpenVox プロジェクトが技術詳細を含む GHSA-ffr6-rwpm-p5wq を公開し、9.3.0 と 8.32.0 をリリースしました。
- 2026 年 11 月 3 日: CVE レコードと GitHub アドバイザリが公開されました。
- 2026 年 11 月 17 日: CISA が CVE-2026-115731 を KEV カタログに追加し、連邦機関の期限を 2026 年 12 月 1 日としました。
- 2026 年 12 月 1 日: 連邦機関の修正期限。
よくある質問
この脆弱性は未認証で悪用できますか?
CA が強い検証なしで自動署名する場合に限ります。その構成では、攻撃者が新しいエージェントを登録して CA 署名済み証明書を受け取ります。それ以外では、侵害されたエージェントなど、CA がすでに発行した証明書が必要です。
オープンソースの Puppet と Puppet Enterprise のどちらに影響しますか?
両方です。Perforce は Puppet Core 8.x と 9.x、および 3 つの Puppet Enterprise ラインを挙げています。OpenVox プロジェクトはフォーク内の同じコード経路を文書化し、9.3.0 と 8.32.0 を公開しました。
どのバージョンで修正されますか?
Puppet Core 8.22.2 と 9.1.3、Puppet Enterprise 2023.8.13、2025.12.1、2026.0.1 です。ベンダーのアドバイザリに各ラインと修正版があります。
公開された実証コードはありますか?
あります。OpenVox のアドバイザリには完全な JSON レポートと、コマンドを実行するイベント断片が含まれています。影響を受けるコードに対する動作する実証コードです。
実際に悪用されていますか?
CISA が 2026 年 11 月 17 日に KEV へ追加しており、悪用が記録されています。被害者、キャンペーン、指標の一覧は公開されていません。
自動署名を残したまま安全にできますか?
できません。自動署名を無効にすると未認証の経路は除けますが、盗まれたエージェント証明書はデシリアライザーに到達します。修正版に更新してから、自動署名ポリシーを見直してください。
Ostorlab で公開された Puppet Server を探す
Ostorlab の攻撃対象領域の検出は、組織がインターネットに公開しているホストを棚卸しし、ポート 8140 の Puppet Server エンドポイントを見つけて優先的に修正できるようにします。https://ostorlab.co/product/attacksurface_discovery から始めてください。
参考資料
- Perforce、「CVE: Report Deserialization Code Execution」、2026 年 11 月 3 日(2026 年 11 月 18 日確認)。https://portal.perforce.com/s/cve/a91Qi000003IaHpIAK/report-deserialization-code-execution
- GitHub Advisory Database、「GHSA-4pxx-8frq-9r4j: Deserialization of untrusted data in the report-processing code of Puppet」、2026 年 11 月 3 日(2026 年 11 月 18 日確認)。https://github.com/advisories/GHSA-4pxx-8frq-9r4j
- OpenVox プロジェクト、「GHSA-ffr6-rwpm-p5wq: Authenticated RCE on OpenVox server via Event Deserialization」、2026 年 11 月 3 日(2026 年 11 月 18 日確認)。https://github.com/OpenVoxProject/openvox/security/advisories/GHSA-ffr6-rwpm-p5wq
- OpenVox プロジェクト、「Read event data hashes with the stringifying converter」、pull request #765、2026 年 11 月 3 日(2026 年 11 月 18 日確認)。https://github.com/OpenVoxProject/openvox/pull/765
- OpenVox プロジェクト、「9.3.0 release notes」、2026 年 11 月 3 日(2026 年 11 月 18 日確認)。https://github.com/OpenVoxProject/openvox/releases/tag/9.3.0
- OpenVox プロジェクト、コミット a80dfc2 の脆弱な
event.rb、2026 年 11 月 3 日(2026 年 11 月 18 日確認)。https://github.com/OpenVoxProject/openvox/blob/a80dfc2c8ea83a76908ca8b99507dfa18a09f01a/lib/puppet/transaction/event.rb#L69-L73 - CVE Program、「CVE-2026-115731」、2026 年 11 月 3 日(2026 年 11 月 18 日確認)。https://www.cve.org/CVERecord?id=CVE-2026-115731
- CISA、「Known Exploited Vulnerabilities Catalog」、2026 年 11 月 17 日(2026 年 11 月 18 日確認)。https://www.cisa.gov/known-exploited-vulnerabilities-catalog?field_cve=CVE-2026-115731