TYPO3 : réactivation de l'installeur et exécution de code (CVE-2026-119623)
Un utilisateur backend TYPO3 peu privilégié peut réactiver l'installeur et créer un administrateur, ce qui mène à l'exécution de code.
En bref
- TYPO3 CMS rouvre son assistant de première installation lorsqu'un fichier nommé
FIRST_INSTALLse trouve dans la racine web, même sur une instance déjà configurée. L'assistant n'a pas d'authentification. - Un utilisateur backend peu privilégié peut créer ce fichier via les médias en ligne, puis utiliser l'assistant pour créer un administrateur. L'avis note la chaîne CVSS v4.0 9,4 Critique.
- Les branches concernées sont 10, 11, 12, 13 et 14, et les versions corrigées sont disponibles. Aucune exploitation n'est connue, et aucun CVE de la série n'est dans le KEV de la CISA au 17 novembre 2026.
- Mettez à niveau vers 10.4.63 ELTS, 11.5.57 ELTS, 12.4.52 ELTS, 13.4.40 LTS ou 14.3.12 LTS. Si vous ne pouvez pas, bloquez
/typo3/install.phpet supprimez chaque fichierFIRST_INSTALL.
Suis-je concerné ?
Vous êtes concerné lorsque toutes ces conditions sont réunies :
- Vous utilisez TYPO3 CMS dans l'une des plages concernées : 10.0.0 à 10.4.62, 11.0.0 à 11.5.56, 12.0.0 à 12.4.51, 13.0.0 à 13.4.39 ou 14.0.0 à 14.3.11.
- Le chemin de l'installeur
/typo3/install.phpest joignable depuis le réseau. TYPO3 le place dans la racine web. - Au moins un compte backend existe, y compris peu privilégié, ou un autre processus peut écrire un fichier dans la racine web.
W3Techs place TYPO3 sur 0,3 pour cent de tous les sites web, ce qui représente une base installée importante à vérifier.
La chaîne n'a besoin d'un compte backend que pour l'étape de création de fichier. L'installeur accepte ensuite un visiteur non authentifié dès que le fichier marqueur existe. Une instance sans utilisateur backend et sans chemin d'écriture n'est pas concernée par la chaîne publiée.
| Branche | Versions concernées | Version corrigée |
|---|---|---|
| TYPO3 14 LTS | 14.0.0 à 14.3.11 | 14.3.12 LTS |
| TYPO3 13 LTS | 13.0.0 à 13.4.39 | 13.4.40 LTS |
| TYPO3 12 ELTS | 12.0.0 à 12.4.51 | 12.4.52 ELTS |
| TYPO3 11 ELTS | 11.0.0 à 11.5.56 | 11.5.57 ELTS |
| TYPO3 10 ELTS | 10.0.0 à 10.4.62 | 10.4.63 ELTS |
Vérifiez la version installée et cherchez des fichiers marqueurs résiduels. Lancez les deux commandes depuis la racine du projet TYPO3.
composer show typo3/cms-core | grep -E "^versions"
find . -maxdepth 2 -iname 'FIRST_INSTALL*' -ls
Une installation Composer enregistre la version dans composer.lock. Une installation historique la garde dans typo3/sysext/core/Classes/Information/Typo3Version.php. Vérifiez aussi si l'installeur répond depuis internet.
curl -sI https://www.example.com/typo3/install.php | head -n 1
Comment corriger ?
Mettez à niveau vers la version corrigée de votre branche. L'avis publie les cinq le 2026-11-17, et chacune porte les trois mêmes correctifs.
- Mettez à jour
typo3/cms-coreet tous les paquetstypo3/cms-*vers la version corrigée de votre branche. Utilisez 14.3.12, 13.4.40, 12.4.52, 11.5.57 ou 10.4.63. - Lancez les étapes de mise à jour de la base et du cache :
vendor/bin/typo3 extension:setuppuisvendor/bin/typo3 cache:flush. - Supprimez chaque fichier dont le nom commence par
FIRST_INSTALLdans la racine web publique et la racine du projet. - Passez en revue les utilisateurs backend et les mainteneurs système pour trouver des comptes inconnus. L'avis demande aux administrateurs de le faire après toute exposition.
- Bloquez
/typo3/install.phpau niveau du serveur web ou du proxy inverse. L'installeur n'est pas nécessaire sur une instance de production configurée.
Le contournement pour un site qui ne peut pas mettre à niveau consiste à bloquer le chemin de l'installeur et à supprimer les fichiers marqueurs. Cela ferme la chaîne publiée, mais ne corrige pas le contrôle manquant. Un nouveau chemin d'écriture peut rouvrir le même assistant. TYPO3 recommande aussi de désactiver l'import pour les non-administrateurs avec options.impexp.enableImportForNonAdminUser, car le chemin de traversée associé utilise ce module et mène à l'exécution de code sans l'installeur.
Quelle est la cause racine ?
EnableFileService::isFirstInstallAllowed() considérait tout fichier marqueur FIRST_INSTALL comme la preuve qu'une première installation était en cours. Il ne vérifiait jamais si l'instance possédait déjà un settings.php, donc un fichier écrit dans la racine web rouvrait l'installeur sur un site configuré.
La méthode vulnérable se trouve dans typo3/sysext/install/Classes/Service/EnableFileService.php à l'étiquette 13.4.39 :
public static function isFirstInstallAllowed(): bool
{
    $files = self::getFirstInstallFilePaths();
    if (!empty($files)) {
        return true;
    }
    return false;
}
getFirstInstallFilePaths() faisait correspondre le marqueur avec un motif de suffixe non ancré, donc tout fichier dont le nom commençait par FIRST_INSTALL comptait :
preg_match('~^' . self::FIRST_INSTALL_FILE_PATH . '.*~i', $file)
L'installeur est un point d'entrée distinct du backend. Dès que isFirstInstallAllowed() renvoyait vrai, l'assistant s'exécutait sans session backend. Il peut réécrire la connexion à la base et créer un administrateur backend et un mainteneur système, ce qui mène à l'exécution de code.
La partie de la chaîne qui crée le fichier vient des deux avis associés. TYPO3-CORE-SA-2026-026 permet à tout utilisateur backend authentifié, même sans point de montage ni accès aux modules, d'ajouter un média en ligne dans le stockage de secours. Ce stockage est la racine web publique, et le nom du fichier est partiellement contrôlable. TYPO3-CORE-SA-2026-025 ajoute une traversée de chemin dans le module Import/Export, qui peut écrire un fichier partout où le serveur web peut écrire.
Comment la faille est-elle exploitée ?
La chaîne publiée va d'un compte backend peu privilégié à un nouvel administrateur en cinq étapes.
- L'attaquant se connecte avec n'importe quel compte backend, y compris sans point de montage ni accès aux modules.
- L'attaquant appelle le point de terminaison des médias en ligne et nomme un dossier cible dans le stockage de secours, qui est la racine web publique. Le nom du fichier obtenu commence par
FIRST_INSTALL. - L'attaquant ouvre
/typo3/install.phpsans session. Le fichier marqueur fait renvoyer vrai àisFirstInstallAllowed(), donc l'installeur s'exécute. - L'attaquant modifie la connexion à la base et crée un nouvel administrateur et un compte de mainteneur système.
- Avec l'accès administrateur, l'attaquant installe ou modifie une extension, ou utilise l'Install Tool, pour exécuter du code sur le serveur.
La faille Import/Export est une voie distincte qui n'a pas besoin de l'installeur. Un administrateur, ou un utilisateur non administrateur pour lequel options.impexp.enableImportForNonAdminUser est activé, importe un fichier T3D ou XML forgé. Le hachage du fichier issu des données d'import devient un chemin de fichier temporaire, donc l'attaquant peut écrire un fichier au contenu arbitraire partout où le serveur web peut écrire, par exemple un fichier PHP dans la racine web publique. Cela mène directement à l'exécution de code, et bloquer /typo3/install.php ne l'empêche pas.
Comment se déroule l'attaque ?
Un utilisateur backend peu privilégié écrit un fichier marqueur dans la racine web via le point de terminaison des médias en ligne, l'installeur non authentifié se rouvre, et un nouveau compte administrateur mène à l'exécution de code.
peu privilégié"] --> B["Le média en ligne écrit
FIRST_INSTALL dans la racine web"] B --> C["L'installeur voit le marqueur
et aucun contrôle isInstalling"] C --> D["/typo3/install.php
non authentifié"] D --> E["Paramètres de base modifiés
et compte admin créé"] E --> F["Une extension ou l'Install Tool
exécute du code sur le serveur"]
Que peut faire un attaquant ?
Un attaquant qui termine la chaîne contrôle l'instance TYPO3 et peut exécuter du code sous l'utilisateur du serveur web. Les conditions font partie de l'impact :
- L'attaquant a besoin d'un compte backend, à n'importe quel niveau de privilège, pour écrire le fichier marqueur via le point de terminaison des médias en ligne.
- Le chemin de l'installeur doit être joignable. Un site qui bloque
/typo3/install.phpau proxy supprime l'étape qui transforme le marqueur en session. - La voie Import/Export exige un administrateur, ou un compte non administrateur avec l'import activé, et mène à l'exécution de code sans l'installeur.
- Aucune interaction utilisateur n'est nécessaire au-delà des requêtes authentifiées.
- Le résultat est un nouvel administrateur et un mainteneur système, donc l'attaquant garde l'accès après la désactivation du compte initial.
L'avis ne démontre pas d'exploit public. Il indique que l'installeur peut modifier la connexion à la base et créer des comptes, et que cela mène à l'exécution de code à distance.
Pourquoi le correctif fonctionne-t-il ?
Le correctif rend le fichier marqueur nécessaire mais plus suffisant. isFirstInstallAllowed() exige désormais que l'instance ne soit pas configurée, ou qu'une nouvelle installation soit explicitement en cours.
public static function isFirstInstallAllowed(): bool
{
    if (empty(self::getFirstInstallFilePaths())) {
        return false;
    }
    $configurationManager = new ConfigurationManager();
    if (!@is_file($configurationManager->getSystemConfigurationFileLocation())) {
        return true;
    }
    try {
        return (bool)$configurationManager->getLocalConfigurationValueByPath('SYS/isInstalling');
    } catch (MissingArrayPathException) {
        return false;
    }
}
Un nouveau réglage SYS/isInstalling vaut faux par défaut. La commande d'installation le passe à vrai pendant une nouvelle installation et à faux à la fin. Une instance mise à niveau depuis une version antérieure n'a pas cette clé, et la branche MissingArrayPathException renvoie faux, donc l'installeur reste fermé.
La correspondance du marqueur est désormais ancrée aux noms exacts :
$isFirstInstallFile = static fn(string $file): bool
    => strcasecmp($file, self::FIRST_INSTALL_FILE_PATH) === 0
    || strcasecmp($file, self::FIRST_INSTALL_FILE_PATH . '.txt') === 0;
Le correctif est complet pour le chemin de l'installeur. Il ne supprime pas les failles d'écriture de fichiers associées, donc la même version corrige aussi les problèmes des médias en ligne et de l'Import/Export. Appliquez la version entière, pas seulement le changement de l'installeur.
Comment vérifier si j'ai été compromis ?
Cherchez des fichiers marqueurs inattendus, de nouveaux comptes administrateurs et des requêtes vers l'installeur dans les journaux. Une ligne de journal absente ne prouve pas que l'installeur n'a jamais été atteint.
- Cherchez dans la racine web publique et la racine du projet tout fichier dont le nom commence par
FIRST_INSTALL, y comprisFIRST_INSTALL.txt. - Passez en revue les utilisateurs backend et les mainteneurs système pour les comptes créés autour de la fenêtre d'exposition. Vérifiez les lignes récentes de
be_userset les indicateursadminousystemMaintainer. - Cherchez dans les journaux du serveur web les requêtes vers
/typo3/install.php, surtout les requêtes POST venant d'adresses qui n'ont jamais utilisé le backend. - Cherchez les requêtes vers le point de terminaison des médias en ligne qui nomment le stockage de secours ou un chemin dans la racine web.
- Vérifiez les paramètres de connexion à la base dans
config/system/settings.phppour des changements inattendus. - Consultez le journal de dépréciation de TYPO3 et le journal de l'Install Tool pour des étapes d'installation hors fenêtre de maintenance.
Si vous trouvez un fichier marqueur ou un administrateur inconnu, considérez l'instance comme compromise. Reconstruisez-la depuis une sauvegarde saine, renouvelez les identifiants de la base et du backend, et vérifiez les extensions.
Chronologie
Le correctif a été écrit 40 jours avant l'avis qui le décrit.
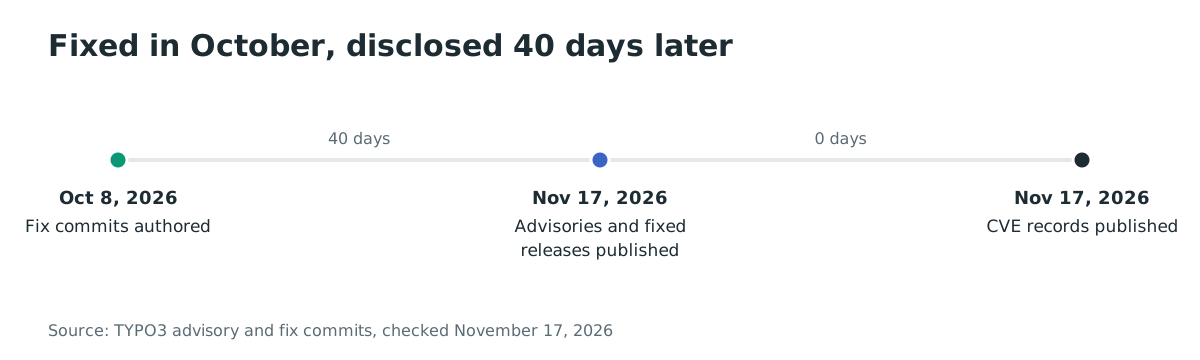
- 2026-10-08 : Torben Hansen écrit les commits de correction de l'installeur pour les branches 14.3, 13.4 et main.
- 2026-11-17 : TYPO3 publie dix avis de sécurité, dont TYPO3-CORE-SA-2026-027, et diffuse 10.4.63 ELTS, 11.5.57 ELTS, 12.4.52 ELTS, 13.4.40 LTS et 14.3.12 LTS.
- 2026-11-17 : les enregistrements CVE de la série sont publiés, dont CVE-2026-119623 à 11:11 UTC.
- 2026-11-17 : aucune exploitation n'est connue, et aucun CVE de la série n'est dans le KEV de la CISA.
FAQ
L'installeur est-il vraiment non authentifié ?
Oui, dès qu'un fichier marqueur FIRST_INSTALL existe. L'assistant est conçu pour fonctionner avant qu'une instance ait un administrateur, donc il n'a pas de connexion propre. Le correctif conserve ce comportement pour une vraie première installation et le ferme pour une instance configurée.
Faut-il un compte administrateur pour exploiter la faille ?
Non pour la chaîne principale. Tout compte backend peut ajouter un média en ligne dans le stockage de secours, et cela suffit à écrire le fichier marqueur. La variante Import/Export exige un administrateur, ou un utilisateur non administrateur avec l'import activé.
Quelle version corrige la faille ?
14.3.12 LTS, 13.4.40 LTS, 12.4.52 ELTS, 11.5.57 ELTS et 10.4.63 ELTS corrigent toutes CVE-2026-119623. Utilisez la version de votre branche et mettez à jour tous les paquets typo3/cms-* en même temps.
Bloquer l'installeur corrige-t-il toute la série ?
Non. Bloquer /typo3/install.php supprime l'étape qui transforme le marqueur en session, mais les failles des médias en ligne et de l'Import/Export restent. Elles peuvent encore écrire des fichiers dans la racine web, et la faille Import/Export peut écrire un fichier PHP qui s'exécute sans l'installeur. Mettez à niveau pour obtenir les trois correctifs.
Existe-t-il un CVE ou une entrée KEV ?
CVE-2026-119623 couvre la faille de l'installeur, et l'enregistrement CVE a été publié le 2026-11-17. Aucun CVE de la série n'est dans le KEV de la CISA au 17 novembre 2026, et TYPO3 ne signale aucune exploitation connue.
TYPO3 v9 ou antérieur est-il concerné ?
L'avis liste 10.0.0 et ultérieur. TYPO3 v9 est en fin de vie et ne reçoit aucune version de sécurité. Un site encore sur v9 doit passer à une branche prise en charge, car le comportement du fichier marqueur existe aussi dans les versions plus anciennes.
Trouvez les installations TYPO3 exposées avec Ostorlab
La découverte de surface d'attaque d'Ostorlab inventorie les hôtes et chemins exposés sur internet, pour trouver les sites TYPO3 qui répondent encore sur /typo3/install.php et les corriger en premier. Commencez sur https://ostorlab.co/product/attacksurface_discovery et inventoriez les hôtes exposés.
Références
- TYPO3, « TYPO3-CORE-SA-2026-027: Missing Authentication in Installer », 2026-11-17 (vérifié le 17 novembre 2026). https://news.typo3.com/security/advisory/typo3-core-sa-2026-027
- TYPO3, « TYPO3-CORE-SA-2026-026: Missing Authorization in Online Media Handling », 2026-11-17 (vérifié le 17 novembre 2026). https://news.typo3.com/security/advisory/typo3-core-sa-2026-026
- TYPO3, « TYPO3-CORE-SA-2026-025: Path Traversal in Import/Export Module », 2026-11-17 (vérifié le 17 novembre 2026). https://news.typo3.com/security/advisory/typo3-core-sa-2026-025
- TYPO3, index des avis de sécurité, 2026-11-17 (vérifié le 17 novembre 2026). https://news.typo3.com/security
- TYPO3, commit de correction de l'installeur, 2026-10-08 (vérifié le 17 novembre 2026). https://github.com/TYPO3/typo3/commit/0f0a1ca5a5eae9349a38e6d34b096c01d9bf6d1d
- TYPO3, commit de correction des médias en ligne, 2026-10-08 (vérifié le 17 novembre 2026). https://github.com/TYPO3/typo3/commit/f342b4d7aa1f6c058f09f69eb8db17f22b0a550b
- CVE Program, enregistrement CVE-2026-119623, 2026-11-17 (vérifié le 17 novembre 2026). https://www.cve.org/CVERecord?id=CVE-2026-119623
- W3Techs, statistiques d'utilisation de TYPO3, 2026-11-17 (vérifié le 17 novembre 2026). https://w3techs.com/technologies/details/cm-typo3