Broadcom AutoSys 未认证远程代码执行(CVE-2026-126551)
Broadcom AutoSys WCC 的三个未认证漏洞可让攻击者在调度器或其代理上执行命令;已在 24.2.01 中修复。
TL;DR
- AutoSys Workload Automation 的 Workload Control Center(WCC)存在三个未认证漏洞,可在 WCC 服务器或受管的 System Agent 主机上执行命令。
- 最严重的是硬编码加密密钥 CVE-2026-126551,Broadcom 将其评为 CVSS v4.0 9.3 严重。CVE-2026-126552 和 CVE-2026-126553 同样为 9.3 严重。
- Broadcom 于 2026 年 11 月 17 日发布 CA20261117-01。截至 2026 年 11 月 18 日,未发现利用,三个漏洞均未进入 CISA KEV。
- 升级到 AutoSys 24.2.01 或更高版本。24.1.00 及更高版本已经移除了两个易受攻击的端点。
我受影响吗?
受影响版本和暴露条件因 CVE 而异:
- 运行 Workload Control Center(WCC)12.1.x 至 24.2.00。
- WCC Web 层可从攻击者能够使用的网络访问。
- 对于 CVE-2026-126552 和 CVE-2026-126553,WCC 版本为 12.1.x 至 24.0.01。24.1.00 的平台迁移移除了这两个端点。
- 对于 CVE-2026-126551,代码执行影响 WCC 管理的 System Agent 主机。
AutoSys 是 Broadcom 面向 Windows 和 Linux 的企业工作负载自动化产品。它调度批处理作业并在受管主机上执行命令,因此 WCC Web 层的漏洞影响不止于控制台。公告没有给出该产品的部署数量。
| 分支 | 受影响版本 | 修复版本 |
|---|---|---|
| WCC 24.2 | 24.2.00 (仅 CVE-2026-126551) | 24.2.01 |
| WCC 24.1 | 24.1.00 及后续 24.1.x(仅 CVE-2026-126551) | 24.2.01 |
| WCC 24.0 | 24.0.00 至 24.0.01(三个 CVE) | 24.2.01 |
| WCC 12.1 | 12.1.00 至 12.1.01 Cum 06(三个 CVE) | 24.2.01 |
在 AutoSys Web UI 的“关于”对话框中读取 WCC 版本和累积级别。在调度器和客户端主机上使用 autoflags 工具读取引擎版本。
autoflags -a version
同一公告还涵盖两个引擎客户端问题,CVE-2026-126556 和 CVE-2026-126557。它们属于本地或客户端问题,不属于三个未认证 Web 漏洞,公告为它们提供了单独的修复。
如何修复?
将 WCC 和 AutoSys 引擎升级到 24.2.01,然后从脚本中移除已弃用的密码选项。升级是硬编码密钥的唯一修复。
- 在 WCC 服务器和引擎主机上将 AutoSys Workload Automation 升级到 24.2.01。
- 如果仍在使用 12.1.x 或 24.0.x 且暂时无法升级到 24.2.01,请先迁移到 24.1.00 或更高版本。该版本移除了 CVE-2026-126552 和 CVE-2026-126553 的端点,但不修复 CVE-2026-126551。
- 在原生客户端命令中将
-pw和-pwx替换为环境变量ASPASSWORD。Broadcom 在 24.2.01 中弃用了这些选项,并表示尚无版本将其移除。 - 将 WCC Web 层和引擎端口限制为需要的网络。控制台不应在互联网上响应。
- 在 WCC 的“关于”对话框和
autoflags -a version中确认新版本。
# Confirm the engine build after the upgrade
autoflags -a version
无法升级的控制台只能通过网络隔离缓解:仅允许需要 WCC 的管理员和集成主机,阻止其余访问。这会降低三个漏洞的暴露,但硬编码密钥仍然有效,因此不是修复。
根本原因是什么?
Broadcom 的公告描述了 WCC Web 层中的三个独立弱点。每个都允许未认证请求到达特权操作,Broadcom 没有公布代码或修复差异。
CVE-2026-126551 是 WCC 使用硬编码加密密钥。Broadcom 表示,未认证远程攻击者可在受管的 System Agent 主机上执行代码。公告没有披露密钥、凭据格式或确切的请求序列。
CVE-2026-126552 是旧版本中无需认证即可访问的 WCC 配置端点。该端点执行操作系统命令,因此未认证请求可以在 WCC 服务器上运行命令。Broadcom 表示 24.1.00 的平台迁移移除了该路由。
CVE-2026-126553 是旧版本中反序列化不可信数据的 WCC 端点。未认证请求可以发送序列化对象,在 WCC 服务器上执行命令。同一次 24.1.00 迁移移除了该端点。
公告给出了受影响的组件和弱点类别,但没有给出易受攻击的代码行。AutoSys 是闭源的,因此没有公开的修复可供阅读。
如何被利用?
三个漏洞有各自的路径,每个都从对 WCC Web 层的无需登录请求开始。
- 对于 CVE-2026-126551,攻击者利用硬编码密钥在受管的 System Agent 主机上执行代码。Broadcom 没有公开中间的认证步骤。
- 对于 CVE-2026-126552,攻击者向 WCC 12.1.x 至 24.0.01 的配置端点发送请求。该端点在 WCC 服务器上执行提供的操作系统命令。
- 对于 CVE-2026-126553,攻击者向 WCC 12.1.x 至 24.0.01 的受影响端点发送序列化对象。服务器反序列化它并在 WCC 服务器上执行产生的命令。
- 三种情况下,攻击者都需要对 WCC Web 层的网络访问。不需要账户、令牌或用户交互。
Broadcom 没有公布验证代码或请求捕获。公告仅按功能命名端点,因此确切 URL 未公开。
攻击如何展开?
未认证请求到达 WCC Web 层,三个缺失检查之一放行,攻击者在 WCC 服务器或受管代理上执行命令。
未认证请求"] --> B["硬编码密钥
CVE-2026-126551"] A --> C["配置端点
CVE-2026-126552"] A --> D["反序列化器
CVE-2026-126553"] B --> E["伪造会话与
代理控制"] C --> F["WCC 服务器上的
操作系统命令"] D --> G["WCC 服务器执行
序列化对象"] E --> H["受管 System Agent
主机上的命令"]
攻击者能做什么?
到达 WCC Web 层的攻击者可以根据使用的漏洞,在 WCC 服务器或其管理的主机上执行命令。
- CVE-2026-126551 以代理运行账户在受管的 System Agent 主机上实现代码执行。这些主机执行调度器发送的作业。
- CVE-2026-126552 在 WCC 服务器上执行操作系统命令。
- CVE-2026-126553 通过反序列化对象在 WCC 服务器上执行命令。
- 攻击者需要对 WCC Web 层的网络访问。三个漏洞都不需要认证。
- Broadcom 的公告描述了命令执行,没有列举攻击者之后可以访问的数据或账户。
- 公告没有说明伪造凭据是否在重启后仍然有效,因此在重建控制台之前,应将伪造会话视为正在进行的入侵。
公告没有报告利用。影响描述来自 Broadcom 自己的说明。
为什么修复有效?
修复是版本升级,不是配置更改。AutoSys 24.2.01 替换硬编码密钥,并包含该批次其余漏洞的修复。24.1.00 及更高版本已经移除了 CVE-2026-126552 和 CVE-2026-126553 的两个端点。
Broadcom 没有公布修复差异。公告将 24.2.01 列为解决方案,并给出每个 CVE 的受影响和不受影响范围。24.1.00 的平台迁移作为副作用移除了路由,因此 24.1.00 及更高版本不受两个端点漏洞影响。
对于 CVE-2026-126556,修复是行为性的:使用 ASPASSWORD 环境变量而不是 -pw 或 -pwx。Broadcom 在 24.2.01 中弃用了这些选项但未移除,因此仍在命令行传递密码的脚本依然暴露。
如何检查是否已遭入侵?
查找对 WCC 端点的请求、新的管理员会话以及 WCC 和代理主机上的异常进程。Broadcom 没有公布指标,因此这些是线索而非完整检查。
- 检查 WCC 和 Web 服务器日志,查找来自从未使用控制台的地址的配置或导出端点请求。
- 检查管理员会话和审计记录,查找无法归因的登录,尤其是没有对应认证事件而创建的会话。
- 检查 WCC 服务器和 System Agent 主机上的异常进程、计划任务和外向连接。
- 检查 AutoSys 作业定义,查找不是你创建的作业,以及执行命令的作业的更改。
- 检查 WCC 和代理主机上的新本地账户或更改的服务凭据。
- 如果发现伪造会话或异常命令,请从已知良好的镜像重建 WCC 服务器,并轮换调度器保存的凭据。
该批次没有公开的指标列表。失败的尝试可能只在日志中留下一条请求行。
时间线
Broadcom 在同一天发布了公告和 CVE 记录。
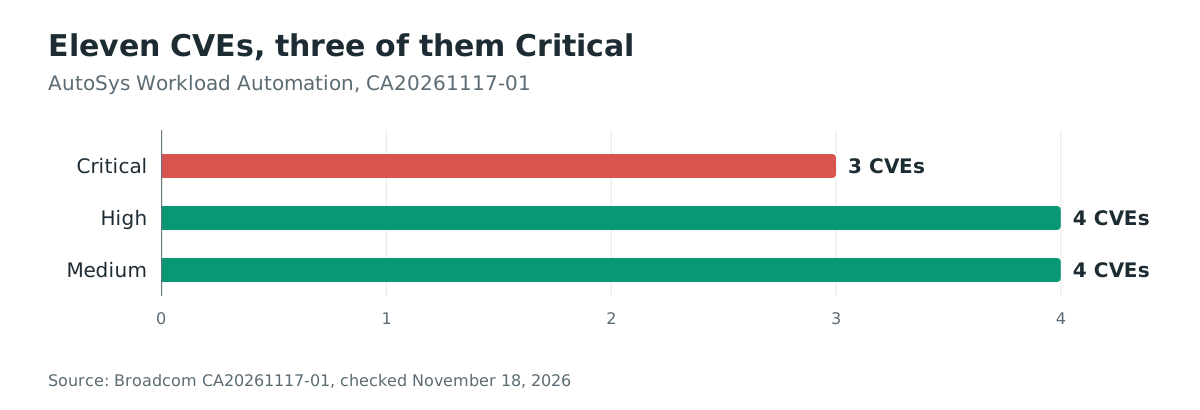
- 2026-11-17:Broadcom 发布 CA20261117-01 和 11 个 CVE 记录。
- 2026-11-18:未发现利用,所有 CVE 均未进入 CISA KEV。
常见问题
这三个漏洞真的无需认证吗?
是的。Broadcom 将 CVE-2026-126551、CVE-2026-126552 和 CVE-2026-126553 描述为未认证远程攻击者可以访问。公告指出的唯一前提是对 WCC Web 层的网络访问。
哪个版本修复全部三个?
AutoSys 24.2.01 修复全部三个以及该批次其余漏洞。24.1.00 及更高版本移除了 CVE-2026-126552 和 CVE-2026-126553 的两个端点,但不修复 CVE-2026-126551 的硬编码密钥。
是否有公开的验证代码?
没有。Broadcom 的公告命名了受影响组件和影响,没有公布请求、利用代码或指标。
是否已在野利用?
截至 2026 年 11 月 18 日未发现利用,所有 CVE 均未进入 CISA KEV。情况可能变化,规划升级前请检查目录。
该批次是否也影响 AutoSys 引擎客户端?
是,但属于独立问题。CVE-2026-126556 在使用 -pw 或 -pwx 传递产品密码时将其暴露给本地用户,CVE-2026-126557 在特制批处理文件上使引擎客户端崩溃。两者均由 24.2.01 修复,CVE-2026-126556 还需要改用 ASPASSWORD。
可以不升级而缓解吗?
只能限制对 WCC Web 层的网络访问。这会降低三个漏洞的暴露,但硬编码密钥仍然有效,端点仍然存在。请将该限制视为临时措施,而不是修复。
使用 Ostorlab 查找暴露的 AutoSys 控制台
Ostorlab 的攻击面发现会清点组织暴露在互联网上的主机,帮助找到在不可信网络上响应的 AutoSys WCC 控制台和调度器主机并优先修复。请从 https://ostorlab.co/product/attacksurface_discovery 开始
参考文献
- Broadcom,"CA20261117-01: Security Notice for AutoSys Workload Automation",2026-11-17(2026 年 11 月 18 日检查)。https://support.broadcom.com/web/ecx/support-content-notification/-/external/content/SecurityAdvisories/0/39615
- CVE Program,"CVE-2026-126551",2026-11-17(2026 年 11 月 18 日检查)。https://www.cve.org/CVERecord?id=CVE-2026-126551
- CVE Program,"CVE-2026-126552",2026-11-17(2026 年 11 月 18 日检查)。https://www.cve.org/CVERecord?id=CVE-2026-126552
- CVE Program,"CVE-2026-126553",2026-11-17(2026 年 11 月 18 日检查)。https://www.cve.org/CVERecord?id=CVE-2026-126553
- CISA,"Known Exploited Vulnerabilities Catalog",2026-11-18(2026 年 11 月 18 日检查)。https://www.cisa.gov/known-exploited-vulnerabilities-catalog