Copeland XWEB EVO 未认证 root 远程代码执行(CVE-2026-124010)
Copeland XWEB EVO 到 5.8.8 均暴露于 root 命令执行和可预测凭据,产品已停止支持,没有修复版本。
TL;DR
- Copeland XWEB EVO 是超市制冷监控器。向 setuid root 的
xwconsole.cgi发送一个未认证请求,就能以root执行 shell 命令并返回输出。 - 注入缺陷影响 5.2.3 到 5.7.0 之前的旧版
.lua固件(具体范围因 CVE 而异)。当前的 5.6.2 到 5.8.8 仍根据设备 MAC 地址和日期生成 Administrator 密码。 - CVE-2026-124010 的评分为 CVSS v3.1 9.8 严重。VulnCheck 的蜜罐传感器在披露后数小时内记录到对该缺陷和 CVE-2026-124014 的利用尝试,截至 2026-11-22 两者均未列入 CISA KEV。
- 将每台控制器从互联网移除,置于 VPN 或防火墙允许列表之后,并规划迁移。Copeland 已于 2026-03-16 结束软件支持,因此不会发布修复版本。参见“如何修复?”。
我受影响吗?
控制器必须同时满足以下条件才会暴露:
- 设备是 Copeland 或 Dixell XWEB EVO 制冷监控器。它控制门店的制冷设定值、报警和除霜周期。
- 其 Web 界面可从您不完全信任的网络访问。这包括互联网以及与其他系统共享的扁平门店网络。
- 固件属于受影响的版本。14 条记录的范围合起来是 4.3.0 到 5.8.8,每个 CVE 的具体范围见本节表格。
| 分支 | 受影响版本 | 修复版本 |
|---|---|---|
旧版 .lua 固件 |
按 CVE 不同为 5.2.3 到 5.7.0 之前;CVE-2026-124010 到 5.6.2 之前 | 无;2026-03-16 结束软件支持 |
| 当前固件 | 4.3.0 到 5.8.8 | 无;2026-03-16 结束软件支持 |
Copeland 在 2026 年 3 月宣布 XWEB EVO 系列结束软件支持,2026-03-16 之后不再修复。该公告是关于产品生命周期的唯一公开声明,因此仍在 Web 界面响应的设备没有可迁移到的修复版本。
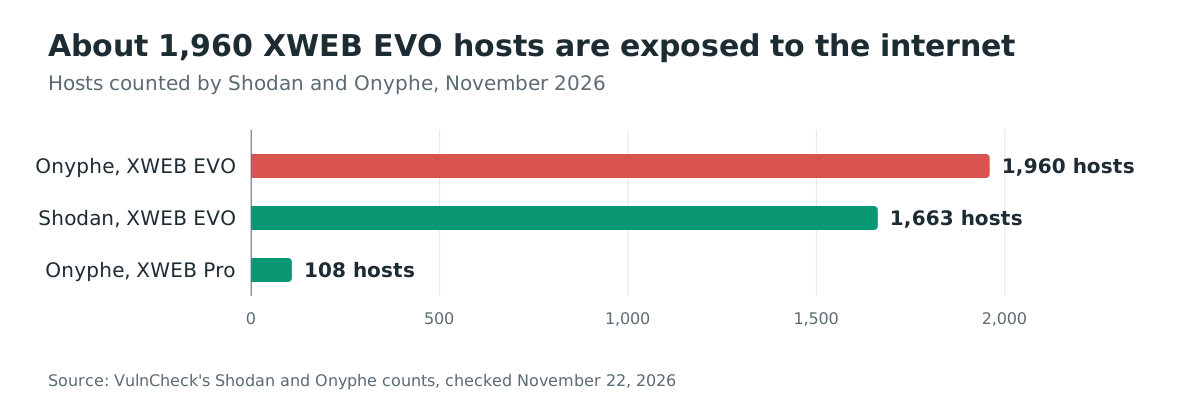
暴露规模很大:VulnCheck 在 Onyphe 统计到约 1,960 台互联网暴露的 XWEB EVO 主机,在 Shodan 统计到 1,663 台,而已审计的 XWEB Pro 为 108 台。
本节表格列出 14 条记录及各自的范围。
| CVE | CVSS v4.0 | 受影响版本 | 作用 |
|---|---|---|---|
| CVE-2026-124002 | 9.3 Critical | 5.2.3 到 5.7.0 之前 | 在检查密码前通过用户名注入命令 |
| CVE-2026-124003 | 8.5 High | 5.6.2 之前 | setuid root 的 wlua 执行未净化参数 |
| CVE-2026-124004 | 9.3 Critical | 5.6.2 之前 | 硬编码的 Administrator 密码 |
| CVE-2026-124005 | 9.2 Critical | 4.3.0 到 5.8.8 | 根据 MAC 和日期生成每日 Administrator 密码 |
| CVE-2026-124006 | 9.2 Critical | 到 5.8.8 | 由固定前缀和每日密码构造 Linux root 密码 |
| CVE-2026-124007 | 9.2 Critical | 5.6.2 之前 | 密码字段中的命令注入 |
| CVE-2026-124008 | 8.6 High | 5.2.3 到 5.8.8 | devices.lua 中需认证的命令注入 |
| CVE-2026-124009 | 8.6 High | 5.2.3 到 5.8.8 | backup.lua 中需认证的 root 命令注入 |
| CVE-2026-124010 | 9.3 Critical | 5.6.2 之前 | xwconsole.cgi 中未认证的 root 命令注入 |
| CVE-2026-124011 | 6.9 Medium | 5.6.2 到 5.8.8 | 未认证泄露 MAC 地址和时钟 |
| CVE-2026-124012 | 9.2 Critical | 5.6.2 到 5.8.8 | Administrator 账户使用无存储秘密的每日密码 |
| CVE-2026-124013 | 8.7 High | 5.6.2 到 5.8.8 | api.lua 中需认证的 root 命令注入 |
| CVE-2026-124014 | 8.8 High | 4.3.0 到 5.8.8 | 未认证写入 /etc/xwebconfig.json |
| CVE-2026-124015 | 8.2 High | 5.6.2 到 5.8.8 | 无会话校验的密码重置 |
在相信机柜标签之前,先检查设备返回什么:
# The unauthenticated sysinfo endpoint returns the release and the eth0 MAC
curl -s http://<controller>/cgi-bin/sysinfo.lua

# The body marker that separates an XWEB EVO from other XWEB products
curl -s http://<controller>/ | grep -i "XWEB EVO Client"
第一条命令返回 JSON,其中 release 例如 5.8.8.STANDARD,id 是 MAC 地址。返回 200 也证明 Web 界面无需会话即可响应。如果两条命令都没有返回,主机可能是其他产品或界面位于代理之后;请用设备标签确认型号。
如何修复?
没有厂商修复,因此修复方法是消除暴露并迁移到受支持的平台。本节的网络控制措施遵循 CERT-FR 对这些控制器的建议。
- 删除所有将控制器 Web 界面发布到互联网的规则。CERT-FR 要求移除受影响设备以及任何公网 IP 设备的互联网暴露。
- 通过 VPN 或防火墙源地址允许列表,让制冷服务商访问。不要图省事把 Web 界面直接放到互联网上。
- 将控制器放在专用 VLAN,并除门店和服务商需要的目标外阻断出站流量。设备保存门店的冷链配置。
- 规划迁移到受支持的平台。Copeland 的公告 宣布该系列于 2026-03-16 结束支持,因此不会有固件版本来修复这些缺陷。
- 在变更期间和之后,按“如何检查是否已遭入侵?”中的指标检查访问日志。
没有公开的配置规避方法。在反向代理上阻断 /cgi-bin/xwconsole.cgi 只去掉一条请求路径。它仍留下 login.lua、其他编译型 CGI 和凭据链。请把网络隔离作为控制措施,把迁移作为修复。
根本原因是什么?
XWEB EVO 从不把请求参数当作数据:登录和控制台处理程序把参数拼接到 shell 命令,设备通过 setuid root 解释器执行这些处理程序。
该设备是一台 Linux 机器,运行 Apache Web 服务器以及 Lua 和编译型 CGI。它位于超市后场,控制制冷设备。VulnCheck 的 Valentin Lobstein 从厂商固件中恢复了应用根文件系统,重建了两个设备实验环境,并复现了每一项发现。本节的代码就是其恢复的源码。
登录处理程序在检查密码之前,先调用 find 解析提交的用户名:
-- login.lua, action=login
for filename in io.popen('find /opt/setup/users/ -maxdepth 2 -type f -name "'..tostring(username)..'"'):lines() do
CGI.parse 只做 URL 解码。一个闭合引号并启动命令的用户名,会在通往 INVALID_USERNAME 分支的路径上执行该命令。不需要会话或凭据。
单请求 root 路径是一个编译型 setuid CGI。xwconsole.cgi 读取原始 sh 参数并传给 popen,不检查会话:
// xwconsole.cgi, a SUID-root compiled CGI, no auth
char *cmd = cgi_param("sh");   // the raw sh request parameter
popen(cmd, "r");               // executed as root, output streamed back to the client
把 Lua 注入变成 root 的是解释器。/opt/xweb/bin/tools/wlua 是 setuid root,其 main 对未加引号的参数字符串调用 system:
// /opt/xweb/bin/tools/wlua, SUID root
setuid(0);                        // honoured when wlua is execve'd directly
system("/usr/bin/lua " + argv);   // argv concatenated unsanitised, via /bin/sh
通过 Apache 的 CGI shebang 时 setuid 位会丢失,因此登录注入以 www-data 身份到达。一个在临时 Lua 文件上重新调用 wlua 的载荷会保留 setuid 位并以 root 运行。
当前固件在 2021 年的重写中移除了 .lua CGI 入口。它保留了第二个设计问题。Administrator 的“每日代码”是对日期做 CRC-16,以设备 MAC 为种子,没有服务器端秘密。sysinfo.lua 把该 MAC 和时钟交给任何未认证调用者。
同一个每日值还控制 SSH 启用操作和 Linux root 密码。root 密码是固定前缀 xwebdix 加上每日值,每日 cron 任务会把它写入 /etc/shadow。
如何被利用?
能访问 Web 界面的攻击者无需账户即可利用 root 命令注入,凭据链则只需要公开的 MAC。
- 攻击者通过互联网或门店网络访问控制器的 Web 服务器。
- 对于 CVE-2026-124010,攻击者向 setuid CGI 发送一个请求。响应包含命令输出和
uid=0(root)。
GET /cgi-bin/xwconsole.cgi?sh=id HTTP/1.1
Host: target
- 对于 CVE-2026-124002,攻击者在用户名中注入。命令以
www-data执行,一段重新调用wlua的短 Lua 载荷可取得 root。
GET /cgi-bin/login.lua?action=login&password=x&username=%22;id;echo%20%22 HTTP/1.1
Host: target
- 在当前分支,攻击者从
sysinfo.lua读取 MAC 和时钟。攻击者离线计算每日密码并以Administrator登录。带有action=ssh&password=<daily>&target=start的请求会启动 SSH 守护进程,root 登录为xwebdix<daily>。 - 在旧分支,CVE-2026-124014 通过
config.lua的action=set在无会话情况下写入/etc/xwebconfig.json。
VulnCheck 在其公开的 Initial Access Community 仓库中发布了登录链的 go-exploit 模块。该模块识别 UI 并触发 login.lua 注入。随后重新调用 wlua 并取得 root 反向 shell。本节命令来自该公开分析;本文不添加新的利用代码。
攻击如何展开?
一个未认证的 HTTP 请求到达把参数传给 root shell 的处理程序,设备返回命令输出。
login.lua 读取 username"] B --> C["无转义、无会话检查"] C --> D["setuid root CGI 或 wlua 执行命令"] D --> E["命令以 uid=0(root) 执行"] E --> F["root shell 或命令输出"]
攻击者能做什么?
取得监控器 root 的攻击者控制该门店的制冷设备,可以改变物理过程,而不只是读取数据。
- 修改控制器管理的机柜设定值、除霜计划和报警阈值。
- 读取和修改
/etc/xwebconfig.json中的配置,包括服务商和网络设置。 - 启用 SSH、添加用户,并把设备作为进入门店网络的落脚点。
- 访问控制器获准连接的服务商或监控端点。
条件很重要。CVE-2026-124010 和 CVE-2026-124014 不需要认证。凭据链需要 MAC 和时钟,在 5.6.2 到 5.8.8 上无需会话即可获得。CVE-2026-124008、CVE-2026-124009 和 CVE-2026-124013 需要先有认证会话。
10 月的攻击活动与蜜罐扫描是两回事。法国将该攻击活动归因于伊朗伊斯兰革命卫队的 Shahid Kaveh 部队,并报告 700 多个超市站点、火灾以及数千万欧元的食品损失。VulnCheck 表示其蜜罐命中是机会性扫描器,而不是该攻击活动。
为什么修复有效?
没有厂商修复;2021 年的重写展示了修复的样子,但做得不够。重写从当前分支移除了 .lua CGI 表面和硬编码 Administrator 密码,从而关闭了该分支上的命令注入类缺陷。它保留了由 MAC 生成的每日凭据,因此当前的 5.8.8 仍通过 CVE-2026-124005、CVE-2026-124006 和 CVE-2026-124012 暴露。
厂商 2026 年 3 月的公告宣布该系列结束软件支持,因此没有可对比的补丁,也没有能关闭剩余缺陷的版本。隔离消除了攻击者需要的网络路径。迁移则消除了设备。
如何检查是否已遭入侵?
VulnCheck 公开了两个源地址和两种请求模式,都值得在 Web 服务器和防火墙日志中搜索。
202.61.138.117(AS152194)在 2026-11-12 22:00 UTC 到 2026-11-13 06:16 UTC 之间向config.lua发送了 125 个请求。177.4.12.11(AS140227)在 2026-11-13 03:41 UTC 到 04:09 UTC 之间发送了四个xwconsole.cgi?sh=id探测。- 任何带
action=set的未认证POST到/cgi-bin/config.lua。 - 任何带
sh参数的未认证GET到/cgi-bin/xwconsole.cgi。 - 蜜罐规则
VULNCHECK CVE-2026-124014 Copeland XWEB EVO Unauthenticated config.lua Configuration Write Attempt和VULNCHECK CVE-2026-124010 Copeland XWEB EVO xwconsole.cgi Unauthenticated Root Command Execution Attempt。
不区分大小写搜索访问日志,因为代理或攻击者可能改变路径大小写:
grep -Ei 'config\.lua.*action=set|xwconsole\.cgi.*[?&]sh=' /var/log/apache2/access.log
还要检查设备上是否有您未启用的 SSH 守护进程和未创建的账户。查找被修改的 /etc/xwebconfig.json,以及与门店计划不符的除霜或设定值变更。
蜜罐流量仅限于配置写入和 id 探测,因此命中这些地址是探测,不是 root shell 的证据。失败的尝试可能只留下一条访问日志。
时间线
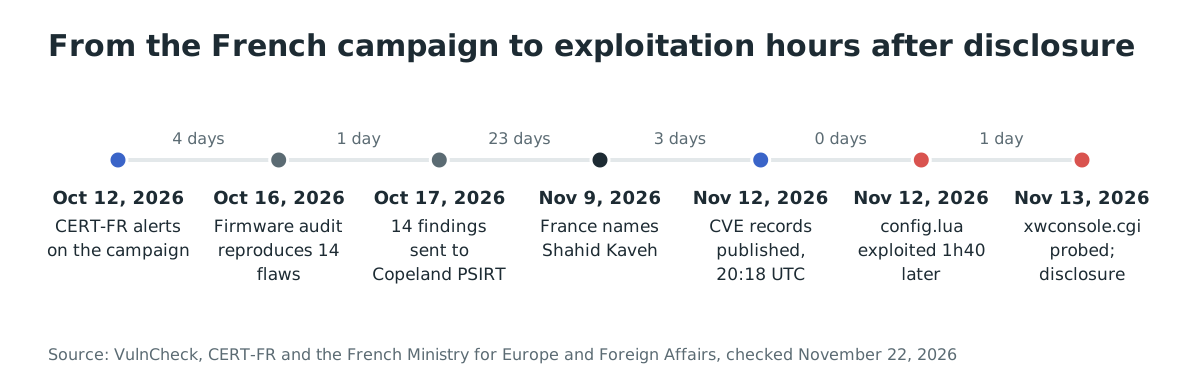
- 2026-10-11 到 2026-10-12:攻击者迫使700 多个法国超市站点的制冷控制器进入除霜,至少 15 家门店发生火灾。
- 2026-10-12:CERT-FR 发布 CERTFR-2026-ALE-012 警报,并将 Copeland 和 Dixell XWEB 系列列为被入侵的控制器。
- 2026-10-16:VulnCheck 重建 5.2.3 和 5.8.8 固件,并将 14 项发现复现到
uid=0(root)。 - 2026-10-17:VulnCheck 向 Copeland PSIRT 提交 14 项发现。
- 2026-11-09:法国将该攻击活动归因于伊朗伊斯兰革命卫队的 Shahid Kaveh 部队。
- 2026-11-12 20:18 UTC:14 条 CVE 记录发布,只有描述,没有利用代码。
- 2026-11-12 22:00 UTC:VulnCheck 蜜罐在发布后 1 小时 40 分钟记录到对 CVE-2026-124014 的利用尝试。
- 2026-11-13 03:41 UTC:第二个来源探测 CVE-2026-124010。VulnCheck 当天晚些时候发布分析。
常见问题
有修复补丁吗?
没有。Copeland 在 2026 年 3 月宣布 XWEB EVO 系列结束软件支持,2026-03-16 之后不再修复。唯一的补救是把设备从网络路径中移除,并迁移到受支持的平台。
当前 5.8.8 固件也有同样的命令注入吗?
.lua 命令注入没有,2021 年的重写已将其移除。凭据设计有:CVE-2026-124005、CVE-2026-124006 和 CVE-2026-124012 影响 5.8.8,可让攻击者根据公开的 MAC 和日期生成 Administrator 与 root 密码。
10 月超市攻击是由这些缺陷引起的吗?
法国表示该攻击活动入侵了 Copeland 和 Dixell XWEB 等系列控制器,但 CERT-FR 和法国声明都没有点名 CVE。VulnCheck 表示其蜜罐命中是机会性扫描器,而不是该攻击活动,因此不应把两件事混为一谈。
利用需要密码吗?
CVE-2026-124010 和 CVE-2026-124014 不需要。对于凭据链,攻击者需要设备 MAC 和时钟,sysinfo.lua 在 5.6.2 到 5.8.8 上无需会话即可返回。
它被列入 CISA KEV 了吗?
没有。截至 2026-11-22,CVE-2026-124010 和 CVE-2026-124014 不在 CISA 的 Known Exploited Vulnerabilities 目录中,该目录最新版本为 2026.11.20。VulnCheck 于 2026-11-12 和 2026-11-13 将两者加入其自己的 KEV 列表。
可以在代理上阻断易受攻击的路径吗?
阻断 /cgi-bin/xwconsole.cgi 会去掉单请求路径。它仍留下 login.lua、其他 26 个可到达 system、popen 或 exec 的编译型 CGI,以及凭据链。请把网络隔离作为控制措施,把迁移作为修复。
使用 Ostorlab 查找暴露的 XWEB EVO 控制器
Ostorlab 的攻击面发现 盘点组织拥有的互联网暴露主机,并对其暴露的服务进行指纹识别。它帮助您找到在 XWEB 界面响应的控制器,并优先隔离它们。
参考文献
- VulnCheck,“Code of the Day: Unauthenticated Root in Copeland XWEB EVO”,2026-11-13:https://www.vulncheck.com/blog/copeland-xweb-evo-unauthenticated-root(2026-11-22 检查)
- VulnCheck 公告,CVE-2026-124010:https://console.vulncheck.com/cve/CVE-2026-124010(2026-11-22 检查)
- VulnCheck 公告,CVE-2026-124014:https://console.vulncheck.com/cve/CVE-2026-124014(2026-11-22 检查)
- VulnCheck 公开 Initial Access Community 仓库,
go-exploit模块:https://github.com/vulncheck-oss/initial-access-community(2026-11-22 检查) - CERT-FR,“Incident de sécurité ciblant les contrôleurs à distance des installations de réfrigération”,CERTFR-2026-ALE-012:https://cert.cyber.gouv.fr/alerte/CERTFR-2026-ALE-012/(2026-11-22 检查)
- 法国欧洲与外交部,“Déclaration d'attribution à l'Iran de cyberattaques visant la France”,2026-11-09:https://www.diplomatie.gouv.fr/fr/presse-et-ressources/decouvrir-et-informer/actualites/declaration-d-attribution-a-l-iran-de-cyberattaques-visant-la-france(2026-11-22 检查)
- Copeland,XWEB EVO 软件支持终止产品公告,2026 年 3 月:https://webapps.copeland.com/dixell/Content/Pages/AdvertisingMaterials/ProductNews/XWEB%20EVO%20EoS%20-%20Product_Bulletin_March_2026.pdf(2026-11-22 检查)
- CVE Program,CVE-2026-124002:https://www.cve.org/CVERecord?id=CVE-2026-124002(2026-11-22 检查)
- CVE Program,CVE-2026-124003:https://www.cve.org/CVERecord?id=CVE-2026-124003(2026-11-22 检查)
- CVE Program,CVE-2026-124004:https://www.cve.org/CVERecord?id=CVE-2026-124004(2026-11-22 检查)
- CVE Program,CVE-2026-124005:https://www.cve.org/CVERecord?id=CVE-2026-124005(2026-11-22 检查)
- CVE Program,CVE-2026-124006:https://www.cve.org/CVERecord?id=CVE-2026-124006(2026-11-22 检查)
- CVE Program,CVE-2026-124007:https://www.cve.org/CVERecord?id=CVE-2026-124007(2026-11-22 检查)
- CVE Program,CVE-2026-124008:https://www.cve.org/CVERecord?id=CVE-2026-124008(2026-11-22 检查)
- CVE Program,CVE-2026-124009:https://www.cve.org/CVERecord?id=CVE-2026-124009(2026-11-22 检查)
- CVE Program,CVE-2026-124010:https://www.cve.org/CVERecord?id=CVE-2026-124010(2026-11-22 检查)
- CVE Program,CVE-2026-124011:https://www.cve.org/CVERecord?id=CVE-2026-124011(2026-11-22 检查)
- CVE Program,CVE-2026-124012:https://www.cve.org/CVERecord?id=CVE-2026-124012(2026-11-22 检查)
- CVE Program,CVE-2026-124013:https://www.cve.org/CVERecord?id=CVE-2026-124013(2026-11-22 检查)
- CVE Program,CVE-2026-124014:https://www.cve.org/CVERecord?id=CVE-2026-124014(2026-11-22 检查)
- CVE Program,CVE-2026-124015:https://www.cve.org/CVERecord?id=CVE-2026-124015(2026-11-22 检查)
- CISA 的 Known Exploited Vulnerabilities 目录:https://www.cisa.gov/known-exploited-vulnerabilities-catalog(2026-11-22 检查)